Діпфейк: шахрайство у відеодзвінку, якому ви довіряєте
Знайоме обличчя на відеодзвінку більше не доказ. Фінансовим командам потрібна звичка перевіряти, яку не обійде ідеальний голос.
Інтерактивні 3D-вправи на 5–10 хвилин, які люди проходять до кінця, і докази проходження, які аудитор може експортувати.
- Найбільша втрата
- $25 млн після діпфейк-відеодзвінка (Arup, 2024)
- Сировина
- Кілька секунд публічного аудіо чи відео
- Захист
- Передзвонити на номер, якому ви вже довіряєте
Як готують діпфейк-дзвінок
Від запису конференції до термінового прохання на камеру.
- Ціль Фінанси та підтримка, які можуть переказати гроші чи скинути доступ.
- Зразки Голос і відео керівника з виступів і дописів.
- Клонування Модель вивчає голос чи обличчя за кілька годин.
- Дзвінок Живий дзвінок або відеозустріч із терміновим проханням.
- Вилучення Тиск перетворюється на переказ або скидання пароля.
Приєднайтеся до дзвінка
Вправа на основі відеоконференції, що коштувала Arup $25 млн.
Реальні кейси діпфейк-атак
Реальні випадки з роком і сумою втрат.
Arup, Гонконг, 2024: $25 млн втрачено через діпфейк-відеоконференцію
У січні 2024 року фінансист гонконгського офісу Arup отримав лист від «CFO» з Великої Британії про конфіденційну угоду. Він сумнівався до відеодзвінка з «CFO» та кількома знайомими керівниками.
Усі інші учасники були діпфейками в реальному часі, зробленими з публічних записів. Працівник зробив п’ятнадцять переказів на п’ять гонконгських рахунків на загальну суму HK$200 млн (близько $25 млн).
Поліція Гонконгу підтвердила шахрайство в лютому 2024 року, і Arup визнала його публічно. Жодну систему не зламали.
Енергетична компанія у Великій Британії, 2019: $243 тис. переказано після дзвінка з клонованим голосом CEO
Про випадок повідомили The Wall Street Journal і страховик Euler Hermes. Британському CEO енергетичної компанії зателефонував голос, схожий на CEO німецької материнської компанії.
Він велів протягом години переказати €220 000 (близько $243 000) угорському постачальнику. Клон мав легкий акцент і ритм німецького керівника, і гроші пішли.
Другий дзвінок просив ще, CEO засумнівався, і шахрайство розкрилося. Це одне з перших задокументованих шахрайств із клонованим голосом CEO.
Ferrari, 2024: діпфейк-дзвінок від імені CEO зупинило контрольне запитання на особисте знання
У липні 2024 року керівник Ferrari отримав повідомлення у WhatsApp, а потім дзвінок голосом, дуже схожим на CEO Бенедетто Вінью, про конфіденційне придбання. Номер і фото профілю були підроблені.
Керівник помітив дрібні відмінності в інтонації й поставив запитання, на яке міг відповісти лише Вінья, за повідомленнями, про назву книжки, яку той нещодавно радив. Дзвінок обірвався.
Ferrari повідомила про спробу владі. Особисте контрольне запитання спрацювало в реальному часі.
Ознаки під час дзвінка
Фейки в реальному часі помиляються, але процес надійніший за пошук артефактів.
- Керівник просить секретності й поспіху з платежем
- Дзвінок з незнайомого номера від нібито знайомої людини
- Відео з дивним світлом, синхронізацією губ чи кліпанням
- Відмова перейти на канал, який ініціюєте ви
- Прохання обійти подвійне погодження
Відпрацюйте рефлекс зворотного дзвінка
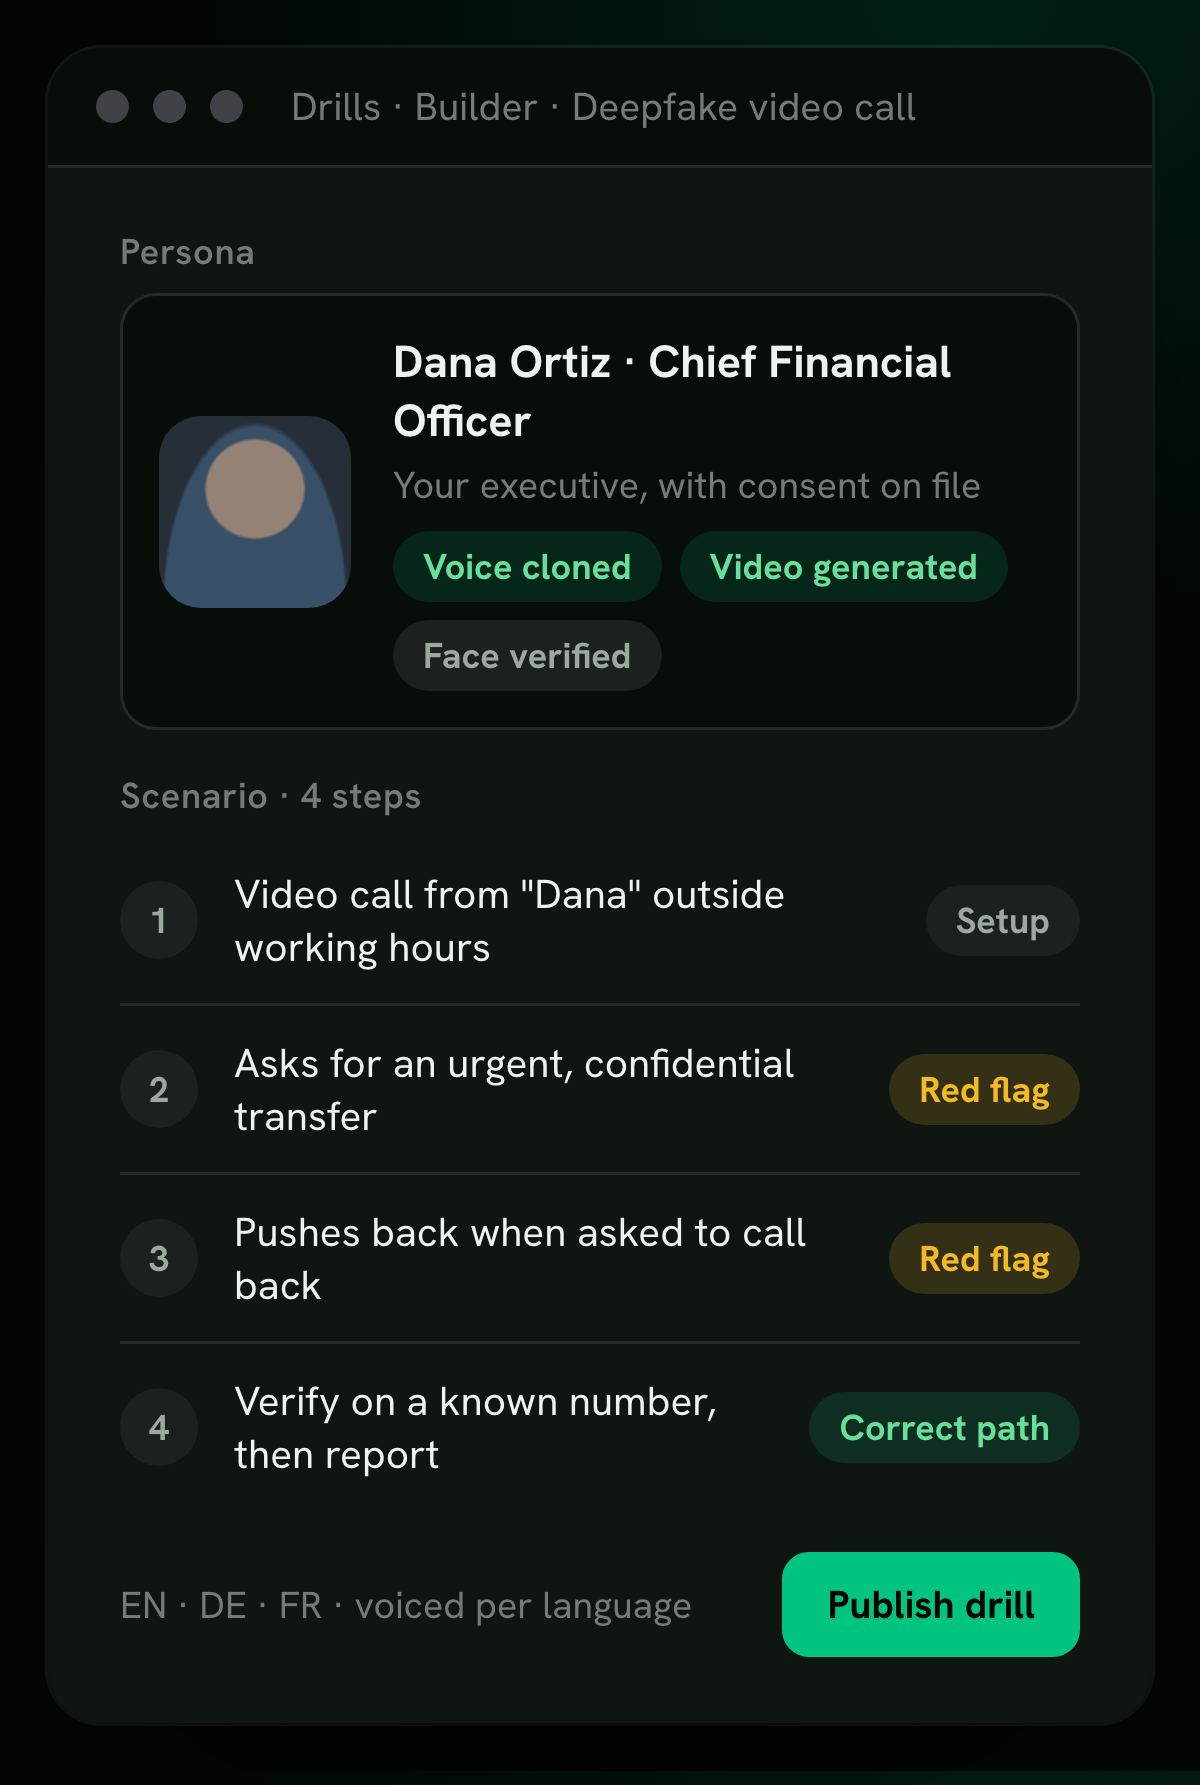
Дво-хвилинні мікровправи відтворюють голосову й відеоприманку, тож звичка перевіряти з’являється до справжнього дзвінка.
Мікровправи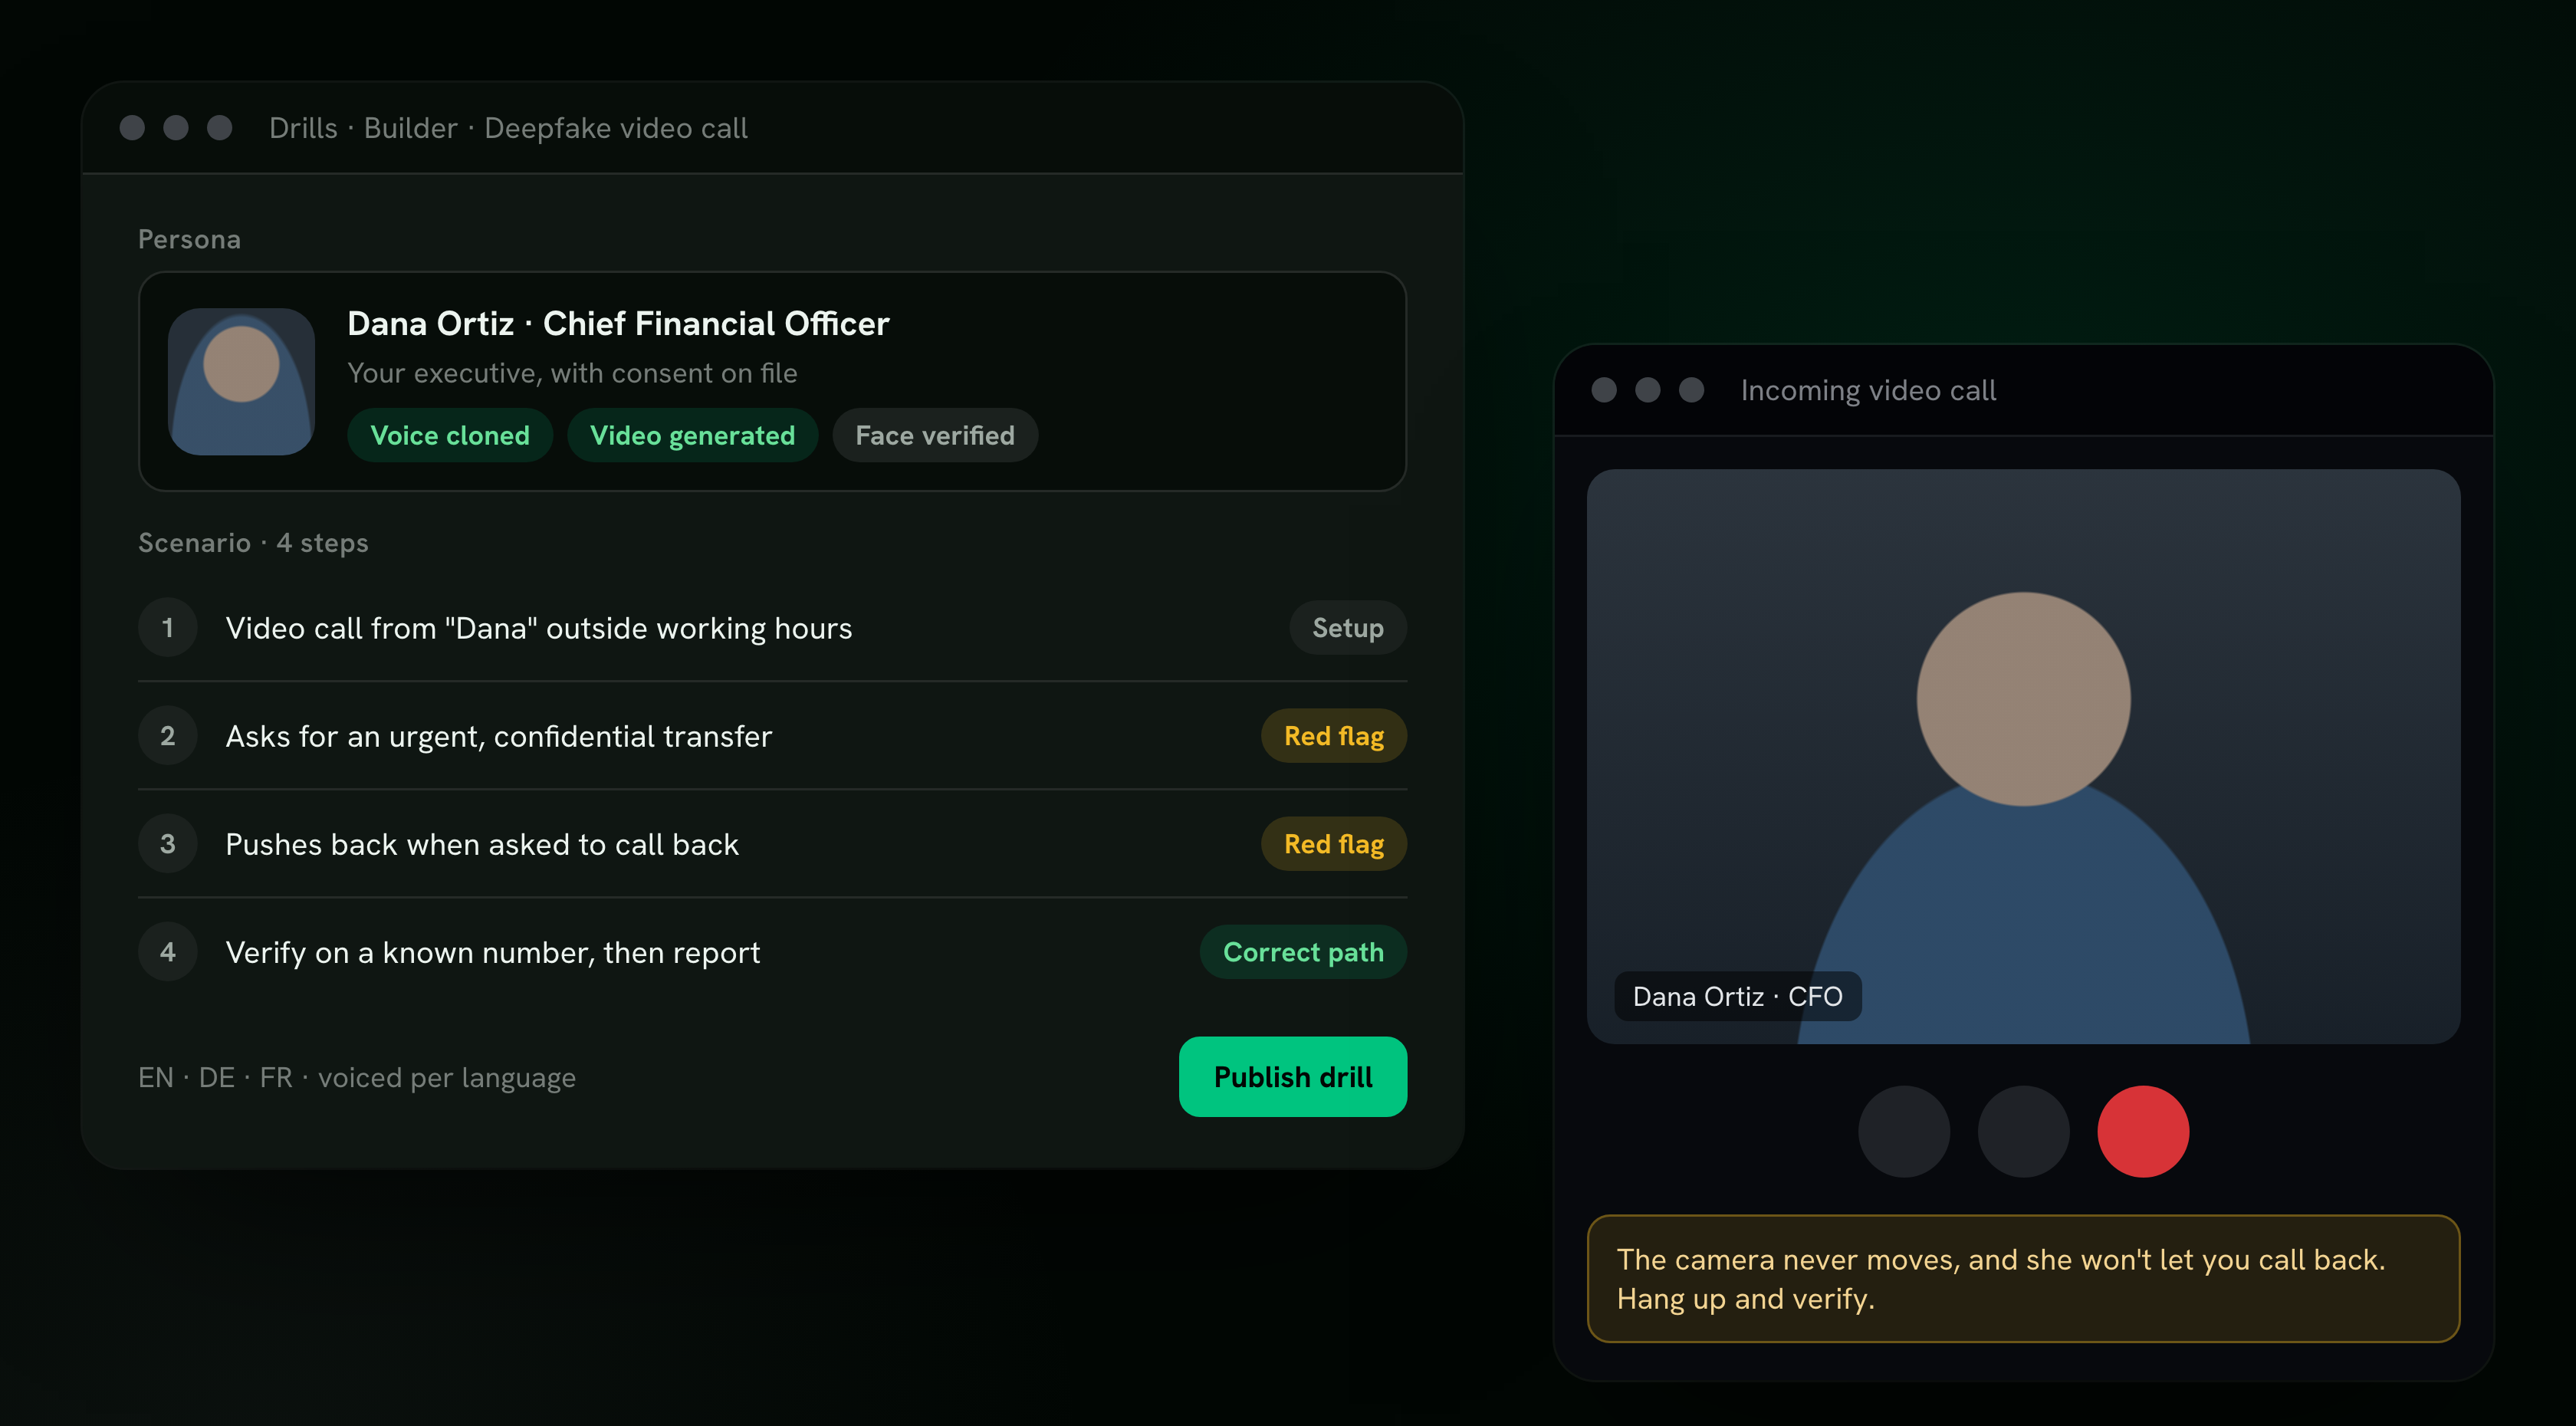
Як захиститися від діпфейк-атак
Засоби захисту, що зупиняють атаку, окрім навчання.
Перевірка кодовим словом і контрольною фразою
Запровадьте кодове слово чи особисте контрольне запитання для будь-якого переказу, зміни постачальника, скидання MFA чи запиту чутливих даних голосом або відео. Регулярно змінюйте його й ніколи не надсилайте поштою, у Slack чи Teams.
Випадок Ferrari показує, що воно працює під тиском, якщо його справді відпрацьовують.
Подвійна авторизація зі зворотним дзвінком на відомий номер
Вимагайте погодження двох людей для кожного переказу понад встановлений радою ліміт. Передзвонюйте на номер із внутрішнього довідника чи HRIS, ніколи не на номер із самого запиту.
Зворотний дзвінок — найдієвіший контроль тут, бо він змушує зловмисника перейти в канал, якого той не контролює.
OPSEC особистих пристроїв і соцмереж керівників
Зменште кількість чистого аудіо й відео керівників у мережі. Нехай CFO, CEO і рада публікують лише уривки подкастів і виступів, без потреби не викладають відео в LinkedIn і закривають голосову пошту PIN-кодом.
Повністю прибрати це не вийде, але можна зменшити.
Перевірка через незалежний канал
Коли терміновий запит приходить одним каналом, підтвердіть його іншим, перш ніж діяти. Якщо за листом іде голосове від тієї самої особи, це все ще один канал.
Інший канал — це новий контакт, який ви знайшли самі.
Навчання фінансів і HR з урахуванням діпфейків
Загальні курси з обізнаності пропускають важливі ознаки. Фінансам, казначейству, HR, асистентам керівників і службі підтримки потрібні вправи, що поєднують підроблений лист, клоноване голосове й відеодзвінок із діпфейком.
Послідовність Arup добре задокументована й підходить для штабної вправи.
Стійка до фішингу автентифікація для подальших дій
Дзвінок із діпфейком часто закінчується проханням підтвердити push чи продиктувати код. Переведіть облікові записи керівників на ключі FIDO2 чи passkeys.
Тоді навіть цілком переконаний працівник не матиме що віддати.
Інструменти виявлення в реальному часі
Додайте виявлення там, куди приходять дзвінки. Pindrop і Reality Defender перевіряють вхідний голос на ознаки синтезу.
Microsoft Video Authenticator та Intel FakeCatcher оцінюють кадри відео. Жоден не ловить надійно найновіші моделі, тож використовуйте їх як додатковий шар, а не основний контроль.
Плейбук після інциденту зі зверненням до FBI IC3 і правоохоронців
Сплануйте реагування заздалегідь. Вирішіть, хто:
- Дзвонить у банк, щоб відкликати переказ.
- Повідомляє страховика кіберризиків.
- Звертається до IC3 ФБР чи місцевого відповідника, як-от Action Fraud у Великій Британії чи поліція Гонконгу у випадку Arup.
На повернення грошей є години, а не дні. Коли переказ уже пройшов, письмовий план вартує більше за інструменти виявлення.
Діпфейк-атаки обертають згенеровані ШІ голос і відео проти фінансових команд і керівників
Детальне пояснення, розділ за розділом.
01 Повна картина
У безпеці діпфейк — це спосіб доставити шахрайство. Він накладається на компрометацію ділової пошти, вішинг і шахрайство від імені CEO.
Підроблене обличчя чи голос — не мета. Мета — переказ, дані чи скидання пароля, які він відмикає.
Arup — еталонний випадок. На початку 2024 року поліція Гонконгу підтвердила, що фінансист зробив п’ятнадцять переказів на близько HK$200 млн (приблизно $25 млн) після відеодзвінка, де всі інші учасники, включно з CFO, були діпфейками.
Перший лист його насторожив, але знайомі обличчя на дзвінку переконали. Arup публічно підтвердила втрату.
Технологія розвинулася швидко. У 2022 році для клону голосу потрібні були хвилини чистого запису, і звучав він трохи фальшиво.
У 2024 році Regula Forensics з’ясувала, що 49% із 1000 опитаних організацій уже стикалися з шахрайством на діпфейках. До 2025 року заміна обличчя й клонування голосу в реальному часі працюють на одній споживчій відеокарті.
Справжні атаки рідко складаються лише з діпфейку. Вони приходять разом із підробленим листуванням, правдоподібним запрошенням на зустріч і номером для зворотного дзвінка під контролем зловмисника, і навчання має це відтворювати.
02 Вибір цілі
Зловмисники шукають керівників, які виступають публічно, і фінансові команди, що переказують великі суми. Типові мішені — CFO, контролери казначейства, керівники відділу оплат, команди M&A та асистенти керівників.
Публічні компанії, фірми посеред угоди й сімейні офіси трапляються найчастіше, бо їхні лідери на виду й можуть погоджувати платежі.
03 Збір зразків голосу й відео
Для клону голосу потрібно 30–90 секунд чистого звуку. Для відео — кілька хвилин добре освітленого запису.
Джерела:
- Звітні дзвінки й виступи на конференціях.
- Інтерв’ю в подкастах і доповіді на YouTube.
- Відеодописи в LinkedIn і публічні вебінари.
- Записи внутрішніх зборів, викрадені зі зламаної скриньки.
Для керівників це легко. Фінансистів середньої ланки знайти складніше, але можна.
04 Донавчання моделі
Голоси клонують через комерційні API на кшталт ElevenLabs, Resemble.ai і PlayHT або відкриті інструменти Tortoise-TTS, RVC і Coqui. Для відео — SimSwap, Roop, DeepFaceLive або аватар-платформи HeyGen, Synthesia і D-ID всупереч їхнім правилам.
Системи реального часу пропускають відео з вебкамери через заміну обличчя й синтетичний голос із затримкою менш ніж 200 мс. Люди не помічають такої затримки.
05 Привід і доставка
Діпфейк рідко приходить сам. Він спирається на справжнє листування чи скриньку, зламану за тижні до того, часто постачальника чи асистента.
Типові шляхи:
- Лист для вейлінгу, а потім клоноване голосове, що його підтверджує.
- Запрошення в Teams чи Zoom, де зловмисник з’являється як керівник.
- Голосове повідомлення у WhatsApp із підробленого особистого номера.
Історія завжди термінова: закриття угоди, дедлайн регулятора, конфіденційне розслідування.
06 Тиск і вилучення
Коли мішень на дзвінку чи отримала голосове, зловмисник просить про незворотну дію. Це може бути переказ новому отримувачу, скидання MFA для облікового запису керівника чи вивантаження даних про зарплати чи клієнтів.
Прохання супроводжує вимога таємності на кшталт «юристів поки не залучай», яка заважає порадитися з колегами. Від першого контакту до переказу часто минає менш ніж дві години.
07 Як RansomLeak навчає працівників виявляти діпфейки
Основна вправа — вейлінг із діпфейком. Учень — фінансовий аналітик, який отримує від CFO терміновий конфіденційний запит листом, потім голосове повідомлення клонованим голосом CFO, а далі відеодзвінок, де CFO і двоє керівників підтверджують переказ.
Сценарій повторює схему Arup, і кожен вибір відповідає контролю: зворотний дзвінок, кодове слово, подвійне погодження, перевірка іншим каналом.
Шукати візуальні артефакти — програшна стратегія, бо інструменти кращають щокварталу. Вважати підозрілим будь-який терміновий запит на переказ одним каналом працює, хоч яким справжнім виглядає обличчя, і саме цю звичку формує вправа.
Вправа постачається як SCORM 1.2 і 2004, тож працює у Workday Learning, Cornerstone, Docebo, SAP SuccessFactors чи Litmos, а результати потрапляють у вашу звичну панель.
Рекомендовані вправи
Сценарні симуляції з каталогу 200+ вправ.
- Вейлінг із діпфейком Флагманська вправа з діпфейків, побудована на патерні Arup 2024 року: підроблений лист, клоноване голосове повідомлення й діпфейк-відеодзвінок наживо. Спробувати вправу
- Платіжне шахрайство з клонованим голосом Голосове повідомлення клонованим голосом у месенджері просить провести платіж на змінений банківський рахунок, і учасник має підтвердити запит каналом, який уже знає. Спробувати вправу
- Клонування вашого голосу Перевертає звичний сценарій: голос самого учасника, клонований із публічного запису, використовують проти колеги, тож вправа охоплює усне кодове слово для перевірки й повідомлення про імітацію. Спробувати вправу
- Діпфейк-шахрайство під час найму Ставить менеджерів із найму на віддалену співбесіду із синтетичним обличчям: перевірка на живість, ознаки підробленої особи й шахрайство з адресою доставки ноутбука. Спробувати вправу
- Виявлення діпфейк-аудіо Відпрацьовує процедурний захист від клонованих ШІ голосів керівників: контрольні фрази, зворотний дзвінок незалежним каналом і правило двох осіб. Спробувати вправу
- Маркування ШІ-контенту та діпфейків Діпфейки з боку того, хто публікує: які створені ШІ зображення, аудіо й відео потребують позначки за Законом ЄС про штучний інтелект і чому позначка не робить прийнятним використання чужого образу без згоди. Спробувати вправу
- Компрометація корпоративної електронної пошти (BEC) Більшість діпфейків спирається на активну BEC-операцію. Ця вправа вчить основам роботи з ланцюжками листів, які діпфейки лише підсилюють. Спробувати вправу
- Вішинг Діпфейки з клонованим голосом — це вішинг із синтетичним аудіо. Вправа з вішингу виробляє рефлекс зворотного дзвінка, який ловить обидва. Спробувати вправу
- Цільовий фішинг Цільовий лист — точка входу для більшості шахрайств із переказами за участю діпфейків проти фінансових команд і помічників керівників. Спробувати вправу
- Фішинг зі зворотним дзвінком Тренує дисципліну перевіряти контактні номери за довіреним джерелом — найдієвіший захисний захід проти діпфейків. Спробувати вправу
- Соціальна інженерія Діпфейки — шар доставки поверх класичної соціальної інженерії. Ця вправа охоплює базові патерни приводів. Спробувати вправу
Читати далі
Дотичні терміни глосарія
Джерела
- Deepfakes Identification Guide CISA
- Increasing Threats of Deepfake Identities U.S. Department of Homeland Security
- Arup confirms deepfake video meeting led to $25M loss (Hong Kong) CNN
- Internet Crime Report 2023 FBI Internet Crime Complaint Center (IC3)
Зробіть зворотний дзвінок рефлексом
Пройдіть вправу безкоштовно або подивіться симуляції й мікровправи на власних людях.
Поширені запитання
Що таке Діпфейк?
Діпфейк — це синтетичний медіаконтент, створений моделями ШІ, зазвичай генеративно-змагальними мережами (GAN) або дифузійними архітектурами, який відтворює обличчя, голос чи манери цільової людини з точністю, достатньою, щоб обдурити людське розпізнавання.
Що таке діпфейк?
Діпфейк — це синтетичний медіаконтент, згенерований моделями ШІ, зазвичай генеративно-змагальними мережами (GAN) або дифузійними архітектурами, який із високою точністю відтворює обличчя, голос чи манери реальної людини. У кібербезпеці діпфейки використовують, щоб видавати себе за керівників у голосовій пошті та на відеодзвінках і домагатися шахрайських переказів чи передачі даних.
Нинішньому поколінню голосових клонів достатньо від 30 до 90 секунд чистого вихідного аудіо. Відеодіпфейки реального часу працюють на одній споживчій відеокарті й можуть приєднуватися до дзвінків у Zoom чи Teams наживо із затримкою менше ніж 200 мс.
Як зрозуміти, що відеодзвінок — це діпфейк?
На візуальні ознаки покладатися дедалі важче, бо моделі вдосконалюються. Старіші артефакти (розмиті краї біля волосся й вух, неузгоджені відблиски в очах, застигле моргання) ще трапляються в дешевих інструментах, але станом на 2025 рік майже зникли з преміальних конвеєрів реального часу. Узгодженість освітлення, форма вуха і точність синхронізації губ у профіль досі лишаються корисними перевірками.
Надійний захист — процедурний, а не перцептивний. Наполягайте на зворотному дзвінку на відомий внутрішній номер для будь-якого термінового запиту, що переказує гроші або змінює облікові дані. Кейс Ferrari у 2024 році викрило запитання на особисте знання, а не пошук візуальних артефактів.
Чи використовують діпфейки в компрометації корпоративної електронної пошти?
Так. Більшість діпфейк-шахрайств у 2024 і 2025 роках — це шар поверх наявної BEC-операції. Зловмисник компрометує або підробляє поштову скриньку, вибудовує правдоподібний ланцюжок листів, а потім підкріплює запит голосовим повідомленням клонованим голосом або діпфейк-відеодзвінком, щоб обійти рефлекс «перевір телефоном», який деякі компанії запровадили у відповідь на ранні BEC-атаки.
FBI Internet Crime Complaint Center (IC3) обліковує їх як різновид BEC. Заявлені збитки від BEC, включно з випадками за участю діпфейків, у 2023 році сягнули $2,9 млрд лише у США.
Скільки часу потрібно, щоб створити діпфейк-голос?
Клонування голосу, достатнє для хвилинного повідомлення в голосовій пошті чи короткої телефонної розмови, займає близько п’яти хвилин обчислень у комерційних інструментах на кшталт ElevenLabs або Resemble.ai, якщо є від 30 до 90 секунд чистого вихідного аудіо. Відкриті моделі (Tortoise-TTS, RVC, XTTS) донавчаються довше, але з того самого матеріалу дають порівнянний результат.
Клонування голосу в реальному часі для живої розмови потребує донавченого голосу та потокового конвеєра інференсу, що додає інженерної роботи, але дедалі частіше входить у комерційні API готовим.
Що робити керівнику, якщо він підозрює діпфейк?
Негайно покладіть слухавку або завершіть дзвінок. Не вступайте в переговори, не дайте зловмиснику говорити далі й нічого не схвалюйте на місці. Закрийте канал, яким до вас звернулися.
Потім перевірте іншим каналом через контакт, який ви знайшли самі, наприклад номер із вашої HRIS або особисту розмову. Паралельно повідомте команду безпеки й керівництво фінансів, щоб переказ, який уже в процесі, можна було відкликати. Якщо ви вже схвалили переказ, протягом години зв’яжіться з банком-відправником і подайте заяву до FBI IC3 або до місцевого органу з боротьби з кіберзлочинністю.
Чи може програмне забезпечення для виявлення надійно ловити діпфейки?
Інструменти виявлення (Reality Defender, Pindrop, Microsoft Video Authenticator, Intel FakeCatcher) видають оцінку ймовірності, а не однозначний вердикт. Їхня точність проти найновіших комерційних голосових і відеомоделей падає щокварталу, бо якість генерації зростає.
Розглядайте виявлення як шар ешелонованого захисту позаду процедурних заходів (перевірки зворотним дзвінком, кодових слів, подвійної авторизації). Надійний захист від діпфейку — не впіймати синтетичний медіаконтент, а відмовитися діяти за одноканальним запитом на переказ грошей чи передачу даних, хай яким переконливим здається обличчя або голос.