Нам довіряють команди з





Засновано творцем Kontra Application Security Training.
Безпека ШІ Від першого промпту до автономних агентів
Практичні вправи для кожного працівника, який користується ШІ-інструментами, і глибші треки для інженерів, що будують на LLM, агентах і MCP. Команди з комплаєнсу опрацьовують Закон ЄС про штучний інтелект.
Як працює навчання з безпеки ШІ
Для кожного працівника
Безпека застосунків для розробників
П’ять практичних напрямів на симульованій робочій станції. Проексплуатуйте справжню вразливість у тому, що ваша команда реально випускає, а потім самі напишіть виправлення.
$ login --user admin password: [ok] authenticated 1,284 rows exfiltrated
Одна лапка у формі пошуку спустошує таблицю клієнтів.
                  // concatenated input

                    query(`... id = ${id}`)
                    ✗

                  // parameterized

                    query('... id = ?', [id])
                    ✓
Передайте введення користувача як параметр — і лапка залишиться даними, а не кодом.
$ GET /api/trips/50318 retry: 200 OK · rider_id 8814 another rider's receipts
Змініть один id у шляху — і API віддасть поїздки іншого пасажира.
                  // authenticated, not authorized

                    return db.trip(req.params.id)
                    ✗

                  // check the object owner

                    if (trip.riderId !== me) return 403
                    ✓
Автентифікація доводить, хто звертається. Лише перевірка власника доводить, що йому можна.
$ git log --all -p grep: commit 9f8e7d6 live key, deleted at HEAD
Ключа вже немає в HEAD, але він досі живий трьома комітами раніше.
                  // removed in a later commit

                    git rm config/secrets.js
                    ✗

                  // rotate first, then rewrite

                    git filter-repo --invert-paths
                    ✓
Спершу замініть ключ. Саме лише переписування історії витік не скасовує.
$ docker history checkout-api:1.4.2 layer: sha256:9c1f4e7a · 184 MB secret readable in the layer
Хто може завантажити образ, той може прочитати шар, у якому його зібрано.
                  // baked into the image

                    ENV STRIPE_KEY=sk_live_...
                    ✗

                  // mounted, never committed

                    RUN --mount=type=secret,id=stripe
                    ✓
Монтування секрету BuildKit дає збірці прочитати значення, яке вона ніде не зберігає.
$ aws s3 ls --no-sign-request bucket: 4,102 objects listed patient exports downloadable
Нотатка підтримки називає бакет, а бакет відповідає анонімно.
                  // public read on the bucket

                    Principal: "*"
                    ✗

                  // block public access, scope the reader

                    Principal: cloudfront-oac
                    ✓
Заблокуйте публічний доступ, а потім впустіть одного названого читача через парадні двері.
Охоплює мови, якими пише ваша команда
Вразливий код і його виправлення показані тією мовою, якою ваші розробники працюють щодня.
- JavaScript
- TypeScript
- Java
- C#
- Python
- Scala
- PHP
- Ruby
- Go
- Kotlin
- Практика безпечного кодування: ін’єкції, порушений контроль доступу, XSS, CSRF та SSRF
- Експлойт і виправлення поруч, тож розробник іде з готовим рішенням
- Створено для інженерних команд у програмах PCI DSS 6.2 та безпечного кодування
Фішингові симуляції
Перевірте своїх працівників реалістичними фішинговими атаками з доставкою напряму в поштову скриньку. Відстежуйте всю воронку від доставки до введення облікових даних і автоматично призначайте цільове навчання тим, хто клікнув.
- Доставка напряму в M365 і Google Workspace обходить спам-фільтри
- Кнопки повідомлення в Outlook і Gmail фіксують повідомлення співробітників у реальному часі
- Аналітика всієї воронки: доставлено, відкрито, клікнуто, облікові дані, повідомлено
- Автоматичне коригувальне навчання призначає вправи тим, хто не пройшов симуляцію
- Доповнення зі смішингу проводить ту саму перевірку через SMS, де лист не фільтрує жоден шлюз
Усередині фішингового доповнення
Справжні екрани з адмін-консолі.
-
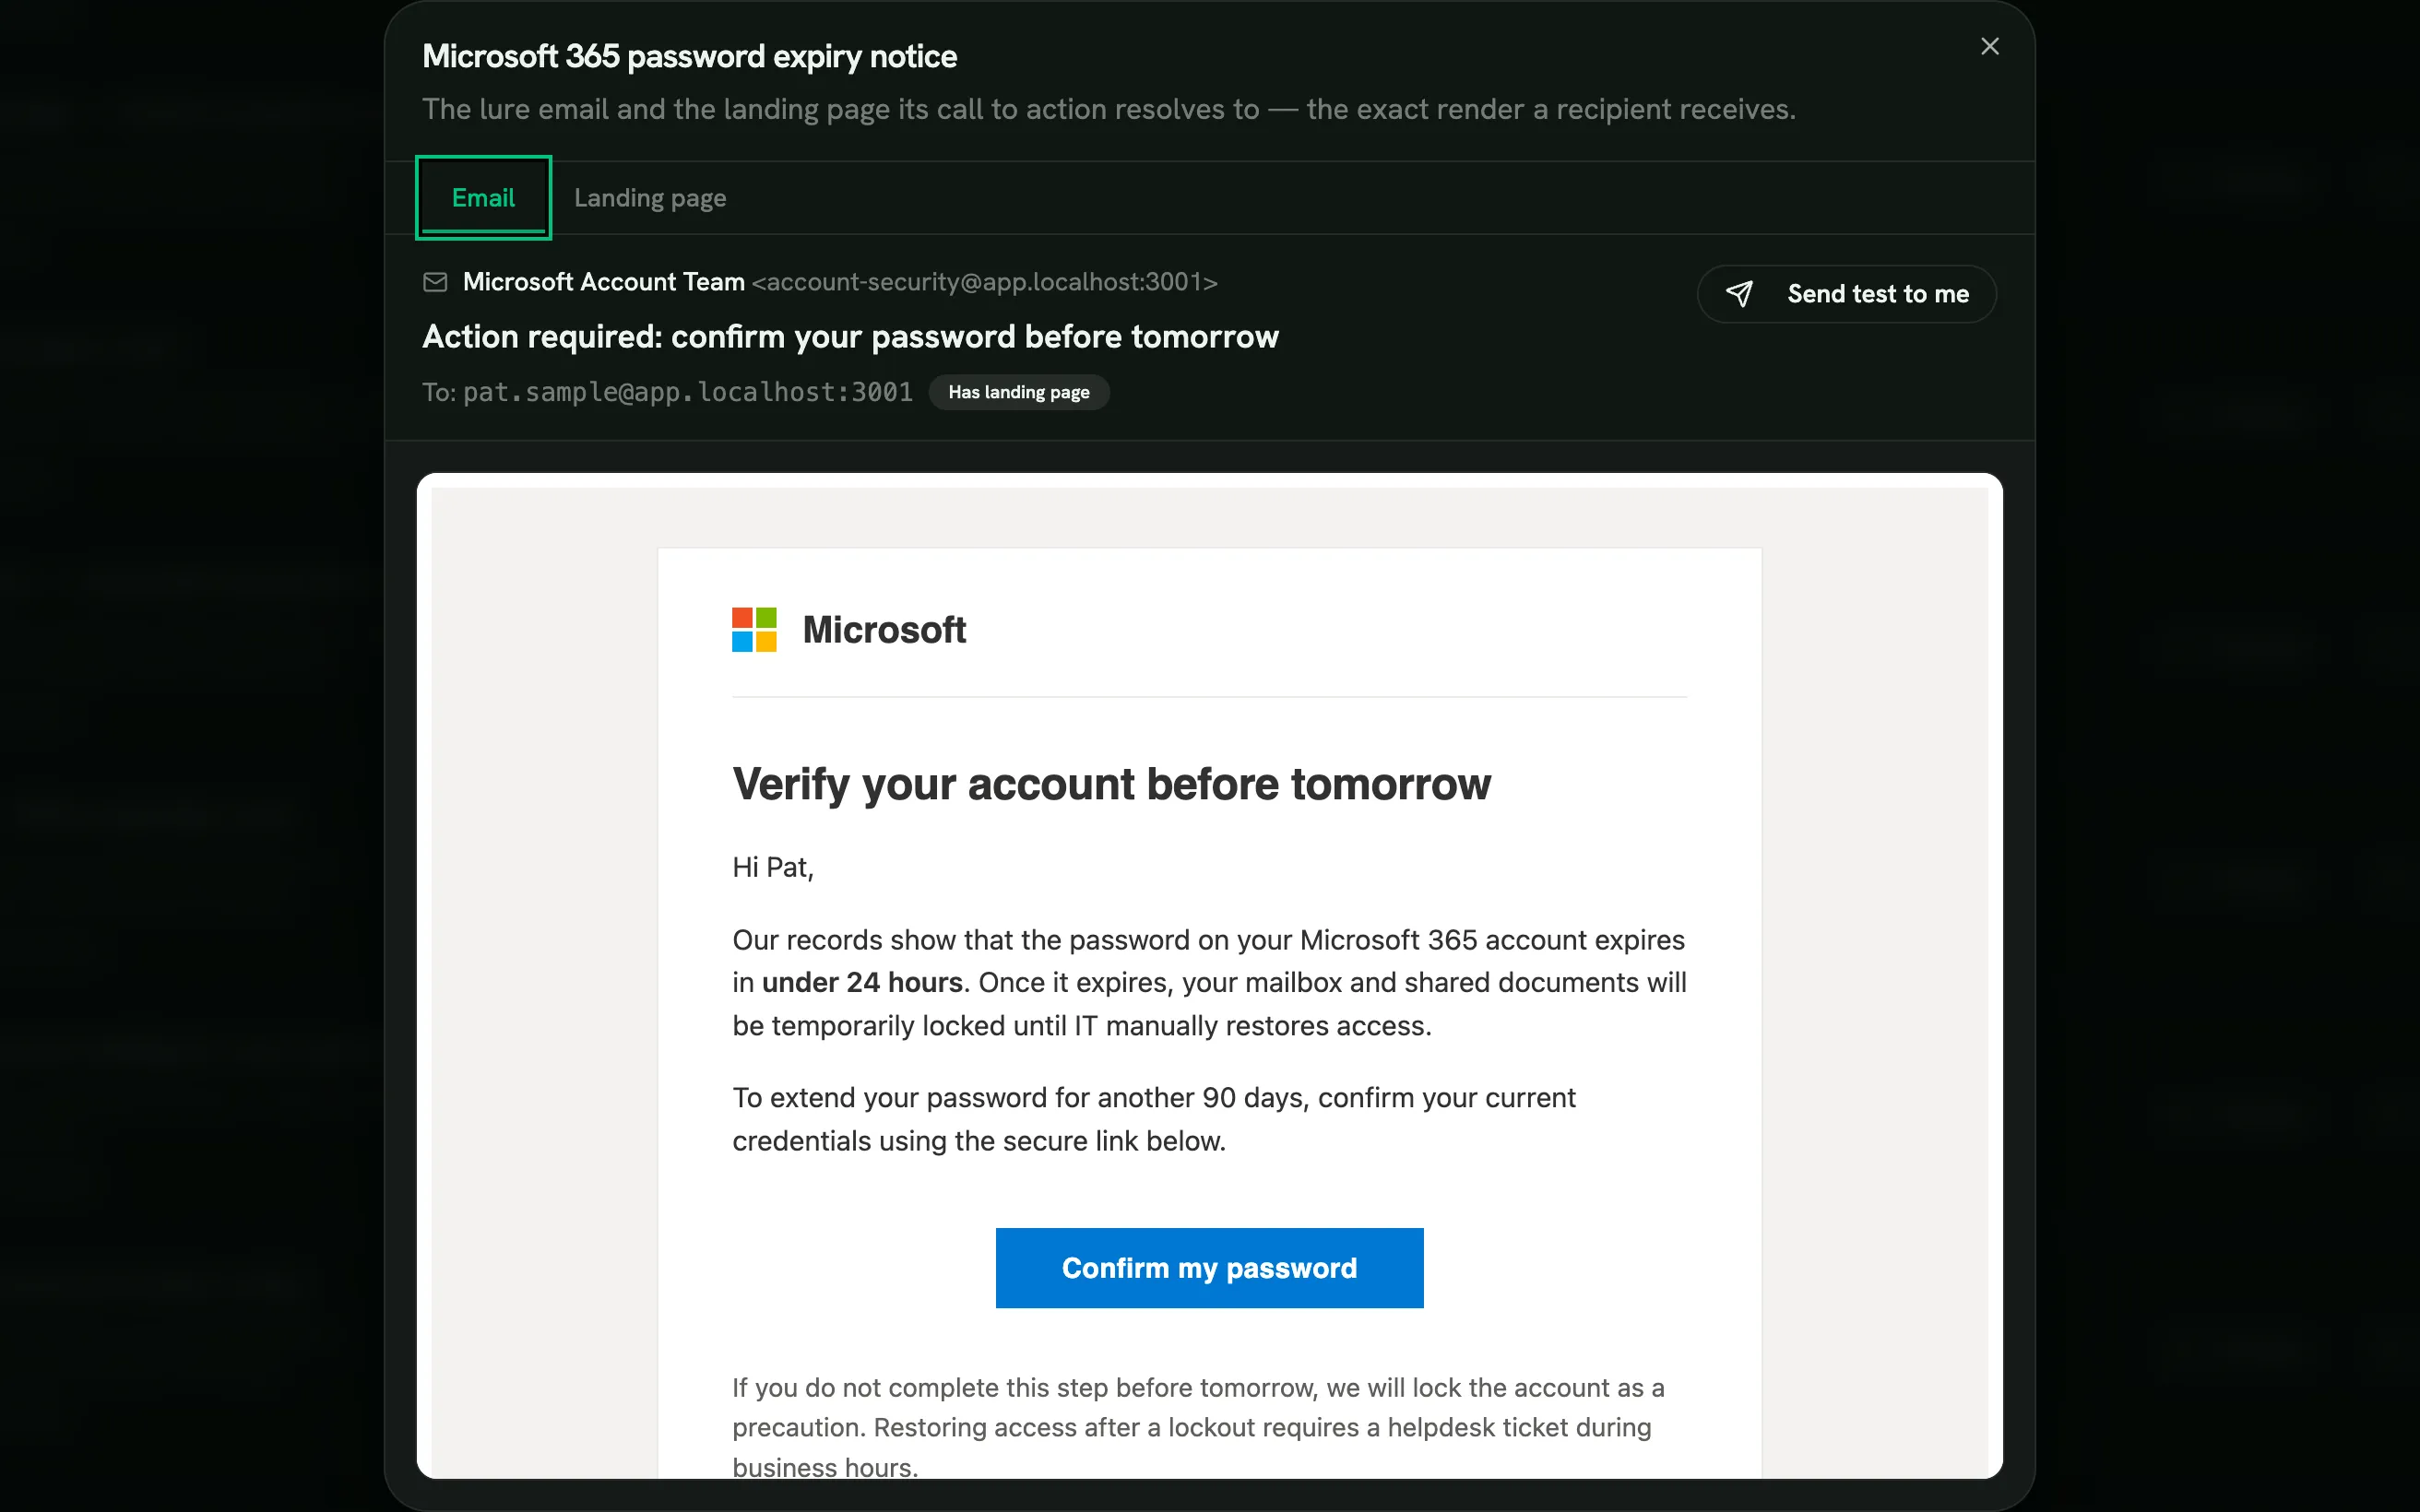
Бібліотека приманок із живим переглядом листа Шаблони -
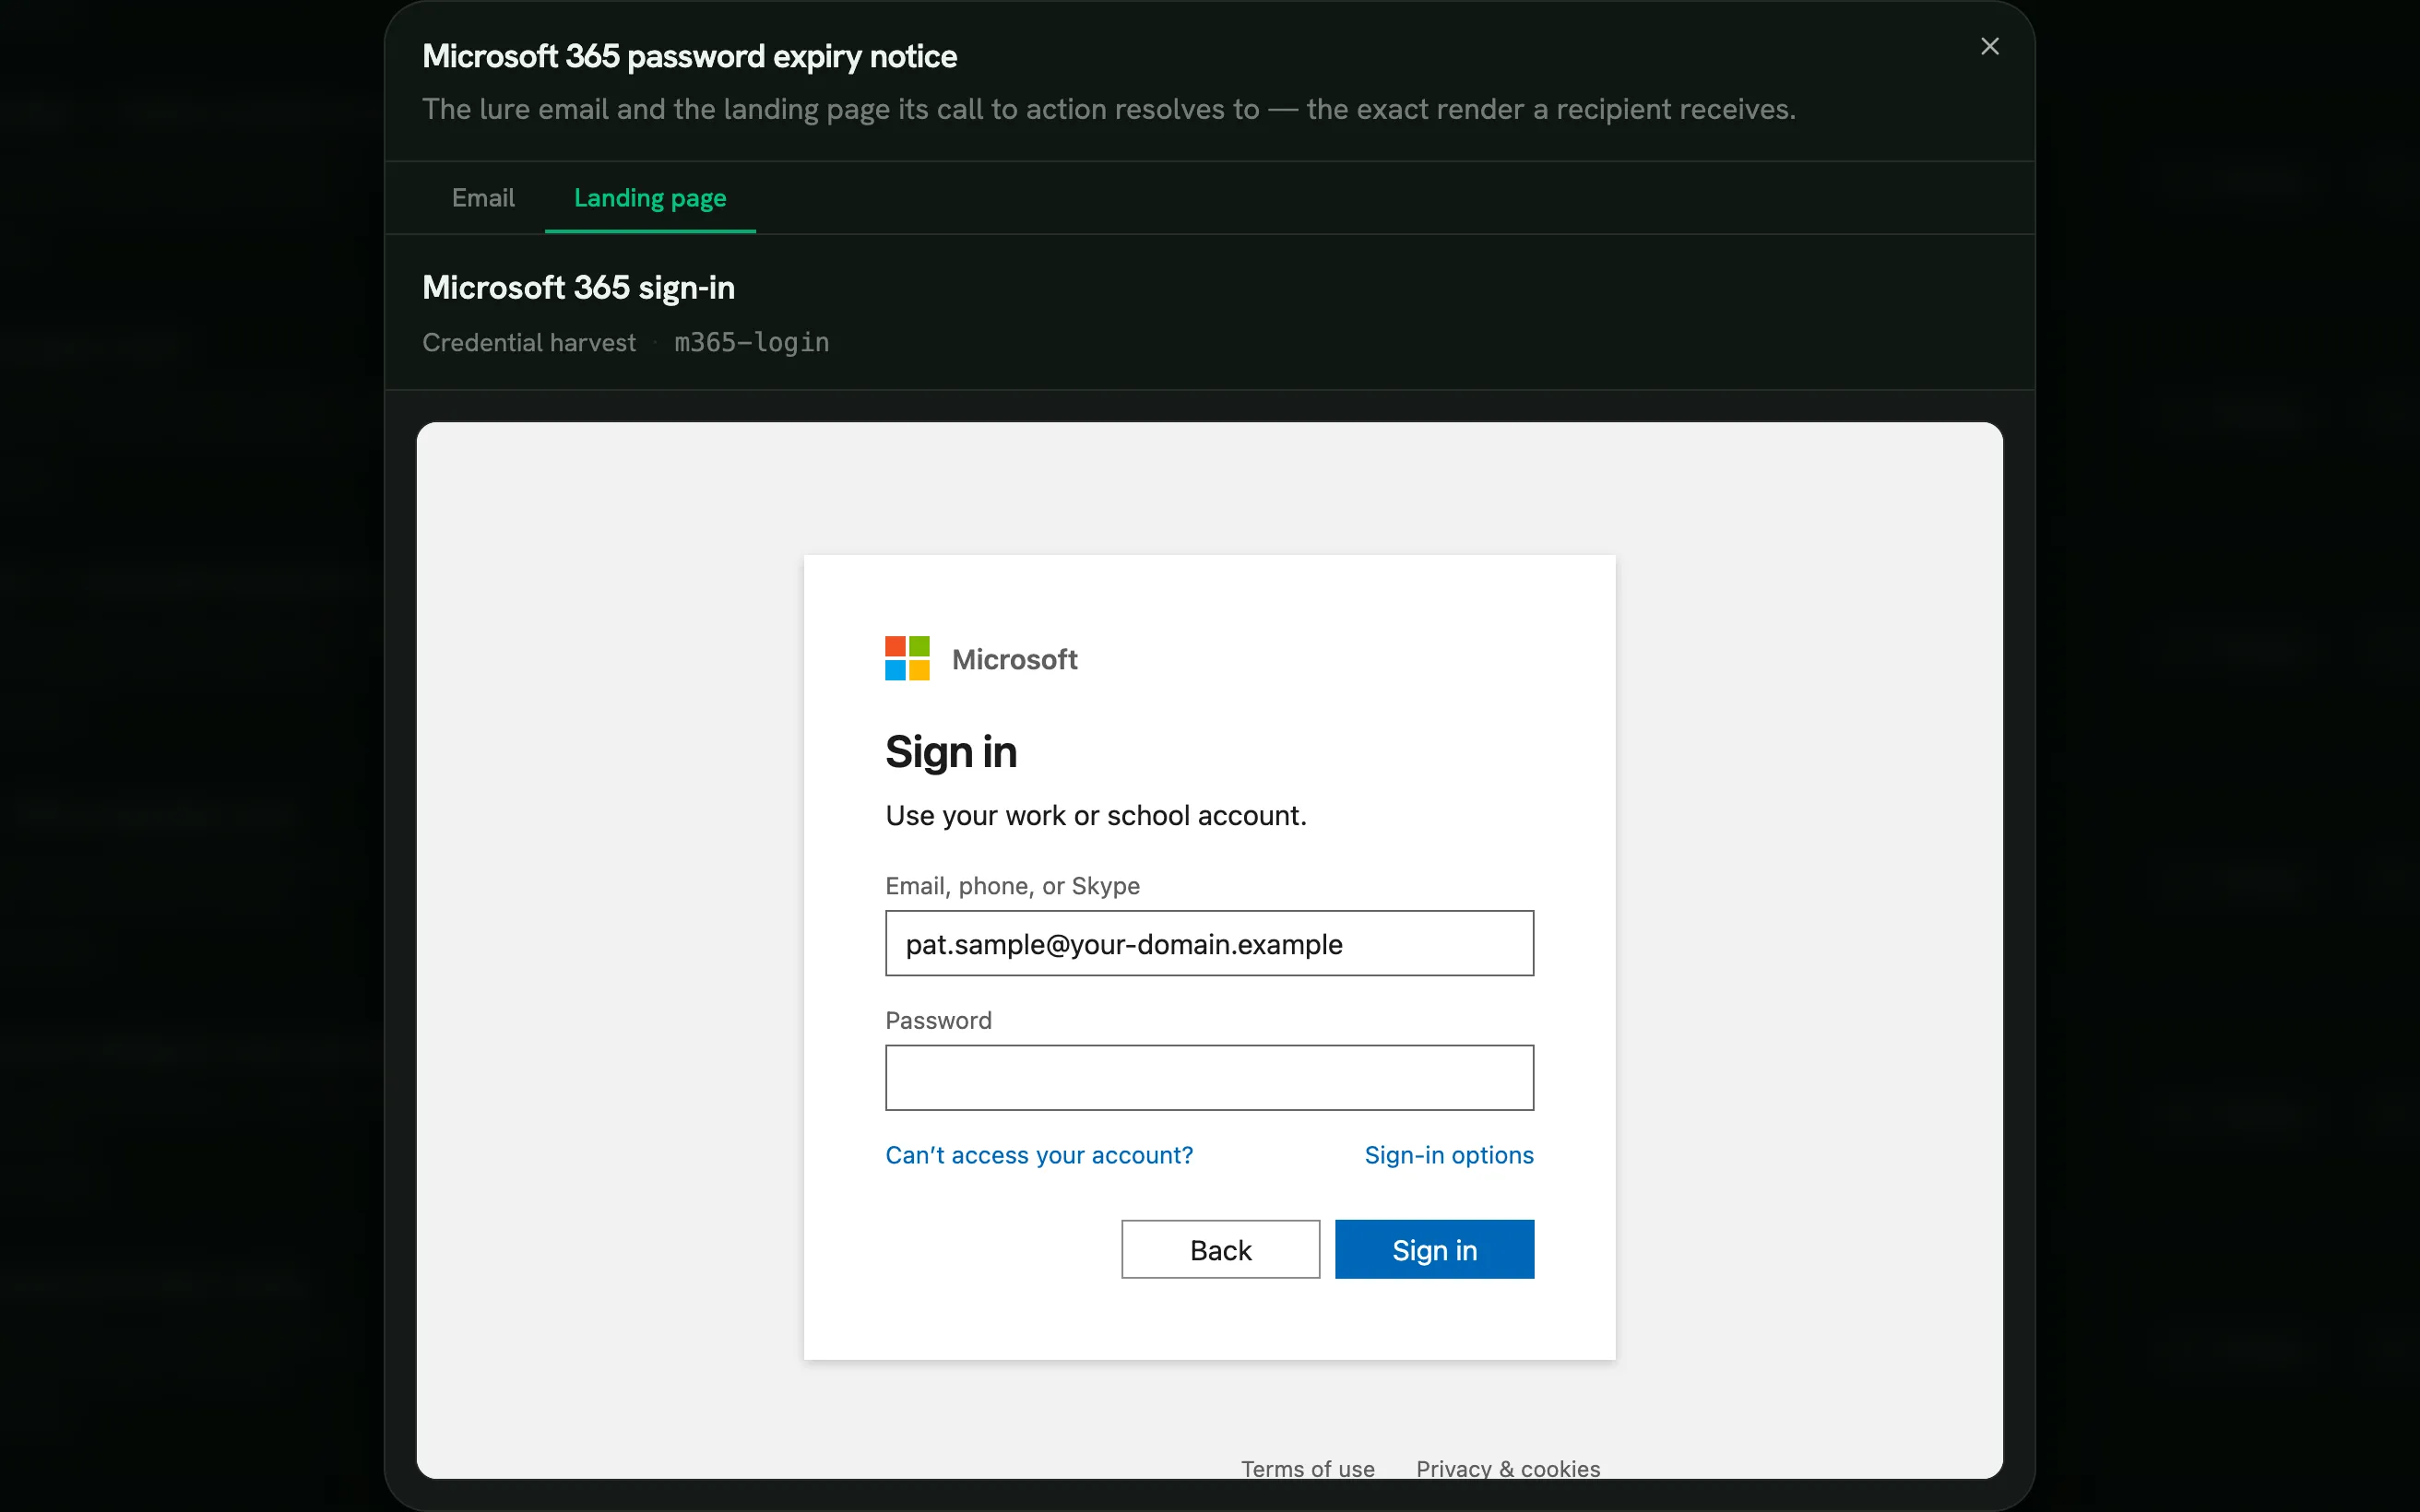
Сторінка, на яку веде клік Цільові сторінки -
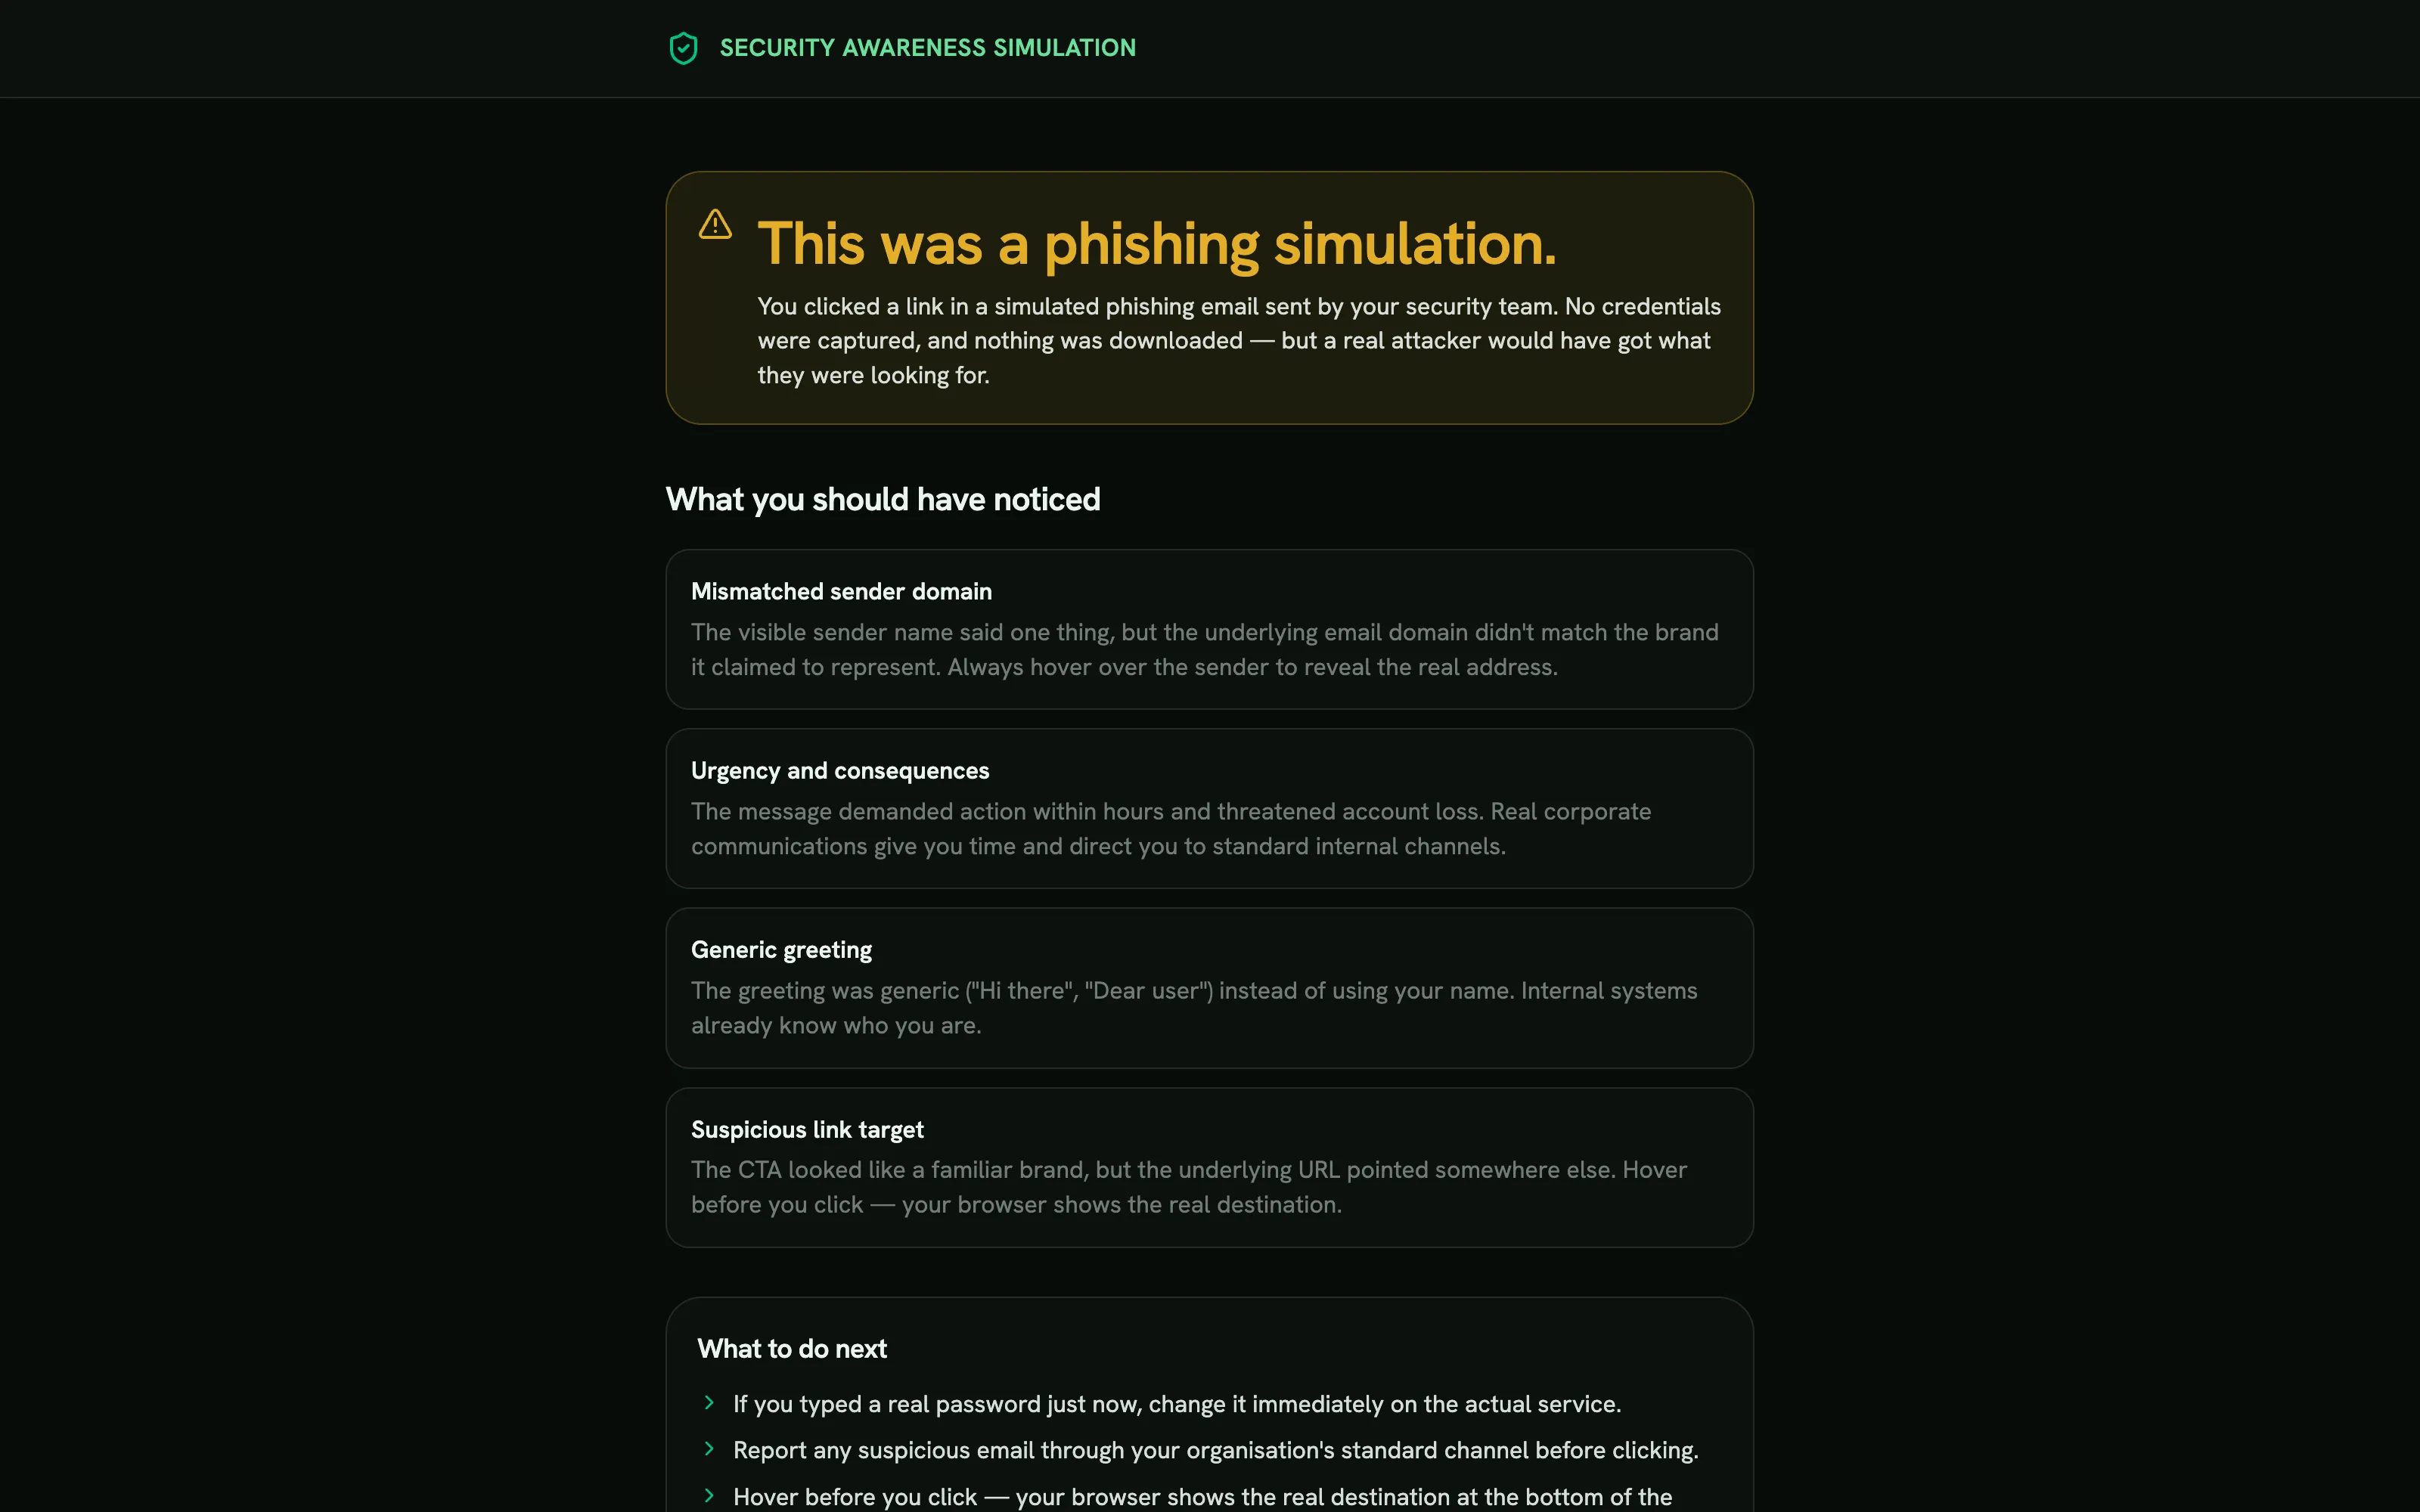
Що людина дізнається одразу після помилки Урок після кліку -
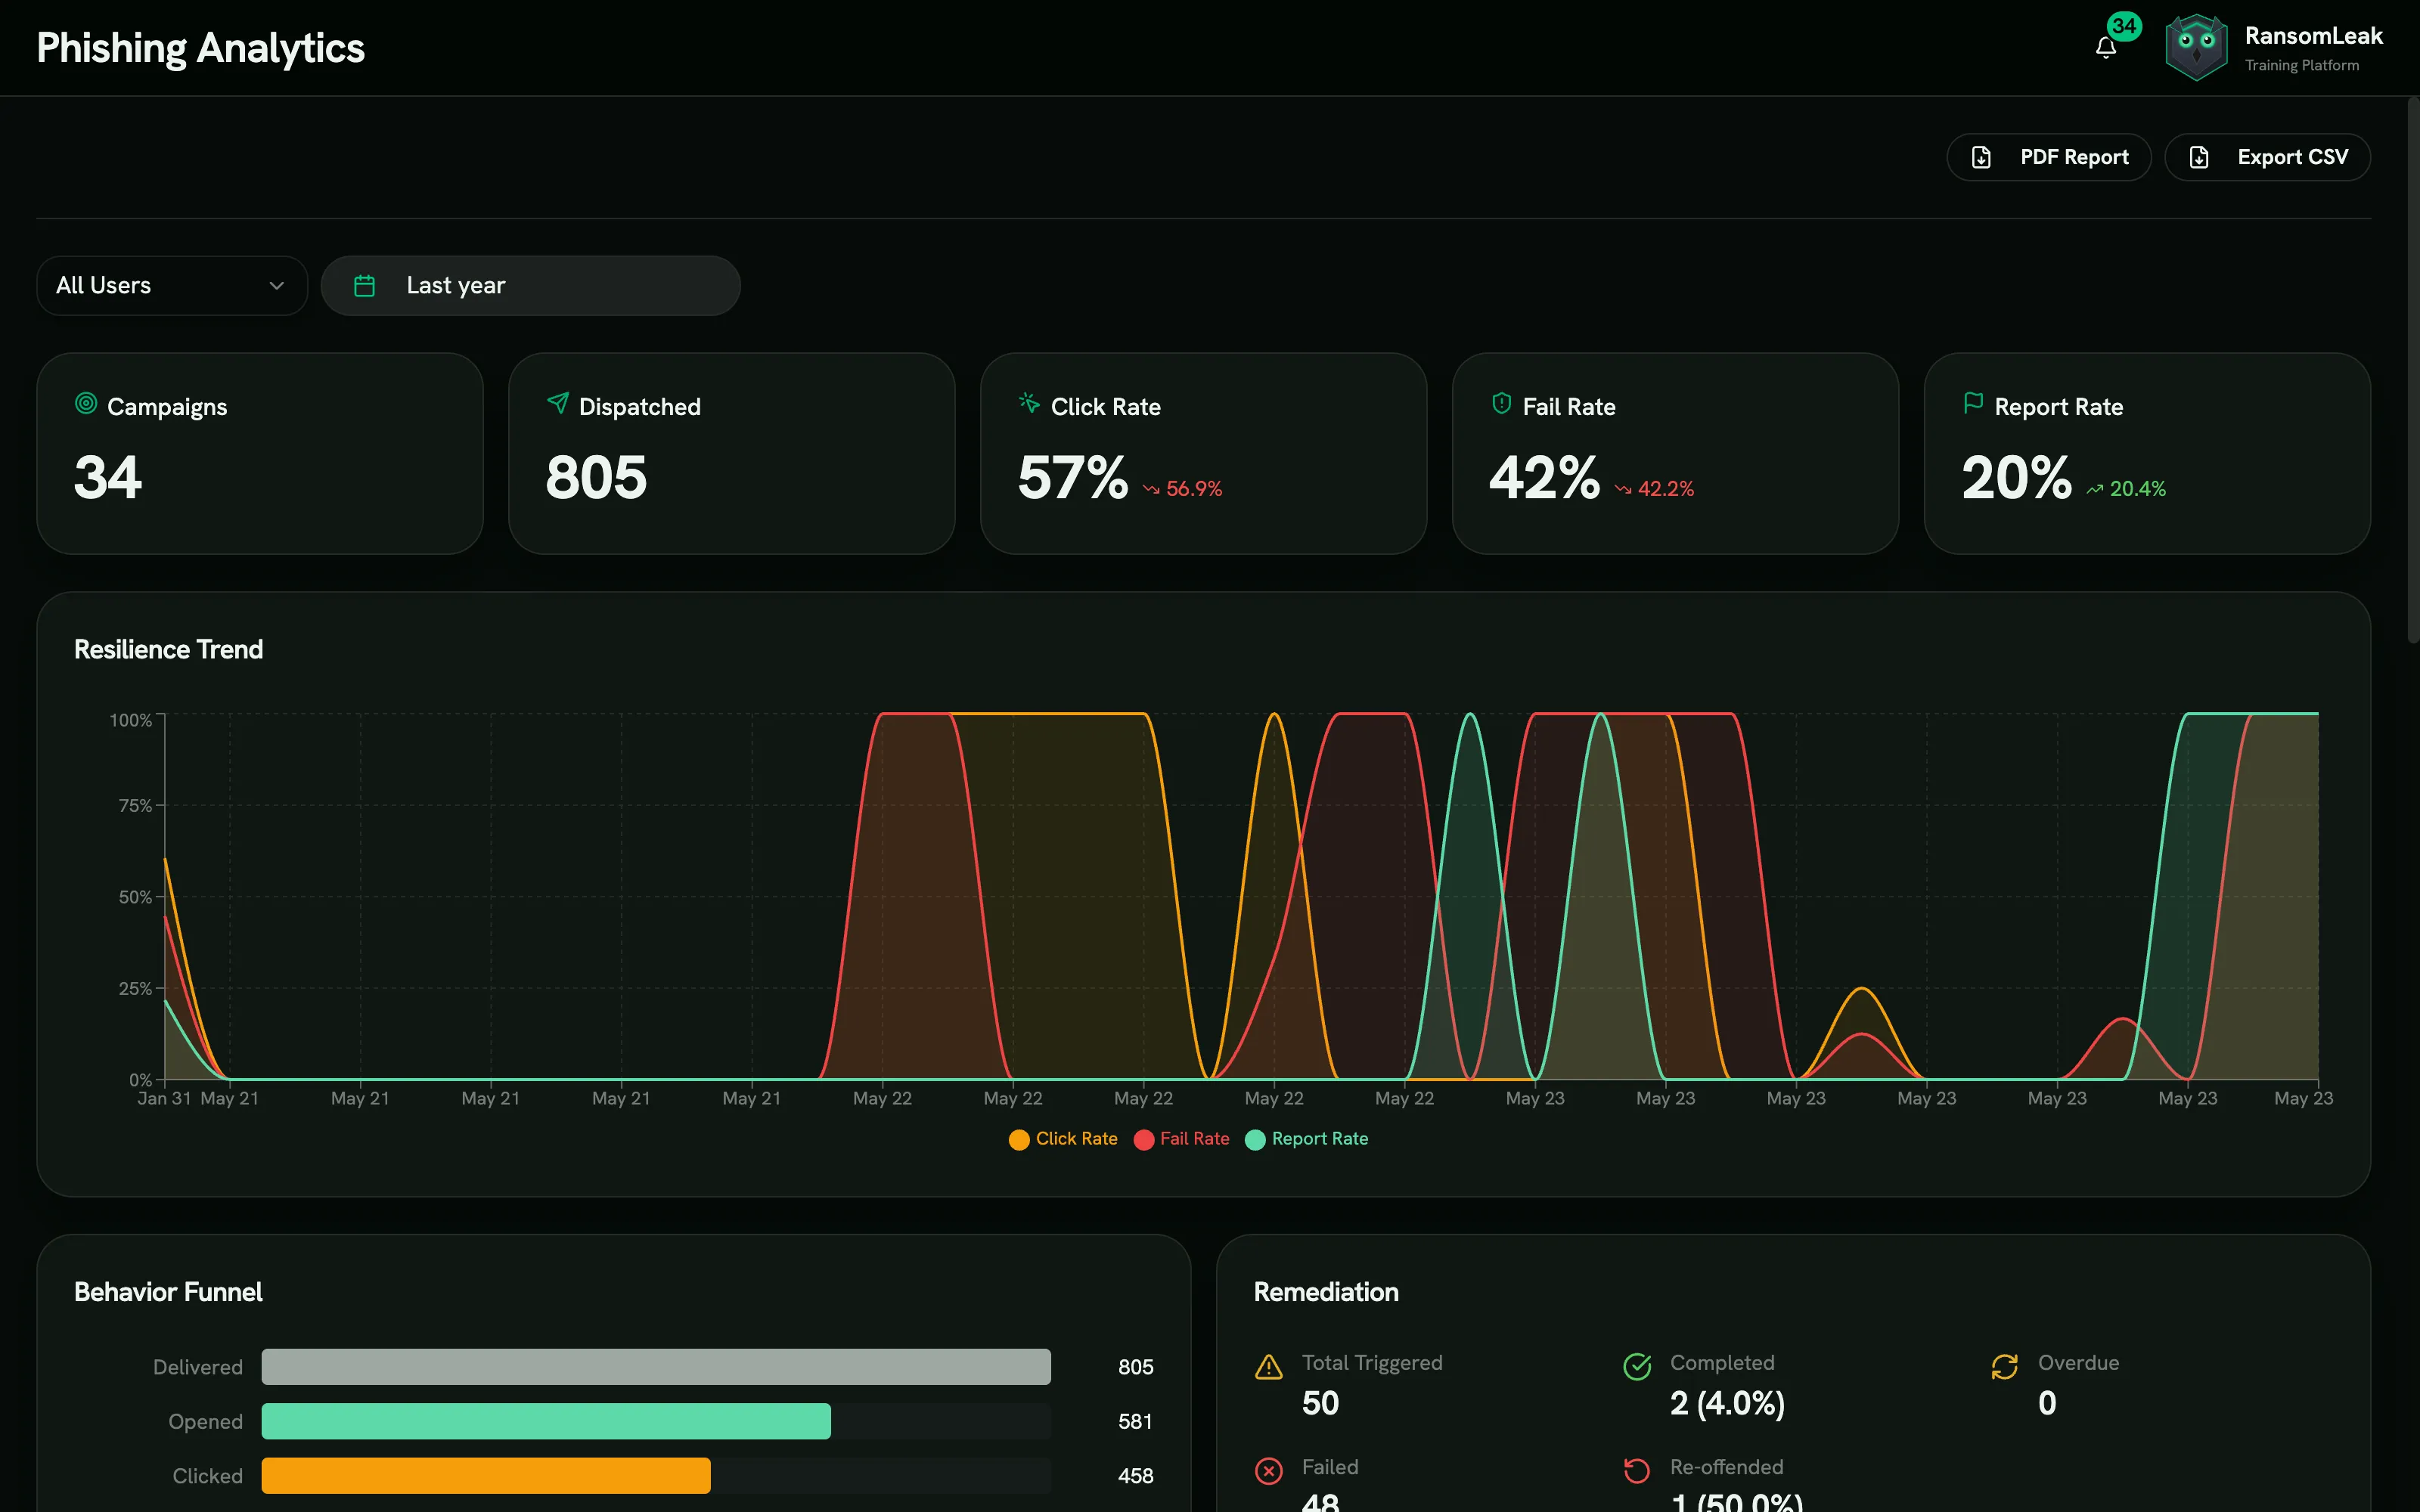
Воронка й тренд по всіх кампаніях Аналітика -
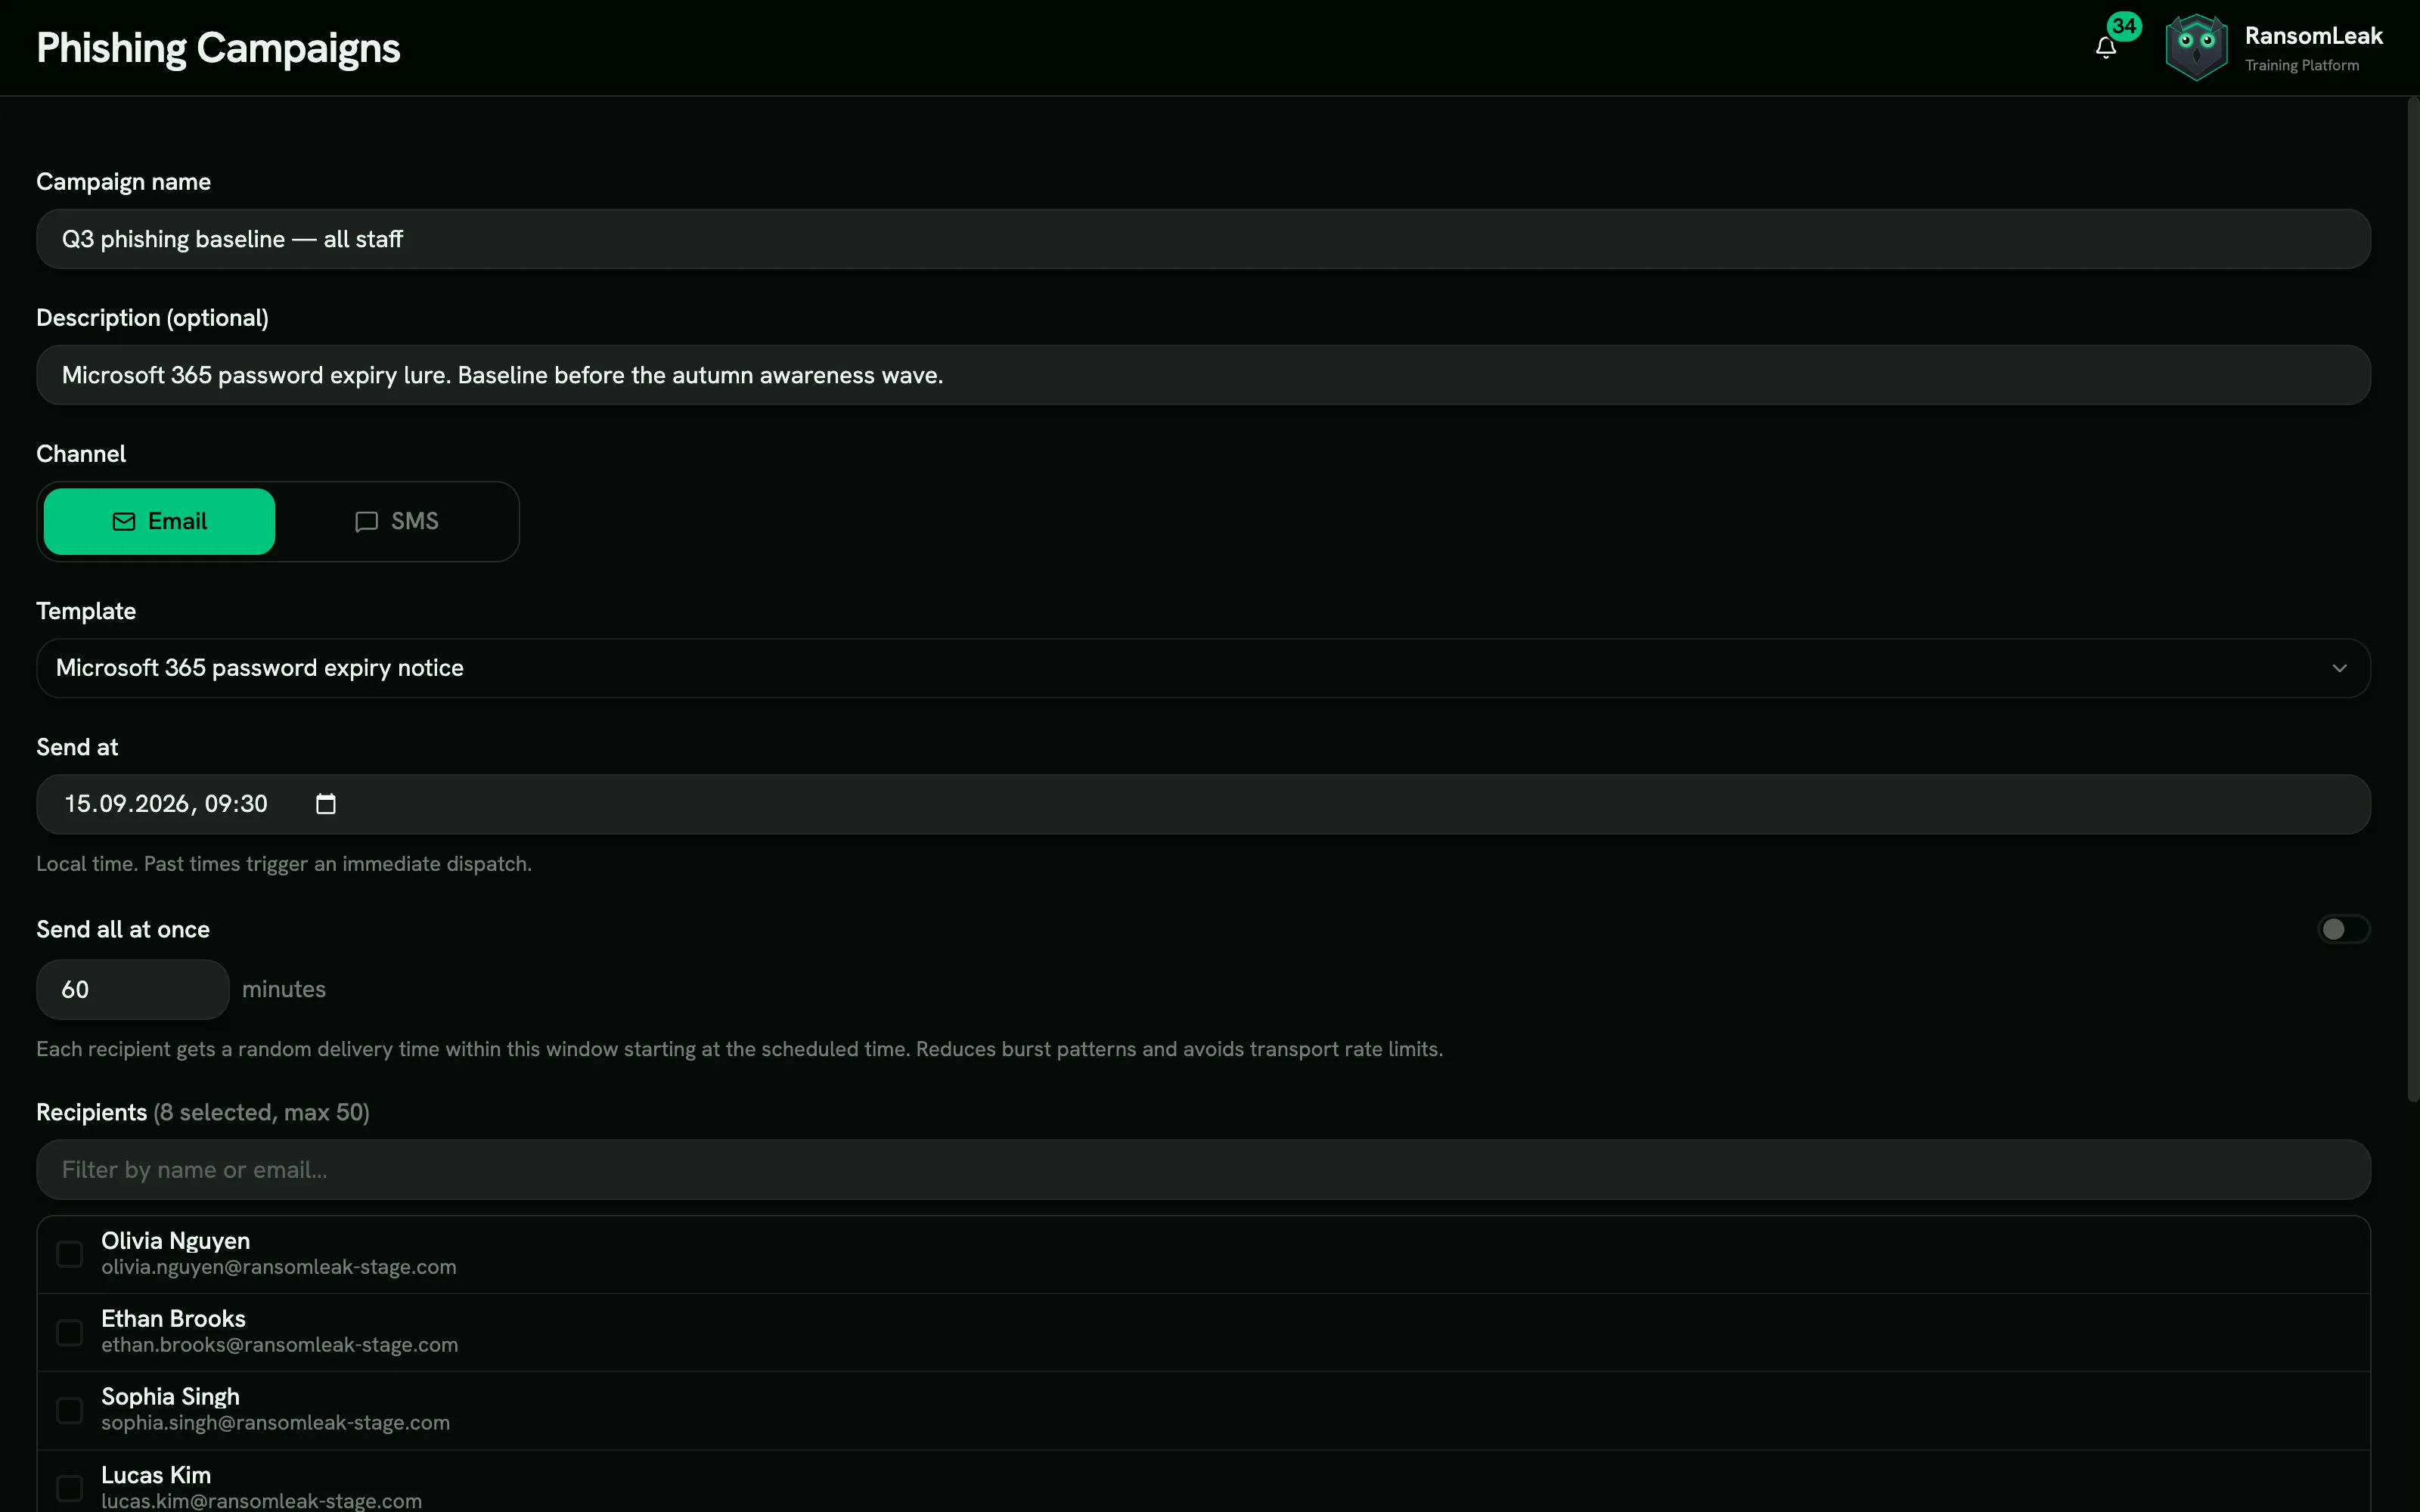
Надсилання, розподілені по вікну доставки Кампанії


Управління людським ризиком
Кожен працівник отримує оцінку ризику від 0 до 100, яку можна простежити до подій, що за нею стоять. Далі правила призначають навчання тим, кому воно потрібне. Входить у кожен тариф.


- Оцінка для кожної людини, від 0 до 100 Складається з результатів симуляцій і тренувань, повідомлень про фішинг, стану навчання та базового оцінювання, яке знаходить прогалини в знаннях кожної людини за двохвилинними щотижневими перевірками. Найбільше важить нещодавня поведінка, і кожен потрапляє в діапазон Low, Moderate, High або Critical.
- Кожна оцінка пояснює, як її обчислено Відкрийте будь-яку оцінку, щоб побачити її п’ять зважених підоцінок та події за ними. Менеджери й адміністратори можуть простежити будь-яке число до конкретних симуляцій, повідомлень і уроків, які його сформували. Жодного дарквебу, жодного профілювання.
- Додавайте власні сигнали та дані Надсилайте ризиковані входи, сповіщення SOC і позначки привілеїв зі свого SIEM, провайдера ідентифікації або скрипта через REST API чи завантажуйте CSV. Визначайте власні типи сигналів для всього, чого немає в каталозі, і проганяйте кожен імпорт у пробному режимі, перш ніж він застосується.
- Попередження в браузері Безкоштовне розширення для Chrome і Edge попереджає людей про сайти-двійники, нові домени й ризикові екрани дозволів, пропонує 60-секундний урок і передає їхній вибір в оцінку.
- Правила спрацьовують за оцінкою Автоматично записуйте на виправне навчання тієї ж миті, коли хтось перетинає поріг, і сповіщайте його менеджера. Спершу пробний запуск кожного правила, з журналом аудиту та аварійним вимикачем.
Усередині платформи
Центр керування, у який заходить ваша команда безпеки. Створений, щоб запускати навчання, доводити, що воно відбулося, і передавати підтвердження аудитору.
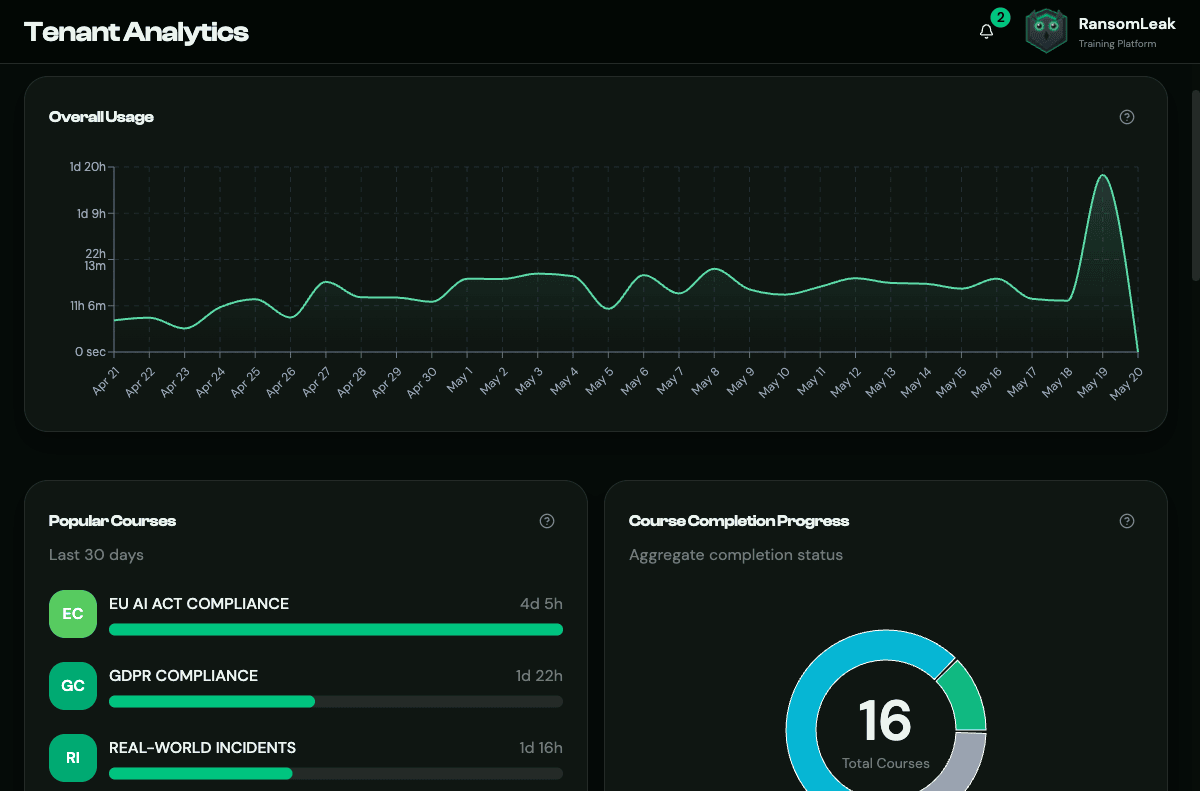
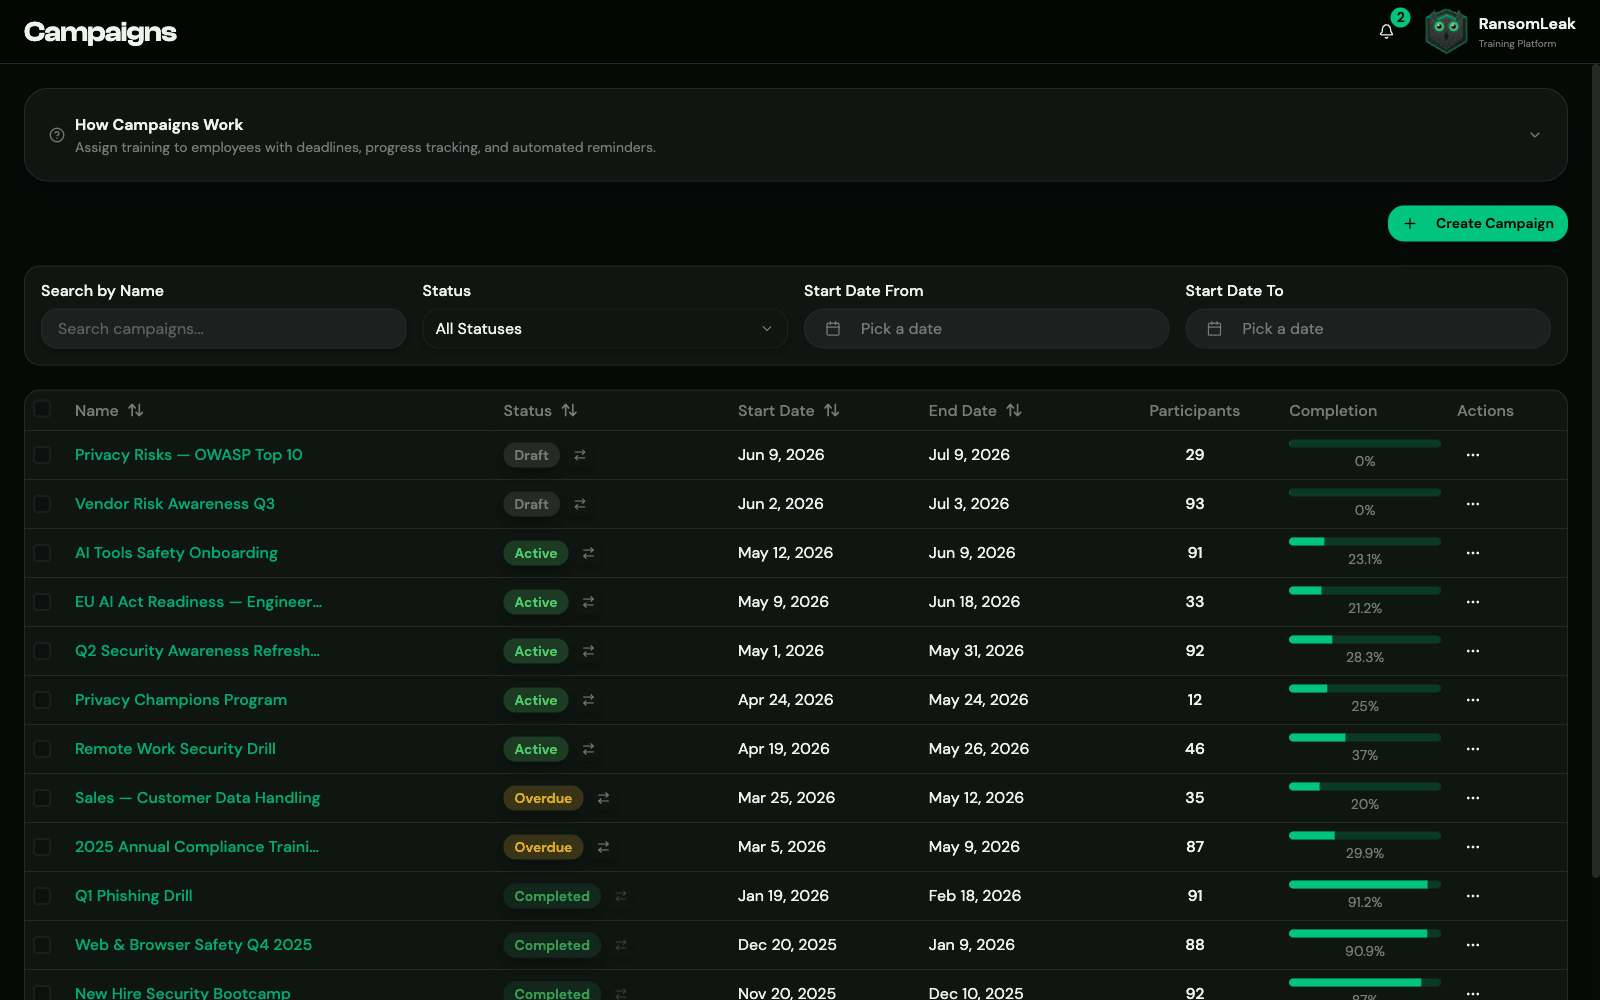
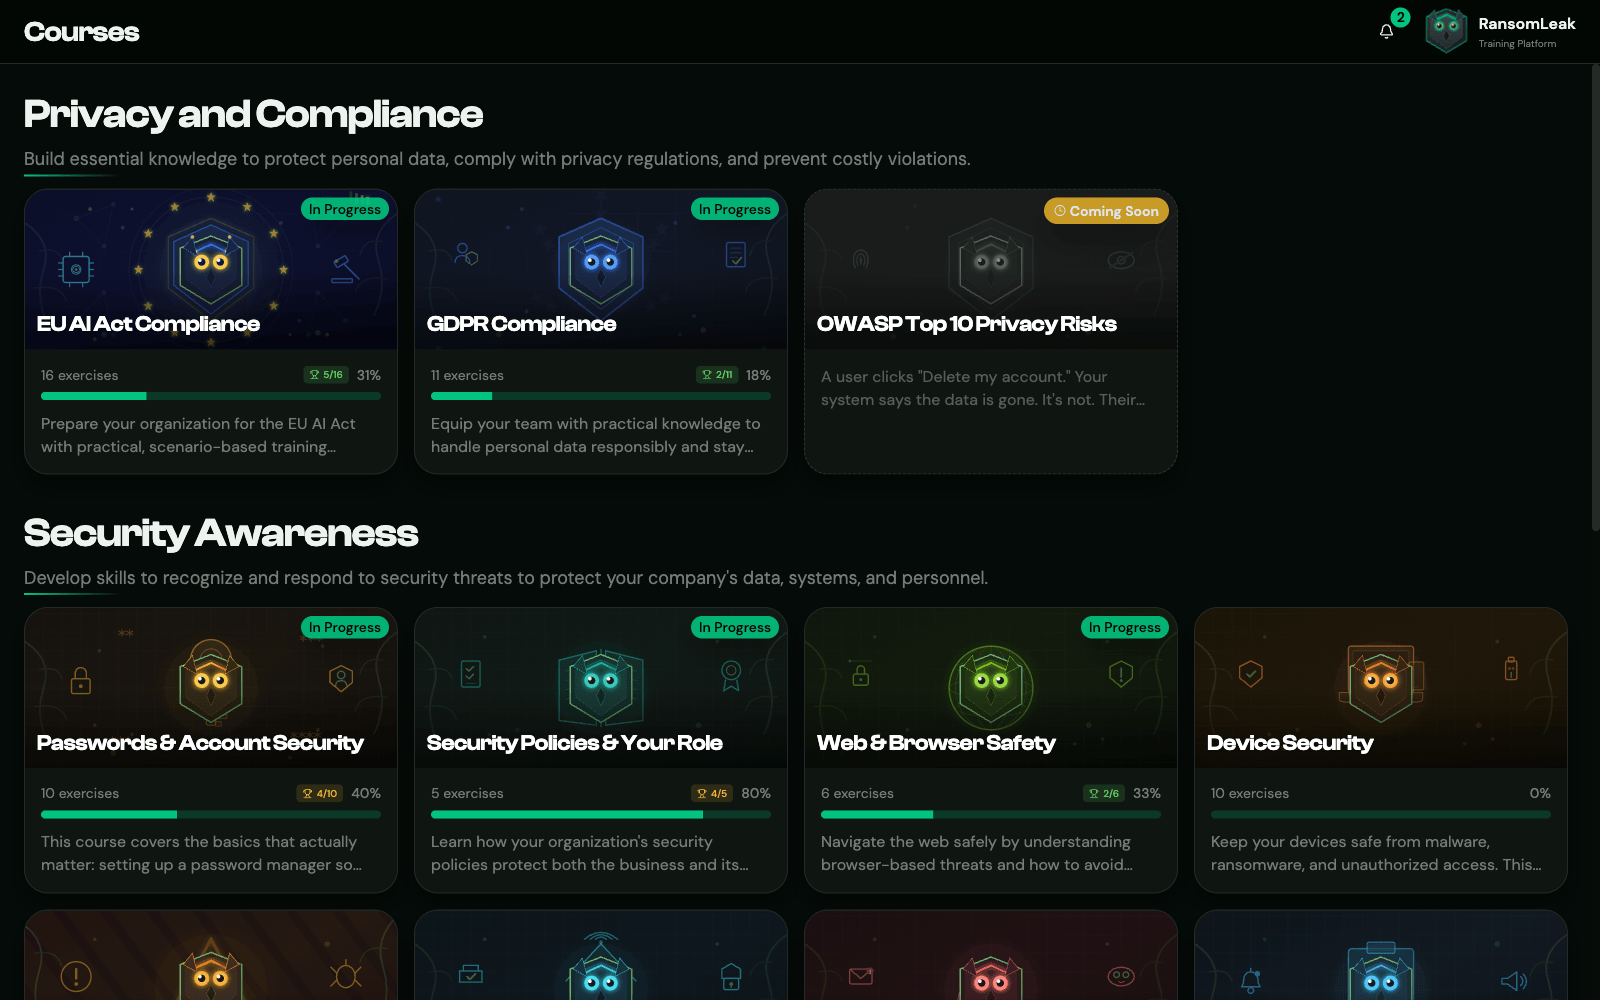
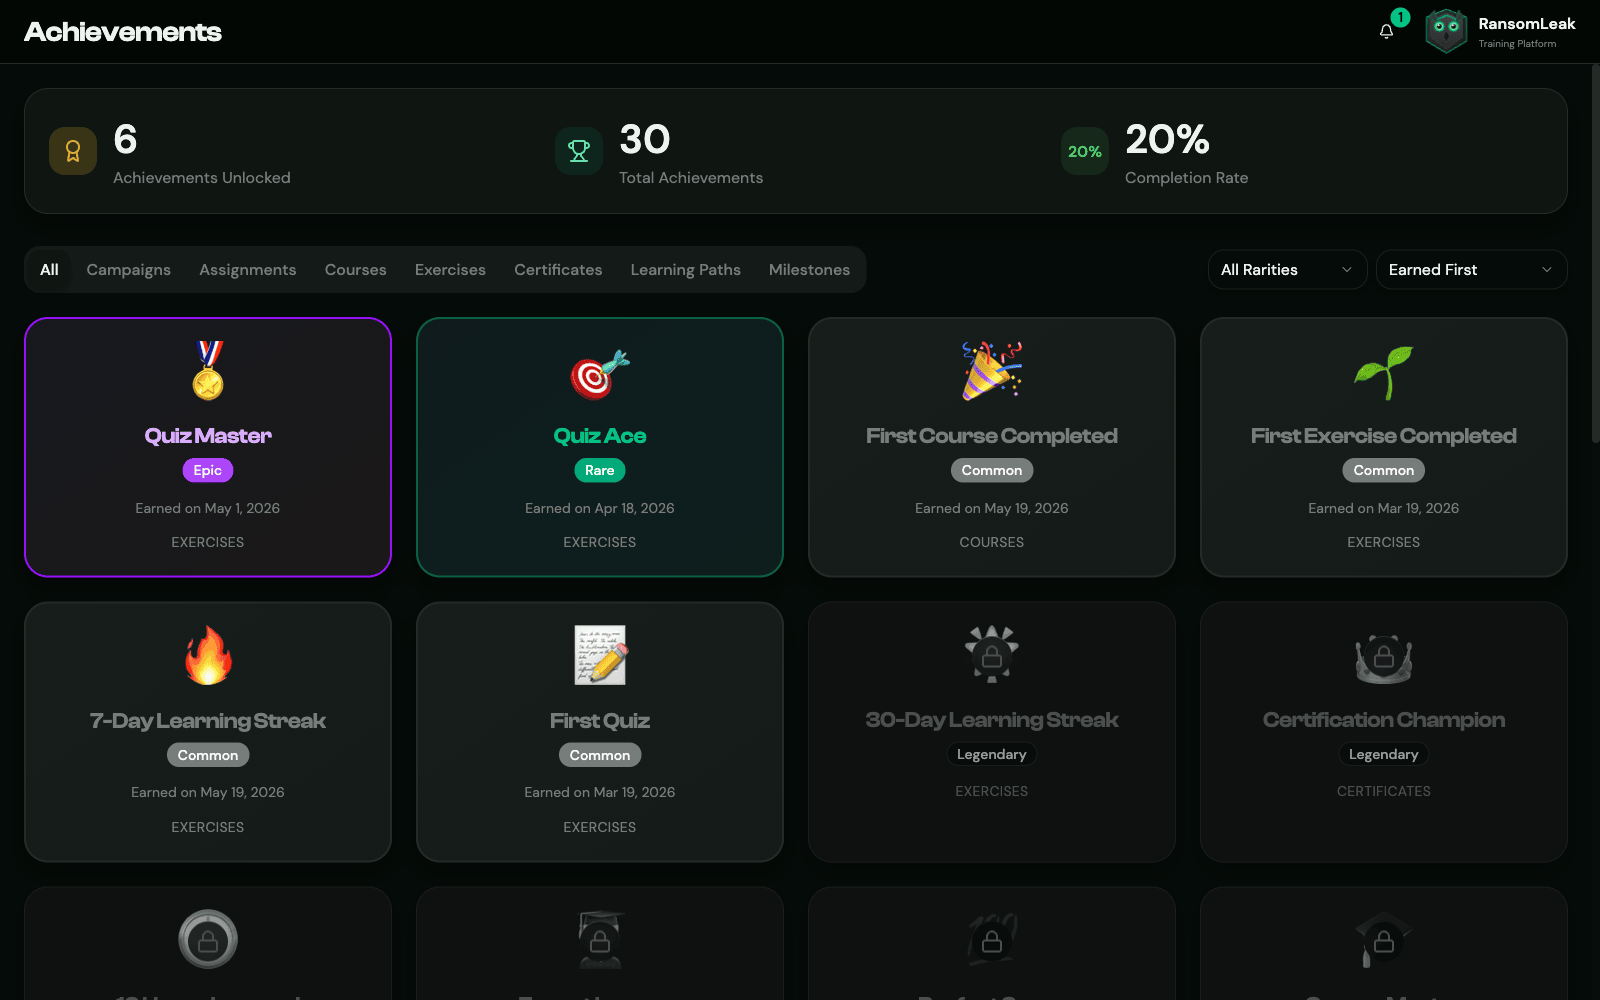
-
Спостерігайте за людським ризиком у реальному часі
Загальний час у тенанті, середній час на користувача та зведення за активними кампаніями оновлюються тієї ж миті, коли учень завершує вправу. Фільтруйте за користувачем, командою чи періодом, не залишаючи сторінку.
- Щоденна стрічка активності з ковзними вікнами
- Активні та нещодавні кампанії з першого погляду
- Зрізи за командою, роллю чи окремою людиною
-
Плануйте хвилі навчання від початку до кінця
Задавайте дедлайни й пільгові періоди, націлюйте за командою чи роллю, а автоматичні нагадування підженуть тих, хто відстає.
- Повторювані запуски з продовженням дедлайнів
- Автоескалація менеджерам у зоні ризику
- Вікна зарахування, що враховують попередні проходження
-
Навчання, яке працівники знаходять і завершують
Охайний каталог, видимий прогрес і сертифікати, що видаються одразу після завершення курсу. Багатомовна підтримка, щоб кожен працівник учився мовою, якою думає.
- Самостійний запис із прозорим прогресом
- Автоматичне видавання сертифікатів
- Багатомовний досвід для учнів
-
Серії, заради яких учні повертаються
Досягнення з рівнями рідкісності й лічильник щоденної серії дають учням причину повернутися ще до наступного дедлайну.
- Досягнення, що відкриваються протягом усього шляху учня
- Рівні рідкісності, завдяки яким кожна віха відчувається заслуженою
- Лічильник щоденної серії, який учні бережуть самі
-
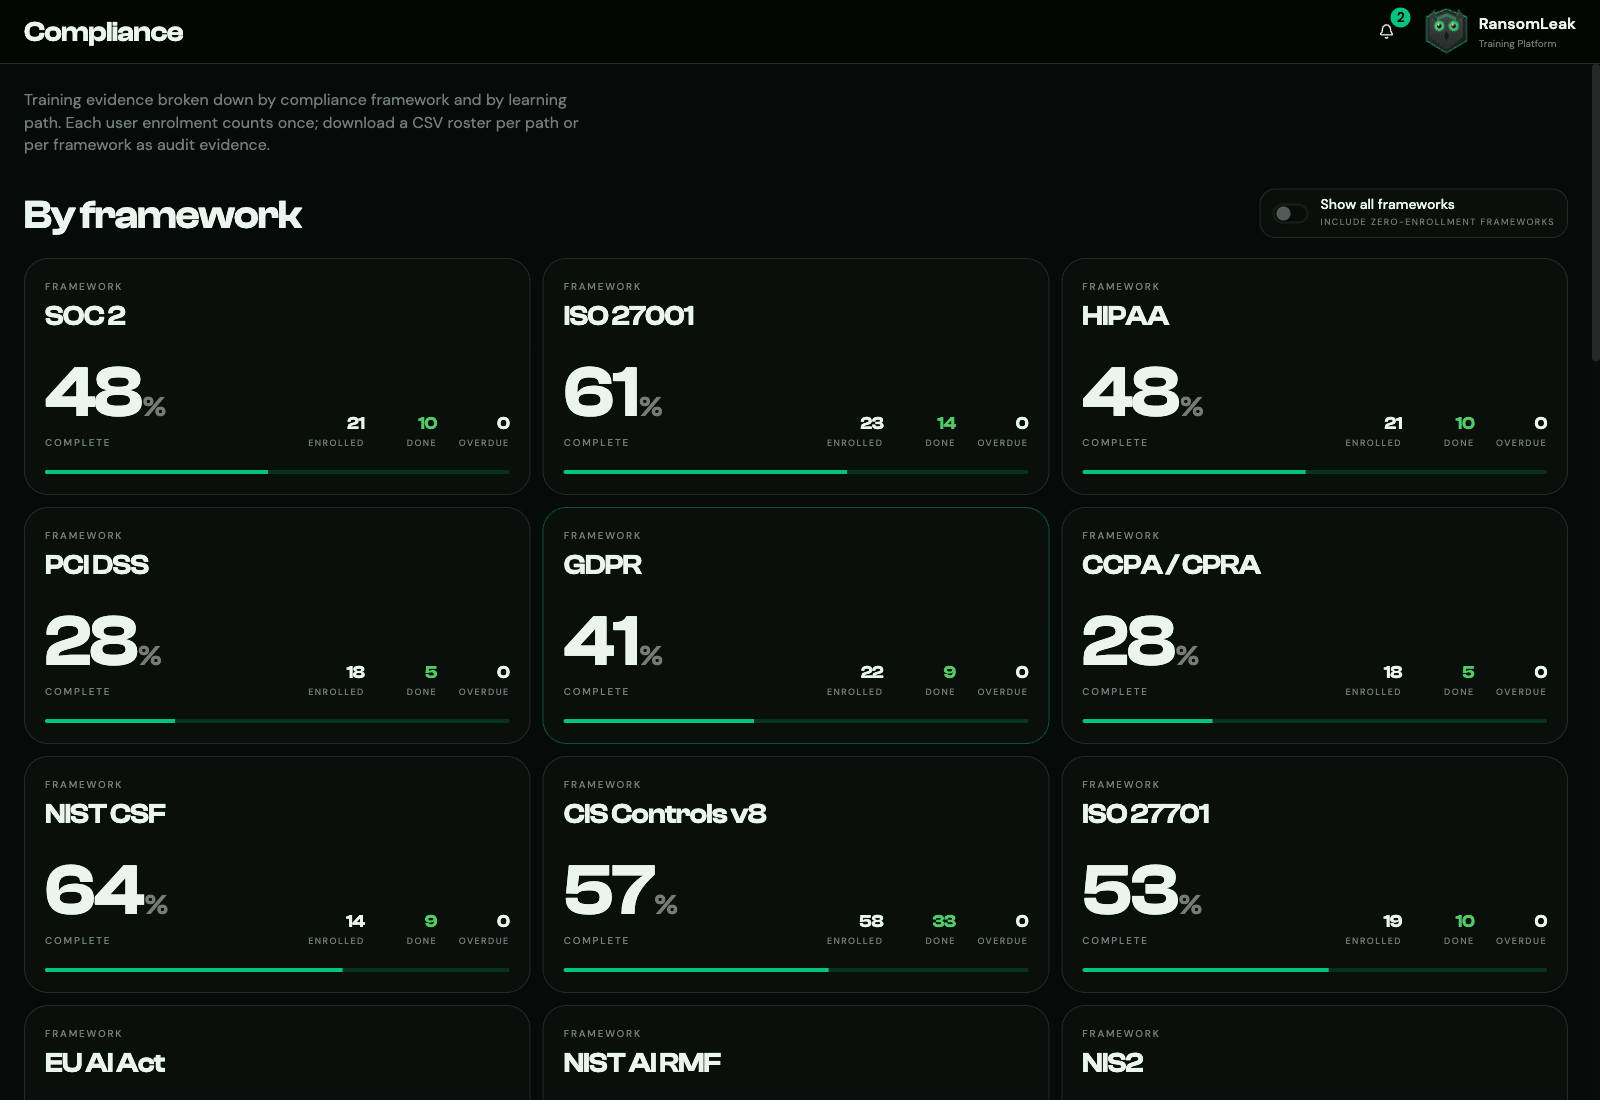
Докази, прив’язані до стандартів, на вимогу
Кожне проходження зіставляється з контролями, які воно закриває. SOC 2, ISO 27001, HIPAA, NIST CSF і ще 21 стандарт — усе наживо.
- 25 стандартів зіставлено з коробки
- Відсоток завершення за кожним стандартом
- Потокові інтеграції з Vanta та Drata
-
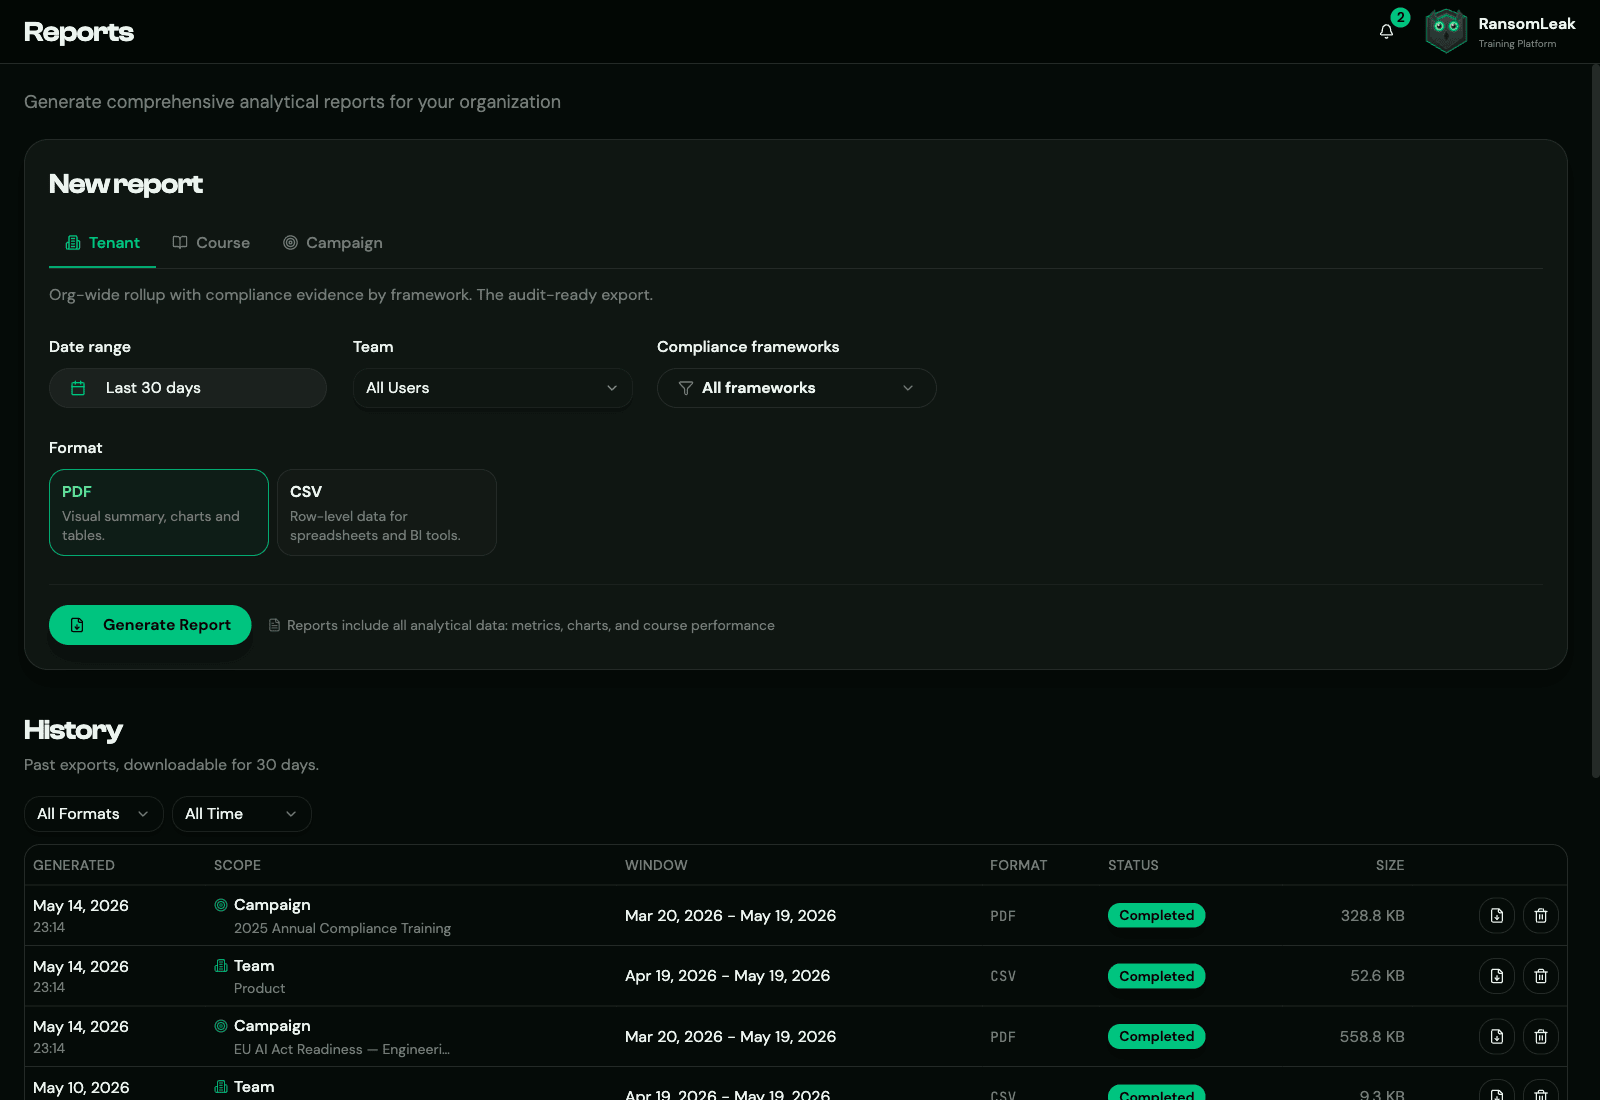
Експорт для аудитора в один клік
Звіти за тенантом, курсом або кампанією. Фільтруйте за командою й обирайте з 25 комплаєнс-стандартів. PDF або CSV.
- Фільтр за командою та стандартом перед експортом
- Щомісячна доставка за розкладом у скриньки GRC
- Формати звітів за користувачем і за групою
-
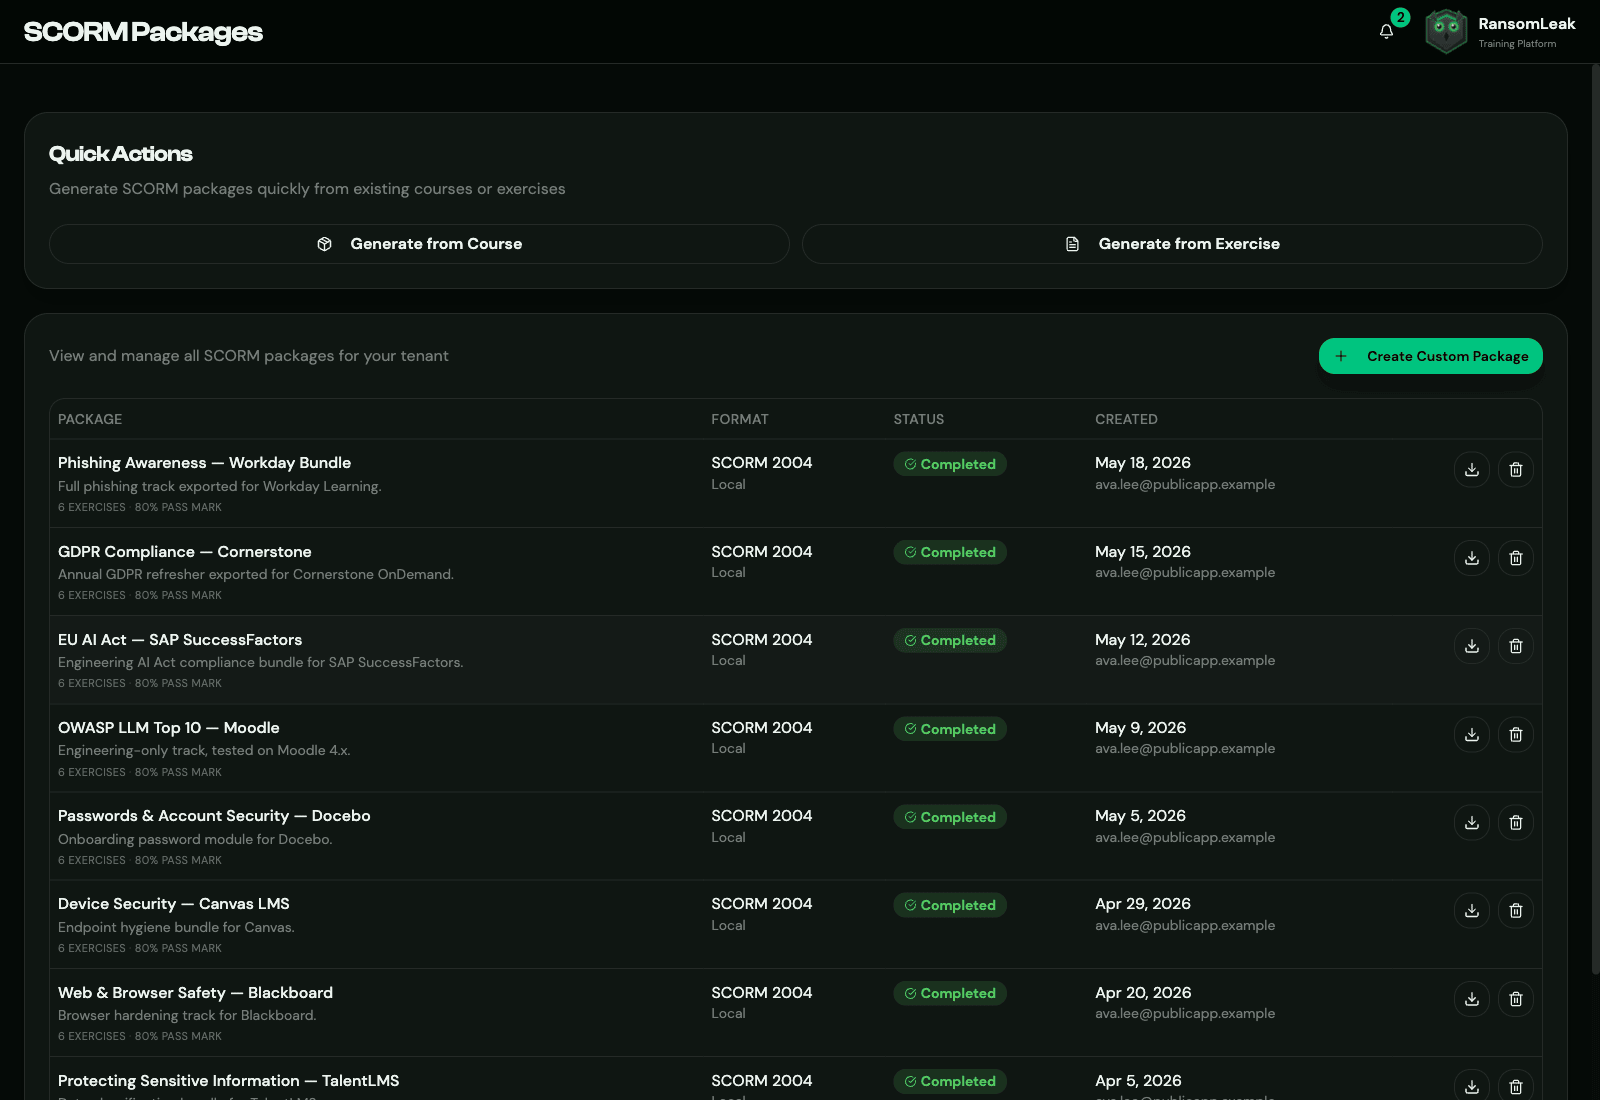
Постачайте кожну вправу через SCORM або LTI
Експортуйте будь-який курс як zip SCORM 1.2 чи 2004 або запускайте його у своїй LMS через LTI 1.3. Викладачі через глибоке посилання відкривають саме потрібну вправу, курс чи шлях, а завершення й оцінки повертаються автоматично. Працює з Workday, Cornerstone, Moodle, Canvas та іншими.
- Експорт SCORM в один клік або запуск через LTI 1.3
- Глибокі посилання, передача оцінок (AGS) і синхронізація списків (NRPS)
- Перевірено на 50+ корпоративних LMS-платформах
Створено для корпоративного IT
Усе, про що запитають ваші фахівці з ідентифікації, LMS і безпеки, на одному аркуші.
Усі можливості- Ідентифікація та доступ
- Ваш IdP або HRIS
- RansomLeak
- Обліковий запис працівника


-
Вхід через ваш IdP і створення облікових записів напряму з каталогу чи HRIS.
- SSO через SAML 2.0 та OIDC
- Провіжинінг через SCIM 2.0
- MFA
- Рольовий доступ
- Список дозволених IP
- Доставка навчання
- RansomLeak
- Ваша LMS, Slack або Teams
- Результат повертається


-
Навчайте в нашій LMS, передавайте курси у свою або надсилайте туди, де люди вже працюють.
- Хмарна LMS RansomLeak
- SCORM 1.2 і 2004
- LTI 1.3 з передачею оцінок
- Уроки в Slack і Teams
- Дані та хостинг
- Події навчання
- RansomLeak, США або ЄС
- Ваш SIEM

-
Обирайте, де зберігаються дані, передавайте події у свій SOC і додавайте власний бренд.
- Регіон США або ЄС
- Виділена приватна хмара
- Установлення on-premises
- Експорт у SIEM: Splunk, Datadog, Sentinel
- White-label для вашого тенанта
Розкажіть нам про своє впровадження
Розкажіть, скільки у вас людей, яка у вас LMS і за якими стандартами ви звітуєте. Покажемо вправи, кампанії та звіти, що вам підійдуть.