Перейти до вмісту

Blog

Злам Binance 2026: як вкрали 6,3 млрд доларів і які уроки
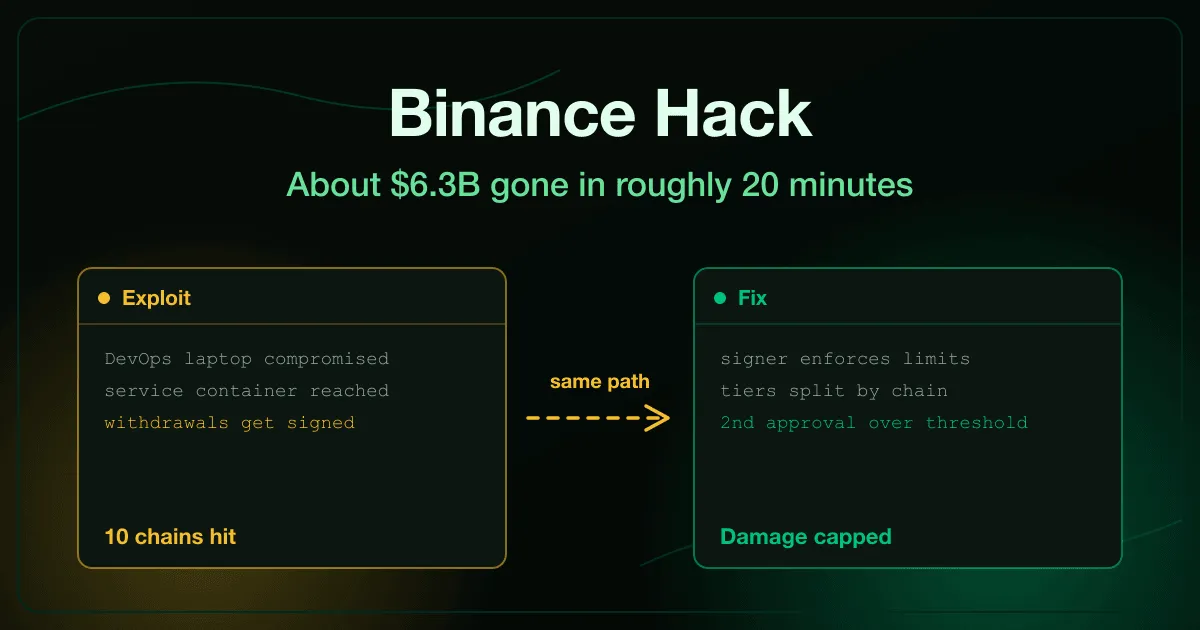
Злам Binance: скомпрометований ноутбук DevOps-інженера відкриває доступ до сервісного контейнера й підписання виведення близько 6,3 млрд доларів, а політика підписання та розділення гаманців обмежують шкоду

Злам Binance це крадіжка близько 6,3 млрд доларів у криптовалюті з гарячих гаманців Binance 29 жовтня 2026 року, найбільша відома крадіжка криптовалюти. Початкове розслідування Binance вказує на скомпрометований ноутбук DevOps-інженера. TRM Labs і Chainalysis приписують атаку північнокорейському угрупованню TraderTraitor.

Цей матеріал спирається на публічні дані станом на 30 жовтня 2026 року, наступний день після крадіжки. Binance ще не оприлюднила повну першопричину, тому ми відокремлюємо підтверджене від оціночного.
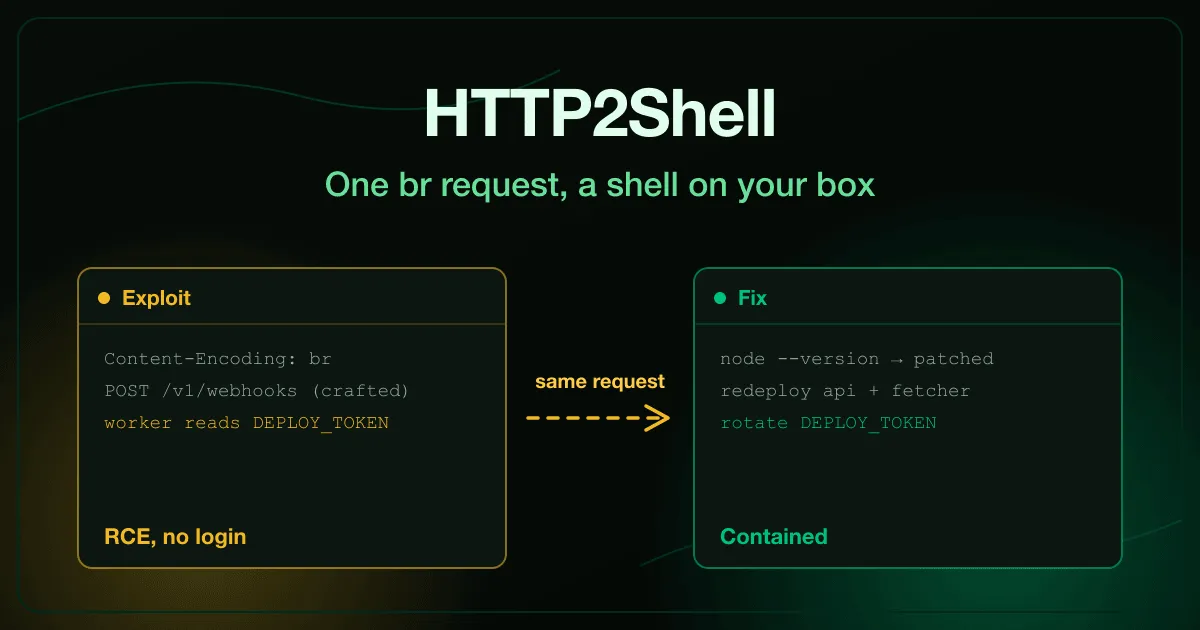
HTTP2Shell: як вада Brotli стала RCE і як це виправити

Віддалене виконання коду HTTP2Shell: стиснутий запит Content-Encoding br призводить до витоку токена розгортання, а оновлення середовища виконання, повторне розгортання й заміна токена локалізують атаку

HTTP2Shell, також відомий як Node2Shell, це прізвисько CVE-2026-111497: запису за межами буфера (out-of-bounds write) у бібліотеці розпакування Brotli від Google. Виправлення вийшли 21 жовтня 2026 року. Будь-який сервіс, що автоматично декодує трафік Content-Encoding: br, можна змусити пошкодити власну пам’ять, а звідти виконати команди зловмисника.

У цьому дописі ми розбираємо ланцюжок атаки й реагування, яке справді її локалізує. Усе тут відповідає нашій безкоштовній вправі HTTP2Shell RCE, де ви граєте і за зловмисника, і за чергового платформного інженера.

PHP2Shell: як один запит став RCE і як це виправити

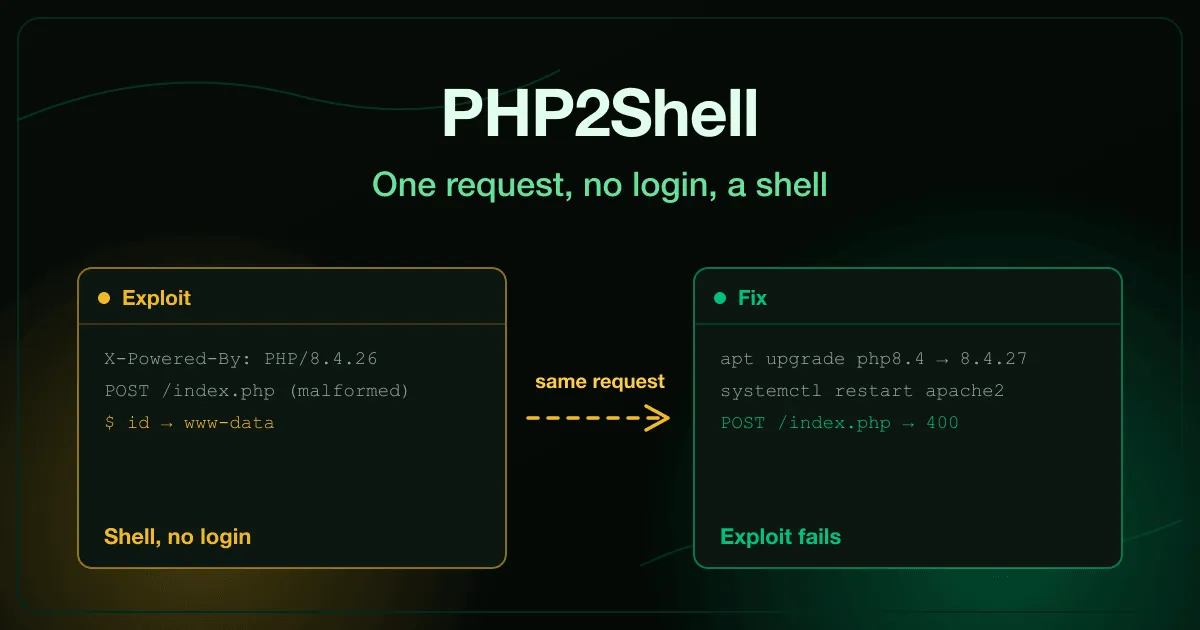
Віддалене виконання коду PHP2Shell: запит без автентифікації запускає командну оболонку на PHP 8.4.26, а після оновлення до 8.4.27 і перезапуску Apache більше не спрацьовує

PHP2Shell — прізвисько двох критичних вразливостей середовища виконання PHP, CVE-2026-109618 і CVE-2026-109619, розкритих у жовтні 2026 року. Разом вони дають змогу виконувати команди на вебсервері одним зіпсованим запитом і без жодного входу. Експлуатація почалася 17 жовтня, за чотири дні до того, як PHP випустив виправлення 21 жовтня.

У цьому дописі ми пройдемо ланцюжок атаки, реагування, яке справді її зупиняє, і прибирання, якого саме лише оновлення ніколи не робить. Усе тут відповідає нашій безкоштовній вправі PHP2Shell RCE, де ви граєте і за зловмисника, і за чергового інженера.

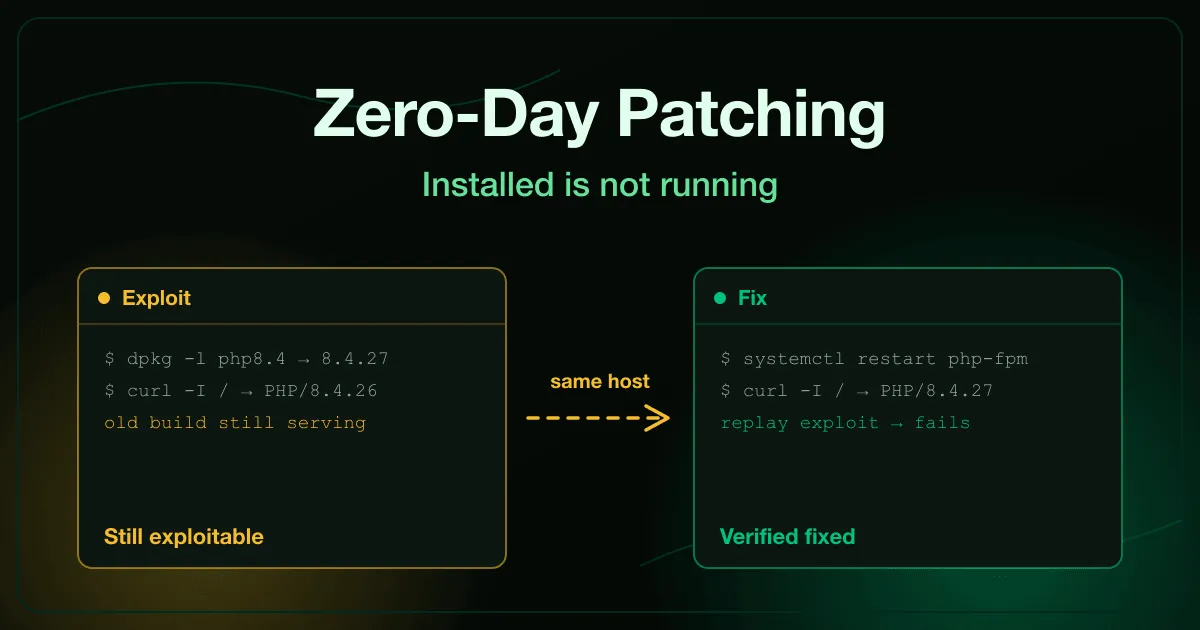
Патчі для вразливостей нульового дня: встановлено ще не означає запущено

Керування патчами для вразливостей нульового дня: менеджер пакетів показує PHP 8.4.27, а сервер досі обслуговує 8.4.26, доки перезапуск не завантажить виправлену збірку й експлойт не перестане спрацьовувати

Керування патчами для вразливостей нульового дня — це процес закриття вразливості, яку зловмисники вже експлуатують, часто до виходу виправлення від постачальника або в перші години після нього. Він охоплює чотири кроки: встановити виправлену збірку, переконатися, що запущена служба справді її завантажила, перевірити, що експлойт більше не спрацьовує, і прибрати все, до чого зловмисник дістався, поки діра була відкрита.

Більшість команд добре справляються з першим кроком. Інциденти трапляються на решті трьох.

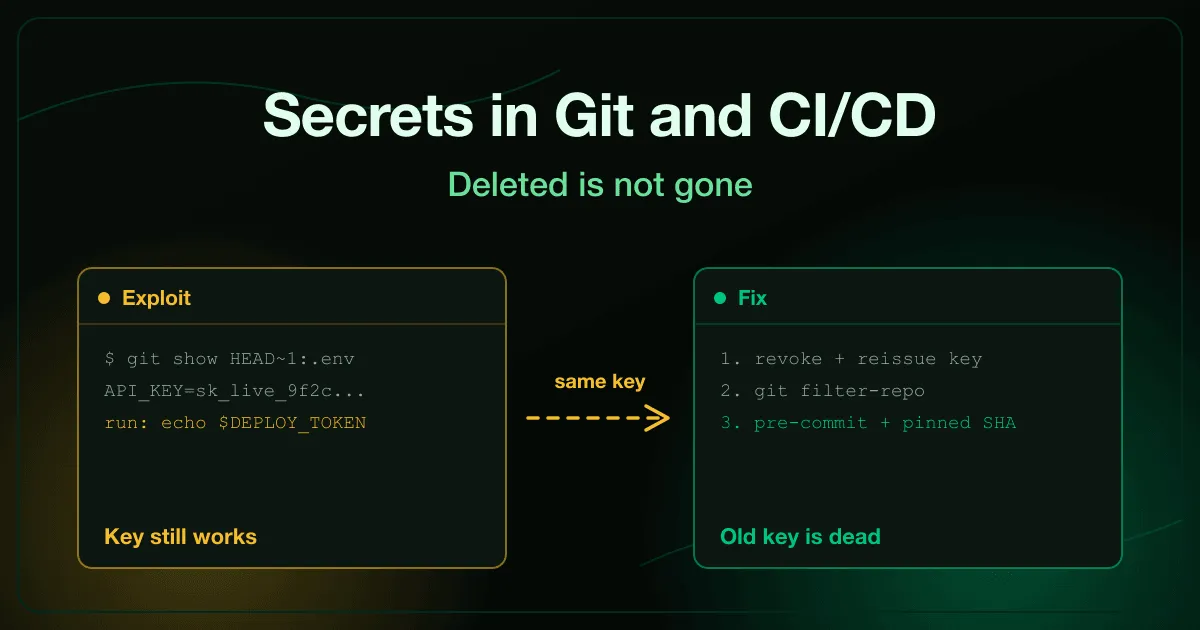
Секрети в Git і CI/CD: чому видалені ключі досі працюють

Секрети в Git і CI/CD: ключ API, відновлений із коміту перед його видаленням, і токен розгортання, виведений у журнал збірки, виправлені відкликанням ключа до очищення історії

Витік секрету в Git або CI/CD — це будь-які облікові дані, як-от ключ API, токен розгортання чи приватний ключ, що потрапили в історію репозиторію, відстежуваний файл або журнал збірки. Видалення з останнього коміту їх не відкликає. Будь-хто з клоном чи доступом до журналів може прочитати й використати їх, доки самі облікові дані не замінять.

У цьому дописі розглянемо чотири місця, де секрети витікають у конвеєрі постачання, порядок виправлення і запобіжники, що зупиняють наступний витік.