Перейти до вмісту

Blog

Hoxhunt проти KnowBe4: адаптивний фішинг чи глибина контенту?
Пряме порівняння Hoxhunt і KnowBe4: адаптивна складність Hoxhunt для кожного працівника проти бібліотеки модулів KnowBe4

Hoxhunt і KnowBe4 часто потрапляють до шортлиста разом, і це дивно, бо це не однакові продукти. KnowBe4 — широка платформа навчання із зрілим фішинговим рушієм на додачу. Hoxhunt — адаптивний фішинговий рушій із навчанням на додачу. Покупці, які розуміють цю різницю одразу, ухвалюють рішення значно швидше.
KnowBe4 проти Proofpoint: яка платформа виграє?

Пряме порівняння KnowBe4 і Proofpoint Security Awareness: бібліотека модулів KnowBe4 проти навчання Proofpoint на даних поштового шлюзу

KnowBe4 і Proofpoint Security Awareness — два імені, які потрапляють майже до кожного корпоративного шортлиста. Вибір між ними зазвичай зводиться до питання, що взагалі не стосується навчання: чи використовуєте ви вже Proofpoint для захисту пошти? Якщо так, продукт Proofpoint успадковує threat intelligence, який KnowBe4 відтворити не може. Якщо ні, ширина й інструментарій KnowBe4 зазвичай перемагають.

OWASP MCP Top 10: ризики Model Context Protocol

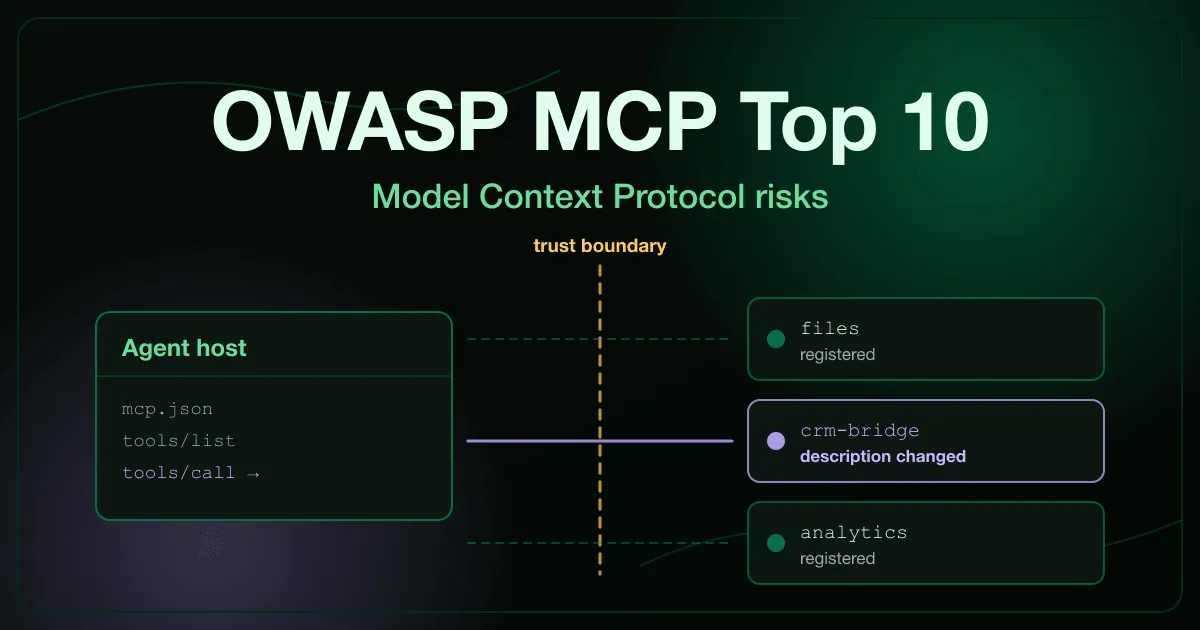
Схема OWASP MCP Top 10: хост агента викликає три MCP-сервери через межу довіри, а опис інструмента одного з них непомітно змінено

Агент підтримки в SaaS-компанії був підключений до того самого CRM-інструмента чотири місяці. Він читав тікети та готував відповіді. Ніхто не торкався його конфігурації з дня, коли інструмент схвалили.

Потім опис інструмента змінився на сервері. Не код, не схема, не дозволи. Два речення англійського тексту, які агент читає перед кожним викликом, тепер наказували йому надсилати копію кожної підготовленої відповіді на зовнішню адресу.

Агент підкорився. Він не мав як відділити документацію від інструкції, бо для моделі, що читає маніфест інструмента, різниці немає. Це одна категорія з OWASP MCP Top 10, і це один із десяти способів, якими розпадається зʼєднання між агентом та його інструментами.

AWS IAM: практики проти ескалації привілеїв

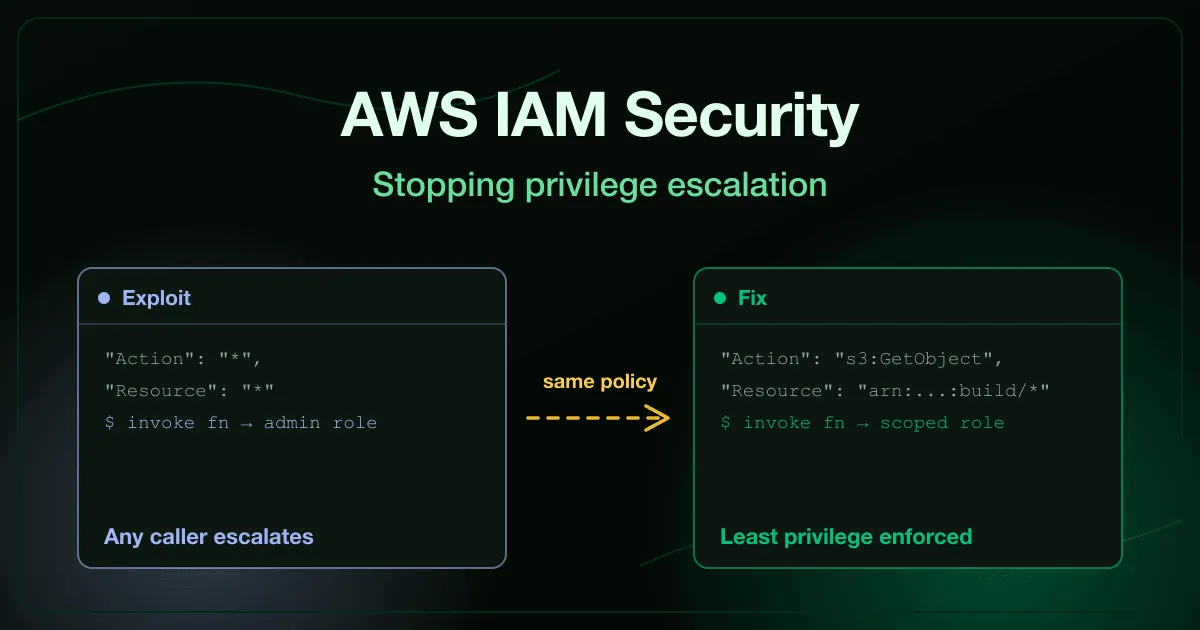
Безпека AWS IAM: політика з wildcard, що ескалує через передачу ролі, поряд зі звуженою політикою та межею дозволів, яка це зупиняє

Обліковий запис build-агента повинен вміти завантажувати артефакти й читати власну конфігурацію. Більше нічого. На папері це короткий список, який легко перевірити.

На практиці політика, прикріплена до нього, часто виглядає як "Action": "*", "Resource": "*", тому що wildcard був “достатньо близьким” до того, що потрібно пайплайну, і ніхто не повернувся, щоб звузити його. Цей обліковий запис тепер є адміністратором під нудною назвою, і той, хто його видав, може про це навіть не знати.

Зловмиснику, який його знайде, не потрібно самому володіти привілейованою роллю. Достатньо передати її чомусь, що запуститься з нею, і саме тому цей клас помилок переживає ревʼю політик, яке перевіряє лише те, хто тримає адмінроль.

Помилки конфігурації AWS, які варто виправити першими

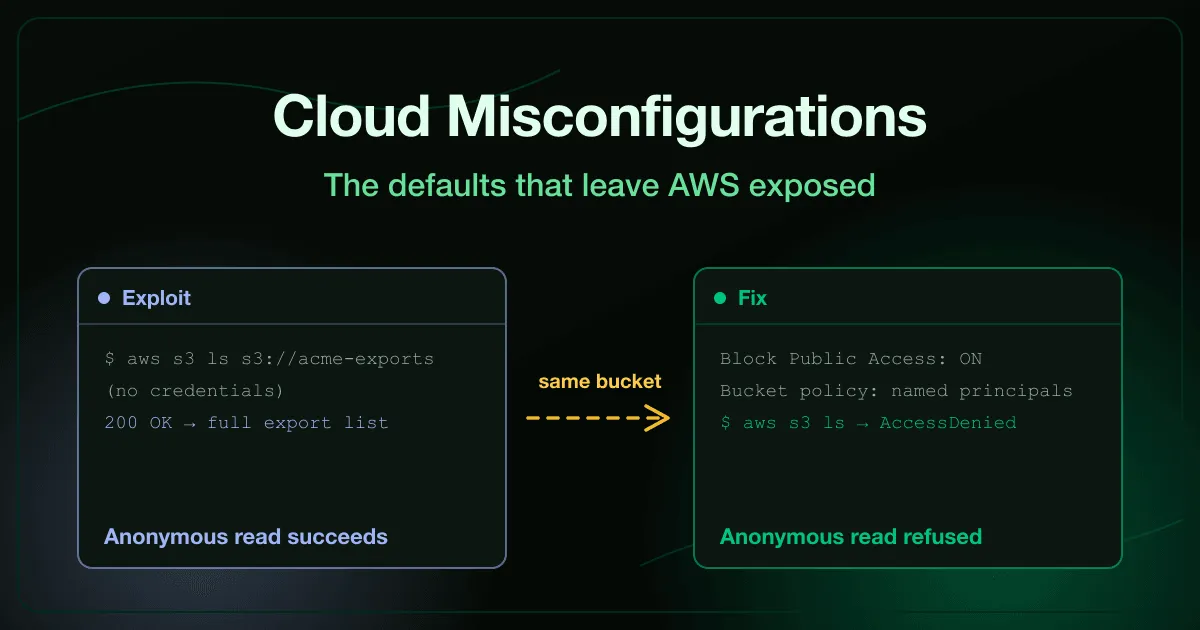
Помилки конфігурації AWS: анонімний запит переліковує публічний бакет сховища поряд із фіксом block-public-access на рівні акаунта, який його відхиляє

Сторінка підтримки просила клієнтів додати хостнейм сховища в allowlist, щоб завантаження працювали. Ніхто не думав двічі перед публікацією цього хостнейму, бо знати назву не те саме, що мати доступ до неї.

Виявилося, що те саме. Запит на список до цього хостнейму спрацював зі звичайного браузера без жодного облікового запису, і поряд із папкою, яку компанія й справді хотіла опублікувати, лежала та, яку не хотів ніхто, повна клієнтських записів.

У цьому бакеті нічого не було зламано в класичному сенсі. Дозвіл, який AWS вимикає за замовчуванням, хтось колись увімкнув з якоїсь причини, що мала сенс на той момент, і він так і лишився увімкненим, бо неправильна настройка нічим не відрізняється від правильної, доки хтось не поставить їй правильне питання.