Перейти до вмісту

Blog

Безпека API: OWASP API Top 10 на практиці
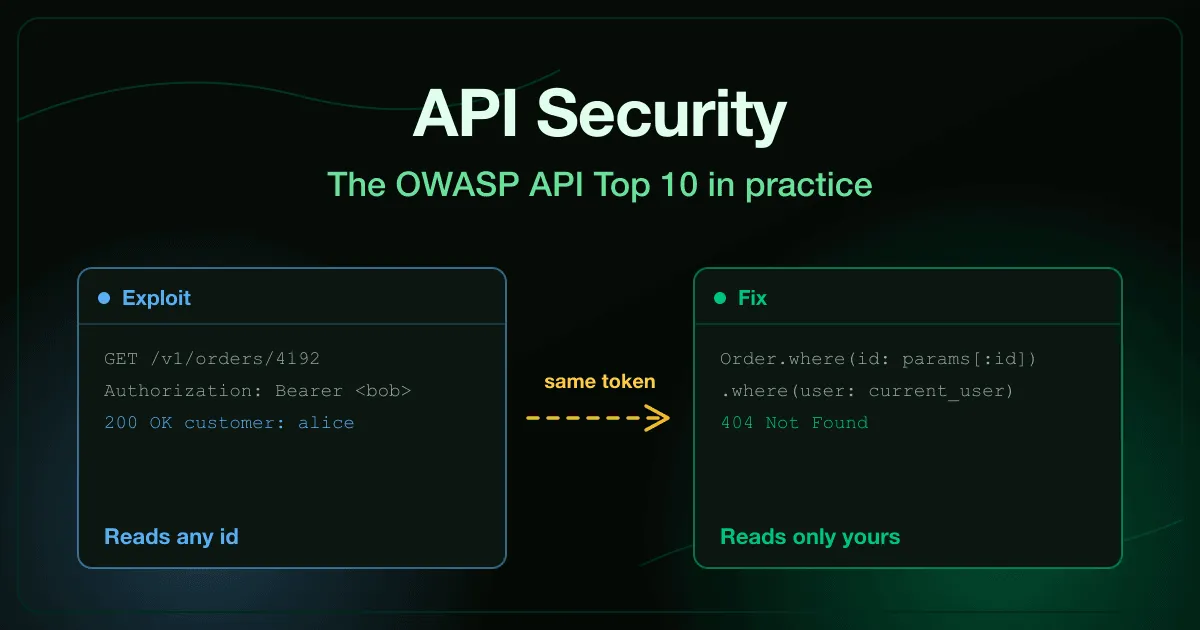
Практики безпеки API: запит із підміненим ідентифікатором об’єкта повертає запис іншого клієнта, поряд із перевіркою власності, яка його відхиляє

Розробник створює ендпоінт, який повертає замовлення клієнта. Він перевіряє токен сесії, завантажує замовлення за ідентифікатором з URL і повертає його. Усі тести проходять, рев’ю схвалює, API виходить у продакшн.

Ніде в цьому потоці не запитано, чи належить це замовлення тому, хто викликає ендпоінт. Змініть одну цифру в ідентифікаторі, і ендпоінт віддасть чужий запис, бо йому просто не сказали цього не робити.

Ця одна відсутня перевірка є пунктом API1 в OWASP API Security Top 10 і досі залишається найпоширенішим способом витоку даних із реальних API. Вона ж показує, чому практики безпеки API читаються інакше, ніж практики безпеки вебзастосунків.

Уразливість тут не в payload, не в помилці кодування і не у відсутньому заголовку. Це бізнес-правило, яке ніхто не записав.
Безпека контейнерів: практики для образів і runtime

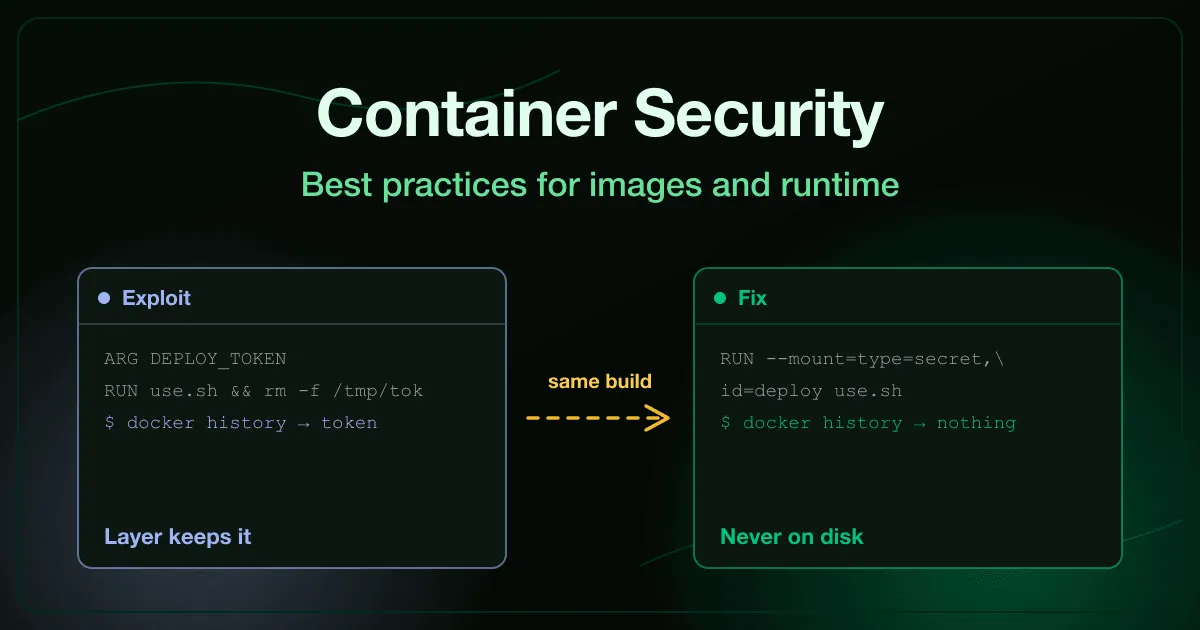
Практики безпеки контейнерів: шар образу, що зберігає дійсні облікові дані, поряд із багатоетапною збіркою, яка ніколи не записує їх на диск

Збірка передає токен розгортання в крок RUN, використовує його й видаляє файл наступним рядком. Dockerfile виглядає акуратно. Образ публікується в публічний реєстр.

Шари образу доступні лише для додавання, тож видалення нічого не прибрало. Воно поклало новий шар поверх того, який досі тримає токен, і docker history зчитує його однією командою.

Ця відстань між тим, що Dockerfile нібито робить, і тим, що образ насправді містить, і є полем роботи з безпеки контейнерів. У runtime є дзеркальна версія тієї самої проблеми, де прапорець, доданий, щоб контейнер запрацював у стейджингу, тихо віддає йому хост.

Найкращі платформи навчання безпечного коду 2026

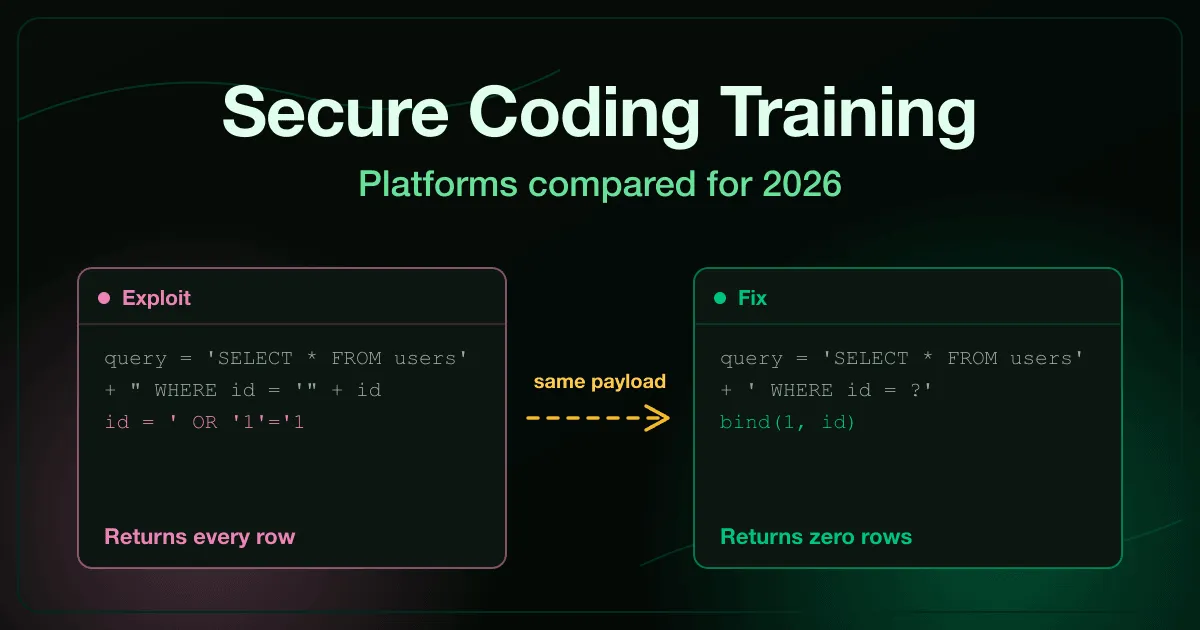
Порівняння платформ навчання безпечного коду на 2026: payload SQL-ін’єкції повертає всі рядки на вразливому коді та нуль рядків після параметризованого виправлення

Найкраща платформа навчання безпечного коду у 2026 році залежить від того, як саме навчаються ваші розробники і наскільки широкий у вас стек. Secure Code Warrior лідирує за кількістю мов і бенчмаркінгом на рівні організації. Veracode Security Labs підходить командам, які вже стандартизувалися на скануванні Veracode. RansomLeak виграє за глибиною «зламай, потім полагодь» у вебі, API, Git, хмарі, мобільних застосунках і фронтенді. Цей огляд порівнює вісім вендорів application security training за прозорою методологією.

Оновлено у серпні 2026.

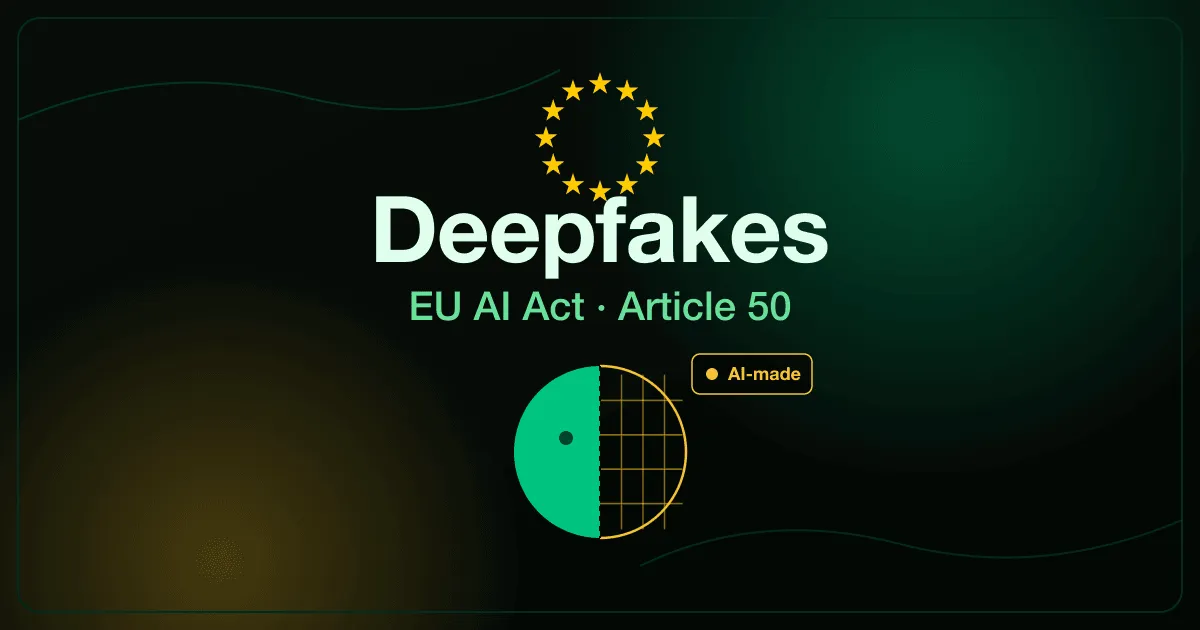
Діпфейки і Закон ЄС про ШІ: прозорість за Статтею 50

Діпфейки і Закон ЄС про ШІ у вигляді обличчя, розділеного між реальним фото і синтетичним каркасом, із ярликом Статті 50 у колі зірок ЄС

Закон ЄС про ШІ не забороняє діпфейки. Він трактує їх як проблему прозорості, тож обовʼязок полягає не в тому, щоб зупиняти синтетичні медіа, а в тому, щоб люди знали, коли контент штучний.

Цей обовʼязок живе у Статті 50, і він розподіляє відповідальність між компанією, що будує інструмент генерації, і компанією, що публікує результат. Хибний розподіл — це те, як маркетинговий ролик чи навчальне відео перетворюється на прогалину у відповідності.

Закон ЄС про ШІ і GDPR: де ці два закони перетинаються

Закон ЄС про ШІ і GDPR у вигляді двох зчеплених кілець зі спільним ядром у колі зірок ЄС

Команди часто сприймають Закон ЄС про ШІ як новенький звід правил, що лягає на чистий стіл. Це не так. Якщо ваша система ШІ торкається персональних даних, GDPR уже був на тому столі, а Закон про ШІ накладається поверх нього.

Саме це накладання — джерело більшості плутанини. Той самий проєкт може бути винен Оцінку впливу на захист даних за одним законом і Оцінку впливу на основні права за іншим, і ніхто не хоче вести два паралельні треки відповідності, якщо вистачить однієї узгодженої програми.