Перейти до вмісту

appsec

2 дописи із тегом «appsec»

Безпека API: OWASP API Top 10 на практиці
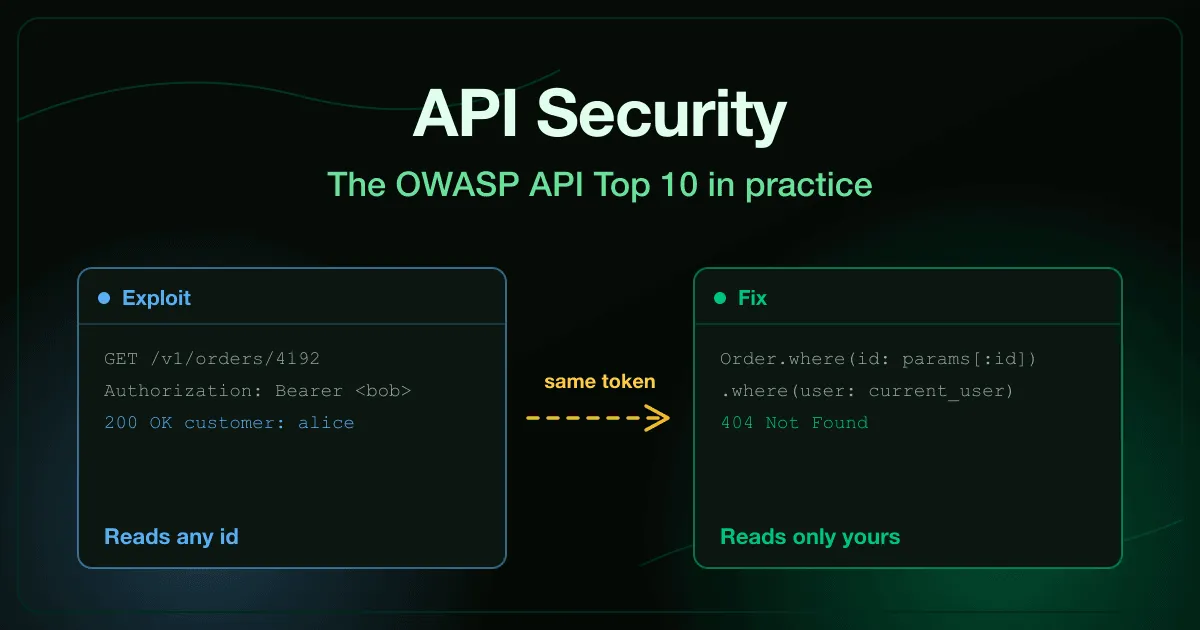
Практики безпеки API: запит із підміненим ідентифікатором об’єкта повертає запис іншого клієнта, поряд із перевіркою власності, яка його відхиляє

Розробник створює ендпоінт, який повертає замовлення клієнта. Він перевіряє токен сесії, завантажує замовлення за ідентифікатором з URL і повертає його. Усі тести проходять, рев’ю схвалює, API виходить у продакшн.

Ніде в цьому потоці не запитано, чи належить це замовлення тому, хто викликає ендпоінт. Змініть одну цифру в ідентифікаторі, і ендпоінт віддасть чужий запис, бо йому просто не сказали цього не робити.

Ця одна відсутня перевірка є пунктом API1 в OWASP API Security Top 10 і досі залишається найпоширенішим способом витоку даних із реальних API. Вона ж показує, чому практики безпеки API читаються інакше, ніж практики безпеки вебзастосунків.

Уразливість тут не в payload, не в помилці кодування і не у відсутньому заголовку. Це бізнес-правило, яке ніхто не записав.
Найкращі платформи навчання безпечного коду 2026

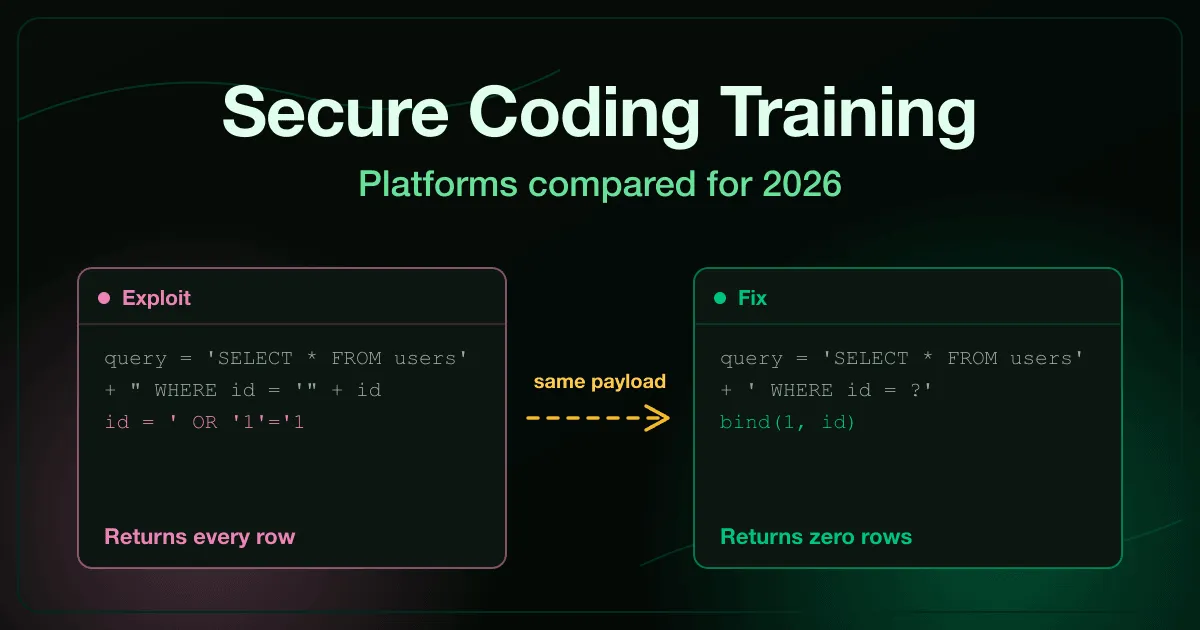
Порівняння платформ навчання безпечного коду на 2026: payload SQL-ін’єкції повертає всі рядки на вразливому коді та нуль рядків після параметризованого виправлення

Найкраща платформа навчання безпечного коду у 2026 році залежить від того, як саме навчаються ваші розробники і наскільки широкий у вас стек. Secure Code Warrior лідирує за кількістю мов і бенчмаркінгом на рівні організації. Veracode Security Labs підходить командам, які вже стандартизувалися на скануванні Veracode. RansomLeak виграє за глибиною «зламай, потім полагодь» у вебі, API, Git, хмарі, мобільних застосунках і фронтенді. Цей огляд порівнює вісім вендорів application security training за прозорою методологією.

Оновлено у серпні 2026.