HIPAA: навчання з кібербезпеки
45 CFR §164.308(a)(5) називає обізнаність і навчання з безпеки адміністративним заходом захисту з чотирма специфікаціями впровадження, про кожну з яких OCR питає окремо.
Інтерактивні 3D-вправи на 5–10 хвилин, прив’язані до кожної вимоги HIPAA, і докази проходження, які аудитор може експортувати.
Коротко
- Хто
- Covered entities і, з 2013 року, їхні бізнес-партнери
- Стандарти
- §164.308(a)(5) безпека і §164.530(b) навчання з конфіденційності
- Річна межа
- Приблизно $2,1 млн за категорію порушень, з індексацією
- Зберігання
- Шість років за §164.316(b)(2)
Нам довіряють команди з





Засновано творцем Kontra Application Security Training.
Пройдіть вправи, на яких тримається ваша програма HIPAA
Кожна з них — 3D-сценарій, який працівники завершують за 5–10 хвилин. Оберіть будь-яку й пройдіть її тут, без реєстрації.
Вправи проходять в інтерактивних 3D-середовищах.
Чотири специфікації, кожна — запитання від OCR
Усі чотири «addressable»: впровадьте, впровадьте рівноцінну альтернативу або письмово обґрунтуйте, чому жодне не доречне.
- (ii)(A) Нагадування про безпеку Регулярні нагадування протягом року, а не одне щорічне відео.
- (ii)(B) Захист від шкідливого ПЗ Розпізнавати фішинг і повідомляти про шкідливе ПЗ, поки воно не поширилося.
- (ii)(C) Моніторинг входів Помічати підозрілі спроби входу й повідомляти про них.
- (ii)(D) Керування паролями Створювати, змінювати й захищати облікові дані.
Обов’язок Privacy Rule за §164.530(b) не має «addressable»-варіанту: навчання обов’язкове без винятків.
§164.308 і §164.530 та вправи до них
Кожна специфікація впровадження зі сценаріями, з якими справді стикаються медики, білінг і ІТ.
§164.308(a)(5) Обізнаність з безпеки §164.530(b) Навчання з конфіденційності §164.308(a)(6) Процедури реагування на інциденти §164.312(d) Автентифікація §164.310(b) Безпека робочих станцій §164.308(a)(3) Безпека персоналу §164.308(a)(1)(ii)(B) Аналіз ризиків (інструменти ШІ) §164.312(a)(1) Контроль доступу (хмара та репозиторії) Угоди з OCR, де навчання потрапило у висновки
Кожна завершилася планом виправлень, де згадано навчання персоналу.
Мирова угода Anthem 2018 року на $16M (78,8 млн записів)
Anthem підписала з OCR угоду на $16 млн у жовтні 2018 року через атаку 2014-2015 років, що розкрила електронну PHI 78,8 млн людей. Усе почалося з цільового фішингового листа, який відкрив працівник дочірньої компанії Anthem, що дало зловмисникам тривалий доступ до сховища даних.
OCR встановило, що Anthem не провела аналізу ризиків на рівні всієї компанії, не переглядала регулярно активність систем, не помічала й не реагувала на підозрілі інциденти й не мала належного мінімального контролю доступу.
На той час це було найбільше врегулювання за HIPAA. За ним ішов багаторічний план коригувальних дій щодо аналізу ризиків, керування доступом, навчання й моніторингу з боку OCR.
Мирова угода Banner Health 2023 року на $1.25M (2,81 млн записів)
Banner Health із Фінікса в лютому 2023 року погодилася сплатити $1,25 млн і виконати план коригувальних дій після атаки 2016 року, що зачепила 2,81 млн людей. Зловмисники проникли на сервер із платіжними застосунками й перейшли в системи з PHI пацієнтів, учасників планів страхування й постачальників.
OCR вказало на відсутній або неточний аналіз ризиків, відсутність моніторингу систем, слабку автентифікацію й брак технічних заходів захисту.
Дворічний план вимагав нового аналізу ризиків, оновлених політик і процедур і нового навчання персоналу.
Мирова угода Lafourche Medical Group 2022 року на $480K
Lafourche Medical Group, практика первинної допомоги з Луїзіани, у грудні 2022 року погодилася сплатити $480 000 після фішингової атаки 2021 року, що розкрила PHI приблизно 34 862 людей.
OCR не знайшло ані аналізу ризиків за Security Rule до злому, ані процедур перегляду журналів аудиту чи іншої активності систем.
Справу часто згадують, бо практика була невеликою, а OCR усе одно досягло шестизначного врегулювання з планом, що вимагав аналізу ризиків, письмових політик і навчання. Директорка OCR Мелані Фонтес Рейнер заявила, що фішинг — найпоширеніший спосіб, яким хакери проникають у системи охорони здоров’я, і що організації будь-якого розміру мають діяти, зокрема навчати людей.
Навчання персоналу за §164.308(a)(5)
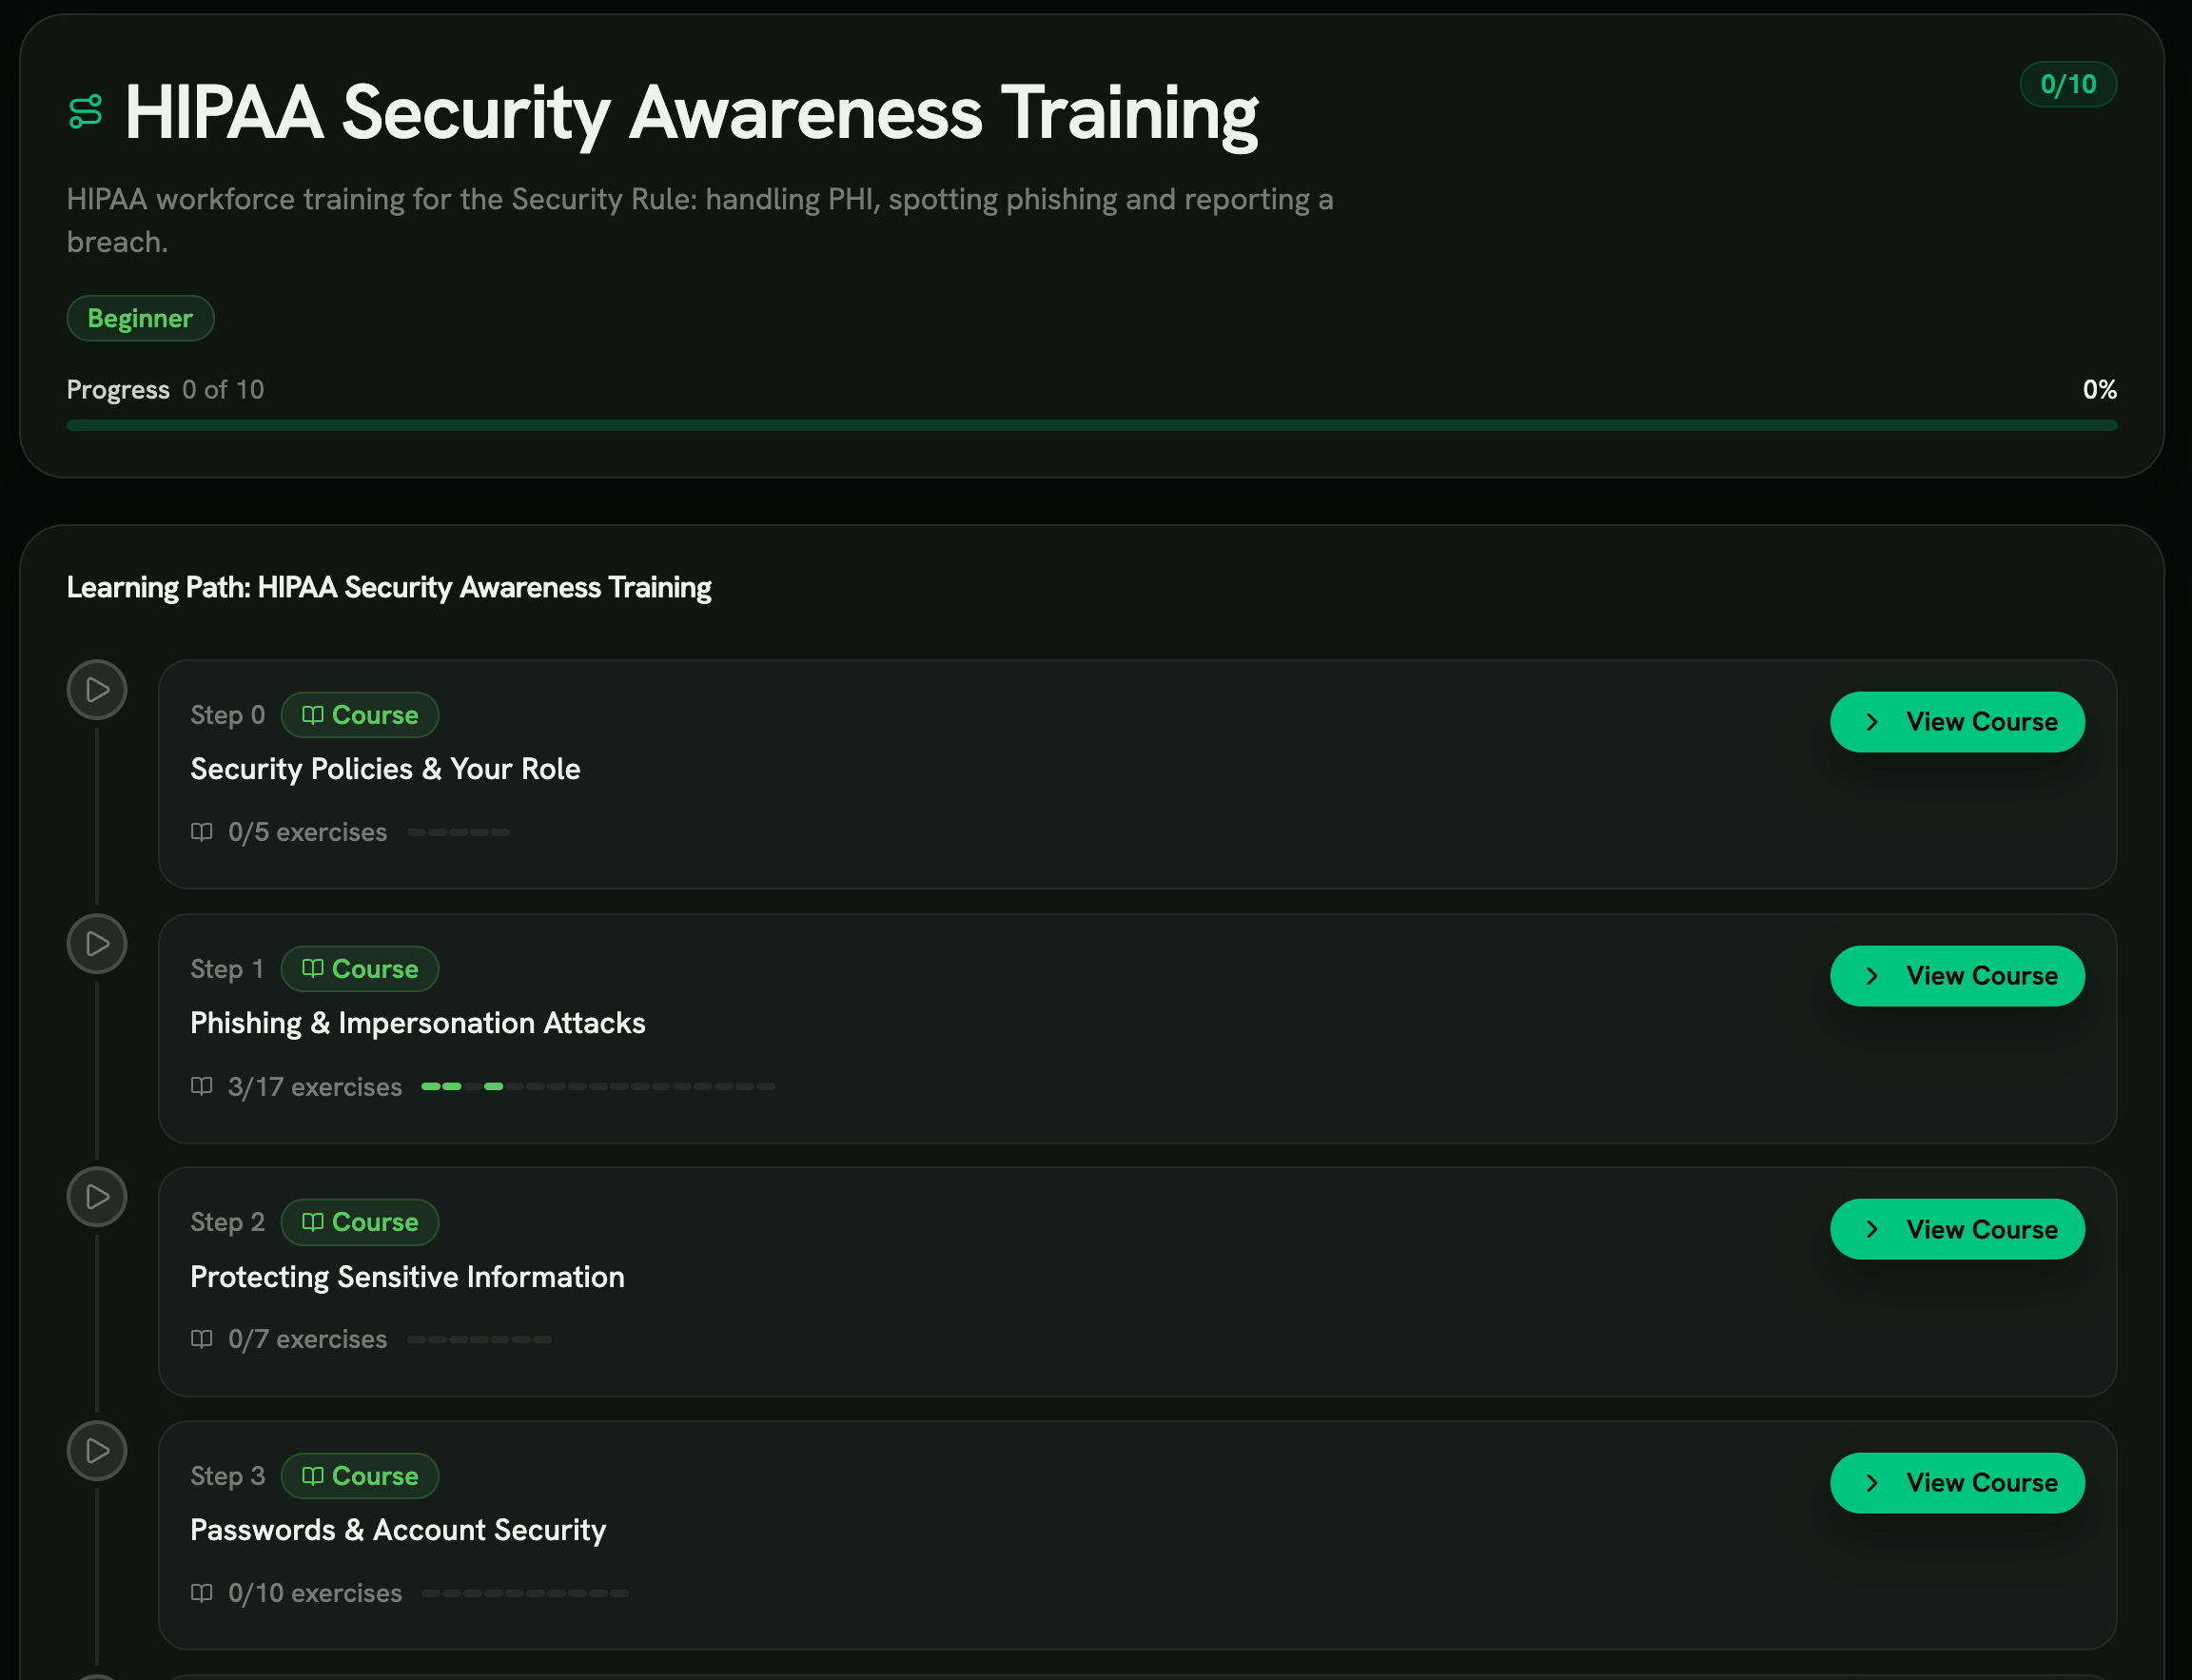
Шлях HIPAA охоплює те, що називає Security Rule: роботу з PHI, доступ, повідомлення про порушення й захист робочих станцій.
- Десять кроків
- Від політик безпеки й вашої ролі до безпеки пристроїв і робочих станцій.
- PHI у центрі
- Захист чутливої інформації йде рано, ще до паролів і доступу.
- По кожному працівнику
- Прогрес кожного зберігається шість років, як вимагає §164.316.
Специфікації, обов’язок Privacy Rule і вимоги до бізнес-партнерів
Сфера дії, чотири специфікації, навчання за Privacy Rule і вимоги до бізнес-партнерів.
01 Сфера дії: персонал, бізнес-партнери та що вважається PHI
Security Rule поширюється на електронну PHI у кожного суб’єкта, на якого поширюється HIPAA, і кожного бізнес-партнера. 45 CFR §160.103 визначає персонал широко: працівники, волонтери, стажери й будь-хто, чию поведінку організація прямо контролює, за плату чи без.
PHI — це медична інформація, пов’язана з будь-яким із 18 ідентифікаторів Privacy Rule: іменами, датами, номерами медкарт, біометрією, фото обличчя тощо.
Кожен, хто на роботі може бачити, надсилати, зберігати чи змінювати PHI, підпадає під навчання за §164.308(a)(5). Це й медсестри з агентств, і IT-підрядники, і постачальники EHR, білінгові служби, хмарні платформи та підрядники з циклу доходів.
02 §164.308(a)(5): чотири специфікації впровадження
§164.308(a)(5) називає чотири специфікації впровадження:
- Нагадування про безпеку: постійна комунікація, як-от щомісячні нотатки про загрози, плакати, фішинговий мікронавчальний контент і оновлення політик, а не одна подія на рік.
- Захист від шкідливого ПЗ: як захищатися, виявляти й повідомляти. Сюди належить навчання про фішинг і програми-вимагачі, бо фішинг досі головний шлях шкідливого ПЗ до лікарень.
- Моніторинг входу: стежити за спробами доступу й повідомляти про дивне, зокрема про невдалі входи у власний обліковий запис.
- Керування паролями: створення, зміна й захист облікових даних. Сучасні програми додають менеджери паролів, налаштування MFA і ризик повторного використання паролів.
03 §164.530(b): обов’язок навчання за Privacy Rule
Обов’язок навчання за Privacy Rule у §164.530(b) обов’язковий, а не «адресний», і діє поряд із Security Rule.
Він охоплює політики й процедури приватності: стандарт мінімально необхідного, дозволені використання й розкриття, права пацієнтів на доступ, виправлення й облік розкриттів, Notice of Privacy Practices і процес авторизації за §164.508.
Після суттєвої зміни політики людей треба перенавчити в розумний строк. На практиці це щоразу, коли змінюється Notice of Privacy Practices або запускається новий процес для пацієнтів.
04 Документація на кожного працівника, якої очікують аудитори
§164.316(b)(2)(i) Security Rule і §164.530(j) Privacy Rule вимагають зберігати документацію шість років від створення або від дати, коли вона востаннє діяла, залежно від того, що пізніше. Записи про навчання сюди входять.
Під час розслідування OCR зазвичай просить ім’я й роль кожного працівника, дату завершення, наданий зміст із версією, результати оцінювання, підписані підтвердження, де їх вимагає політика, і записи про виправлення для тих, хто не склав.
Зведена панель зручна, але OCR потрібні первинні записи.
05 Періодичність оновлення: нові працівники, планове повторення та суттєві зміни
Нові працівники завершують навчання до того, як отримують доступ до PHI, а не через кілька тижнів після початку роботи.
Security Rule вимагає періодичного навчання, але не задає частоти. Щорічне оновлення — прийнята база, а щоквартальне мікронавчання краще відповідає специфікації нагадувань.
Перенавчання має йти й після оновлення політики, зміни EHR чи інциденту, що виявив прогалину. Те саме, коли людина бере нові обов’язки з PHI, наприклад медсестра переходить у білінг або розробник отримує доступ до робочої EHR.
06 Передача вимог бізнес-партнерам через угоду Business Associate Agreement
§164.308(b) і §164.504(e) вимагають угоди Business Associate Agreement з кожним BA, який створює, отримує, зберігає чи передає PHI. Після Omnibus Rule 2013 року BA прямо відповідають за обов’язки Security Rule, зокрема навчання.
BAA має визначати очікуване навчання, його частоту й строк за §164.410 для повідомлення про інциденти назад суб’єкту.
Зрілі програми роботи з постачальниками тепер просять доказ навчання BA під час перевірки, а багато хто вимагає щорічного підтвердження.
07 Готовність до вибіркового запиту OCR
Навчання за HIPAA працює, коли воно схоже на зміну. Кожна вправа ставить учня в змодельовану сесію EHR, дзвінок, пошту чи передачу робочої станції й просить рішення.
Кожен сценарій прив’язаний принаймні до однієї специфікації §164.308(a)(5). Зворотний зв’язок називає пропущену ознаку, чинну політику й перевірку, яка зупинила б справжню атаку.
Сценарії запам’ятовуються краще за відео за той самий час, а це важливо, коли OCR питає, чи навчання змінило поведінку, чи лише дало сертифікати.
Медсестра й кодувальник працюють із PHI по-різному, тож призначення йдуть за роллю:
- Клініцисти: сценарії з реальних інцидентів у приймальних і стаціонарних відділеннях, як-от фальшиві постачальники під час міграції EHR, підроблені скидання пароля на порталі пацієнта й соціальна інженерія на постах медсестер.
- Білінг, кодування й цикл доходів: мінімально необхідне, редагування, факси й BEC проти бухгалтерії.
- IT і служба підтримки: вішинг, приводи для скидання MFA й соціальна інженерія, яку Scattered Spider використовувала у 2023 році.
- Керівники та BA: вейлінг, діпфейк-відео й захист телефонів із робочою поштою.
Пакет доказів відповідає на запит OCR. Кожен запис містить ім’я й роль людини, дату завершення, зміст і версію, результат оцінювання й підписане підтвердження, де його вимагає політика.
Записи зберігаються шість років, як вимагають §164.530(j) і §164.316(b)(2)(i).
Оновлення надсилаються автоматично після суттєвих змін політики, при зміні ролі й щокварталу для нагадувань про безпеку. OCR отримує записи, які просить, а не зведений графік.
Кожен захід захисту й сценарій, який його відпрацьовує
Заходи захисту, які OCR зазвичай згадує в тому самому абзаці.
§164.308(a)(5)(ii)(A): нагадування з безпеки
Нагадування про безпеку мають бути постійними. RansomLeak щомісяця надсилає сценарії про актуальні загрози й короткі оновлення на п’ять-десять хвилин кожне.
Кожен цикл лишає датований запис із версією змісту, який зберігається шість років, про які питає OCR.
§164.308(a)(5)(ii)(B): захист від шкідливого програмного забезпечення
Для захисту від шкідливого ПЗ вправа з фішингу вчить перевіряти приманки, написані ШІ, вправа з програм-вимагачів охоплює «розпізнай, ізолюй, повідом», а вправа з безпечного GenAI охоплює промпт-ін’єкції через ШІ-асистентів.
Кожна закінчується тим каналом повідомлення, яким справді користується ваша організація, тож звичка переходить у реальний інцидент.
§164.308(a)(5)(ii)(C): моніторинг входів у систему
Моніторинг входу вимагає, щоб люди помічали й повідомляли про дивну активність облікового запису. Вправа з втоми від MFA охоплює push-спам, використаний у зламі Uber 2022 року. Вправа з шифрування й блокування охоплює спільні робочі станції й залишені сесії в клінічних і білінгових зонах.
Обидві закінчуються кроками повідомлення, зокрема шляхом для інцидентів за §164.308(a)(6).
§164.308(a)(5)(ii)(D): керування паролями
Для керування паролями вправа з налаштування MFA охоплює менеджери паролів, реєстрацію й перехід ролей із високим ризиком від SMS і TOTP до стійких до фішингу ключів FIDO2.
Вправа з шифрування й блокування показує, як облікові дані витікають на практиці: незаблоковані робочі станції, спільні логіни на постах медсестер і передачі змін.
§164.530(b): навчання за Privacy Rule
Для Privacy Rule три вправи охоплюють політики, які мають знати люди. Редагування документів із PII втілює стандарт мінімально необхідного, основи класифікації даних вчать розпізнавати PHI й поводитися з нею, а запобігання крадіжці особистості показує, що витік робить із пацієнтами.
Коли ви фіксуєте суттєву зміну політики, оновлювальні призначення надсилаються автоматично.
§164.308(a)(6): процедури щодо інцидентів безпеки
Стандарт процедур для інцидентів охоплює виявлення, реагування й повідомлення. Вправи з повідомлення про інциденти й реагування охоплюють тривожні ознаки, перші кроки стримування, внутрішню ескалацію й строк за §164.410, за який бізнес-партнер повідомляє суб’єкта.
Їхні записи про завершення збігаються з планами коригувальних дій, які OCR вписує в угоди про врегулювання.
§164.312(d): автентифікація особи або установи
§164.312(d) вимагає перевіряти, що людина, яка просить доступ до PHI, справді та, за кого себе видає.
Вправа з налаштування MFA охоплює технічний контроль. Вправа про шахрайство з техпідтримкою охоплює соціальну інженерію на службу підтримки, яка обходить автентифікацію через скидання пароля й MFA. Вправа з діпфейк-аудіо охоплює клонування голосу, яке обманює голосову перевірку.
Разом вони охоплюють людський бік технічного заходу.
§164.310(b) і §164.308(a)(1)(ii)(B): безпека робочих станцій та аналіз ризиків
Безпека робочих станцій стосується фізичного боку пристроїв із доступом до PHI. Безпека мобільних пристроїв охоплює планшети й телефони у відділенні, шифрування й блокування — спільні робочі станції, а вправа joiner-mover-leaver — надання й відкликання доступу, яке аналіз ризиків за §164.308(a)(1)(ii)(B) часто позначає як проблему.
Вправа про ненавмисну внутрішню загрозу доповнює людський бік аналізу ризиків.
Рекомендовані вправи
Побудовано навколо сестринських постів, черг білінгу й входів в EHR.
- Фішинг Відпрацьовує §164.308(a)(5)(ii)(B) щодо шкідливого ПЗ. Фішинг — головний шлях програм-вимагачів в охороні здоров’я, і з нього почався злам Anthem 2014-2015 років. Спробувати вправу
- Програми-вимагачі «Розпізнай, ізолюй, повідом» для програм-вимагачів, атак, що стоять за найбільшими публікаціями HHS про витоки з 2020 року. Спробувати вправу
- Налаштування MFA та найкращі практики Керування паролями за §164.308(a)(5)(ii)(D) і автентифікація за §164.312(d), зокрема перехід клінічних і IT-ролей з високим ризиком від SMS до FIDO2. Спробувати вправу
- Атака шквалом push-запитів Відпрацьовує моніторинг входу за §164.308(a)(5)(ii)(C) на push-спамі, як у зламі Uber 2022 року. Спробувати вправу
- Шахрайство від імені техпідтримки Соціальна інженерія на службу підтримки, що обходить §164.312(d) через скидання пароля й MFA, як робила Scattered Spider у 2023 році. Спробувати вправу
- Редагування PII у документах Мінімально необхідне в межах обов’язку Privacy Rule за §164.530(b), із вправами на записи, факси й документи в білінгу та клініці. Спробувати вправу
- Шифрування та дисципліна блокування Безпека робочих станцій за §164.310(b) і залишені сесії, звичні для постів медсестер, білінгових столів і спільних клінічних комп’ютерів. Спробувати вправу
- Безпека мобільних пристроїв Доступ до PHI з мобільних пристроїв у відділенні за §164.310 і §164.312, зокрема ризик особистих пристроїв, що стоїть за кількома шестизначними врегулюваннями OCR із лікарнями. Спробувати вправу
- Безпечне використання GenAI Вставлення клінічних даних у публічні ШІ-інструменти — це несанкціоноване розкриття за Privacy Rule. Вправа показує, де межа. Спробувати вправу
- Основи повідомлення про інциденти Процедури для інцидентів за §164.308(a)(6): тривожні ознаки, внутрішня ескалація й строк повідомлення за §164.410 для бізнес-партнерів. Спробувати вправу
Читати далі
Дотичні терміни глосарія
Джерела
- HIPAA Compliance and Enforcement HHS Office for Civil Rights
- 45 CFR Part 164: Security and Privacy Electronic Code of Federal Regulations
- NIST SP 800-66 Rev 2: Implementing the HIPAA Security Rule NIST
- HIPAA Security Rule Cybersecurity Guidance HHS Office for Civil Rights
- Cost of a Data Breach Report 2024 IBM
Відповідайте на запит OCR за один день
Рольові сценарії HIPAA і шість років записів по кожній людині.
Поширені запитання
Що таке навчання з кібербезпеки для HIPAA?
Навчання з кібербезпеки за HIPAA — це адміністративний захід захисту (Administrative Safeguard) за 45 CFR §164.308(a)(5), який кожна регульована установа та кожен бізнес-партнер (business associate) зобов’язані проводити для кожного працівника, що працює із захищеною медичною інформацією (PHI). Управління з громадянських прав HHS (OCR) регулярно вказує на прогалини в навчанні у мирових угодах (Resolution Agreements) на семи- та восьмизначні суми, а плани коригувальних заходів тривають роками.
Що таке HIPAA §164.308(a)(5)?
45 CFR §164.308(a)(5) — це стандарт Security Rule під назвою «Security Awareness and Training». Він вимагає від кожної регульованої установи та кожного бізнес-партнера «впровадити програму обізнаності з безпеки та навчання для всіх членів свого персоналу, включно з керівництвом».
Стандарт підтримують чотири специфікації впровадження: нагадування з безпеки (§164.308(a)(5)(ii)(A)), захист від шкідливого програмного забезпечення (§164.308(a)(5)(ii)(B)), моніторинг входів у систему (§164.308(a)(5)(ii)(C)) та керування паролями (§164.308(a)(5)(ii)(D)). Усі чотири класифіковано як такі, що підлягають розгляду (addressable), але це не означає «за бажанням». Установа має впровадити специфікацію, впровадити рівноцінну альтернативу або письмово задокументувати, чому специфікація є необґрунтованою й недоцільною.
Чи вимагає HIPAA навчання з кібербезпеки для всіх працівників?
Так. Security Rule у §164.308(a)(5) вимагає навчання для всіх членів персоналу, включно з керівництвом. Персонал визначено широко в 45 CFR §160.103: це працівники, волонтери, стажери та будь-які інші особи, чия діяльність перебуває під прямим контролем установи, з оплатою чи без.
Якщо людина може бачити, надсилати, зберігати чи змінювати PHI у ході своєї роботи, вона підпадає під вимогу. Це стосується медсестер з агентств, ІТ-підрядників, постачальників EHR, білінгових служб і підрядників з циклу доходів. Бізнес-партнери зв’язані тим самим обов’язком навчання за §164.308 і через угоду Business Associate Agreement, з прямою відповідальністю від часу Omnibus Rule 2013 року.
Як часто потрібно повторювати навчання за HIPAA?
Security Rule описує навчання як періодичне, не називаючи частоти. Галузева практика та рекомендації OCR сходяться на щорічному повторенні як визнаній базі для всього персоналу, а щоквартальне мікронавчання дедалі частіше використовують, щоб чистіше закрити специфікацію нагадувань з безпеки.
Цільове навчання також запускають суттєві зміни політик (обов’язок за Privacy Rule у §164.530(b)), зміна ролі, коли працівник бере на себе нові обов’язки з роботи з PHI, і значні інциденти, які виявляють прогалину в навчанні. Нові працівники мають пройти навчання до того, як отримають доступ до PHI, а не через кілька тижнів після виходу на роботу.
Які докази шукають слідчі OCR під час аудиту навчання за HIPAA?
Вибіркові запити OCR зазвичай вимагають первинні записи, а не зведення з дашборда. Записи, які зазвичай витримують перевірку, містять ім’я та роль працівника, дату завершення, наданий контент із номерами версій, результати оцінювання, де це доречно, підписані підтвердження, де цього вимагає політика, і записи про коригувальне навчання для персоналу, який не пройшов оцінювання.
Security Rule у §164.316(b)(2)(i) і Privacy Rule у §164.530(j) вимагають зберігати їх шість років від дати створення або від дати, коли запис востаннє був чинним, залежно від того, що настає пізніше. Записи про навчання прямо входять до цієї сфери. Побудуйте структуру зберігання до того, як надійде лист від OCR, бо саме на відновленні шести років історії навчання під тиском аудиту більшість установ програє суперечку про коригувальні заходи.
Чи потрібне навчання за HIPAA бізнес-партнерам?
Так. Бізнес-партнери несуть пряму відповідальність за зобов’язання Security Rule, включно з навчанням персоналу, від часу Omnibus Rule 2013 року, яке впровадило HITECH. Обов’язок навчання за §164.308(a)(5) застосовується до бізнес-партнерів так само, як і до регульованих установ.
Зрілі програми управління підрядниками запитують докази навчання бізнес-партнера в рамках комплексної перевірки постачальника й вимагають щорічної атестації. В угоді Business Associate Agreement варто прописати очікування щодо навчання, його періодичність і строки сповіщення регульованої установи про інцидент за §164.410. BAA без цих умов залишає регульовану установу беззахисною, коли бізнес-партнер зазнає витоку.
Що буде, якщо під час розслідування OCR навчання за HIPAA бракує?
Рівні штрафів OCR залежать від ступеня вини й щорічно індексуються на інфляцію. Показники 2024 року встановлюють мінімум приблизно $137 за порушення на найнижчому рівні та максимум $68,928 за порушення на найвищому, з річною межею близько $2,067,813 на кожну категорію однотипних порушень. Умисна недбалість, яку не виправили, стоїть на вершині шкали.
Крім штрафів за кожне порушення, мирові угоди OCR поєднують цивільний грошовий штраф із багаторічним планом коригувальних заходів, який майже завжди включає переглянуте навчання, моніторинг третьою стороною та звітування перед OCR. Генеральні прокурори штатів також мають самостійні повноваження щодо примусового виконання за HITECH. Мирові угоди Anthem ($16M, 2018), Banner Health ($1.25M, 2023) і Lafourche Medical Group ($480K, 2022) — усі містять висновки щодо навчання в публічному тексті.
Чим навчання за HIPAA Security Rule відрізняється від навчання за Privacy Rule?
Навчання за Security Rule у §164.308(a)(5) охоплює чотири специфікації впровадження: нагадування з безпеки, захист від шкідливого програмного забезпечення, моніторинг входів у систему та керування паролями. Фокус — на захисті електронної PHI від несанкціонованого доступу, зміни чи знищення. Усі чотири специфікації класифіковано як такі, що підлягають розгляду (addressable), хоча OCR рідко приймає задокументовану альтернативу на віру.
Навчання за Privacy Rule у §164.530(b) охоплює політики та процедури конфіденційності: стандарт мінімально необхідного, дозволені використання та розкриття, права пацієнтів (доступ, внесення змін, облік розкриттів), повідомлення Notice of Privacy Practices і процес авторизації за §164.508. Обов’язок навчання за Privacy Rule є обов’язковим (required), а не таким, що підлягає розгляду, і включає тригер повторення в розумний строк після суттєвих змін політик. Більшість зрілих програм проводять обидва в одній інтегрованій навчальній програмі, щоб працівники бачили заходи захисту як один обов’язок, а не дві окремі комплаєнс-галочки.
Чи є ШІ-інструменти на кшталт ChatGPT ризиком для HIPAA?
Так, коли працівники вставляють PHI у публічний ШІ-інструмент без угоди Business Associate Agreement. PHI, передана сторонній великій мовній моделі (LLM), є розкриттям за Privacy Rule і несанкціонованою передачею за Security Rule. Більшість публічних ШІ-продуктів не підписують BAA, а навіть ті, що пропонують корпоративні тарифи з BAA, потребують ретельного налаштування, щоб зберігати відповідність.
Поверхня ризику включає копіювання клінічних нотаток для стислого переказу, передачу даних пацієнта для підказок щодо диференційної діагностики та завантаження документів із PHI для транскрибування чи перекладу. Навчання персоналу має охоплювати безпечне використання GenAI з конкретними прикладами того, що вважається PHI, як виглядає корпоративний тариф під BAA та яка політика установи щодо схвалених інструментів. Вправи «Безпечне використання GenAI» та «Витік конфіденційних даних через ШІ» в каталозі охоплюють це напряму.