ISO 27001: навчання з кібербезпеки
ISO/IEC 27001:2022 розподіляє обізнаність між пунктом 7.2 «Компетентність», пунктом 7.3 «Обізнаність» і контролем Annex A 6.3, і сертифікаційний аудитор перевіряє всі три.
Інтерактивні 3D-вправи на 5–10 хвилин, прив’язані до кожної вимоги ISO 27001, і докази проходження, які аудитор може експортувати.
Коротко
- Редакція
- ISO/IEC 27001:2022, Annex A скорочено з 114 до 93 контролів
- Контроль Annex A
- 6.3 Обізнаність, освіта й навчання з інформаційної безпеки
- Завжди обов’язкові
- Пункти 7.2 і 7.3, поза Положенням про застосовність
- Перехід
- Сертифікати 2013 року втратили чинність 31 жовтня 2025
Нам довіряють команди з





Засновано творцем Kontra Application Security Training.
Пройдіть вправи, на яких тримається ваша програма ISO 27001
Кожна з них — 3D-сценарій, який працівники завершують за 5–10 хвилин. Оберіть будь-яку й пройдіть її тут, без реєстрації.
Вправи проходять в інтерактивних 3D-середовищах.
Три вимоги, одна програма обізнаності
Пункти обов’язкові для кожної сертифікованої СУІБ. Annex A 6.3 входить через Положення про застосовність, і майже ніхто його не виключає.
- Пункт 7.2 Компетентність Визначте потрібну компетентність для кожної ролі, закрийте прогалини й зберігайте задокументовані докази.
- Пункт 7.3 Обізнаність Люди знають політику, свою роль у СУІБ і наслідки невідповідності.
- Annex A 6.3 Обізнаність, освіта й навчання Регулярне навчання, доречне для роботи, оновлене після змін політик і процедур.
Наглядові аудити повертаються до цього щороку, ресертифікація — кожні три роки.
Вимоги Annex A і пунктів стандарту та вправи до них
Контролі, які сертифікаційний орган перевіряє на етапі 2, із вправами, що створюють докази.
A.6.3 Обізнаність з інформаційної безпеки A.5.10 Прийнятне використання активів A.8.3 Обмеження доступу A.5.24 Управління інцидентами A.8.7 Захист від шкідливого ПЗ A.5.14 Передавання інформації A.5.23 Безпека хмарних сервісів і сервісів ШІ A.8.25 / A.8.28 Безпечна розробка та кодування Пункт за пунктом: що стандарт вимагає від обізнаності
Пункт за пунктом, так, як проходить аудитор на етапі 2.
01 Сфера застосування СУІБ і Положення про застосовність
Положення про сферу ISMS визначає, які підрозділи, майданчики, послуги й системи входять у сертифікат. Statement of Applicability (SoA) перелічує всі контролі додатка A, позначає кожен як застосовний чи ні й обґрунтовує кожне виключення.
A.6.3 майже ніколи не виключають, бо в кожній ISMS є люди. SoA для аудитора — карта того, що перевіряти й що просити.
Докази навчання мають охоплювати всіх у задокументованій сфері, а не лише головний офіс.
02 Ієрархія контролів: Annex A 6.3 разом із пунктами 7.2 і 7.3
Пункт 7.3 (обізнаність) стосується всіх, хто працює під контролем організації. Кожен має знати політику, свій внесок і наслідки невідповідності.
Пункт 7.2 (компетентність) іде далі для ролей, що залежать від конкретних навичок: інженерів безпеки, адміністраторів, розробників і тих, хто реагує на інциденти.
Додаток A 6.3 — контроль, який забезпечує обидва пункти: письмова програма зі змістом, графіком, призначеннями за ролями й збереженими записами. Аудитор іде від політики до SoA і до програми, а потім перевіряє окремих працівників.
03 Компетентність за ролями залежно від посадових функцій
ISO 27001 не приписує зміст навчання. Він вимагає, щоб навчання відповідало ролі, а компетентність можна було перевірити.
На практиці це база для всіх (ознайомлення з політикою, фішинг, прийнятне використання, повідомлення про інциденти) і модулі для ролей, де ризик вищий:
- Фінанси та оплата рахунків: шахрайство з рахунками та BEC.
- Інженери: безпечне програмування й керування доступом.
- Служба підтримки: вішинг і приводи для скидання MFA.
- Керівники: вейлінг і діпфейк-відео.
Задокументуйте цей розподіл, часто як матрицю RACI, прив’язану до SoA, щоб аудитор бачив, чому кожна роль отримує саме ці модулі.
04 Задокументований пакет доказів для органу сертифікації
«Ми провели навчання» — не доказ. Аудитор хоче бачити людину, модуль, дату завершення, бал, якщо він є, і підписане ознайомлення з політикою.
Типовий пакет містить:
- план програми й матрицю призначень за ролями
- експорт із LMS про завершення в межах сертифікованої сфери
- результати фішингових симуляцій
- матеріали кампаній: розсилки, плакати, слайди загальних зборів
- реєстр онбордингу новачків і підрядників
Він має охоплювати весь період аудиту: 12 місяців для наглядового аудиту і 3 роки для ресертифікації.
05 Цикл аудиту: від перевірки готовності на Етапі 1 до ресертифікації
Етап 1 — перевірка готовності. Аудитор читає документацію, підтверджує, що ISMS існує на папері, і позначає прогалини.
Етап 2 — сертифікаційний аудит на місці чи віддалено з вибіркою доказів за всіма пунктами й застосовними контролями додатка A, зокрема A.6.3.
Успіх дає сертифікат на три роки. Наглядові аудити в перший і другий рік перевіряють частину контролів, і A.6.3 майже завжди серед них. На третій рік повна ресертифікація. Невиправлене зауваження щодо обізнаності з етапу 2 повертається під час нагляду й може заблокувати ресертифікацію.
06 Перехід на 27001:2022 і що змінилося для обізнаності
Редакція 2013 року розміщувала навчання з обізнаності в A.7.2.2, у розділі безпеки персоналу.
Редакція 2022 року перенесла його в A.6.3 серед людських контролів і чітко прописала вимогу до програми: спланувати, запровадити, впровадити, підтримувати й регулярно оновлювати відповідно до політики безпеки й тематичних політик.
Строк переходу з 27001:2013 минув 31 жовтня 2025 року, і сертифікати за старою редакцією більше не дійсні. Навіть після переходу перевірте, що SoA і документи програми посилаються на A.6.3, а не на A.7.2.2.
07 Як зберегти простежуваність до Положення про застосовність
Аудитори ISO 27001 дивляться, чи навчання схоже на реальну роботу, а не скільки в вас модулів. Записане відео й тест «клікни далі» дають запис, але не доказ, що людина застосує політику під тиском.
Кожна вправа ставить учня в змодельовану пошту, портал постачальника, дзвінок чи відеозустріч і просить рішення, яке оцінюють за текстом політики.
Коли аудитор питає, як ви тримаєте навчання актуальним щодо загроз, як вимагає A.6.3, ви показуєте сценарії, прив’язані до загроз, і дані про поведінку, а не слайди трирічної давності.
Призначення йдуть тим самим слідом SoA, яким іде аудитор.
Кожен у сфері ISMS отримує базу, зокрема підрядники й треті сторони з обліковим записом чи доступом до інформаційних активів. Ролі з посиленими контролями отримують більше:
- Фінанси та оплата рахунків: шахрайство з рахунками, BEC і запити на перекази через діпфейк.
- Інженери: безпечне програмування й промпт-ін’єкції в ШІ.
- IT і служба підтримки: вішинг і приводи для скидання MFA.
- Керівники та асистенти: вейлінг і діпфейк-відео.
Новачки й ті, хто змінив роль, автоматично отримують потрібний набір у перший тиждень. Матриця призначень експортується як доказ за пунктом 7.2.
Експорт іде за чеклистом сертифікаційного органу. Записи з ім’ям, модулем, датою, балом і підписаним ознайомленням потрапляють у Cornerstone, Workday Learning, Docebo, SAP SuccessFactors чи будь-яку LMS за стандартом через SCORM 1.2 і 2004.
Охоплення за ролями, частота оновлень і частка повідомлень про фішинг експортуються як зведення, які переглядають наглядові аудитори. Виходить пакет для пункту 7 і A.6.3, що витримує вибірку на будь-якому майданчику у сфері.
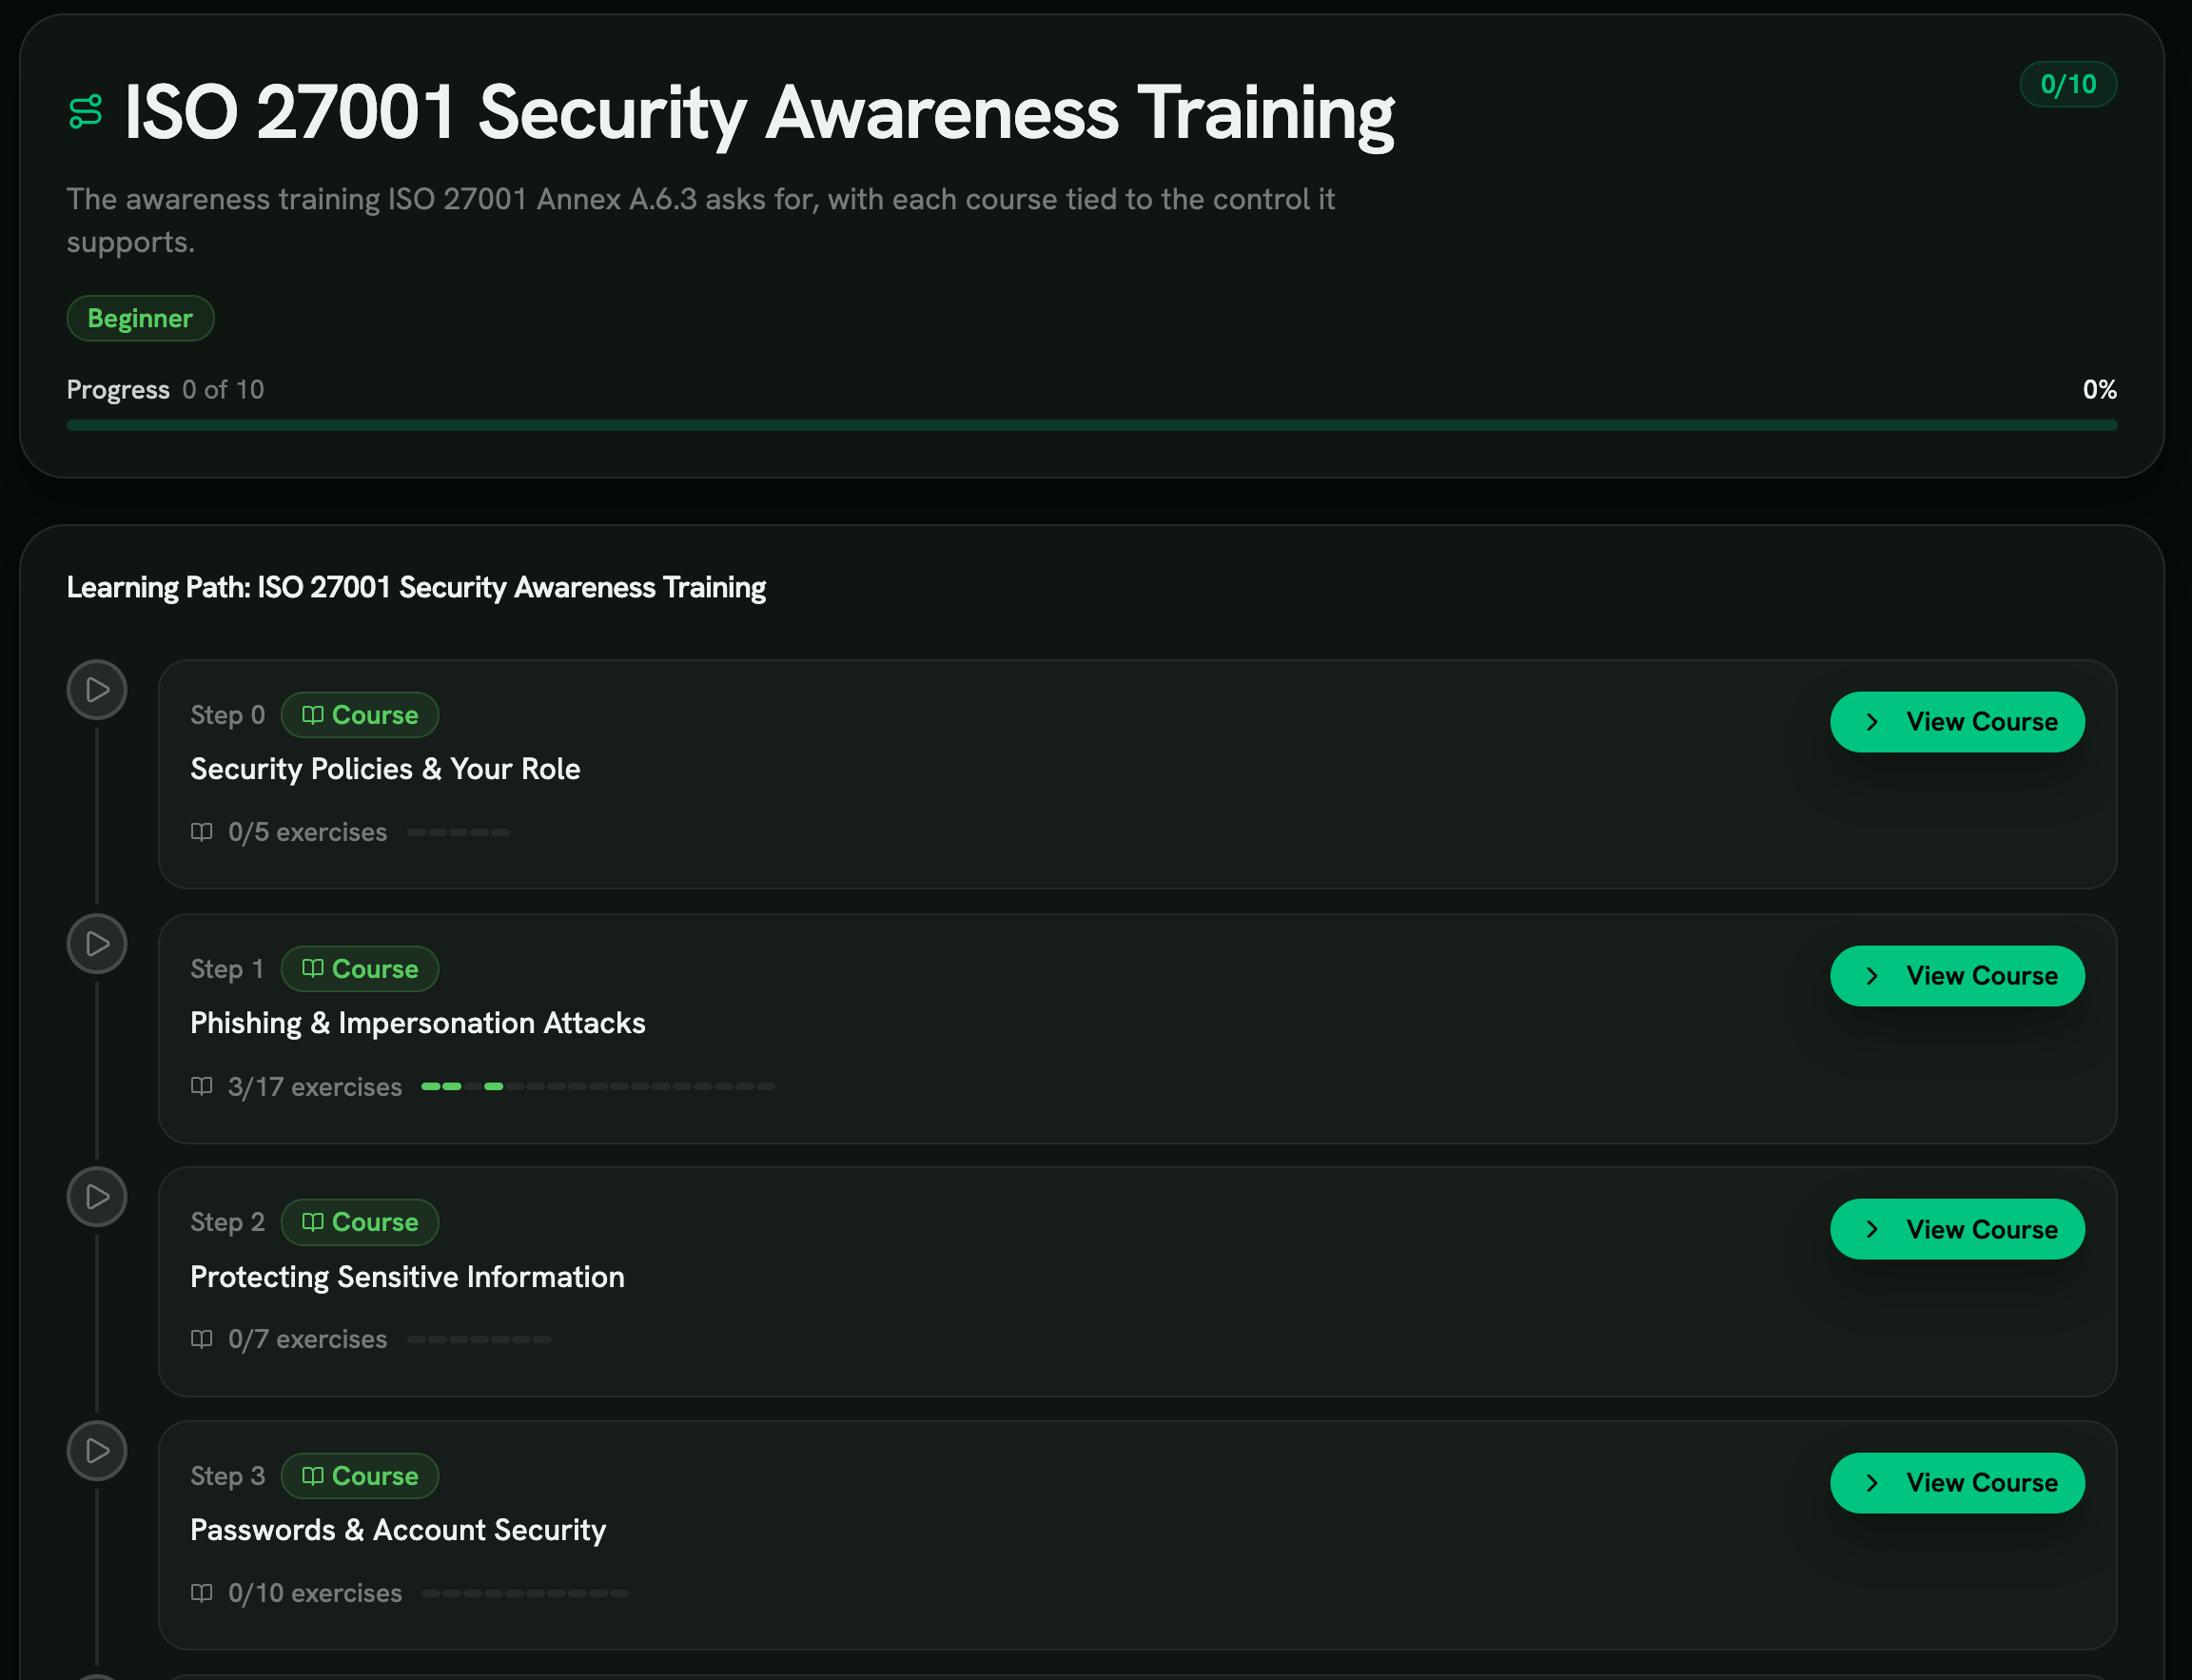
Шлях, що йде за додатком A
Десять курсів, кожен прив’язаний до контролю, який він доводить: спершу A.6.3, далі від A.5.10 до A.8.7.
- A.6.3 в основі
- Контроль обізнаності проходить через кожен крок, а не лише перший.
- Від політики до практики
- A.5.10 і A.6.7 стоять поруч із фішингом і паролями.
- Готово для SoA
- Кожен крок називає контроль додатка A, тож Statement of Applicability пишеться сам.
Рекомендовані вправи
База для всіх у сфері СУІБ, рольові модулі там, де SoA позначає підвищений ризик.
- Обізнаність про політики ISMS Доказ за пунктом 7.3: учень читає й підтверджує політику безпеки, створюючи іменний запис, який вибирають аудитори. Спробувати вправу
- Обов’язки працівника з безпеки Внесок кожного в ISMS за пунктом 7.3, поданий за ролями на підтримку пункту 7.2. Спробувати вправу
- Фішинг Закриває найчастіше зауваження щодо A.6.3 при ресертифікації: немає фішингових сценаріїв і показників повідомлень. Спробувати вправу
- Цільовий фішинг Цільовий фішинг для керівників, фінансів та інженерів, тобто рольова компетентність за пунктом 7.2, якої чекають аудитори. Спробувати вправу
- Шахрайство з рахунками та платежами Для фінансів і бухгалтерії, що пов’язує обізнаність за A.6.3 з фінансовими контролями у вашій SoA. Спробувати вправу
- Реагування на інциденти безпеки Підтримує A.5.24: доказ, що люди вміють ескалювати, зберігати докази й допомагати команді реагування. Спробувати вправу
- Принцип найменших привілеїв Людський бік A.8.3: політика мало важить, якщо люди просять більше доступу, ніж треба, або тримають старий після зміни ролі. Спробувати вправу
- Життєвий цикл доступу працівника Закриває прогалину життєвого циклу доступу, яку часто знаходять наглядові аудитори: доказ, що люди розуміють процес joiner-mover-leaver і підтверджують офбординг. Спробувати вправу
Контролі Annex A, які тримаються на навченому персоналі
Інші контролі Annex A, які залежать від тих самих людей.
A.6.3: програма обізнаності, освіти та навчання з інформаційної безпеки
Учні проходять сценарії, прив’язані до вашої політики, SoA і актуальних атак. Кожне завершення фіксується з балом і часом та експортується у вашу LMS або GRC-систему.
Програма працює весь рік, а не раз, що відповідає формулюванню контролю про регулярне оновлення й дає свіжі докази для кожного наглядового аудиту.
Пункт 7.3: обізнаність щодо політики, внеску та наслідків невідповідності
ISMS Policy Awareness і Employee Security Responsibilities охоплюють три речі, які називає пункт 7.3: політику безпеки, внесок кожної людини в ISMS і що означає невідповідність.
Їхні записи про завершення — це докази за пунктом 7.3, які вибирає аудитор.
Пункт 7.2: компетентність для ролей, що впливають на інформаційну безпеку
Кожна група посад прив’язана до модулів, від яких залежить її компетентність. Інженери отримують безпечне програмування й керування доступом, фінанси — шахрайство з рахунками та BEC, служба підтримки — вішинг і приводи для скидання MFA.
Розподіл записаний, а докази за ролями дають аудитору слід за пунктом 7.2, який він шукає.
A.5.10: прийнятне використання інформації та інших пов’язаних активів
Вправа Internet & Email Acceptable Use перевіряє політику в реальних ситуаціях: тіньове IT, особисті пристрої, передача чутливих документів і пряме порушення правил.
Її запис про завершення показує, що людей навчили правилам, за якими з них питають.
A.5.14: передавання інформації
Secure Messaging Practices і Cloud Sharing Controls охоплюють безпечну передачу. Учні вирішують, який канал підходить для якого класу даних, як ділитися файлами назовні, не порушуючи SoA, і як користуватися чатами без витоку конфіденційного.
Обидві вправи додають запис по кожному працівнику до пакета аудиту.
A.5.24: планування та підготовка до управління інцидентами інформаційної безпеки
Вправа Security Incident Response ставить учнів у живий інцидент. Вони помічають сигнал, ескалюють правильним каналом, зберігають докази й допомагають команді реагування.
Контроль очікує, що ви плануєте, готуєтеся й навчаєтеся для інцидентів. Одна вправа дає докази для всіх трьох.
A.8.7: захист від шкідливого програмного забезпечення
Вправи Phishing, Spear Phishing, Double Barrel Phishing і Ransomware охоплюють людський бік захисту від шкідливого ПЗ: як навантаження приходить поштою й у чатах, як помітити й повідомити про приманку і що робити після кліку.
Разом із вашим EDR це закриває ту частину A.8.7, що залежить від людей.
A.8.3: обмеження доступу до інформації (найменші привілеї та JML)
Least Privilege Awareness і Joiner-Mover-Leaver Awareness вчать просити лише потрібний доступ, повертати його після зміни ролі й підтверджувати, що офбординг завершено.
Ці докази підтримують і A.8.3, і A.5.18 у SoA.
Невідповідності за Annex A 6.3, які фіксують сертифікаційні органи
Висновки, що з’являються на наглядових аудитах, і витоки за ними.
Провал аудиту Етапу 2 через відсутність записів про навчання окремих працівників
Типовий провал на етапі 2: організація показує презентацію й панель LMS із 92% завершення. Аудитор вибирає 15 людей з HRIS, серед них 3 підрядників, найнятих за останні 90 днів, і 2 працівників нещодавно придбаної дочірньої компанії.
У двох підрядників немає жодного запису про навчання. Один працівник з придбаної компанії так і не підписав політику. Це мала невідповідність за пунктом 7.3 і A.6.3 з 60 днями на виправлення.
Сертифікат не видають, доки коригувальну дію не приймуть, і це зазвичай затримує тендери, онбординг у постачальників і продовження договорів, що чекають на логотип ISO 27001.
Значна невідповідність на наглядовому аудиті через відсутність навчання за ролями для новачків
Шаблон наглядового аудиту другого року: аудитор вибирає новачків за рік і бачить, що інженери отримали базовий модуль, але нічого про безпечне програмування чи керування доступом. Водночас SoA позначає A.8.28 (безпечне програмування) і A.5.18 (права доступу) як застосовні.
Оскільки прогалина системна, а роль критична, аудитор фіксує значну невідповідність. Організація не може показати компетентність за пунктом 7.2 для людей, чия робота впливає на безпеку.
Значна невідповідність потребує прийнятої коригувальної дії, перш ніж сертифікат діятиме далі. У найгіршому разі сертифікат призупиняють до спеціального аудиту.
Затримка ресертифікації через відсутність вправ, присвячених фішингу
Шаблон ресертифікації: програма охоплює політику, прийнятне використання й повідомлення про інциденти. Аудитор питає, як вона працює з фішингом, найпоширенішим способом проникнення, і не знаходить ані фішингових вправ, ані результатів симуляцій, ані показників повідомлень.
Аудитор посилається на вимогу A.6.3 тримати програму актуальною щодо відповідних загроз. Зауваження вимагає фішингової програми з рольовими сценаріями й відстежуваними результатами.
Ресертифікацію не блокують одразу, але дають 90 днів на план коригувальних дій. Якщо його не подати, під загрозою сертифікат і договори, що від нього залежать.
Читати далі
Дотичні терміни глосарія
Джерела
- ISO/IEC 27001:2022 Information security management systems International Organization for Standardization
- ISO/IEC 27002:2022 Information security controls International Organization for Standardization
- ISO/IEC 27001 Information security management BSI Group
- ISO/IEC 27001 standard guidance European Union Agency for Cybersecurity (ENISA)
- Cost of a Data Breach Report 2024 IBM Security
Приберіть Annex A 6.3 зі списку невідповідностей
Рольові модулі та реєстр, прив’язаний до вашого Положення про застосовність.
Поширені запитання
Що таке навчання з кібербезпеки для ISO 27001?
ISO 27001:2022 називає обізнаність з безпеки контролем Annex A 6.3 і прив’язує її до двох обов’язкових пунктів системи управління інформаційною безпекою (СУІБ) про компетентність та обізнаність. Органи сертифікації очікують доказів щодо кожного працівника з розбивкою за ролями протягом трирічного циклу, а найпоширеніша невідповідність у всьому стандарті припадає саме на цю сферу контролю.
Що таке Annex A 6.3 в ISO 27001?
Annex A 6.3 — це контроль ISO 27001:2022 під назвою «Обізнаність, освіта та навчання з інформаційної безпеки». Він вимагає від організації спланувати, створити, впровадити та підтримувати програму обізнаності, освіти й навчання для всіх працівників і регулярно оновлювати її відповідно до політики інформаційної безпеки та відповідних тематичних політик.
Він замінює контроль A.7.2.2 стандарту 2013 року, що містився в розділі «Безпека людських ресурсів». Контроль 2022 року входить до теми контролів «Люди» і підносить операційну програму з абзацу про кадрову безпеку до окремого контролю Annex A, який аудитують окремо.
Чи вимагає ISO 27001 навчання з кібербезпеки?
Так, у трьох місцях. Пункт 7.3 (Обізнаність) вимагає, щоб кожна особа, яка працює під контролем організації, знала політику інформаційної безпеки, свій внесок у результативність СУІБ і наслідки недотримання вимог. Пункт 7.2 (Компетентність) вимагає задокументованої компетентності для ролей, чия робота впливає на результативність інформаційної безпеки. Annex A 6.3 — операційний контроль, який реалізує обидві вимоги.
Аудитор перевірить, що програма існує, що вона охоплює людей у сфері застосування СУІБ (включно з підрядниками та третіми сторонами, які мають облікові записи) і що докази щодо кожного працівника зберігаються. Відсутність будь-якого з трьох елементів означає невідповідність.
Як часто потрібно оновлювати навчання з кібербезпеки за ISO 27001?
Стандарт не встановлює фіксованої періодичності. Текст контролю A.6.3 говорить, що програму потрібно оновлювати «регулярно», і аудитори тлумачать це з огляду на політику інформаційної безпеки, ландшафт загроз і тематичні політики, на які посилається SoA. На практиці органи сертифікації очікують щонайменше щорічного оновлення для всього персоналу плюс позапланових оновлень, коли нова загроза чи зміна політики робить наявний контент застарілим.
Найкращі програми працюють безперервно: щомісячні вправи за ролями та щоквартальні кампанії для всього персоналу. Безперервна модель дає свіжіші докази для кожного наглядового аудиту та знижує ризик невідповідності за формулюванням «оновлювати регулярно».
Які докази шукають аудитори ISO 27001?
Аудитори вибірково перевіряють докази на рівні окремих працівників. Стандартний пакет містить план програми обізнаності, матрицю призначень за ролями, підписані підтвердження ознайомлення з політикою, записи про завершення щодо кожного працівника (ім’я, модуль, дата, результат оцінювання), результати фішингових симуляцій, матеріали кампаній з обізнаності (розсилки, плакати, слайди загальних зборів) та реєстр завершення онбордингу новачків і підрядників.
Пакет має охоплювати весь період аудиту: 12 місяців для наглядових аудитів і 36 місяців для ресертифікації. Сукупні показники завершення вимогу не задовольняють. Аудитор відбере конкретних осіб у сфері застосування СУІБ, включно з підрядниками, третіми сторонами та нещодавно придбаними компаніями, і запитає їхні записи.
Чим відрізняються докази навчання за ISO 27001 на Етапі 1, Етапі 2 та наглядових аудитах?
Етап 1 — це перевірка документації. Аудитор підтверджує, що програма обізнаності задокументована, що вона охоплює Annex A 6.3 та пункти 7.2 і 7.3 і що матриця призначень за ролями існує. Зауваження на Етапі 1 зазвичай стосуються прогалин у документації, а не в доказах.
Етап 2 — це сертифікаційний аудит. Аудитор вибірково перевіряє записи щодо кожного працівника в усій сфері застосування СУІБ, тестує процес підтвердження ознайомлення з політикою та переконується, що програма працює так, як задокументовано. Саме тут виникає більшість невідповідностей, пов’язаних з обізнаністю.
Наглядові аудити на першому та другому році вибірково перевіряють частину контролів. A.6.3 включають майже завжди, бо це сфера контролю, за якою найчастіше фіксують невідповідності в усьому стандарті. Ресертифікація на третьому році — це знову повний аудит у тому самому обсязі, що й Етап 2.
Що змінилося для навчання з кібербезпеки між 27001:2013 і 27001:2022?
У стандарті 2013 року обізнаність значилася як контроль A.7.2.2 у розділі «Безпека людських ресурсів». Стандарт 2022 року переніс її в A.6.3 у нову тему контролів «Люди» і переписав текст контролю так, щоб вимога до програми стала явною: спланована, створена, впроваджена, підтримувана й регулярно оновлювана відповідно до політики інформаційної безпеки та відповідних тематичних політик.
Строк переходу з 27001:2013 сплив 31 жовтня 2025 року. Організації, які після цієї дати працюють за старим сертифікатом, більше не вважаються сертифікованими за ISO 27001. SoA, документація програми та пакет доказів для аудиту мають посилатися на A.6.3, а не на застарілий A.7.2.2.
Чи потрібне навчання за ISO 27001 підрядникам і третім сторонам?
Так. Пункт 7.3 поширюється на «всіх осіб, які працюють під контролем організації», а це охоплює підрядників, персонал агентств і треті сторони, якщо вони мають обліковий запис або працюють з інформаційними активами у сфері застосування СУІБ. Форма договору не послаблює вимогу; за докази обізнаності відповідає організація.
На практиці кожному підряднику зазвичай призначають базовий модуль у перший день роботи разом із підписаним підтвердженням ознайомлення з політикою, а завершення відстежують у тій самій LMS чи GRC-системі, де зберігаються записи працівників. Аудитори перевіряють записи підрядників на тих самих засадах, що й працівників, тож відсутність одного підрядника — це та сама невідповідність, що й відсутність працівника.
Як навчання з кібербезпеки за ISO 27001 співвідноситься з SOC 2 CC1.4?
Обидва стандарти вимагають задокументованої програми обізнаності за ролями з доказами щодо кожного працівника. Глибина доказів схожа, і та сама навчальна програма зазвичай закриває обидва зі спільним пакетом доказів. Відмінності в механіці аудиту: SOC 2 — це атестація американського AICPA з річними циклами Type 2, а ISO 27001 — міжнародний стандарт ISO з трирічними циклами сертифікації та акредитованими органами сертифікації.
Для організацій, які проходять обидва, практичний підхід такий: спроєктувати програму обізнаності під ISO 27001 A.6.3 (більш деталізований контроль) і зіставити пакет доказів із SOC 2 CC1.4 як додатковий зріз. Ті самі записи про навчання, призначення за ролями та підтвердження ознайомлення з політикою підходять для обох аудитів.