SOC 2: навчання з кібербезпеки
У SOC 2 немає окремого правила про навчання. Аудитори виводять його з CC1.4 і CC2.2, а потім вибірково перевіряють записи про проходження за весь період Type II.
Інтерактивні 3D-вправи на 5–10 хвилин, прив’язані до кожної вимоги SOC 2, і докази проходження, які аудитор може експортувати.
Коротко
- Звіт
- Type I перевіряє одну дату; Type II — період від 3 до 12 місяців
- Критерії
- CC1.4 компетентність і CC2.2 внутрішня комунікація
- Хто засвідчує
- Ліцензована CPA-фірма за стандартами атестації AICPA
- Вибірка
- Нових працівників — за датою виходу, решту — за датою повторного курсу
Нам довіряють команди з





Засновано творцем Kontra Application Security Training.
Пройдіть вправи, на яких тримається ваша програма SOC 2
Кожна з них — 3D-сценарій, який працівники завершують за 5–10 хвилин. Оберіть будь-яку й пройдіть її тут, без реєстрації.
Вправи проходять в інтерактивних 3D-середовищах.
Trust Services Criteria і вправи до них
Куди потрапляють кроки перевірки вашого аудитора і які вправи дають на них відповідь записами про проходження.
CC1.4 Обізнаність з безпеки та комунікація CC6.1 Контролі логічного доступу CC6.7 Моніторинг роботи систем CC7.2 Виявлення аномалій та інцидентів CC7.3 Реагування на інциденти CC9.2 Зниження ризиків CC3.2 Виявлення ризиків (ШІ та нові технології) CC8.1 Управління змінами та безпечна розробка Type I перевіряє дату. Type II перевіряє кожен місяць.
Аудитор Type II бере вибірку з усього періоду спостереження, тож курс, прострочений у п’ятому місяці, стає винятком у звіті.
- Type I Один момент у часі Чи контроль навчання спроєктовано й запроваджено на дату звіту?
- Type II 3–12 місяців Чи працював він увесь період: нові працівники навчені вчасно, повторні курси пройдені, винятки закриті?
- Вибірка З вашої HRIS Кожну людину з вибірки перевіряють за її власним строком, а не за середнім показником компанії.
Виняток не означає провалений аудит, але його друкують у звіті, який читають ваші клієнти.
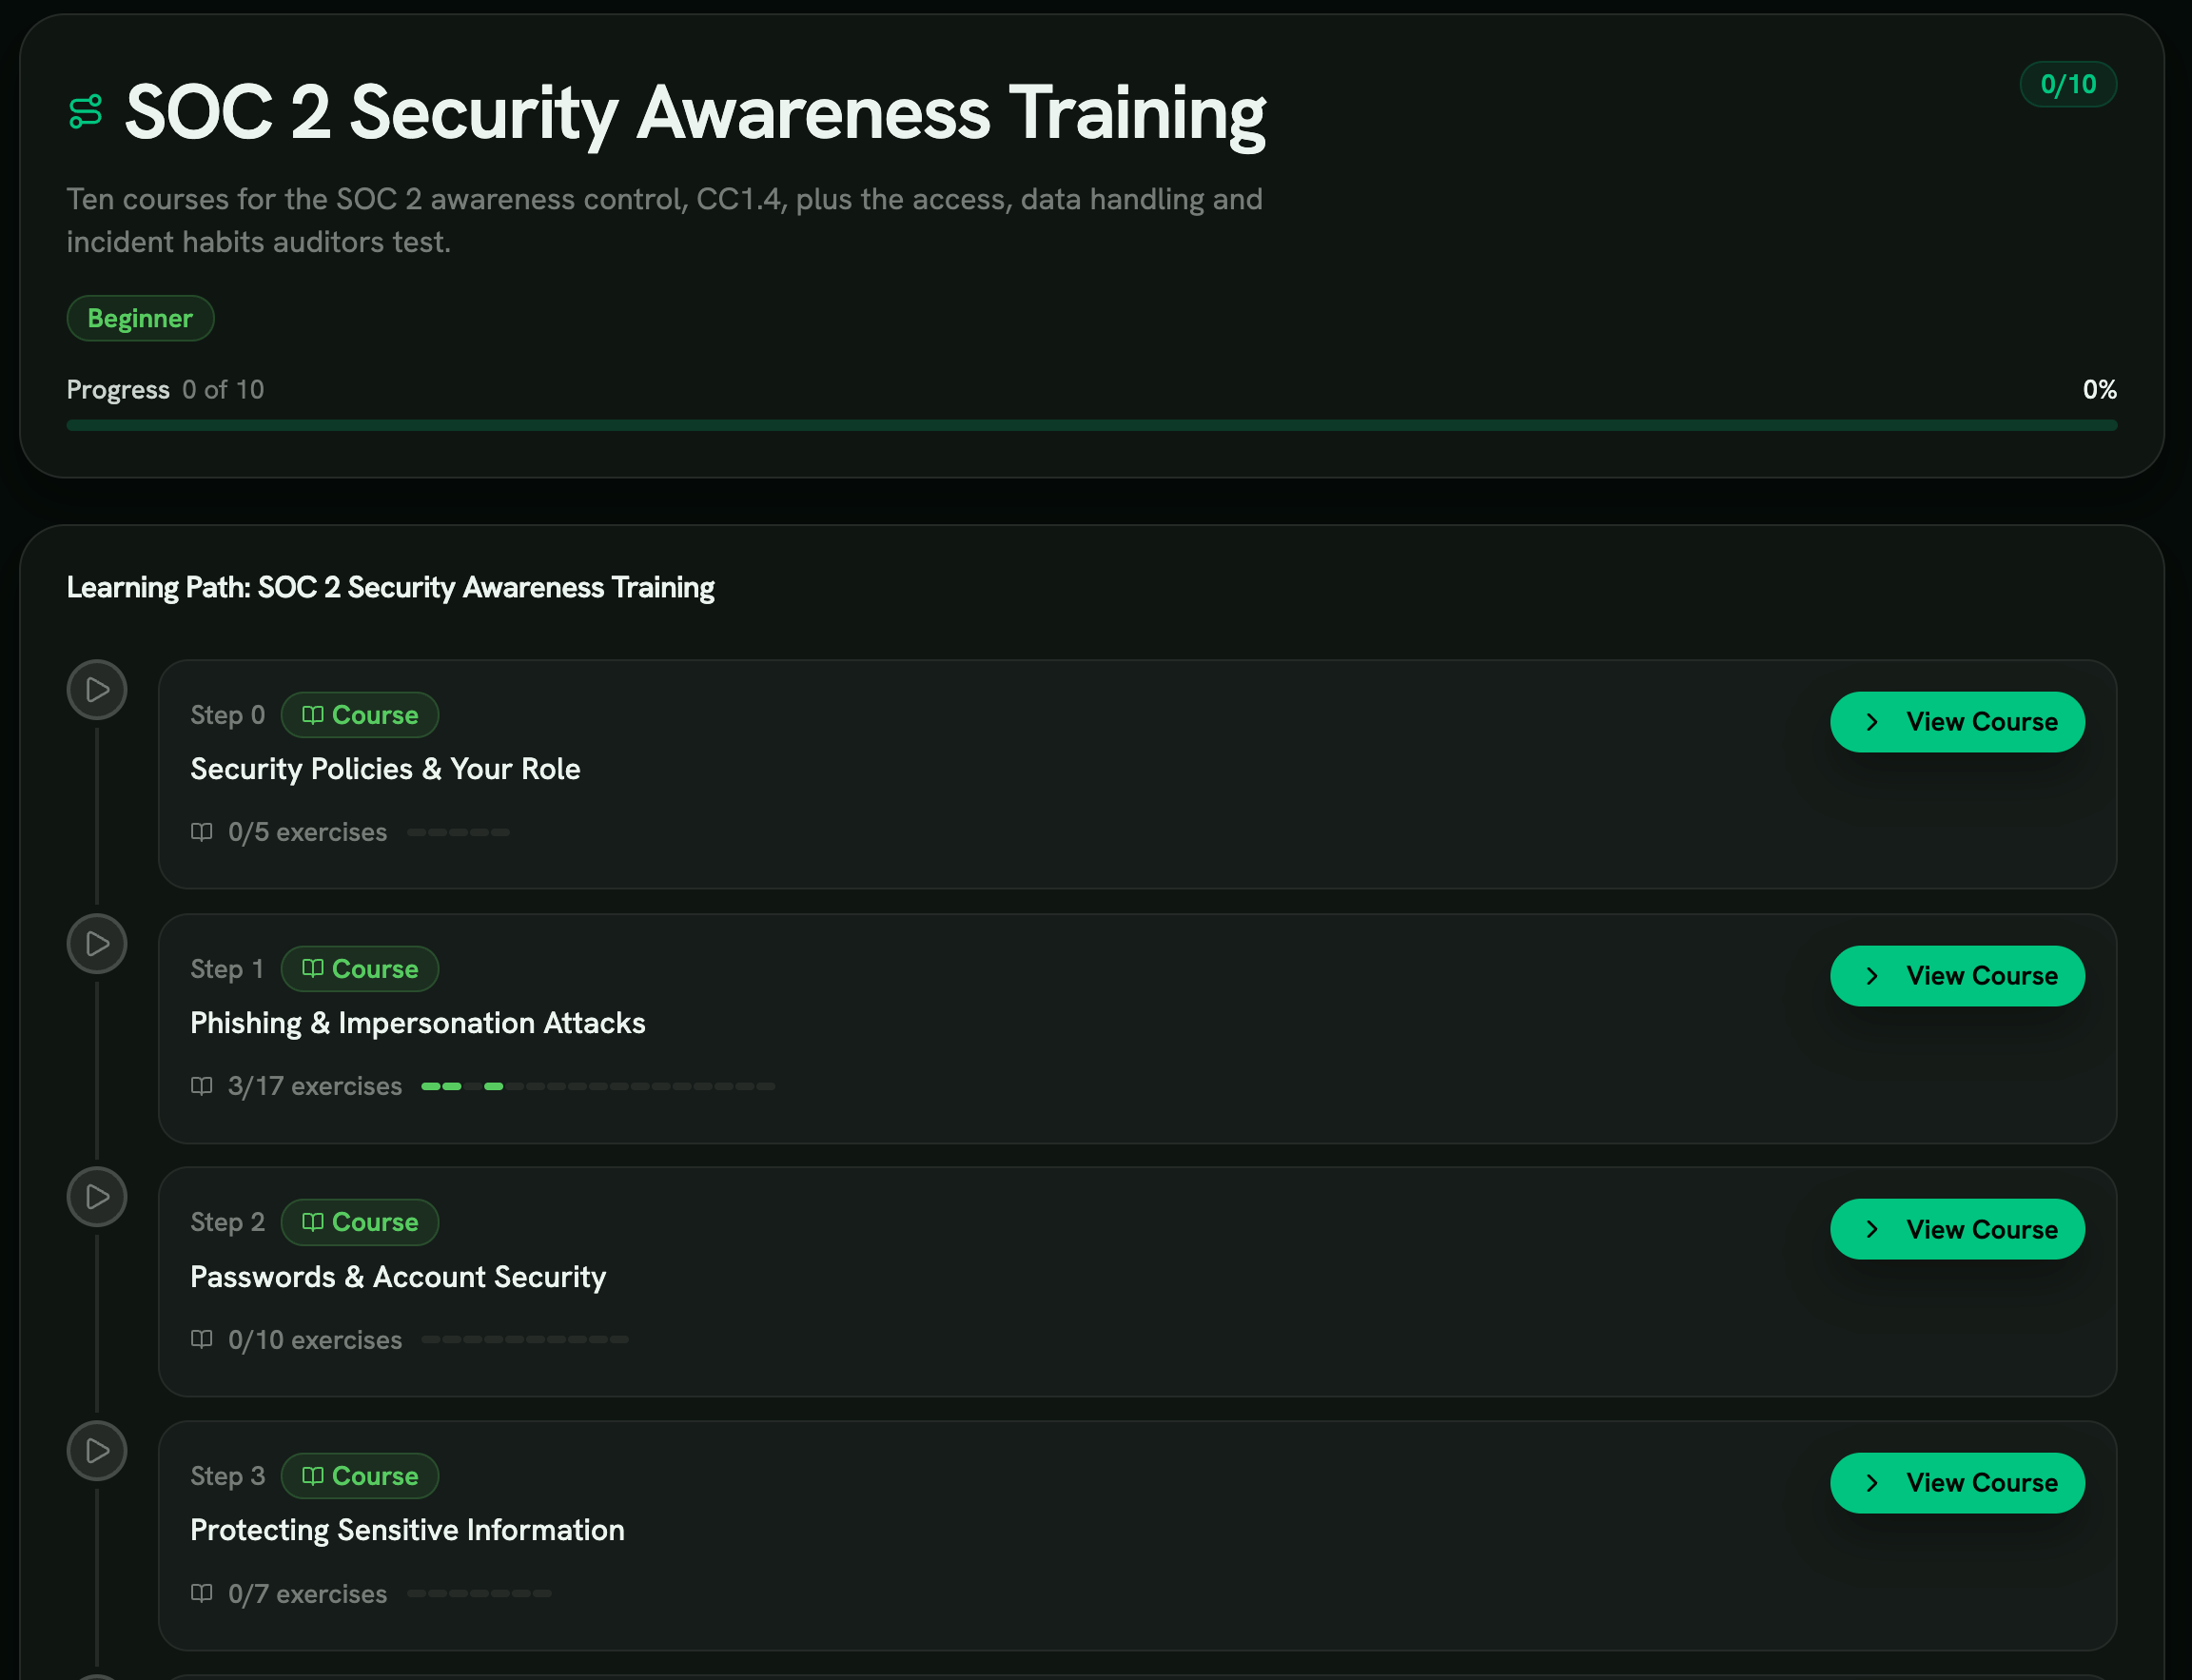
Десять курсів, прив’язаних до Trust Services Criteria
Шлях SOC 2 позначає кожен крок критерієм, який він підтримує, від CC1.4 до CC9.2.
- Спершу CC1.4
- Шлях відкриває курс про політики безпеки й вашу роль, саме те, що перевіряє аудитор.
- Далі CC6 і CC7
- Фішинг, паролі й чутливі дані покривають доступ, захист і реагування на інциденти.
- Прогрес кожного
- Кожен учень бачить, як рухається лічильник 0 з 10, і аудитор теж.
Що насправді перевіряє аудитор SOC 2
Як Trust Services Criteria перетворюються на кроки перевірки CPA-фірми.
01 Периметр і період операційної ефективності
Звіт Type I перевіряє дизайн контролю на одну дату. Звіт Type II перевіряє, чи контроль працював протягом періоду: зазвичай шість місяців для першого аудиту і дванадцять надалі.
Кожен, хто мав доступ у межах охоплення хоча б один день цього періоду, потребує запису про навчання на той день. Новий працівник, що прийшов на 364-й день, рахується. Підрядник із двотижневим доступом до продакшену теж.
Аудитор робить вибірку з усіх, хто мав доступ протягом періоду, а не зі штату на останній день.
02 Контрольна дія CC1.4 і внутрішня комунікація
CC1.4 вимагає від організації показати відданість компетентності. Пункт фокусу каже, що організація навчає людей формувати й підтримувати компетенції, від яких залежать її цілі.
Аудитор попросить п’ять речей: опис програми, навчальний план, політику призначення, спосіб відстеження завершення і що відбувається з тими, хто не завершив.
CC2.2 додає внутрішню комунікацію. Людям мають повідомити про програму, нагадувати й ескалювати, а керівництво має бачити, хто завершив.
03 Рольова глибина навчання
Одне відео для всіх і є тим, через що програми отримують зауваження. Аудитори очікують глибини, що відповідає ризику ролі:
- Інженери: безпечна розробка, зловживання згодою OAuth, секрети й промпт-ін’єкції в ШІ-асистентах.
- Підтримка клієнтів: кроки верифікації, приводи соціальної інженерії й найменші привілеї.
- Фінанси та бухгалтерія: BEC, шахрайство з переказами через діпфейк і перевірка зворотним дзвінком.
- Керівники та асистенти: вейлінг і захист особистих пристроїв.
- Підрядники: база в межах їхнього доступу.
Аудитор читає цю відповідність і робить вибірку завершень із кожної групи.
04 Докази по кожному співробітнику та експорт з LMS
Результат аудиту спирається на реєстр завершень, по рядку на людину: ім’я або анонімний ID, роль, дата найму, призначене й завершене навчання, час і бал, якщо він є.
Аудитор бере імена зі списку персоналу, просить запис кожної людини й простежує його до системи-джерела.
Експорт з LMS або запис SCORM витримують перевірку. Скриншоти, підписані PDF і email-квитанції слабкі й тягнуть додаткові запити.
05 Періодичність оновлення
Trust Services Criteria не задають частоти оновлення. Раз на рік є практичним мінімумом.
Багато аудиторів тепер очікують більшого: короткі щоквартальні модулі, щомісячні фішингові вправи або оновлення, коли змінюється продукт чи техніки атак.
Одне загальне відео на початку дванадцятимісячного вікна без оновлень може дати зауваження, навіть якщо його завершили всі.
06 Вимоги до доказів: Type I проти Type II
Докази Type I показують, що програма існує на певну дату: письмова політика, налаштована LMS, зроблені призначення.
Докази Type II показують, що вона працювала. Усі в межах охоплення завершили вчасно, винятки відстежено й закрито, а керівництво переглядало завершення за графіком.
Корпоративні покупці читають саме звіт Type II, бо він показує роботу контролю протягом усього вікна. Type I відкриває розмову, а Type II погоджують закупівлі.
07 Реєстр, який CPA-фірма бере у вибірку
Тест CC1.4 питає, чи люди компетентні, а не чи вони натиснули «відтворити». Кожна вправа ставить учня в змодельовану пошту, дзвінок чи зустріч і записує, що він вирішив.
Тож запис у вашій LMS показує застосовану навичку, а не витрачені хвилини. Його легше захистити, ніж відео з галочкою на останньому екрані.
SOC 2 винагороджує навчальний план, який можна пояснити за ролями:
- Фінанси та бухгалтерія: BEC, шахрайство з рахунками постачальників і запити на перекази через діпфейк.
- IT і служба підтримки: вішинг, приводи для скидання MFA й кроки перевірки.
- Інженери: найменші привілеї, згода OAuth і безпечне використання ШІ.
- Керівники та асистенти: вейлінг, діпфейк-відео й повідомлення про інциденти.
- Підрядники: база в межах доступу.
Призначення потрапляють у вашу LMS через пакети SCORM 1.2 і 2004 або API для Cornerstone, Workday Learning, Docebo, SAP SuccessFactors і Moodle.
Аудитор хоче пакет доказів: опис програми, відповідність ролям, політику призначення, реєстр завершень за весь період, винятки з датою закриття кожного й щоквартальний огляд керівництва.
Цей перелік відповідає критеріям опису SOC 2 від AICPA і настановам великих аудиторських фірм. Тоді покупці, читаючи ваш звіт, бачать контроль обізнаності, описаний конкретно.
Критерій за критерієм: де працюють вправи
Контролі, які аудитори очікують бачити поруч із навчанням.
CC1.4: задокументована програма навчання з кібербезпеки з рольовим змістом
Навчальний план опубліковано й прив’язано до стандартних ролей: інженери, підтримка, фінанси, бухгалтерія, керівники, IT і підрядники.
Опис програми, політика призначення й критерії завершення задокументовані й експортуються для аудитора. Навчання за роллю — саме те, чого вимагає пункт фокусу CC1.4.
CC1.4: докази завершення по кожному співробітнику з часовими мітками
Кожна завершена вправа створює запис з ID користувача, роллю, вправою, часом і статусом проходження.
Його можна експортувати в CSV чи JSON або передати пакетами SCORM 1.2 і SCORM 2004 у Cornerstone, Workday Learning, Docebo, SAP SuccessFactors, Moodle чи іншу LMS за стандартом. Формат відповідає тому, що аудитор вибирає під час перевірки.
CC1.4: призначення навчання всьому персоналу в периметрі
Навчання призначається під час онбордингу через синхронізацію з HRIS або каталогом, тож нові працівники отримують вправи своєї ролі невдовзі після надання доступу. Підрядники так само отримують базу в межах доступу.
Коли аудитор вибирає новачків і підрядників, у кожного є запис.
CC1.5: відповідальність і підзвітність персоналу
Менеджери й команда безпеки бачать, хто завершив. Тих, хто не завершив, ескалюють, а провалені сценарії запускають відстежуване виправлення.
Цей огляд для менеджерів підтримує CC1.5, який покладає на людей відповідальність за безпеку протягом усього періоду аудиту.
CC2.2: внутрішня комунікація інформації про безпеку
Повідомлення про призначення, нагадування й новини програми надходять email, у Slack або Microsoft Teams. Керівництво щомісяця отримує зведення.
Шаблони, графік нагадувань і правила ескалації задокументовані, що дає аудитору докази для CC2.2.
CC2.3: зовнішня комунікація там, де вона потрібна
Якщо постачальники й підрядники входять у межі довіри, вони отримують навчання так само, з власними рольовими групами й звітами.
Це закриває пункт фокусу CC2.3 про те, щоб повідомляти зовнішнім сторонам, чого від них очікують.
CC1.1 і CC1.5: докази нагляду та перегляду з боку керівництва
Щоквартальний звіт показує охоплення, завершення за ролями, відкриті винятки й виправлення. Це таблиця, яку можна надіслати аудиторському комітету чи керівній групі з безпеки.
Аудитори, що тестують CC1.1 і CC1.5, використовують його, щоб підтвердити нагляд керівництва за програмою протягом усього періоду.
Оновлення частіше, ніж раз на рік
Нові сценарії виходять щомісяця й ідуть за змінами в техніках атак.
Короткі щоквартальні модулі й щомісячні рольові вправи дають постійний потік записів, що задовольняє аудиторів, які очікують більше, ніж раз на рік. Вони також охоплюють діпфейк-відео, фішинг, написаний ШІ, втому від MFA і зловживання згодою OAuth, яких торішнє відео не має.
Винятки у звітах, де слабким контролем було навчання
Що зафіксували аудитори і як виглядало виправлення наступного року.
SolarWinds 2020: чисті звіти SOC передували зламу
SolarWinds мала чинні атестації SOC 1 і SOC 2, коли в грудні 2020 року розкрили компрометацію SUNBURST. CISA, Міністерство юстиції США й Mandiant простежили її до доступу зловмисників до конвеєра збірки Orion, який місяцями лишався непоміченим.
Урок про межі звіту. SOC 2 описує, як контролі працювали за Trust Services Criteria протягом періоду. Він не обіцяє, що зламу не буде.
Відтоді покупці й аудитори вимагають сильніших доказів щодо навчання, безпечної розробки й контролю доступу.
Типове аудиторське зауваження: немає доказів завершення для нових співробітників і підрядників
Найчастіше зауваження, за практичними нотатками фірм на кшталт Schellman і A-LIGN, стосується відсутніх записів для тих, хто прийшов посеред періоду або працював підрядником.
Типовий випадок: навчання пройшло в січні, новий працівник прийшов у серпні, підрядник мав доступ до продакшену з червня по вересень, і жоден не отримав модуль невдовзі після надання доступу.
Тоді звіт Type II фіксує виняток за CC1.4, бо контроль не працював для цієї групи протягом періоду.
Типове аудиторське зауваження: щорічне відео без рольової глибини
Друга часта знахідка: одне загальне відео для всіх, без модулів за ролями й без оновлення протягом періоду.
Аудитор бачить, що інженери, фінанси, підтримка й керівники отримали однаковий зміст. М’який аудитор напише рекомендацію в листі керівництву, суворий зафіксує формальний виняток.
Досвідчені аудитори читають «компетенції, потрібні для досягнення цілей» як навчання, що відповідає ризику кожної ролі.
Рекомендовані вправи
Обирайте за відділом: фінанси, служба підтримки, інженери й керівники мають свої набори.
- Обов’язки працівника з безпеки Відповідальність персоналу за CC1.5: обов’язки щодо доступу, що повідомляти й хто відповідає. Спробувати вправу
- Фішинг Базова вправа, яку аудитори очікують від кожного працівника в межах охоплення протягом періоду, за CC1.4. Спробувати вправу
- Компрометація корпоративної електронної пошти (BEC) Глибина для фінансів і бухгалтерії, саме те, що CC1.4 називає компетенціями, пов’язаними з цілями. Спробувати вправу
- Налаштування MFA та найкращі практики Стійка до фішингу MFA на практиці, докази одночасно для CC1.4 і CC6.1. Спробувати вправу
- Атака шквалом push-запитів Push-бомбінг, обхід MFA, який аудитори очікують бачити в сучасному навчальному плані. Спробувати вправу
- Принцип найменших привілеїв Глибина для інженерів і IT з прив’язкою до контролю доступу CC6.1 і до CC1.4. Спробувати вправу
- Культура повідомлення Формує звичку перевіряти й повідомляти, що підтримує CC2.2 і CC7.3. Спробувати вправу
- Основи повідомлення про інциденти Відпрацьовує процес повідомлення для виявлення за CC7.2 і реагування за CC7.3. Спробувати вправу
Читати далі
Дотичні терміни глосарія
Джерела
- SOC 2 Report AICPA
- 2017 Trust Services Criteria with Revised Points of Focus 2022 AICPA
- Cost of a Data Breach Report 2024 IBM Security and Ponemon Institute
- SSAE No. 18 Attestation Standards AICPA
Приходьте на польовий аудит із готовим реєстром
Ми експортуємо сукупність, проходження й винятки рівно за ваш період Type II.
Поширені запитання
Що таке навчання з кібербезпеки для SOC 2?
SOC 2 — це атестаційний звіт AICPA, який покупці B2B SaaS запитують перед підписанням угоди. Навчання з кібербезпеки прямо назване в Common Criterion CC1.4, а аудитори Type II перевіряють операційну ефективність цього контролю впродовж періоду від шести до дванадцяти місяців.
Що таке SOC 2 CC1.4?
CC1.4 — один із критеріїв у дев’яти сімействах Common Criteria, з яких складаються критерії довірчих послуг AICPA (Trust Services Criteria, TSP Section 100, редакція 2017 року з переглянутими у 2022 році фокусними точками). Він вимагає від сервісної організації демонструвати зобов’язання залучати, розвивати й утримувати компетентних працівників відповідно до цілей.
Формулювання контрольної дії однозначне: організація проводить навчання, щоб персонал розвивав і підтримував компетенції, потрібні для досягнення цілей. Аудитори читають це як вимогу задокументованої програми навчання з кібербезпеки з доказами завершення по кожному співробітнику та рольовою глибиною змісту.
Чи вимагає SOC 2 навчання з кібербезпеки?
Так. Навчання з кібербезпеки прямо назване в Common Criterion CC1.4 критеріїв TSC. Цей критерій обов’язковий для будь-якого звіту SOC 2, який включає категорію безпеки, а це єдина категорія, обов’язкова для кожної атестації SOC 2.
Критерій виконується через задокументовану програму, записи про завершення по кожному співробітнику, рольовий зміст і періодичність оновлення, достатню, щоб працівники залишалися компетентними щодо актуальних загроз. Аудитори Type II перевіряють, що контроль працював ефективно впродовж усього періоду операційної ефективності, а не лише на одну дату.
Чи достатньо одного курсу на рік для SOC 2 Type II?
Критерії TSC не називають конкретної частоти оновлення. Раз на рік — практичний мінімум, який більшість аудиторів приймає для базової програми і який більшість сервісних організацій закріплює у своїй політиці навчання.
Сучасні практичні нотатки аудиторів із фірм Schellman, A-LIGN і Coalfire дедалі частіше трактують CC1.4 як вимогу більшого, ніж щорічне навчання: квартальних мікромодулів, щомісячних рольових вправ або оновлень, прив’язаних до нових технік зловмисників. Програма, яка за дванадцятимісячний період операційної ефективності показала одне відео для всіх працівників і більше нічого, отримає виняток від уважного аудитора.
Які докази навчання перевіряють аудитори SOC 2?
Аудитори очікують три артефакти. Перший — задокументований опис програми навчання: навчальний план, періодичність, охоплення, політика призначення та критерії завершення. Другий — реєстр завершень по кожному співробітнику за весь період операційної ефективності з ідентифікатором користувача, роллю, призначеним навчанням, часовою міткою завершення та статусом проходження. Третій — докази рольової глибини змісту, що відповідає профілю ризику кожної посади.
Прийнятний доказ — це експорт із LMS (Cornerstone, Workday Learning, Docebo, SAP SuccessFactors, Moodle) або запис про завершення SCORM. Скриншоти, підписані PDF і підтвердження електронною поштою — слабкі докази, які тягнуть за собою додаткові запити. Аудитори формують вибірку зі списку персоналу і простежують кожен її елемент до вихідного запису про навчання.
Type I проти Type II для доказів навчання: у чому різниця?
Докази для Type I стосуються однієї дати: програма існує, політика задокументована, LMS налаштована, призначення зроблено. Аудитор перевіряє дизайн контролю і підтверджує, що на конкретну дату він упроваджений.
Докази для Type II операційні: програма працювала впродовж усього періоду операційної ефективності (шість або дванадцять місяців), кожен, хто входив у периметр, завершив її вчасно, винятки відстежувалися й усувалися, а керівництво переглядало статус завершення з визначеною періодичністю. Корпоративні покупці зазвичай вимагають звіти Type II, бо саме вони показують, що контроль працював на практиці впродовж аудиторського вікна, а не лише в день візиту аудитора.
Чи потрібне підрядникам навчання з кібербезпеки для SOC 2?
Так, якщо підрядники мають доступ до систем або даних у периметрі впродовж періоду аудиту. Персонал у розумінні SOC 2 включає працівників, підрядників, стажерів і будь-яку третю сторону з логічним або фізичним доступом, що стосується периметра довіри.
Найчастіша причина висновку із застереженням у звітах Type II — відсутність доказів завершення для підрядників, які мали доступ протягом короткого проміжку періоду і так і не отримали призначення на навчання. Контроль має працювати ефективно для цієї групи в ті дні, коли вони мали доступ, а не після того, як вони пішли.
Чим навчання для SOC 2 відрізняється від навчання з обізнаності за ISO 27001?
Мета схожа, підхід відрізняється. Додаток A (Annex A) до ISO/IEC 27001 (A.7.2.2 у версії 2013 року, A.6.3 у версії 2022 року) вимагає обізнаності, освіти та навчання з інформаційної безпеки. SOC 2 розміщує ту саму вимогу в Common Criterion CC1.4 критеріїв TSC, а CC1.5, CC2.2 і CC2.3 додають відповідальність персоналу та комунікацію.
Механіка аудиту теж інша. ISO 27001 — це сертифікація за стандартом системи управління з трирічним циклом і щорічними наглядовими аудитами. SOC 2 — це атестація аудиторської фірми (CPA), яка видає звіт за критеріями TSC за визначений період. Більшість корпоративних покупців у Північній Америці просять SOC 2, більшість покупців у Європі та Азійсько-Тихоокеанському регіоні — ISO 27001. Багато сервісних організацій мають обидва.
Що буде, якщо аудит SOC 2 виявить прогалину в навчанні?
Аудитор фіксує у звіті Type II виняток за відповідним Common Criterion (зазвичай CC1.4). Виняток описує вибірку, виявлену прогалину та період, якого вона стосується. Залежно від серйозності й масштабу висновок звіту буде або без застережень із зафіксованими винятками, або із застереженням.
Висновок із застереженням — це саме той сценарій, на який звертають увагу відділи закупівель. Покупці, які читають такий звіт, ставлять додаткові запитання, просять докази виправлення і можуть відкласти або заблокувати контракт. Шлях до виправлення — закрити прогалину, задокументувати коригувальні дії й отримати висновок без застережень у наступному звітному періоді.