Закон ЄС про штучний інтелект: навчання з кібербезпеки
Стаття 4 Закону ЄС про ШІ застосовується з 2 лютого 2025 року. Після Digital Omnibus вона вимагає від кожного постачальника й розгортача вживати заходів, що підтримують грамотність персоналу у сфері ШІ.
Інтерактивні 3D-вправи на 5–10 хвилин, прив’язані до кожної вимоги Закон ЄС про штучний інтелект, і докази проходження, які аудитор може експортувати.
Коротко
- Регламент
- (EU) 2024/1689, чинний з 1 серпня 2024
- Обов’язок грамотності
- Стаття 4, застосовується з 2 лютого 2025
- Переформульовано
- Digital Omnibus, Регламент (EU) 2026/1744, 27 липня 2026
- Максимальний штраф
- €35 млн або 7% обороту за заборонені практики
Нам довіряють команди з





Засновано творцем Kontra Application Security Training.
Пройдіть вправи, на яких тримається ваша програма Закон ЄС про штучний інтелект
Кожна з них — 3D-сценарій, який працівники завершують за 5–10 хвилин. Оберіть будь-яку й пройдіть її тут, без реєстрації.
Вправи проходять в інтерактивних 3D-середовищах.
Дати, що визначають ваш календар навчання
Обов’язки вмикаються поетапно, і кожен етап додає людей, яким треба знати більше.
- 1 серп 2024 Набрання чинності Регламент опубліковано, відлік почався.
- 2 лют 2025 Грамотність і заборони Застосовуються стаття 4 і заборони статті 5.
- 2 серп 2025 GPAI і штрафи Правила ШІ загального призначення, AI Office і національні штрафи.
- 27 лип 2026 Digital Omnibus Статтю 4 переформульовано: «вживати заходів для підтримки» грамотності.
- 2 груд 2027 Високий ризик, Annex III Людський нагляд і обов’язки розгортачів для переліченого високоризикового використання.
- 2 серп 2028 Продукти Annex I Високоризиковий ШІ у регульованих продуктах.
Стаття 4, обов’язки розгортачів і вправи до них
Кожен рядок — обов’язок, про який може запитати національний орган, із вправами, що формують потрібну грамотність.
Art. 4 Вимога щодо грамотності у сфері ШІ Art. 5 Заборонені практики ШІ Art. 10 Управління даними (ШІ високого ризику) Art. 14 Людський нагляд Art. 16 / 26 Обов’язки постачальника та розгортача Art. 27 Оцінювання впливу на основоположні права Art. 50 Прозорість і розкриття інформації Art. 51-56 Моделі ШІ загального призначення Art. 73 Повідомлення про серйозні інциденти Art. 99 Штрафи та правозастосування Рекомендовані вправи
Від гігієни промптів для кожного користувача до вправ із нагляду для призначених операторів.
- Основи грамотності з ШІ База за статтею 4: що таке ШІ, як поводяться робочі системи, де вони помиляються, і щоденні звички, яких обов’язок грамотності очікує від кожного працівника й підрядника. Спробувати вправу
- Заборонені практики ШІ Вісім заборон статті 5 і ескалація будь-якої закупівлі, розробки чи впровадження, що порушує одну з них, з огляду на штраф €35 млн або 7%. Спробувати вправу
- Класифікація ризиків ШІ Для юристів, ризиків, продукту й інженерів: класи заборонених, високого ризику (додаток III), обмеженого й мінімального ризику і що вимагає кожен. Спробувати вправу
- Постачальник чи розгортач: хто відповідає? Які обов’язки належать постачальникам за статтями 9–22, а які розгортачам за статтею 26, найчастіше джерело плутанини в договорах із постачальниками ШІ. Спробувати вправу
- Змістовний людський нагляд Модуль статті 14 для названих наглядачів систем високого ризику: можливості, межі, упередженість автоматизації і коли переважати чи ігнорувати вивід. Спробувати вправу
- ШІ високого ризику: обов’язки розгортача Стаття 26 для працівників розгортача (нагляд, вхідні дані, моніторинг, журнали, інформування працівників, припинення використання, повідомлення про інциденти) до дати 2 грудня 2027 року, яку Digital Omnibus встановив для систем із додатка III. Спробувати вправу
- Оцінка впливу на основоположні права Оцінка за статтею 27, яку публічні органи й оператори окремих систем високого ризику мають провести й надіслати органу ринкового нагляду перед першим використанням. Спробувати вправу
- Прозорість і розкриття щодо ШІ Модуль статті 50: розкриття для чат-ботів, повідомлення про розпізнавання емоцій і біометричну категоризацію, маркування діпфейків і машинозчитуване позначення виводу GPAI. Спробувати вправу
- Шахрайський ШІ-чат підтримки Розкриття для чат-ботів за статтею 50 з боку користувача: фальшивий ШІ-чат підтримки, знайдений через рекламний результат пошуку, просить одноразовий код. Спробувати вправу
- Інструменти тіньового ШІ Щоденна грамотність за статтею 4: фото дошки, завантажене в безкоштовний споживчий ШІ-застосунок, список схвалених інструментів і повідомлення про завантаження. Спробувати вправу
- Несанкціоновані ШІ-нотатники ШІ-нотатник приєднується до конфіденційної зустрічі HR і публікує відкрите посилання на підсумок, саме такий несхвалений інструмент стаття 4 вчить помічати. Спробувати вправу
- Промпт-ін’єкція в документах Прихований текст у PDF керує ШІ-підсумком. Люди дізнаються про це обмеження системи й вчаться перевіряти джерело, як вимагає грамотність за статтею 4. Спробувати вправу
- Що вважається ШІ Застосовує визначення статті 3 до щоденних інструментів команди, з висновуванням, а не автоматизацією як критерієм, і називає постачальника й розгортача кожного. Спробувати вправу
- Маркування ШІ-контенту та діпфейків Перевірка розгортача за статтею 50 для кампанії: діпфейки реальних місць і подій, м’якше правило для сатири, де розмістити позначку і запит, який жодна позначка не виправить. Спробувати вправу
- Використання ШІ в межах закону Обов’язок за статтею 26 повідомити працівників, перш ніж ШІ їх ранжуватиме, і заборона статті 5 на розпізнавання емоцій на роботі в межах одного звичайного робочого дня. Спробувати вправу
- Коли ШІ виходить боком Співвідносить скорочення шляху під час найму з рівнями статті 99, відокремлює штрафи компанії від наслідків для працівників і показує, як швидке повідомлення змінює результат. Спробувати вправу
Один шлях під статтю 4
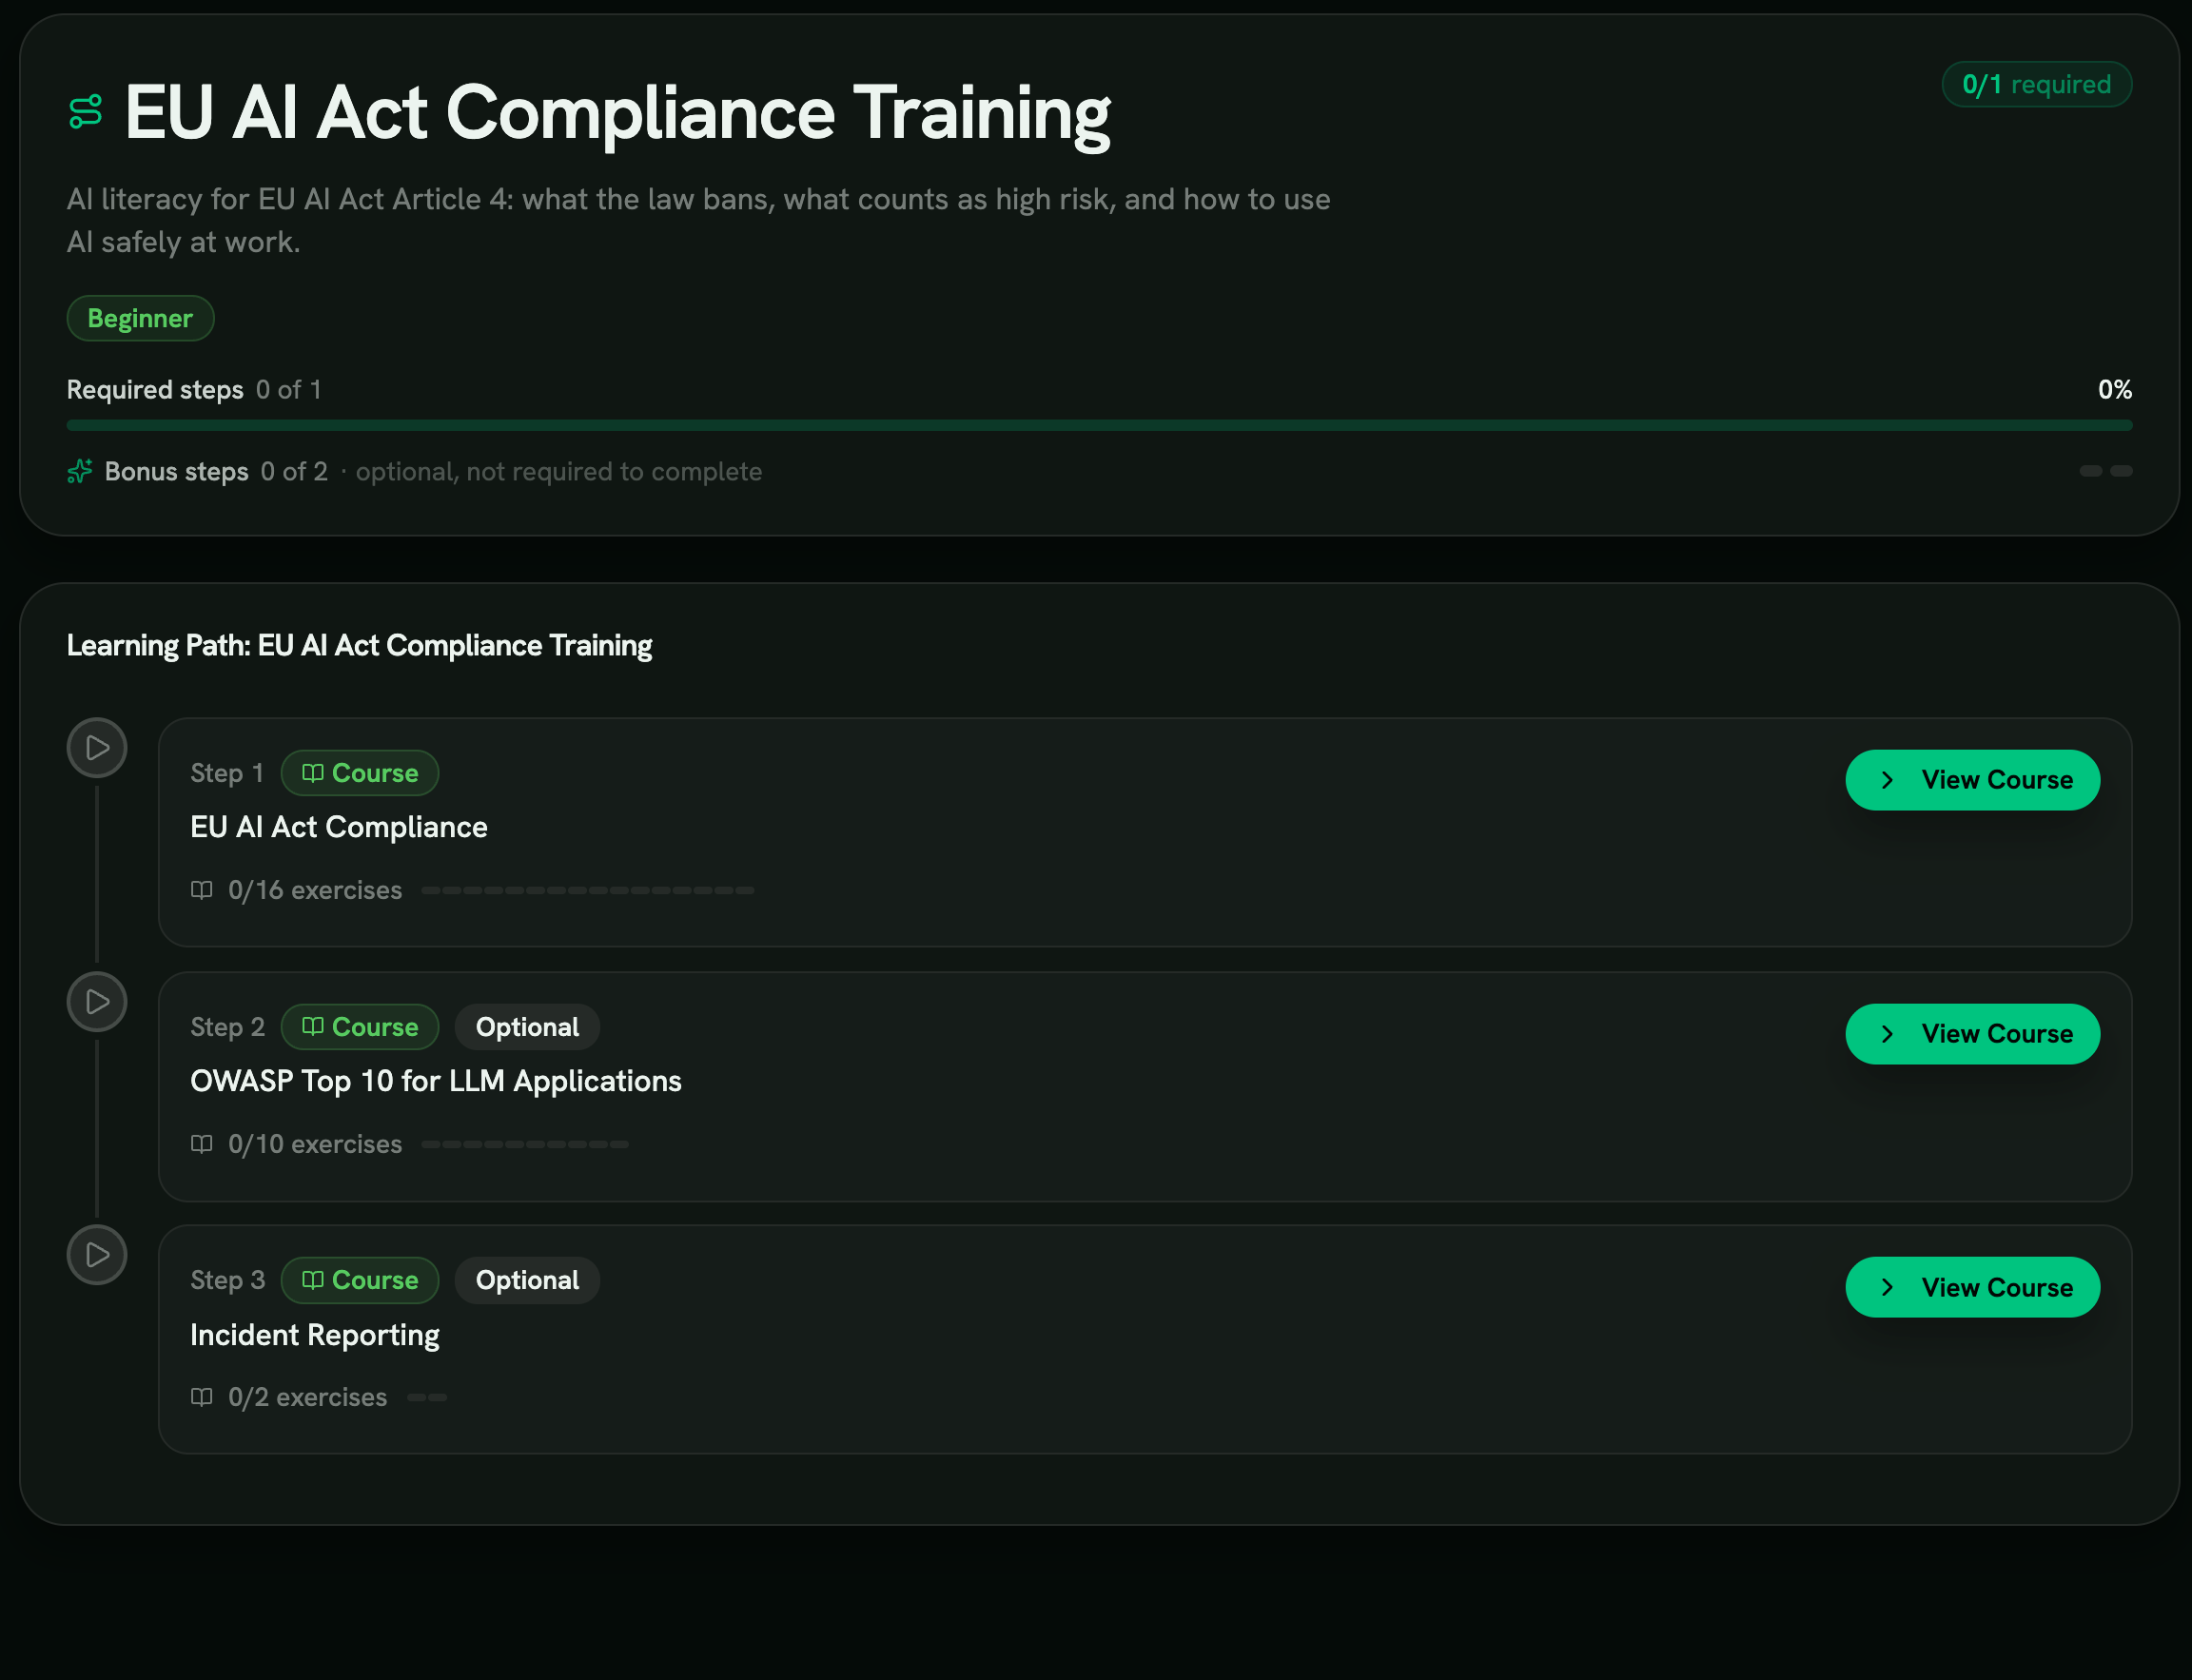
Шлях «EU AI Act Compliance Training»: один обов’язковий курс і два додаткові для тих, хто створює чи експлуатує ШІ.
- EU AI Act Compliance
- Обов’язковий курс: 16 вправ про рівні ризику, заборонені практики й людський нагляд.
- OWASP Top 10 для LLM
- Додатково для розробників і операторів ШІ, яким потрібен погляд атакувальника.
- Повідомлення про інциденти
- Додатково, щоб команди знали, що ескалювати за статтею 73.
Що вимагає стаття 4 і хто вважається персоналом
Що стаття 4 вимагає вже зараз і що додадуть високоризикові обов’язки.
01 Сфера дії: постачальник, розгортач, імпортер чи дистриб’ютор
Акт визначає чотири ролі з різними обов’язками:
- Постачальник: розробляє систему ШІ або замовляє її розробку й виводить на ринок ЄС під власною назвою чи торговою маркою.
- Розгортач: використовує систему ШІ під своєю відповідальністю в роботі, як-от банк із моделлю кредитного скорингу, лікарня з інструментом сортування пацієнтів чи рекрутер, що відбирає резюме з ШІ.
- Імпортер: виводить систему ШІ з-поза ЄС на ринок ЄС.
- Дистриб’ютор: робить її доступною без змін.
Більшість компаній розгортають багато систем і постачають кілька. Обов’язок ШІ-грамотності за статтею 4 однаково стосується постачальників і розгортачів.
02 Стаття 4: обов’язок щодо грамотності з ШІ, змінений у липні 2026 року
Стаття 4 вимагає від постачальників і розгортачів уживати заходів, що підтримують ШІ-грамотність їхнього персоналу, з урахуванням технічних знань людей і контексту використання систем.
Обов’язок уперше почав діяти 2 лютого 2025 року. З 27 липня 2026 року Digital Omnibus замінив початкове формулювання, яке вимагало «достатнього рівня» грамотності.
Living Repository і Q&A щодо статті 4 від Офісу ШІ досі пояснюють, чому переконливий спосіб показати ці заходи — постійна програма, а не один семінар.
03 Рівні ризику: заборонений, високий, обмежений, мінімальний
Стаття 5 прямо забороняє вісім практик.
Додаток III перелічує вісім сфер, де системи за замовчуванням мають високий ризик. Для них діють найсуворіші контролі статей 8–27: керування ризиками, управління даними, прозорість для розгортачів, людський нагляд і моніторинг після виведення на ринок.
Системи обмеженого ризику, як-от чат-боти, розпізнавання емоцій, біометрична категоризація й діпфейки, мають обов’язки прозорості за статтею 50. Системи мінімального ризику не додають нічого понад грамотність за статтею 4.
Клас ризику визначає, яке додаткове навчання накладається на базову грамотність.
04 Статті 14 і 26: людський нагляд та обов’язки розгортача
Стаття 14 вимагає від постачальників проєктувати системи високого ризику так, щоб люди могли ефективно наглядати за ними під час роботи. Стаття 26 покладає експлуатаційний бік на розгортачів: нагляд мають отримати люди з компетентністю, навчанням, повноваженнями й підтримкою для цього.
Банк із кредитною моделлю високого ризику має назвати наглядачів, навчити їх, що модель може й чого не може, і дати їм реальне право її переважати. Очікуйте, що національний орган насамперед попросить записи про навчання цих наглядачів.
05 Стаття 27: оцінка впливу на фундаментальні права для розгортачів із публічного сектору та надавачів базових послуг
Стаття 27 вимагає оцінки впливу на основоположні права (FRIA) перед першим використанням від публічних органів, приватних операторів, що надають публічні послуги, і операторів окремих систем високого ризику, як-от оцінки кредитоспроможності чи ціноутворення страхування життя й здоров’я.
FRIA охоплює:
- призначення системи
- як довго й як часто її використовують
- кого вона зачіпає
- конкретні ризики шкоди
- заходи людського нагляду
- заходи пом’якшення
Її треба надіслати національному органу ринкового нагляду. Підготовка потребує справжньої грамотності, тож юридичній команді, ризикам, продукту й інженерам варто пройти навчання заздалегідь.
06 Стаття 50: прозорість для чат-ботів, діпфейків і результатів GPAI
Стаття 50 охоплює системи обмеженого ризику й вивід GPAI:
- Постачальники ШІ, що спілкується з людьми, мають повідомляти, що це ШІ, якщо це не очевидно.
- Розгортачі розпізнавання емоцій чи біометричної категоризації мають повідомляти людей, яких це стосується.
- Розгортачі, що створюють чи змінюють зображення, аудіо або відео, які є діпфейком, мають розкривати, що це штучне.
- Постачальники моделей GPAI, що генерують синтетичний контент, мають маркувати його в машинозчитуваному вигляді.
Кожен обов’язок означає конкретний крок чи повідомлення для персоналу, тож навчання має їх охоплювати.
07 Штрафи за статтею 99, Офіс ШІ ЄС і національні компетентні органи
Акт виконують національні компетентні органи. Кожна держава-член призначає щонайменше один нотифікаційний орган і один орган ринкового нагляду. Офіс ШІ ЄС у DG CNECT у Брюсселі напряму наглядає за GPAI й координує Європейську раду зі штучного інтелекту.
Стаття 99 встановлює три рівні штрафів:
- до €35 млн або 7% світового річного обороту за порушення статті 5
- до €15 млн або 3% за більшість обов’язків операторів, зокрема постачальників, розгортачів і щодо прозорості
- до €7,5 млн або 1% за введення в оману
МСП і стартапи сплачують меншу з двох сум, а не більшу.
08 Рольова грамотність, що витримає запитання регулятора
Курс EU AI Act Compliance має 16 інтерактивних 3D-вправ, а ширший каталог додає ще. Разом вони охоплюють:
- База за статтею 4: AI Literacy Essentials, Using AI Tools Responsibly at Work, Safe GenAI Usage, Sensitive Data Exposure Through AI.
- Класифікація ризиків: AI Risk Classification, Provider vs. Deployer Responsibilities, Prohibited AI Practices, High-Risk AI Deployer Obligations.
- Дані й нагляд: AI Data Governance, AI Bias and Discrimination, Meaningful Human Oversight, AI and Data Protection.
- Прозорість: AI Transparency and Disclosure, General-Purpose AI Model Obligations.
- Гарантії: AI Governance in Your Organization, Fundamental Rights Impact Assessment, AI Incident Reporting, EU AI Act Penalties and Enforcement.
Кожна ставить учня в реалістичну ситуацію, просить рішення під тиском і закінчується зворотним зв’язком із назвою статті, обов’язку й наступного практичного кроку.
Стаття 4 вимагає враховувати технічні знання людини й те, як вона використовує ШІ, тож глибина залежить від ролі:
- Розробники й ML-інженери: управління даними, упередженість і модулі з боку постачальника.
- Ті, хто експлуатує ШІ з боку розгортача, як-от аналітик із кредитною моделлю, рекрутер із системою відбору чи рентгенолог з інструментом сортування: обов’язки розгортача, людський нагляд і повідомлення про інциденти.
- Юристи, ризики й комплаєнс: оцінка впливу на основоположні права, штрафи й виконання та управління.
- Керівники й правління: брифінг про ризик штрафів і про те, як діють названі органи.
Працівники, які користуються ШІ, але не будують і не експлуатують його, починають із курсу «Основи ШІ для всіх». Він охоплює, що вважається системою ШІ, маркування діпфейків, ШІ в захисті даних, авторському й трудовому праві та скільки зловживання коштує компанії й людині.
Кожне завершення створює запис з людиною, роллю, датою, версією модуля, результатом оцінювання й статусом SCORM. Пакет побудовано так, щоб національному органу чи Офісу ШІ можна було надіслати індивідуальні записи названих наглядачів і зведення для всіх інших.
Курс оновлюється разом із правилами: коли Офіс ШІ видає настанови, коли національний орган озвучує очікування і в міру того, як нові обов’язки починають діяти 2 грудня 2027 року й 2 серпня 2028 року.
Як регулятори й AI Office поки тлумачать статтю 4
Штрафів за статтею 4 ще не було, тож це настанови, а не практика.
Настанови Офісу ШІ ЄС щодо статті 4 і Q&A, опубліковані на початку 2025 року
На початку 2025 року Офіс ШІ Комісії опублікував Living Repository з ШІ-грамотності й публічний Q&A щодо статті 4.
Q&A, написаний для початкового формулювання, каже, що «достатній рівень» оцінюють у кожному випадку окремо, а не за єдиною програмою. Він також каже, що обов’язок стосується працівників і підрядників на всіх рівнях, а постачальники й розгортачі мають документувати заходи з грамотності.
Офіс прямо заявив, що одне відео під час онбордингу не задовольняє статтю 4. Організації діляться дизайном програм у Living Repository, де тепер є робочі приклади з фінансів, публічного управління й великих промислових розгортачів.
Підготовка національних компетентних органів у Франції, Іспанії, Італії, Німеччині та Нідерландах
Держави-члени будують нагляд у міру настання строків.
- Іспанія створила AESIA в Ла-Коруньї, першу окрему національну агенцію з ШІ в ЄС.
- Франція висунула CNIL як імовірний провідний орган.
- Італія розподіляє роботу між AgID щодо політики ШІ і Garante щодо нагляду за ШІ у сфері приватності.
- Німеччина вказала на BNetzA, а федеральні й земельні органи захисту даних зберігають свою роль.
- Нідерланди надали Autoriteit Persoonsgegevens координаційну роль.
Кожен орган публікує перехідні настанови й приймає добровільні подання в межах AI Pact Комісії. Це найкращий нинішній орієнтир того, що документація за статтею 4 має показати під час офіційного розслідування.
Моделі ранньої відповідності у великих транснаціональних компаніях
Протягом 2025 року багато великих міжнародних компаній, зокрема банки, страховики, телеком, промислові групи й фірми професійних послуг, запустили програми ШІ-грамотності до глибших обов’язків розгортачів за статтею 26. Digital Omnibus відтоді переніс ці обов’язки на 2 грудня 2027 року.
Комісія опублікувала зобов’язання за EU AI Pact з іменами підписантів, що дає часткову картину того, хто що пообіцяв.
Звична схема має три рівні: база для всіх, хто використовує ШІ-інструмент на роботі, глибший модуль для тих, хто будує чи експлуатує системи ШІ, і модуль для наглядачів, призначених за статтями 14 і 26. Ці першопрохідці вважають запис про грамотність головним захистом на аудиті й будують навколо нього докази в LMS.
Від грамотності до високоризикових обов’язків
Заходи управління, у які вливається навчання з грамотності.
Стаття 4: підтримка грамотності з ШІ серед працівників
Курс з Акта ЄС про ШІ охоплює регламент, хронологію, чотири рівні ризику й повсякденні практики, яких стаття 4 очікує від працівників і підрядників, що працюють із ШІ. Модулі постачаються як SCORM 1.2 і 2004, тож записи про завершення потрапляють у LMS, яку перевірятиме орган. Зміст залежить від ролі, як і вимагає стаття 4.
Для тих, хто щодня користується ШІ-інструментами, курс «ШІ на роботі» додає робочі сценарії: несхвалені ШІ-нотатники, завантаження в споживчі ШІ-застосунки, неперевірені чернетки від ШІ та промпт-ін’єкції, сховані в документах.
Курс «Основи ШІ для всіх» починає на крок раніше для всього персоналу. Його вправа «Що вважається ШІ» вчить визначення зі статті 3 і того, чи ви постачальник, чи розгортач кожного інструмента.
Стаття 5: обізнаність із забороненими практиками ШІ
Модуль Prohibited AI Practices вчить вісім заборонених категорій:
- підсвідома маніпуляція
- використання вразливостей
- соціальний скоринг
- предиктивна поліцейська діяльність на основі профілювання
- нецільовий збір зображень облич
- розпізнавання емоцій на роботі й у навчанні
- біометрична категоризація за чутливими ознаками
- дистанційна біометрична ідентифікація в реальному часі в публічних місцях поліцією
Люди вчаться ескалювати будь-яку закупівлю, розробку чи впровадження, що перетинає межу. За це передбачено штраф €35 млн або 7%, тож навчання продукту, закупівель і юристів тут окуповується найбільше.
Стаття 10: управління даними для навчання, валідації та тестування ШІ
Модуль AI Data Governance охоплює статтю 10: релевантність, репрезентативність, точність, повноту, перевірку на упередженість і рішення з підготовки даних, що формують поведінку системи.
Інженери, команди даних і ризиків дізнаються, що документувати, щоб конвеєр даних витримав перевірку до запуску системи високого ризику. Ті самі записи підтримують обов’язок технічної документації за статтею 11.
Стаття 14: змістовний людський нагляд за ШІ високого ризику
Модуль Meaningful Human Oversight навчає людей, які наглядатимуть за системами високого ризику. Вони дізнаються, що система може й чого не може, як працює упередженість автоматизації і коли й як переважати чи ігнорувати її вивід. За статтею 14 нагляд потребує названих людей, навчених і уповноважених переважати систему.
Кожен отримує індивідуальний запис про навчання, який розгортачі мають зберігати за статтею 26.
Стаття 26: обов’язки розгортача щодо ШІ високого ризику
Модуль High-Risk AI Deployer Obligations охоплює те, що стаття 26 покладає на розгортачів:
- призначити людський нагляд
- використовувати вхідні дані в межах інструкцій постачальника
- моніторити роботу
- зберігати журнали щонайменше шість місяців
- інформувати працівників
- припинити використання, якщо система загрожує здоров’ю, безпеці чи основоположним правам
- повідомляти про інциденти
Provider vs. Deployer Responsibilities пояснює, які обов’язки на якій ролі протягом життя системи.
Стаття 27: робочий процес оцінки впливу на фундаментальні права
Модуль Fundamental Rights Impact Assessment охоплює оцінку, яку розгортачі з публічного сектору й оператори окремих систем високого ризику мають провести перед першим використанням.
Юристи, ризики, продукт і інженери дізнаються сім елементів, які вона має охопити, обов’язок повідомити національний орган ринкового нагляду і як вона пов’язана з DPIA за статтею 35 GDPR, коли йдеться про персональні дані.
Стаття 50: прозорість, розкриття діпфейків і синтетичний контент
Модуль AI Transparency and Disclosure охоплює обов’язки щодо користувачів: повідомляти людям, що вони спілкуються з ШІ, маркувати діпфейк-зображення, аудіо й відео як штучні та позначати синтетичний контент GPAI у машинозчитуваному вигляді. Команди комунікацій, маркетингу, продукту й розробки дізнаються, які зміни процесів вимагає стаття 50, і про винятки для художніх, сатиричних і вигаданих творів та для виявлення злочинів.
Вправа AI Support Chatbot Scam з курсу «ШІ на роботі» показує обов’язок розкриття для чат-ботів з боку користувача, у фальшивому чаті підтримки, що просить одноразовий код.
Вправа «Маркування ШІ-контенту та діпфейків» проводить перевірку маркування від розгортача перед запуском кампанії. Вона охоплює діпфейки реальних місць і подій, м’якше правило для сатири і чому позначка ніколи не замінює згоди.
Стаття 99: обізнаність із режимом штрафів для керівників і власників ризиків
Модуль EU AI Act Penalties and Enforcement показує керівникам, юристам і власникам ризиків три рівні штрафів, ролі Офісу ШІ й національних органів, обмеження для МСП і стартапів і що органи зважують, призначаючи штраф: тяжкість, тривалість, умисел, співпрацю й попередні порушення. Він дає запис про брифінг керівництва, якого більшість правлінь тепер вимагає перед внутрішнім аудитом і засіданням комітету з ризиків.
Для всіх інших вправа «Коли ШІ виходить боком» показує, хто за що платить. Штраф сплачує організація, працівник відповідає перед роботодавцем, а швидке й повне повідомлення покращує результат.
Читати далі
Дотичні терміни глосарія
Джерела
- Regulation (EU) 2024/1689 (the AI Act) EUR-Lex (Official Journal of the European Union)
- European AI Office European Commission, DG CNECT
- Regulatory framework for AI European Commission
- Living repository to foster learning and exchange on AI literacy (Article 4) European AI Office
- AI Pact European Commission
Почніть зі статті 4 з того, що люди проходять до кінця
Рольові треки грамотності у сфері ШІ та записи, готові до високоризикових обов’язків.
Поширені запитання
Що таке навчання з кібербезпеки для Закон ЄС про штучний інтелект?
Навчання за Законом ЄС про штучний інтелект — це спосіб виконати статтю 4 Регламенту (ЄС) 2024/1689, яка зобов’язує кожного постачальника й розгортача систем ШІ, що використовуються в Європейському Союзі, вживати заходів для підтримки грамотності своїх працівників щодо ШІ. Обов’язок застосовується незалежно від рівня ризику, а поетапна шкала штрафів сягає €35 млн або 7% світового річного обороту за найсерйозніші порушення.
Що таке грамотність з ШІ за статтею 4 Закону ЄС про штучний інтелект?
Стаття 4 Регламенту (ЄС) 2024/1689 вимагає від постачальників і розгортачів систем ШІ вживати заходів для підтримки розвитку грамотності своїх працівників щодо ШІ з урахуванням їхніх технічних знань і контексту, у якому використовуються системи ШІ. Таке формулювання діє відтоді, як Цифровий омнібус набув чинності 27 липня 2026 року; початковий текст вимагав забезпечити достатній рівень грамотності.
Обов’язок уперше почав діяти 2 лютого 2025 року і стосується кожного постачальника й розгортача незалежно від рівня ризику. Living Repository і Q&A Офісу ШІ ЄС 2025 року досі описують переконливі заходи: задокументовану програму, а не одне онбординг-відео.
Чи вимагає Закон ЄС про штучний інтелект навчання з ШІ для всіх працівників?
Стаття 4 стосується працівників і будь-яких інших осіб, які від імені організації займаються експлуатацією та використанням систем ШІ. На практиці це кожен, хто використовує інструмент ШІ у своїй роботі, включно з офісними асистентами продуктивності, копілотами для обслуговування клієнтів, асистентами для написання коду, генераторами маркетингового контенту та будь-яким ШІ, вбудованим у бізнес-застосунки. Стаття 4 не вимагає однакової глибини для всіх; вона вимагає калібрування за роллю.
Для більшості підприємств практична відповідь — базовий модуль грамотності для всіх працівників, які торкаються будь-якого інструмента ШІ на роботі, і глибші рольові модулі для розробників, операторів на боці розгортача, призначених наглядачів за статтями 14 і 26, юридичних і ризикових команд та керівників. Стаття 26 окремо вимагає від розгортачів систем ШІ високого ризику забезпечити, щоб фізичні особи, яким доручено нагляд, мали потрібну компетентність, підготовку, повноваження й підтримку.
Коли почав діяти обов’язок щодо грамотності з ШІ за Законом ЄС про штучний інтелект?
Обов’язок щодо грамотності з ШІ за статтею 4 почав застосовуватися 2 лютого 2025 року, через шість місяців після набуття регламентом чинності 1 серпня 2024 року, одночасно із забороною практик зі статті 5. Цифровий омнібус змінив його формулювання з 27 липня 2026 року, але сам обов’язок і далі діє.
Інші етапи: 2 серпня 2025 року (правила для моделей GPAI, розділ про управління, шкала штрафів, національні компетентні органи), 2 серпня 2026 року (обов’язки щодо прозорості за статтею 50 і загальна дата застосування), 2 грудня 2027 року (обов’язки щодо ШІ високого ризику для сфер із Додатка III, перенесені Омнібусом) і 2 серпня 2028 року (ШІ високого ризику, вбудований у регульовані продукти за Додатком I).
Що мають охоплювати заходи з грамотності з ШІ?
Змінена стаття 4 не встановлює еталонного рівня. Вона вимагає заходів з урахуванням технічних знань залучених людей і контексту використання систем ШІ, а Q&A Офісу ШІ ЄС щодо статті 4 описує той самий контекстний підхід. Фахівцю з врегулювання страхових випадків, який користується інструментом тріажу на базі ШІ, потрібна інша грамотність, ніж фахівцю з даних, який його створив.
На практиці органи шукатимуть задокументовану програму, а не разовий навчальний захід: відкалібровану за ролями, яку оновлюють, коли змінюється регламент чи системи ШІ, і яка підкріплена доказами того, що конкретні особи завершили модулі, релевантні їхній роботі. AI Pact Комісії та Living Repository з грамотності з ШІ дають публічну добірку дизайнів програм, які Офіс ШІ вважає прийнятними.
Кому потрібне навчання з людського нагляду за статтею 14 Закону ЄС про штучний інтелект?
Стаття 14 стосується постачальників систем ШІ високого ризику й вимагає, щоб ці системи були спроєктовані та розроблені так, аби фізичні особи могли ефективно наглядати за ними протягом усього періоду використання системи ШІ. Стаття 26 покладає операційний бік цього обов’язку на розгортачів систем ШІ високого ризику: доручити нагляд фізичним особам, які мають потрібну компетентність, підготовку, повноваження й підтримку для цієї роботи.
На практиці кожному призначеному наглядачу системи ШІ високого ризику потрібне цільове навчання щодо можливостей і обмежень системи, упередження на користь автоматизації, умов, за яких результат слід скасувати чи не брати до уваги, і шляху ескалації. Запис про навчання цих осіб — документ, який національний компетентний орган найімовірніше запитає першим під час розслідування.
Які штрафи передбачає Закон ЄС про штучний інтелект?
Стаття 99 встановлює трирівневу шкалу штрафів. Порушення заборонених практик ШІ зі статті 5 караються за найвищим рівнем: до €35 млн або 7% світового річного обороту за попередній фінансовий рік, залежно від того, що більше. Недотримання більшості обов’язків операторів (обов’язки постачальника, як-от управління даними, обов’язки розгортача, прозорість) карається штрафом до €15 млн або 3% світового річного обороту. Для постачальників моделей GPAI стаття 101 встановлює таку саму верхню межу.
Надання неправильної, неповної чи оманливої інформації нотифікованим органам або національним компетентним органам карається штрафом до €7,5 млн або 1% світового річного обороту. Для малих і середніх підприємств і стартапів застосовується нижче з двох значень, а не вище. Національні органи та Офіс ШІ ЄС, визначаючи розмір штрафу, враховують тяжкість, тривалість, умисний чи необережний характер порушення, співпрацю та попередні порушення.
Чи поширюється Закон ЄС про штучний інтелект на американські компанії?
Так, регламент має екстериторіальну дію. Він поширюється на постачальників, які виводять системи ШІ на ринок ЄС або вводять їх в експлуатацію в Союзі, незалежно від того, де постачальник зареєстрований. Він поширюється на розгортачів, зареєстрованих у ЄС. Він також поширюється на постачальників і розгортачів, зареєстрованих за межами ЄС, коли результат роботи системи ШІ використовується в Союзі.
Останній критерій охоплює чималу частину світової економіки ШІ: американський SaaS-вендор, чию функцію ШІ використовує французький клієнт, потрапляє у сферу дії, і американський розгортач, чиї результати роботи ШІ передаються або використовуються в ЄС, теж потрапляє у сферу дії. Постачальники з-поза меж ЄС мають призначити уповноваженого представника в Союзі, перш ніж виводити системи ШІ високого ризику на ринок.
Який графік повного застосування Закону ЄС про штучний інтелект?
Регламент набув чинності 1 серпня 2024 року й застосовується поетапно. 2 лютого 2025 року почали діяти заборона практик зі статті 5 та обов’язок щодо грамотності з ШІ за статтею 4. 2 серпня 2025 року почали застосовуватися правила для моделей ШІ загального призначення, розділ про управління (включно з Офісом ШІ ЄС і національними компетентними органами) та шкала штрафів за статтею 99.
Цифровий омнібус щодо ШІ, Регламент (ЄС) 2026/1744, набув чинності 27 липня 2026 року й переніс дати, які ще не настали. Обов’язки щодо прозорості за статтею 50 і більшість решти положень почали застосовуватися 2 серпня 2026 року, обов’язки щодо ШІ високого ризику для систем із Додатка III застосовуються з 2 грудня 2027 року, а ШІ високого ризику, вбудований у продукти за Додатком I, з 2 серпня 2028 року. Організаціям варто вибудувати комплаєнс-програму за цими датами, поставивши грамотність за статтею 4 і перевірку на заборонені практики першими пріоритетами.