Усі можливості платформи навчання з кібербезпеки
Навчання, яке доводять до кінця, симуляції, що показують, хто клікне, одна оцінка ризику для кожного й докази, яких просять аудитори. Усе в одній консолі, сімома мовами, там, де мають жити ваші дані.
Навчання, яке справді доводять до кінця
Інтерактивні вправи, короткі тренування й ваш власний контент в одній бібліотеці.
Інтерактивне 3D-навчання- Інтерактивні 3D-вправи
- Робочий комп’ютер і телефон у 3D-кімнаті. Учні ухвалюють справжнє рішення.
- 14 форматів тренувань
- Дипфейк-дзвінки, пошта, SMS, чат, MFA push, голос, QR, OAuth-згода, фальшиві входи та інші.
- 200+ вправ
- Кібербезпека, приватність і комплаєнс, безпека ШІ та реальні інциденти.
- Треки для ШІ й розробників
- OWASP Top 10 для вебу, LLM і агентного ШІ, prompt injection і безпечний код.
- Ваш власний контент
- Завантажуйте SCORM, PDF, слайди й відео та додавайте їх у будь-який шлях.
- Перевірка знань
- Тести з вашим прохідним балом і аналітикою за кожним питанням.
- Сім мов
- Англійська, українська, нідерландська, італійська, німецька, французька й іспанська, для кожного учня.
- Безкоштовна бібліотека вправ
- Спробуйте будь-яку публічну вправу в браузері без реєстрації.
- Власні тренування
- Створюйте тренування в кожному форматі: ваш сценарій, ваші ознаки, ваші мови.
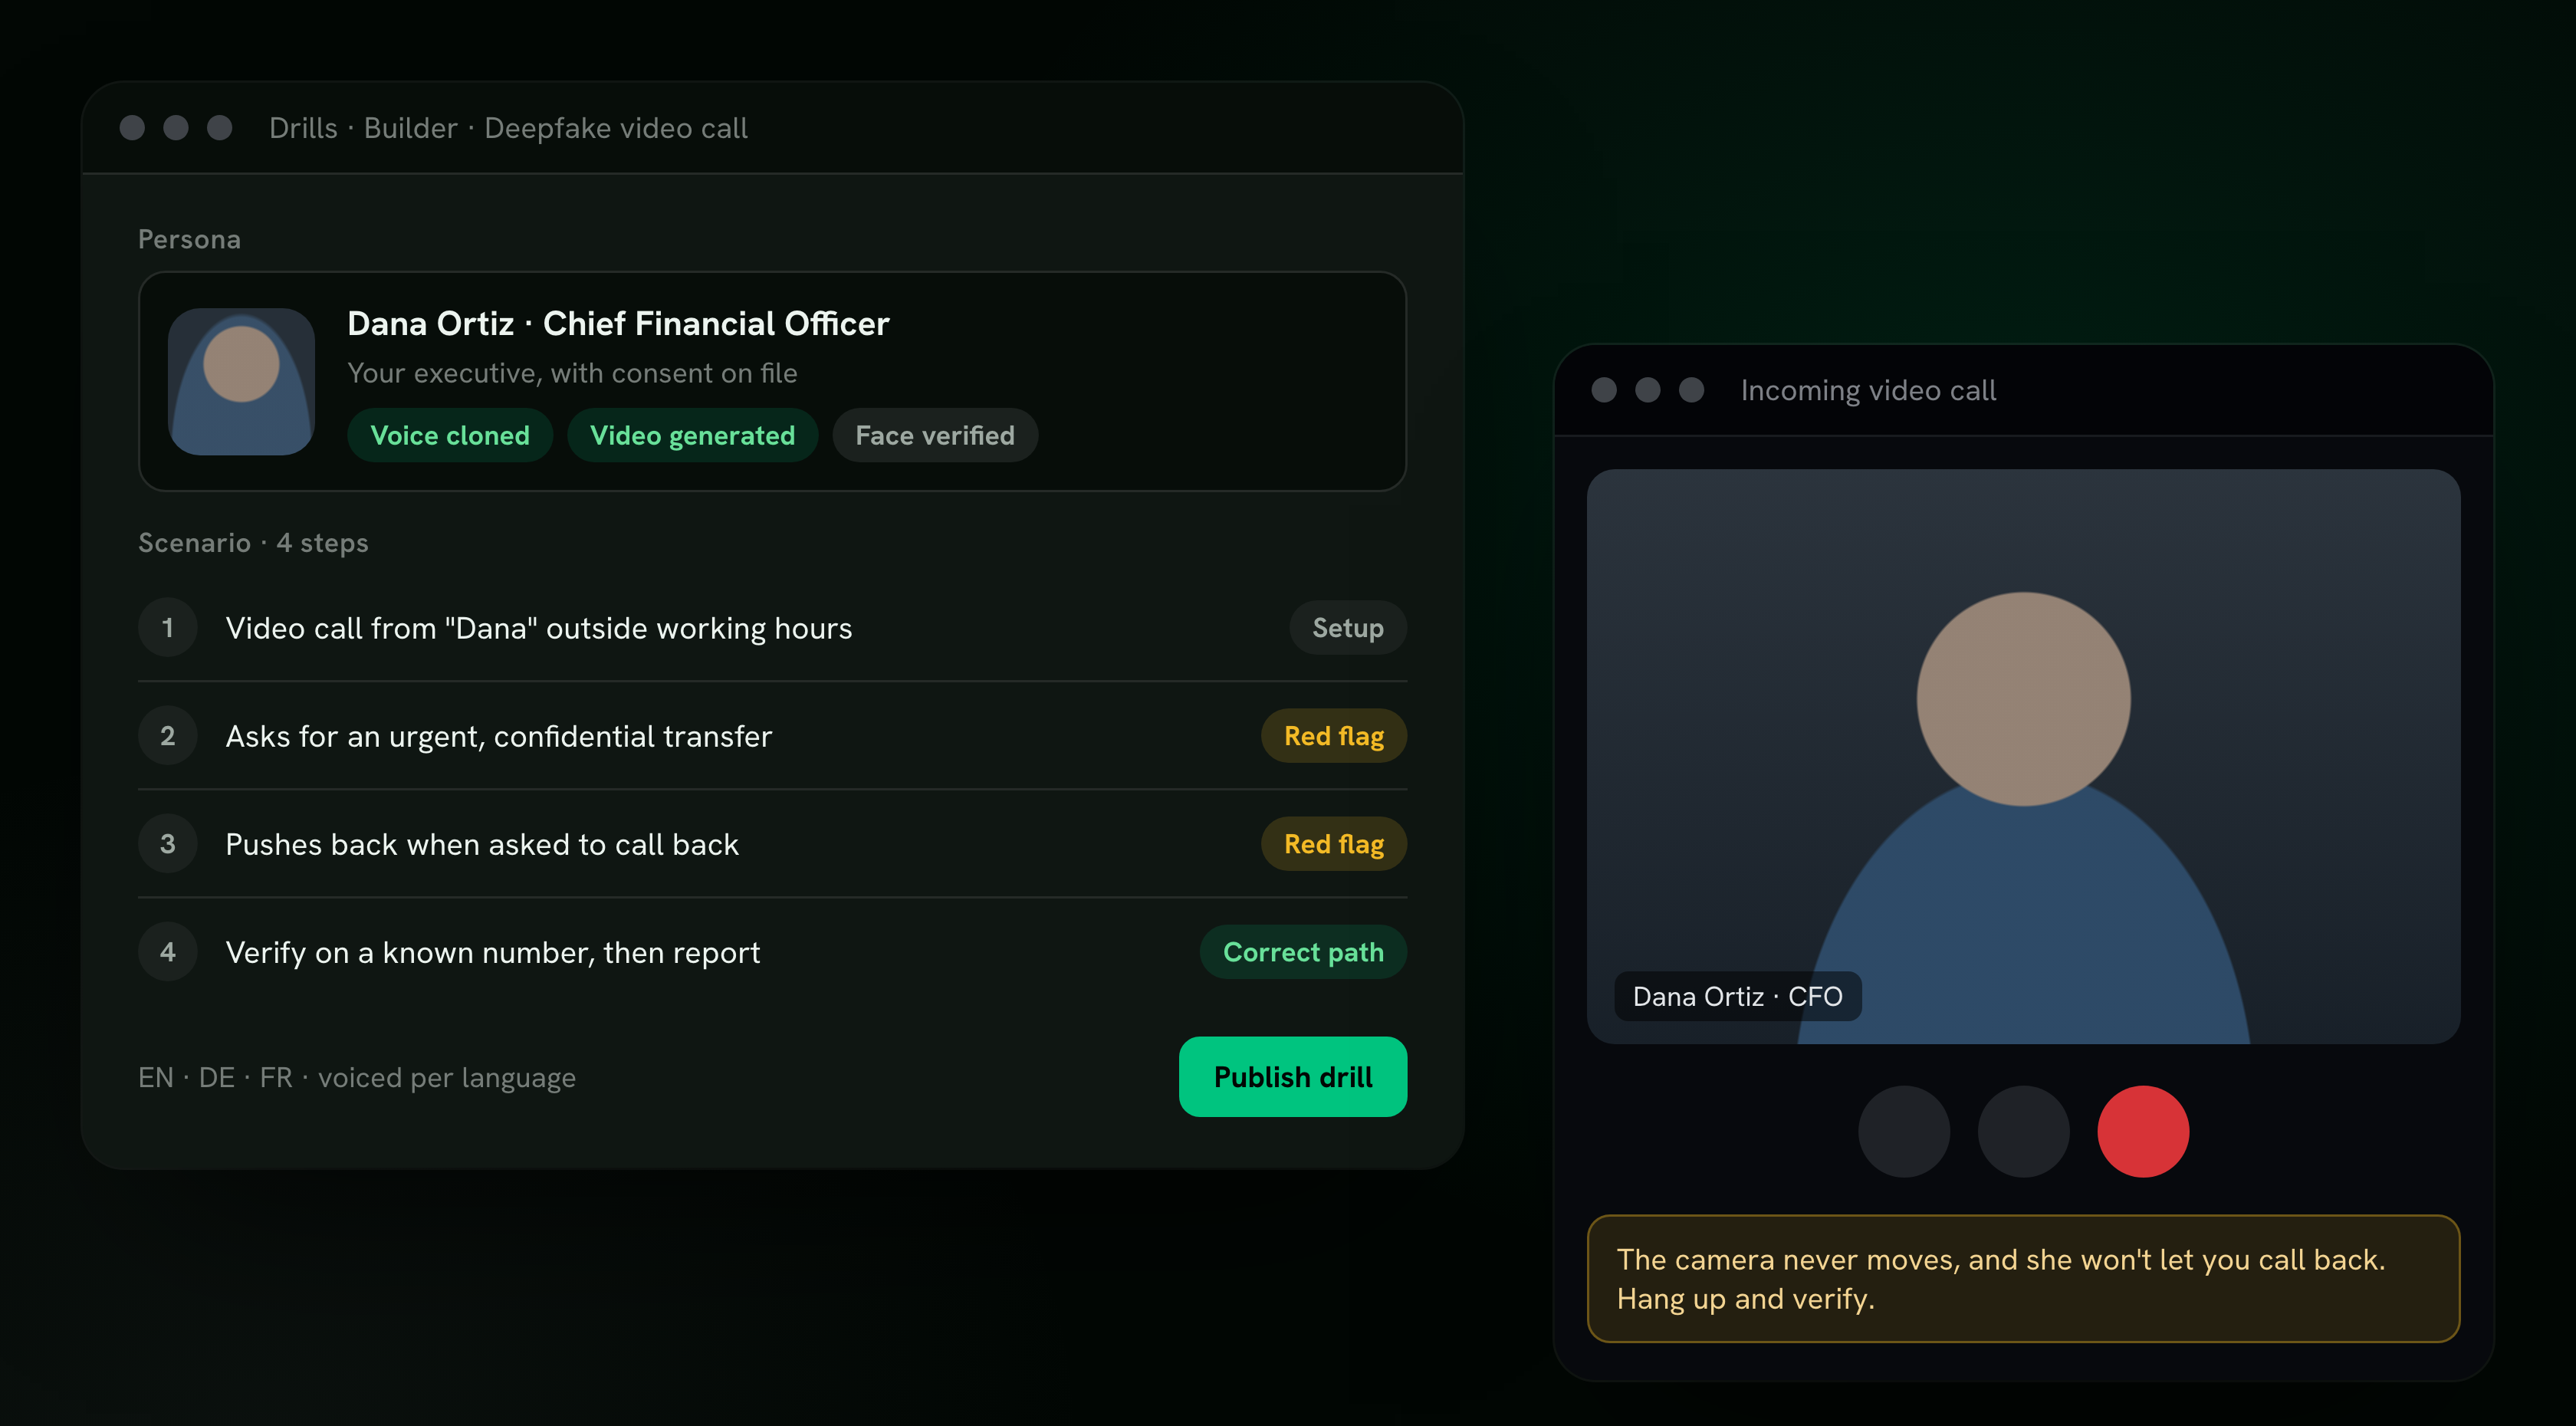
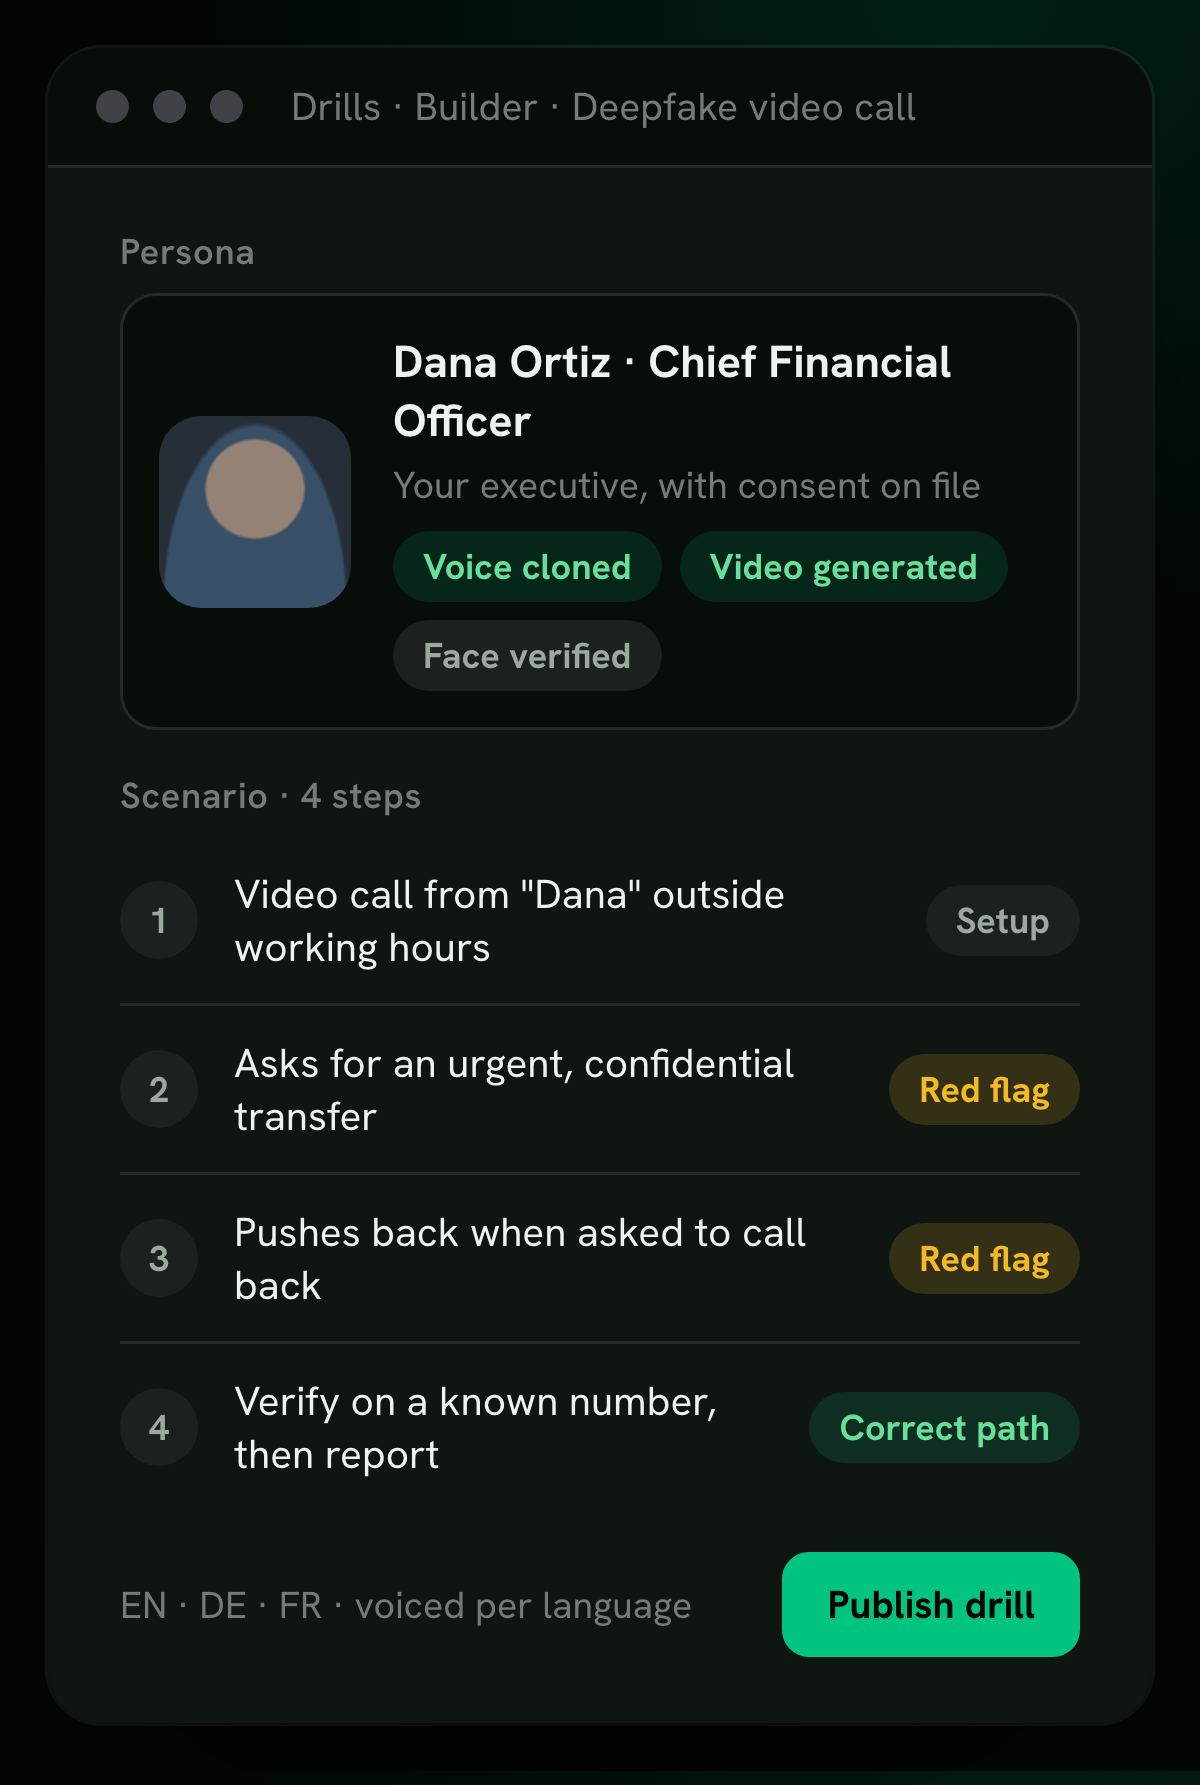
- Дипфейки ваших керівників
- Клонуйте голос і відео керівника, зі згодою й перевіркою обличчя, для незабутніх тренувань.
- Бібліотека для практики
- Необов’язкова вкладка тренувань, які можна повторювати будь-коли, з результатами у звітах.
- Масовий імпорт із перекладами
- Завантажуйте курси й вправи з усіма мовами в одному zip.
Навчання, яке працює саме
Призначте один раз, а нагадування, оновлення й сертифікати подбають про решту.
Cloud LMS- Навчальні шляхи
- Послідовні кроки з передумовами, за роллю чи командою.
- Готові шляхи під фреймворки
- Шляхи з тегами SOC 2, ISO 27001, HIPAA, NIS2 та інших, які ми підтримуємо.
- Кампанії й щорічне оновлення
- Дедлайни, пільгові періоди й щорічний повтор, за командою чи групою.
- Нагадування й ескалація
- Нагадування поштою, у Slack і Teams, а потім керівнику, якщо дедлайн зірвано.
- Навчання в Slack і Teams
- Двохвилинні уроки й тести «знайди ознаку» за розкладом.
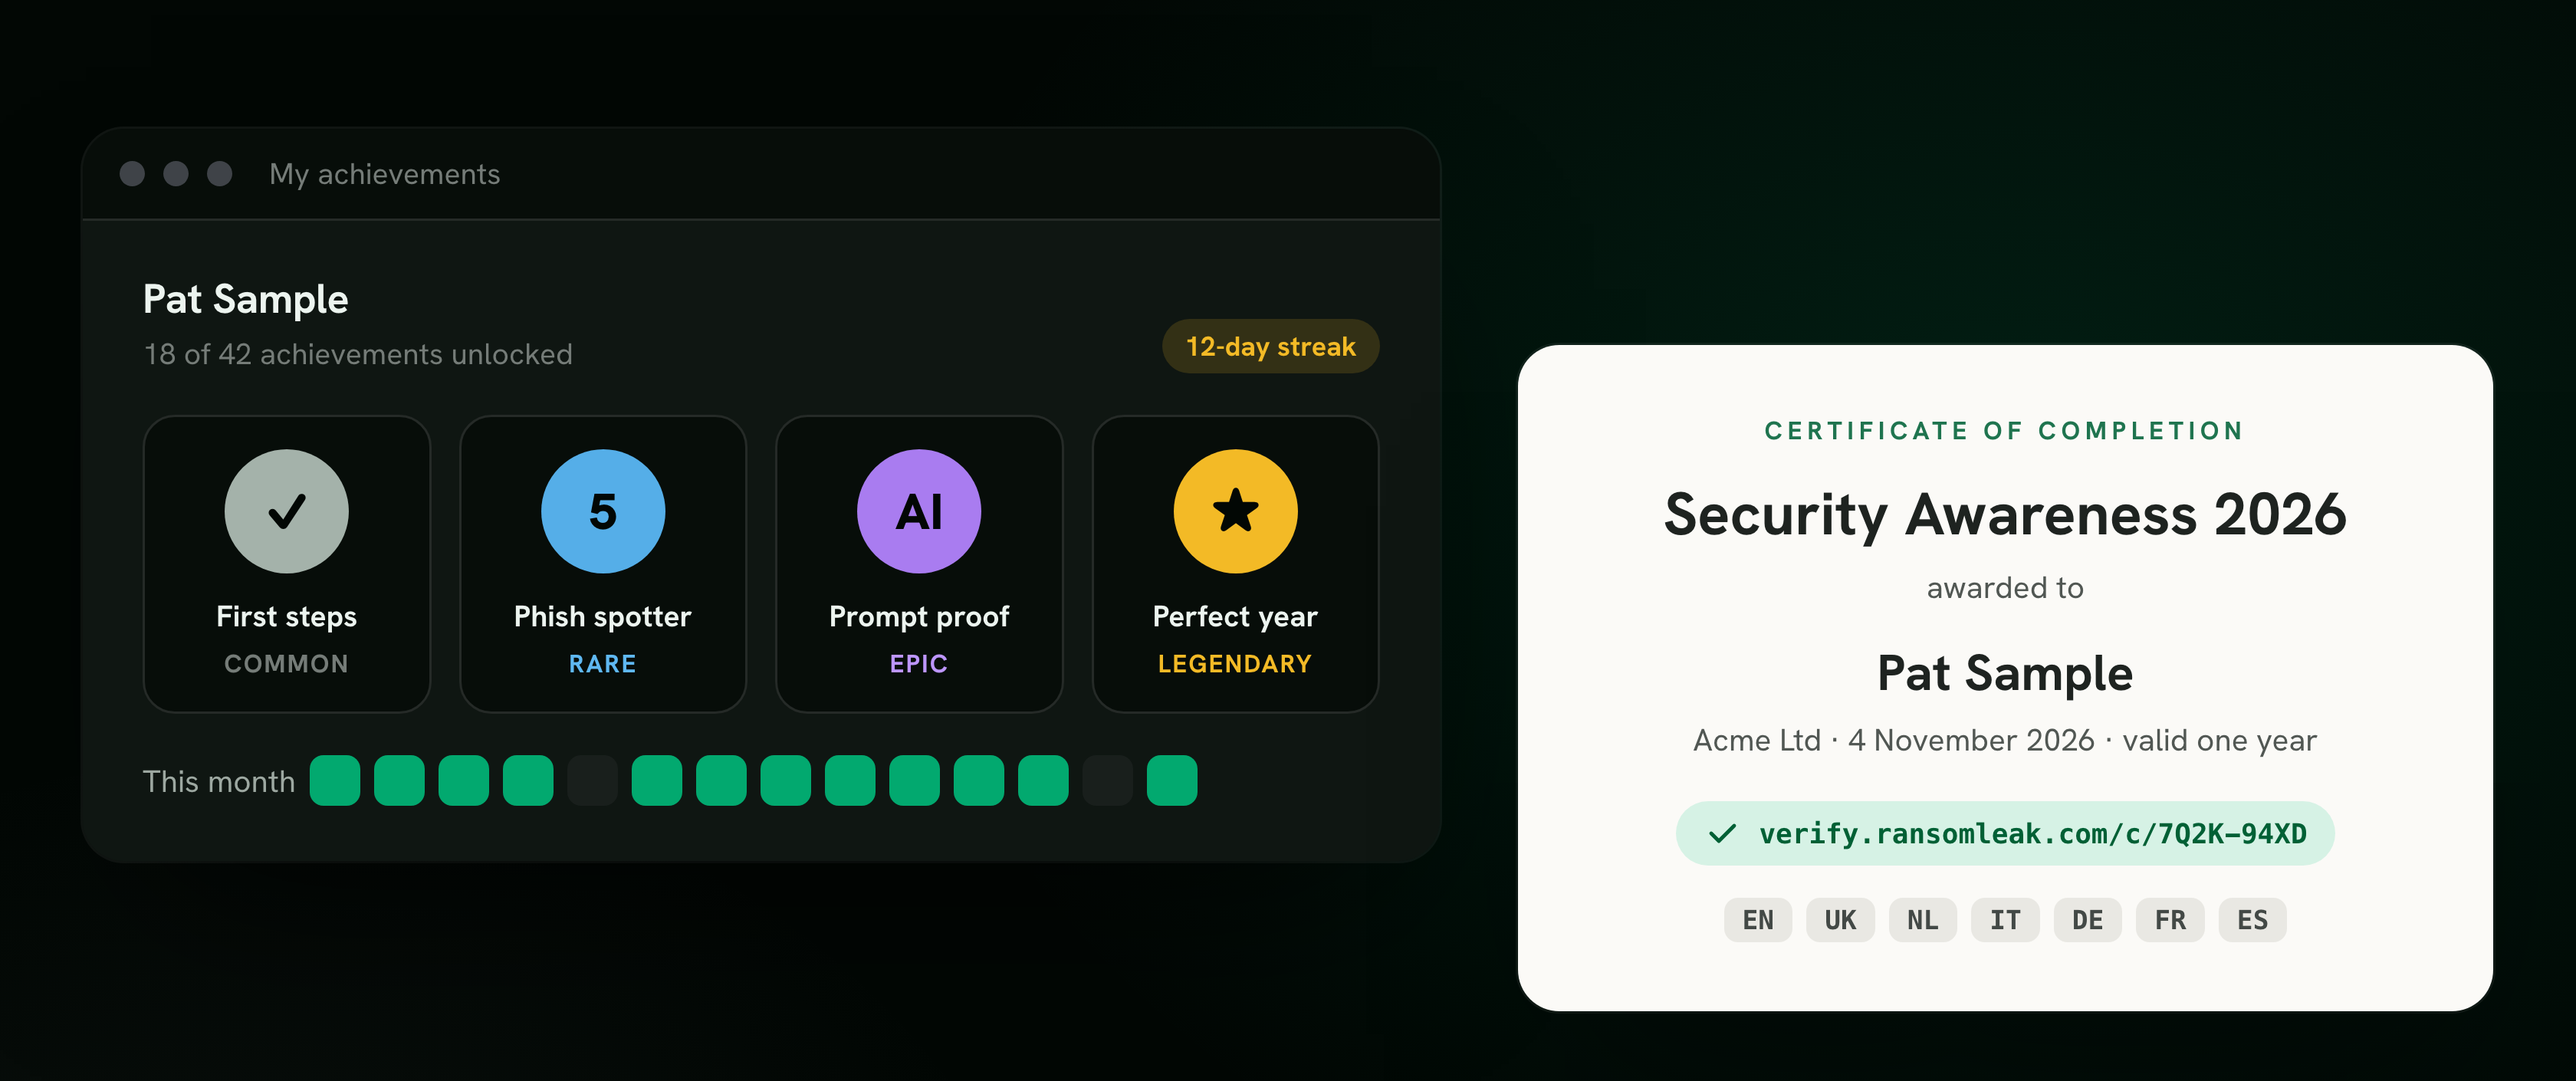
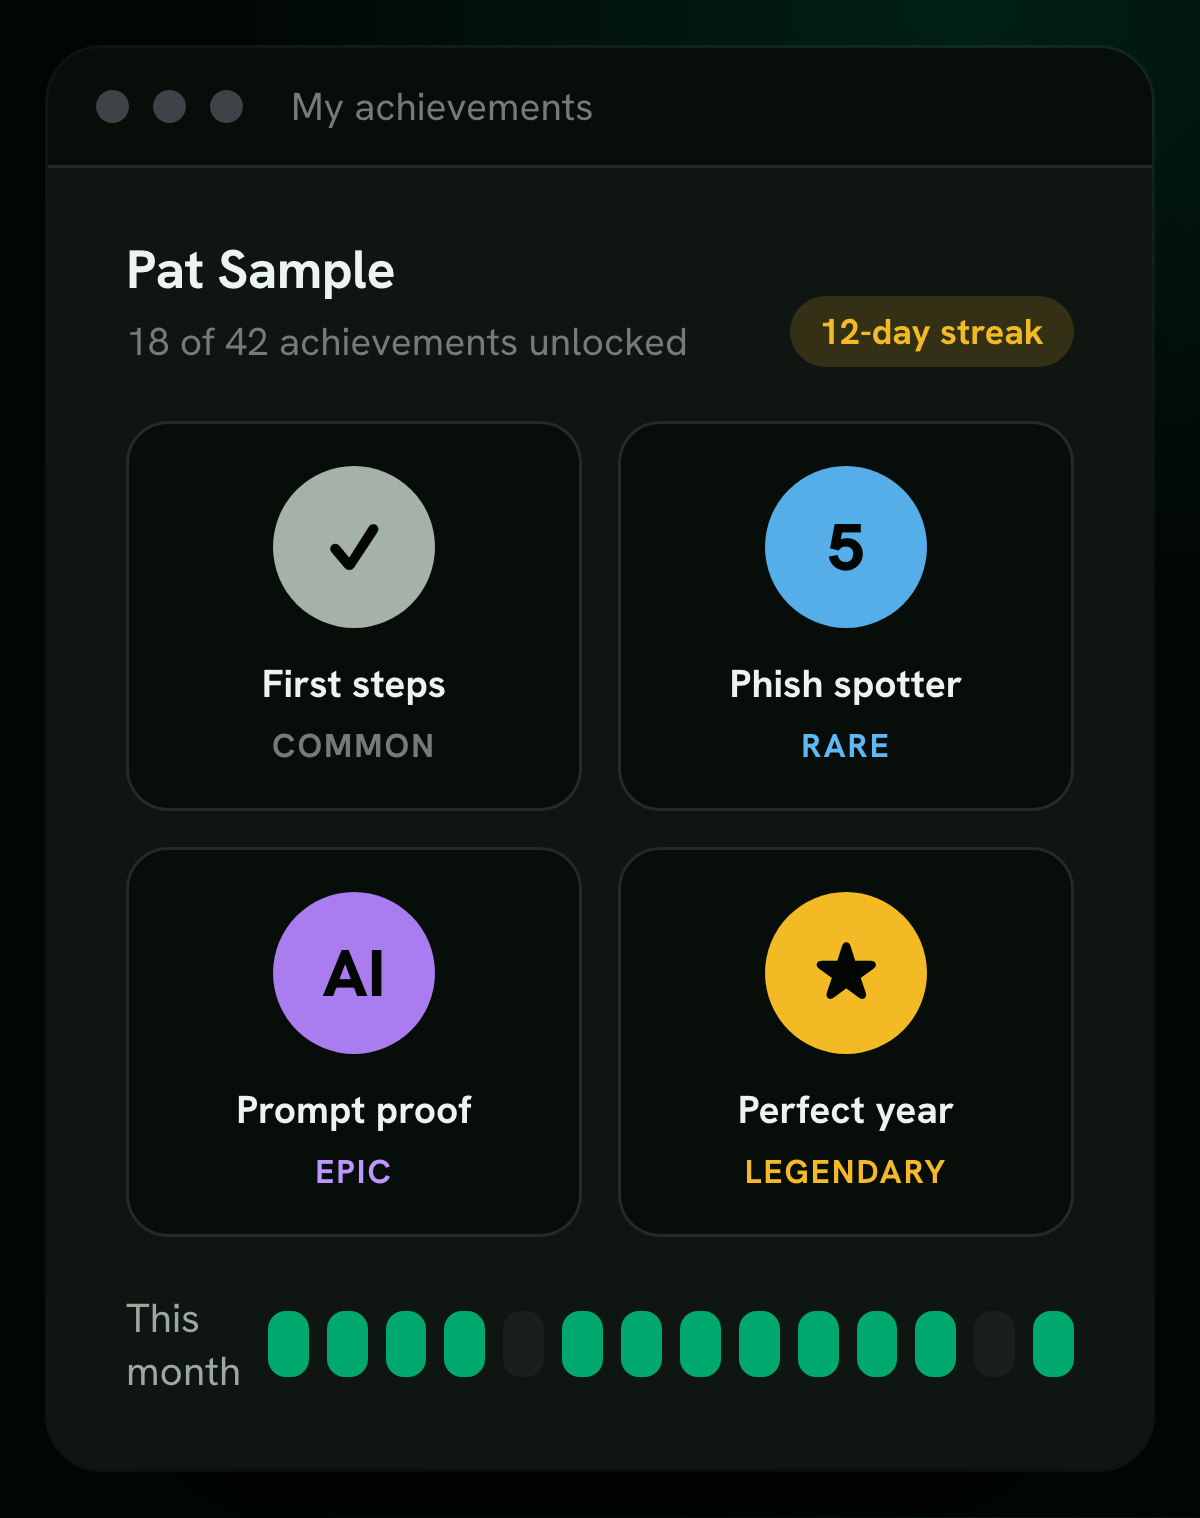
- Значки, серії й досягнення
- Від Common до Legendary, щоб люди поверталися без нагадувань.
- Сертифікати з перевіркою
- PDF після завершення з публічним посиланням для перевірки й нагадуваннями.
- Продовження дедлайнів і відгуки
- Продовжте дедлайн окремій людині й читайте, що учні думають про кожну вправу.
- Уроки вчасно
- Короткі уроки після помилки в симуляції, приходу, зміни ролі чи сезонних шахрайств.
- Запити й погодження
- Учні просять шлях, а керівник погоджує.
- Автозарахування за командою
- Приєднання до команди саме призначає її шляхи.
- Календар
- Дедлайни в Google, Apple чи Outlook через приватну стрічку.
- Оголошення в кампаніях
- Додайте звернення CISO й до десяти зображень у будь-яку кампанію.
- Налаштування для кожного
- Кожен обирає мову й те, які листи про навчання отримувати.
- Поширення в LinkedIn
- Сертифікати ведуть на публічну сторінку перевірки.
Симуляції, що показують, хто клікне
Реалістичний фішинг просто у скриньку й урок у момент помилки.
Фішингові симуляції- Фішинг поштою
- Доставка у скриньки Microsoft 365 і Google Workspace без змін MX.
- SMS і голос
- SMS-кампанії й голосові приманки поруч із поштою.
- Бібліотека й редактор шаблонів
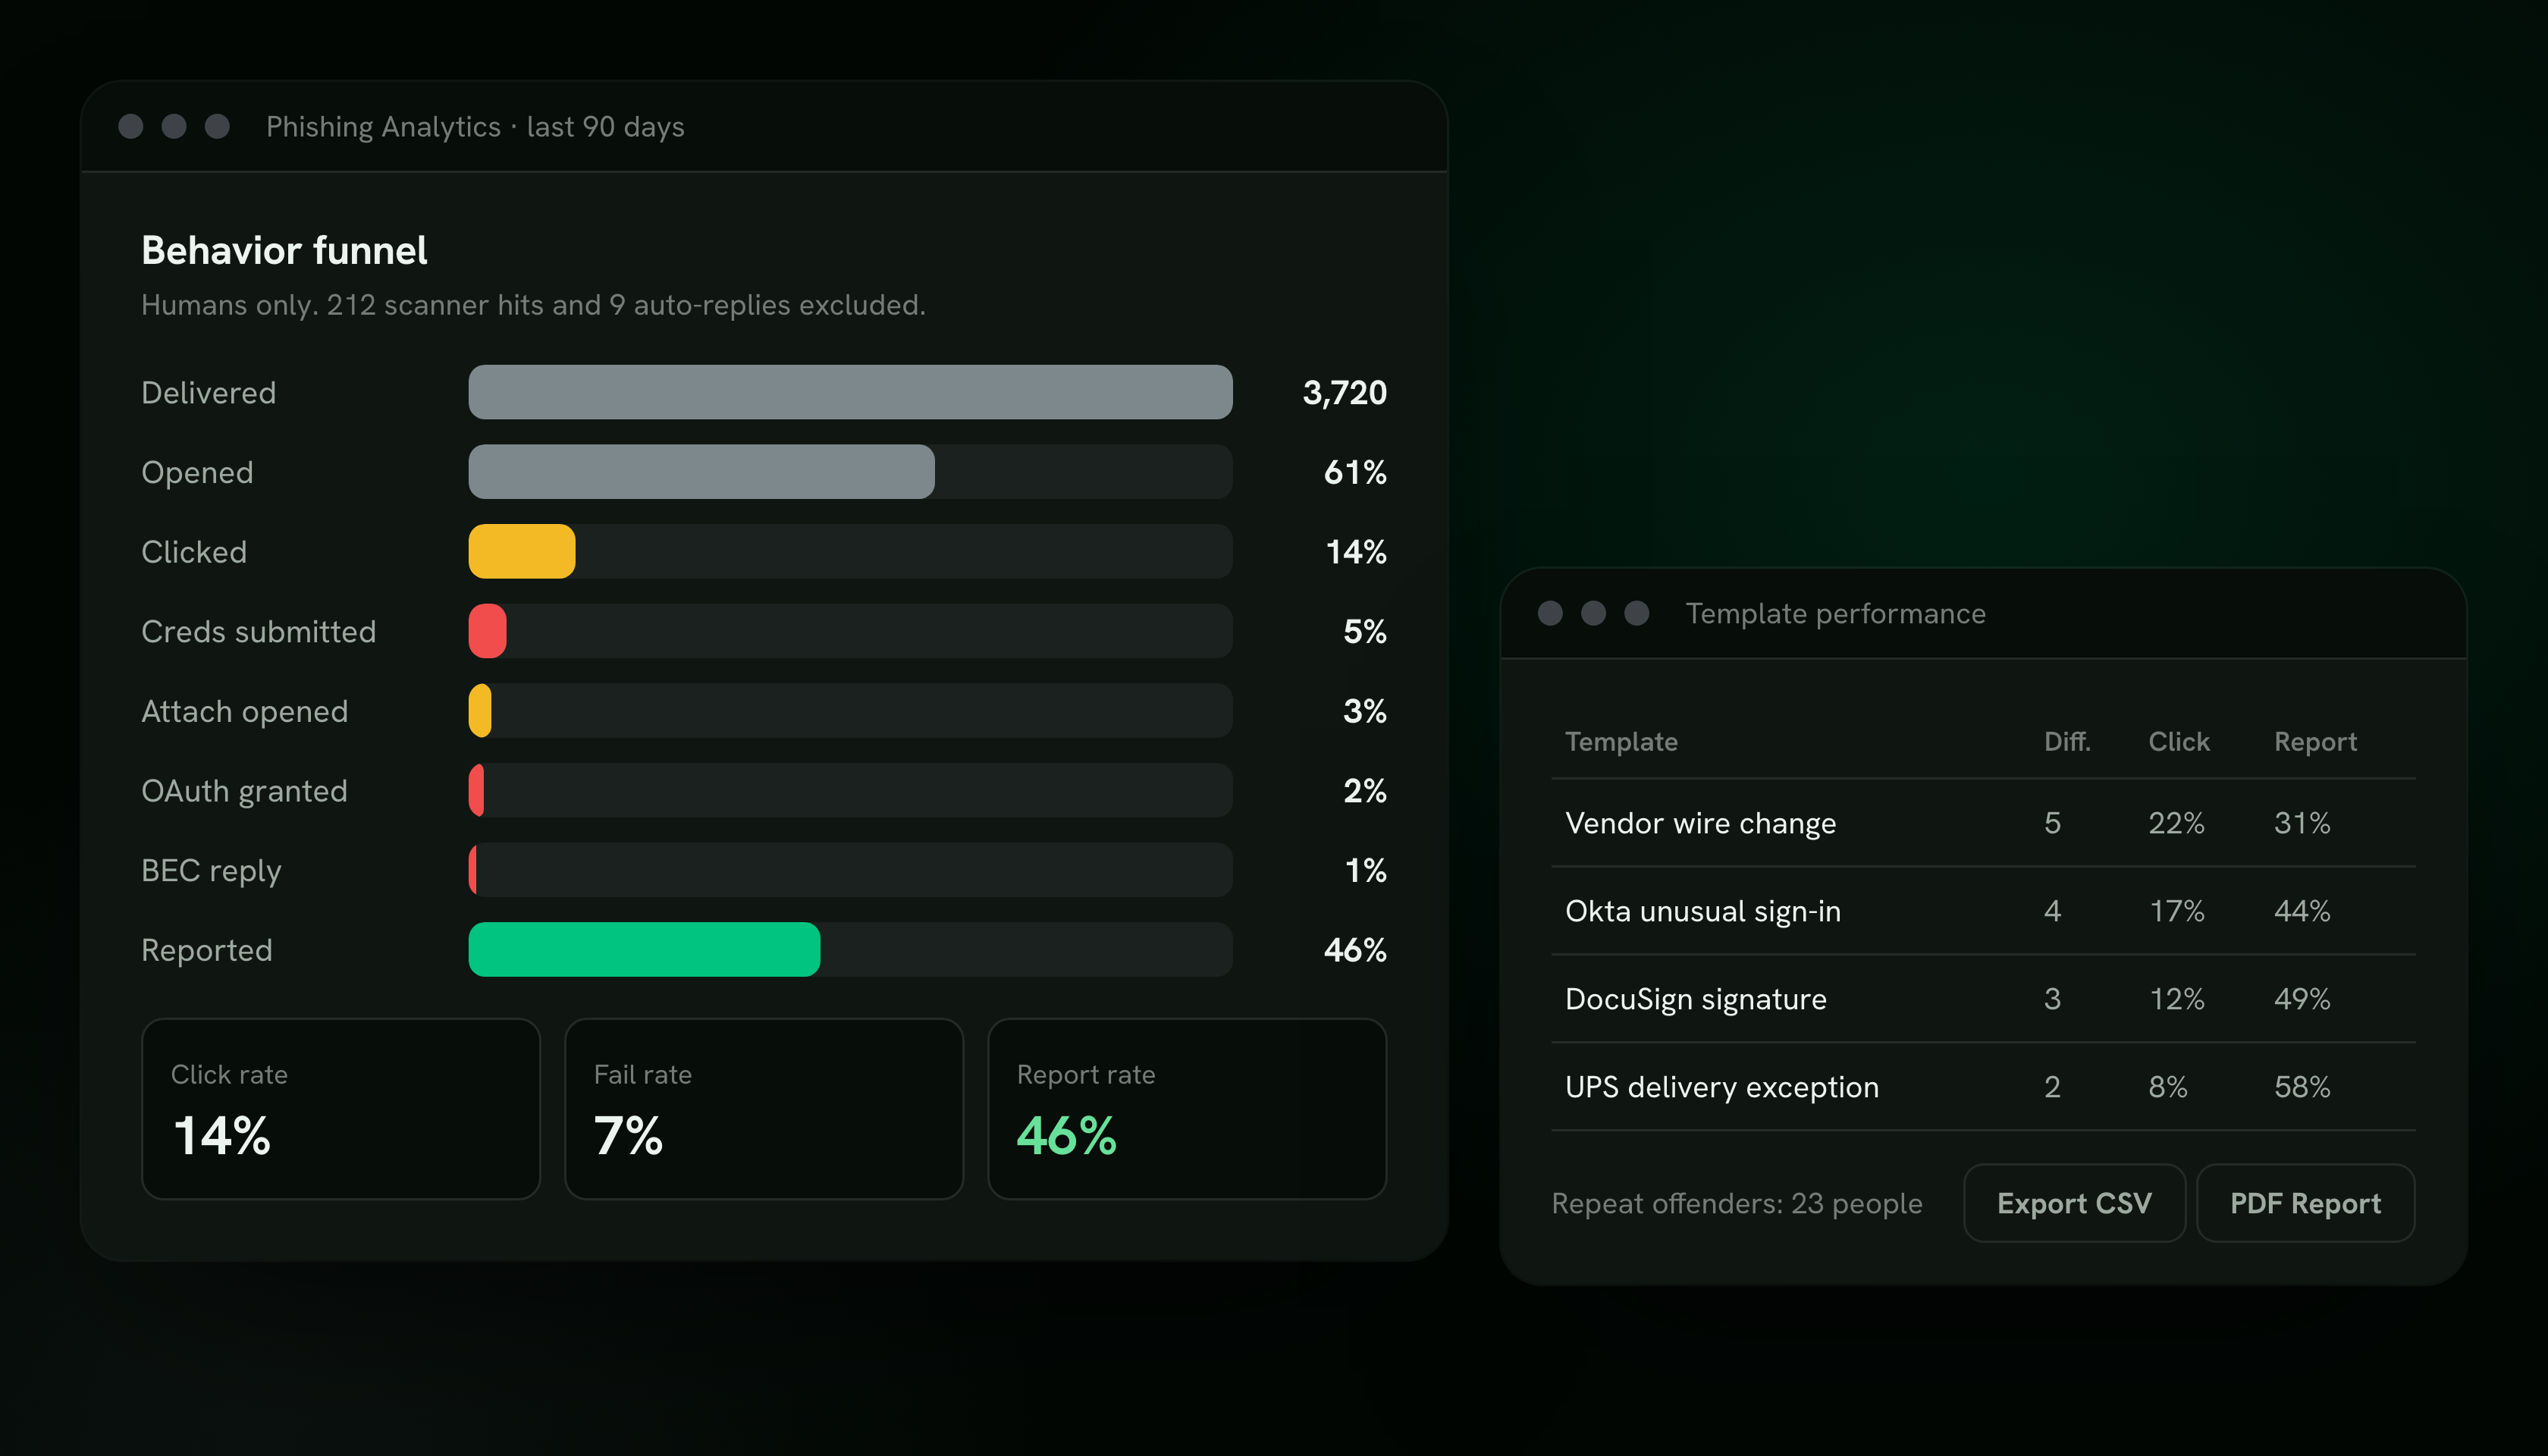
- Складність 1–5, персонажі, сторінки, варіанти й власні шаблони.
- Кнопки повідомлення
- Microsoft 365 Defender і доповнення для Gmail, з урахуванням у результатах.
- Пояснення одразу
- Ознаки фішингу показуються тієї ж секунди, коли людина клікнула.
- Автоматичне навчання
- Помилка записує людину на відповідне навчання з дедлайном.
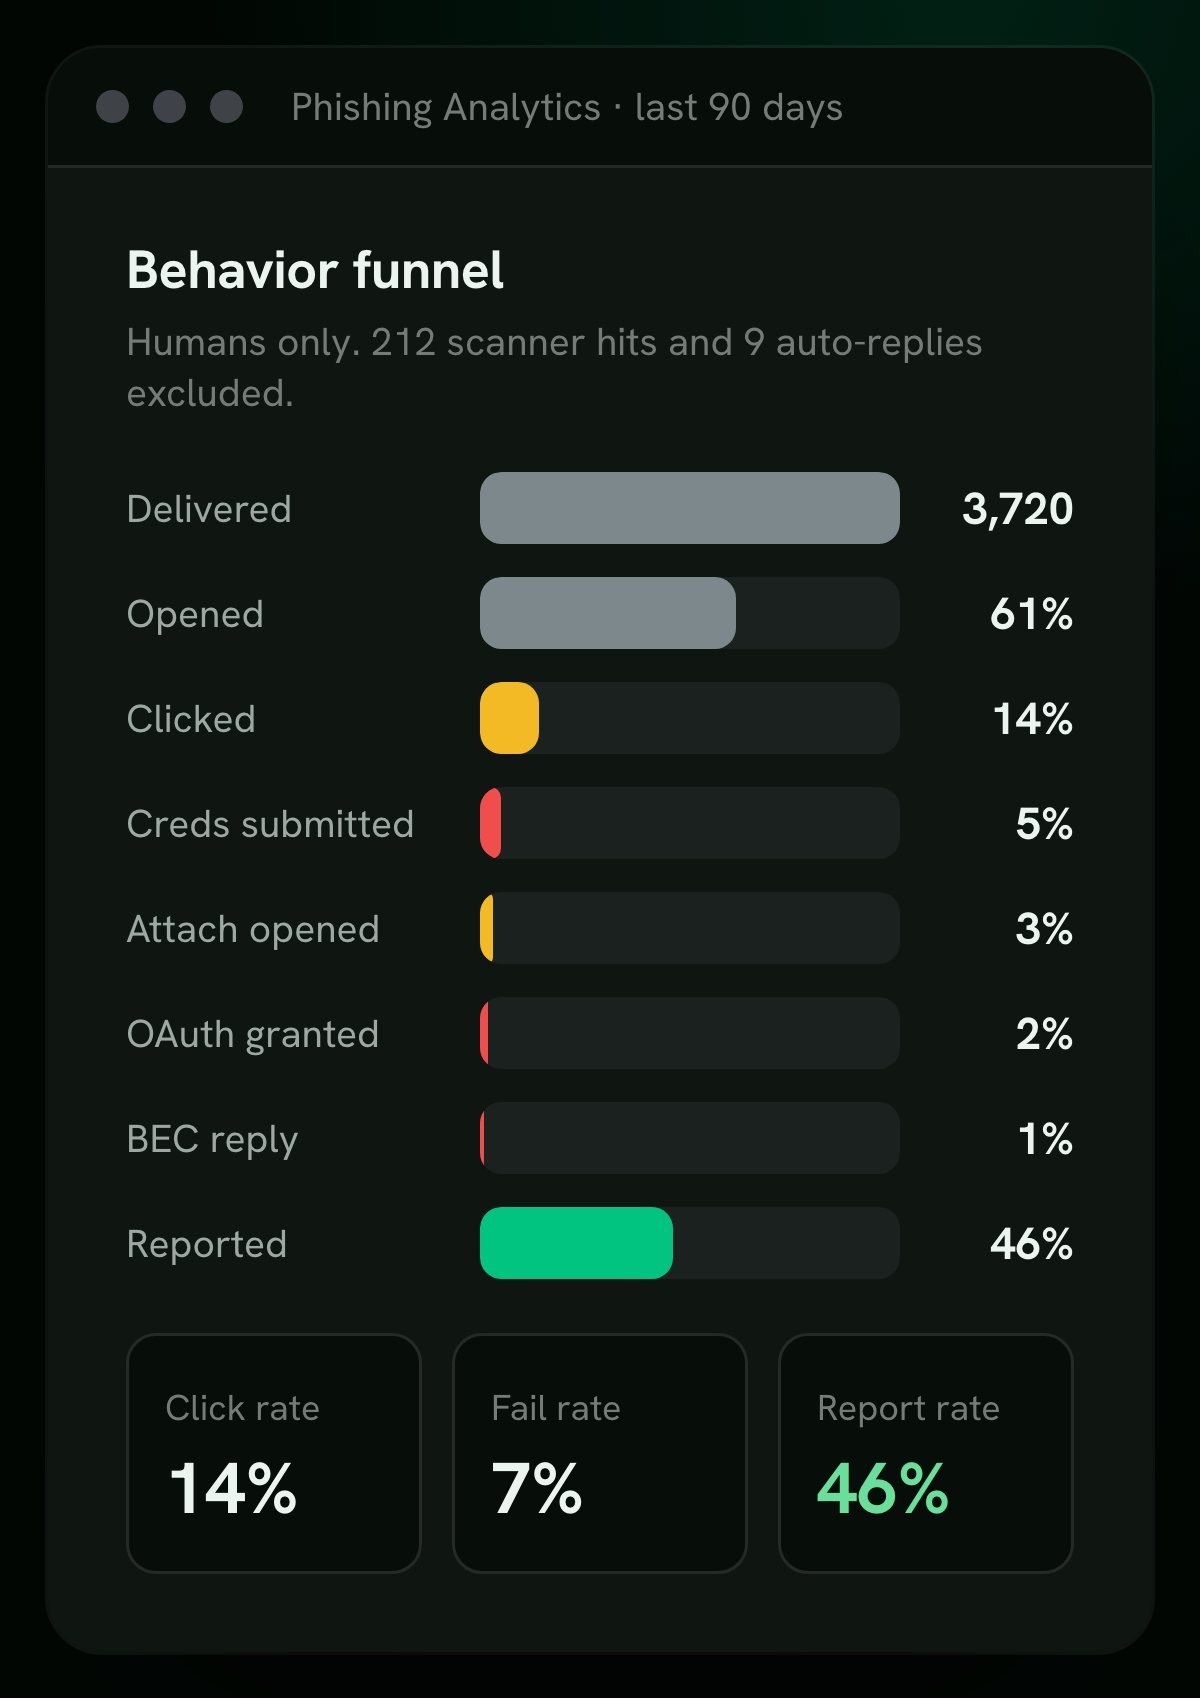
- Аналітика лише людей
- Воронка з восьми кроків без поштових сканерів і автовідповідей.
- Юридичні запобіжники
- Підписаний додаток, юрисдикції, підтвердження домену й журнал на 7 років.
- Симуляції BEC через відповідь
- Відповідь на шахрайський запит зараховується як помилка, за справжніми відповідями.
- Лише зведені результати
- Кампанії без персональних результатів там, де цього вимагають робочі ради.
- Покрокова активація
- Чекліст від додатка до першої тестової розсилки.
Одна оцінка ризику для кожного
Кожен сигнал про людину живить одну зрозумілу оцінку, а оцінка вирішує, хто чого навчається.
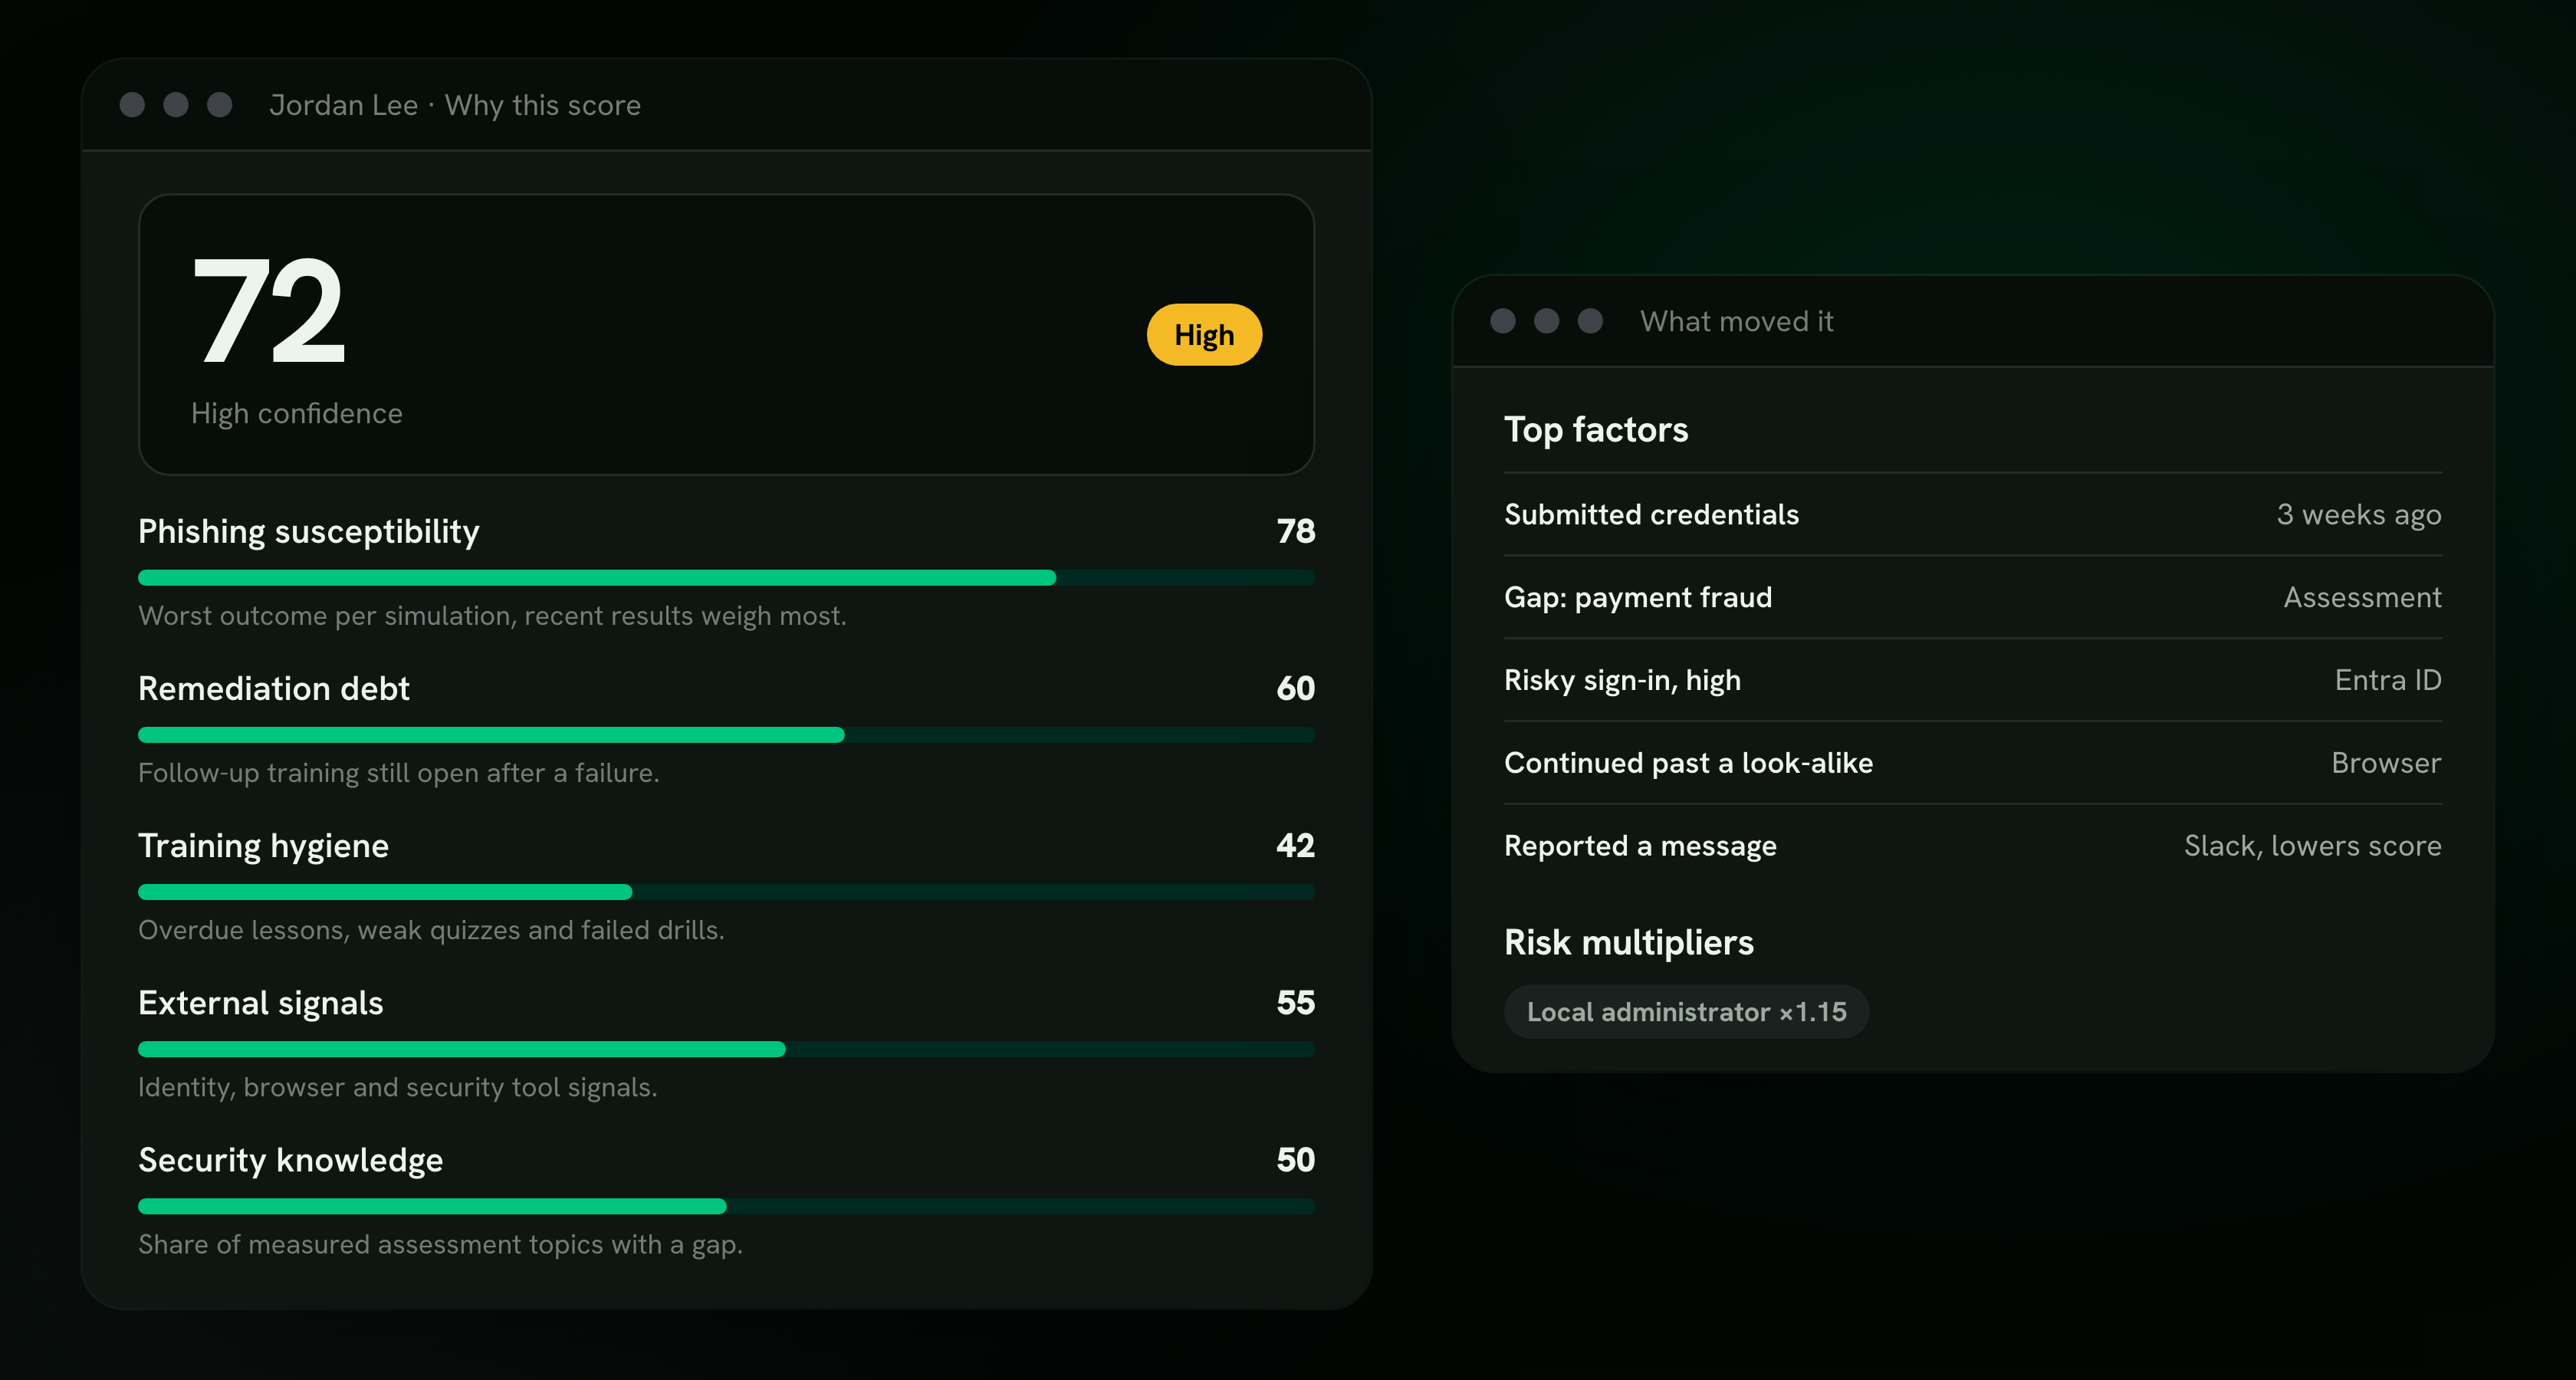
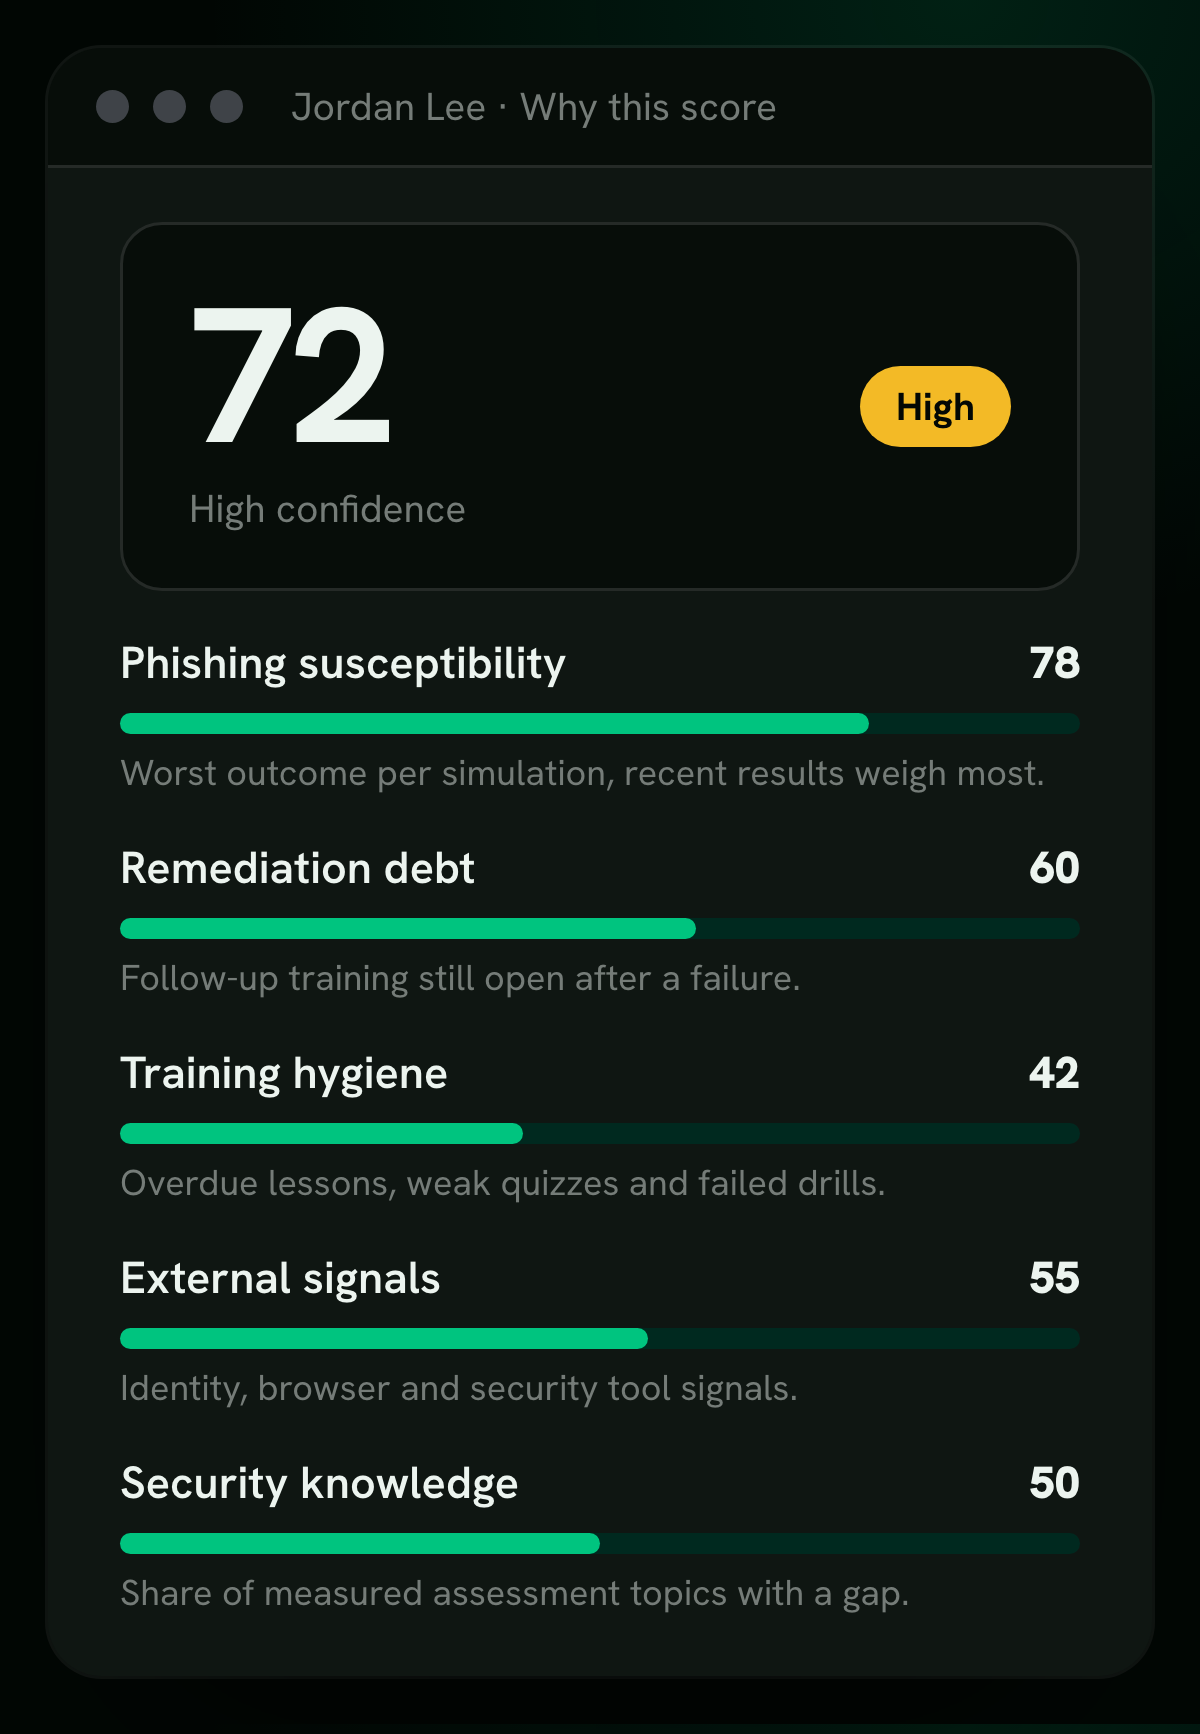
Управління людським ризиком- Оцінка людського ризику
- Від 0 до 100 для кожного, з поясненням причин.
- Базове оцінювання
- Двохвилинні опитування в Slack, Teams чи поштою, що знаходять прогалини.
- Сигнали ідентифікації й безпеки
- Ризиковані входи з Entra, Defender, Okta чи вашого SIEM.
- Ваші власні сигнали
- Передавайте власні сигнали ризику через API чи CSV.
- Автоматизація за ризиком
- Правила записують людей на навчання, коли вони перетинають поріг, з пробним запуском і журналом.
- Погляд команди й керівника
- Де в організації зосереджений ризик і хто за нього відповідає.
Захист у моменті
Підказки в браузері й чаті тієї секунди, коли людина ось-ось помилиться.
Розширення для браузера- Попередження про сайти-двійники
- Розширення попереджає, перш ніж людина ввійде на копії справжнього сайту.
- Попередження про ризиковані дозволи
- Підказки на екранах OAuth-згоди, зі схваленими вами застосунками й доменами.
- Захист вставлення в ШІ
- Попередити чи заблокувати вставлення секретів, номерів карток або списків клієнтів у ШІ-інструменти.
- Облік тіньового ШІ
- Якими з 25 ШІ-інструментів користуються ваші люди й як часто, без збору вмісту.
- Моніторинг бренду
- Нові домени-двійники вашого бренду щодня знаходяться й блокуються в браузері.
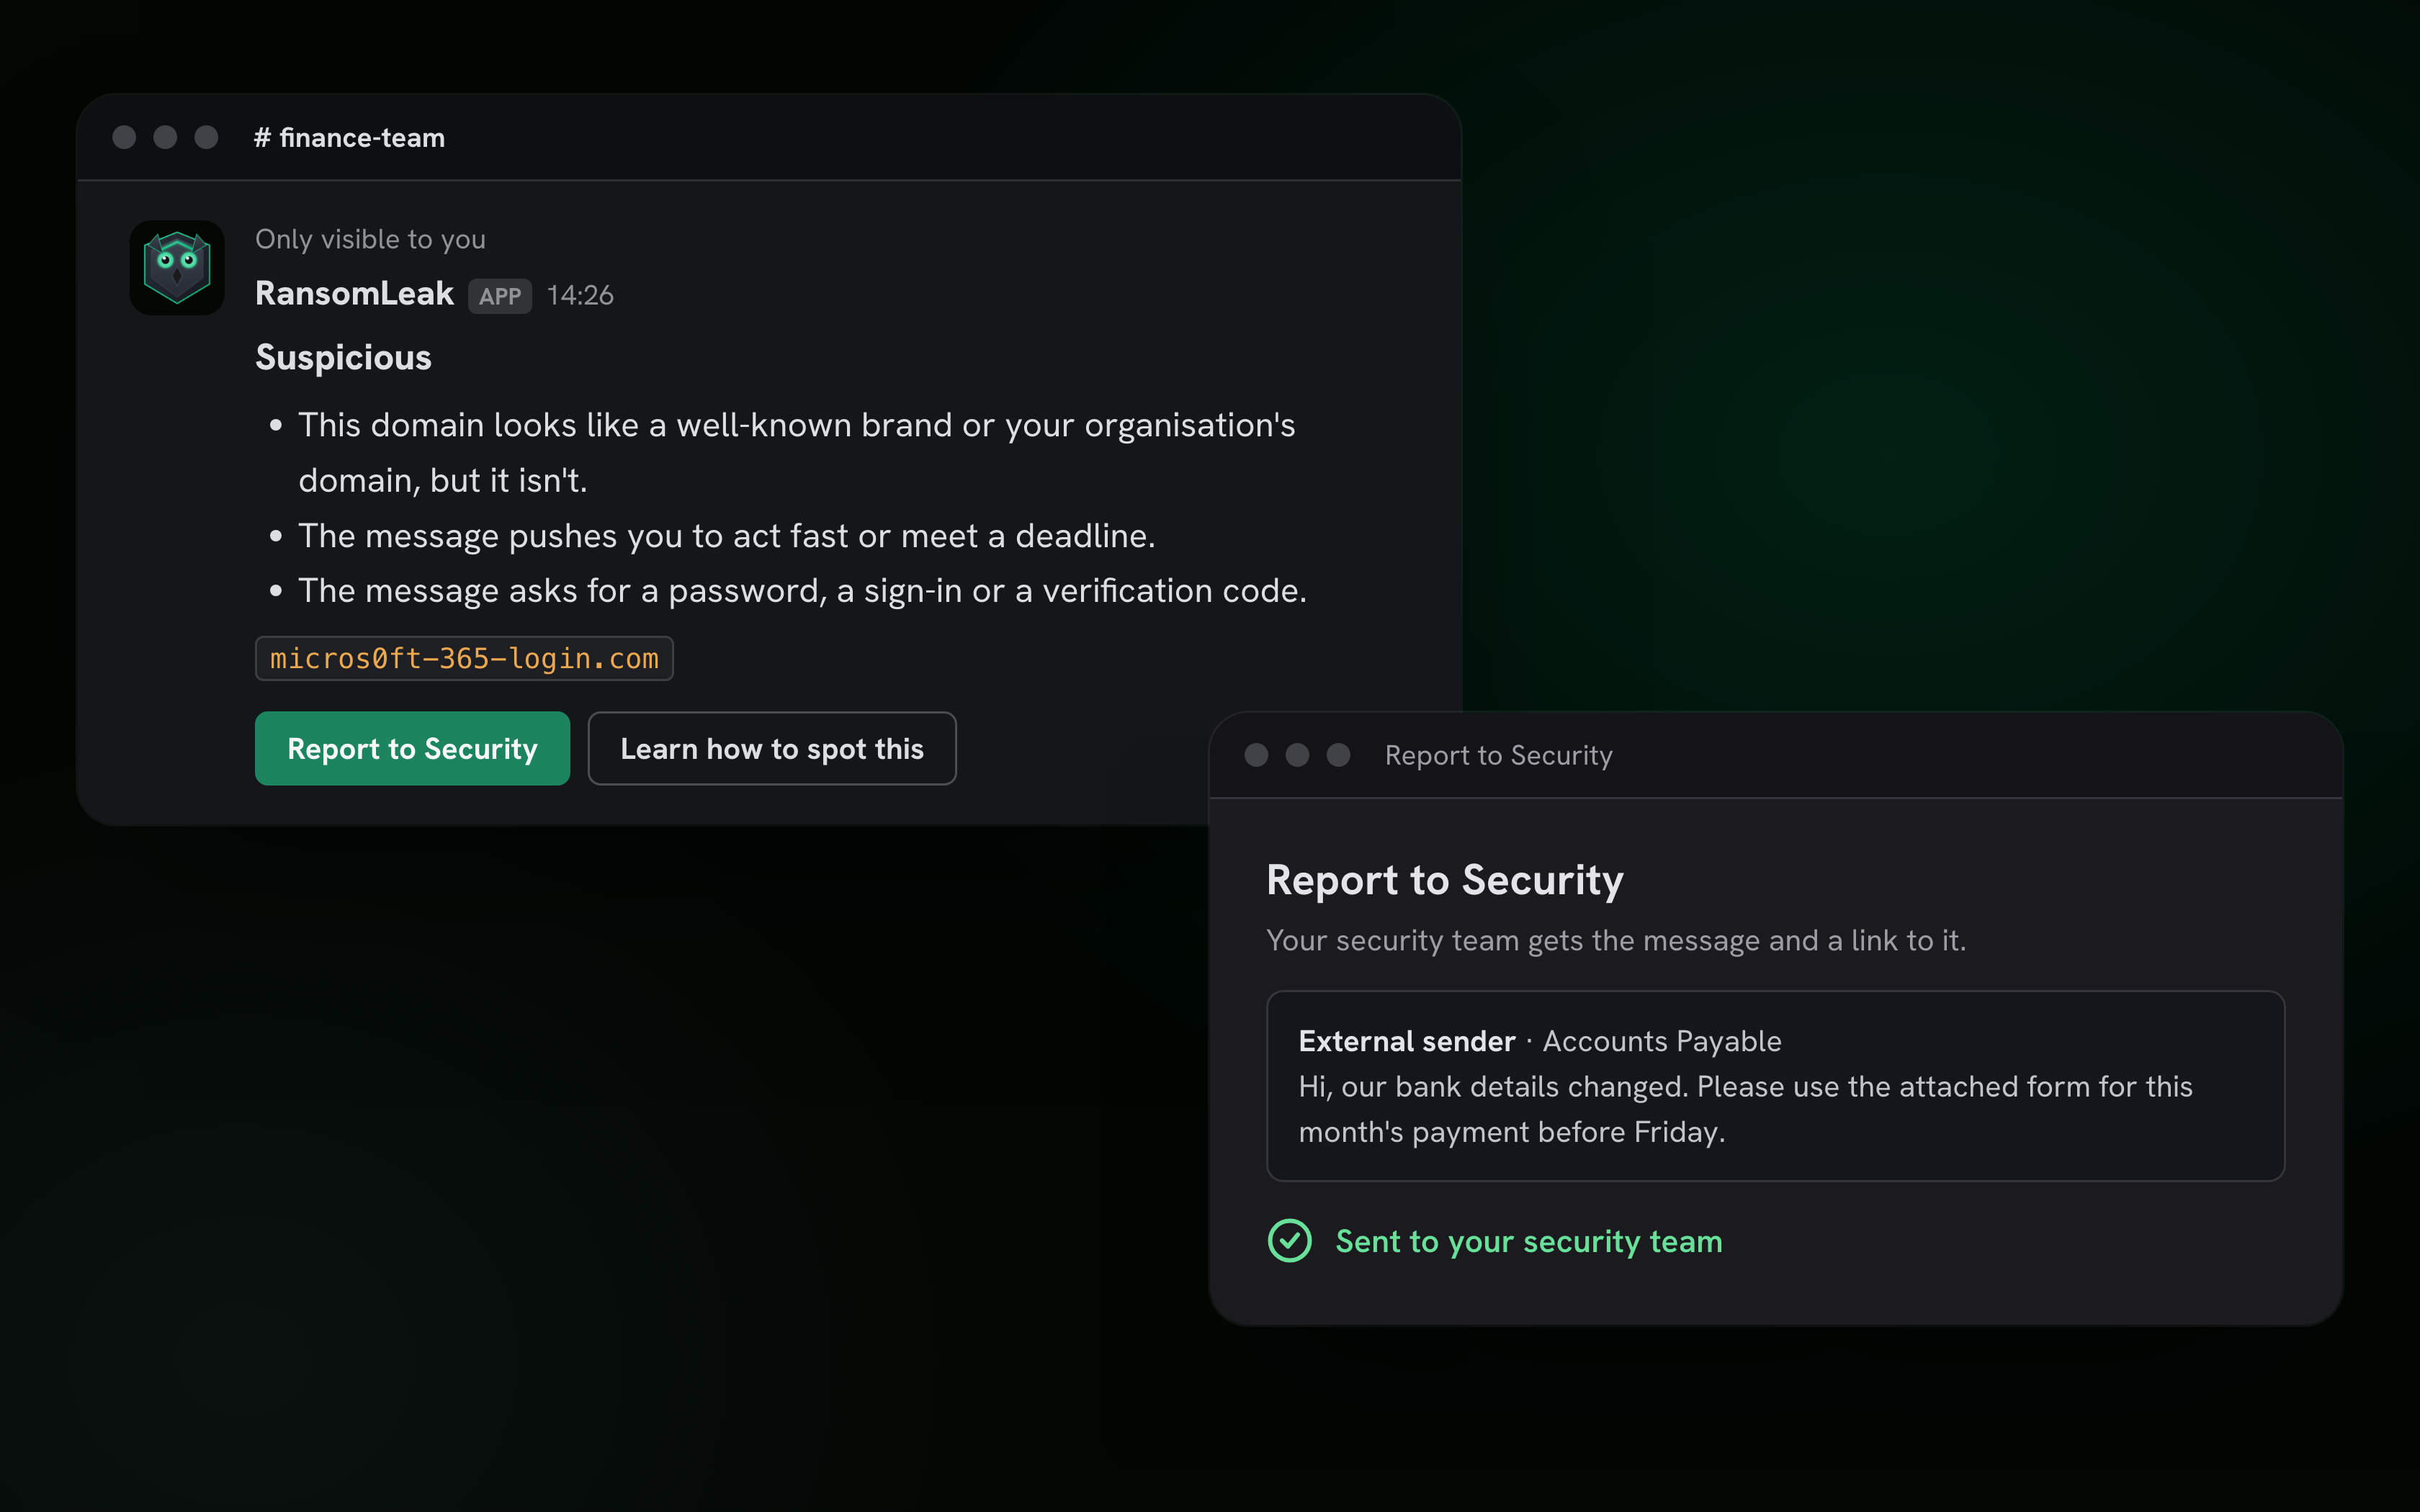
- Перевірка повідомлень у Slack
- /ransomleak check для будь-якого посилання чи тексту дає приватний вердикт із причинами.
- Повідомлення з чату
- Ярлик чи реакція пересилає підозріле повідомлення безпеці й покращує оцінку ризику.
- Щомісячний дайджест безпеки
- Повідомлення, вердикти, хвилі загроз і подяки за влучні знахідки за згодою.
- Тренування вчасно
- Ризикована поведінка в браузері показує людині відповідне тренування з поясненням.
Докази, які приймають аудитори
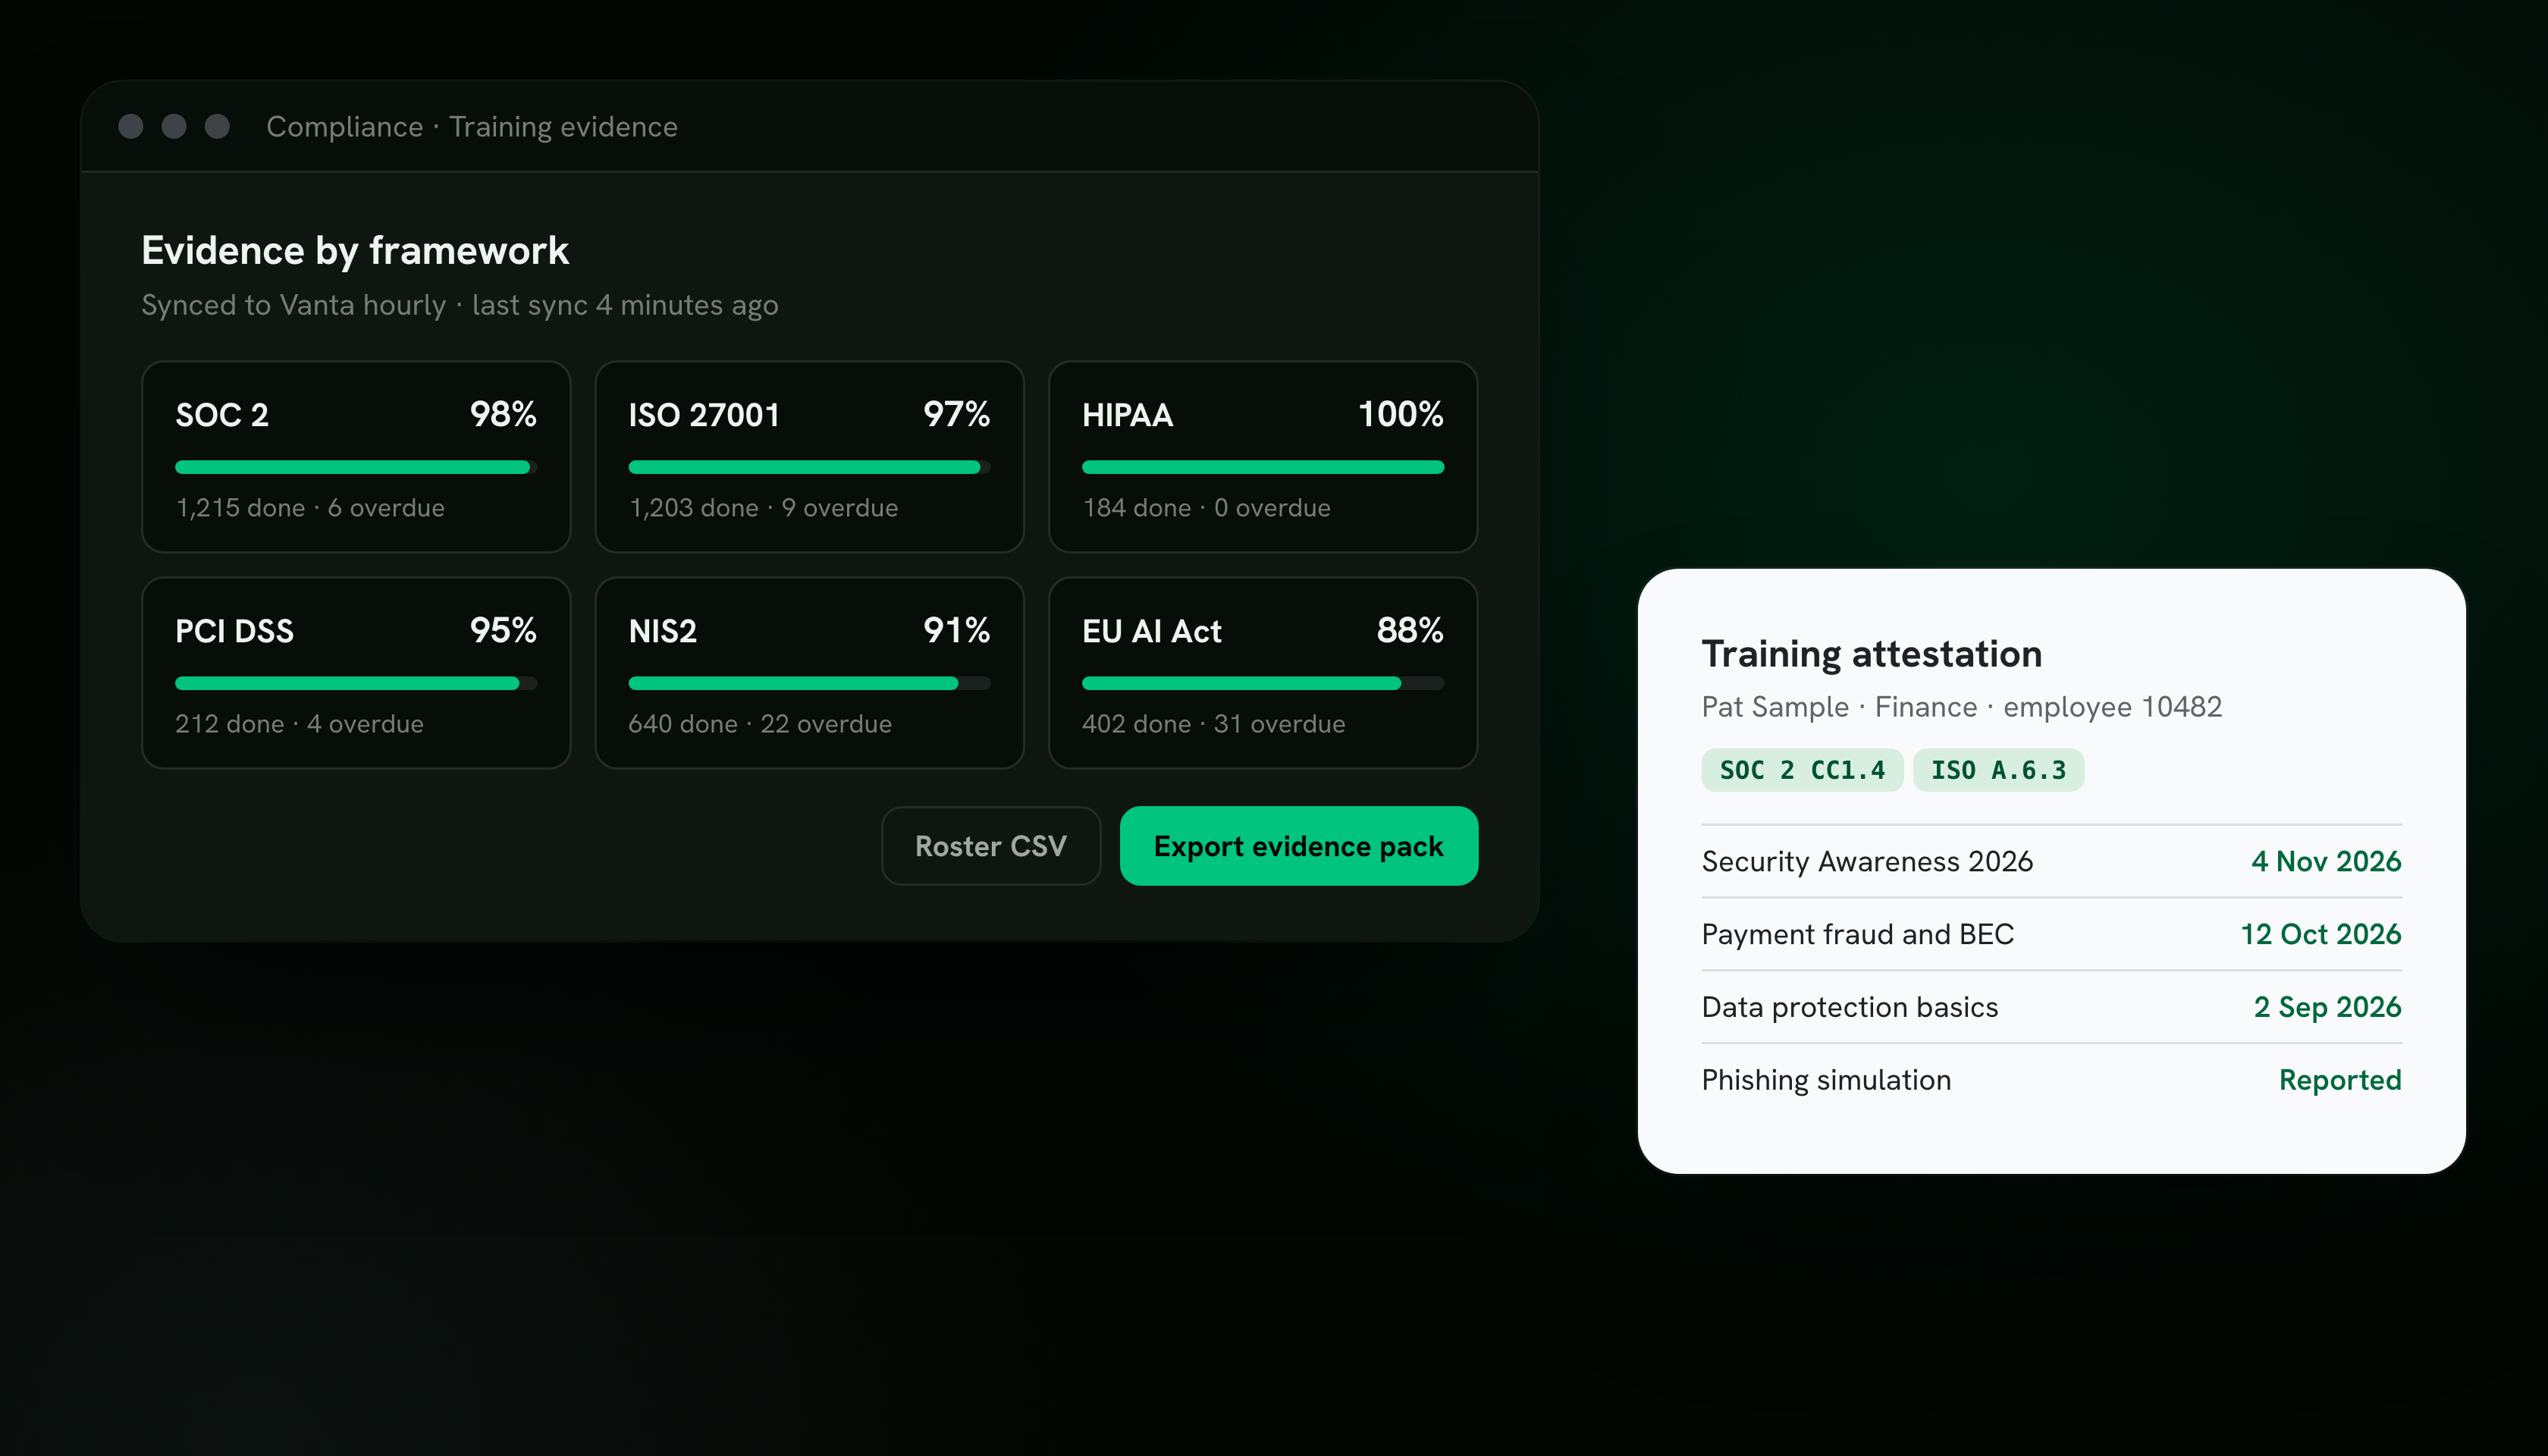
Живі дашборди для вас, експорт із тегами фреймворків для них.
Комплаєнс- Жива аналітика
- Завершення, результати тестів, найскладніші питання й хто відстає.
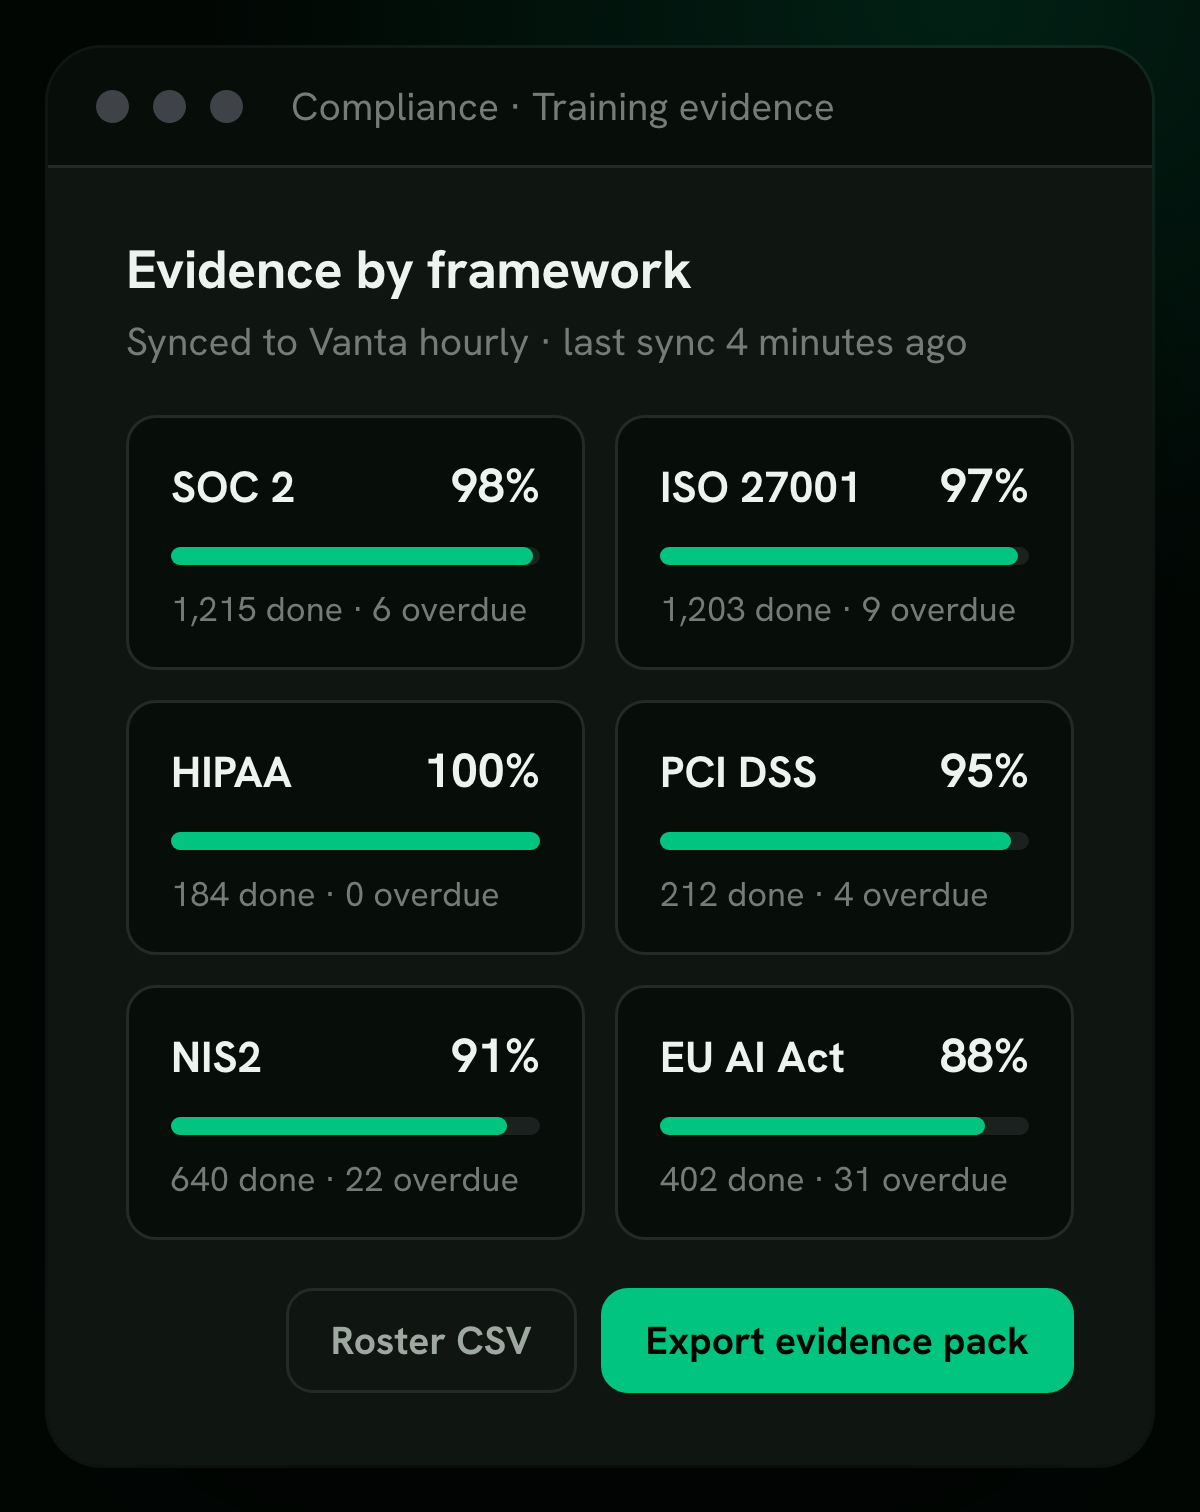
- Докази за фреймворками
- SOC 2, ISO 27001, HIPAA, PCI DSS, GDPR, NIS2, DORA, Акт ЄС про ШІ та інші.
- Персональні підтвердження
- PDF для кожного учня й CSV зі списком для всієї організації.
- Vanta і Drata наживо
- Завершення стають доказами при кожній зміні.
- Звіти за розкладом
- Щотижневі й щомісячні підсумки на пошту зацікавленим.
- Журнал подій безпеки
- Входи й дії адміністраторів, зі збереженням і експортом.
- Ефективність програми
- Покажіть, що навчання змінює поведінку, а не лише що його пройдено.
- Аналітика відповідей
- Які відповіді обирають люди в кожному питанні.
- Експорт відгуків
- Завантажте відгуки учнів про кожну вправу у CSV.
- Архів і скидання
- Закрийте комплаєнс-рік знімком лише для читання й почніть заново.
Корпоративний доступ і адміністрування
Контроль ідентифікації, ролей і бренду, про який спитають закупівлі.
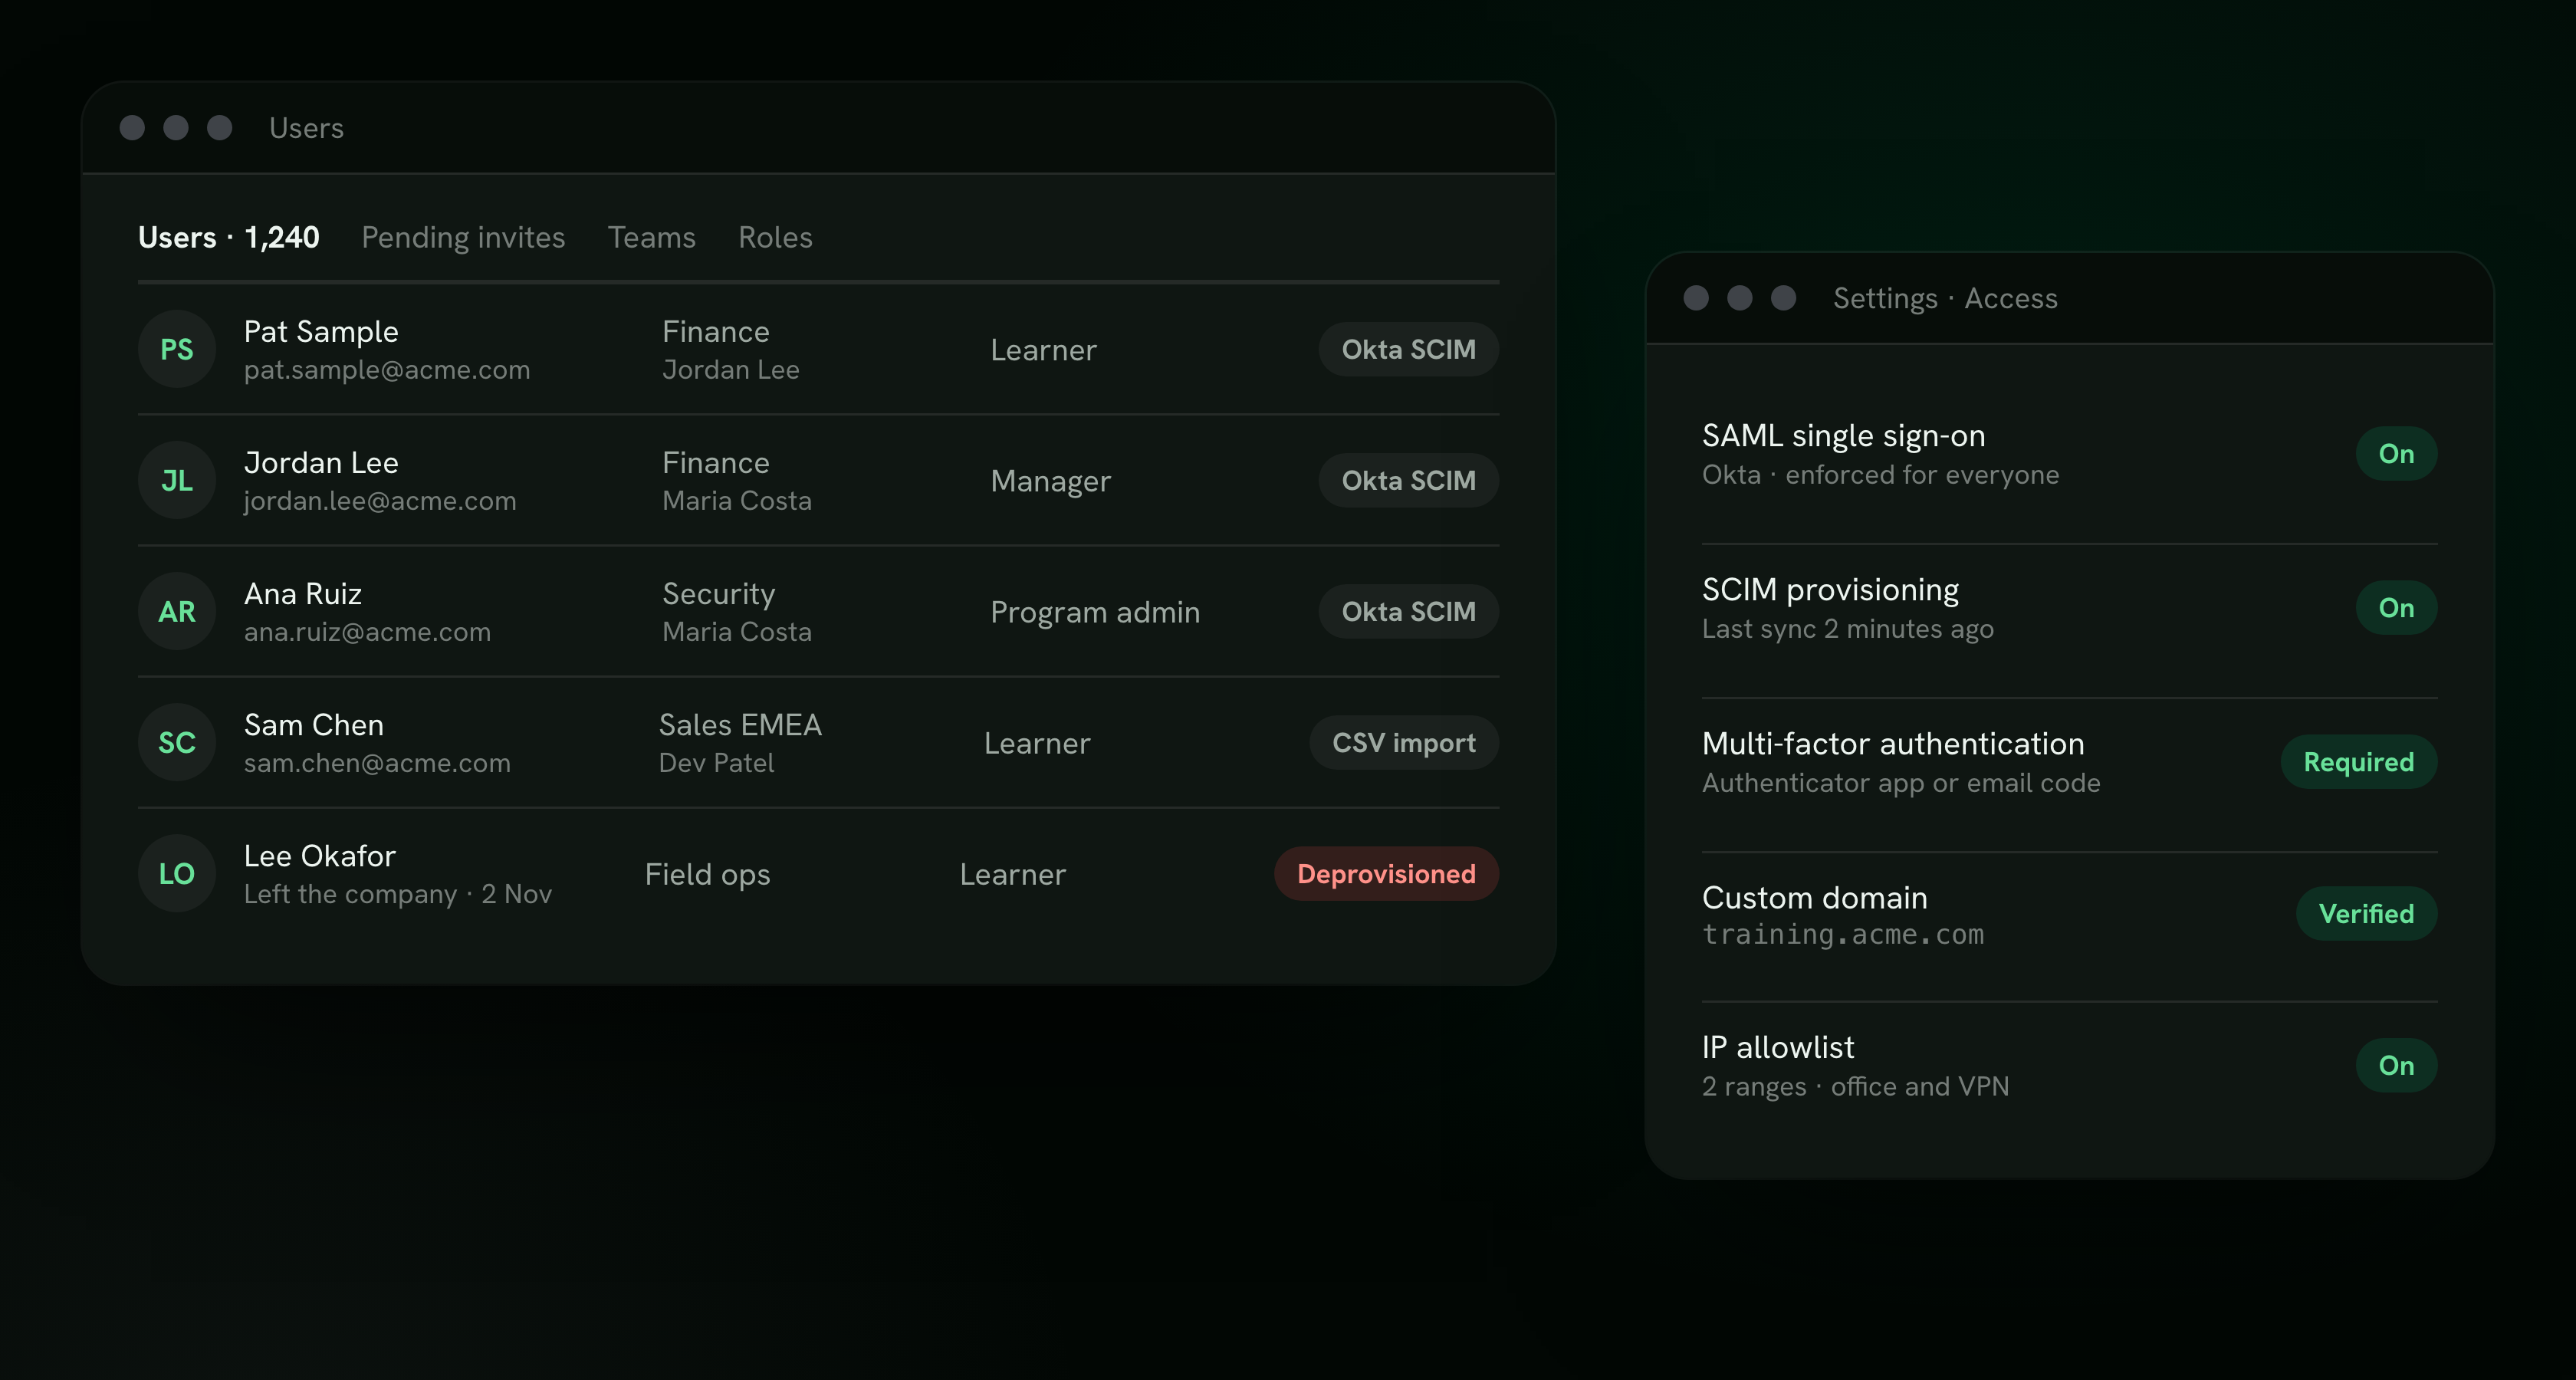
Безпека й відповідність- Єдиний вхід SAML
- Okta, Entra ID, Duo, Google Workspace чи будь-який SAML-провайдер.
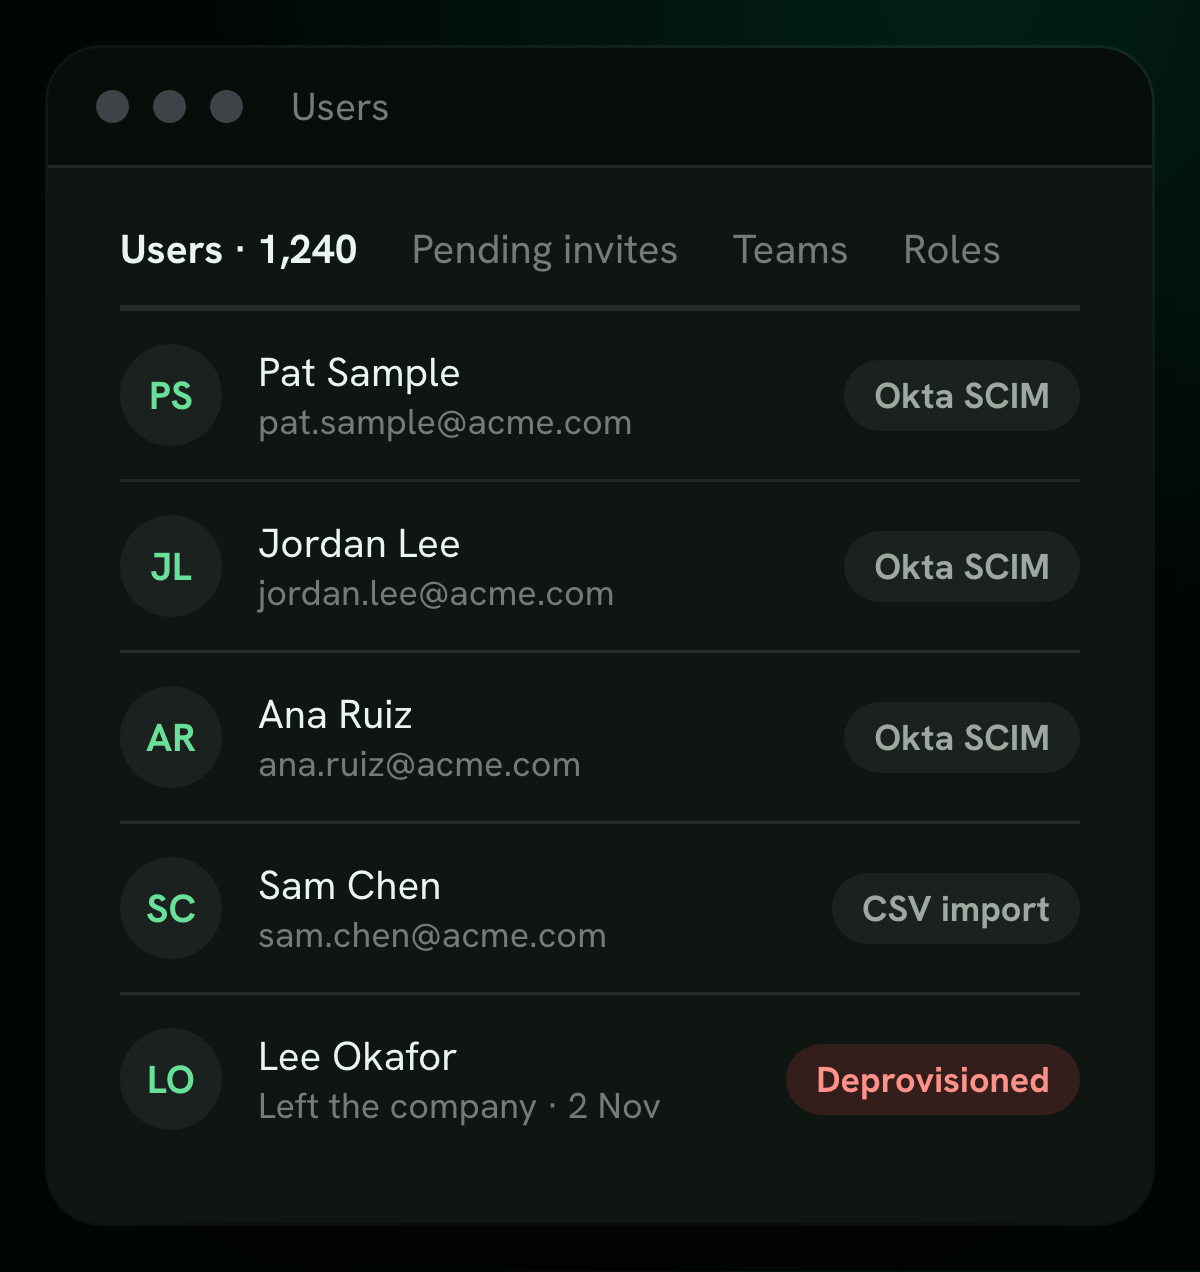
- Синхронізація SCIM
- Люди й групи додаються й видаляються разом із вашим каталогом.
- Обов’язкова MFA
- Застосунок-автентифікатор або код поштою для всіх.
- Власні ролі й дозволи
- Детальні дозволи й ролі за групами з вашого провайдера ідентифікації.
- Команди, групи й керівники
- Відділи, міжкомандні групи й погляд керівника на свою команду.
- Ваш бренд і домен
- Ваш логотип, ваш домен і ваш домен відправлення.
- Список дозволених IP
- Вхід лише з офісних і VPN-адрес, які ви схвалили.
- Керування ліцензіями
- Облік і призначення місць із чіткими лімітами.
- Консоль для партнерів
- MSSP і партнери ведуть багато клієнтів з одного місця.
- Політики навчання
- Прохідний бал, кількість питань, повтори, 3D-кімната й повідомлення організації в листах.
- Партнерський API
- Партнери створюють організації й запускають кампанії програмно.
Вписується у ваш стек, розміщується де треба
Наша LMS чи ваша, події у ваші інструменти, і периметр на ваш вибір.
Інтеграції- SCORM і LTI 1.3
- Працює в Workday, Cornerstone, Moodle, Canvas та будь-якій іншій LMS.
- REST API й вебхуки
- Обмежені токени, документація OpenAPI й одинадцять підписаних подій.
- Служба підтримки й SOAR
- Jira, Freshservice, PagerDuty, XSOAR, Tines і Cisco XDR призначають навчання.
- Синхронізація з HRIS
- HiBob, Rippling, Personio та 80+ систем через Merge.
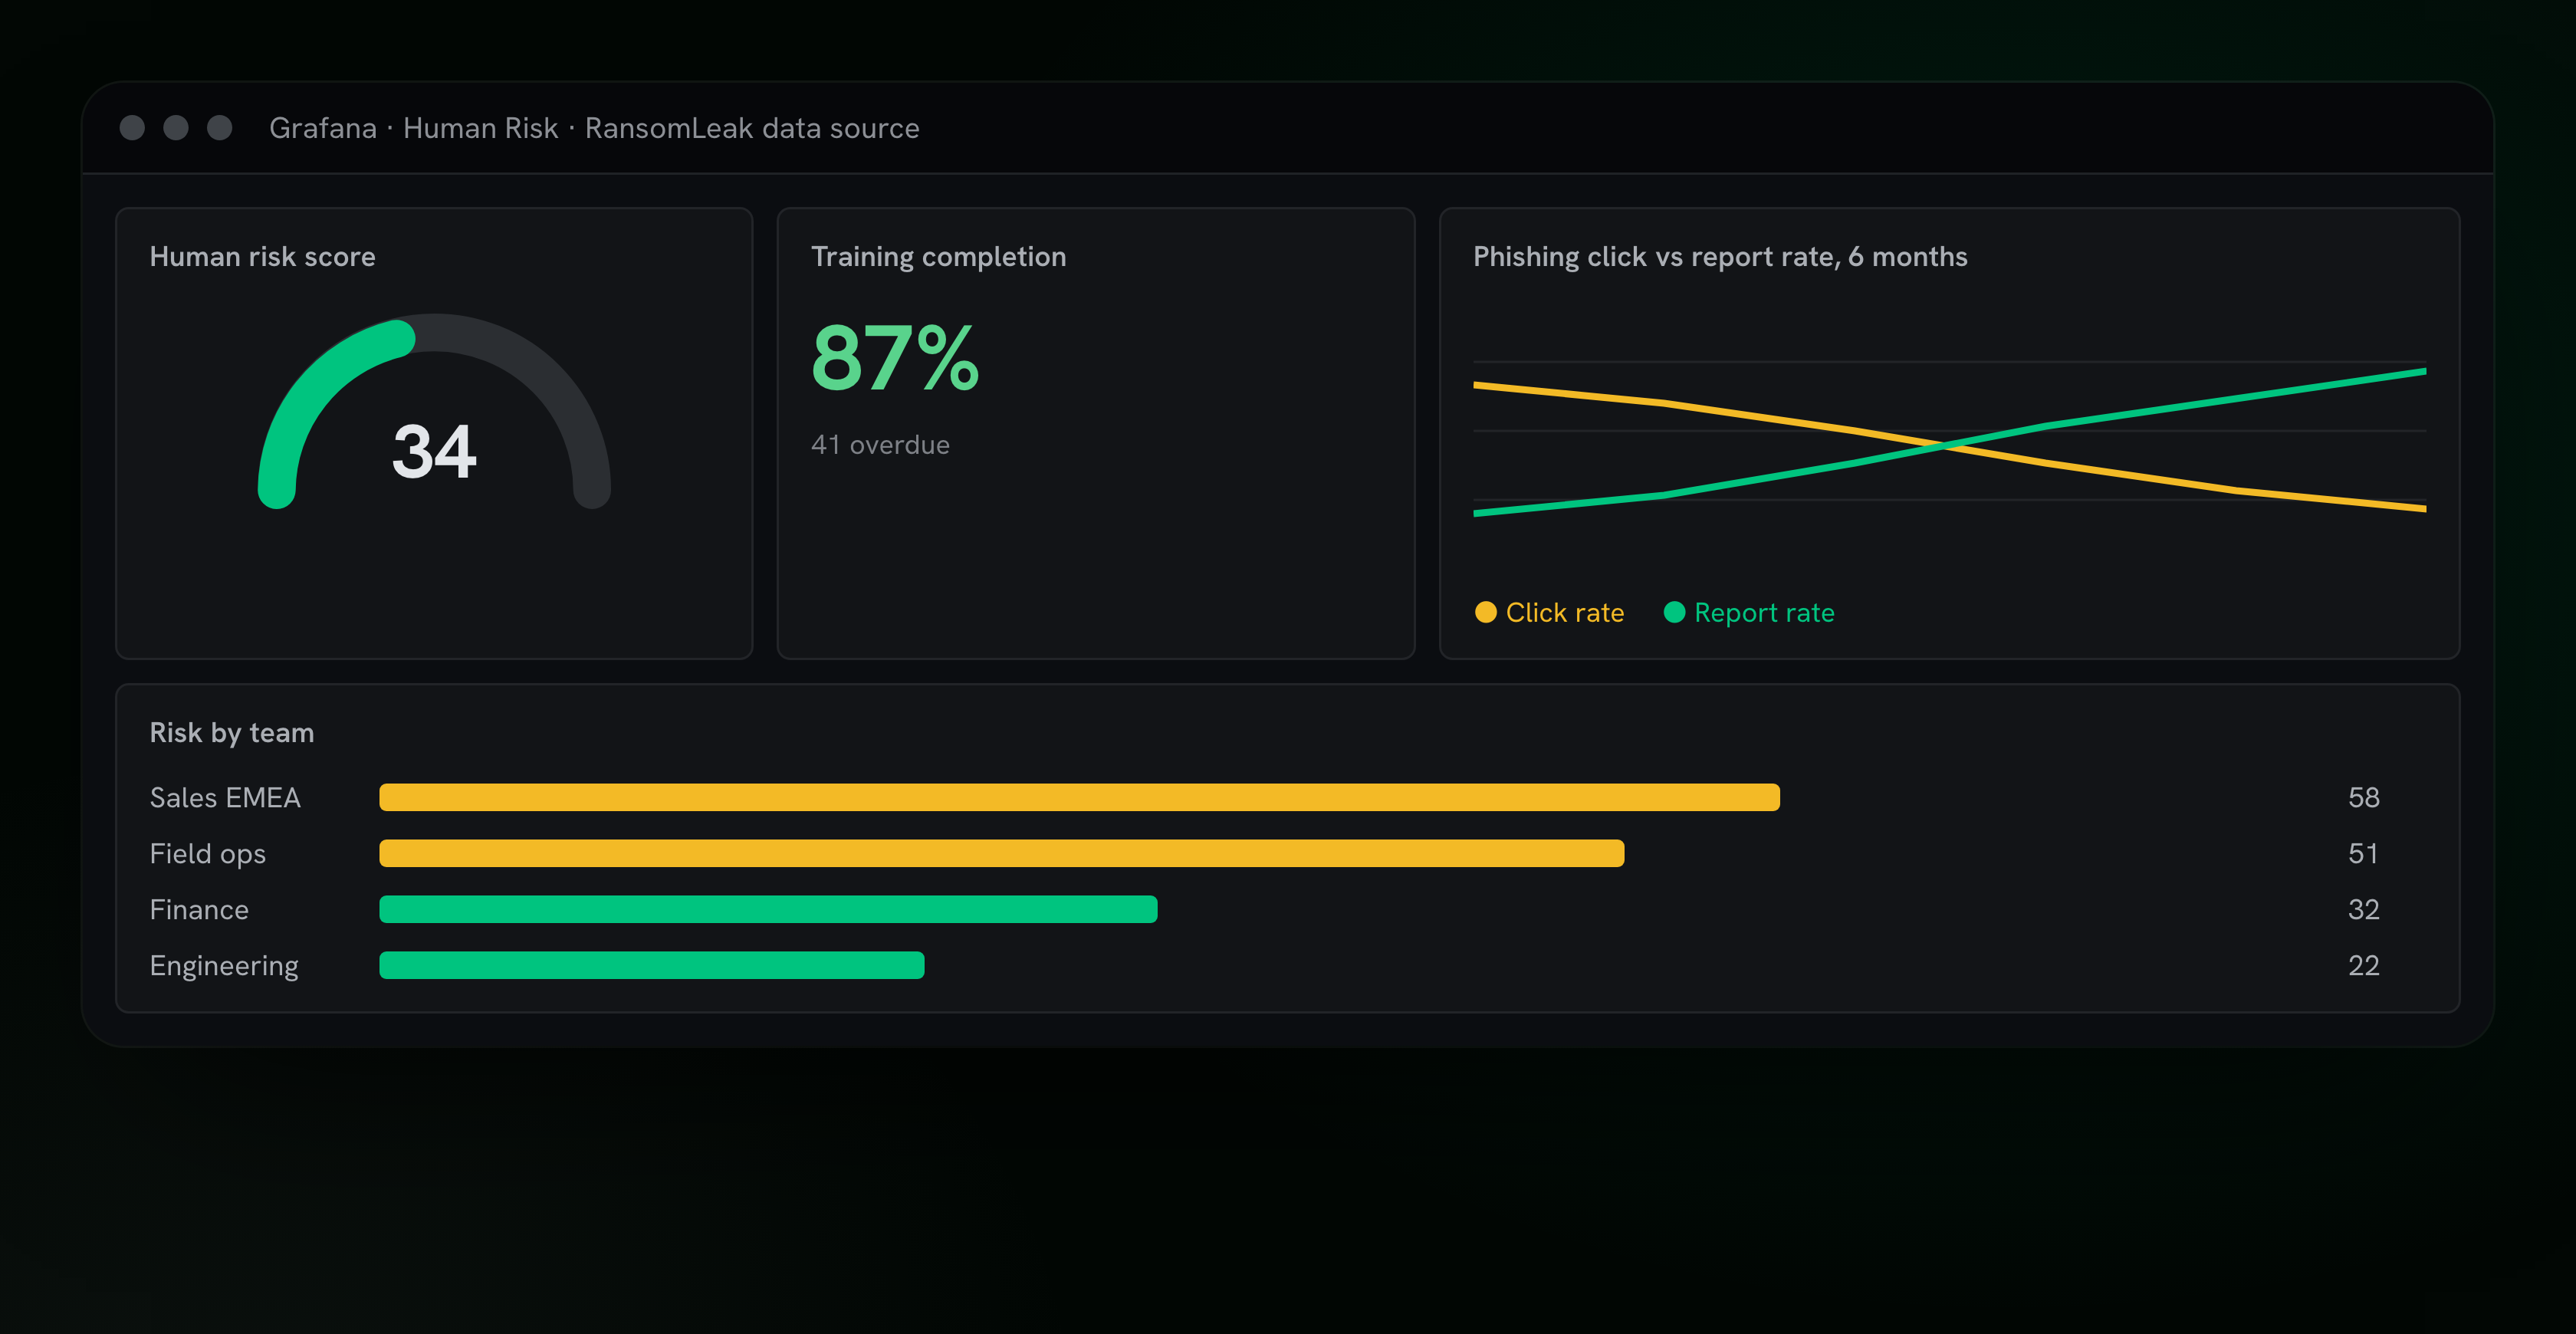
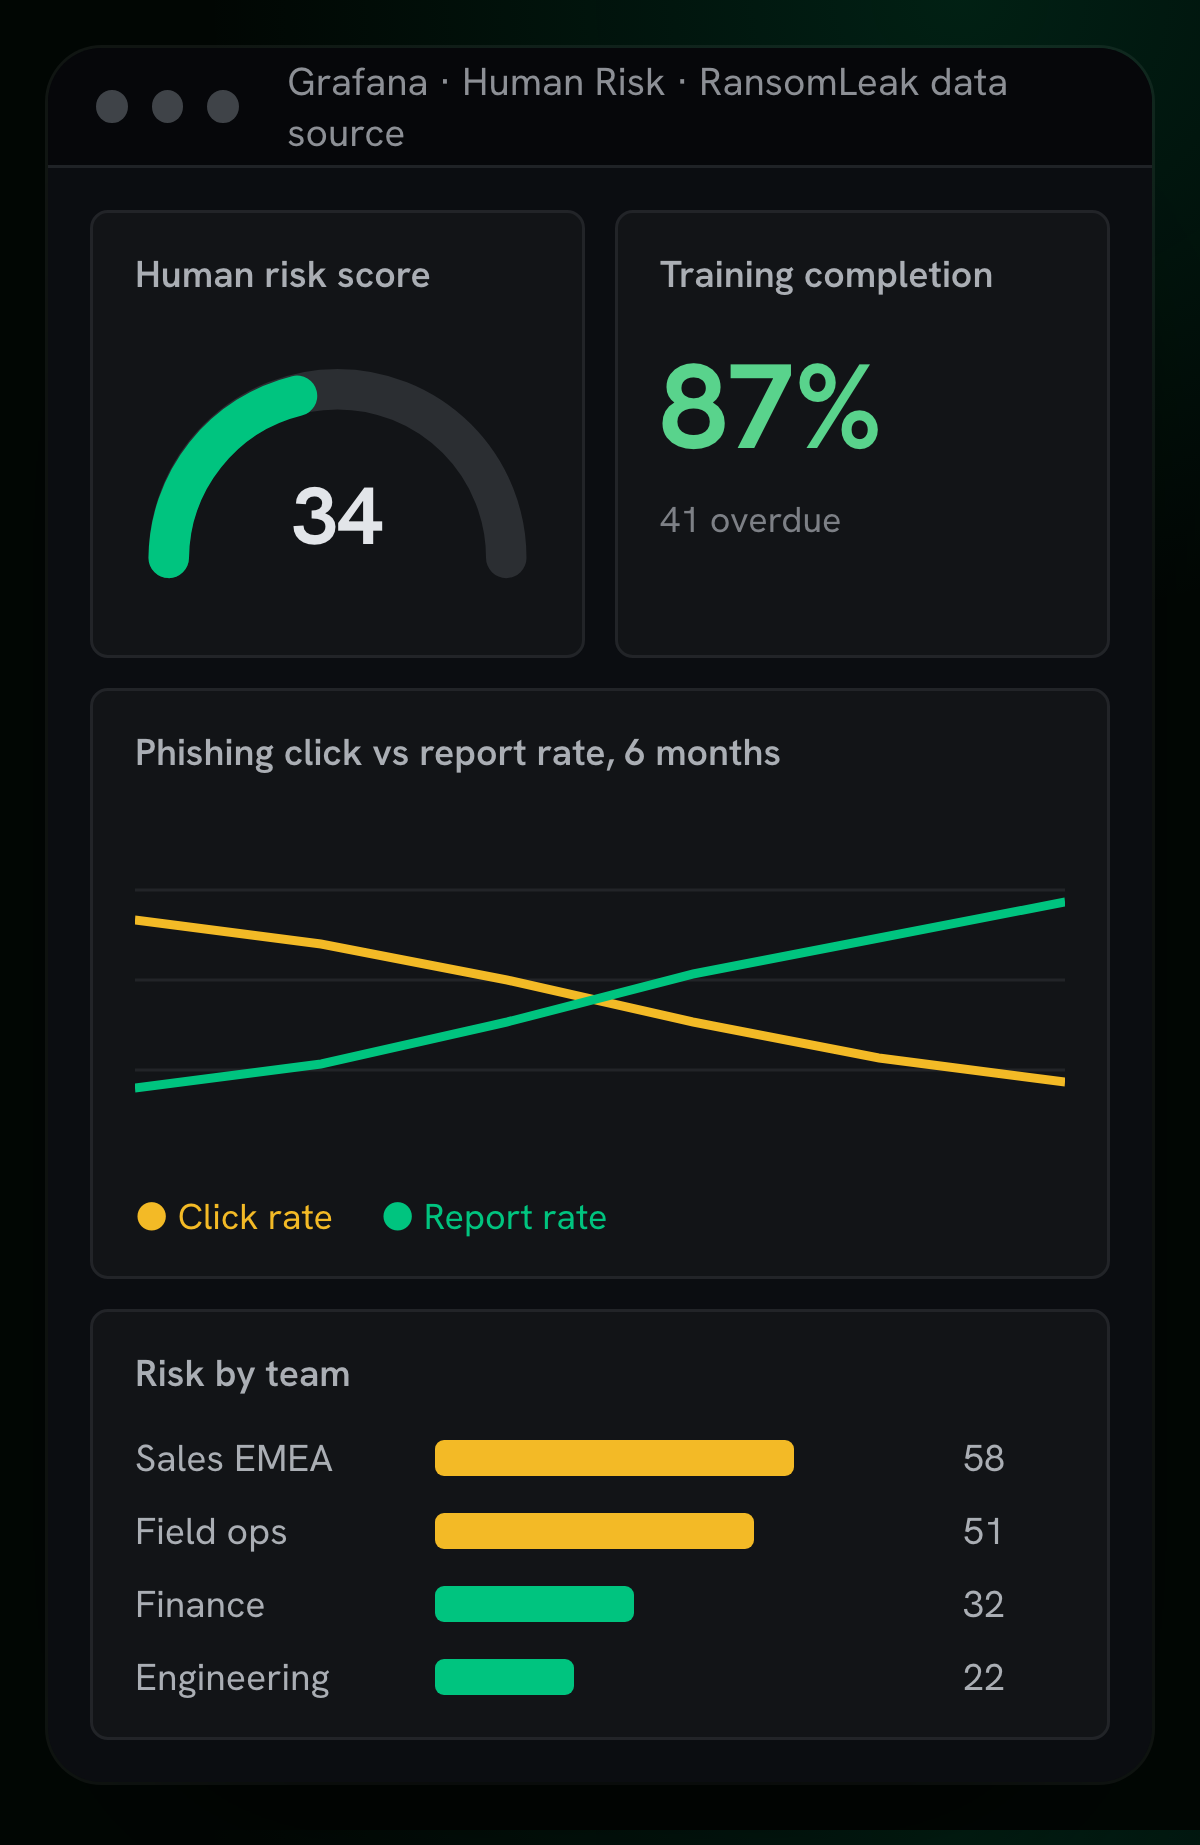
- Дашборди й SIEM
- Grafana, New Relic, Datadog, Splunk і будь-який SIEM.
- Регіон США чи ЄС
- Дані, файли й резервні копії лишаються в обраному регіоні.
- Приватна хмара
- Окреме середовище у власному обліковому записі AWS.
- На ваших серверах і в ізольованих мережах
- Контейнери на ваших хостах із підписаними офлайн-оновленнями.
- Уроки безпечного коду з GitLab
- Знахідка безпеки в CI призначає розробнику урок і звітує в merge request.
- Уроки безпечного коду в GitHub, GitLab і Bitbucket
- Безкоштовні інтеграції перетворюють знахідки SARIF чи SonarQube на підібраний урок у pull або merge request у GitHub, GitLab, Azure DevOps і Bitbucket.
- Купівля через AWS Marketplace
- Закупівля в межах вашої угоди з AWS.
- У каталогах, де ви вже купуєте
- Каталоги Okta, Microsoft, Slack, Atlassian, Freshworks, PagerDuty, Webex і Splunk.
- Документація для ШІ-асистентів
- Увесь довідковий центр у форматі llms.txt для ChatGPT, Claude чи Copilot.
Подивіться на власних даних.
30-хвилинна демонстрація, налаштована під те, як працює ваша організація.
Поширені запитання
Чим RansomLeak відрізняється від іншого навчання з кібербезпеки?
Скільки часу займає розгортання RansomLeak у нашій організації?
Більшість організацій починають роботу протягом кількох днів. Якщо ви використовуєте SCORM або LTI з наявною LMS, розгортання зводиться до завантаження пакета або реєстрації LTI-інструмента.
Для нашої автономної платформи ми беремо на себе налаштування SSO та створення користувачів, щоб ви швидко почали.
Чи можна розмістити RansomLeak у ЄС, у приватній хмарі або on-premises?
Так, усі три варіанти. Стандартна Cloud LMS працює в регіоні США або ЄС, який ви обираєте під час реєстрації, і ваші дані лишаються в цьому регіоні. Організації, яким потрібне суворіше розділення, отримують виділену приватну хмару для одного клієнта в обраному регіоні.
Для обмежених або ізольованих мереж версія on-premises працює як контейнери на ваших хостах Kubernetes чи Docker. Подробиці — у розділі варіанти розгортання.
Чи можна адаптувати навчальний контент під нашу галузь?
Так. Наша команда контенту працює безпосередньо з вами й розробляє індивідуальні навчальні сценарії з урахуванням ризиків вашої галузі, політик компанії та правил бренду.
Ми створюємо вправи, близькі до щоденної роботи ваших співробітників, чи то в охороні здоров’я, фінансах, роздрібній торгівлі, чи в іншому секторі.
Які комплаєнс-стандарти підтримує RansomLeak?
Чи можна завантажити на платформу власні навчальні матеріали?
Так. Ви можете завантажувати зображення, PDF, презентації, відео та сторонні SCORM-пакети просто на платформу. Ваші матеріали розміщуються поруч із вправами RansomLeak в єдиній бібліотеці контенту.
Це зручно для організацій, які вже мають внутрішні політики безпеки, презентації для онбордингу чи комплаєнс-документи і хочуть доставляти їх через ту саму систему, у якій співробітники проходять інтерактивне навчання.