Карта комплаєнсу
Подивіться, які саме вправи RansomLeak закривають вимоги SOC 2, ISO 27001, ISO 27701, NIST CSF 2.0, GDPR, Закону ЄС про штучний інтелект, CCPA / CPRA, HIPAA, HITRUST, PCI DSS, NIS2, DORA та CMMC. Зіставте свою навчальну програму з контролями комплаєнсу.
Кожна таблиця нижче пов’язує конкретні вимоги стандарту з курсами та вправами, які їх закривають, щоб ви могли скласти план навчання, який задовольнить ваших аудиторів. Після таблиць стандартів наведено покриття за ідентифікаторами OWASP, CWE, MITRE ATT&CK і CIS.
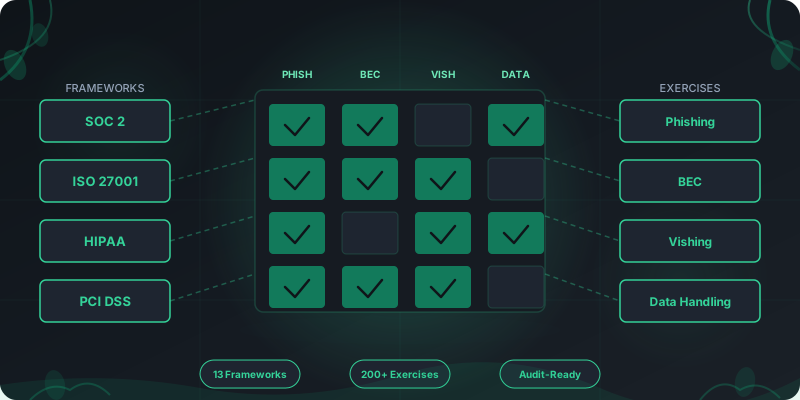
Як RansomLeak зіставляється з вимогами SOC 2?
Критерії довірчих послуг SOC 2 (Trust Services Criteria) вимагають від організацій підтвердити обізнаність з безпеки серед усіх працівників. Вправи RansomLeak напряму зіставлені з контролями Common Criteria, тож аудитори отримують саме ті докази, які їм потрібні.
Як RansomLeak зіставляється з вимогами ISO 27001?
Контролі Annex A стандарту ISO 27001 вимагають задокументованої програми обізнаності з безпеки. RansomLeak дає структурований навчальний контент і облік завершення, які закривають ці контролі під час сертифікаційних аудитів.
Як RansomLeak зіставляється з вимогами ISO 27701?
ISO 27701 розширює ISO 27001 контролями управління конфіденційністю, узгодженими з GDPR. Annex B охоплює контролерів персональних даних (мета, правова підстава, згода, права суб’єктів даних, передавання), а Annex C — обробників (обробка за інструкціями, субобробники, повернення та знищення персональних даних).
Як RansomLeak зіставляється з NIST CSF 2.0?
NIST Cybersecurity Framework 2.0 будує безпеку навколо шести функцій: Govern, Identify, Protect, Detect, Respond і Recover. Функція Protect прямо вимагає програми обізнаності для працівників (PR.AT-1), а суміжні функції — компетентності у виявленні, реагуванні та відновленні.
Як RansomLeak зіставляється з вимогами GDPR?
Статті 39 і 47 GDPR вимагають навчання із захисту даних для працівників, які обробляють персональні дані. RansomLeak пропонує окремий курс «Відповідність GDPR» із вправами про реагування на витоки, права суб’єктів даних і конфіденційність за проєктуванням.
Як RansomLeak зіставляється з вимогами Закону ЄС про штучний інтелект?
Закон ЄС про штучний інтелект встановлює юридично обов’язкові вимоги для організацій, які розробляють, впроваджують або використовують системи ШІ в Європейському Союзі. Стаття 4 вимагає грамотності у сфері ШІ, статті 14 і 26 вимагають компетентного людського нагляду, а статті 27, 50 і 73 встановлюють обов’язки, для виконання яких працівників треба навчити. RansomLeak пропонує окремий курс «Відповідність Закону ЄС про штучний інтелект» із 16 інтерактивними вправами, зіставленими з регламентом стаття за статтею. Курс «Основи ШІ для всіх» пояснює той самий регламент працівникам, які користуються ШІ, а не створюють його: визначення системи ШІ, маркування діпфейків і штрафи.
Як RansomLeak зіставляється з вимогами CCPA / CPRA?
California Consumer Privacy Act і його наступник California Privacy Rights Act надають мешканцям Каліфорнії окремі права щодо їхньої персональної інформації. Бізнес зобов’язаний навчати персонал розпізнавати дійсні запити, опрацьовувати відмови, поводитися з чутливою персональною інформацією та реагувати на витоки за §1798.150.
Як RansomLeak зіставляється з вимогами HIPAA?
Правила безпеки та конфіденційності HIPAA вимагають навчати працівників захисту медичної інформації (PHI). Вправи RansomLeak закривають конкретні адміністративні, фізичні та технічні заходи захисту, визначені в 45 CFR Part 164.
Як RansomLeak зіставляється з вимогами HITRUST CSF?
HITRUST CSF — провідний стандарт для охорони здоров’я та інших середовищ із високими вимогами до довіри: він гармонізує HIPAA, NIST, ISO 27001 і PCI DSS в один набір контролів, який можна сертифікувати. Вимоги до обізнаності та навчання працівників трапляються в кількох категоріях контролів — від Information Security Management до Privacy Practices.
Як RansomLeak зіставляється з вимогами NIS2?
Директива NIS2 вимагає від основних і важливих суб’єктів по всьому ЄС впровадити навчання з кібербезпеки та практики кібергігієни. Стаття 21 окремо вимагає безпеки людських ресурсів і програм обізнаності.
Як RansomLeak зіставляється з вимогами PCI DSS?
Вимога 12.6 PCI DSS v4.0 передбачає формальну програму обізнаності з безпеки для всього персоналу. Навчання RansomLeak закриває цю вимогу задокументованими записами про завершення та оновленнями контенту під конкретні загрози.
Як RansomLeak зіставляється з вимогами DORA?
Регламент про цифрову операційну стійкість (DORA) вимагає від фінансових установ впровадити програми обізнаності з безпеки ІКТ і тестувати свою операційну стійкість. Навчання RansomLeak закриває статті 13, 17, 25 і 28.
Як RansomLeak зіставляється з вимогами CMMC Level 1?
CMMC Level 1 (Foundational) реалізує 17 базових вимог захисту з FAR 52.204-21 для оборонних підрядників США, які працюють з Federal Contract Information. Хоча більшість вимог технічні, кілька з них передбачають обізнаність працівників щодо контролю доступу, ідентифікації, поводження з носіями, фізичної безпеки та захисту від шкідливого коду.
Покриття за таксономіями безпеки
Таблиці вище відповідають аудитору, який запитує, який контроль закриває курс. Таблиці нижче відповідають команді безпеки, яка запитує, який саме ризик відпрацьовує вправа. Кожен ідентифікатор зчитується з самого каталогу, тож реліз контенту тримає їх актуальними, а не залишає застарілими.
Які ризики OWASP Top 10 для вебзастосунків покриває RansomLeak?
Курс з безпеки застосунків відпрацьовує кожен вебризик як сценарій з реальною експлуатацією, а не як означення. Наведено списки 2021 і 2025 років, бо більшість аудиторських програм досі посилаються на 2021-й, а новіші матеріали цитують 2025-й.
Які ризики OWASP API Security Top 10 покриває RansomLeak?
Збої в API — це зазвичай логіка авторизації, а не обробка введення, тому ці вправи ставлять учасника на ендпоінт, який довіряє своєму клієнту. Покриття охоплює редакції 2019 і 2023 років.
| Ідентифікатор | Що охоплює | Вправи |
|---|---|---|
| OWASP API API1:2023 | Broken Object Level Authorization | Порушена авторизація на рівні об’єктів |
| OWASP API API2:2023 | Broken Authentication | Порушена автентифікація користувачів |
| OWASP API API3:2019 | Excessive Data Exposure | Надмірне розкриття даних |
| OWASP API API4:2023 | Unrestricted Resource Consumption | Необмежене споживання ресурсів |
| OWASP API API5:2023 | Broken Function Level Authorization | Порушена авторизація на рівні функцій |
| OWASP API API6:2019 | Mass Assignment | Масове присвоєння |
| OWASP API API8:2019 | Injection | Ін’єкція |
| OWASP API API8:2023 | Security Misconfiguration | Неправильна конфігурація безпеки |
| OWASP API API9:2023 | Improper Inventory Management | Неналежне управління інвентарем |
| OWASP API API10:2019 | Insufficient Logging & Monitoring | Недостатнє логування й моніторинг |
Які ризики OWASP Top 10 для LLM покриває RansomLeak?
Промпт-ін’єкція, розкриття чутливих даних і ризики ланцюга постачання в застосунках на мовних моделях. Зіставлено списки 2025 і 2026 років, оскільки опитувальники для закупівель досі посилаються на будь-який із них.
Які ризики OWASP Agentic Top 10 покриває RansomLeak?
Агентні ризики поведінкові, а не синтаксичні: агент із правильними дозволами робить не те, що треба. Кожна вправа ставить учасника всередину того циклу, де ухвалюється це рішення.
| Ідентифікатор | Що охоплює | Вправи |
|---|---|---|
| OWASP ASI01:2026 | Agent Goal Hijack | Викрадення мети агента ШІ |
| OWASP ASI02:2026 | Tool Misuse & Exploitation | Експлуатація інструментів агента ШІ |
| OWASP ASI03:2026 | Identity & Privilege Abuse | Зловживання ідентичністю та привілеями агента |
| OWASP ASI04:2026 | Agentic Supply Chain Vulnerabilities | Атака на ланцюг постачання агентного ШІ |
| OWASP ASI05:2026 | Unexpected Code Execution (RCE) | Ін’єкція коду через агента ШІ |
| OWASP ASI06:2026 | Memory & Context Poisoning | Отруєння пам’яті агента ШІ |
| OWASP ASI07:2026 | Insecure Inter-Agent Communication | Підробка повідомлень між агентами |
| OWASP ASI08:2026 | Cascading Failures | Каскадний збій багатоагентної системи |
| OWASP ASI09:2026 | Human-Agent Trust Exploitation | Надмірна довіра до рекомендацій агента ШІ |
| OWASP ASI10:2026 | Rogue Agents | Некеровані агенти ШІ |
Які ризики OWASP MCP Top 10 покриває RansomLeak?
Курс з Model Context Protocol охоплює отруєння інструментів, витік токенів і розповзання дозволів у повному ланцюжку інструментів агента. Це найновіший список у каталозі, і він зіставляє одну вправу з кожним ризиком.
| Ідентифікатор | Що охоплює | Вправи |
|---|---|---|
| OWASP MCP MCP01:2025 | Token Mismanagement & Secret Exposure | Витік токенів MCP |
| OWASP MCP MCP02:2025 | Privilege Escalation via Scope Creep | Розповзання дозволів агента |
| OWASP MCP MCP03:2025 | Tool Poisoning | Отруєні описи інструментів |
| OWASP MCP MCP04:2025 | Supply Chain & Dependency Tampering | Пакет MCP із підробленою назвою |
| OWASP MCP MCP05:2025 | Command Injection & Execution | Ін’єкція команд у MCP |
| OWASP MCP MCP06:2025 | Intent Flow Subversion | Захоплений намір агента |
| OWASP MCP MCP07:2025 | Insufficient AuthN/AuthZ | Сервер MCP без автентифікації |
| OWASP MCP MCP08:2025 | Lack of Audit & Telemetry | Відсутній журнал аудиту MCP |
| OWASP MCP MCP09:2025 | Shadow MCP Servers | Тіньові сервери MCP |
| OWASP MCP MCP10:2025 | Context Injection & Over-Sharing | Витік контексту між клієнтами |
Які слабкості MITRE CWE покриває RansomLeak?
Ідентифікатор CWE прив’язує вправу до конкретної слабкості, яку вона відпрацьовує, а саме цього зазвичай вимагає політика безпечної розробки або клієнтський опитувальник з безпеки. Покриття охоплює треки застосунків, API, хмари та репозиторіїв.
Які техніки MITRE ATT&CK покриває RansomLeak?
ATT&CK зіставляє навчання з поведінкою зловмисника, а не з дефектами коду, тож команда виявлення може порівняти покриття обізнаності з техніками, які вона вже відстежує. Підтехніки наведено окремо там, де каталог відпрацьовує їх окремо.
Як RansomLeak зіставляється з CIS Critical Security Controls?
Контроль 14 — це запобіжник обізнаності з безпеки, але каталог підтримує й багато інших. Для широких контролів тут наведено десять найдоречніших вправ, а ідентифікатор веде до повного набору в бібліотеці.
Поширені запитання
Які стандарти комплаєнсу покриває навчання RansomLeak?
Навчання RansomLeak зіставлене з тринадцятьма основними стандартами: SOC 2, ISO 27001, ISO 27701, NIST CSF 2.0, GDPR, Закон ЄС про штучний інтелект, CCPA / CPRA, HIPAA, HITRUST CSF, PCI DSS, NIS2, DORA та CMMC Level 1. Для кожного стандарту визначено сфери вимог і пов’язано їх із відповідними курсами та вправами.
Поруч із ними стоять вісім таксономій безпеки: списки OWASP Top 10 для вебзастосунків, API, LLM, агентних застосунків і MCP, а також MITRE CWE, MITRE ATT&CK та CIS Critical Security Controls.
Ця сторінка — матриця перехресних посилань для порівняння обсягу покриття. Детальний розбір кожного стандарту (типові причини провалу аудиту, конкретні випадки правозастосування, покриття контроль за контролем) дивіться в посібниках зі стандартів комплаєнсу.
Чи зіставляє RansomLeak вправи з OWASP, CWE та MITRE ATT&CK?
Так. Кожна вправа має ідентифікатори OWASP, CWE, MITRE ATT&CK, CIS, NIST CSF, GDPR і Закону ЄС про штучний інтелект, з якими вона зіставлена. Ці ідентифікатори показані на картці вправи в каталозі та в таблицях покриття на цій сторінці.
Таблиці генеруються з тих самих даних, що й каталог, тож вони оновлюються з кожним релізом контенту, а не ведуться вручну. Бібліотеку також можна фільтрувати за ідентифікатором, наприклад CWE-89 або T1566.
Чи може RansomLeak формувати звіти про комплаєнс, готові до аудиту?
Так. Платформа експортує комплаєнс-звіти у форматах PDF, CSV та Excel, які документують завершення навчання за працівниками, відділами та вимогами стандарту. Звіти містять мітки часу, результати тестів і докази участі.
Аудитори можуть переконатися, що конкретні контролі закриті, за структурованими навчальними записами без ручного збору даних.
Як часто потрібно оновлювати навчання для комплаєнсу?
Більшість стандартів вимагають навчання щонайменше раз на рік, але добра практика — щоквартальні або щомісячні оновлення. Аудитори SOC 2 та ISO 27001 очікують побачити постійну роботу з обізнаності, а не одну щорічну сесію.
RansomLeak випускає новий контент щомісяця, тож ви можете регулярно призначати свіжі вправи, не повторюючи той самий матеріал.
Чи підтримує RansomLeak SCORM для відстеження комплаєнсу в LMS?
Так. Кожна вправа експортується як пакет SCORM 1.2 або SCORM 2004, який запускається у вашій наявній LMS. Дані про завершення, результати тестів і витрачений час напряму потрапляють у звітність вашої LMS.
Подробиці про підтримувані платформи та кроки розгортання шукайте на нашій сторінці інтеграції SCORM.
Чи можна адаптувати навчання під конкретні вимоги комплаєнсу?
Так. Наша контент-команда створює індивідуальні вправи під ваше регуляторне середовище. Медичні організації можуть отримати сценарії саме під HIPAA. Фінансові установи можуть зосередитися на вимогах PCI DSS і DORA.
Індивідуальний контент має той самий інтерактивний 3D-формат та інтегрується зі стандартними інструментами комплаєнс-звітності.
Які докази RansomLeak надає аудиторам?
RansomLeak формує детальні навчальні записи: ім’я працівника, відділ, пройдена вправа, дата, витрачений час, результат тесту та конкретний контроль комплаєнсу, який вона закриває. Ці записи можна експортувати, а політики зберігання тримають історичні дані доступними для багаторічних аудитів.
Якщо організація використовує SCORM, LMS веде власний незалежний журнал аудиту поряд із записами RansomLeak.
Зіставте навчання з вимогами комплаєнсу
Поговоріть з нашою командою про побудову навчальної програми, узгодженої з вимогами комплаєнсу. Прочитайте посібник покупця для CISO з критеріями оцінювання або перегляньте повний каталог вправ.