Усі сигнали про людський ризик в одній оцінці
Базова оцінка, результати фішингу й тренувань, уроки в Slack і Teams, попередження в браузері та алерти ваших ідентифікаційних інструментів — усе це формує одну пояснювану оцінку на людину. А оцінка вирішує, кому яке навчання призначити.
Оцінка, базове оцінювання та автоматизація за рівнем ризику входять до кожного тарифу.
- Базове оцінювання Дворихвилинні опитування в Slack, Teams або email Прогалина: платіжне шахрайство
- Фішинг і смішинг Симуляції в email та SMS Ввела облікові дані
- Тренування Діпфейк, голос, чат, QR та інші Діпфейк-дзвінок: провалено
- Навчання Курси, коригувальне навчання й уроки в чаті 2 уроки прострочено
Оцінка людського ризику
- Вразливість до фішингу 78
- Борг із коригувального навчання 60
- Гігієна навчання 42
- Зовнішні сигнали 55
- Знання з безпеки 50
Приклад. Наведіть на джерело, щоб побачити, що воно живить.
- Slack Повідомлення службі безпеки та перевірка повідомлень Повідомила про лист
- Microsoft Teams Уроки, опитування, повідомлення та перевірки Перевірила посилання: підозріле
- Розширення для браузера Сайти-двійники, ризикові дозволи, вставки в ШІ Пішла далі попри сайт-двійник
- Ідентифікація та інструменти безпеки Entra ID, Defender, Chrome, ваша SIEM Ризикований вхід, високий
Звідки беруться сигнали
Кожне джерело вимірює щось своє. Разом вони показують, хто може схибити, хто повідомляє про загрози і чого кожній людині ще бракує.
Знайте кожну прогалину ще до першої кампанії
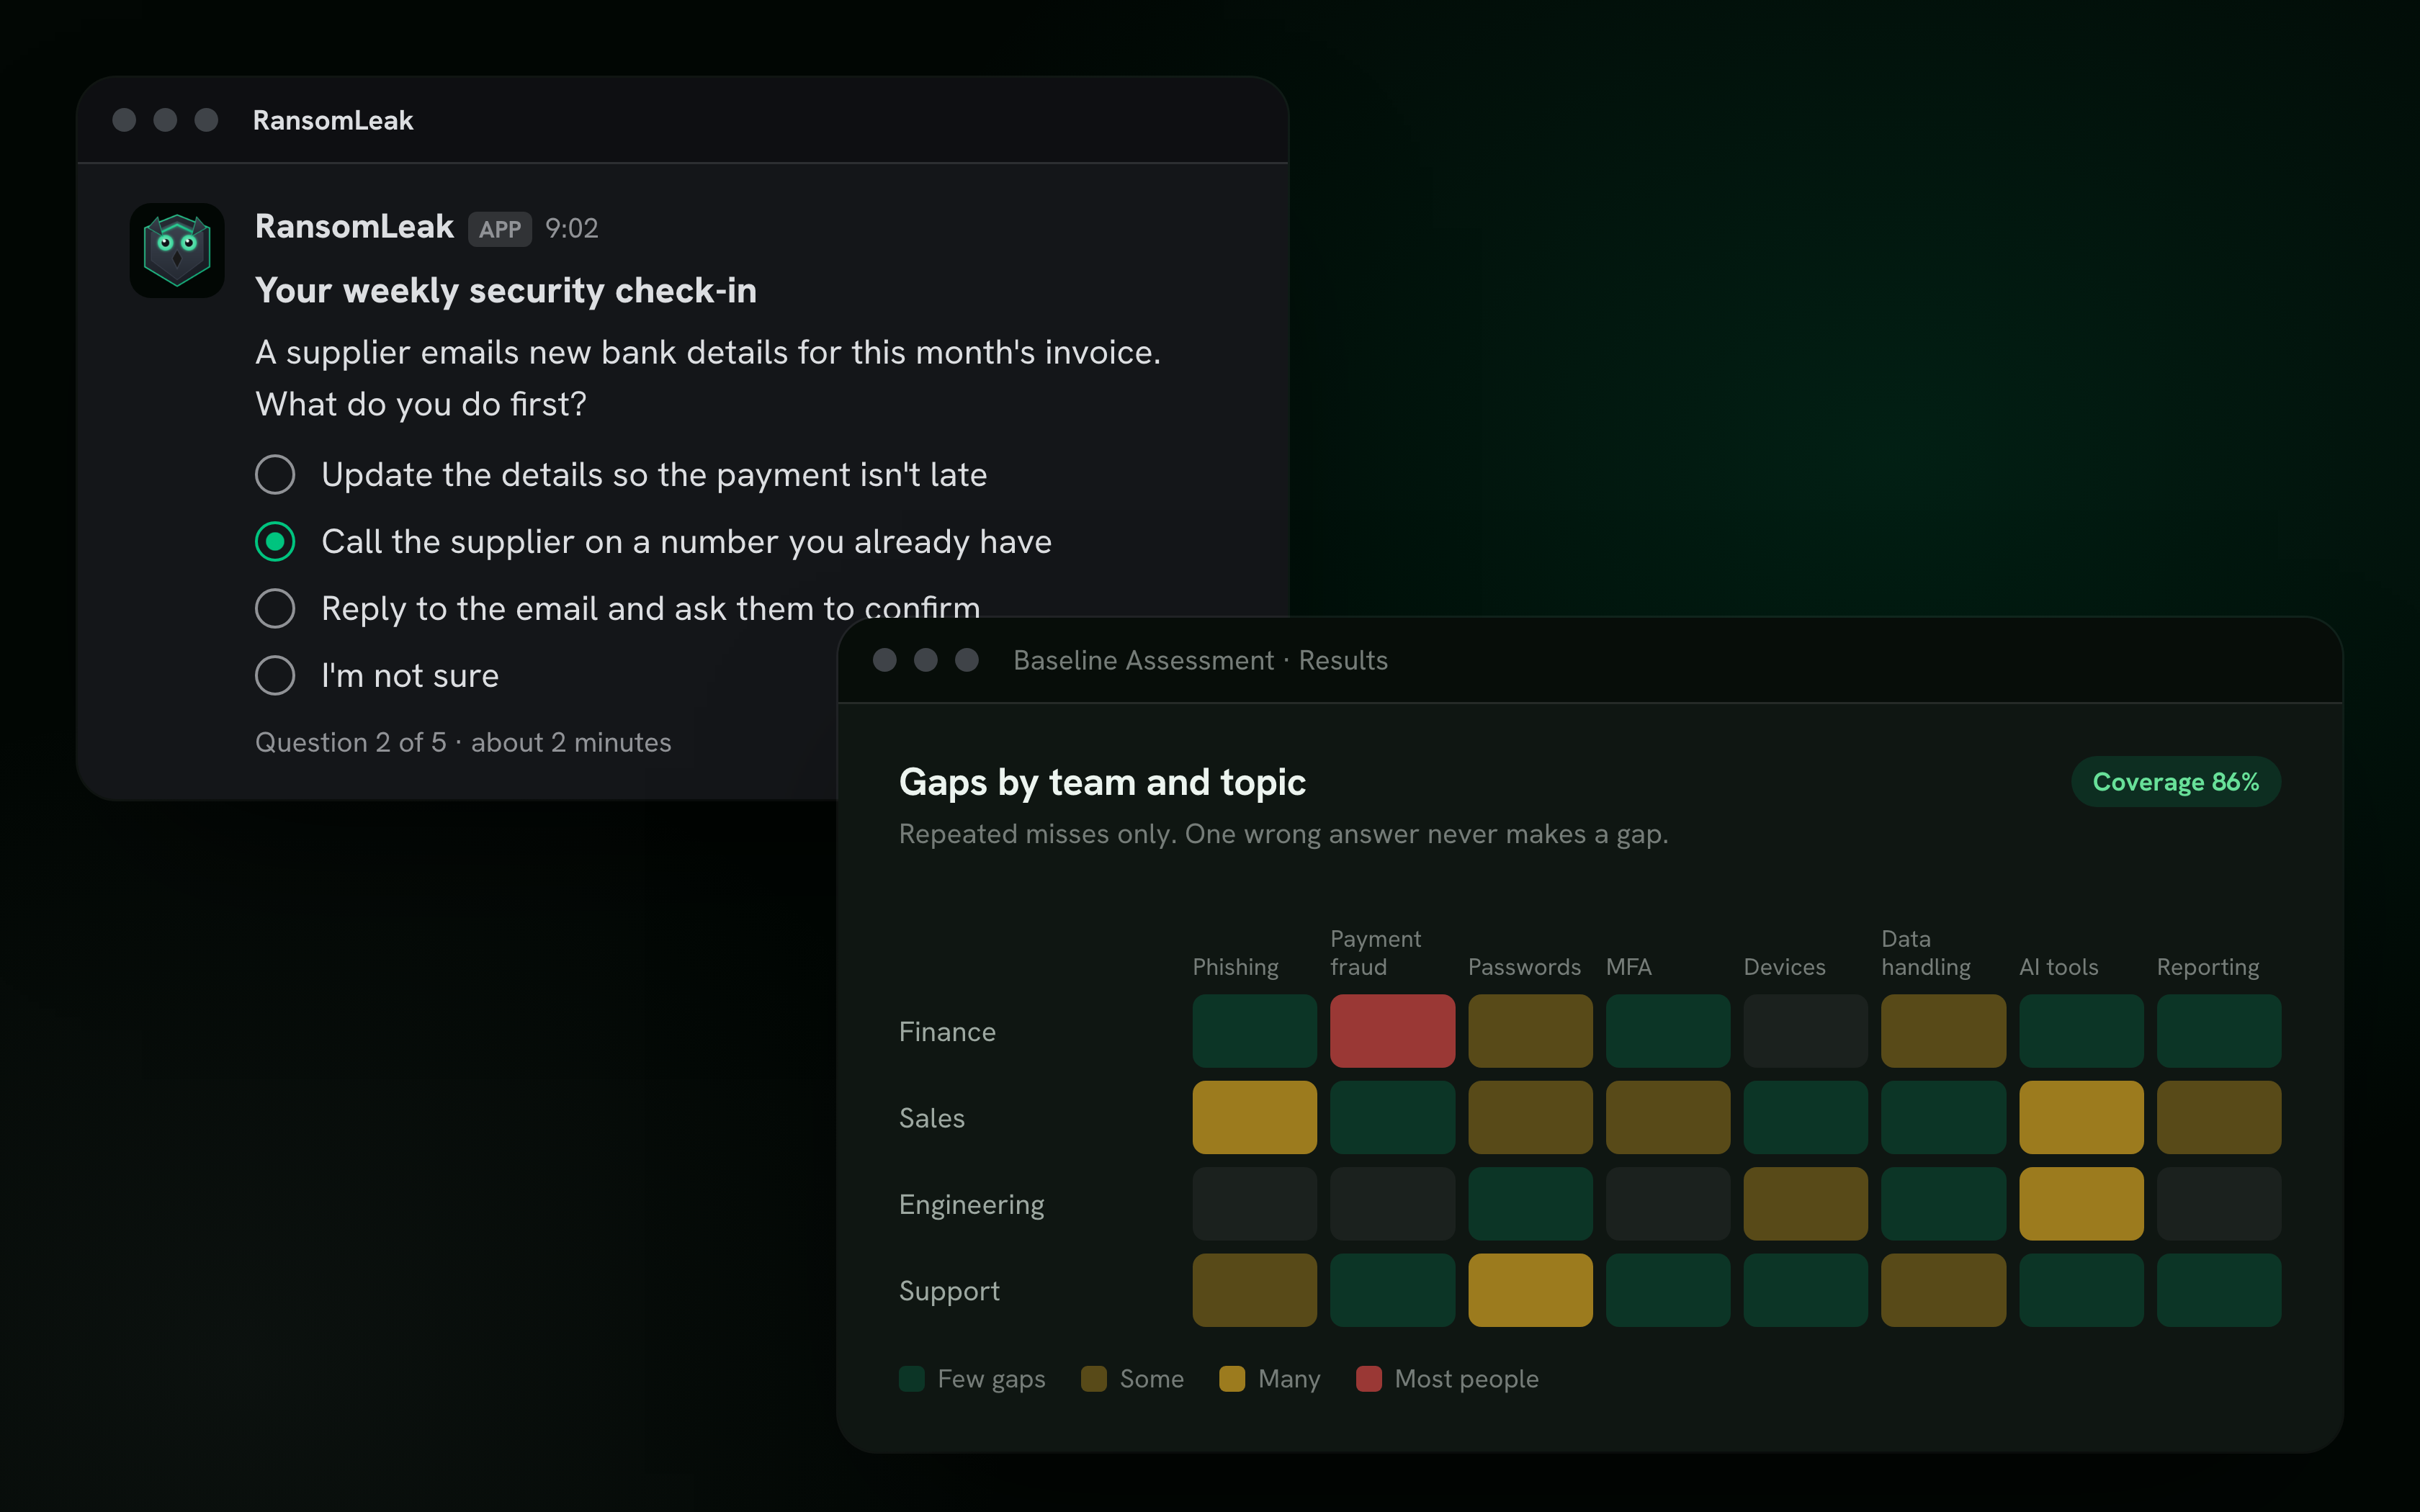
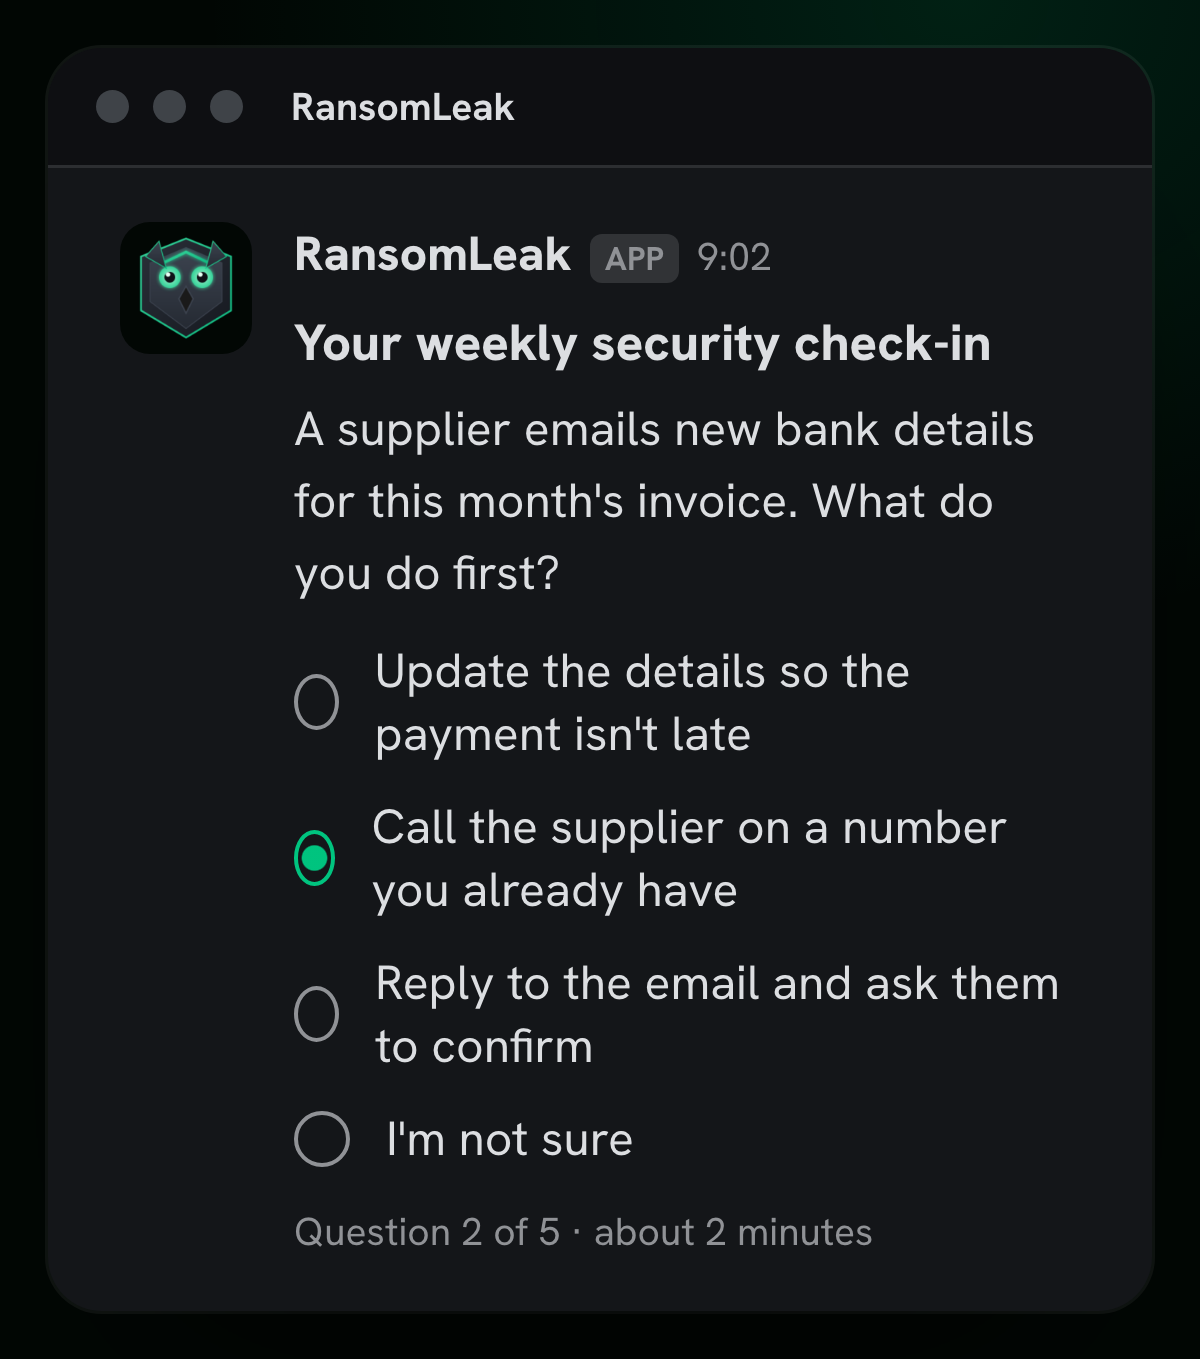
Security Check-ins вимірюють, що кожен знає з восьми тем: від фішингу й платіжного шахрайства до ШІ-інструментів і повідомлення про інциденти. Короткі адаптивні питання приходять раз на тиждень там, де люди вже працюють.
Впливає на: Знання з безпеки
- Дві хвилини раз на тиждень
- Щонайбільше п’ять питань за одне опитування протягом приблизно чотирьох тижнів, потім щомісячна повторна перевірка. Відповідати можна в особистому повідомленні Slack, картці Teams або листом в один клік, і завжди є чесний варіант «Не впевнений(-а)».
- Прогалини, а не здогадки
- Одна хибна відповідь прогалини не створює, потрібні повторні помилки. Теми, про які нікого не питали, прогалинами не вважаються, а групи менш ніж із трьох людей показують «недостатньо даних».
- Навчання, що відповідає прогалині
- Автоматизація за рівнем ризику може записати кожного на шлях із тієї теми, де він помилився, а прогалини формують підоцінку «Знання з безпеки» в оцінці людського ризику.
Навчання приходить туди, де люди вже працюють
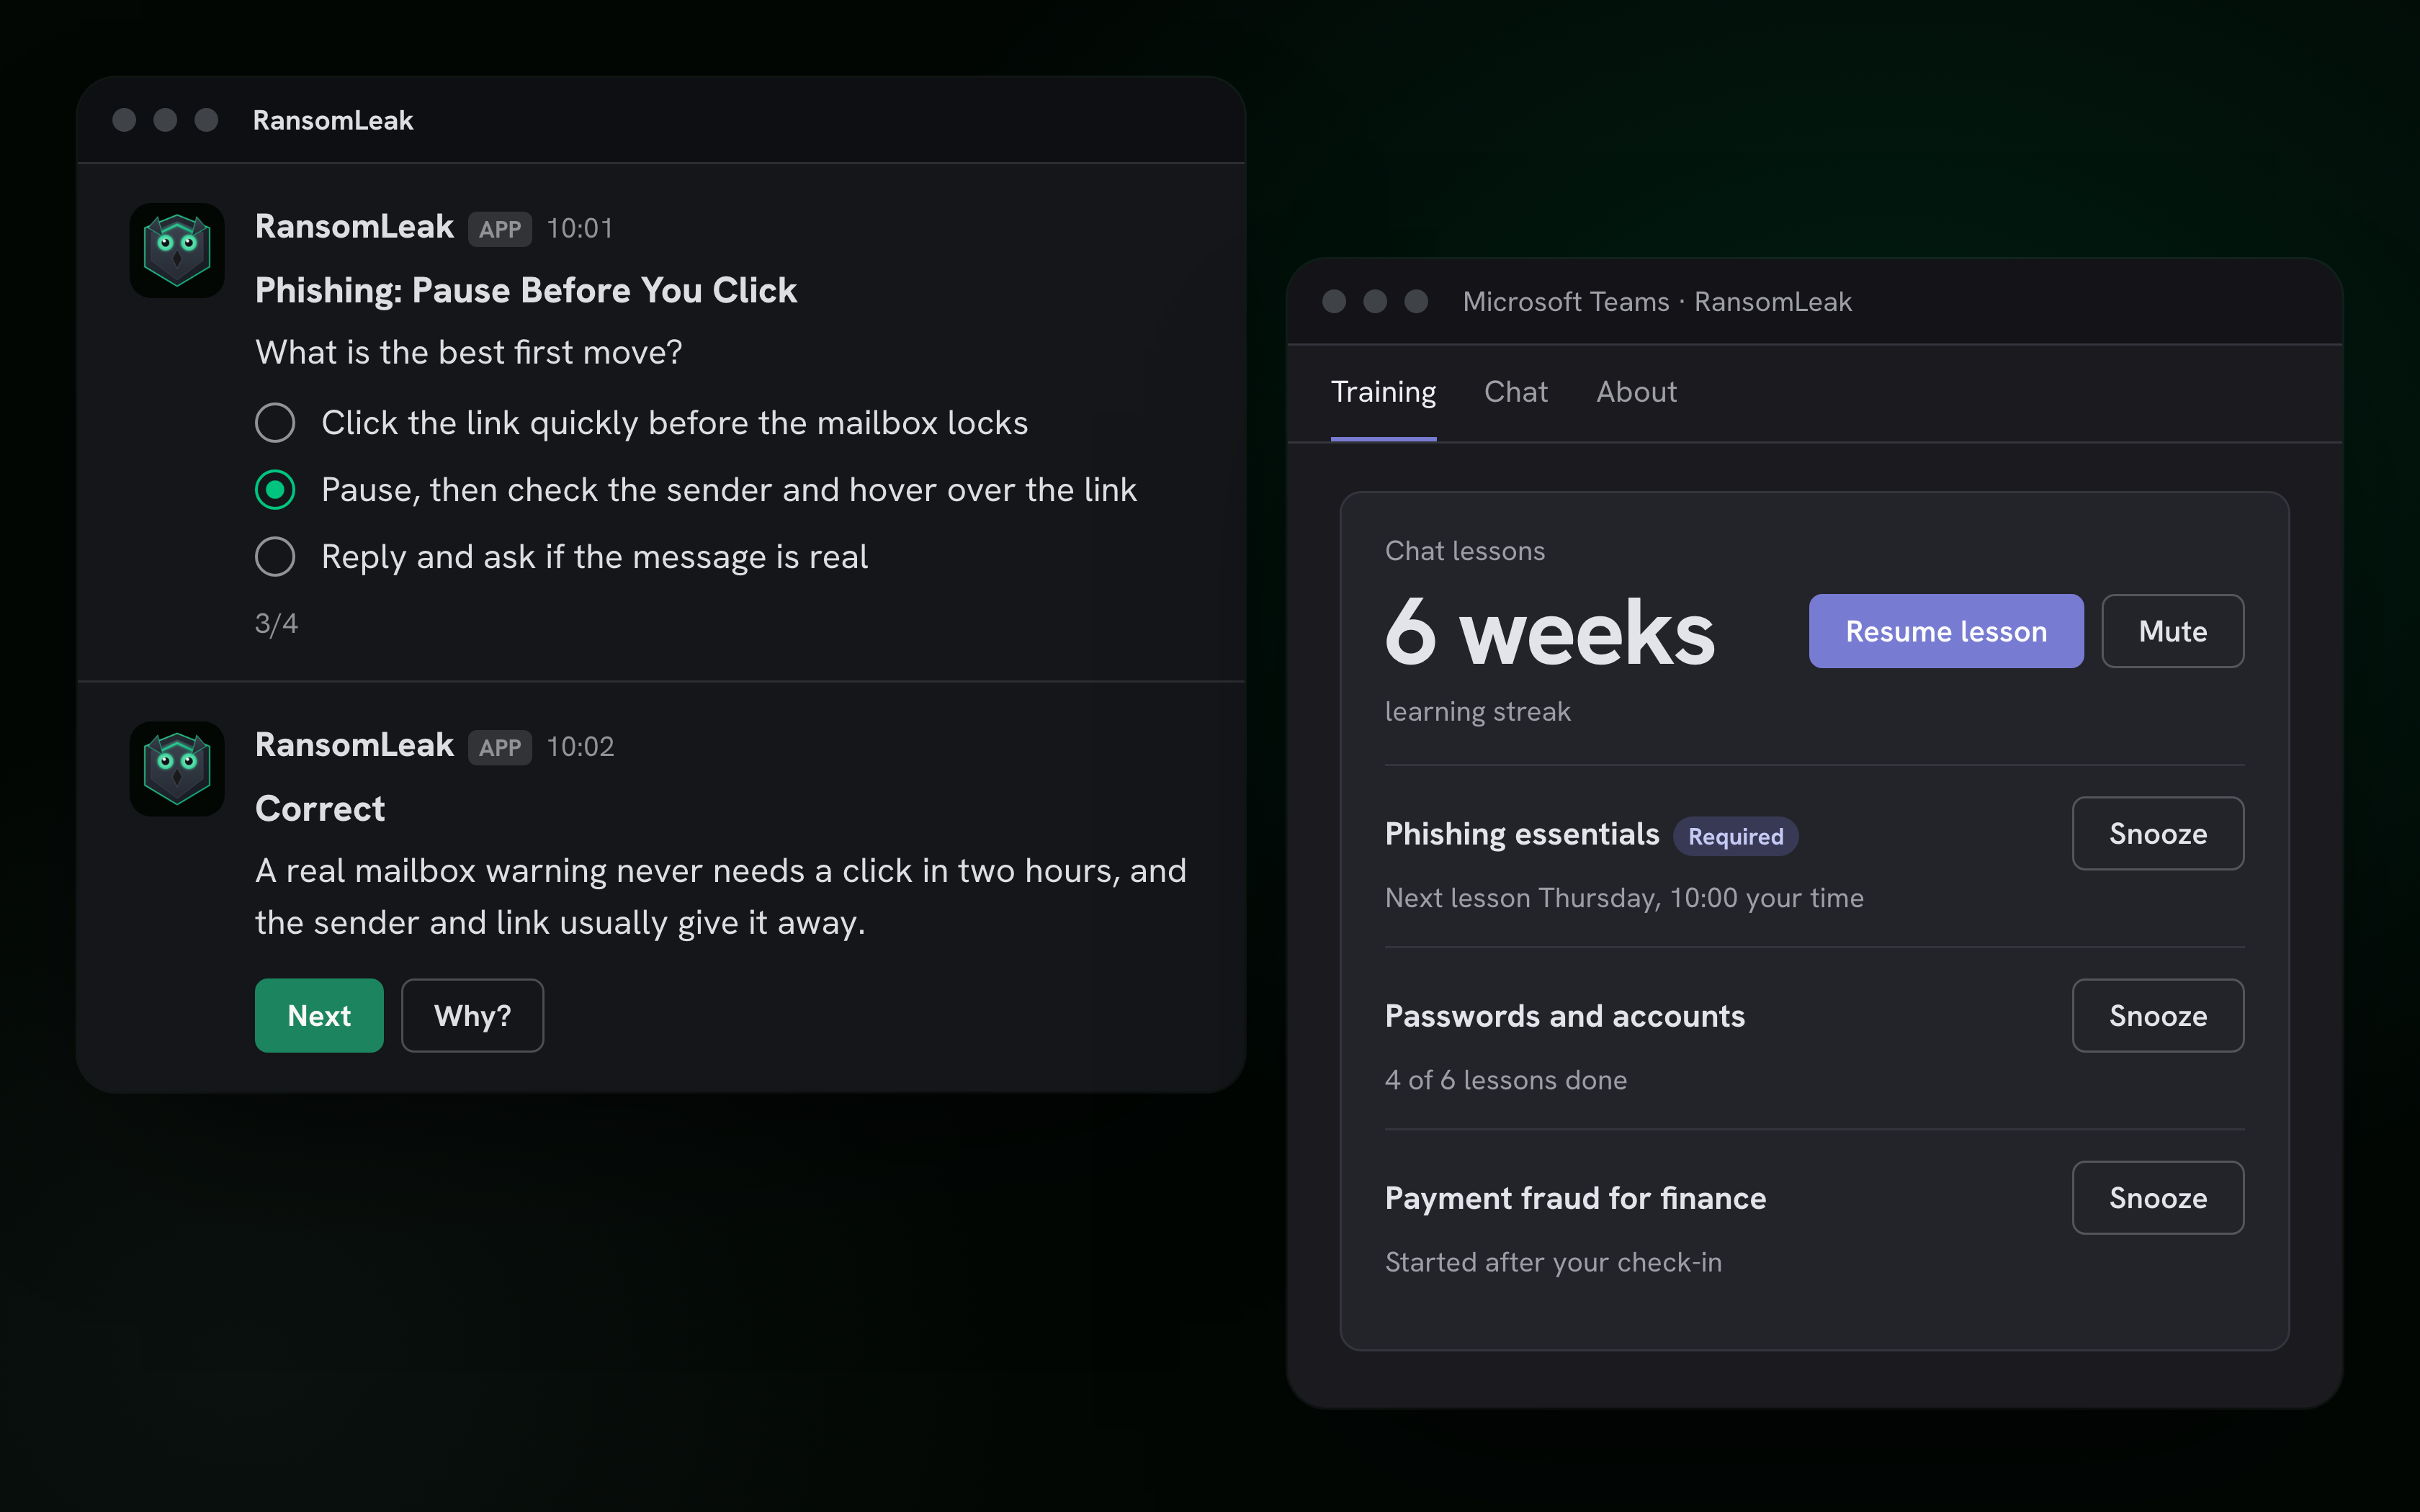
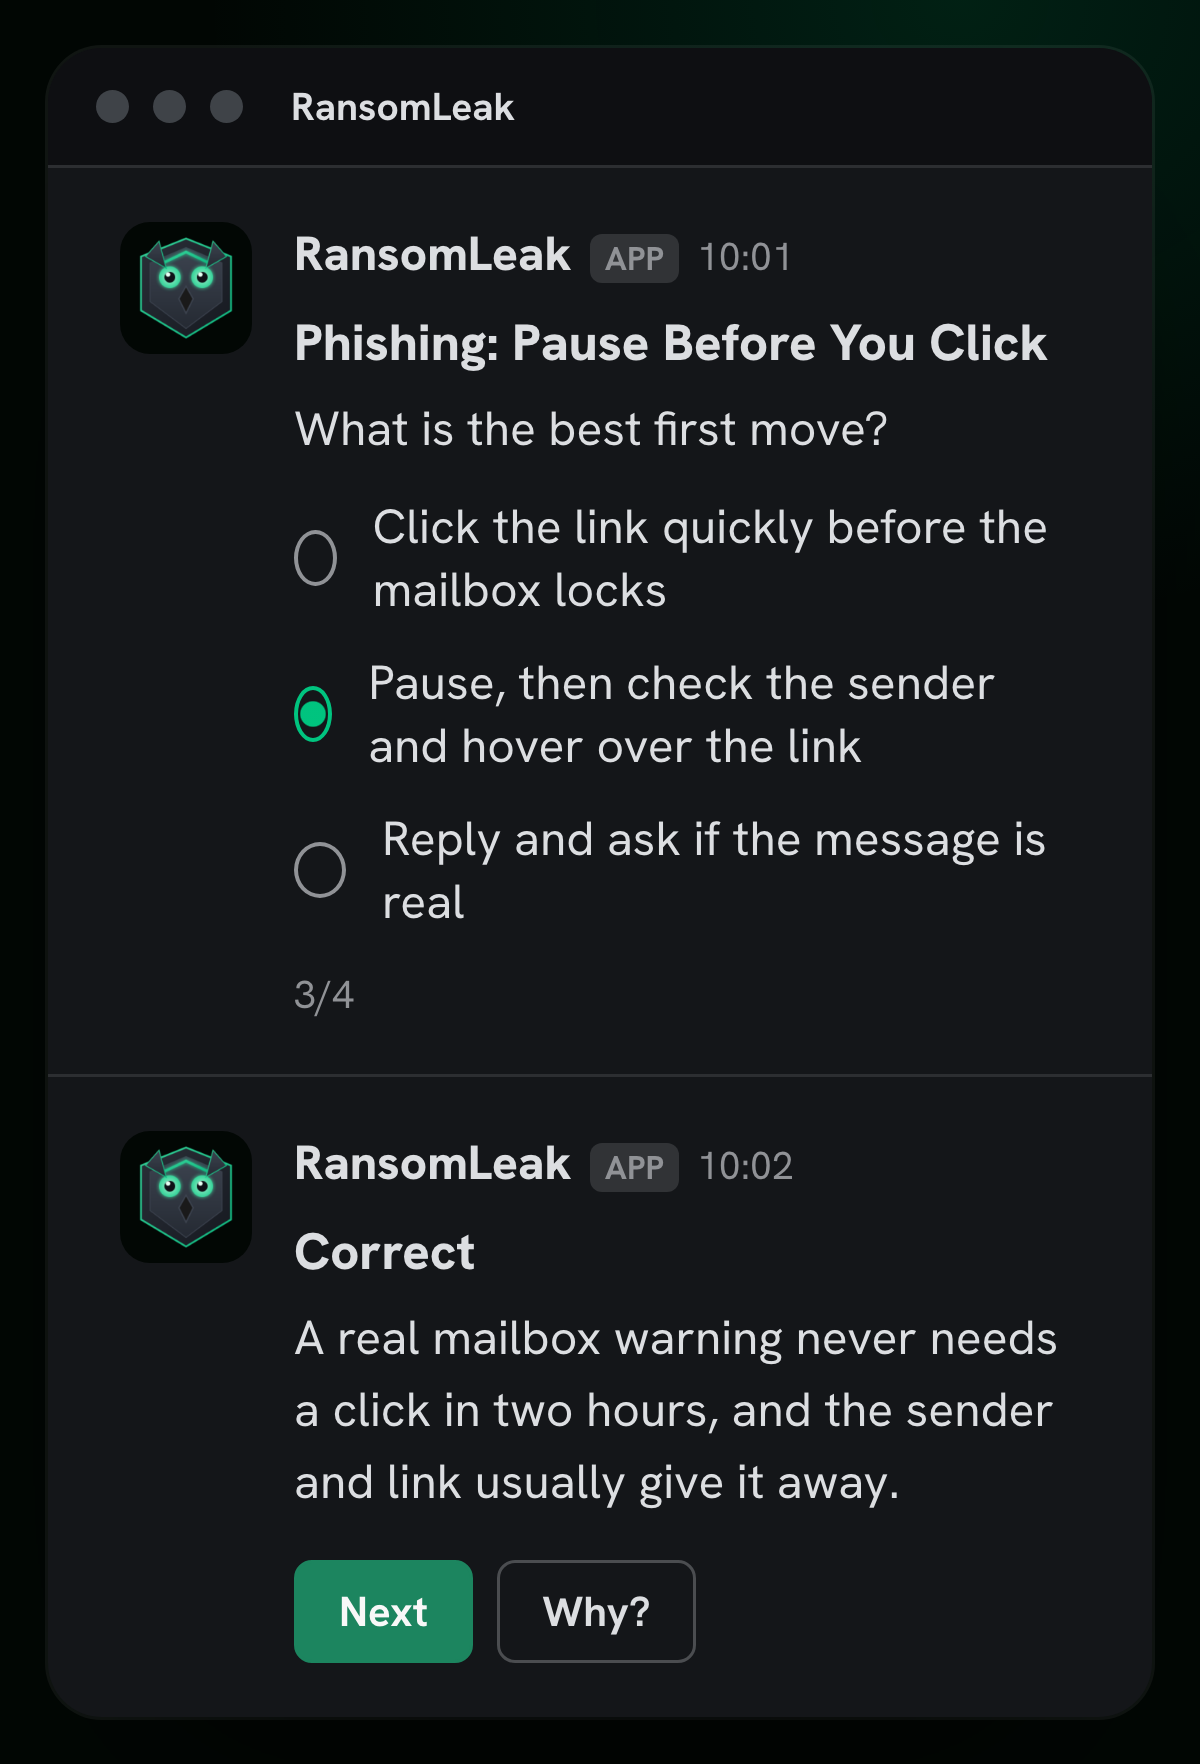
Дворихвилинні уроки й 30-секундні вікторини «помітьте підступ» надходять особистими повідомленнями в Slack і Microsoft Teams, а проходять їх прямо в чаті. Кожен завершений урок враховується в оцінці.
Впливає на: Гігієна навчання
Переглянути каталог навчання- Програми за вашим розкладом
- Добирайте уроки як трек, ротацію чи список, спрямовуйте їх на команди, групи, ролі або нових співробітників і надсилайте в місцевий час кожної людини. Денні й тижневі ліміти не дають нікого завалити повідомленнями. Ті, кого немає в Slack чи Teams, можуть отримувати ті самі уроки поштою й проходити їх у браузері.
- Уроки саме вчасно
- Миттєві уроки можуть слідувати за кліком чи повідомленням про симуляцію, першими днями нового співробітника, зміною ролі або сезонною аферою, але не частіше за один на день.
- Повага до людей за замовчуванням
- Люди можуть відкласти програму чи вимкнути необов’язкові уроки на вкладці «Головна» в Slack або «Навчання» в Teams. Програми, позначені обов’язковими, усе одно надходять.
- Щомісячний дайджест безпеки
- Публікуйте в каналі Slack чи Teams підсумок повідомлень, перевірок, хвиль загроз і завершених уроків, із подяками «Гарна пильність» для тих, хто на це погодився.
Перетворіть кожне підозріле повідомлення на сигнал
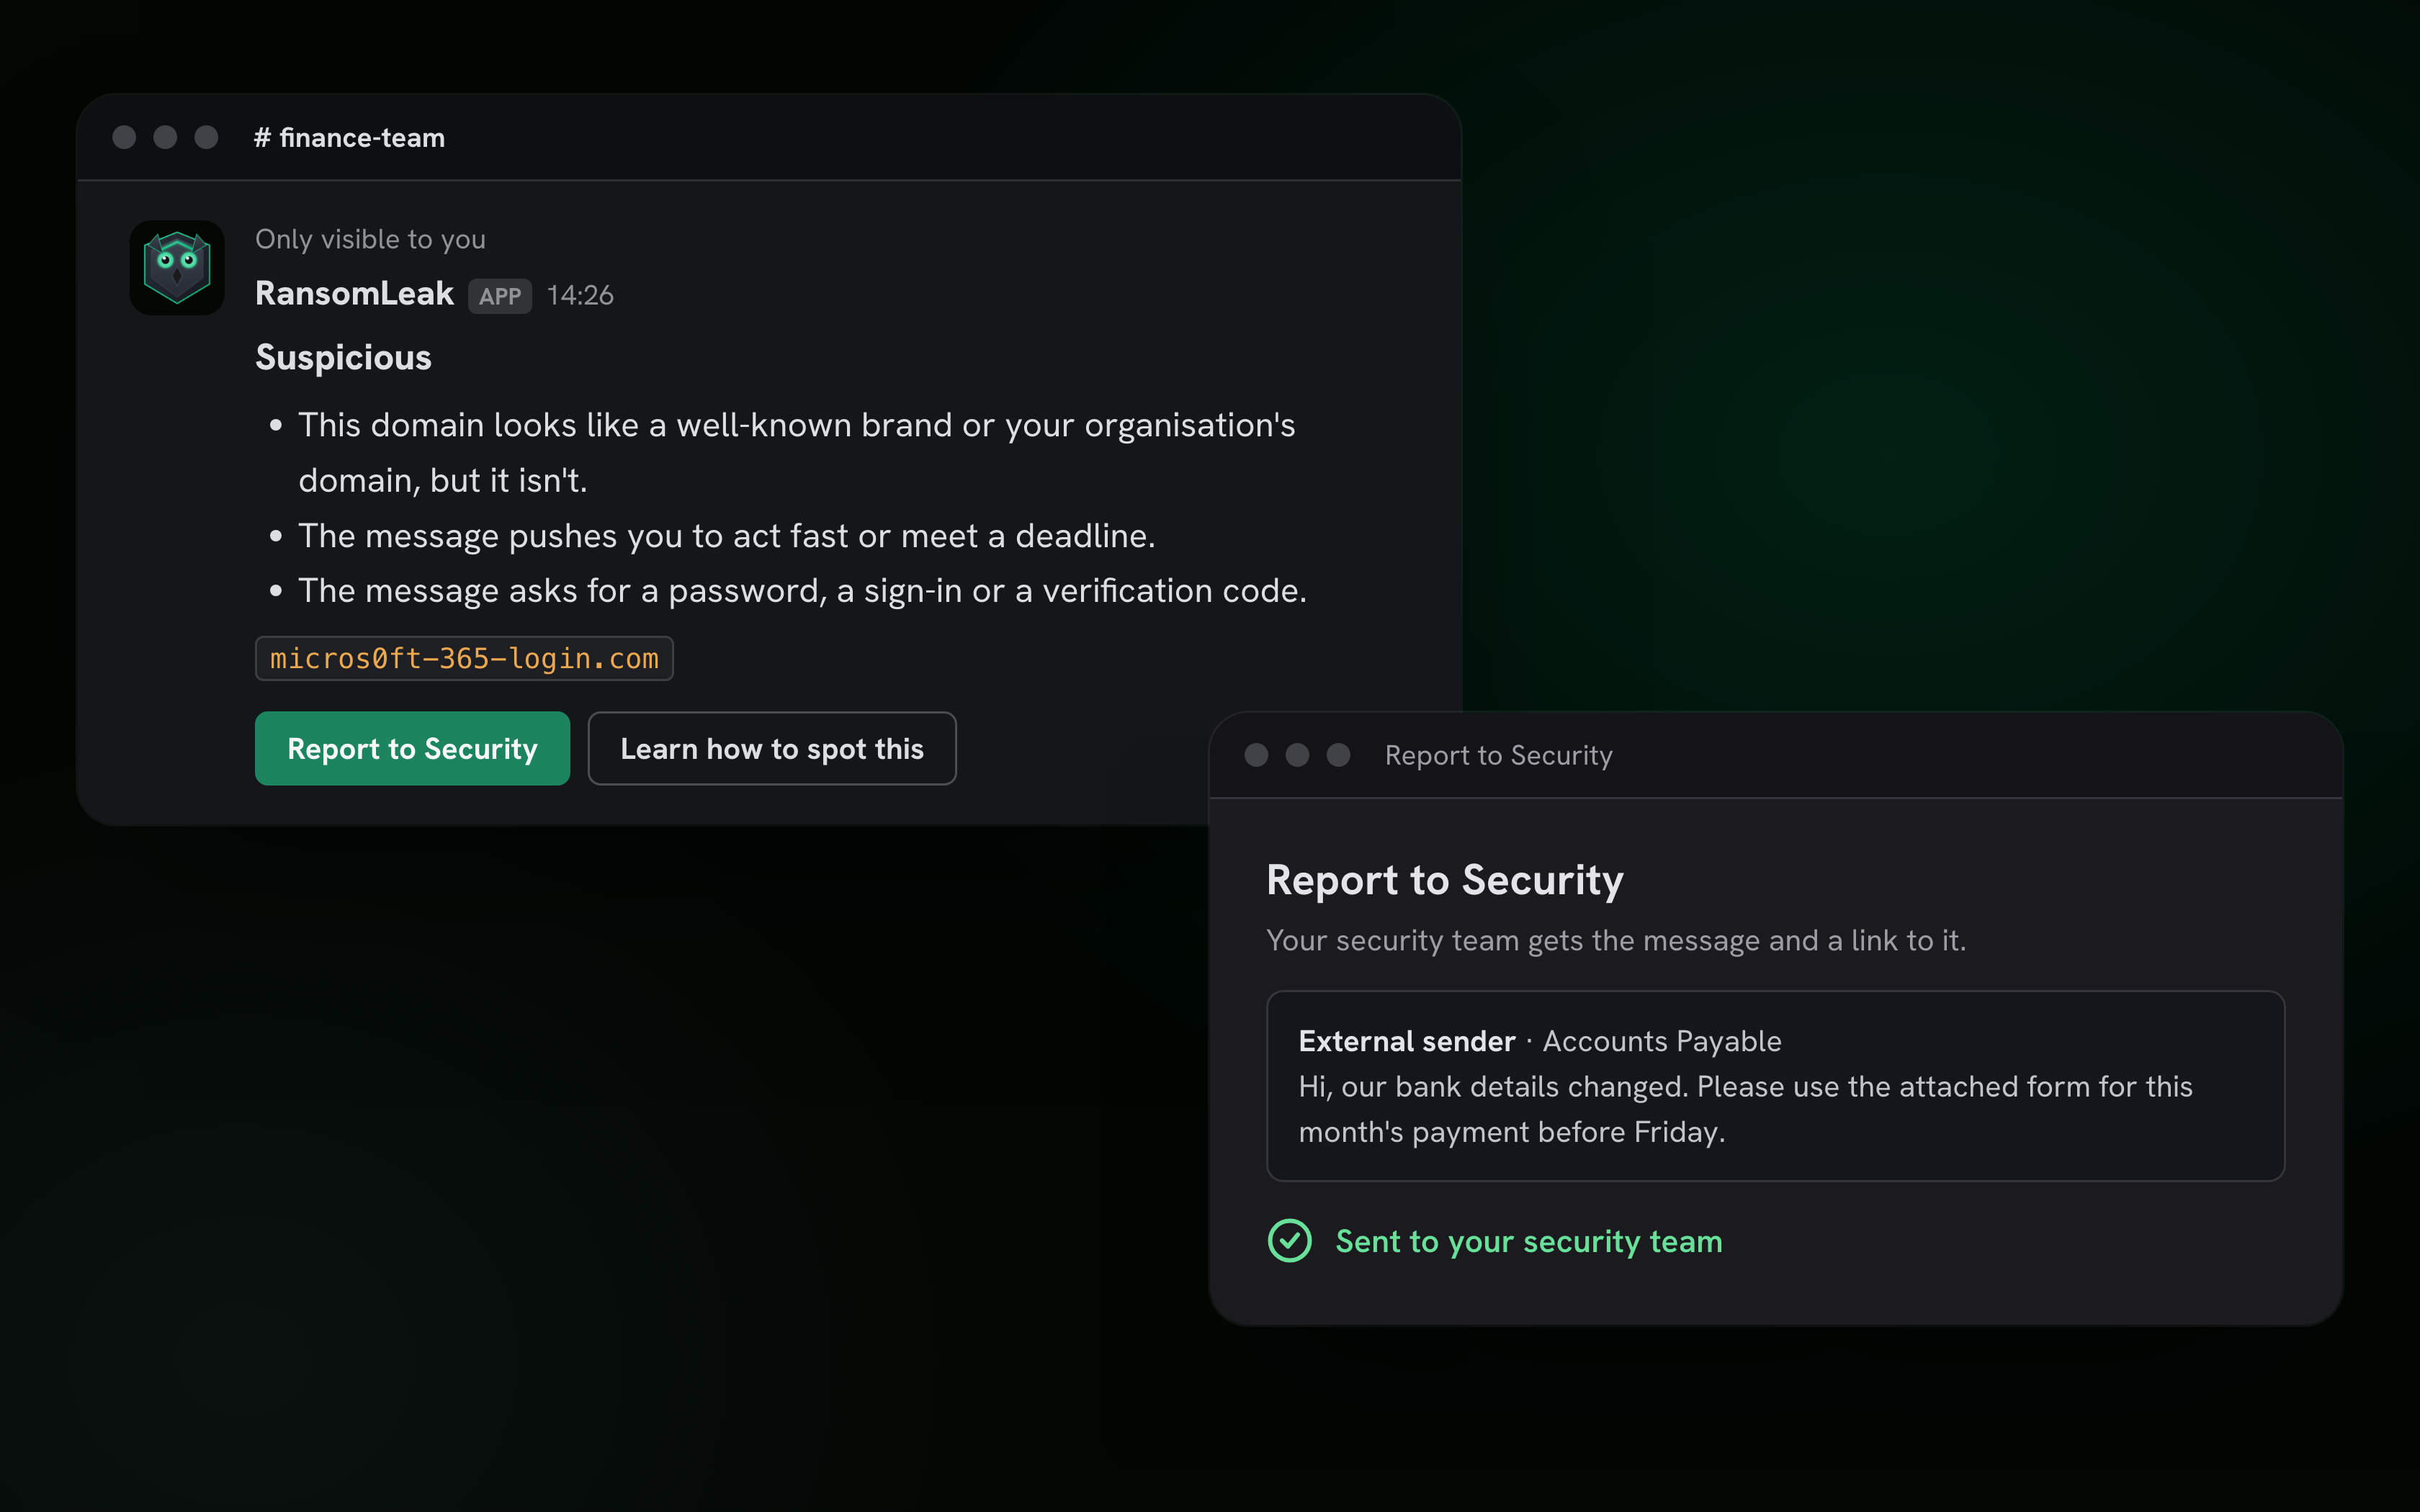
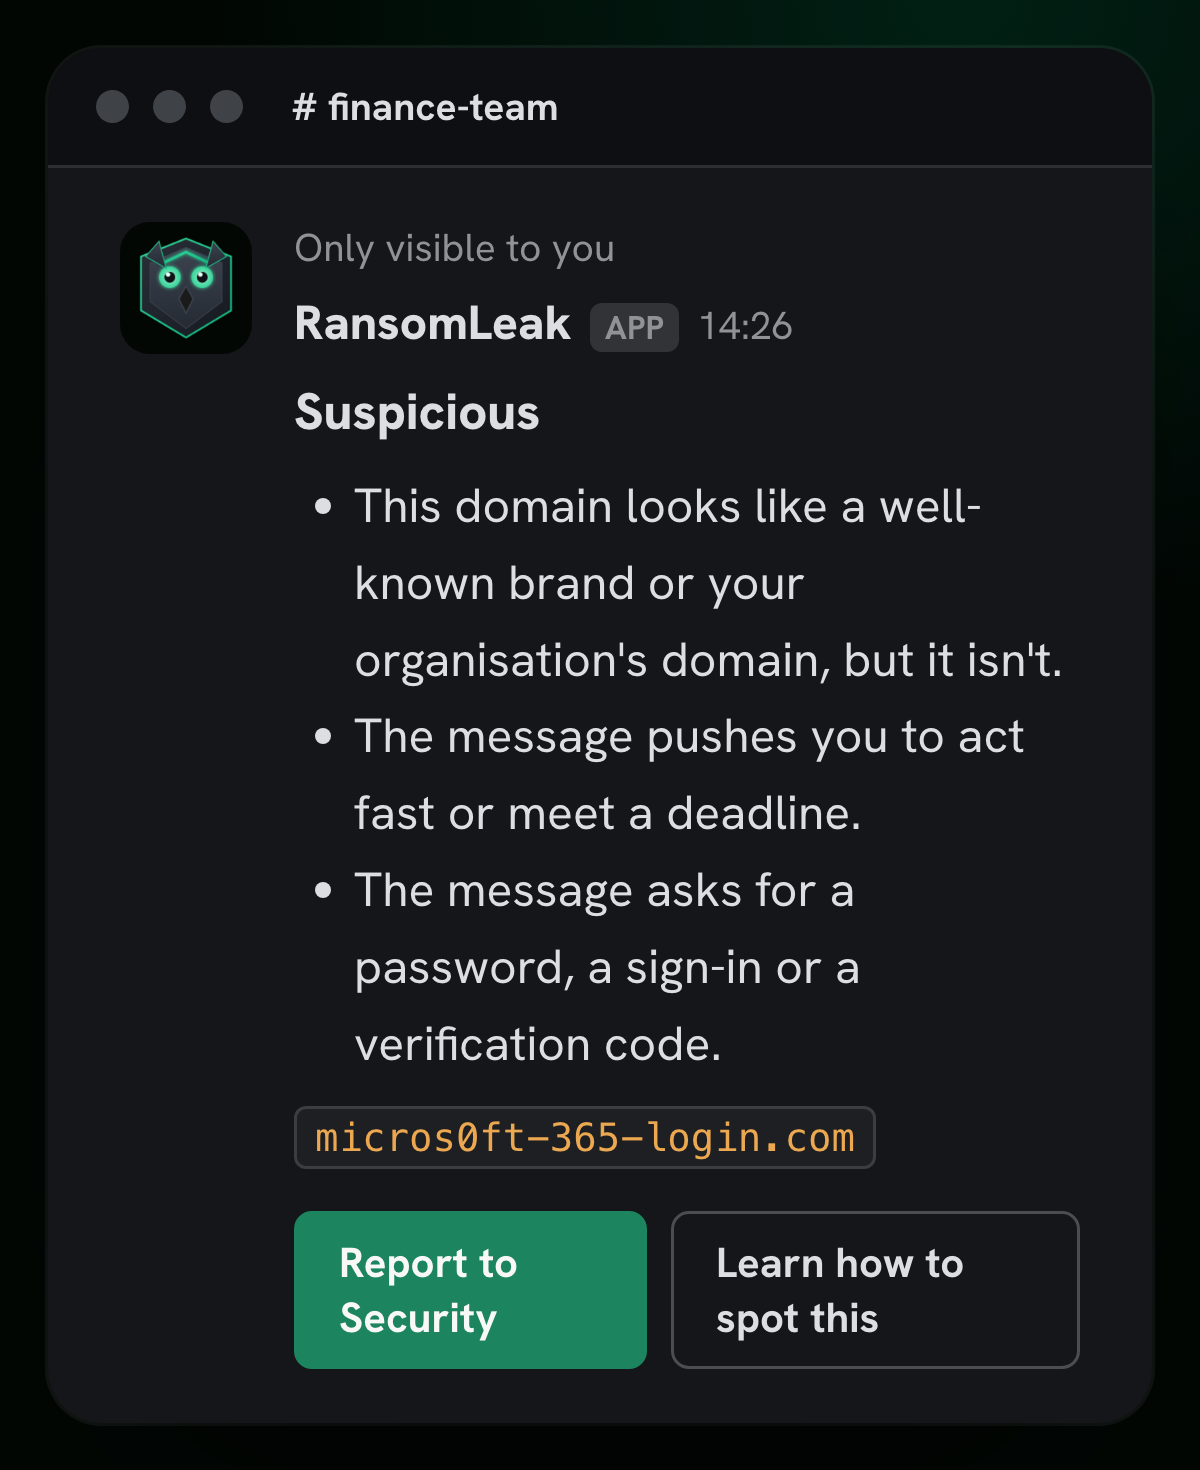
Будь-хто може двома кліками повідомити службу безпеки про підозріле повідомлення в Slack чи Teams або спершу попросити RansomLeak його перевірити. Повідомлення йде людині в плюс, тож оцінка заохочує саме ту звичку, яка вам потрібна.
Впливає на: Зовнішні сигнали
- Повідомити службу безпеки
- Ярлик повідомлення чи реакція з вудкою в Slack, дія над повідомленням у Teams. Звіти потрапляють у ваш канал або поштову скриньку безпеки з посиланням на оригінал, а автор одразу отримує подяку.
- Перевірте, перш ніж клікати
- «Перевірити в RansomLeak» відповідає приватно: «Небезпечно», «Підозріло» або «Відомих ознак небезпеки немає», і пояснює чому. Вердикт виносять правила: відомі шкідливі сайти, нові домени й домени-двійники, тиск і прохання про платіж. Без ШІ, і нічого не відкривається.
- Захищено від накруток
- Повторне повідомлення про те саме не рахується двічі, а від однієї людини враховується не більш як одне повідомлення на 30 днів. Перевірений текст зберігається 30 хвилин, а потім видаляється; зберігається лише домен.
Справжня поведінка під справжньою приманкою
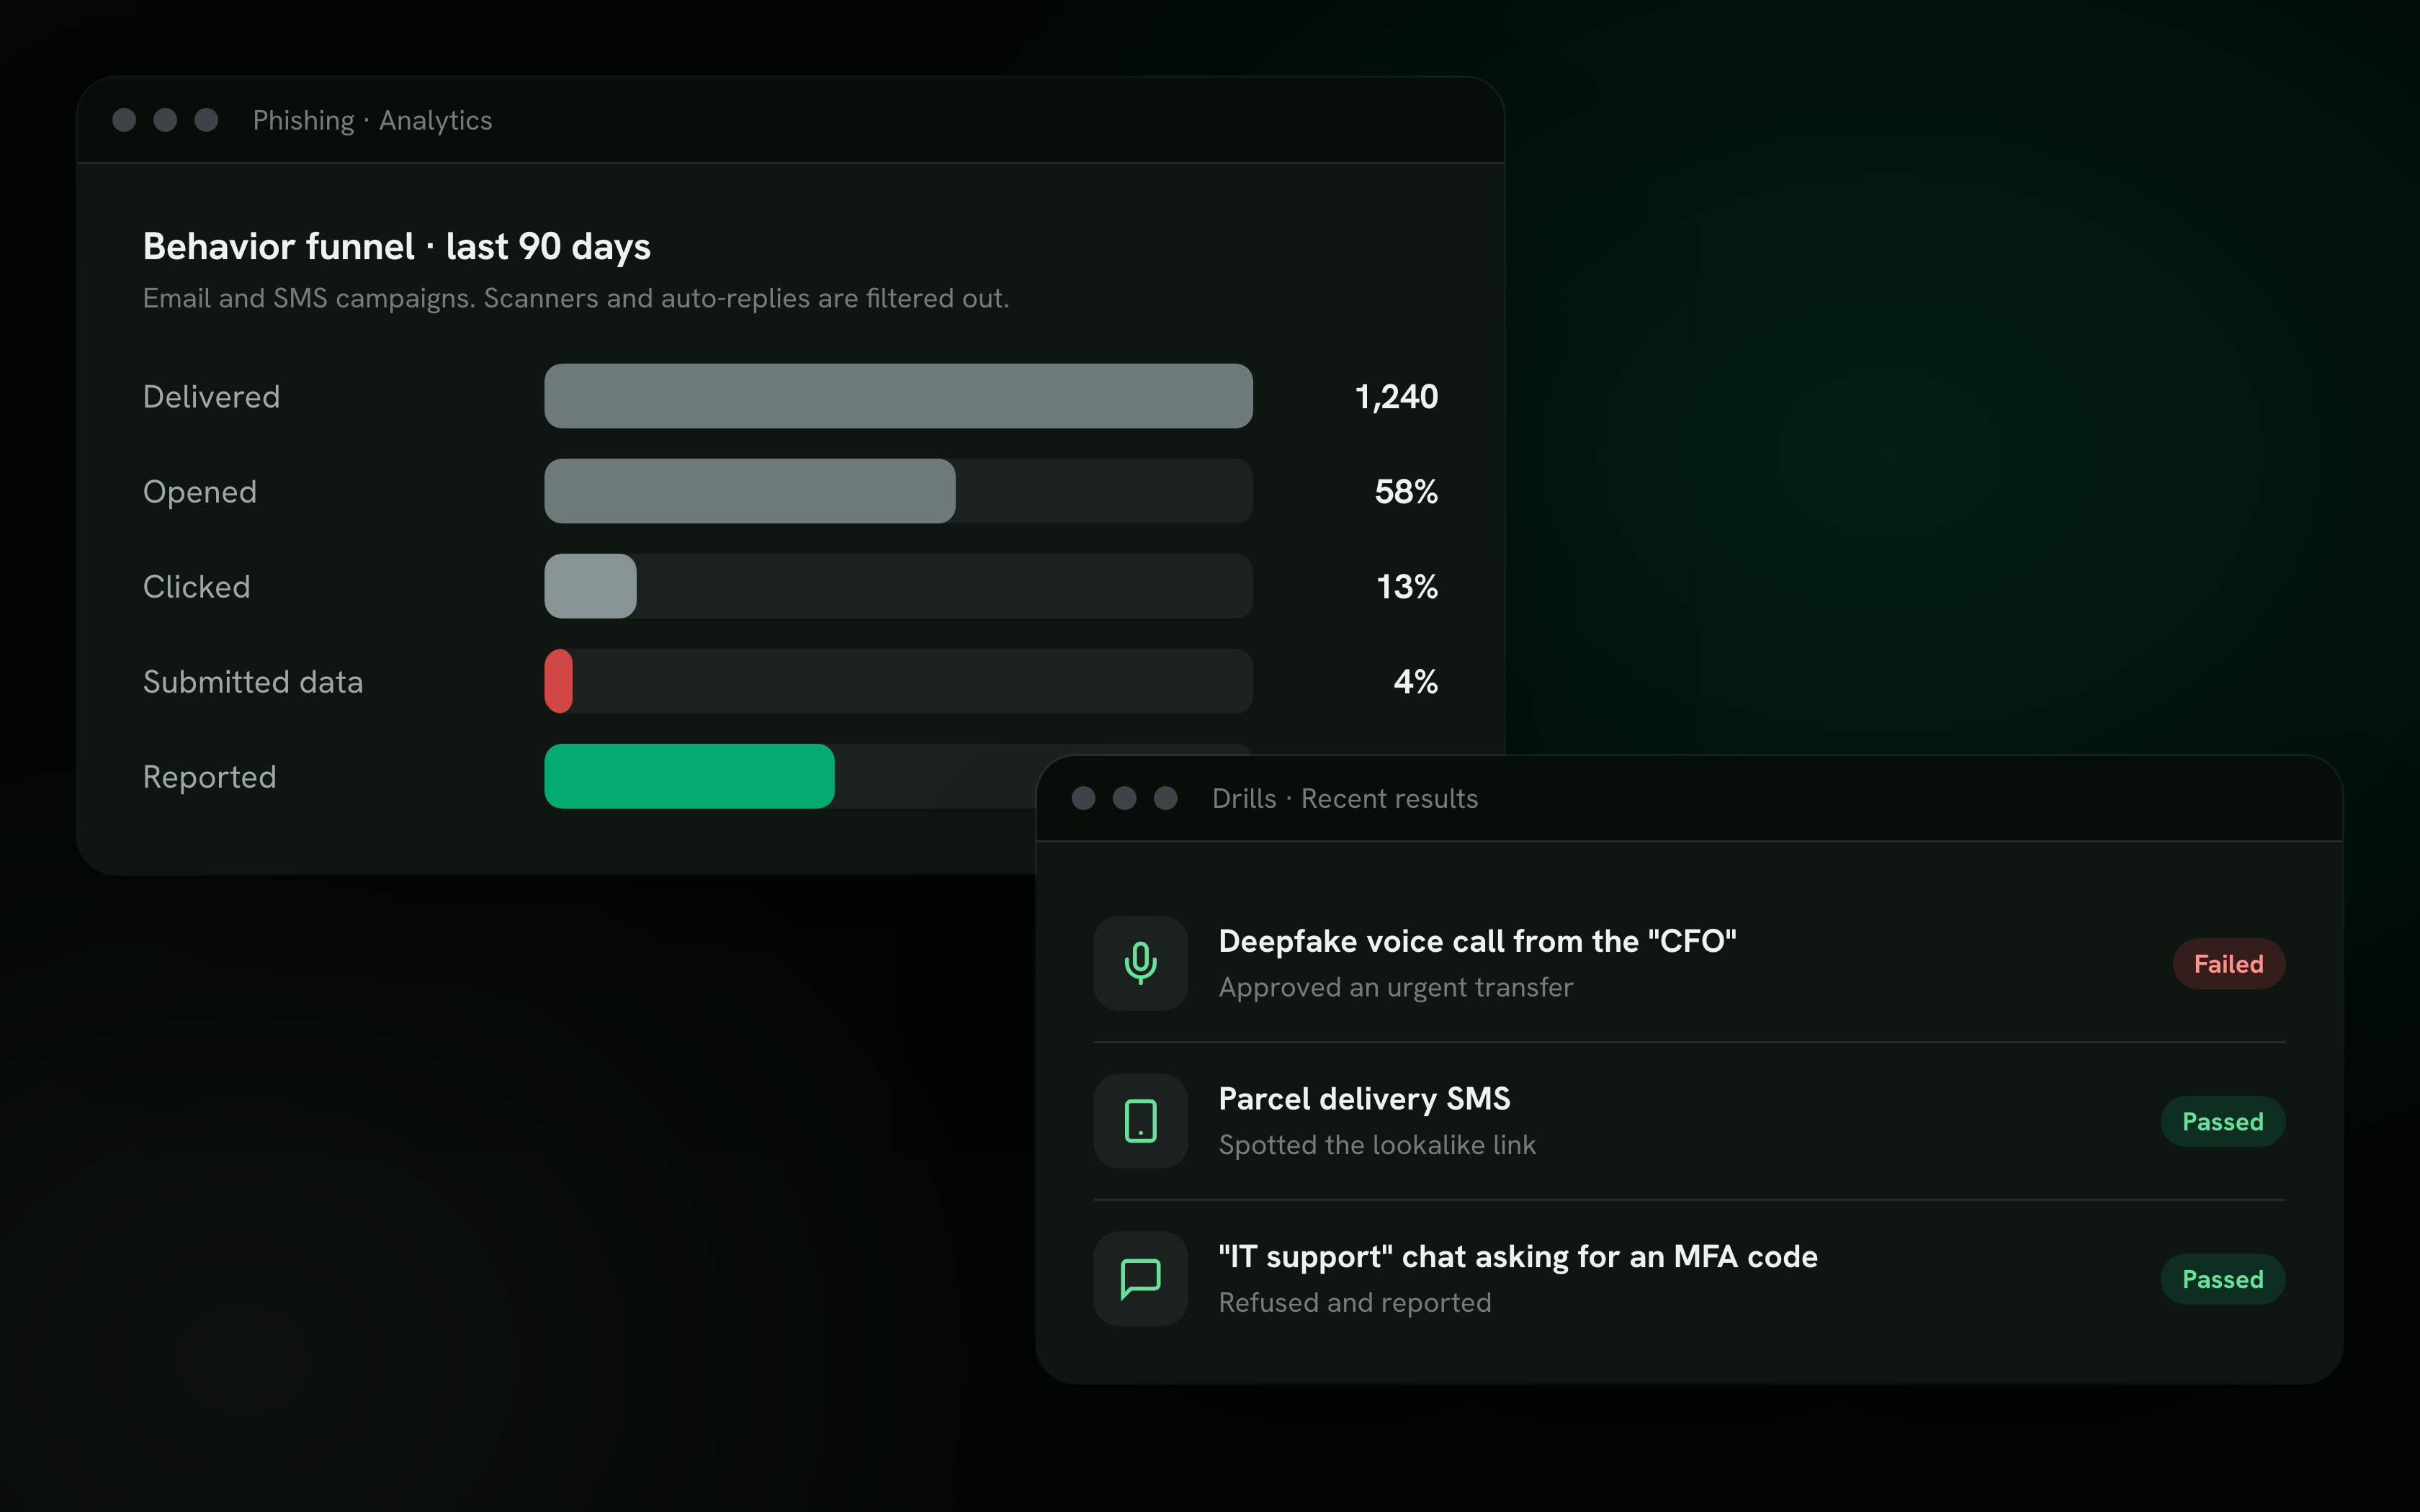
Фішингові та смішингові симуляції показують, що люди насправді роблять із переконливим повідомленням. Тренування йдуть далі: від діпфейк-дзвінка від «фінансового директора» до чату «ІТ-підтримки», який просить код MFA.
Впливає на: Вразливість до фішингу
Дізнатися про фішингові симуляції- Кожен результат має вагу
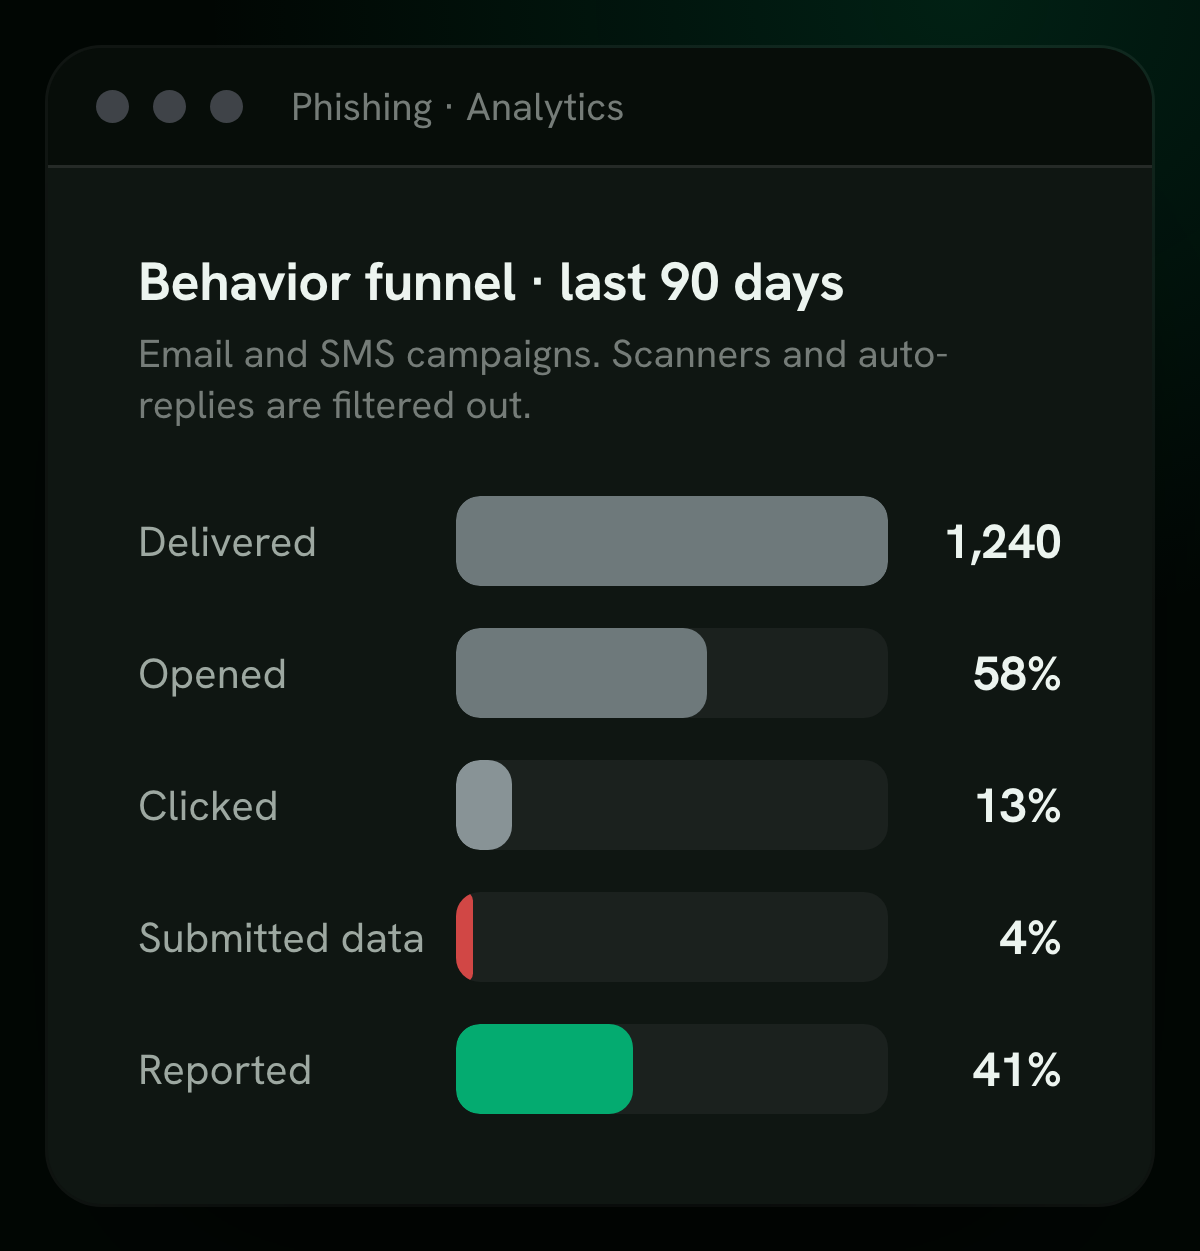
- Відкрито, клікнуто, введено дані, відкрито вкладення, надано доступ застосунку або відповідь на шахрайський запит. Сканери й автовідповіді відфільтровуються, тож боти ніколи не завищують оцінку.
- Тренування живлять ту саму оцінку
- Провалені тренування впливають на гігієну навчання разом із простроченими уроками та слабкими результатами тестів: голос, діпфейк, чат, QR-код, MFA fatigue та OAuth-сценарії.
- Коригувальне навчання одразу
- Провалена симуляція може одразу записати людину на подальший урок, а повторні провали можуть ескалюватися до її керівника. Тих, хто повідомив, на навчання не записують.
Браузер як датчик
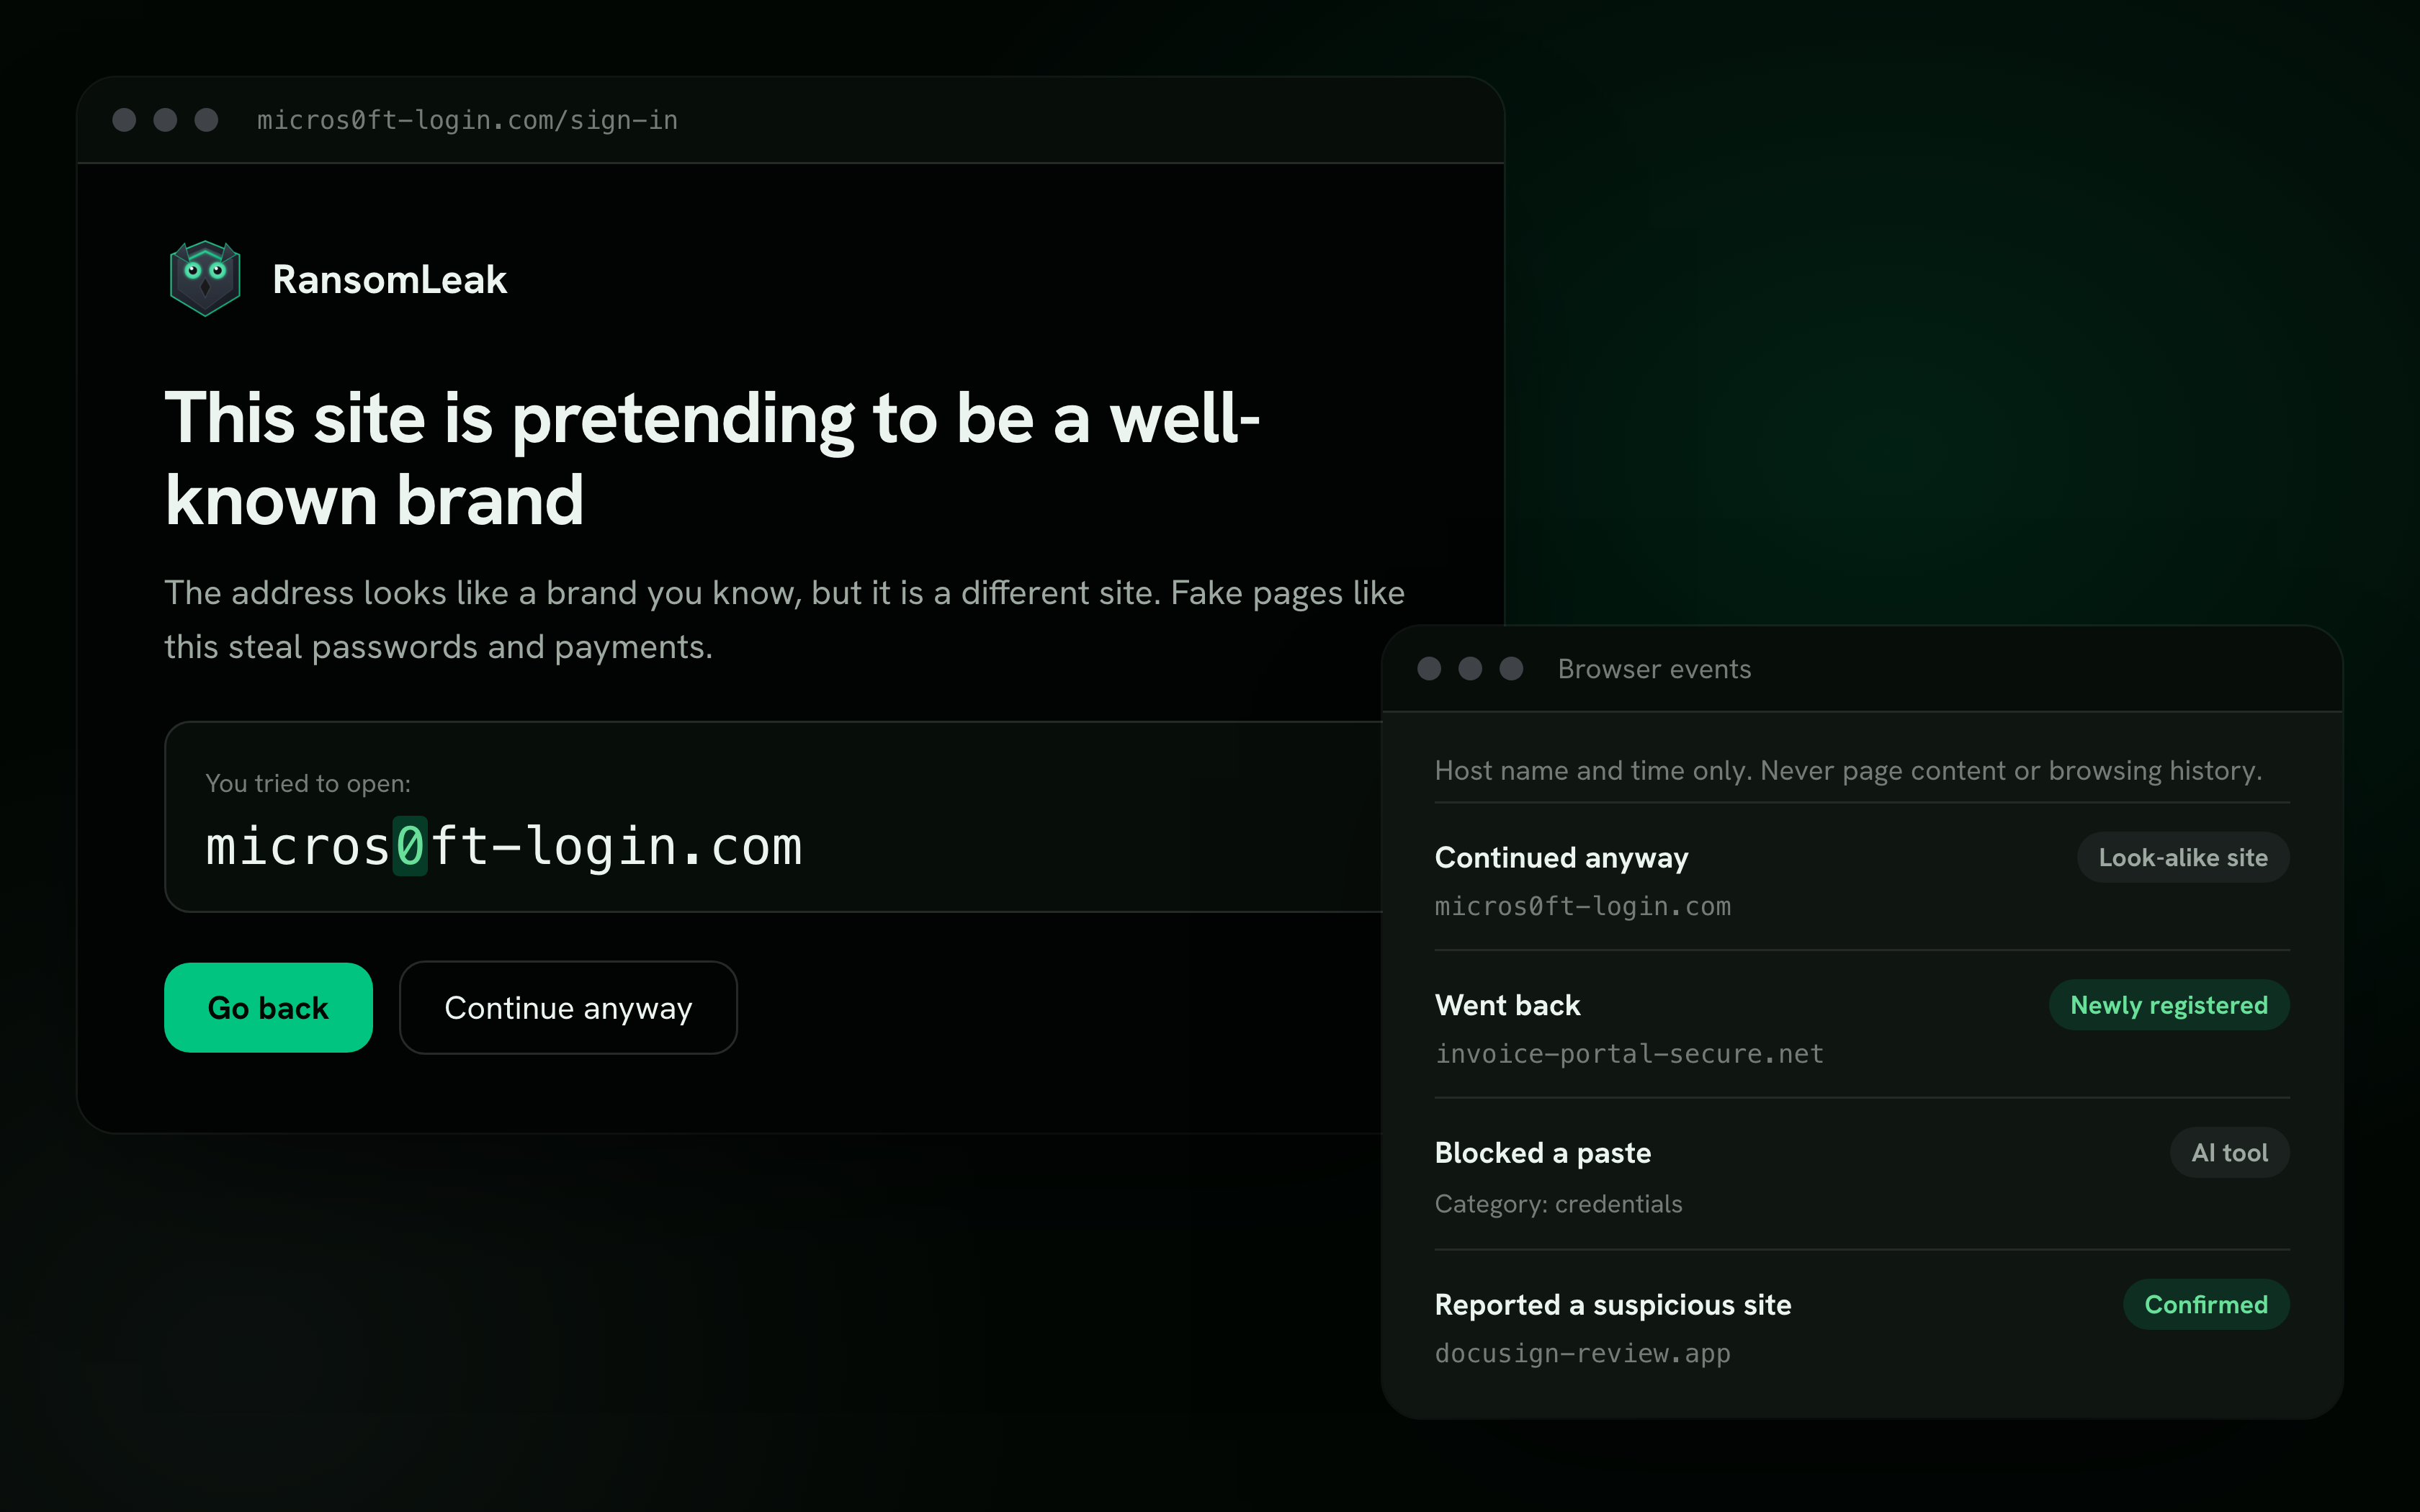
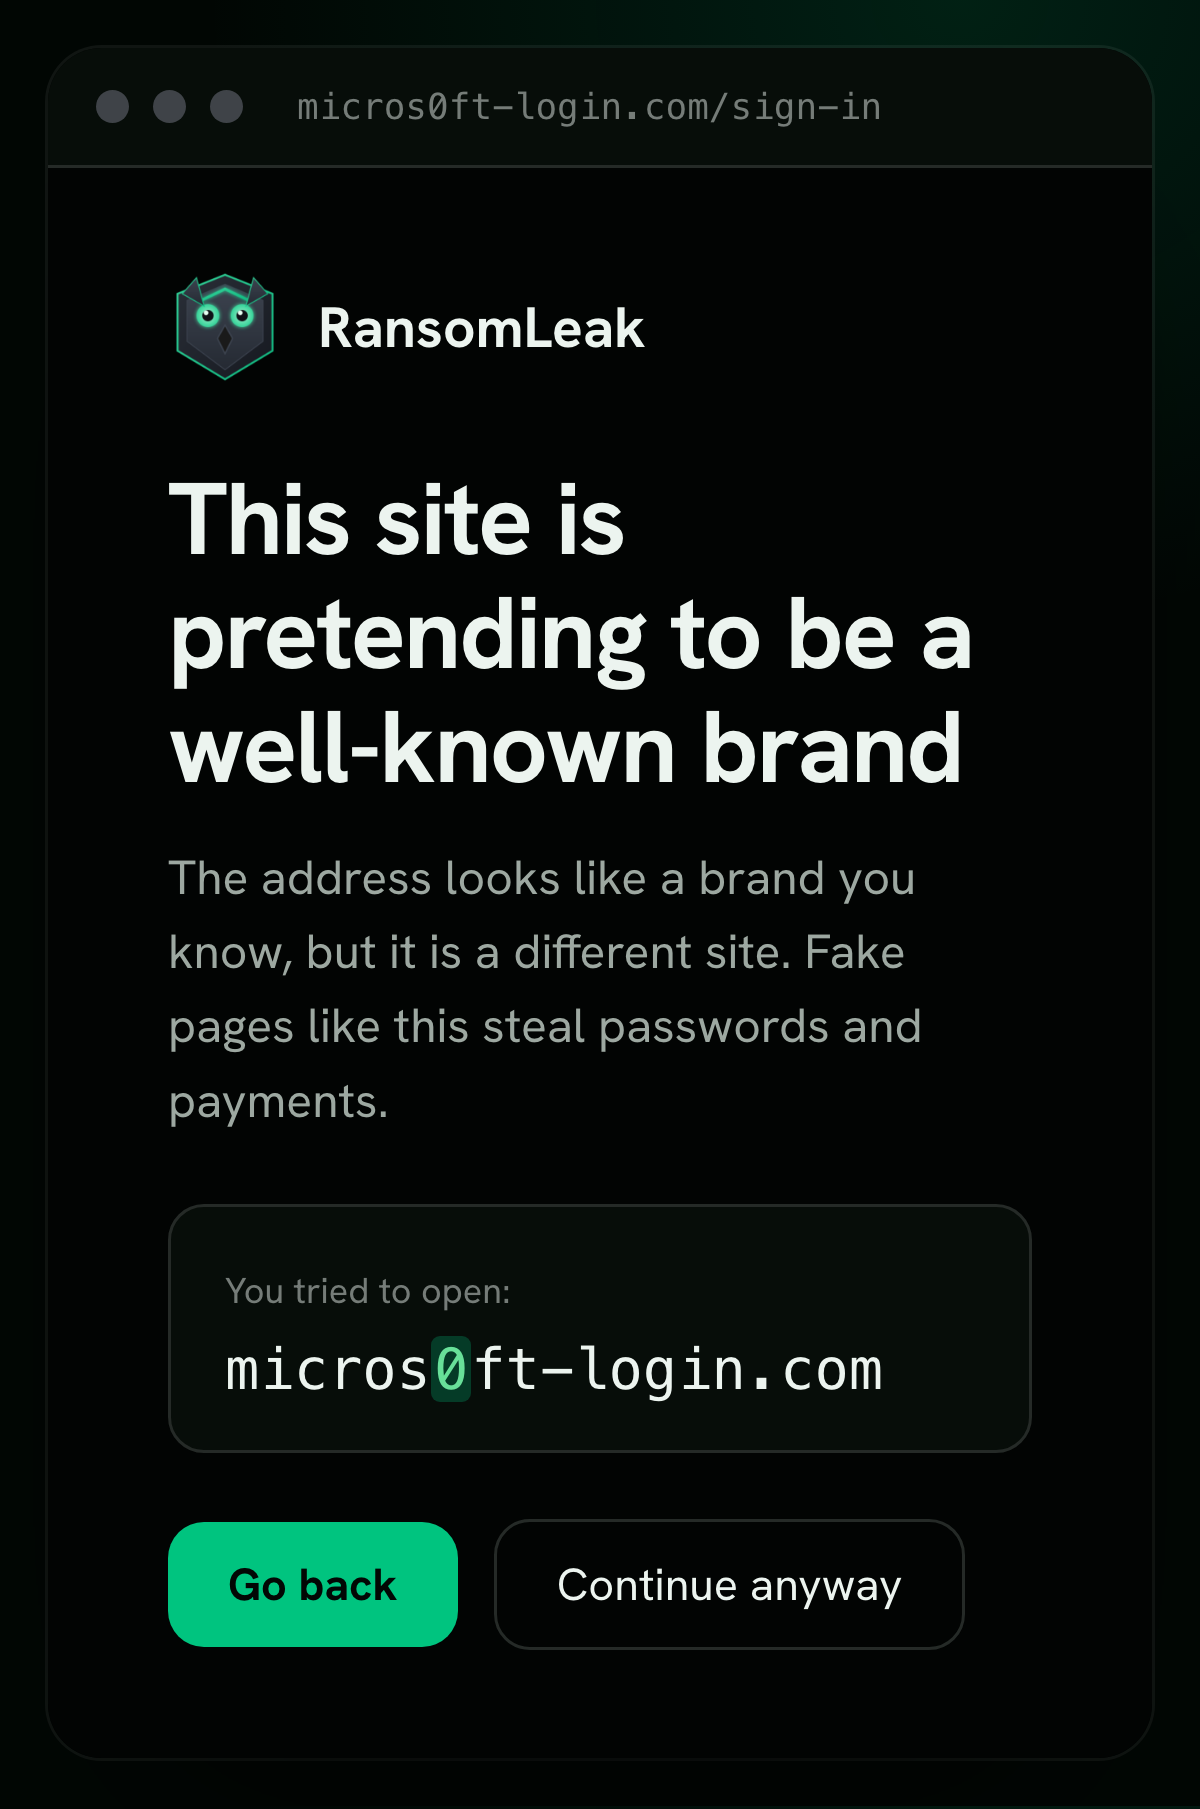
Безкоштовне розширення RansomLeak для Chrome і Edge попереджає про сайти-двійники, щойно зареєстровані домени, ризикові екрани надання дозволів застосункам і вставку чутливих даних у ШІ-інструменти, а просто на попередженні пропонує 60-секундний урок. Те, що людина робить далі, стає сигналом.
Впливає на: Зовнішні сигнали
Як працює браузерне розширення- Рішення, а не перегляди
- Оцінка враховує те, що людина пішла далі попри попередження, зараховує повернення назад і зараховує підтверджений звіт про сайт не частіше ніж раз на 30 днів. Перевірка доменів відбувається на пристрої.
- Ніколи не приватне
- До RansomLeak потрапляють лише ім’я хоста і час сайту, про який було попередження, і тип короткого уроку, який людина завершила. Ніколи паролі, значення форм, вміст сторінок, вставлений текст чи історія перегляду, а працівники можуть побачити, що саме про них відомо.
- Безкоштовне й відкрите для перевірки
- Розширення безкоштовне для кожного робочого простору, а його вихідний код відкритий, тож ваша команда безпеки може прочитати, що воно робить, ще до розгортання.
- Навчання в ризиковий момент
- Після ризикового моменту на вкладці людини з’являється короткий урок, дібраний для цієї ситуації, з позначкою Recommended for you. Уроки записуються й ніколи не змінюють оцінку.
Додайте сигнали, які ваш стек уже має
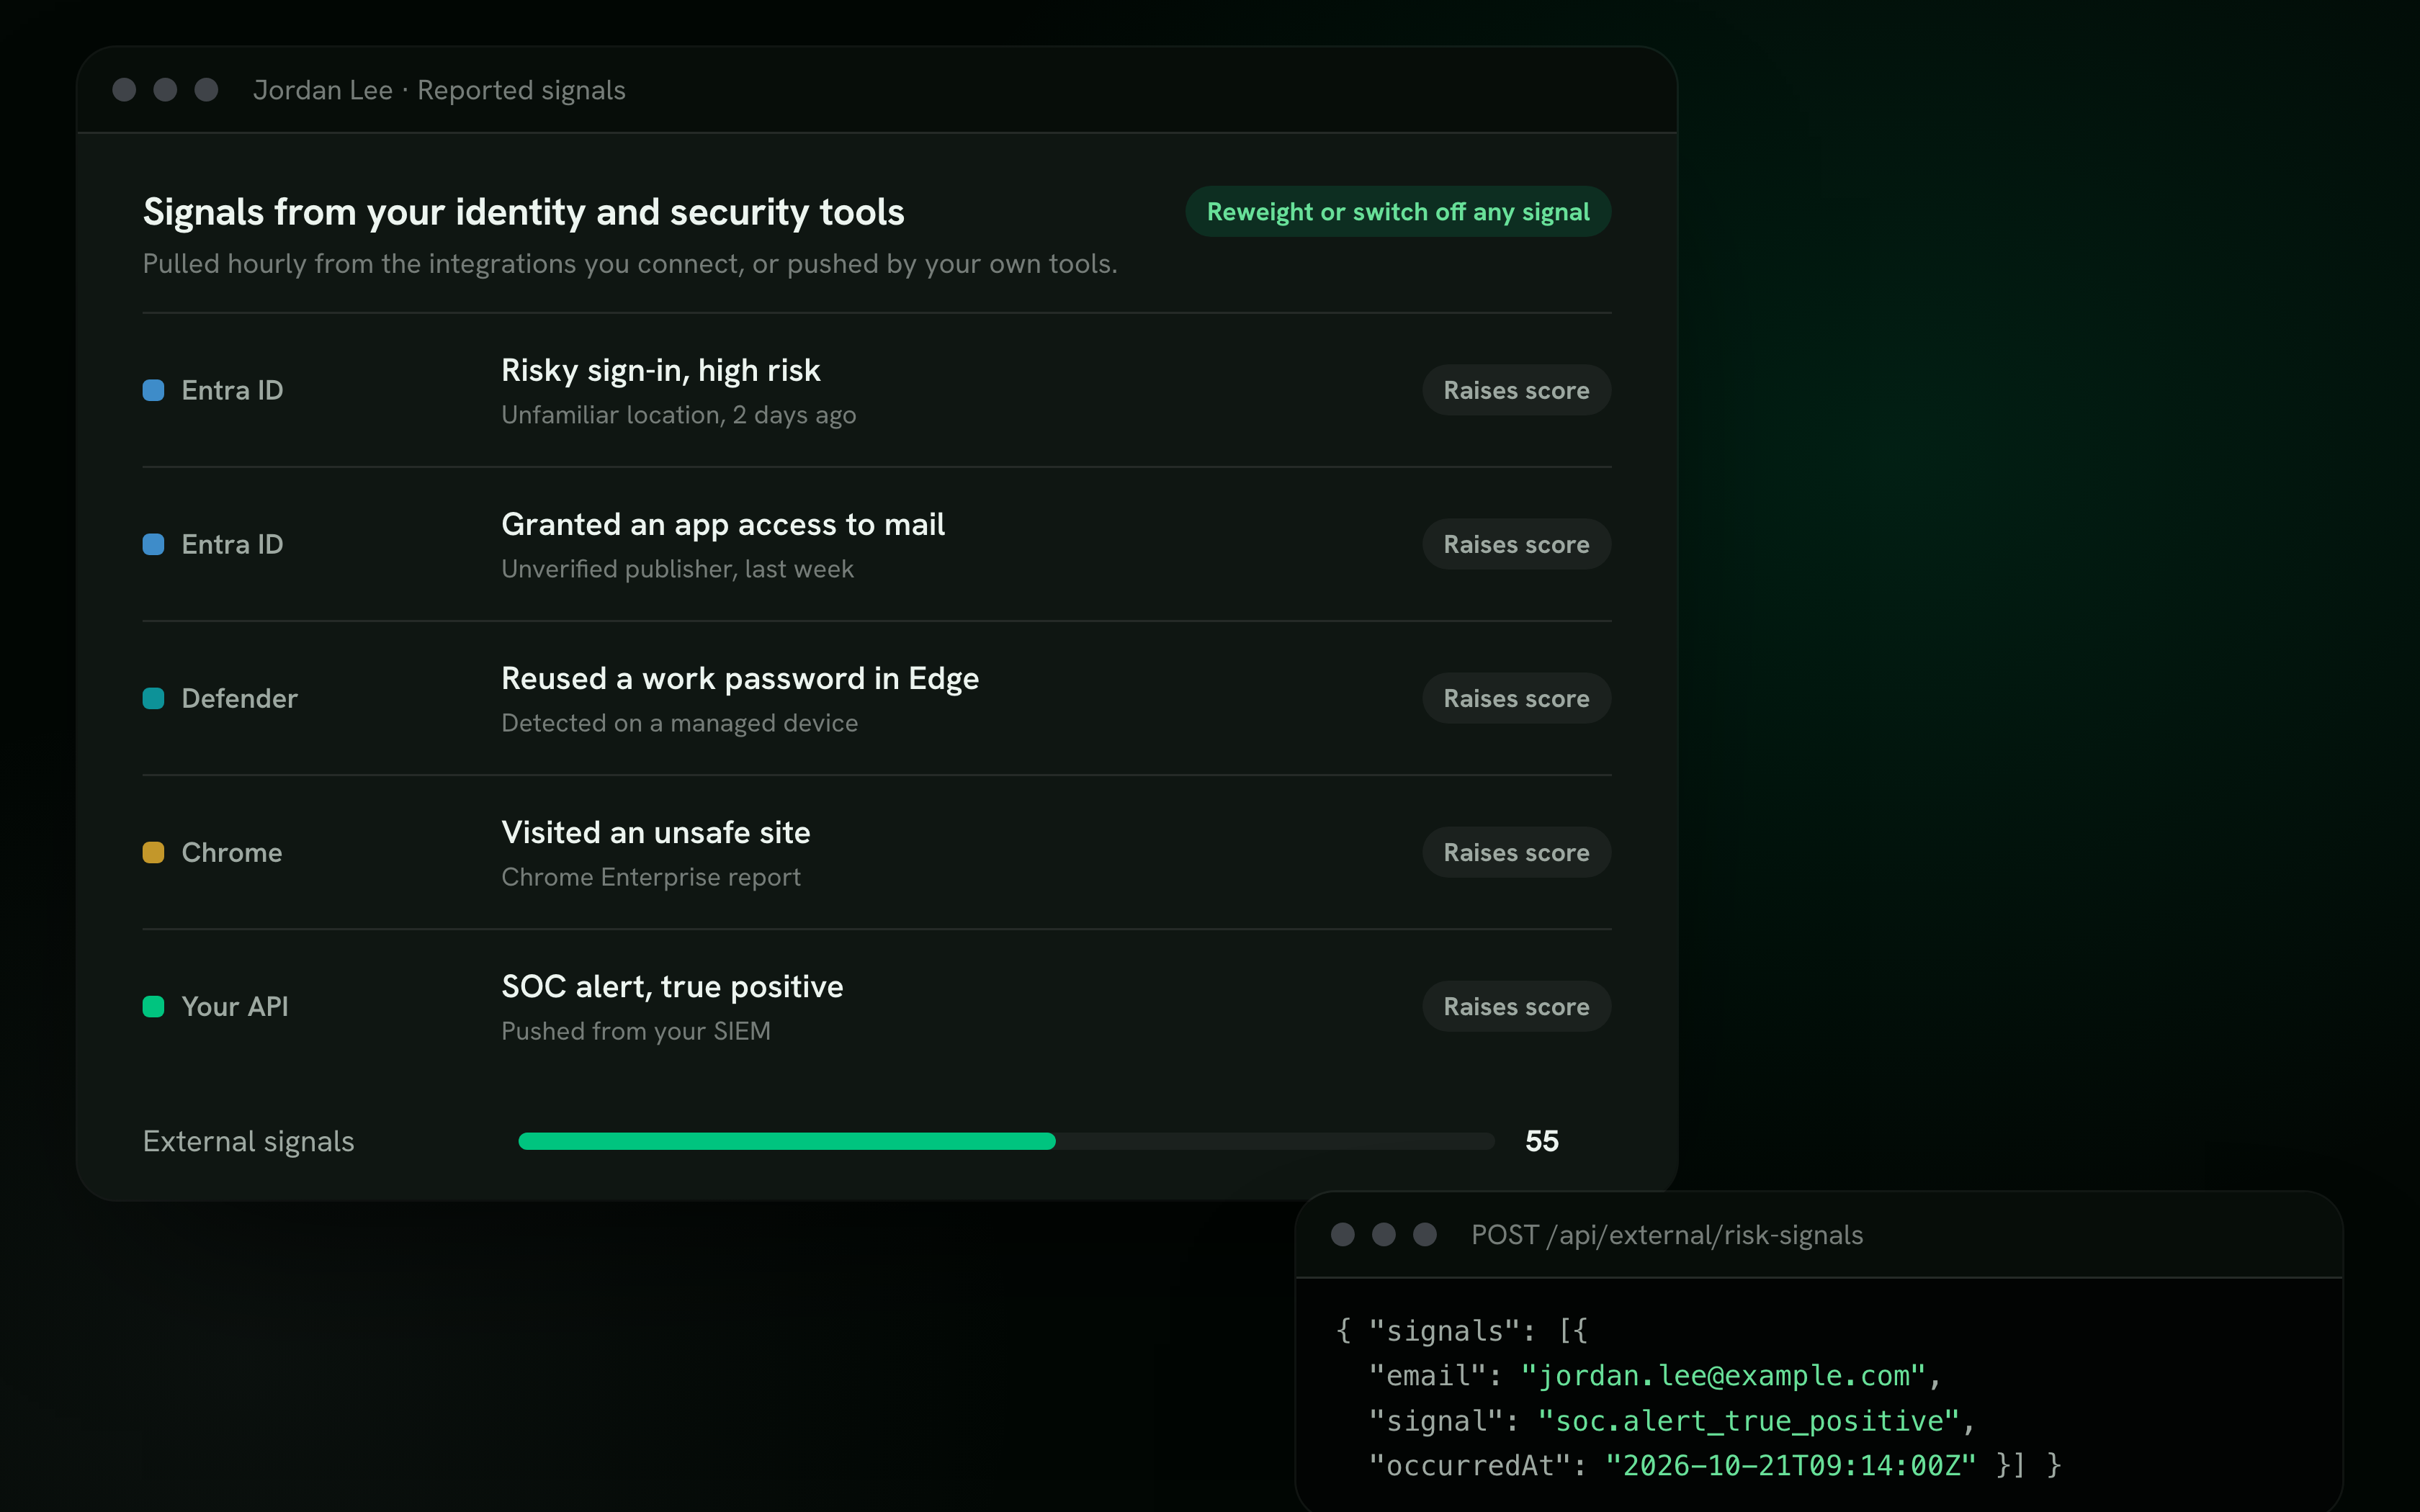
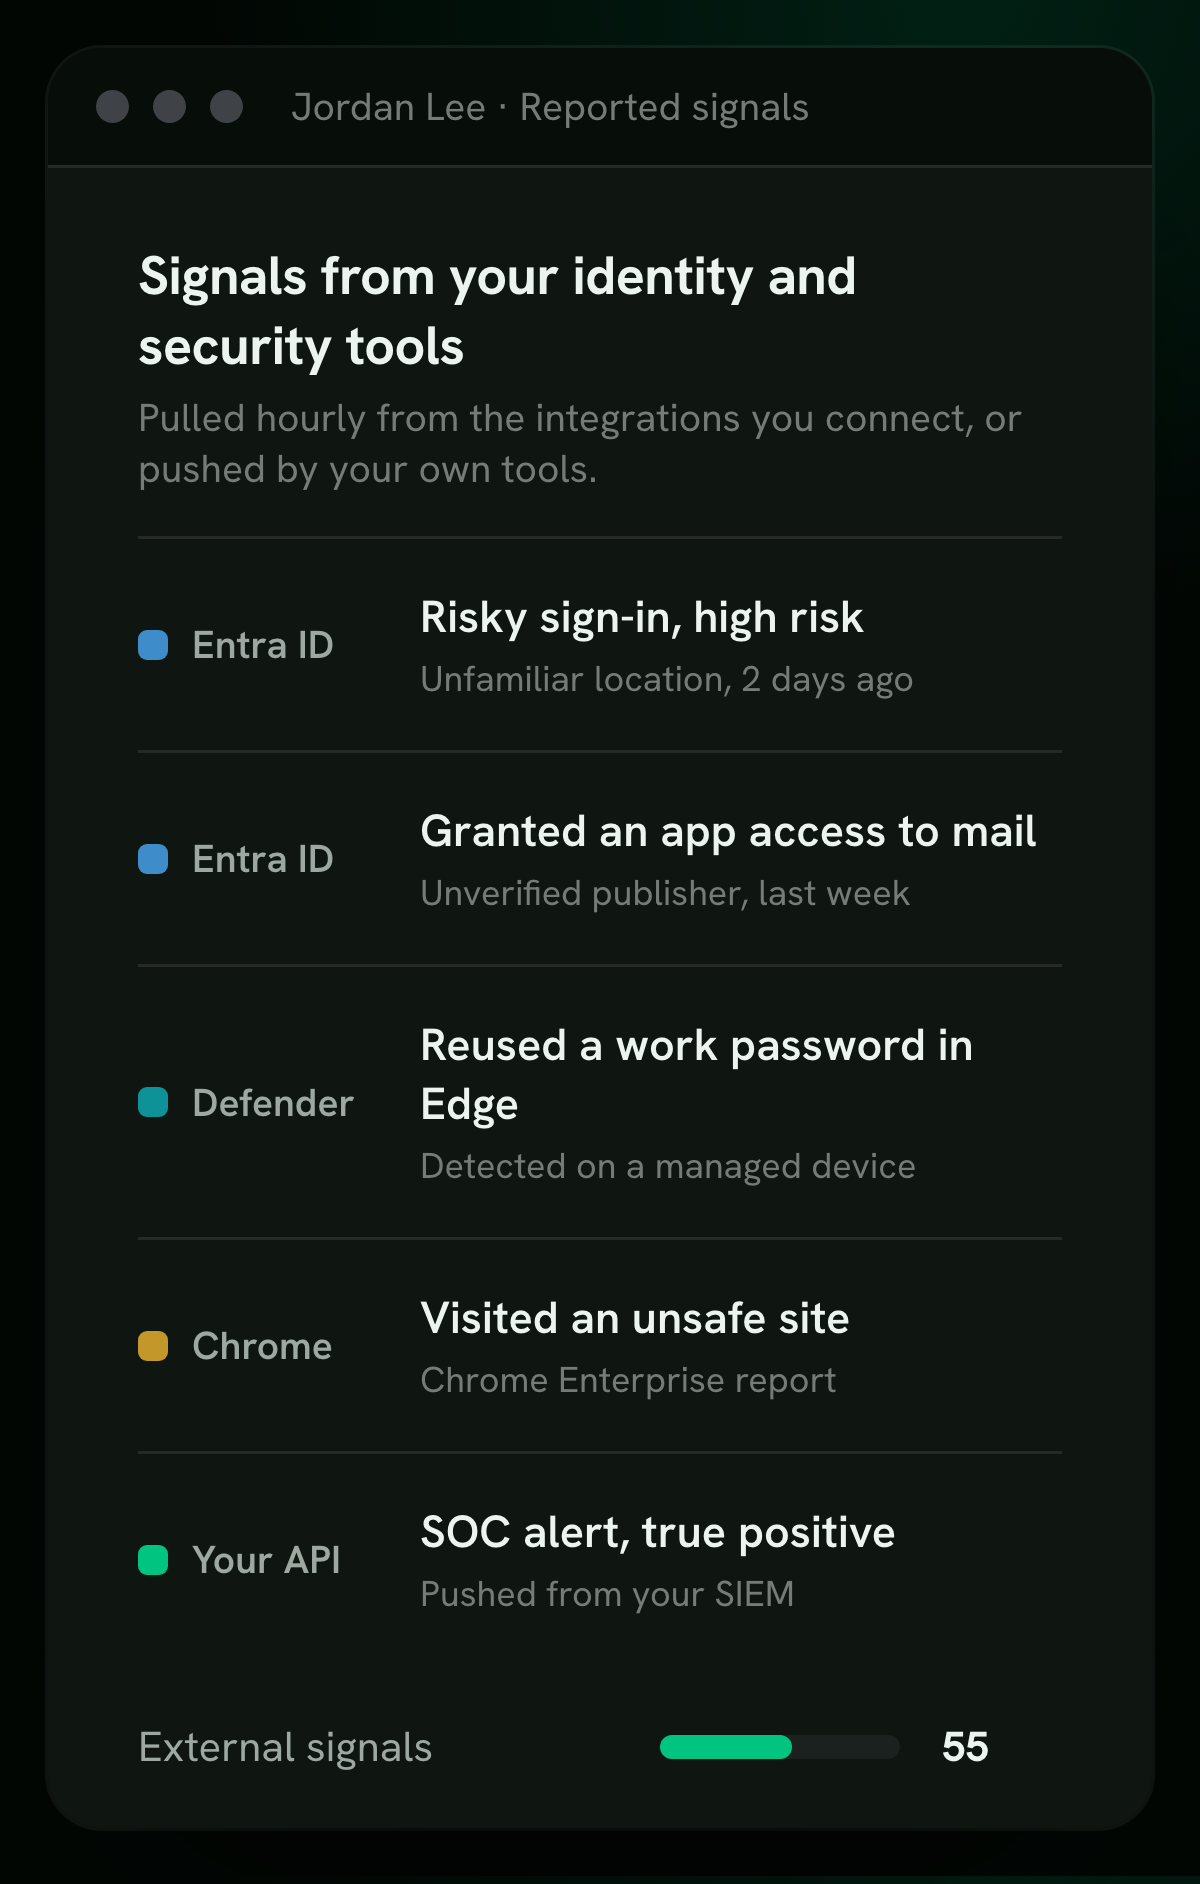
Підключіть Microsoft Entra ID, Defender і Google Chrome Enterprise або надсилайте будь-що інше зі своєї SIEM через API чи CSV. Кожен сигнал з’являється в розбивці оцінки людини з вказаним джерелом.
Впливає на: Зовнішні сигнали
- Щогодини з джерела
- Ризиковані входи й витік облікових даних з Entra ID, надані дозволи застосункам, повторне використання паролів і ризикові розширення зі звітів Defender та Chrome. Для кожної інтеграції вказано, яка ліцензія потрібна.
- Надсилайте звідки завгодно
- До 1 000 сигналів за один виклик: підтверджені SOC-алерти, привілеї чи прапорці облікових записів, а також власний тип сигналу, який ви визначите. Пробний запуск показує, що буде записано, до того як щось потрапить у систему.
- Ви керуєте самі
- Вимкніть будь-який сигнал або змініть, скільки він важить. Не надсилайте нічого, і оцінка працюватиме лише на інших джерелах.
Одна оцінка, яка показує, як її отримано
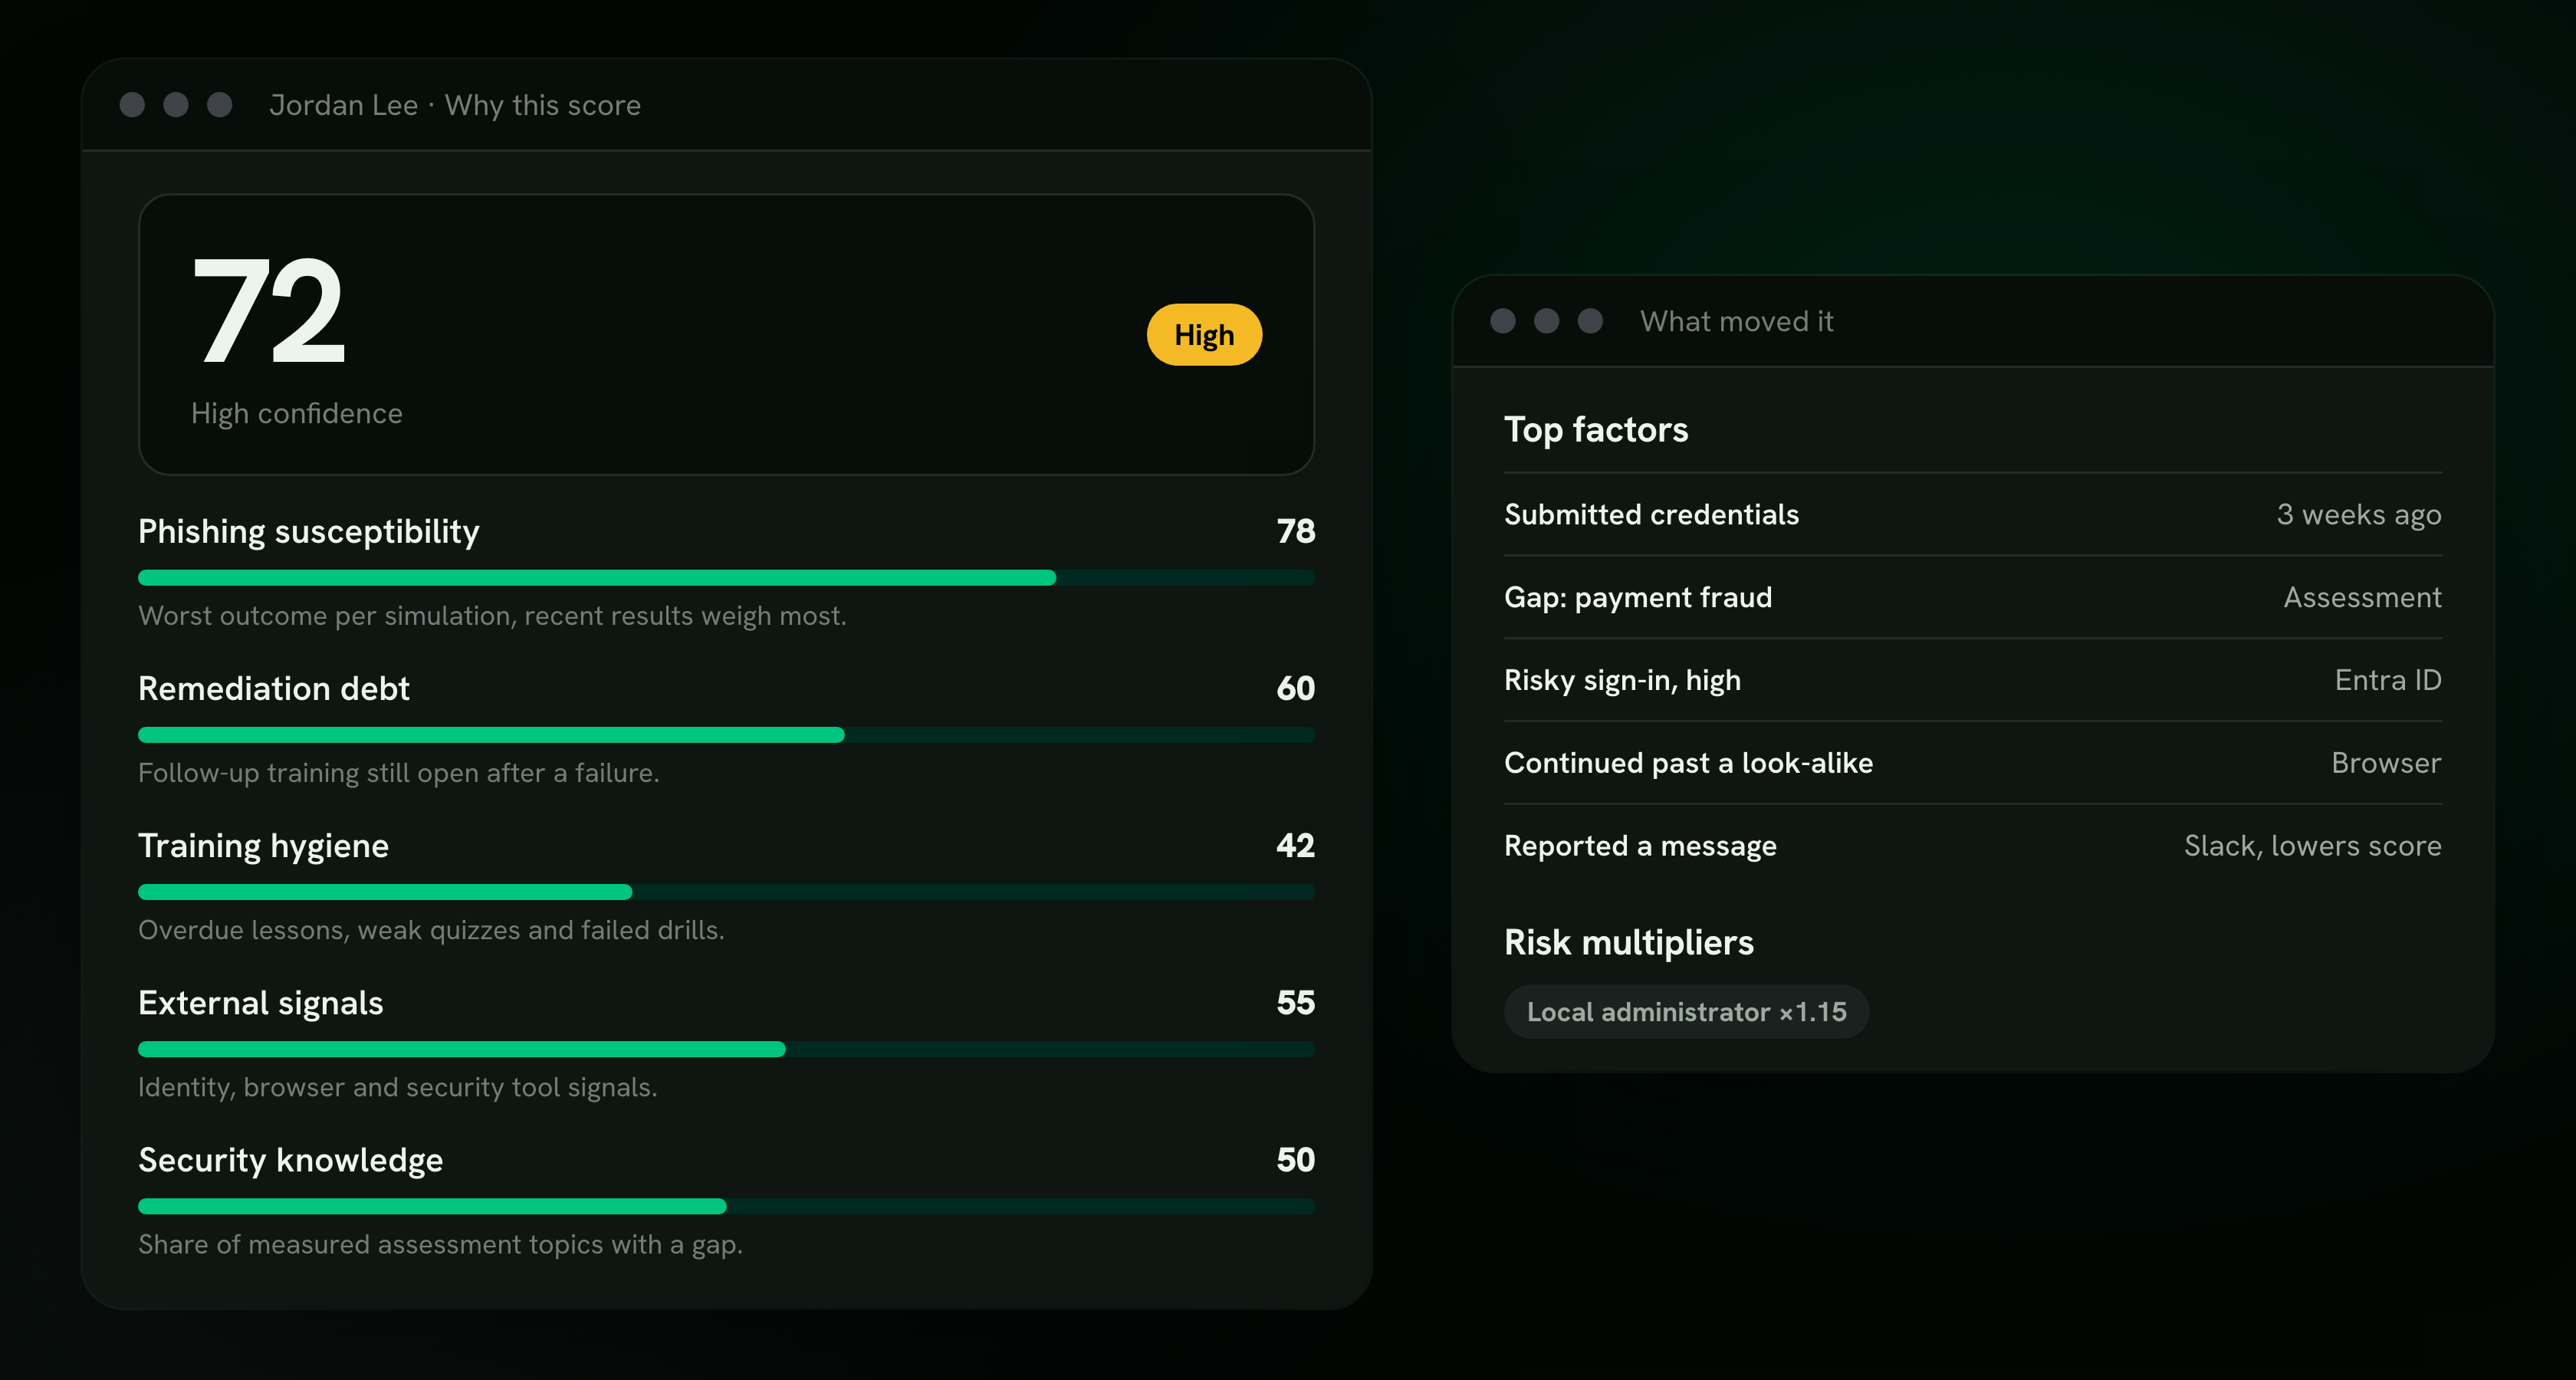
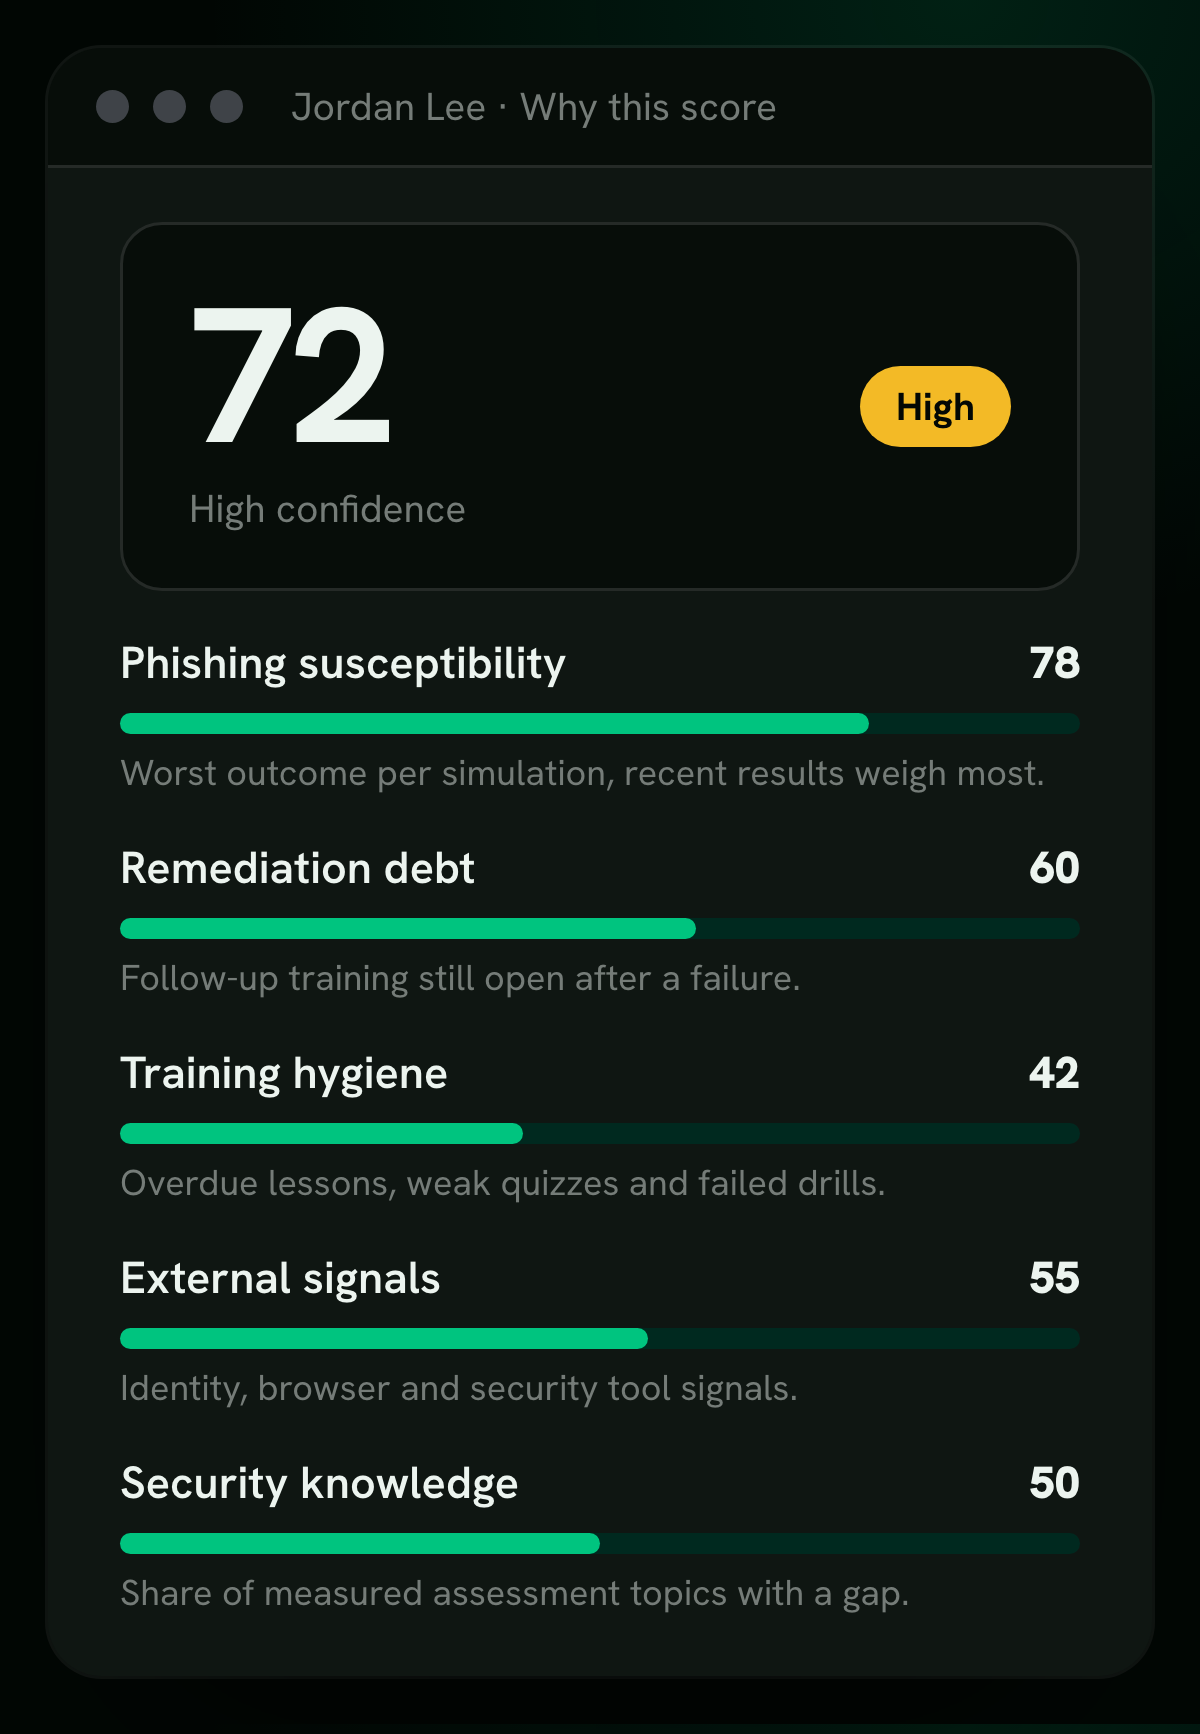
Число, яке ніхто не може пояснити, — це число, за яким ніхто не діє. Кожна оцінка розкривається до доказів, що за нею стоять.
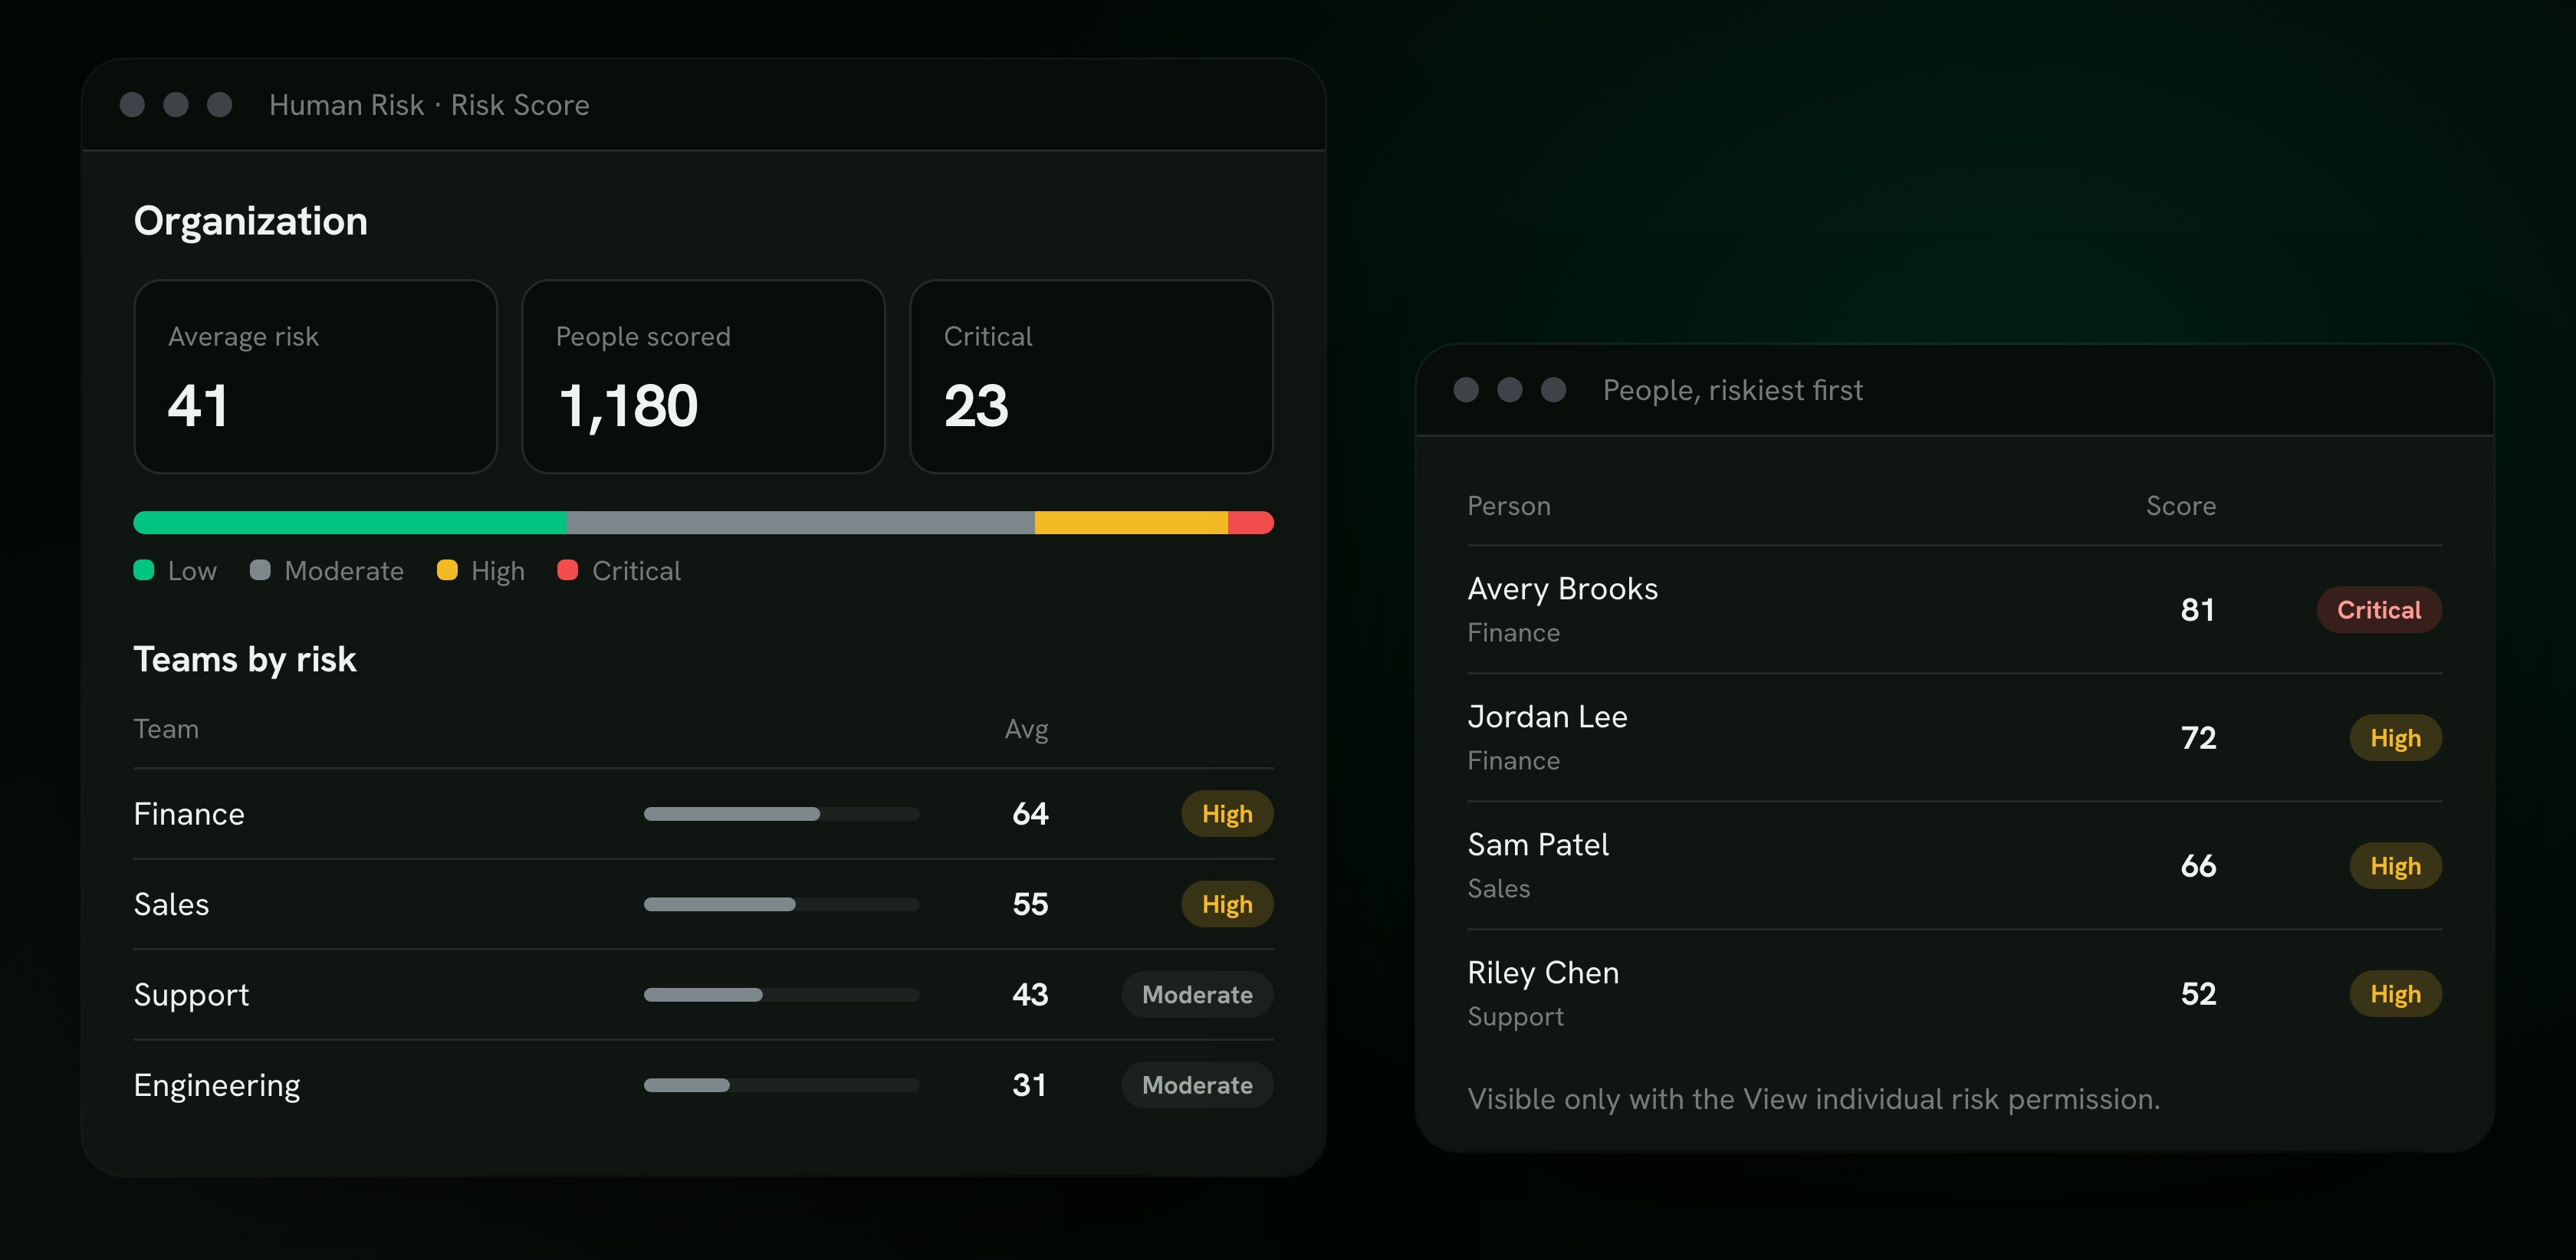
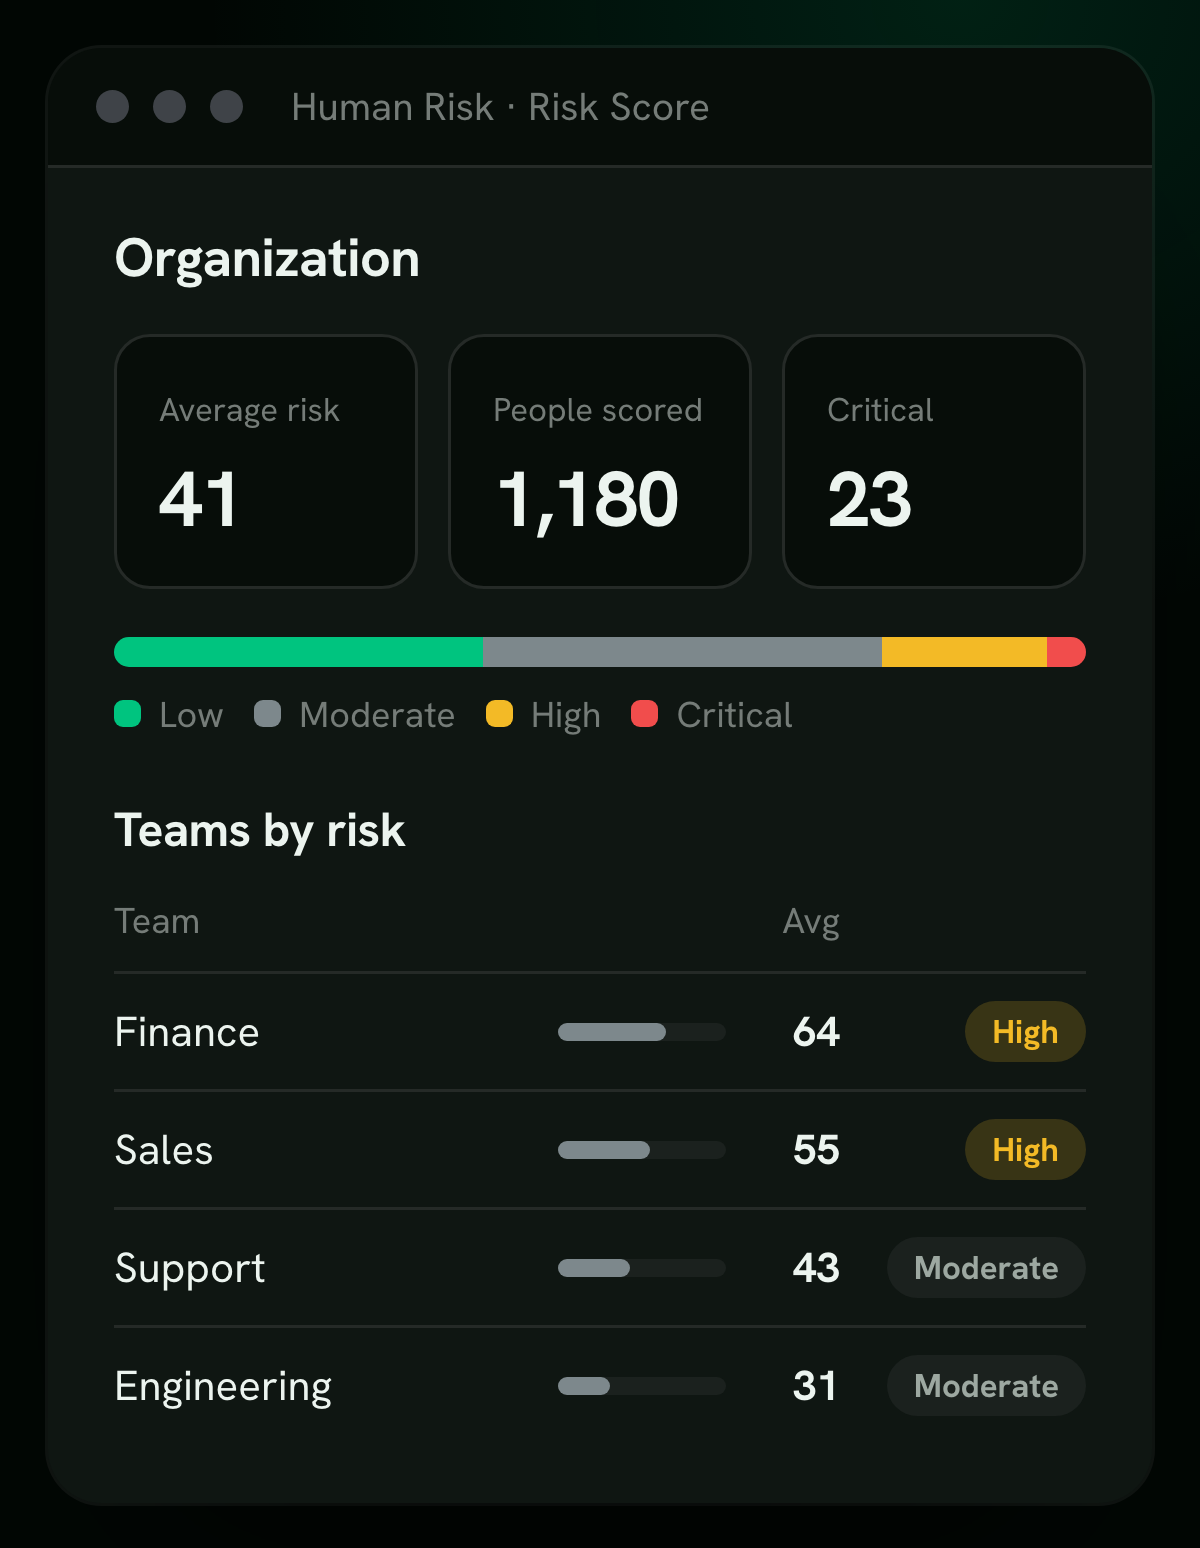
- Від 0 до 100, у чотирьох діапазонах
- Вище означає ризикованіше. Кожен потрапляє в Low, Moderate, High або Critical, тож ви дієте за діапазоном, не сперечаючись про окремі бали.
- П’ять підоцінок із настроюваною вагою
- Вразливість до фішингу, борг із коригувального навчання, гігієна навчання, зовнішні сигнали та знання з безпеки. Враховуються лише джерела, що мають дані про людину, тож відсутнє джерело ніколи не тягне нікого до хибної середини.
- Найбільше важить нещодавня поведінка
- Вага події зменшується вдвічі кожні 90 днів, тож ті, хто виправляється, бачать, як їхня оцінка падає. Оцінки перераховуються щоночі.
- Чому така оцінка
- Відкрийте будь-яку людину, щоб побачити кожну підоцінку, її вагу, надіслані сигнали та прогалини оцінювання, що за нею стоять. Зведіть дані до команд і всієї організації з трендом у часі.
Дійте за оцінкою автоматично
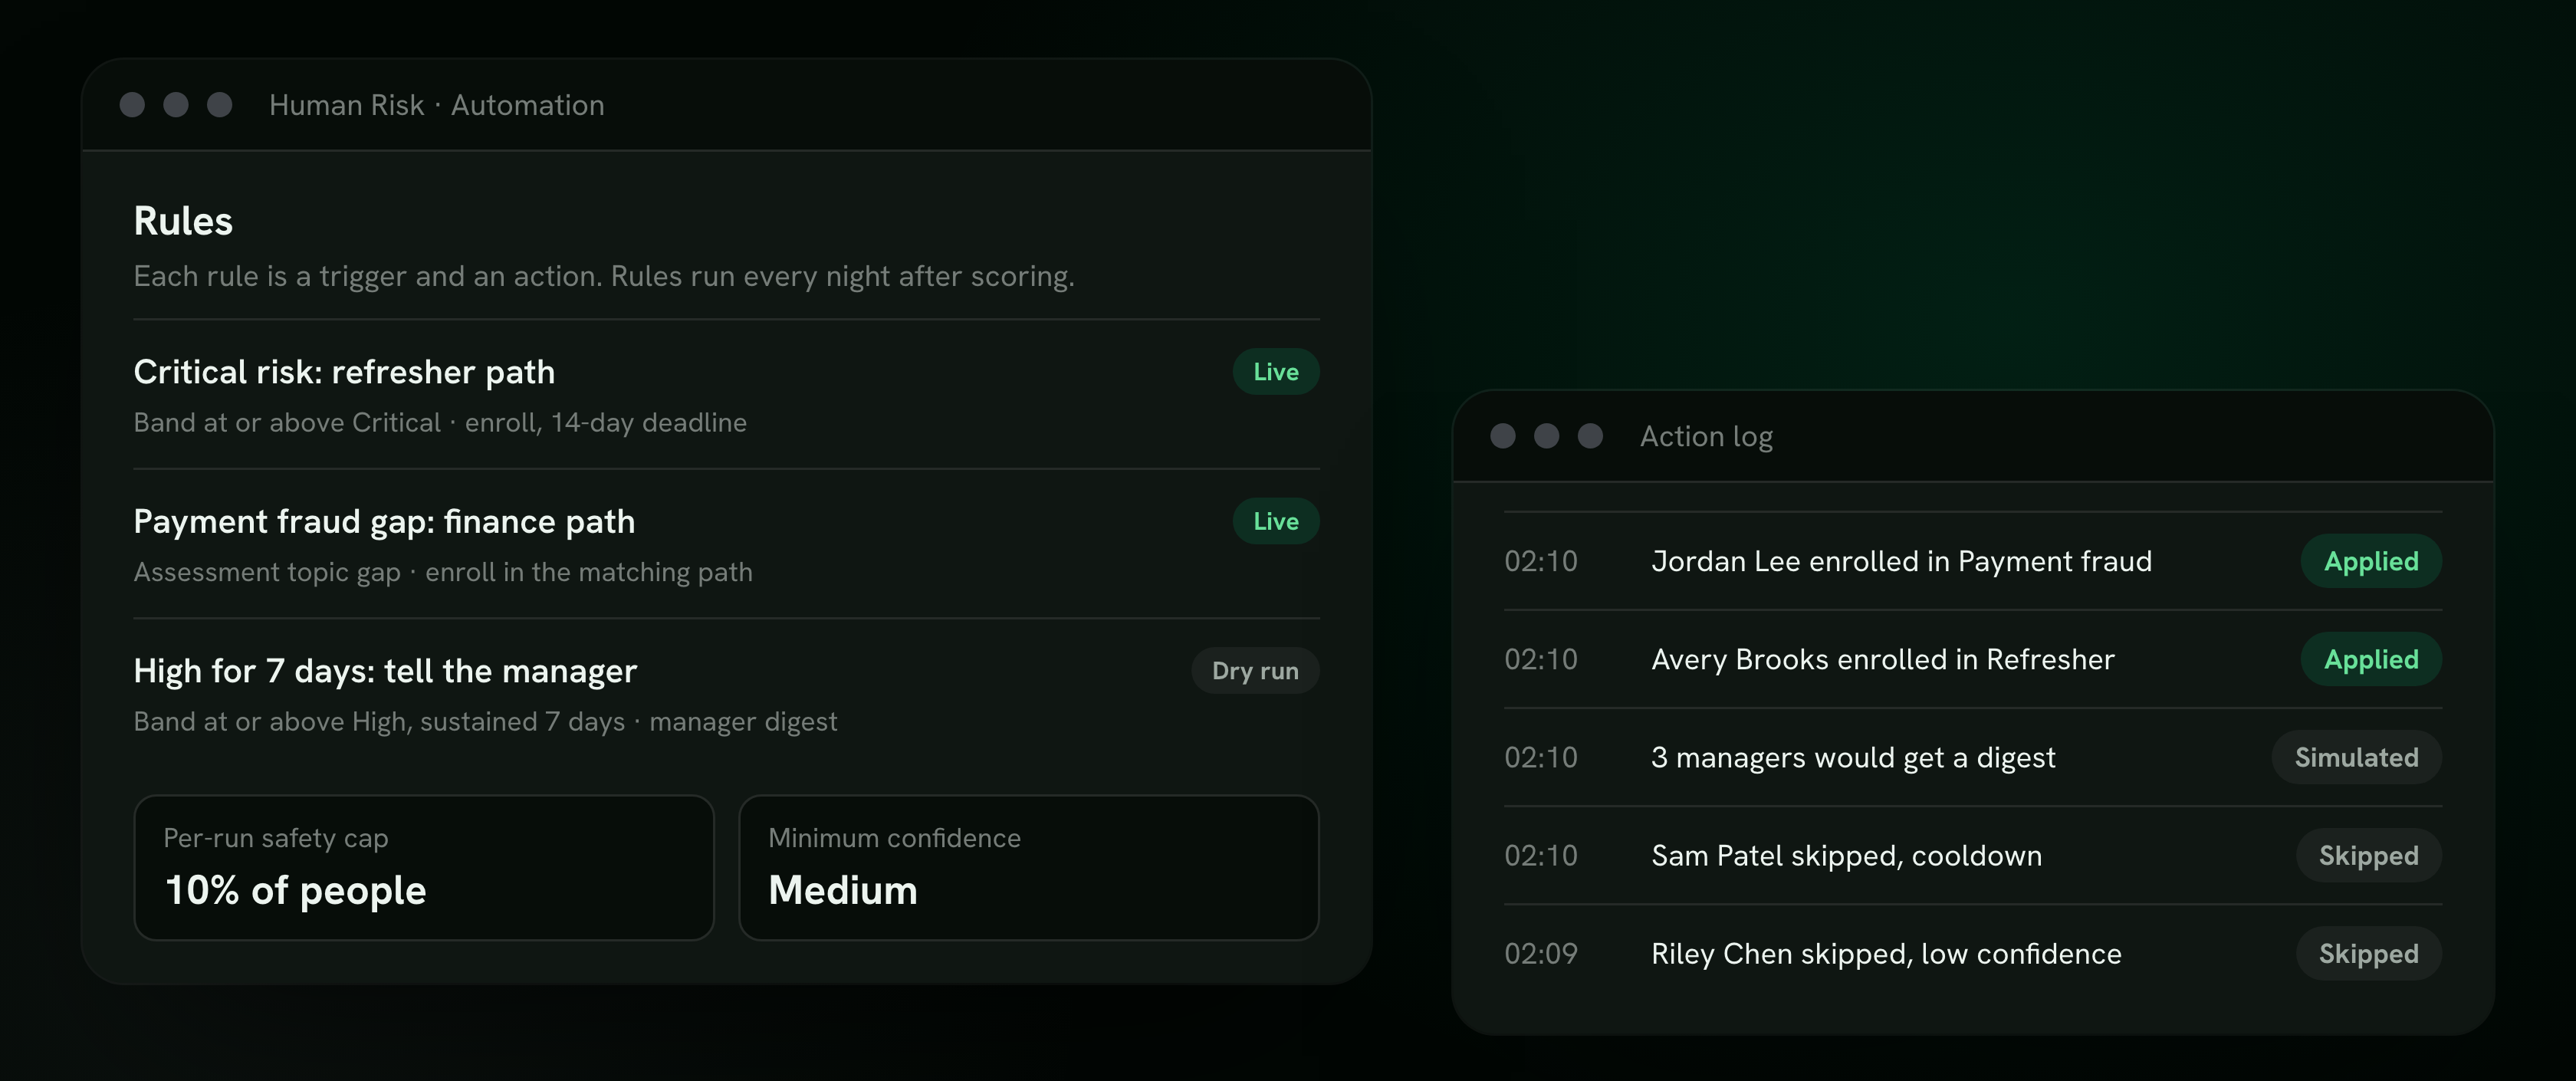
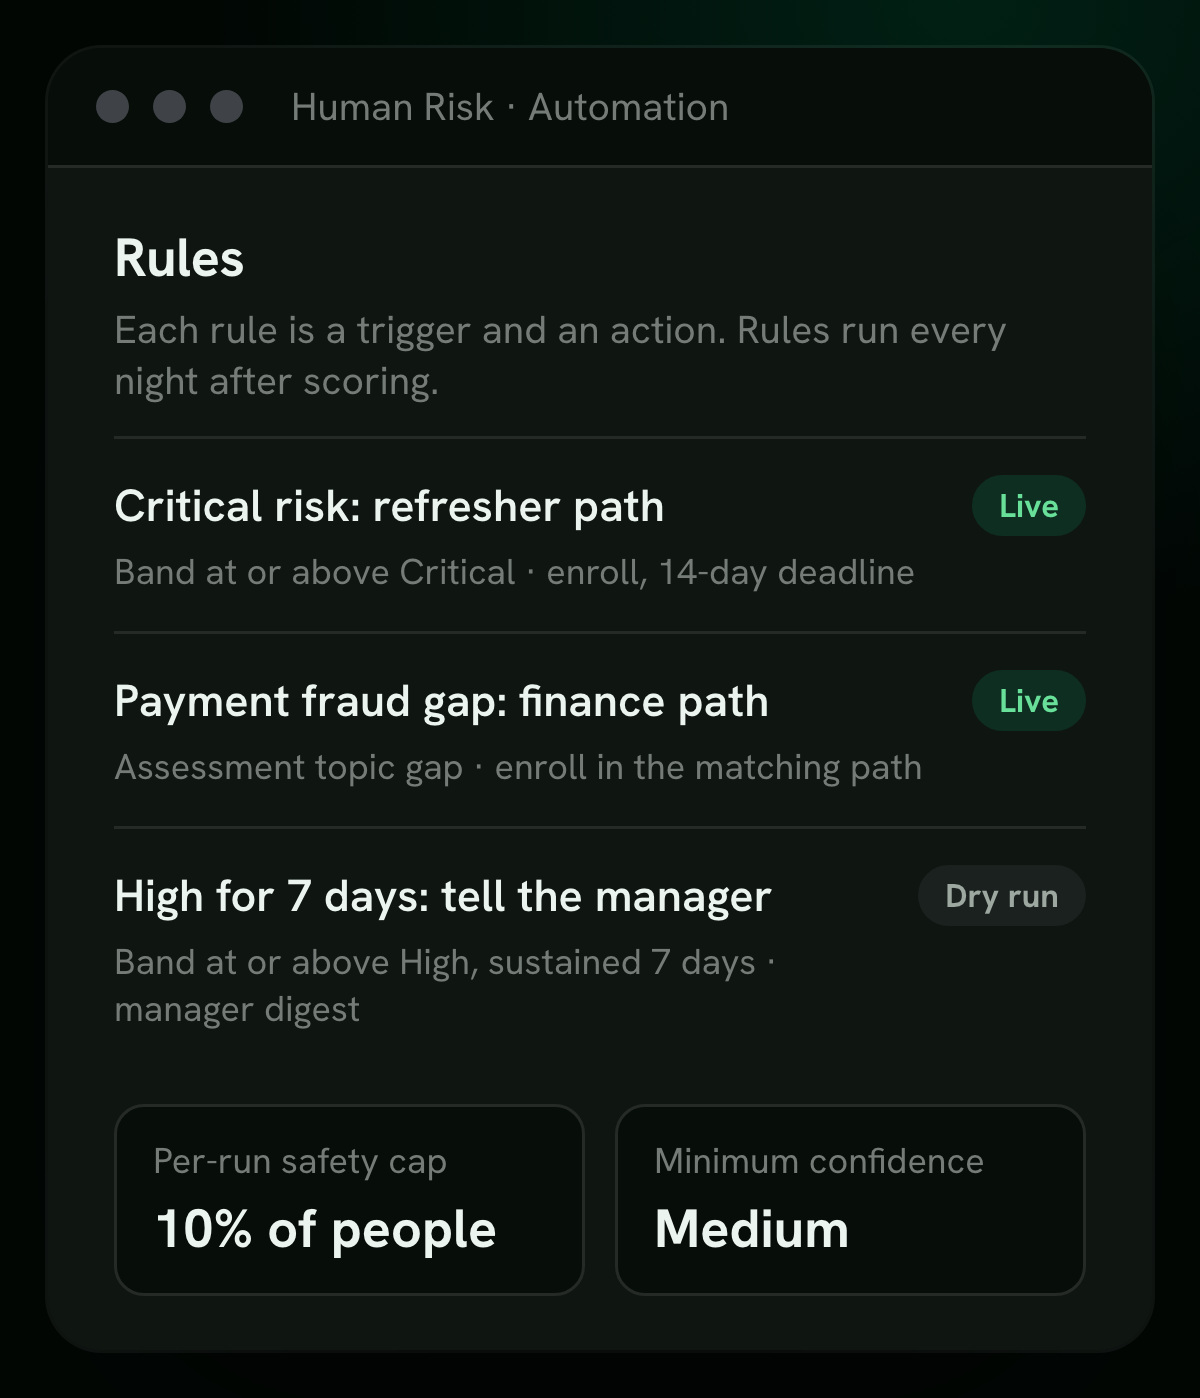
Число ризику корисне лише тоді, коли за ним щось відбувається. Правила без коду перетворюють оцінку на правильне втручання із запобіжниками, які CISO може затвердити.
Що може правило
- Призначити потрібний шлях
- Коли людина досягає діапазону чи балу або має прогалину в оцінюванні, запишіть її на навчальний шлях з дедлайном і періодом відстрочки.
- Повідомити керівника
- Щоденне зведення розповідає кожному керівнику, хто з його підлеглих залишається в зоні підвищеного ризику, тож розмова відбувається поруч із людиною.
- Йти за оцінкою, а не за списком
- Правила спрацьовують щоночі після оцінювання, тож люди потрапляють під дію, коли ризик зростає, і виходять із неї, коли виправляються.
Запобіжники, які тримають
- Спершу пробний запуск
- Подивіться, кого зачепить правило і що воно зробить, ще до того, як щось буде надіслано чи створено.
- Ліміт охоплення
- Запуск, який зачепив би понад 10% людей, пропускається цілком, тож одне хибне правило не дістанеться всієї компанії.
- Паузи та впевненість
- Персональні паузи не дають повторювати нагадування, а мінімальний рівень впевненості чекає на достатню кількість даних.
- Кожна дія в журналі
- Журнал дій фіксує кожне призначення й сповіщення, реальне чи симульоване, для ваших аудиторів.
Дивіться, як ризик знижується, людина за людиною
Кожне джерело трохи зсуває оцінку, а оцінка вирішує, що буде далі. Ось яким може бути наступний місяць Jordan.
72Jordan Lee, день 1, High
31День 30, Moderate
- День 1 · Slack Перше опитування виявляє прогалину в платіжному шахрайстві
- День 4 · Автоматизація Записано на шлях із платіжного шахрайства
- День 11 · Симуляція Клік по приманці; одразу після цього урок
- День 18 · Браузер Повернулася назад зі сторінки входу-двійника
- День 24 · Teams Повідомила про справжнє фішингове повідомлення
Докази, які приймає аудитор
Завершене навчання доводить, що людей навчили. Сторінка «Докази відповідності» також показує, що навчання тривало і що поведінка змінилася, кожен розділ зі своїм CSV.
Покриття стандартів- Щорічне навчання Завершення за стандартами й навчальними шляхами, списки для SOC 2, ISO 27001, NIS2, PCI DSS та інших, а також PDF-атестація для кожної людини з переліком її чат-уроків.
- Ефективність програми Частка повідомлень і кліків у фішингових симуляціях за кварталами й командами та середня оцінка людського ризику за місяцями. Лише агреговані дані, малі групи приховано.
- Безперервна обізнаність Дванадцять місяців чат-уроків, окремо як додатковий доказ, щоб вони ніколи не завищували щорічне завершення.
- Захист браузера Охоплення розширенням, зареєстровані пристрої, чинна політика детекторів, застарілі браузери та уроки, завершені після попередження.
Приватність за задумом
Оцінка, якій довіряють, мусить поважати людей. Ці обмеження вбудовані, а не налаштовуються постфактум.
- Ні дарквебу, ні OSINT
- Оцінки будуються лише на поведінці всередині вашої програми та сигналах, які ви самі вирішуєте надіслати. Нічого про ваших людей не збирається ззовні й не купується.
- Індивідуальні оцінки закриті
- Щоб побачити оцінку людини, потрібен окремий дозвіл. Керівники бачать своїх підлеглих, усі інші — лише зведені дані.
- Малі групи залишаються анонімними
- Результати оцінювання менш ніж для трьох людей показують «недостатньо даних», а команди менш ніж із п’яти в дайджесті об’єднуються.
- Вміст повідомлень не зберігається
- Перевірений текст видаляється через 30 хвилин, браузер надсилає лише імена хостів, а дайджест ніколи не показує текст повідомлень чи індивідуальні оцінки.
Надсилайте ризик туди, куди ви вже дивитесь
Для людського ризику не повинно бути потрібної ще однієї вкладки.
- Datadog Щогодинна оцінка людського ризику за командами та готовий дашборд.
- New Relic Метрики ризику за командами зі швидким стартовим дашбордом і алертами.
- Вебхуки Підписані події про провалені симуляції, повідомлення та нові прогалини оцінювання.
- API Надсилайте сигнали або скеровуйте людей у групи й шляхи за зовнішньою оцінкою.
Управління людським ризиком проти навчання з кібербезпеки
Навчання — лише один вхідний елемент. Управління людським ризиком — це програма, яка вирішує, хто його отримає, і доводить, що воно спрацювало.
Управління людським ризиком
- Оцінює кожну людину від 0 до 100 за реальною поведінкою та кожним підключеним джерелом
- Починається з бази того, що кожна людина знає
- Націлюється на невелику групу, яка несе більшу частину загрози
- Запускає навчання автоматично, коли хтось перетинає поріг
- Повторно перевіряє ту саму людину й показує, чи знизився ризик
Навчання з кібербезпеки саме по собі
- Призначає всім ті самі модулі за фіксованим календарем
- Вимірює завершення, яке нічого не каже про вразливість
- Однаково трактує того, хто клікає знову й знову, і того, хто стабільно повідомляє
- Закінчується разом із курсом, без повторної перевірки
- Дає запис для комплаєнсу, а не сигнал ризику
Усі сигнали в одній оцінці
Ми покажемо джерела, оцінку й автоматизацію та те, як вони працюють із вашими інструментами.
Оцінка, базове оцінювання та автоматизація за рівнем ризику входять до кожного тарифу.
Поширені запитання
Що таке управління людським ризиком?
Управління людським ризиком — це програма безпеки, яка вимірює, наскільки ймовірно кожен працівник потрапить на атаку, а потім знижує цей ризик цільовим навчанням і автоматизацією. Вона трактує людський ризик як число, яке відстежують для кожної людини, а не як пункт чекліста, який відмічають раз на рік.
Невелика група тих, хто клікає знову й знову, несе більшу частину загрози, а звіт Verizon 2024 Data Breach Investigations Report виявив людський фактор у 68% витоків.
RansomLeak веде її як один цикл. Базове оцінювання знаходить прогалини в знаннях, симуляції, тренування, чат-застосунки, браузер і ваші ідентифікаційні інструменти додають реальну поведінку, оцінка людського ризику зводить усе докупи для кожної людини, а автоматизація за рівнем ризику призначає навчання, яке знижує оцінку.
Чим управління людським ризиком відрізняється від навчання з кібербезпеки?
Навчання з кібербезпеки — це контент, який учить працівників розпізнавати атаки. Управління людським ризиком — це програма навколо нього: вона вимірює, хто в зоні ризику, вирішує, кому яке навчання потрібне, і показує, чи ризик справді знизився.
Навчання — лише один вхідний елемент. Управління людським ризиком (HRM) додає вимірювання через оцінку, реальну поведінку через симуляції, тренування й чат-застосунки та дію через автоматизацію.
Що таке оцінка людського ризику?
Оцінка людського ризику — це число, тут за шкалою від 0 до 100, яке показує, наскільки ймовірно конкретний працівник потрапить на атаку соціальної інженерії. Вище означає ризикованіше.
RansomLeak будує її з п’яти підоцінок: вразливість до фішингу, борг із коригувального навчання, гігієна навчання, зовнішні сигнали та знання з безпеки. Кожен потрапляє в діапазон Low, Moderate, High або Critical.
Як працює базове оцінювання?
Security Check-ins надсилають кілька коротких питань раз на тиждень у Slack, Teams або листом в один клік, приблизно по дві хвилини, протягом близько чотирьох тижнів, а потім щомісячну повторну перевірку. Вони охоплюють вісім тем: від фішингу й платіжного шахрайства до ШІ-інструментів і повідомлення про інциденти.
Для прогалини потрібні повторні помилки, ніколи не одна хибна відповідь, а теми, про які нікого не питали, прогалинами не вважаються. Прогалини можуть автоматично запускати відповідне навчання й формують підоцінку знань з безпеки.
Як часто оновлюється оцінка?
Оцінки перераховуються щоночі. Сигнали, надіслані через API, запускають перерахунок для відповідних людей протягом кількох хвилин.
Кожна подія згасає з періодом піврозпаду 90 днів, тож домінує нещодавня поведінка, а ті, хто виправляється, бачать, як їхня оцінка падає.
Чи використовуєте ви дані з дарквебу або OSINT для оцінювання людей?
Ні. Ми не підтягуємо бази витоків, сліди в соцмережах чи будь-яке інше зовнішнє профілювання й ніколи не купуємо дані про ваших людей.
Оцінка використовує поведінку всередині вашої власної програми та сигнали, які ви самі вирішуєте надіслати зі своїх інструментів. Кожен бал простежується до дії, яку вчинила людина, або до сигналу, який підняв ваш стек, а це важливо для профспілки й перевірки на конфіденційність.
Що збирає розширення для браузера?
Лише ім’я хоста і час сайтів, які викликали попередження або про які хтось повідомив, вибір людини на попередженні, назву застосунку та дозволи на ризикових екранах надання доступу і, якщо ви це ввімкнете, категорію чутливої вставки в ШІ-інструмент. Коли людина завершує короткий урок, записується лише його тип. Ніколи сам вставлений текст.
Воно ніколи не читає паролі, значення форм, вміст сторінок чи історію перегляду, а працівники можуть побачити, що про них відомо.
Що запускає автоматизацію?
Правило спрацьовує, коли людина досягає діапазону ризику, порога оцінки або прогалини з теми оцінювання. Можна додати мінімальний рівень впевненості, щоб правило чекало на достатню кількість даних, і вимагати, щоб ризик тримався певну кількість днів.
Правила виконуються щоночі після оцінювання. Дії: записати на навчальний шлях з дедлайном або сповістити керівника через щоденне зведення.
Чи можу я протестувати правило, перш ніж воно на когось вплине?
Так. Кожне правило можна запустити в режимі пробного запуску: він показує, кого воно зачепить і що зробить, не надсилаючи нічого й не створюючи жодних призначень.
Запуск, який зачепив би понад 10% людей, пропускається цілком, а кожна дія записується в журнал.
Чи змінює вона складність фішингу для ризикових користувачів?
Поки ні. Автоматизація зосереджена на призначенні навчання, коригувальному навчанні й сповіщеннях керівників. Адаптація складності симуляцій для кожної людини не входить до поточних можливостей.
Чи можна використовувати оцінку людського ризику як доказ відповідності?
Як доказ ефективності, так. Доказом щорічного навчання й надалі є завершені навчальні шляхи, прив'язані до стандартів на кшталт SOC 2, ISO 27001, NIS2 і PCI DSS.
Крім того, сторінка «Докази відповідності» показує частку повідомлень і кліків у фішингових симуляціях за кварталами та середню оцінку ризику в часі, тож ви можете показати, що програма змінює поведінку. Ці дані агреговані: жодна індивідуальна оцінка не потрапляє в експорт. Чат-уроки показано окремо як додаткову безперервну обізнаність.
Чи можу я бачити людський ризик у власних інструментах?
Так. RansomLeak щогодини надсилає метрики оцінки людського ризику за командами в Datadog і New Relic із готовими дашбордами, а також підписані вебхуки про провалені симуляції, повідомлення та прогалини оцінювання.