GDPR: навчання з кібербезпеки
GDPR ніде не каже «щорічне навчання». Він вкладає навчання в завдання DPO за статтею 39 і в заходи безпеки статті 32, а потім вимагає довести обидва за статтею 5(2).
Інтерактивні 3D-вправи на 5–10 хвилин, прив’язані до кожної вимоги GDPR, і докази проходження, які аудитор може експортувати.
Коротко
- Охоплення
- Стаття 3: кожен, хто пропонує щось людям у ЄС або стежить за ними
- Обов’язок навчання
- Ст. 39(1)(b) завдання DPO; ст. 32(4) персонал діє за інструкцією
- Максимальний штраф
- €20 млн або 4% світового обороту за ст. 83(5)
- Строк про витік
- 72 години до наглядового органу за ст. 33
Нам довіряють команди з





Засновано творцем Kontra Application Security Training.
Пройдіть вправи, на яких тримається ваша програма GDPR
Кожна з них — 3D-сценарій, який працівники завершують за 5–10 хвилин. Оберіть будь-яку й пройдіть її тут, без реєстрації.
Вправи проходять в інтерактивних 3D-середовищах.
Шість статей, які стають планом навчання
Кожна змінює, кого ви навчаєте або що маєте вміти показати.
- Ст. 5(2) Підзвітність Ви маєте довести відповідність, тож записи про проходження — це докази.
- Ст. 24 Відповідальність контролера Належні організаційні заходи, і навчання — одне з них.
- Ст. 32(4) Дії за інструкцією Люди з доступом до персональних даних обробляють їх лише за інструкцією.
- Ст. 33 Повідомлення за 72 години Персонал має розпізнати витік і швидко його ескалювати.
- Ст. 39(1)(b) Завдання DPO Підвищення обізнаності та навчання персоналу, залученого до обробки.
- Ст. 88 Дані працівників Моніторинг персоналу, зокрема фішингові тести, може потребувати згоди робочої ради.
Штрафи, що почалися з поводження персоналу з даними
Органи захисту даних постійно вказують на відсутнє чи застаріле навчання персоналу.
H&M Hennes & Mauritz Online Shop, €35,3 млн (2020), Hamburg HmbBfDI
У жовтні 2020 року Уповноважений із захисту даних і свободи інформації Гамбурга оштрафував H&M на EUR 35 258 707,95. Керівники сервісного центру в Нюрнберзі після розмов про повернення на роботу вели детальні записи про приватне життя працівників, зокрема хвороби, сімейні суперечки, релігійні переконання й відпустки, і використовували їх у кадрових рішеннях.
Орган назвав брак дієвого навчання, обізнаності й нагляду, оцінюючи відповідальність за ст. 83(2)(d).
H&M оприлюднила план виправлення з навчанням із захисту даних для всієї компанії, новим каналом для викривачів і підписаними зобов’язаннями керівництва. Будь-яку програму навчання для HR у ЄС варто починати з цієї справи.
British Airways, £20 млн (2020), UK ICO
У липні 2019 року ICO запропонував штраф GBP 183,39 млн для British Airways за злам 2018 року в стилі Magecart, що розкрив дані карток і персональні дані приблизно 429 612 клієнтів і працівників. Остаточне повідомлення в жовтні 2020 року встановило штраф у GBP 20 млн.
ICO назвав слабкий моніторинг, погане керування ризиками третіх сторін і низьку обізнаність персоналу серед причин. Водночас, знижуючи штраф, він врахував оновлену програму навчання.
Тож ст. 83(2)(d) спрацювала в обидва боки: слабке навчання сприяло зламу, а переконливе виправлення зменшило покарання.
Uber Technologies, €290 млн (2024), нідерландський Autoriteit Persoonsgegevens
26 серпня 2024 року нідерландський орган оштрафував Uber Technologies Inc і Uber BV на EUR 290 млн. Uber передавала дані європейських водіїв, зокрема документи, ліцензії таксі, геолокацію й платіжні дані, а подекуди кримінальні й медичні дані, на сервери в США без чинного механізму передачі після того, як Schrems II скасувало Privacy Shield.
Autoriteit Persoonsgegevens послався на організаційні заходи за ст. 32 і відповідальність контролера за ст. 24. Це найбільший штраф, який виносив цей орган.
Використовуйте цю справу в навчанні інженерів і операційних команд щодо транскордонних потоків даних.
Статті GDPR і вправи до них
Статті, на які посилається наглядовий орган, поруч зі сценаріями про DSAR, згоду й обробку витоків.
Art. 35 / 39 DPIA та навчання з обізнаності від DPO Art. 33-34 Повідомлення про витік даних Art. 25 Конфіденційність за проєктуванням Art. 15-22 Права суб’єктів даних Art. 28 Обов’язки обробника Art. 44-49 Міжнародні передавання даних Art. 5 Принципи обробки даних Art. 22 Автоматизоване ухвалення рішень і профілювання за допомогою ШІ Art. 6-7 Правова підстава та згода Art. 9 Особливі категорії персональних даних П’ять курсів, починаючи з самого GDPR
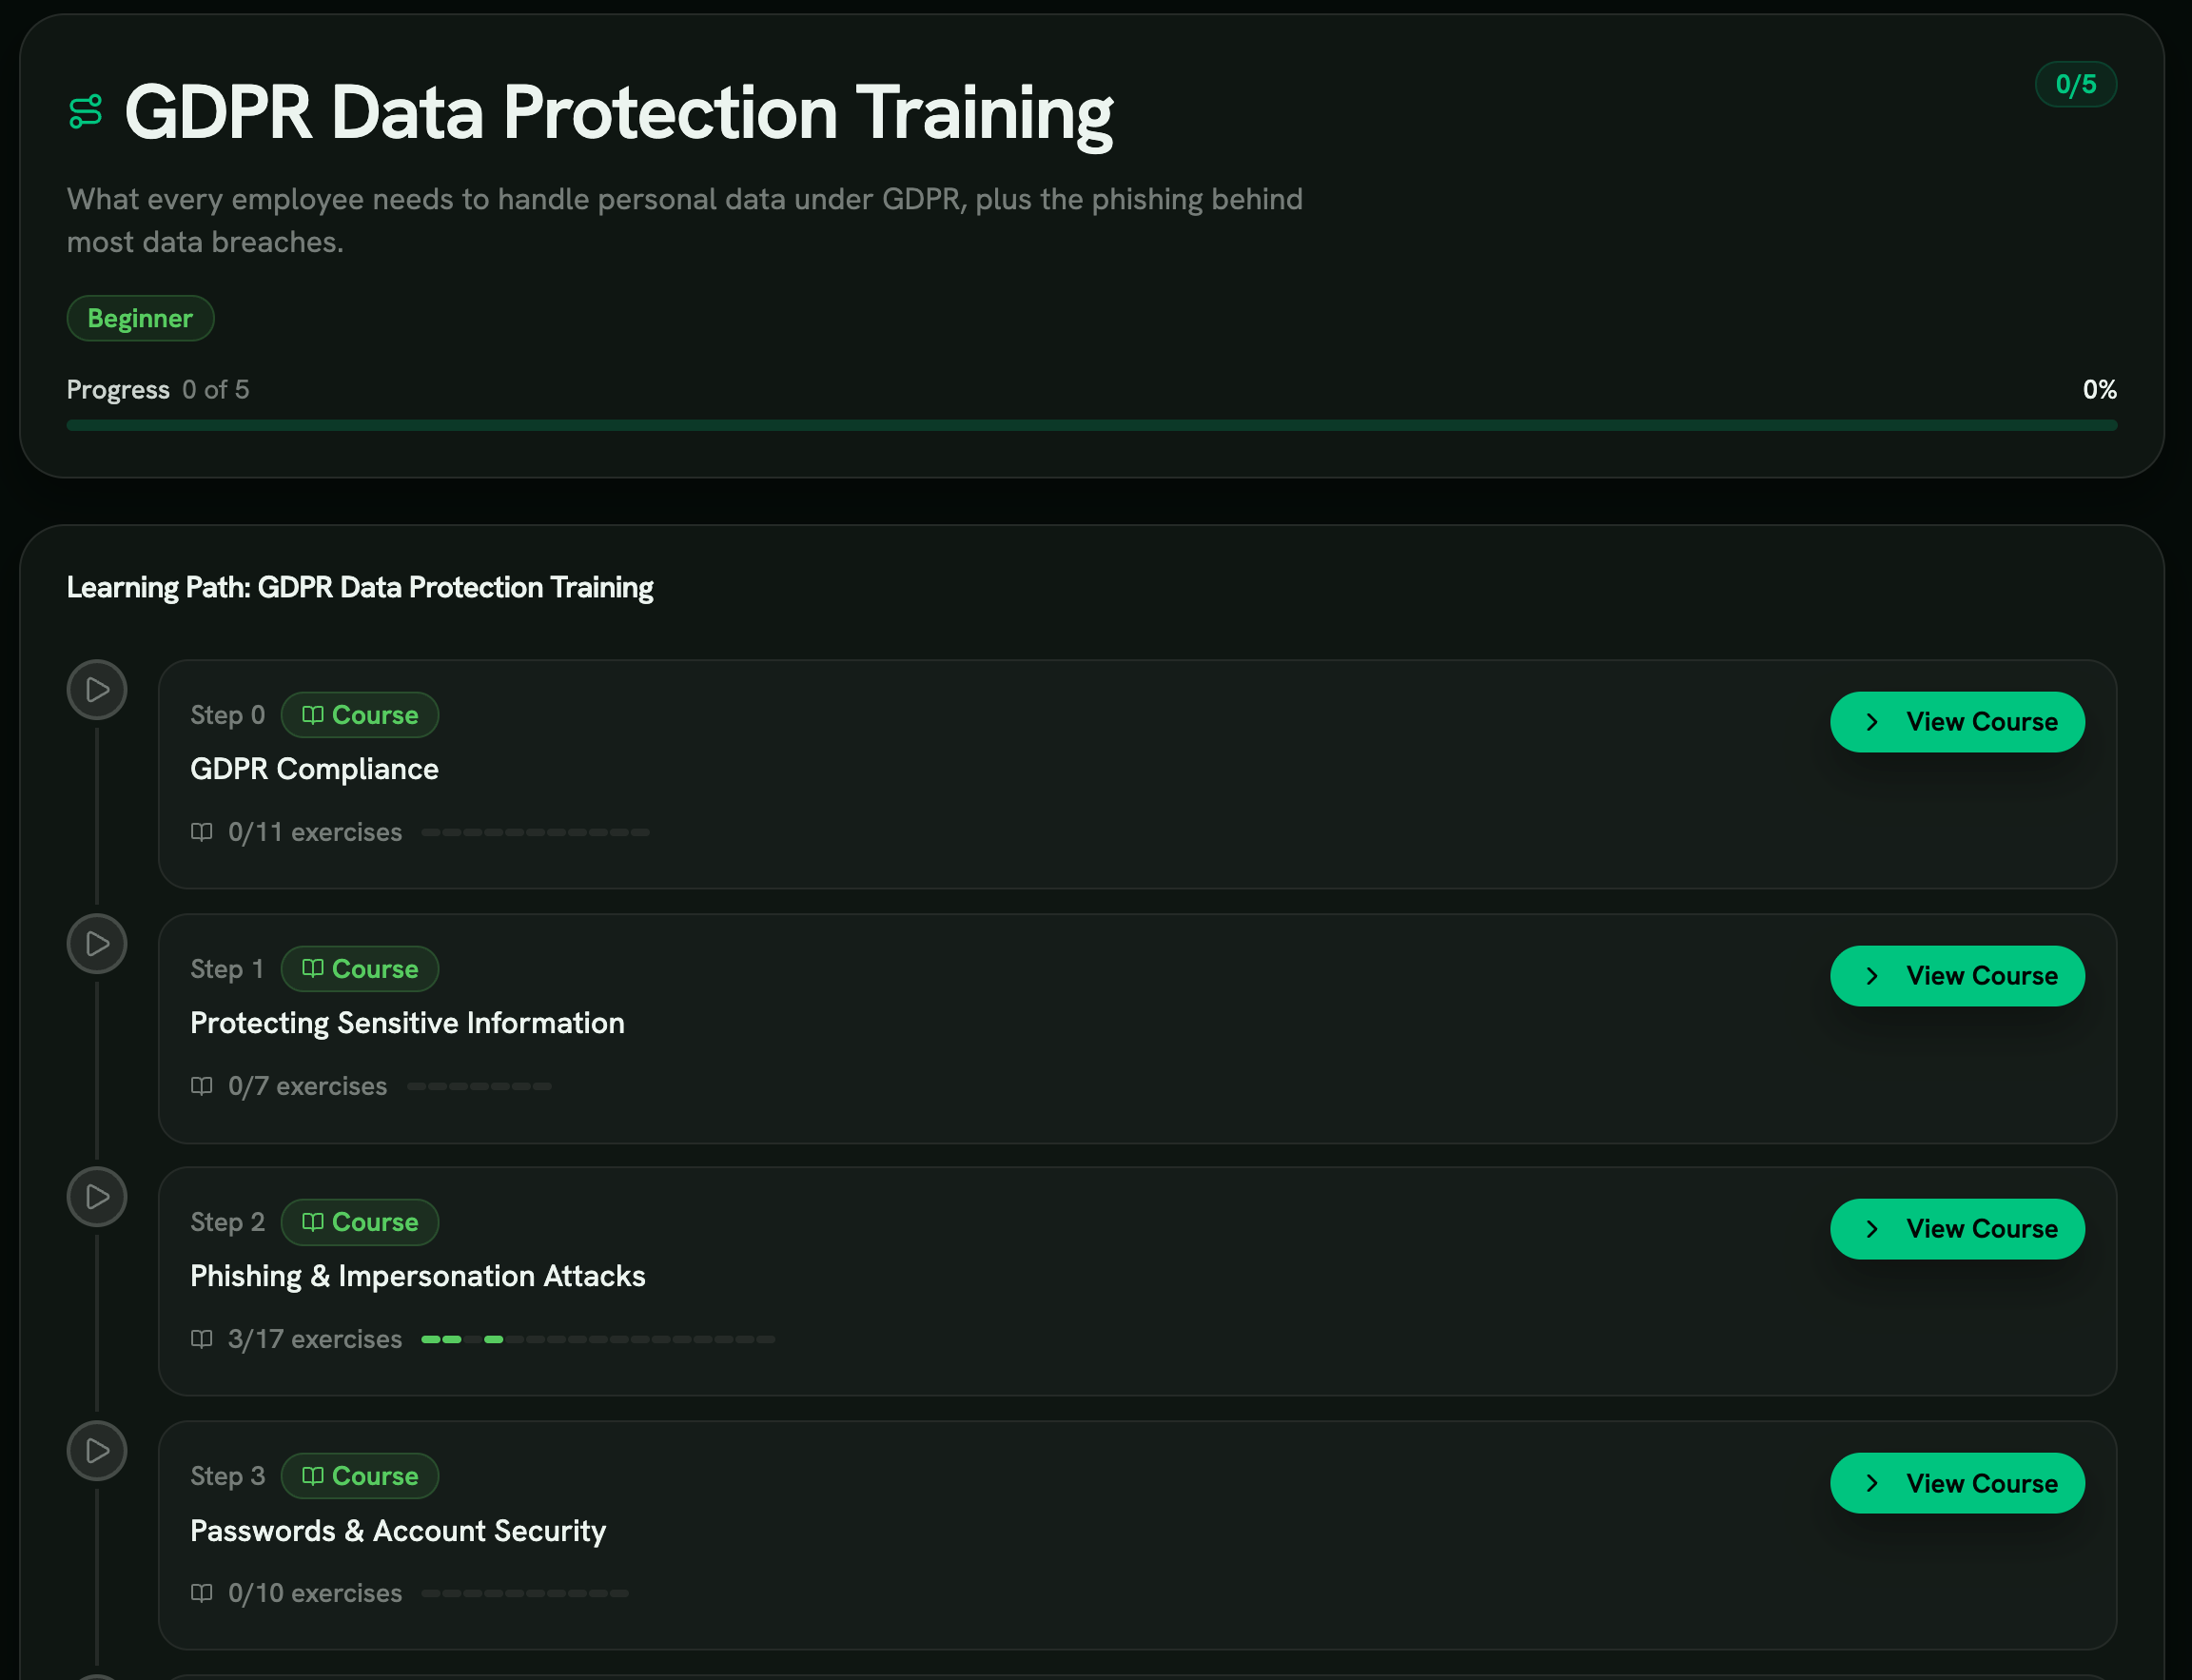
Шлях GDPR відкривається курсом GDPR на 11 вправ, а потім додає атаки, з яких починається більшість витоків персональних даних.
- Спершу законна обробка
- Права суб’єктів даних, транскордонні передачі й 72-годинний строк повідомлення.
- Потім причини витоків
- Фішинг і безпека облікових записів, бо більшість витоків починаються з викрадених облікових даних.
- Досить коротко, щоб завершити
- П’ять кроків, тож обов’язки статті 39 виконано без тижня навчання.
Де GDPR закладає обов’язок навчати
Звідки насправді береться обов’язок навчати, стаття за статтею.
01 Сфера дії: хто контролер, хто обробник і кому потрібне навчання
GDPR розрізняє контролера, який вирішує, навіщо й як обробляються персональні дані, і обробника, який обробляє їх для контролера за письмовим договором за ст. 28. Обов’язки щодо навчання мають обидва.
Усередині організації в межах охоплення кожен, хто торкається персональних даних: маркетинг із кампаніями на законному інтересі, продажі в CRM, HR з особовими справами, інженери, що проєктують схеми, підтримка з тікетами, фінанси з зарплатою.
DPO — не єдиний, хто має знати правила. DPO відповідає за те, щоб їх знали всі інші.
02 Стаття 39 і стаття 32: дві опорні статті
Ст. 39(1)(b) перелічує завдання DPO, зокрема моніторинг дотримання, «включно з розподілом обов’язків, підвищенням обізнаності й навчанням персоналу, залученого до операцій з обробки, і пов’язаними аудитами».
Ст. 32 вимагає технічних і організаційних заходів відповідно до ризику. Настанови EDPB 04/2019 і настанови Робочої групи за ст. 29 щодо DPO зараховують навчання персоналу до таких заходів.
Якщо пропустити будь-яку з цих статей, програма провалюється ще до того, як аудитор відкриє таблицю.
03 Призначення навчання за ролями, які працюють з даними
Один щорічний модуль для всіх не витримує першої ж перевірки. Кожна команда працює з персональними даними по-своєму, тож отримує власні сценарії:
- DPO: увесь регламент.
- Маркетинг: згода, законний інтерес і правила ePrivacy для cookie та розсилок.
- Продажі: правова підстава, передачі даних і купівля контактних баз.
- HR: дані особливих категорій за ст. 9, моніторинг працівників і межі зі справи H&M.
- Інженери: конфіденційність за проєктуванням за ст. 25, мінімізація даних, робочі дані в тестах і автоматизовані рішення за ст. 22.
- Служба підтримки: як розпізнати DSAR, 72-годинний строк і перевірка того, хто насправді питає.
Кожну команду оцінюють за рішеннями, які трапляються саме в її роботі.
04 Задокументовані докази: записи про навчання, підписані підтвердження, версіонування контенту
Коли наглядовий орган просить докази за ст. 32, скриншота листа присутності не досить.
Будьте готові показати:
- записи про навчання з часом по кожному працівнику
- підписані підтвердження
- історію версій змісту, як змінювалися закон і настанови
- журнал оновлень, прив’язаний до подій: Schrems II у 2020 році, нові SCC у 2021-му, Data Privacy Framework між ЄС і США у 2023-му та Акт ЄС про ШІ у 2024-му
Настанови EDPB 09/2022 щодо повідомлення про витоки кажуть те саме: контролер має показати, що знали працівники й коли.
05 Періодичність оновлення та онбординг нових працівників
GDPR не задає частоти. Наглядові органи вважають раз на рік мінімумом, а щокварталу чи щомісяця — нормою для ролей із високим ризиком.
Нові працівники, що працюють із персональними даними, мають завершити навчання за роллю до отримання робочого доступу, а не протягом 30 днів після початку.
Французький CNIL, німецький BfDI і британський ICO опублікували настанови з тією самою думкою. Навчання — постійний контроль, і його темп має відповідати ризику ролі й швидкості змін у правилах.
06 Розрахунок пом’якшення за ст. 83(2)(d)
Ст. 83(2) перелічує одинадцять чинників, які орган враховує, призначаючи штраф. Пункт (d) — «ступінь відповідальності контролера чи обробника з урахуванням технічних і організаційних заходів, ужитих ними відповідно до статей 25 і 32».
Задокументована програма навчання — найсильніший доказ щодо цього пункту. Коли ICO у 2020 році знизив запропонований British Airways штраф з GBP 183 млн до GBP 20 млн, він послався на заходи з виправлення, зокрема навчання персоналу.
H&M показує протилежне: EUR 35,3 млн у 2020 році, і гамбурзький орган вважав відсутність дієвого навчання й нагляду обтяжувальною обставиною.
07 Пакет доказів для вашого наглядового органу
Сценарій GDPR починається там, де дані справді витікають: чат, що перетворюється на усний DSAR, маркетингове завдання на сегмент без записаної правової підстави, тікет на копіювання робочих даних у staging, загублений ноутбук, що запускає 72-годинний відлік.
Рішення учня оцінюються за відповідною статтею. Тож експорт DPO каже «Реагування на витік за ст. 33: навчено 412 працівників, медіанний час до повідомлення 47 хвилин, версія сценарію 2026.04», а не «96% завершення».
Ризик для даних зосереджений у конкретних посадах, тож і призначення теж:
- Маркетинг: Marketing Consent Management і Consent Dark Patterns.
- Підтримка клієнтів: Legitimate DSAR Processing і Fraudulent DSAR Detection.
- Інженери: Privacy by Design Review, PII Document Redaction і Cross-Border Data Transfers.
- HR і фінанси: Personal Data Deletion Failures і Data Mapping.
- DPO: уся бібліотека плюс сценарій Data Protection Impact Assessment.
Призначення оновлюються щокварталу й після кожної суттєвої регуляторної зміни.
Наглядовому органу потрібен пакет доказів, а не скриншот панелі. Він містить записи з часом по кожному працівнику, підписані підтвердження, історію версій, що пов’язує кожен сценарій зі статтею й оновленнями настанов, журнал оновлень і обґрунтування розподілу за ролями.
Він лягає в розділ відповіді на аудит за ст. 32, а в разі провадження — у подання щодо пом’якшення за ст. 83(2)(d).
Кожен сценарій постачається як SCORM 1.2 і 2004, тож той самий пакет виходить із Cornerstone, Workday Learning, Docebo, SAP SuccessFactors чи будь-якої LMS за стандартом.
Стаття за статтею: сценарії, що її покривають
Організаційні заходи, що стоять поруч із навчанням за статтею 32.
Стаття 39: обов’язок DPO щодо обізнаності та навчання
Ст. 39(1)(b) робить обізнаність і навчання персоналу завданням DPO. RansomLeak дає DPO сценарії для кожної команди, що торкається персональних даних, а записи про завершення експортуються прямо в пакет для наглядового органу.
Кожен сценарій має позначку версії, тож DPO може показати, що зміст оновлювали після Schrems II, нових SCC і Data Privacy Framework.
Стаття 32: організаційні заходи безпеки
Ст. 32 вимагає організаційних заходів відповідно до ризику, і EDPB та Робоча група за ст. 29 зараховують до них навчання.
Коли орган розслідує скаргу чи витік, ви можете надати записи з часом по кожному працівнику, підписані підтвердження й історію версій змісту.
Стаття 5(1)(f): принцип цілісності та конфіденційності
Принцип цілісності й конфіденційності вимагає захисту від несанкціонованої обробки й випадкової втрати.
Сценарії відпрацьовують повсякденні моменти, де це ламається: лист не тому адресату, персональні дані на екрані під час демонстрації, робочі записи, скопійовані в тестову систему, і фальшивий DSAR, який треба перевірити.
Стаття 25: захист даних за проєктуванням і за замовчуванням
Конфіденційність за проєктуванням — не лише справа інженерів. Кожна нова форма, панель чи звіт — це рішення щодо приватності.
Вправа Privacy by Design Review дає командам продукту, дизайну й розробки реалістичні рішення щодо функцій. Вона перевіряє три помилки, які регулятори найчастіше називають за ст. 25: збір зайвих даних, хибна правова підстава й слабкі налаштування за замовчуванням.
Стаття 28: зобов’язання обробника та рефлекс перевірки третіх сторін
Ст. 28 дозволяє лише обробників, що дають достатні гарантії, за письмовою угодою про обробку даних.
Вправа Third-Party Data Processor Vetting вчить закупівлі, безпеку й інженерів ставити правильні питання до того, як постачальник торкнеться персональних даних:
- Де зберігаються дані?
- Які субобробники залучені?
- Як швидко нам повідомлять про витік?
- Які в нас права на аудит?
Вона повторює перевірку ризиків постачальників, яку більшість компаній уже проводить під час закупівель.
Статті 33 і 34: 72-годинне вікно для повідомлення про витік
Ст. 33 дає контролеру 72 години з моменту, коли він дізнався про витік, щоб повідомити орган. Ст. 34 вимагає повідомити людей, яких це стосується, коли ризик для них високий.
Вправи Data Breach Response і Personal Data Breach відпрацьовують, як помітити, ескалювати, зберегти докази й вкластися в строк.
Відлік починається, коли знає працівник, а не коли дізнається юридичний відділ. Тому програма відстежує час від виявлення до повідомлення.
Стаття 47: зобов’язальні корпоративні правила та навчання всередині групи
Група, що спирається на Binding Corporate Rules для передач усередині групи, мусить навчати всіх, хто має постійний чи регулярний доступ до персональних даних.
RansomLeak надає ті самі сценарії кожній юрособі в межах BCR, у перекладі, де потрібно. Записи про завершення відповідають ст. 47(2)(n) і референціям EDPB BCR-C та BCR-P.
Стаття 22: автоматизоване ухвалення рішень, профілювання та надбудова ШІ
Ст. 22 дає людям право не підлягати рішенням, що ґрунтуються лише на автоматизованій обробці, зокрема профілюванні, з правовими чи подібними наслідками. Із набуттям чинності Актом ЄС про ШІ це бік GDPR у відповідності ШІ.
Вправи Safe GenAI Usage і Sensitive Data Exposure Through AI охоплюють вибір, який люди роблять з ШІ-інструментами: які персональні дані можна ввести в LLM, яке повідомлення чи згода потрібні, що треба журналювати й чого людина може вимагати.
Рекомендовані вправи
DSAR, згода, передавання даних і реагування на витоки, за тим, хто працює з даними.
- Основи персональних даних Словник ст. 4(1), на який спирається решта GDPR: онлайн-ідентифікатори, які люди вважають анонімними, дані за ст. 9 у вільних нотатках і поділ на контролера, обробника й третю сторону, від якого залежить, чи може файл вийти назовні. Спробувати вправу
- Повсякденні обов’язки щодо конфіденційності Три обов’язки, що лягають на звичайних працівників, а не на DPO: розпізнати запит щодо прав, у якому немає слова «GDPR», повідомити про хибно надісланий файл до старту відліку за ст. 33 і не вносити дані в інструменти без договору за ст. 28. Спробувати вправу
- Картування даних та реєстр обробки Реєстр обробки за ст. 30, основа всіх інших контролів. DPO й відповідальні за дані ухвалюють реалістичні рішення щодо мапінгу систем, обробників і правових підстав. Спробувати вправу
- Реагування на витік даних Рефлекс за ст. 33 і 34 проти 72-годинного відліку. Оцінюється час від виявлення до повідомлення, бо регулятори зважають на нього за ст. 83(2)(d). Спробувати вправу
- Обробка законних DSAR Запити на доступ за ст. 15, що надходять через чат, телефон і соцмережі. Повільна ескалація в межах місячного строку — помилка, яку органи називають найчастіше. Спробувати вправу
- Виявлення шахрайських DSAR Перевірка DSAR, який насправді є спробою отримати чужі дані. Пара до вправи про справжній DSAR. Спробувати вправу
- Транскордонна передача даних Передачі після Schrems II, через які Uber отримала штраф EUR 290 млн у 2024 році: SCC, Data Privacy Framework і оцінки впливу передачі. Спробувати вправу
- Редагування PII у документах Редагування перед відповіддю на DSAR чи передачею документа. Персональні дані в метаданих, виносках чи цитованих листах перетворюють звичайну передачу на витік, про який треба повідомляти. Спробувати вправу
- Управління маркетинговою згодою Вибір правової підстави за ст. 6, правила ePrivacy для пошти й cookie та записи згоди, що витримують аудит. Спробувати вправу
- Витік конфіденційних даних через ШІ Вибір за ст. 22 і ст. 32, який люди роблять, вносячи персональні дані в LLM, — ситуація, яку розглядало рішення італійського Garante щодо OpenAI. Спробувати вправу
- Несанкціоновані ШІ-нотатники Несхвалений ШІ-нотатник записує конфіденційну зустріч HR і публікує відкрите посилання на підсумок: принципи ст. 5 і обов’язок безпеки за ст. 32 на одній зустрічі. Спробувати вправу
- Інструменти тіньового ШІ Фото дошки потрапляє в безкоштовний споживчий ШІ-застосунок без договору за ст. 28. Учень перевіряє список схвалених інструментів і повідомляє про завантаження. Спробувати вправу
- Використання ШІ в межах закону Що можна ввести в промпт: схвалений інструмент з угодою за ст. 28, лише потрібні для завдання дані й жодних даних про здоров’я за ст. 9 чи відомостей про третіх осіб. Спробувати вправу
Читати далі
Дотичні терміни глосарія
Джерела
- Regulation (EU) 2016/679 (General Data Protection Regulation) EUR-Lex
- Guidelines, Recommendations, Best Practices European Data Protection Board (EDPB)
- Data Protection Officers Guidance UK Information Commissioner's Office (ICO)
- Article 29 Working Party Guidelines on Data Protection Officers European Commission Article 29 Working Party
- CNIL Data Protection Guidance Commission Nationale de l'Informatique et des Libertés
Покажіть наглядовому органу навчання, а не лише політику
Рольові сценарії GDPR і пакет доказів за статтею 5(2).
Поширені запитання
Що таке навчання з кібербезпеки для GDPR?
Навчання працівників за GDPR — це структурована освітня програма, яка відповідає вимогам ст. 39 до DPO та зобов’язанню щодо організаційних заходів за ст. 32. Наглядові органи ЄС та ЄЕЗ тепер враховують записи про навчання в розрахунку штрафу за ст. 83(2)(d), а сам регламент поширюється на кожного контролера й обробника, що працює з даними резидентів ЄС, незалежно від країни реєстрації.
Чи може RansomLeak зберігати наші навчальні дані в ЄС?
Так. Cloud LMS працює в регіоні ЄС (Ірландія) або в регіоні США — регіон обирають під час створення вашого тенанта, і база даних, завантажені файли, звіти та резервні копії залишаються в ньому. Так дані учасників навчання не виходять за межі ЄЕЗ, а аналіз передач за главою V спрощується.
Організації, яким потрібне суворіше розмежування, отримують виділену приватну хмару для одного клієнта в ЄС або локальне встановлення на власній інфраструктурі, де дані учасників навчання повністю залишаються всередині їхнього периметра.
Що вимагає ст. 39 GDPR щодо навчання працівників?
Стаття 39(1)(b) перелічує завдання уповноваженого із захисту даних (DPO) і прямо називає серед них моніторинг відповідності GDPR, «включно з розподілом обов’язків, підвищенням обізнаності та навчанням персоналу, задіяного в операціях обробки, і пов’язаними з цим аудитами». Стаття робить навчання постійним обов’язком DPO, а не разовим проєктом, і настанови EDPB та колишньої Робочої групи ст. 29 щодо DPO трактують це як базове очікування.
На практиці виконати ст. 39 означає, що DPO може надати актуальний план навчання, покриття ролей сценаріями, записи про завершення кожного працівника, підписані підтвердження та журнал оновлень, який показує, що контент переглядали після суттєвих регуляторних подій. Наглядовий орган шукає докази постійної програми, а не презентацію, збережену в папці SharePoint.
Чи вимагає GDPR щорічного навчання із захисту даних?
Текст GDPR не визначає частоти. Настанови національних наглядових органів (CNIL у Франції, BfDI у Німеччині, ICO у Великій Британії, ірландський DPC) зійшлися на тому, що раз на рік — це мінімум, а для ролей із високим ризиком робочою нормою є щоквартальне або щомісячне навчання. Настанови EDPB 09/2022 про повідомлення про витік персональних даних посилюють очікування, що навчання є безперервним контролем.
Обґрунтована періодичність залежить від ролі. DPO та команді реагування на витоки потрібні щомісячні мікровправи. Інженерам і службі підтримки — щоквартальні оновлення, прив’язані до змін у продукті та регулюванні. Решті працівників — щорічне навчання плюс оновлення, коли змінюється повідомлення про конфіденційність або основні процеси обробки. Нові працівники, які працюють із персональними даними, мають пройти навчання до отримання доступу до робочих систем, а не протягом 30 днів після виходу на роботу.
Кому в нашій організації потрібне навчання за GDPR?
Кожному працівнику, який має справу з персональними даними, а в більшості організацій це майже весь персонал. DPO потрібен увесь регламент. Маркетингу — згода, законний інтерес і додаткові вимоги директиви ePrivacy до cookie-файлів та електронних розсилок. Продажам — правова підстава, механізми передачі даних і правила купівлі контактних баз. HR — дані особливих категорій за ст. 9 і межі моніторингу працівників, які окреслило рішення у справі H&M.
Інженерам — конфіденційність за проєктуванням за ст. 25, ризики використання робочих даних у тестових середовищах і правила ст. 22 щодо автоматизованого ухвалення рішень. Службі підтримки — розпізнавання DSAR і 72-годинний відлік для повідомлення про витік. Фінансовому відділу — правила щодо даних платіжних карток і особливий режим для записів про лікарняні та виплати. Кожна роль отримує сценарії, що відповідають її роботі, з оцінюванням за статтею, яку відпрацьовують.
Які докази шукають наглядові органи під час перевірки навчання за GDPR?
Очікуваний пакет доказів містить записи про навчання кожного працівника з часовими мітками, підписані підтвердження розуміння, історію версій контенту, яка показує, як матеріал оновлювали разом із регламентом і настановами наглядових органів, журнал оновлень після суттєвих подій (рішення Schrems II, нові стандартні договірні положення, EU US Data Privacy Framework, Закон ЄС про штучний інтелект) і обґрунтування розподілу контенту за ролями, яке пояснює, чому кожна група отримала саме такий контент.
Скриншот аркуша відвідуваності не проходить. Цей пакет — той артефакт, який DPO подає в розділі організаційних заходів за ст. 32 у відповіді на аудит і в поданні про пом’якшення за ст. 83(2)(d), коли наглядовий орган відкриває провадження. Зберіть його один раз і оновлюйте з тією самою періодичністю, що й саме навчання.
Як записи про навчання впливають на штрафи за ст. 83 GDPR?
Стаття 83(2) перелічує одинадцять чинників, які наглядовий орган зважує, визначаючи розмір штрафу. Пункт (d) — це «ступінь відповідальності контролера або обробника з урахуванням технічних і організаційних заходів, упроваджених ними відповідно до статей 25 і 32». Задокументована, рольова й актуальна програма навчання зменшує штраф. Її відсутність — збільшує.
Справа British Airways — найнаочніший приклад. ICO у 2019 році спочатку запропонував £183,39 млн, а в жовтні 2020-го видав остаточне повідомлення про стягнення на £20 млн, назвавши серед пом’якшувальних обставин коригувальні дії, зокрема оновлену програму навчання персоналу з безпеки. Штраф H&M у €35,3 млн у 2020 році спрацював у протилежний бік: гамбурзький наглядовий орган назвав відсутність дієвого навчання та наглядових контролів обтяжувальною обставиною в розрахунку відповідальності.
Чи потрібне нам навчання за GDPR, якщо ми американська компанія з клієнтами в ЄС?
Так. Стаття 3 надає GDPR екстериторіальну дію. Регламент застосовується до будь-якого контролера чи обробника, який пропонує товари чи послуги суб’єктам даних у Європейському Союзі або відстежує їхню поведінку, незалежно від того, де зареєстрована організація. Американський SaaS-сервіс, який підключає клієнта з ЄС, підпадає під регламент, як і американський постачальник рекламних технологій, що встановлює cookie-файли резидентам ЄС.
Обов’язок навчання випливає з основного обов’язку. Якщо ви підпадаєте під ст. 3, ви підпадаєте й під ст. 32, а організаційні заходи за ст. 32 включають навчання персоналу. Штраф Uber у €290 млн, накладений нідерландським наглядовим органом у серпні 2024 року на Uber Technologies Inc і Uber BV за незаконні передачі з ЄС до США, — найсвіжіше нагадування, що регламент діє й по той бік Атлантики.
Чим навчання за GDPR відрізняється від навчання з кібербезпеки?
Навчання з кібербезпеки вчить працівників помічати загрози безпеці й повідомляти про них: фішинг, соціальну інженерію, шкідливі вкладення, повторне використання облікових даних, втрачені пристрої. Навчання за GDPR вчить працівників законно поводитися з персональними даними: згода, правова підстава, мінімізація даних, строки зберігання, правила передачі, обробка DSAR, повідомлення про витік у межах 72-годинного відліку.
Обидві програми спираються на ті самі рефлекси. Розпізнавання витоку, повідомлення про інциденти та рефлекс перевірки потрібні в обох. Зріла модель — єдина основа управління людським ризиком, яка охоплює кібербезпеку, GDPR, NIS2 та Закон ЄС про штучний інтелект в одній рольовій бібліотеці сценаріїв з окремими пакетами доказів для кожного регулятора. Якщо вести їх як два непов’язані напрями, бюджет подвоюється, а засвоєння падає вдвічі.
Чи потребує використання ШІ додаткового навчання за GDPR відповідно до ст. 22?
Так. Стаття 22 дає суб’єкту даних право не підпадати під рішення, ухвалене виключно на підставі автоматизованої обробки, зокрема профілювання, якщо воно має юридичні або подібні за значущістю наслідки. Ця стаття — та частина планки комплаєнсу для ШІ, яку задає GDPR і на яку тепер спирається Закон ЄС про штучний інтелект, а штраф італійського Garante у €15 млн для OpenAI наприкінці 2024 року за порушення конфіденційності в ChatGPT — робочий приклад того, як наглядові органи її читають.
Навчальна надбудова охоплює рішення щодо захисту даних, які персонал ухвалює, користуючись ШІ-інструментами: які персональні дані можна передавати в LLM, яка згода чи повідомлення потрібні, який аудиторський слід треба зберегти, чого має право вимагати суб’єкт даних. Сценарії «Безпечне використання GenAI» і «Витік конфіденційних даних через ШІ» відпрацьовують ці рішення з інженерами, маркетингом, службою підтримки та будь-якою роллю, до чиєї роботи за останні два роки додався ШІ-асистент.