PCI DSS: навчання з кібербезпеки
PCI DSS v4.0.1 розбиває вимогу 12.6 на п’ять частин, які перевіряють окремо, і дві з них, обізнаність про фішинг і прийнятне використання, стали обов’язковими 31 березня 2025 року.
Інтерактивні 3D-вправи на 5–10 хвилин, прив’язані до кожної вимоги PCI DSS, і докази проходження, які аудитор може експортувати.
Коротко
- У сфері дії
- Мерчанти й сервіс-провайдери, що зберігають, обробляють чи передають дані карток
- Вимога
- 12.6.1–12.6.3.2 програма обізнаності з безпеки
- Обов’язкові з 31.03.2025
- 12.6.3.1 фішинг і 12.6.3.2 прийнятне використання
- Хто перевіряє
- Ваш QSA або ви самі через Self-Assessment Questionnaire
Нам довіряють команди з





Засновано творцем Kontra Application Security Training.
Пройдіть вправи, на яких тримається ваша програма PCI DSS
Кожна з них — 3D-сценарій, який працівники завершують за 5–10 хвилин. Оберіть будь-яку й пройдіть її тут, без реєстрації.
Вправи проходять в інтерактивних 3D-середовищах.
Вимога 12.6 працює 12-місячним циклом
QSA перевіряє кожен крок окремо, тож для кожного потрібні власні докази.
- 1 12.6.1 Програма Формальна програма обізнаності для всього персоналу.
- 2 12.6.2 Щорічний перегляд Переглядати й оновлювати контент щонайменше кожні 12 місяців.
- 3 12.6.3 Навчання Під час найму й щонайменше кожні 12 місяців, з підтвердженням політики.
- 4 12.6.3.1 Фішинг Розпізнавання фішингу й соціальної інженерії. Обов’язкове з 31 березня 2025.
- 5 12.6.3.2 Прийнятне використання Використання кінцевих технологій за 12.2.1. Обов’язкове з 31 березня 2025.
Вимога 12.6 і вправи до неї
Кожна підвимога 12.6 з вправами, які QSA може взяти у вибірку.
12.6 Програма обізнаності з безпеки 12.6.3 Оновлення знань про загрози 9.4 Захист носіїв 8.3 Управління автентифікацією 12.10 Реагування на інциденти 6.2 Безпечна розробка ПЗ (системи ШІ) 3.x Захист збережених даних платіжних рахунків 10.2 Журнали аудиту Вимога 12.6 у семи курсах
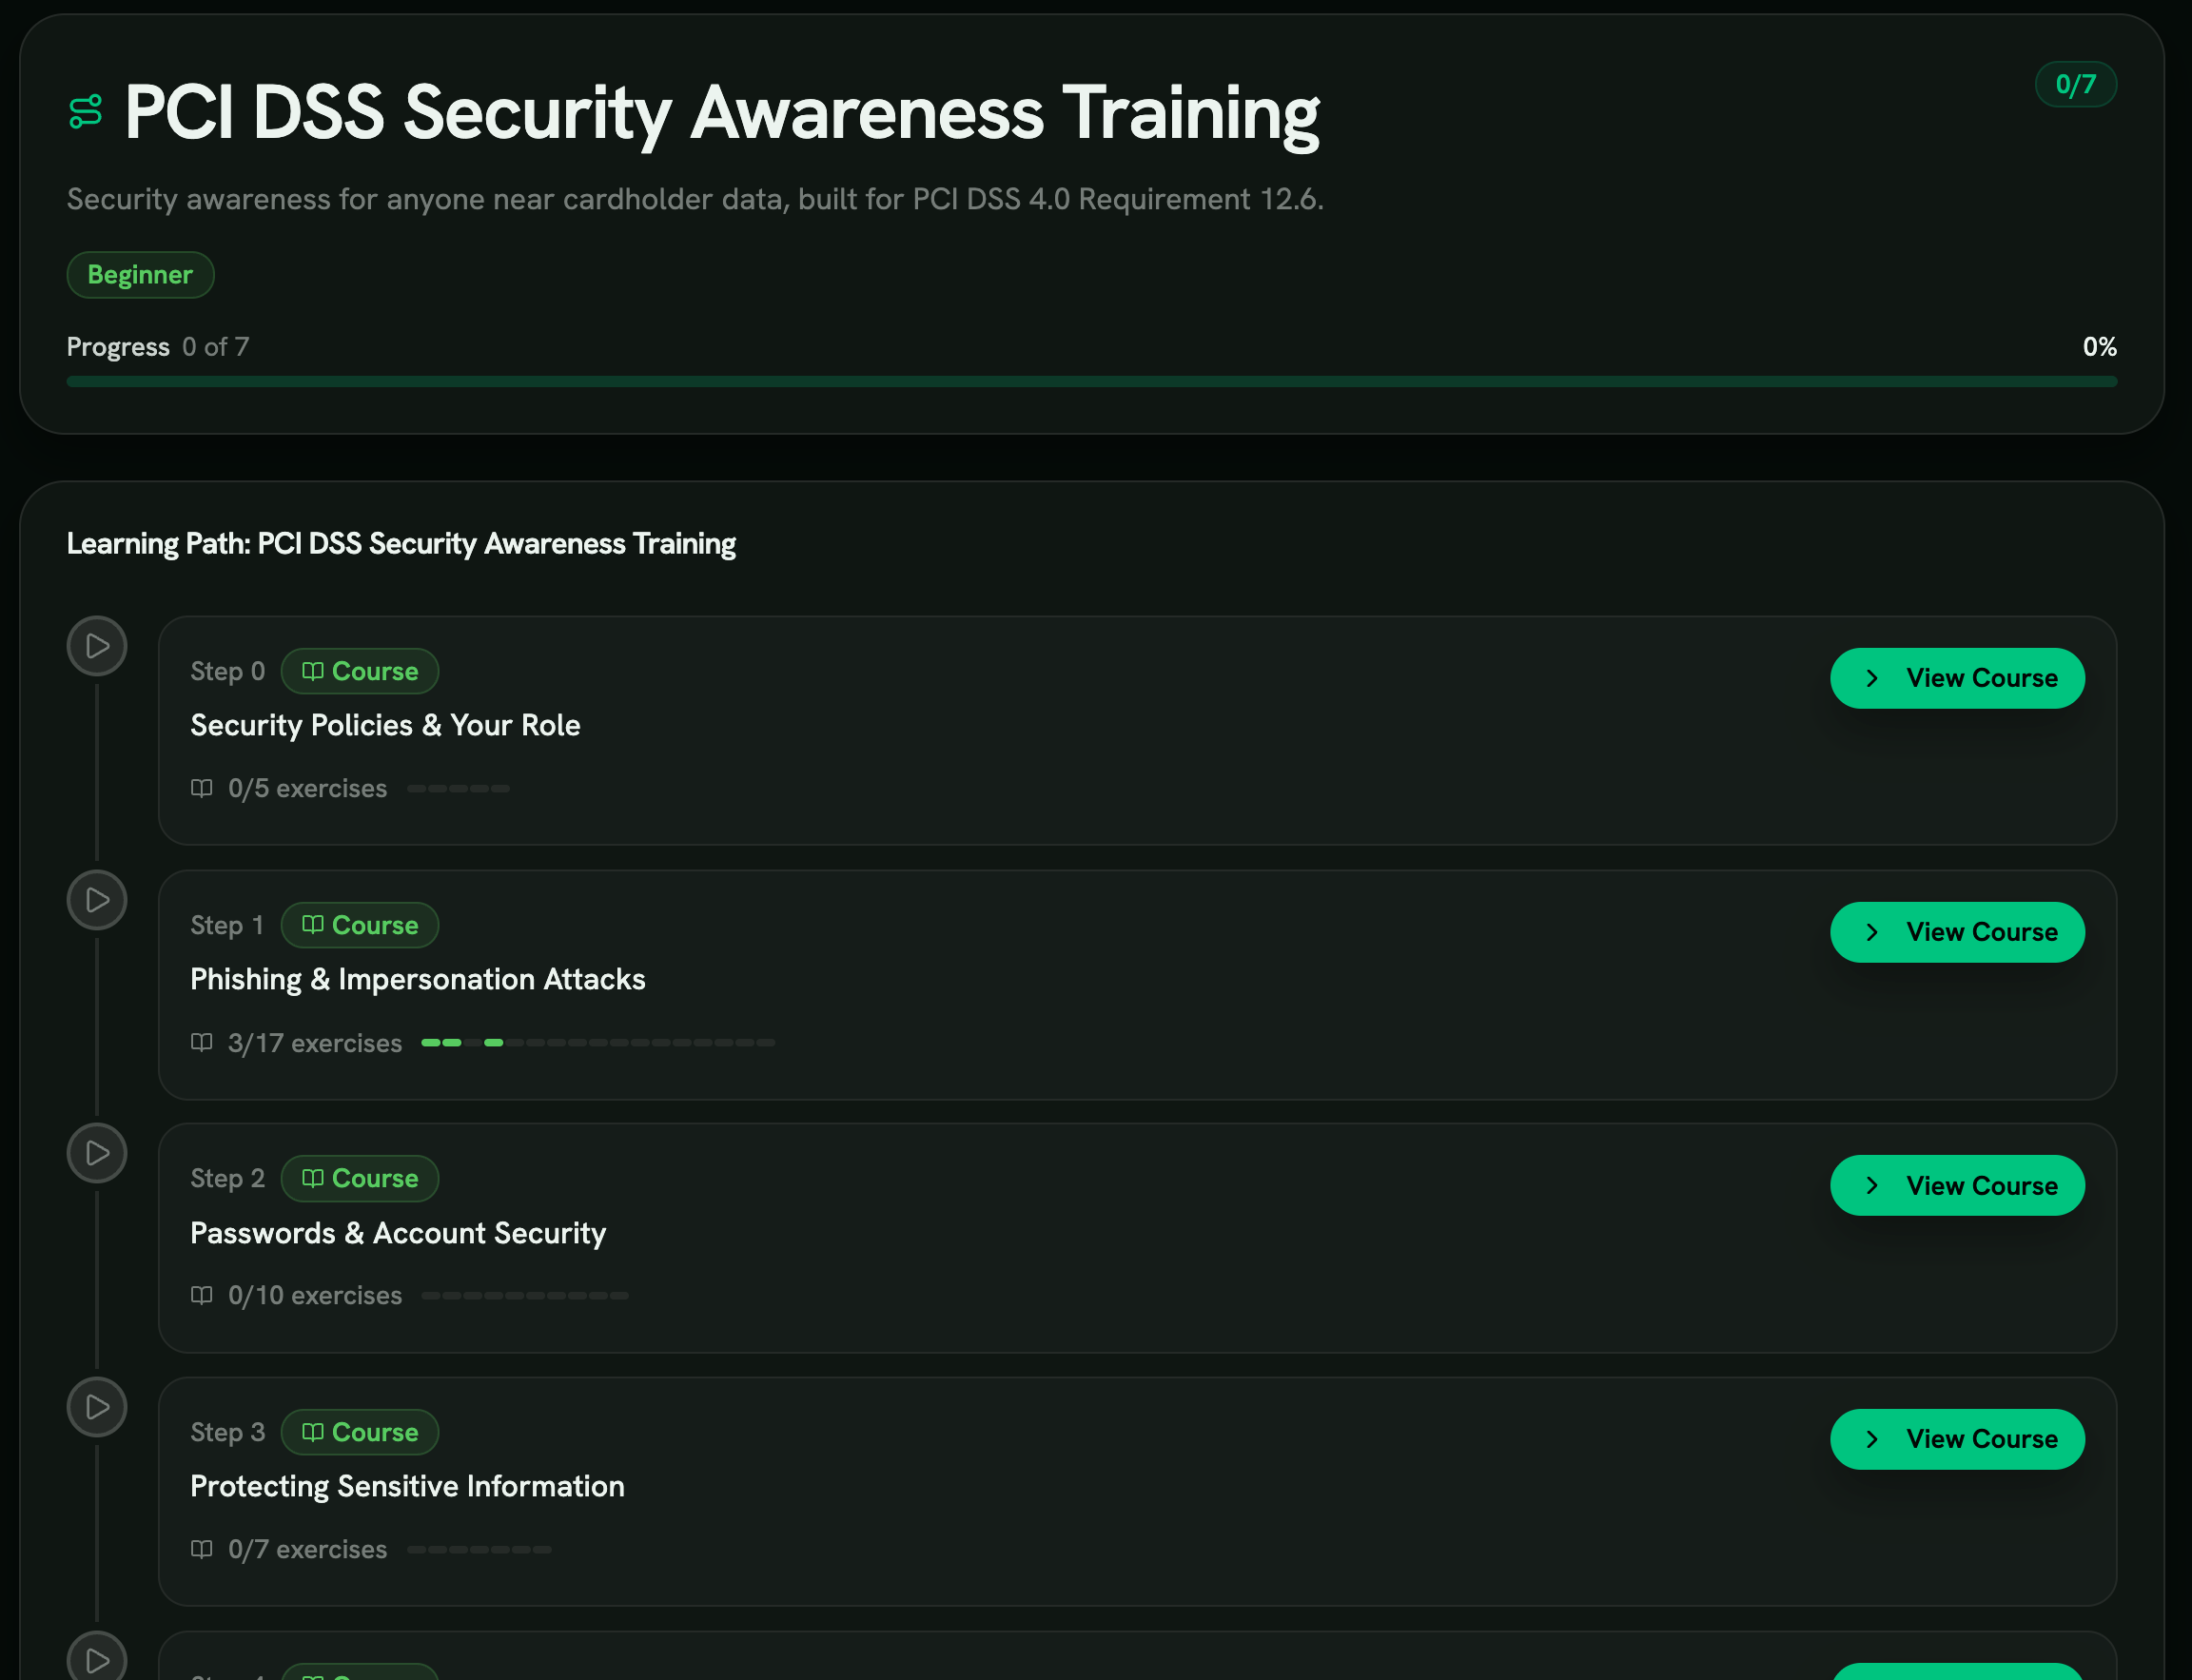
Шлях PCI DSS охоплює роботу з даними карток, оновлення щодо загроз, автентифікацію, захист носіїв і реагування на інциденти.
- Від 12.6.1 до 12.6.3
- Обізнаність, фішинг і соціальна інженерія мають власні кроки.
- Дані власників карток
- Захист чутливої інформації стоїть поруч із гігієною паролів і доступу.
- Датований запис
- Кожне завершення має дату, а саме це перевіряє QSA.
Рекомендовані вправи
Сценарії для рецепції, кол-центру й бухгалтерії — для всіх, хто поруч із даними карток.
- Обов’язки працівника з безпеки Тема прийнятного використання з 12.6.3, пов’язана з підтвердженням політики, яке QSA перевіряють першим. Спробувати вправу
- Обізнаність про політики ISMS Проводить людей через письмову політику безпеки, яку за 12.6.1 має донести програма, і фіксує підтвердження кожного учня. Спробувати вправу
- Фішинг Тема фішингу з 12.6.3, найчастіше вибирана в сучасних оцінюваннях PCI. Спробувати вправу
- Компрометація корпоративної електронної пошти (BEC) Для фінансів і бухгалтерії: запит на зміну банківських реквізитів, через який у 2023 році IC3 зафіксував $2,9 млрд збитків. Охоплює соціальну інженерію з 12.6.3. Спробувати вправу
- Налаштування MFA та найкращі практики Частина 12.6.3 про паролі й автентифікацію на підтримку MFA за 8.3 для доступу до CDE. Спробувати вправу
- Атака шквалом push-запитів Push-бомбінг, що долає MFA, коли людина схвалює запит, якого не ініціювала. Його застосовували проти Uber у 2022 році та Scattered Spider у 2023-му. Спробувати вправу
- Безпека мобільних пристроїв Захист мобільних пристроїв і віддалена робота, тема, яку v4.0 додала до 12.6.3. Спробувати вправу
- Основи повідомлення про інциденти Звичка швидко повідомляти, якої потребує 12.10, і культура без пошуку винних, що зберігає її після того, як людина зрозуміла, що клікнула. Спробувати вправу
Вимога 12.6 у v4.0.1, частина за частиною
Що змінилося порівняно з v3.2.1 і як QSA перевіряє кожну частину.
01 Область охоплення: середовище даних власників карток, підключені системи та люди з доступом
Сфера PCI DSS — це середовище даних власників карток (CDE) плюс будь-яка система, що зберігає, обробляє чи передає дані карток або може вплинути на їхню безпеку. Люди в межах охоплення визначаються даними: кожен працівник, підрядник і третя сторона з доступом до CDE чи пов’язаних систем.
Сегментація, токенізація, P2PE і розміщені платіжні сторінки зменшують технічну площу. Але вони не знімають обов’язку щодо обізнаності для тих, хто досі має справу з PAN.
Перше, що питає QSA під час вибірки за 12.6: хто саме в межах охоплення. Ваша програма має їх назвати.
02 Вимога 12.6: формальна програма обізнаності з безпеки
Вимога 12.6 передбачає формальну програму обізнаності, щоб увесь персонал знав політику й процедури захисту даних карток. Вона має три частини:
- 12.6.1: програма формальна й упроваджена. Незадокументована програма не проходить.
- 12.6.2: її переглядають щонайменше раз на рік і оновлюють під нові загрози, з доказом перегляду (підпис, дата, що змінилося).
- 12.6.3: що люди отримують насправді: підтвердження, цільове навчання й постійне закріплення.
03 Теми цільового навчання, названі в 12.6.3
12.6.3 називає теми, з яких треба навчати людей:
- фішинг та інша соціальна інженерія
- прийнятне використання технологій кінцевих користувачів
- вибір і захист паролів
- захист мобільних пристроїв і віддалена робота
QSA роблять вибірку за цим переліком. Тридцятихвилинне загальне відео, яке не охоплює кожну тему окремо, отримає зауваження.
Версія 4.0 додала пункти про фішинг і про мобільні пристрої та віддалену роботу, обидва у відповідь на атаки, яких формулювання v3.2.1 не охоплювало.
04 Щорічне підтвердження ознайомлення персоналу та вибірка доказів QSA
Персонал має щонайменше раз на рік підтверджувати, що прочитав і зрозумів політику й процедури безпеки. QSA вибирають підтвердження частіше, ніж будь-що інше у вимозі 12.
QSA просить список персоналу, а потім звіряє імена з реєстром підтверджень, реєстром завершень і рольовою матрицею. Відсутні чи заднім числом поставлені підтвердження — найшвидший спосіб провалити 12.6.3.
Збирайте підтвердження електронно, з часом, фіксуйте, яку версію політики підписано, і зберігайте журнал протягом строку зберігання для оцінювання.
05 Періодичність оновлення: щонайменше раз на рік, після суттєвих змін у CDE, після інцидентів
Раз на рік — мінімум. За 12.6.2 програму треба оновлювати під нові загрози, а люди мають отримувати оновлене навчання, коли CDE суттєво змінюється, як-от новий платіжний канал, процесор чи постачальник токенізації, або після інциденту, що виявив прогалину в обізнаності.
Якщо у вашому журналі є фішинговий інцидент, а після нього не було ні оновлення навчання, ні повідомлення персоналу, QSA це зафіксує.
Найсильніші програми щомісяця дають коротке навчання з тем 12.6.3 плюс щорічне підтвердження політики.
06 Зміни PCI DSS v4.0 порівняно з v3.2.1 щодо обізнаності з безпеки
Текст 12.6 у v3.2.1 був коротким: мати формальну програму, навчати людей при найманні й щороку, збирати щорічне підтвердження.
Версія 4.0 додала перелік тем у 12.6.3, окремий пункт про фішинг, пункт про мобільні пристрої й віддалену роботу та щорічний перегляд і оновлення в 12.6.2.
Вони стали обов’язковими 31 березня 2025 року, і оцінювання відтоді йде за розширеним текстом. Програма, востаннє оновлена за v3.2.1, не пройде вибірку за v4.0.1.
07 Програма, яку QSA перевірить за один раз
12.6.3.1 вимагає, щоб люди розпізнавали фішинг, тож навчання має показувати фішинг. Учні проходять змодельовану пошту, дзвінок, SMS-переписку чи відеозустріч і вирішують самі.
QSA прийме завершення відео з теми фішингу. Але з v4.0 очікують цільового навчання, що формує звичку перевіряти, а не пасивного перегляду.
Завершення сценаріїв дають QSA ті самі мітки часу й ID учнів для вибірки, але з кращим доказом за ними.
Обсяг навчання залежить від доступу людини до CDE:
- Усі, хто має справу з даними карток, як-от касири, бухгалтерія, служба клієнтів зі збереженими картками й оператори CDE: повний набір 12.6.3 про фішинг, мобільні пристрої й прийнятне використання.
- IT і служба підтримки: вішинг, скидання MFA і втома від MFA, техніки Scattered Spider у 2023 році й 0ktapus.
- Розробники, чий код торкається PAN: безпечна розробка й обробка виводу ШІ, прив’язані до 6.2.
- Керівники й фінансові лідери: BEC і шахрайство з переказами через діпфейк, схема справ Pepco і Arup.
Кожне призначення фіксує ID учня, вправу, час завершення й підтверджену версію політики.
Експорт робить програму готовою до QSA. Ви отримуєте:
- реєстр завершень по кожному учню
- прив’язку кожної вправи до теми 12.6.3
- реєстр підтверджень із версією політики
- датований журнал випусків, що доводить перегляд за 12.6.2
Експорт іде в CSV і JSON для робочої книги QSA, а також пакетами SCORM 1.2 і 2004 для Cornerstone, Workday Learning, Docebo, SAP SuccessFactors чи будь-якої LMS за стандартом. Власник програми приходить на інтерв’ю для ROC рівня 1 з доказами, вже впорядкованими за підвимогами 12.6.
Витоки карткових даних, що почалися з людини, а не з файрвола
Кожен почався з фішингу, дзвінка чи пароля, а не з технічної вади.
Витік у Target 2013 року: 40 млн карток, $202 млн загальних збитків
Зловмисники проникли у Fazio Mechanical, постачальника систем вентиляції з віддаленим доступом до Target, через фішинговий лист зі шкідливим ПЗ Citadel. Вони скористалися обліковими даними постачальника, щоб перейти в мережу Target, і встановили шкідливе ПЗ для зчитування карток на касових терміналах у святковий сезон.
Викрадено сорок мільйонів записів карток і персональні дані ще 70 мільйонів клієнтів. Target сплатила $18,5 млн за врегулюванням із кількома штатами і $39,4 млн банкам, а загальні витрати оцінили понад $202 млн.
Подальша перевірка PCI вказала на доступ третіх сторін і навчання постачальників. Наступними роками Target посилила онбординг постачальників і сегментацію.
Витік у Home Depot 2014 року: 56 млн карток, $179 млн за мировою угодою
Зловмисники використали облікові дані, викрадені у стороннього постачальника систем вентиляції, щоб потрапити в мережу Home Depot. Вони встановили власне шкідливе ПЗ для зчитування карток, яке п’ять місяців працювало на касах самообслуговування в магазинах США й Канади.
Викрадено п’ятдесят шість мільйонів номерів карток і 53 мільйони email-адрес. Home Depot уклала врегулювання на $179 млн щодо позовів споживачів і збитків банків, понад внутрішні витрати, оцінені більш ніж у $200 млн.
Наслідки для оцінювання зосередилися на доступі постачальників, сегментації й навчанні сторонніх працівників з обліковими даними всередині CDE. Це один із найчастіше згадуваних прикладів зв’язку між обізнаністю за 12.6 і керуванням третіми сторонами за 12.8.
Витік у Heartland Payment Systems 2008 року: 130 млн карток, понад $140 млн збитків
Зловмисники через SQL-ін’єкцію в публічному вебзастосунку встановили сніфер у мережі обробки Heartland і викрали близько 130 мільйонів записів карток, найбільший відомий на той час витік карток. Штрафи й врегулювання з Visa, MasterCard, American Express, Discover і банками перевищили $140 млн.
QSA сертифікував Heartland як відповідну до злому. Пізніші оцінювання вказали на слабке навчання з безпеки застосунків, безпечного програмування й обізнаності розробників.
Справа привела до явних вимог щодо безпечної розробки в PCI DSS. Вона показує, чому навчання за 12.6 має охоплювати розробників, чий код торкається PAN.
Теми 12.6 і сусідні вимоги
Сусідні вимоги, які працюють лише з навченим персоналом.
12.6.1: формальна задокументована програма обізнаності з безпеки
RansomLeak дає письмову програму з названим власником, визначеною сферою, рольовою матрицею навчання й графіком оновлень. Саме цей документ QSA вибирає, щоб підтвердити, що 12.6.1 існує на папері, а не лише на практиці.
Є шаблон, тож власник програми не починає з чистого аркуша.
12.6.2: щорічний перегляд і оновлення з огляду на нові загрози та вразливості
Нові вправи виходять щомісяця, а наявні оновлюються під актуальні атаки, і кожна зміна є в примітках до випуску.
Цей датований журнал випусків і є вашим доказом за 12.6.2. Він показує QSA, що щорічний перегляд відбувся й змінив зміст, а не лише дату на титулці.
12.6.3: цільове навчання з фішингу та соціальної інженерії
Фішинг, фішинг зі зворотним дзвінком, фішинг у два кроки, смішинг, QR-фішинг, діпфейк-аудіо, BEC, шахрайство із запрошеннями в календар і тайпосквотинг глибоко охоплюють тему соціальної інженерії з 12.6.3.
Кожна вправа закінчується зворотним зв’язком, що називає пропущені ознаки й перевірку, яка зупинила б атаку. Запис по кожному учню задовольняє вибірку за 12.6.3.
12.6.3: прийнятне використання, вибір паролів, мобільні пристрої та дистанційна робота
Кожна тема 12.6.3 має власні вправи, тож QSA може простежити кожне призначення до стандарту:
- Мобільні пристрої й віддалена робота: Mobile Device Security.
- Паролі: MFA Setup Best Practices і Credential Stuffing Awareness.
- Прийнятне використання й підтвердження політики: Employee Security Responsibilities і ISMS Policy Awareness.
12.10: навчання та відпрацювання реагування на інциденти
General Incident Reporting і Reporting Culture охоплюють людський бік вимоги 12.10. Люди вчаться розпізнавати інцидент і одразу повідомляти опублікованим каналом, бо затримка між виявленням і повідомленням — це вікно для нападника.
Вони також закріплюють повідомлення без пошуку винних. Покарання тих, хто повідомляє, руйнує культуру, від якої залежить 12.10.
8.3: гігієна автентифікації та MFA
MFA Setup Best Practices і MFA Fatigue Attack охоплюють людський бік 8.3 і 8.4: MFA для доступу до CDE і для всього адміністративного доступу.
Люди дізнаються, як працює push-бомбінг і що схвалити несподіваний запит — те саме, що віддати пароль. Також вони дізнаються, чому FIDO2 і passkeys зупиняють набори adversary-in-the-middle, які обходять SMS, push і TOTP.
9.4: захист носіїв і фізичний доступ
USB Drop Attack охоплює людський бік 9.4: флешка на парковці, несподівана посилка, подарунок з конференції.
Люди дізнаються, що підкинуті носії — спосіб доставити шкідливе ПЗ, і що єдина безпечна дія — передати їх невідкритими команді безпеки чи IT. Це доповнює фізичні контролі, яких 9.4 вже вимагає.
6.2: навчання з безпечної розробки для розробників в області охоплення CDE
Safe GenAI Usage і Unsafe AI Output Handling призначені для розробників, чий код торкається PAN, за розширеними у v4.0 вимогами 6.2 щодо безпечної розробки. Інженери вивчають промпт-ін’єкції й небезпечну обробку виводу, що породжує нову хвилю вразливостей застосунків, від якої застерігав випадок Heartland.
Курс Secure AI-Assisted Development застосовує 6.2 до коду, написаного з ШІ-асистентом: неперевірені виправлення безпеки, тести, що нічого не перевіряють, і створені ШІ інструменти без рев’ю.
Читати далі
Дотичні терміни глосарія
Джерела
- PCI SSC Document Library PCI Security Standards Council
- PCI DSS v4.0.1 Quick Reference Guide PCI Security Standards Council
- Information Supplement: Best Practices for Implementing a Security Awareness Program PCI Security Standards Council
- 2024 Data Breach Investigations Report Verizon
- Cost of a Data Breach Report 2024 IBM
Пройдіть 12.6.3.1 з першої вибірки
Сценарії фішингу, соціальної інженерії й прийнятного використання з реєстром, готовим для QSA.
Поширені запитання
Що таке навчання з кібербезпеки для PCI DSS?
Вимога 12.6 PCI DSS робить формальну програму обізнаності з безпеки обов’язковою для кожного, хто має доступ до середовища даних власників карток (CDE). На цій сторінці: перехід на v4.0.1, теми цільового навчання, названі в 12.6.3, і модель доказів, які кваліфіковані оцінювачі безпеки (QSA) перевіряють у вибірці під час підготовки звіту про відповідність (ROC).
Що таке вимога 12.6 PCI DSS?
Вимога 12.6 PCI DSS v4.0.1 каже, що організація повинна впровадити формальну програму обізнаності з безпеки, щоб увесь персонал знав політику та процедури безпеки даних власників карток. Це базова вимога щодо обізнаності з безпеки в PCI DSS, і вона поширюється на кожного мерчанта чи постачальника послуг в області охоплення стандарту.
Під нею три підвимоги. 12.6.1 вимагає, щоб програма була формальною і впровадженою в письмовій формі. 12.6.2 вимагає щорічного перегляду та оновлення з огляду на нові загрози та вразливості. 12.6.3 вимагає, щоб персонал щонайменше раз на рік підтверджував ознайомлення з політикою і проходив цільове навчання з фішингу та соціальної інженерії, прийнятного використання, вибору паролів, а також мобільних пристроїв і технологій дистанційної роботи.
Чи вимагає PCI DSS щорічного навчання з кібербезпеки?
Так. Підвимога 12.6.3 вимагає, щоб персонал щонайменше раз на рік підтверджував, що прочитав і зрозумів політику та процедури безпеки, і проходив цільове навчання з тем, названих у стандарті. Раз на рік — це нижня межа, а не верхня. Підвимога 12.6.2 окремо вимагає щороку переглядати й оновлювати саму програму з огляду на нові загрози та вразливості.
Найсильніші програми проводять щомісячні мікровправи з тем 12.6.3 разом зі щорічним підтвердженням ознайомлення з політикою, бо прийоми зловмисників за 12 місяців змінюються швидше, ніж встигає одне щорічне заняття. Ритм, вищий за щорічний мінімум, також створює датований журнал випусків, який QSA перевіряє у вибірці, щоб підтвердити, що перегляд за 12.6.2 справді відбувся.
Кому потрібне навчання з PCI DSS (працівникам, підрядникам, третім сторонам)?
Стандарт використовує слово «персонал», яке охоплює штатних працівників, працівників із частковою зайнятістю, підрядників і будь-яку третю сторону з доступом до середовища даних власників карток. І витік у Target 2013 року, і витік у Home Depot 2014 року почалися з облікових даних, викрадених у сторонніх підрядників із доступом до CDE; в обох випадках оцінювання за PCI вказало на обов’язки щодо обізнаності для цих сторонніх працівників.
Звуження області охоплення (сегментація, токенізація, P2PE, хостовані платіжні сторінки) зменшує технічний слід, але не знімає вимоги щодо навчання з тих, хто й далі працює з PAN. Перше запитання, яке QSA ставить під час вибірки за 12.6, — хто саме входить в область охоплення; програма обізнаності має назвати цих людей і показати записи про навчання кожного.
Які докази QSA шукають під час оцінювання за PCI DSS?
Під час перевірки 12.6 QSA роблять вибірку з чотирьох артефактів. Задокументована програма (12.6.1) з названим власником, областю охоплення, матрицею навчання за ролями та періодичністю оновлення. Датований журнал перегляду (12.6.2), який доводить, що програму переглядали й оновлювали щонайменше раз на рік з огляду на нові загрози. Реєстр підтверджень (12.6.3), який пов’язує персонал із підписаною версією політики та датою. Реєстр завершення навчання (12.6.3), який пов’язує персонал із цільовими темами, які він пройшов.
Потім список персоналу звіряють із кожним реєстром. Відсутні або проставлені заднім числом записи — найшвидший спосіб провалити 12.6.3. Сучасні програми збирають електронні підтвердження з міткою часу, журналюють завершення кожної вправи кожним слухачем разом із версією політики і зберігають записи впродовж строку оцінювання, за яким працює організація.
Що змінилося в PCI DSS v4.0 щодо обізнаності з безпеки?
PCI DSS v4.0 опублікували в березні 2022 року, а v4.0.1 вийшла в червні 2024-го і є чинною на сьогодні. Формулювання вимоги 12.6 у v3.2.1 було скупим: впровадити програму, навчати щороку, вимагати щорічного підтвердження ознайомлення. Редакція v4.0 суттєво розширила текст. 12.6.2 додала явну вимогу щорічного перегляду й оновлення. 12.6.3 додала явний перелік цільових тем: фішинг та інша соціальна інженерія, прийнятне використання, вибір і захист паролів, а також захист мобільних пристроїв і використання технологій дистанційної роботи.
Перехід із v3.2.1 став обов’язковим 31 березня 2024 року, а друга черга нових вимог v4.0 (спершу позначених як найкраща практика) набула чинності 31 березня 2025 року. Програми, які не оновлювалися за розширеним формулюванням 12.6 з часів v3.2.1, вибірку за v4.0.1 не пройдуть.
Які теми цільового навчання вимагає 12.6.3?
Підвимога 12.6.3 прямо називає чотири теми, з яких персонал має пройти цільове навчання. Фішинг та інша соціальна інженерія. Прийнятне використання технологій кінцевих користувачів. Вибір і захист паролів. Захист мобільних пристроїв і використання технологій дистанційної роботи. QSA перевіряє кожну тему у вибірці окремо; одне загальне відео, яке не називає жодної з них, 12.6.3 не задовольнить.
Найсильніші програми постачають окрему вправу на кожну тему, журналюють завершення кожної вправи кожним слухачем і ведуть документ зіставлення тем із підвимогами, щоб QSA міг простежити кожен запис про завершення назад до стандарту. Редакція v4.0 додала пряму згадку фішингу та мобільних пристроїв із дистанційною роботою, обидві у відповідь на схеми загроз, які старе формулювання v3.2.1 пропускало.
Чим навчання за PCI DSS відрізняється від обізнаності за SOC 2 чи ISO 27001?
І SOC 2, і ISO 27001 вимагають навчання з кібербезпеки (CC1.4 у SOC 2, A.7.2.2 в ISO 27001), але їхні формулювання ґрунтуються на принципах і лишають організації широку свободу щодо тем, періодичності та формату доказів. Вимога 12.6 PCI DSS приписова: вона називає теми, називає періодичність (щонайменше раз на рік), називає аудиторію (персонал із доступом до CDE, зокрема треті сторони), а QSA робить вибірку за опублікованим очікуванням, а не за власним визначенням організації.
На практиці програми, які впевнено проходять PCI DSS, так само впевнено проходять SOC 2 та ISO 27001; зворотне справедливе не завжди. Програма для SOC 2, обмежена одним щорічним відео для всіх працівників, може пройти аудит SOC 2 і все одно провалити вибірку за темами PCI 12.6.3. Двостороннє зіставлення важливе, коли ті самі працівники входять в область охоплення обох стандартів.
Чи поширюється 12.6 на e-commerce, де доступ до PAN має лише код?
Так. Вимога 6.2 охоплює безпечну розробку ПЗ, і будь-який розробник, який пише код, що обробляє, зберігає або передає дані власників карток, входить в область охоплення і 6.2, і 12.6. Витік у Heartland Payment Systems 2008 року (130 млн карток, понад $140 млн збитків) почався з вразливості до SQL-ін’єкції в загальнодоступному вебзастосунку; подальше оцінювання за PCI серед недоліків назвало навчання з безпеки застосунків і практики безпечного кодування серед розробників.
Хостовані платіжні сторінки, перенаправлення та інтеграції через iframe зменшують поверхню застосунку, але не знімають вимоги щодо обізнаності з інженерних команд, які й далі пишуть код навколо них. Найсильніші програми включають у програму 12.6.3 окремий трек для розробників, який охоплює безпечне кодування, категорії OWASP і (починаючи з v4.0.1) схеми роботи з ШІ-помічниками для кодування та промпт-ін’єкцій, яких старе формулювання стандарту не передбачало.