NIS2: навчання з кібербезпеки
NIS2 робить навчання справою правління: стаття 20 вимагає навчання керівних органів і встановлює їхню персональну відповідальність, а стаття 21(2)(g) поширює навчання з кібергігієни на всіх інших.
Інтерактивні 3D-вправи на 5–10 хвилин, прив’язані до кожної вимоги NIS2, і докази проходження, які аудитор може експортувати.
Коротко
- Директива
- (EU) 2022/2555, строк транспозиції — 17 жовтня 2024
- Обов’язок правління
- Стаття 20(2): члени керівних органів мають проходити навчання
- Обов’язок персоналу
- Стаття 21(2)(g): кібергігієна й навчання з кібербезпеки
- Штрафи
- Суттєві: €10 млн або 2%; важливі: €7 млн або 1,4%
Нам довіряють команди з





Засновано творцем Kontra Application Security Training.
Пройдіть вправи, на яких тримається ваша програма NIS2
Кожна з них — 3D-сценарій, який працівники завершують за 5–10 хвилин. Оберіть будь-яку й пройдіть її тут, без реєстрації.
Вправи проходять в інтерактивних 3D-середовищах.
Коли щось іде не так, стаття 23 запускає відлік
Навчений персонал — це те, як значний інцидент доходить до потрібної людини за години, а не за дні.
- 24 години Раннє попередження Повідомити CSIRT або орган і позначити підозру на зловмисний чи транскордонний вплив.
- 72 години Повідомлення про інцидент Оновлення з первинною оцінкою, серйозністю та індикаторами компрометації.
- 1 місяць Фінальний звіт Першопричина, застосовані заходи й транскордонний вплив.
Якщо ці заходи не спрацюють, стаття 20 дозволяє органам притягати керівництво до персональної відповідальності.
Що вимагають статті 20 і 21 і від кого
Стаття 20, стаття 21 і як національна транспозиція змінює деталі.
01 Етап 1: визначення сфери дії (суттєвий чи важливий суб’єкт)
Спершу перевірте, чи NIS2 взагалі застосовується. Вона охоплює 18 секторів, поділених на додаток I (суттєві) і додаток II (важливі), з порогами розміру за Рекомендацією Комісії 2003/361/EC.
Як правило, у межах охоплення середні й великі організації:
- Важливі: 50+ працівників і оборот від €10 млн або баланс від €43 млн.
- Суттєві: 250+ працівників і оборот від €50 млн.
Деякі менші суб’єкти підпадають незалежно від розміру, зокрема надавачі довірчих послуг, реєстри доменів верхнього рівня, DNS-провайдери й постачальники публічних електронних комунікацій. Суб’єкти з-поза ЄС, що надають послуги в ЄС, охоплені статтею 26 і мають призначити представника в ЄС.
02 Етап 2: управління за Article 20 і навчання керівного органу
Стаття 20 зобов’язує керівний орган затверджувати заходи з керування кіберризиками й наглядати за ними. Вона також вимагає, щоб кожен член цього органу пройшов навчання, достатнє, щоб помічати ризики й оцінювати практики.
Порушення тягнуть персональну відповідальність. Національні органи можуть навіть тимчасово заборонити конкретній людині обіймати керівні посади.
Разового брифінгу для правління вже не досить. Керівному органу потрібен власний трек із записами про його обов’язки з управління, ризикову позицію суб’єкта й наслідки невідповідності.
03 Етап 3: програма практик кібергігієни та навчання з кібербезпеки за Article 21(2)(g)
Стаття 21(2)(g) вимагає базової кібергігієни й навчання з кібербезпеки для всього персоналу.
Найбезпечніше тлумачення поєднує рольові сценарії (фішинг, вішинг, BEC, діпфейки, зловживання згодою OAuth, мобільні пристрої) з модулями політик про паролі, шифрування й блокування екрана, повідомлення про інциденти й прийнятне використання.
Формулювання про гігієну спирається на настанови ENISA щодо заходів керування ризиками. Аудитори шукають навчання, пропорційне ризику, з регулярним оновленням (раз на рік мінімум, на практиці щомісяця за ролями) і записи про завершення, що витримують вибірку.
04 Етап 4: обробка інцидентів за Article 21(2)(b) і строки повідомлення про інциденти за Article 23
Стаття 21(2)(b) вимагає процедур обробки інцидентів, що охоплюють виявлення, реагування й відновлення.
Стаття 23 задає відлік для значного інциденту:
- раннє попередження органу чи CSIRT протягом 24 годин після того, як стало відомо
- повідомлення про інцидент протягом 72 годин
- остаточний звіт протягом місяця
Працівники на передовій мають розпізнати значний інцидент і одразу запустити цей ланцюжок. Це навичка, яку відпрацьовують у вправах із повідомлення й сценаріях витоків, що повторюють справжній шлях повідомлення.
05 Етап 5: безпека ланцюга постачання за Article 21(2)(d) і кадрова безпека за Article 21(2)(i)
Стаття 21(2)(d) охоплює безпеку ланцюга постачання, зокрема прямих постачальників і надавачів послуг. Закупівлям, інженерам і безпеці потрібні сценарії про сторонні OAuth-застосунки, перевірку нових постачальників і запити на зміну реквізитів, що стоять за більшістю збитків від BEC.
Стаття 21(2)(i) охоплює кадрову безпеку, контроль доступу й керування активами. Сюди належать joiner-mover-leaver, гостьовий доступ, перевірка запитів до служби підтримки, шифрування й блокування екрана.
Органи тепер перевіряють, чи навчання охоплює й ці сфери, а не лише основний модуль про фішинг.
06 Етап 6: національні компетентні органи, аудити та режим штрафів
Кожна держава-член називає власні компетентні органи:
- Бельгія: CCB, за законом NIS 2-Wet / Loi NIS 2.
- Німеччина: BSI, за ще не ухваленим NIS2UmsuCG.
- Франція: ANSSI.
- Ірландія: NCSC.
- Італія: AGID та ACN.
Штрафи сягають €10 млн або 2% світового обороту для суттєвих суб’єктів і €7 млн або 1,4% для важливих. Органи також можуть оголошувати публічні догани, видавати приписи про призупинення й притягати членів керівного органу до персональної відповідальності.
ENISA координує настанови для всього ЄС і мережу CSIRT. Перші перевірки вже планують там, де національний закон набув чинності.
07 Треки для правління й персоналу, зрозумілі інспектору
Аудити NIS2 перевіряють докази, а не наміри. Вправа, що ставить учня в пошту, вішинговий дзвінок, BEC-привід чи діпфейк-відеозустріч, дає аудитору запис, пов’язаний зі статтею 21(2)(g) і конкретним ризиком.
Тридцятихвилинне відео з комплаєнсу доводить лише, що його подивилися. Директива не задає формату, але органи зазвичай читають «пропорційно ризику» як навчання, що відображає, як нападники діють зараз.
Висновок Verizon DBIR 2024, що 68% зламів пов’язані з незлочинним людським чинником, і шахрайство з діпфейком в Arup на €25 млн — обидва частина картини ризиків, на яку посилаються органи.
Рольові треки — спосіб, яким програма NIS2 показує пропорційність:
- Керівний орган, стаття 20: управління, персональна відповідальність і брифінг про актуальні загрози.
- Увесь персонал, стаття 21(2)(g): фішинг, паролі, мобільні пристрої, блокування й шифрування, повідомлення про інциденти.
- IT і служба підтримки, статті 21(2)(b) і (i): вішинг, соціальна інженерія зі скиданням MFA, перевірка й joiner-mover-leaver.
- Закупівлі й інженери, статті 21(2)(d) і (e): сторонні OAuth-застосунки, перевірка постачальників і BEC у ланцюгу постачання.
Кожен трек має власний список завершень, тож докази для аудиту розділені за ролями з самого початку.
Під час перевірки органи просять експорт. Записи йдуть по учню, ролі й модулю, з мітками часу підтверджень, доказами пройдених сценаріїв і метаданими, що пов’язують кожну вправу з її заходом статті 21.
Формат підходить CCB, BSI, ANSSI, NCSC, AGID, ACN та іншим органам ЄС. Підготовка експорту до першої перевірки заощаджує дні порівняно зі збиранням доказів після запиту.
Заходи статті 21 і вправи до них
Заходи статті 21, які перевіряє інспектор, у відповідності до треків для правління й персоналу.
Art. 21(2)(g) Кібергігієна та навчання Art. 21(2)(b) Опрацювання інцидентів Art. 21(2)(d) Безпека ланцюга постачання Art. 21(2)(i) Безпека людських ресурсів Art. 21(2)(j) Криптографія та шифрування Art. 21(2)(e) Придбання та розробка ІКТ (системи ШІ) Кібергігієна за статтею 21 крок за кроком
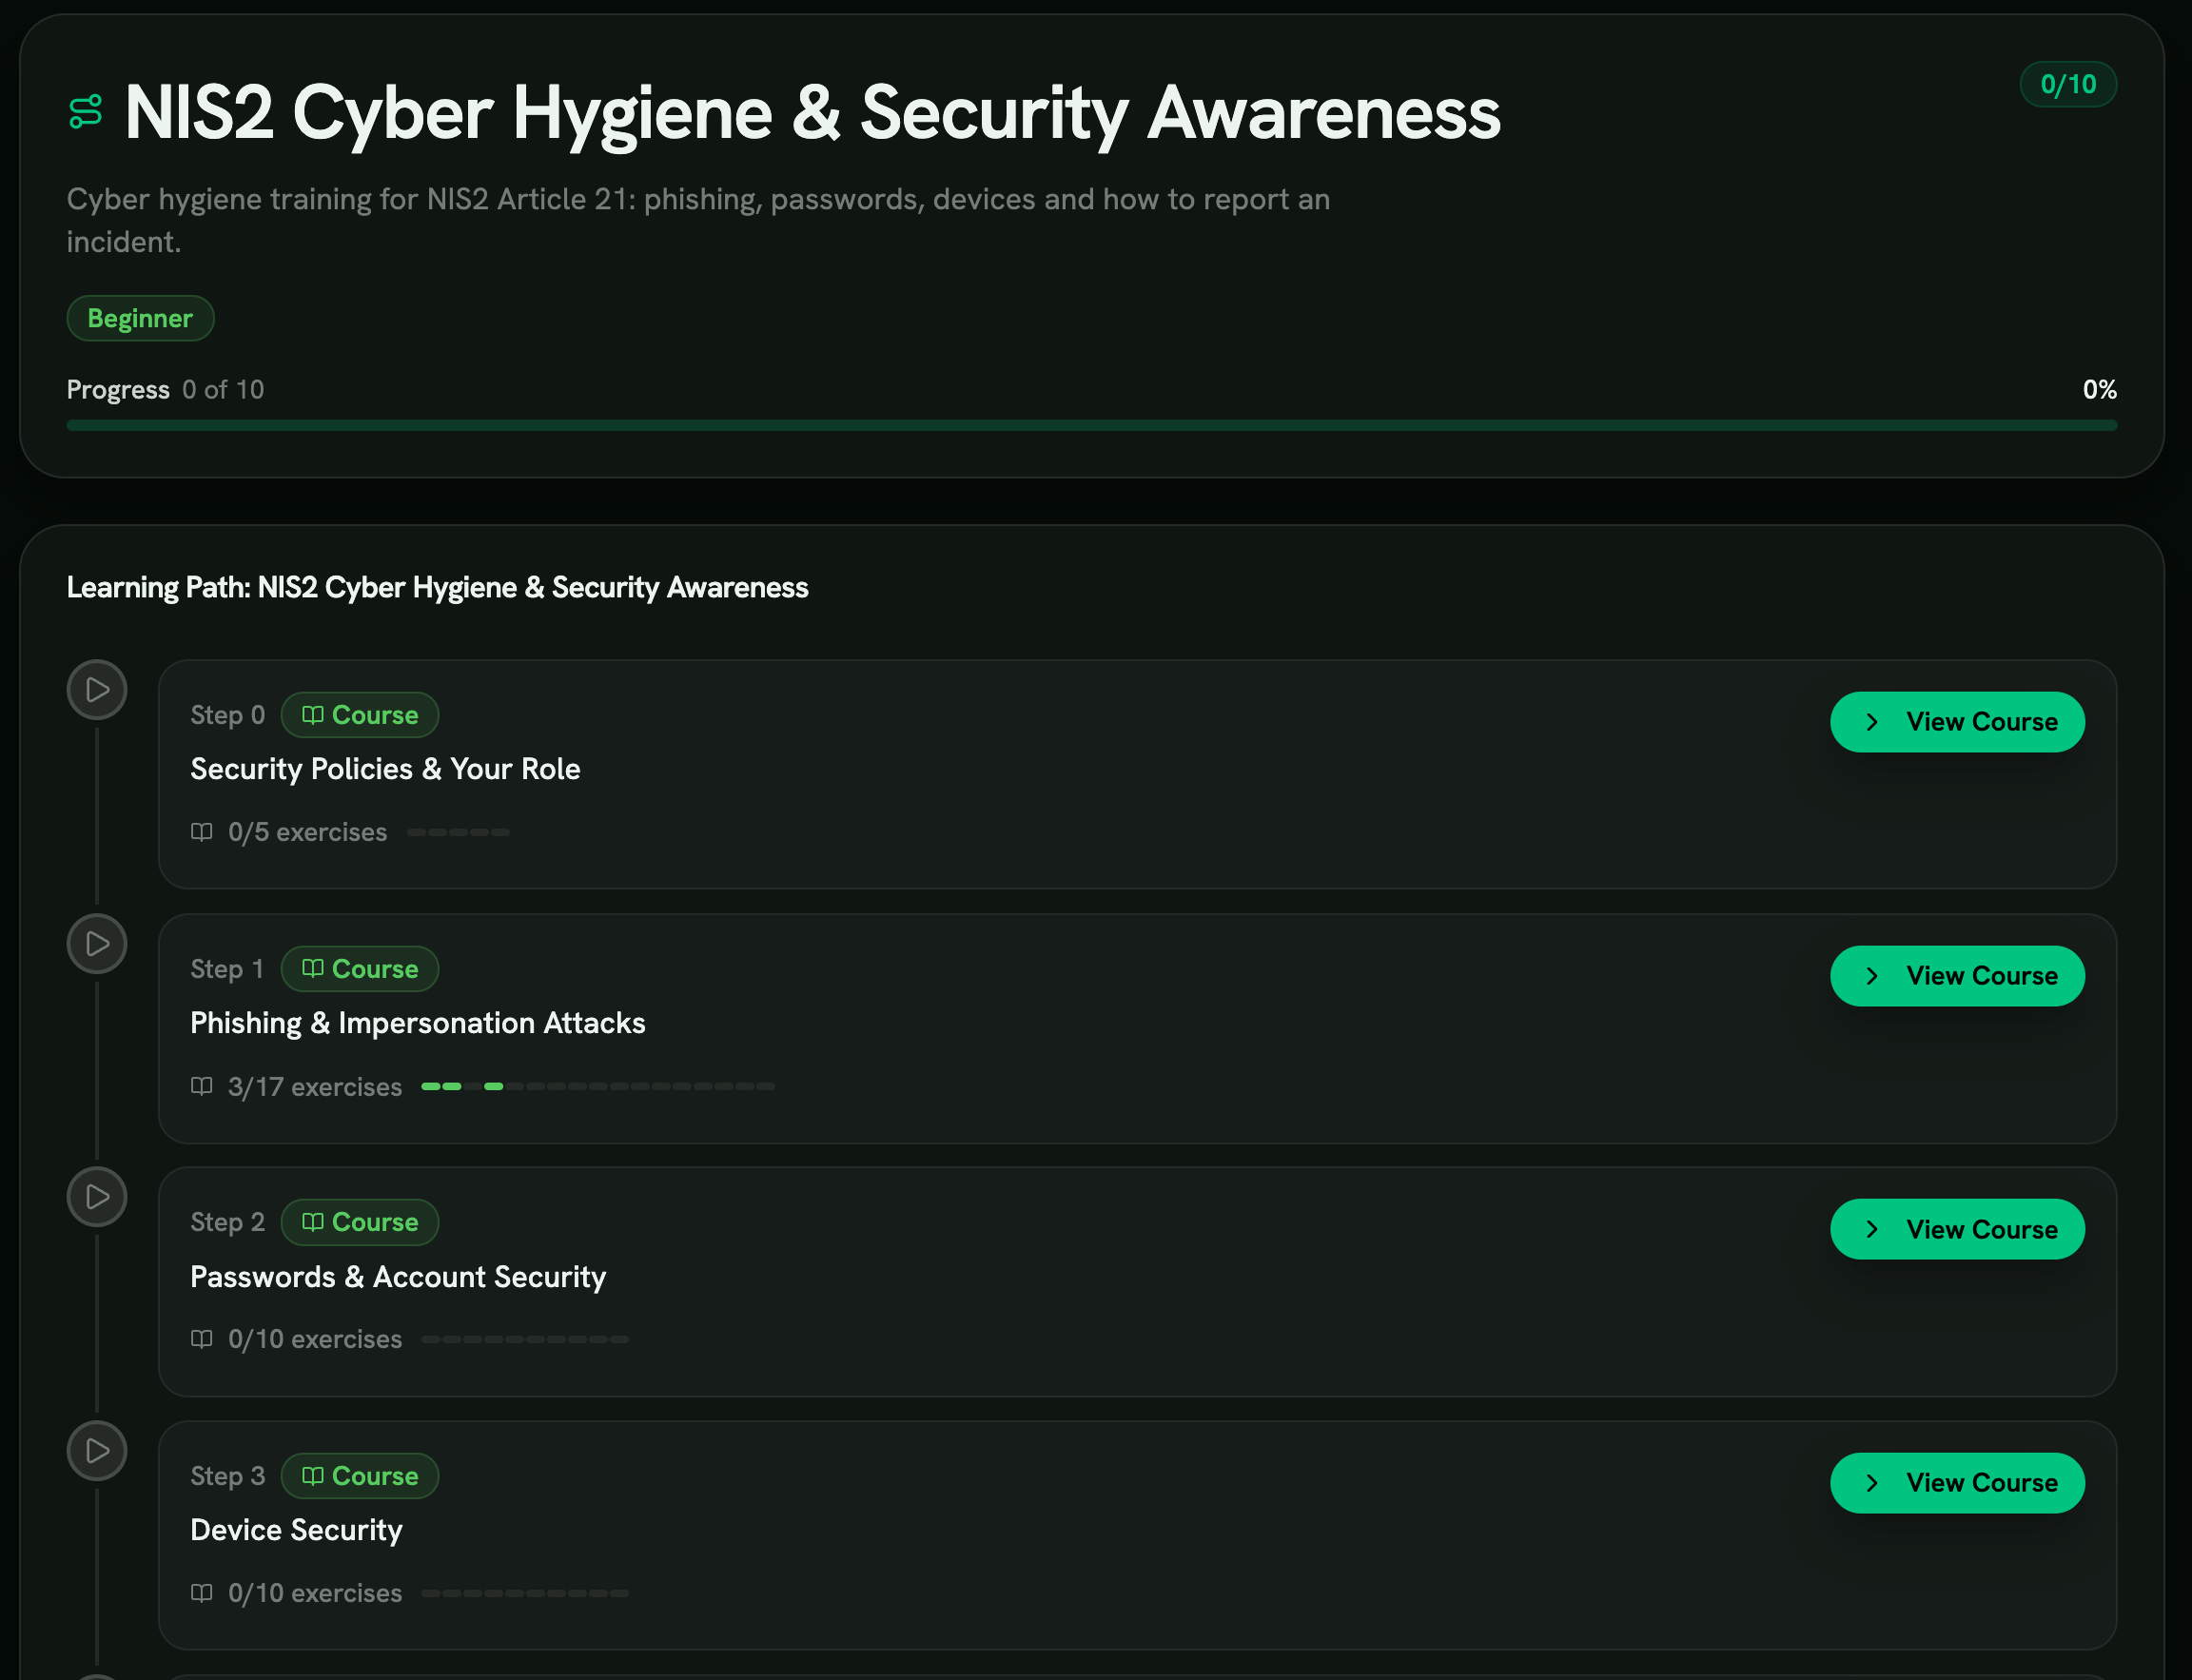
Шлях NIS2 відповідає заходам статті 21: аналіз ризиків, обробка інцидентів, ланцюг постачання, гігієна, кадрова безпека й MFA.
- Літери від (a) до (j)
- Кожен крок називає захід статті 21(2), який він підтримує.
- Гігієна на практиці
- Фішинг, паролі й безпека пристроїв роблять пункт (g) конкретним.
- Готово для наглядових органів
- Десять курсів із прогресом кожного учня для національного органу.
Як держави-члени застосовують обов’язок навчання
Національні закони тепер роблять членів правлінь особисто відповідальними за навчання.
Бельгійський NIS 2-Wet / Loi NIS 2 чинний з жовтня 2024 року
Бельгія стала першою країною ЄС із повністю робочим законом про NIS2. NIS 2-Wet / Loi NIS 2 набув чинності в жовтні 2024 року, у строк директиви.
Centre for Cybersecurity Belgium (CCB) — водночас компетентний орган і CSIRT. Його рамка CyFun перетворює заходи статті 21(2), зокрема навчання, на контролі для аудиту з рівнями зрілості, яких суттєві суб’єкти мають досягти до визначених дат.
CCB може накладати штрафи €10 млн або 2% обороту для суттєвих суб’єктів і €7 млн або 1,4% для важливих. Він опублікував королівські декрети й портал реєстрації за секторами. Для суттєвих суб’єктів у Бельгії примусове виконання реальне, і питання доказів навчання вже не теоретичне.
Затримки проєкту NIS2UmsuCG у Німеччині та правова невизначеність для суттєвих суб’єктів
Німеччина пропустила строк транспозиції 17 жовтня 2024 року. Проєкт NIS2UmsuCG кілька разів проходив через уряд, але так і не набув чинності.
BSI далі видає настанови за чинним IT-Sicherheitsgesetz, а німецькі суб’єкти знають, що обов’язки NIS2 запрацюють після публікації закону. Кілька великих операторів збудували програми навчання заздалегідь, щоб бути готовими до перевірки з першого дня.
Директива зобов’язує держави, а не компанії, доки її не транспоновано. Проте за доктриною прямої дії Суду ЄС компанія в межах охоплення, яка ігнорує статтю 21(2)(g) в очікуванні закону, не повинна сподіватися на поблажливу першу перевірку.
Стандарт CyFun від CCB як практичний приклад застосування Article 21(2)(g)
Бельгійська рамка CyFun — найзрозуміліший опублікований приклад того, як національний орган перетворює заходи NIS2 на контролі, які може перевірити. Вона прив’язує кожен захід статті 21(2) до названих контролів, задає рівні зрілості (Basic, Important, Essential) і дає кожному сектору строк для досягнення цільового рівня.
Навчання входить у можливість Awareness and Training і посилається на статтю 20 (керівництво) і статтю 21(2)(g) (гігієна персоналу). Рамка також перелічує рольовий зміст, на який тепер посилаються інші органи: фішингові сценарії, вправи з повідомлення про інциденти, обізнаність щодо ланцюга постачання й модулі з управління для керівництва.
Компанії, що працюють у кількох державах-членах, дедалі частіше беруть CyFun за основу, доки не з’явиться кожен національний закон.
Заходи статті 21, які тримаються на ваших людях
Інші заходи статті 21, які працюють завдяки вашому персоналу.
Article 21(2)(g): практики кібергігієни та навчання з кібербезпеки
Сценарії з фішингу, вішингу, смішингу, BEC, діпфейків, мобільних пристроїв і зловживання OAuth відповідають практикам гігієни зі статті 21(2)(g). Кожен модуль постачається як SCORM 1.2 і 2004 або як розміщене призначення, а записи про завершення експортуються у форматі, який вибирають органи.
Є база для всіх і рольові треки, що показують відповідність програми розміру й ризику суб’єкта.
Article 21(2)(b): обробка інцидентів — виявлення, реагування та відновлення
Вправи з повідомлення про інциденти, культури повідомлень і витоків персональних даних тренують розпізнавання й ескалацію, від яких залежить стаття 23.
Учні вирішують те, що спитав би орган: чи це значний інцидент, кому я повідомляю, які докази зберігаю? Кроки 24 години, 72 години й один місяць подаються як одна пов’язана хронологія.
Article 21(2)(d): безпека ланцюга постачання, включно з прямими постачальниками
Сторонні OAuth-застосунки, шахрайство з рахунками й платежами та процедури перевірки охоплюють ризики ланцюга постачання, які органи найчастіше позначають у перших аудитах.
Закупівлі й інженери також відпрацьовують перевірку нових постачальників, керування згодою OAuth і розпізнавання змінених реквізитів. Кожне завершення прив’язане до названої ролі, що працює з постачальниками.
Article 21(2)(i): кадрова безпека, контроль доступу, управління активами
Joiner-mover-leaver, гостьовий доступ, шифрування й блокування екрана, обов’язки працівника з безпеки й процедури перевірки відповідають заходам кадрової безпеки й контролю доступу.
Охоплено і новачків (правильне налаштування доступу), і тих, хто йде (відкликання доступу й повернення активів), що закриває прогалину, яку називають більшість зауважень аудиту.
Article 21(2)(j): політики криптографії та шифрування
Шифрування й блокування, безпека мобільних пристроїв і використання VPN охоплюють криптографію на ноутбуках, знімних носіях і у віддаленому доступі.
Учні відпрацьовують щоденні звички, що перетворюють письмову криптографічну політику на поведінку: блокувати пристрої, поводитися з USB-носіями й лишатися в довірених мережах.
Article 20: затвердження керівним органом, нагляд і персональна відповідальність
Окремий трек для керівного органу охоплює те, що стаття 20 покладає на керівництво: затвердження заходів із ризиків, частоту нагляду, персональну відповідальність, повноваження органів оприлюднювати висновки й відсторонювати керівників і брифінг про актуальні загрози.
Його записи про завершення зберігаються окремо, тож докази щодо керівного органу ніколи не змішуються із записами решти персоналу.
Article 23: строки повідомлення про інциденти (24 години, 72 години, один місяць)
Вправи з повідомлення відпрацьовують три етапи сповіщення з відліком часу: що входить у 24-годинне раннє попередження, як побудоване 72-годинне повідомлення й що охоплює остаточний звіт через місяць, а також коли сповіщати користувачів послуги.
Вправи повторюють те, що справді отримують CSIRT і компетентний орган.
Article 21(2)(e): безпека при придбанні мережевих та інформаційних систем
Виявлення діпфейк-аудіо, промпт-ін’єкції, сторонні OAuth-застосунки й дозволи мобільних застосунків охоплюють ризики ШІ, на які деякі органи тепер посилаються за статтею 21(2)(e).
Треки для закупівель і інженерів охоплюють питання безпеки при купівлі ШІ-компонентів, залежності в ланцюгу постачання й інтеграції OAuth у ключові системи.
Рекомендовані вправи
Трек для правління та база кібергігієни для кожного працівника.
- Фішинг Сценарій для всього персоналу щодо гігієни за статтею 21(2)(g): перевірити написаний ШІ лист, перш ніж діяти. Спробувати вправу
- Компрометація корпоративної електронної пошти (BEC) Для фінансів і бухгалтерії за статтею 21(2)(d): запити на зміну реквізитів, які органи позначають в аудитах. Спробувати вправу
- Вейлінг із діпфейком Для керівного органу за статтею 20: керівники стикаються з діпфейк-відеодзвінком, що спричинив збитки Arup у 2024 році. Спробувати вправу
- Основи повідомлення про інциденти Відлік статті 23 (попередження за 24 години, повідомлення за 72 години, звіт за місяць), щоб працівники на передовій одразу запускали ланцюжок. Спробувати вправу
- Культура повідомлення Повідомлення без пошуку винних для обробки інцидентів за статтею 21(2)(b), з показниками, які впізнають органи. Спробувати вправу
- Ризики OAuth сторонніх застосунків Для закупівель і інженерів: безпека ланцюга постачання за статтею 21(2)(d) і придбання систем за 21(2)(e). Спробувати вправу
- Процедури перевірки Для IT і служби підтримки за статтею 21(2)(i): зворотний дзвінок і кодові слова проти вішингу й приводів для скидання MFA. Спробувати вправу
- Життєвий цикл доступу працівника Закриває прогалину статті 21(2)(i), яку аудити називають найчастіше: правильне надання й відкликання доступу. Спробувати вправу
- Шифрування та дисципліна блокування Для криптографії за статтею 21(2)(j): щоденні звички блокувати пристрої й поводитися зі знімними носіями, на які спирається політика. Спробувати вправу
Читати далі
Дотичні терміни глосарія
Джерела
- Directive (EU) 2022/2555 (NIS2) EUR-Lex
- NIS2 Directive policy page European Commission
- NIS Directive (new) ENISA
- NIS 2 Law Centre for Cybersecurity Belgium (CCB)
- National Cybersecurity Coordination Centre NCC-EU
Навчіть правління до того, як спитає інспектор
Треки для керівних органів і персоналу з експортом для вашого національного органу.
Поширені запитання
Що таке навчання з кібербезпеки для NIS2?
NIS2 (Directive (EU) 2022/2555) прямо називає навчання з кібербезпеки одним із технічних та організаційних заходів для суттєвих і важливих суб’єктів у всьому ЄС. Article 20 покладає на членів керівного органу персональну відповідальність за цю програму. Штрафи для суттєвих суб’єктів сягають €10 млн або 2% світового обороту, а національні компетентні органи вже планують перші перевірки.
Що таке Article 21(2)(g) NIS2?
Article 21(2)(g) Directive (EU) 2022/2555 (NIS2) вимагає від кожного суттєвого і важливого суб’єкта запровадити «базові практики кібергігієни та навчання з кібербезпеки» як один із десяти мінімальних заходів управління ризиками кібербезпеки. Це стаття, яку аудитори цитують першою, коли вибірково перевіряють програму навчання.
Директива не встановлює навчальної програми. Тягар доведення, що програма пропорційна ризику та розміру суб’єкта, лежить на самому суб’єкті. Під час перевірок національні компетентні органи вибірково оцінюють записи про завершення, обсяг контенту та періодичність оновлень.
Чи вимагає NIS2 навчання з кібербезпеки?
Так. NIS2 прямо називає навчання з кібербезпеки технічним та організаційним заходом для працівників за Article 21(2)(g), а Article 20 окремо вимагає, щоб члени керівного органу пройшли навчання, яке дає їм достатньо знань для виявлення ризиків та оцінки практик.
Навчання, яке охоплює рядовий персонал, але оминає керівний орган, не відповідає Article 20. Навчання, яке охоплює керівництво, але не працівників, не відповідає Article 21(2)(g). Відповідна програма покриває обидва рівні й документує завершення окремо для кожного.
Хто є суттєвим, а хто важливим суб’єктом за NIS2?
Суттєві суб’єкти — це великі організації у секторах енергетики, транспорту, банківської діяльності, інфраструктури фінансових ринків, охорони здоров’я, питної води, стічних вод, цифрової інфраструктури (DNS, реєстри TLD, хмарні сервіси, дата-центри), керованих ICT-послуг, державного управління та космосу. Важливі суб’єкти — це середні організації в тих самих секторах, а також поштові та кур’єрські послуги, управління відходами, хімічна промисловість, харчова промисловість, виробництво медичних виробів, комп’ютерів, електроніки, машин, автотранспорту, транспортного обладнання, цифрові провайдери (онлайн-маркетплейси, пошукові системи, соціальні мережі) та наукові дослідження.
Пороги розміру визначає Рекомендація Європейської Комісії 2003/361/EC. Суттєві суб’єкти зазвичай мають 250+ працівників або оборот від €50 млн; важливі суб’єкти — 50+ працівників, оборот від €10 млн або баланс від €43 млн. Секторні винятки охоплюють і деяких менших суб’єктів незалежно від розміру: надавачів довірчих послуг, реєстри TLD, надавачів DNS-послуг та операторів публічних електронних комунікацій.
Що означає «кібергігієна» в NIS2?
Кібергігієна у розумінні Article 21(2)(g) — це щоденний набір практик, який потрібен працівникам, щоб системи, з якими вони працюють, залишалися в безпеці. Настанови ENISA та стандарти національних компетентних органів зазвичай трактують це як розпізнавання фішингу, гігієну паролів та облікових даних, дисципліну роботи з мобільними пристроями та знімними носіями, звички блокування та шифрування, рефлекс повідомлення про інциденти й основи контролю доступу.
Формулювання навмисно практичне. Навчання, яке викладає політику абстрактно, без відпрацювання поведінки, не досягає планки Article 21(2)(g) у тому тлумаченні, якого тепер дотримується більшість національних компетентних органів.
Чи несуть члени керівного органу персональну відповідальність за NIS2?
Так. Article 20 вимагає, щоб керівний орган кожного суттєвого і важливого суб’єкта затверджував заходи управління ризиками кібербезпеки та наглядав за їх впровадженням. Та сама стаття встановлює персональну відповідальність членів керівного органу за порушення цього обов’язку. Національні компетентні органи можуть оприлюднювати порушення й тимчасово забороняти конкретним особам виконувати управлінські функції.
Режим відповідальності структурний, а не символічний. Це одна з найвагоміших змін порівняно з Директивою NIS 2016 року, і саме тому програма NIS2 потребує окремого треку навчання для керівного органу з власним записом про завершення.
Які докази шукають національні компетентні органи?
Детальні записи: хто завершив який модуль, коли, який контент модуль охоплював, яку роль обіймає учень і якому заходу Article 21(2) модуль відповідає. Аудитори та компетентні органи вибірково перевіряють записи, а не довіряють зведенням з дашборда.
Програми, які надають експортні пакети за кожним учнем, роллю та модулем із часовими мітками підтвердження політик і доказами проходження сценаріїв, відповідають на перевірки за години. Програми, яким доводиться збирати докази після надходження запиту, зазвичай витрачають на ту саму відповідь дні, а іноді й тижні.
Як NIS2 впливає на навчання щодо ланцюга постачання?
Article 21(2)(d) вимагає від суб’єктів управляти безпекою ланцюга постачання, зокрема щодо прямих постачальників і надавачів послуг. Навчання має охоплювати команди закупівель, інженерії та безпеки, які займаються онбордингом постачальників, інтеграцією через OAuth, перевіркою постачальників і зміною платіжних реквізитів.
Вправи з ризиків OAuth сторонніх застосунків, шахрайства з рахунками та платежами й процедур перевірки охоплюють поверхню атак на ланцюг постачання, яку більшість національних компетентних органів виділяє у перших циклах аудиту. Самого лише загального контенту з фішингу для заходу щодо ланцюга постачання недостатньо.
Чи вимагає NIS2 розміщувати навчальну платформу лише в ЄС?
Сама NIS2 не визначає, де має розміщуватися навчальна платформа, але заходи щодо ланцюга постачання за Article 21(2)(d) і кілька національних імплементацій підштовхують суттєвих суб’єктів до постачальників, які можуть довести розташування та ізоляцію даних.
RansomLeak відповідає на це регіоном ЄС (Ірландія) для Cloud LMS, виділеною приватною хмарою в ЄС або версією on-premises для операторів критичної інфраструктури, які тримають дані навчання всередині власної мережі.
Який графік застосування NIS2 у 2025-2026 роках?
Строк транспозиції 17 жовтня 2024 року минув, і картина розділилася. Бельгія (NIS 2-Wet / Loi NIS 2, чинний з 18 жовтня 2024 року, CCB) та Італія (Decreto Legislativo 138/2024, чинний з 16 жовтня 2024 року, ACN) транспонували директиву вчасно. Німеччина приєдналася до групи з чинним законом: NIS2UmsuCG ухвалений Бундестагом 13 листопада 2025 року і є обов’язковим з 5 грудня 2025 року, під наглядом BSI перебувають близько 29 500 суб’єктів. Нідерландський Cyberbeveiligingswet пройшов Tweede Kamer 15 квітня 2026 року і, як очікується, набуде чинності у II кварталі 2026 року після розгляду в Сенаті.
Франція, Іспанія та Ірландія досі не транспонували директиву: Франція чекає на loi resilience cyber (NIS2 + REC + DORA), повне голосування в Національних зборах очікується на позачерговій сесії в липні 2026 року; іспанський Ley de Coordinacion y Gobernanza de la Ciberseguridad залишається в законодавчому процесі попри терміновий статус; ірландський National Cyber Security Bill усе ще проходить попередній законодавчий розгляд. Європейська Комісія надіслала офіційні повідомлення в листопаді 2024 року та вмотивовані висновки 19 державам-членам 7 травня 2025 року; наступний крок для відстаючих — передання справ до Суду ЄС. Перші цикли перевірок уже діють там, де закон набув чинності.