Розширення для браузера, що зупиняє фішинг
Зупиняє сайти-двійники, нові домени й ризиковані екрани згоди в Chrome і Edge та за 60 секунд пояснює трюк. Воно ніколи не читає паролі, вміст сторінок чи історію.
- Chrome і Edge
- Безкоштовно з RansomLeak
- Відкритий вихідний код
 3
Чотири перевірки ще до того, як щось введено
Кожен сайт перевіряється на пристрої щойно відкривається.
-
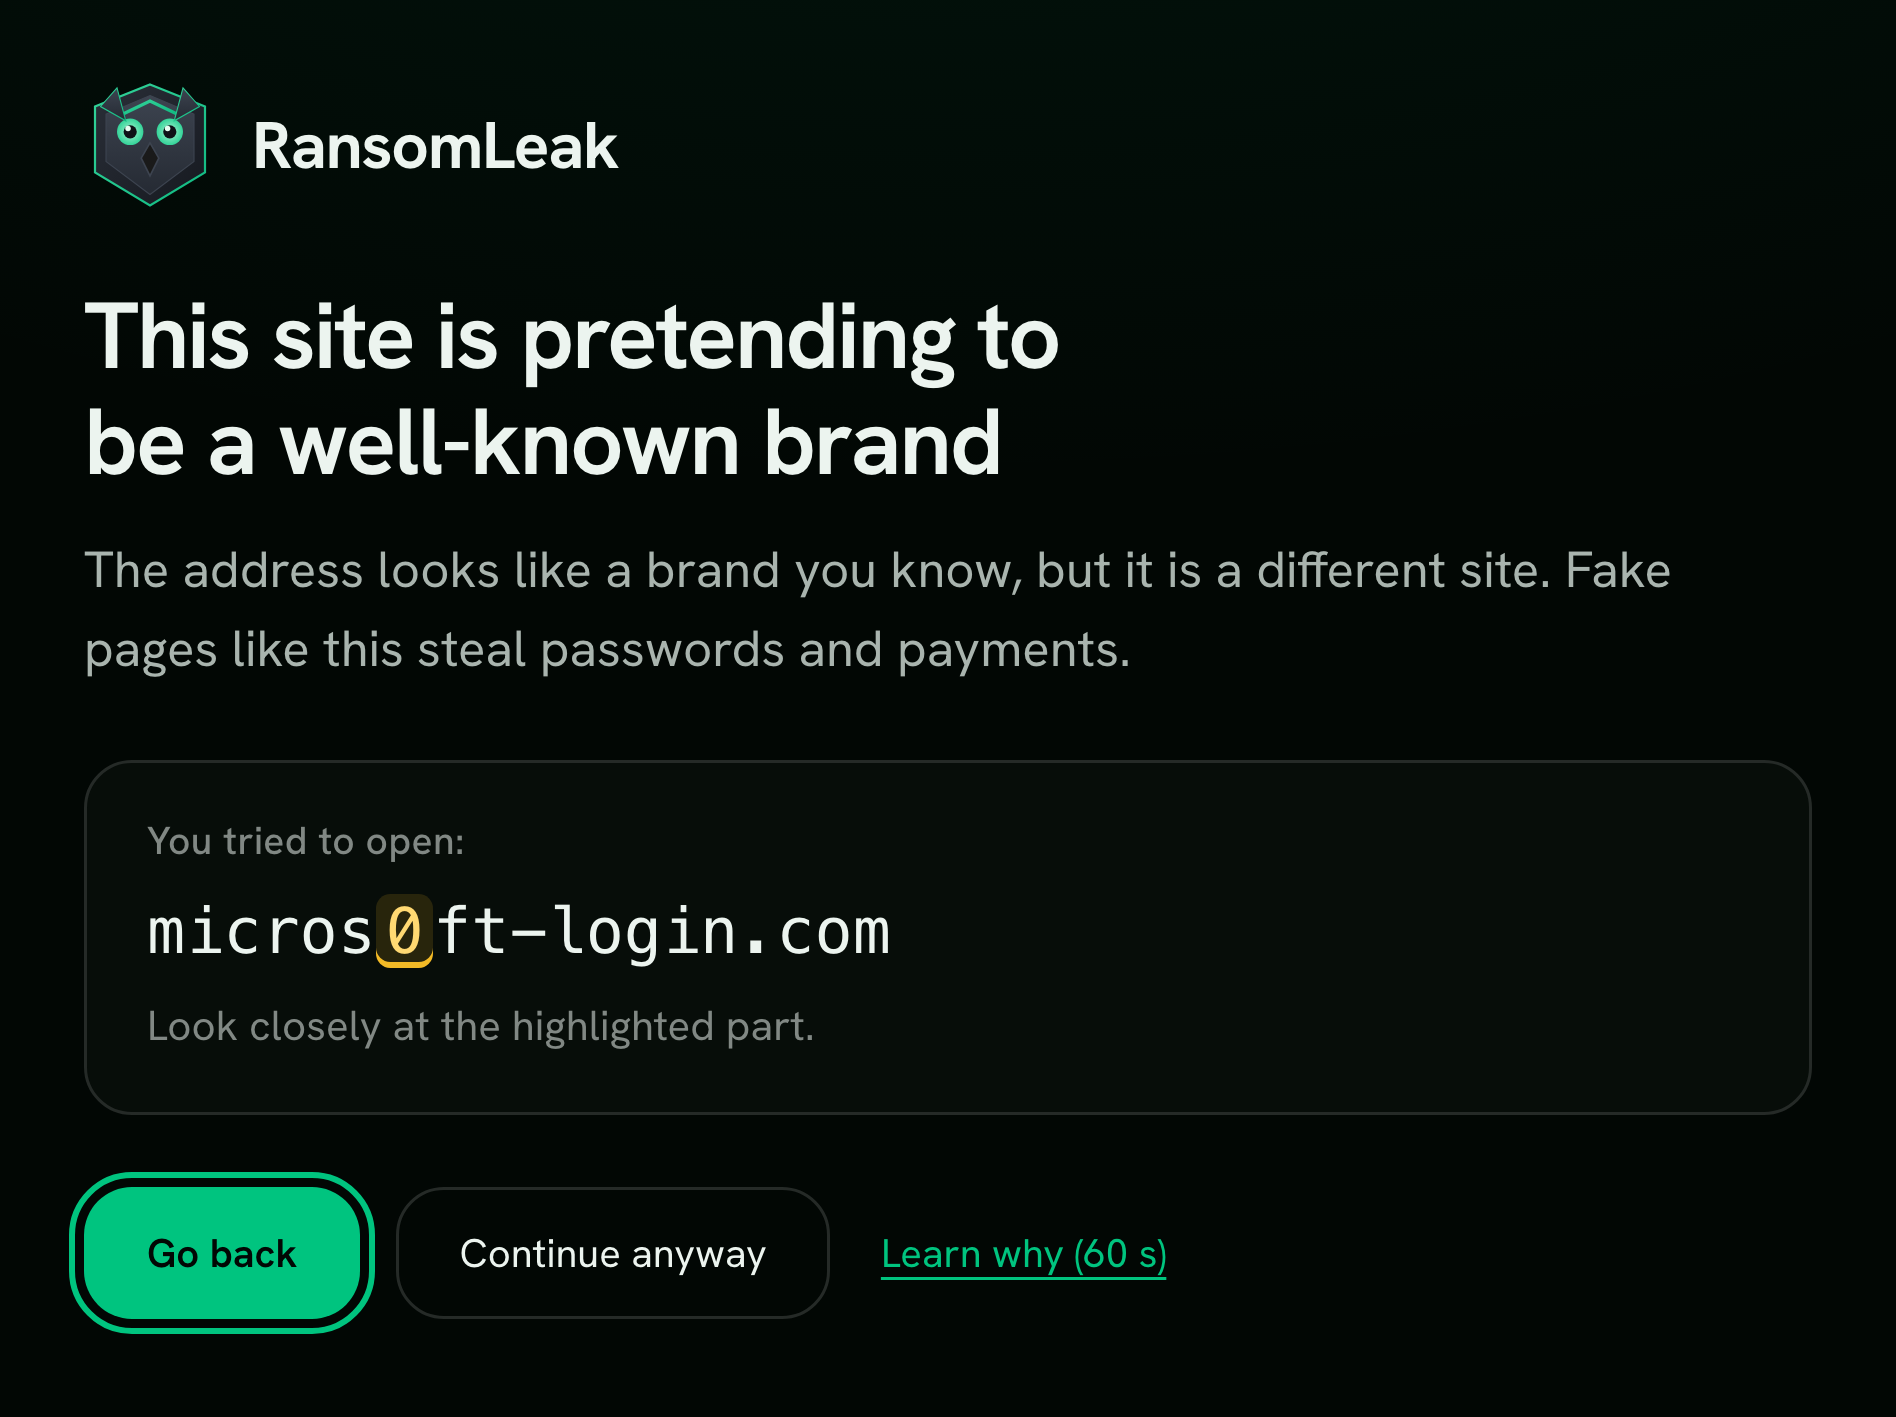
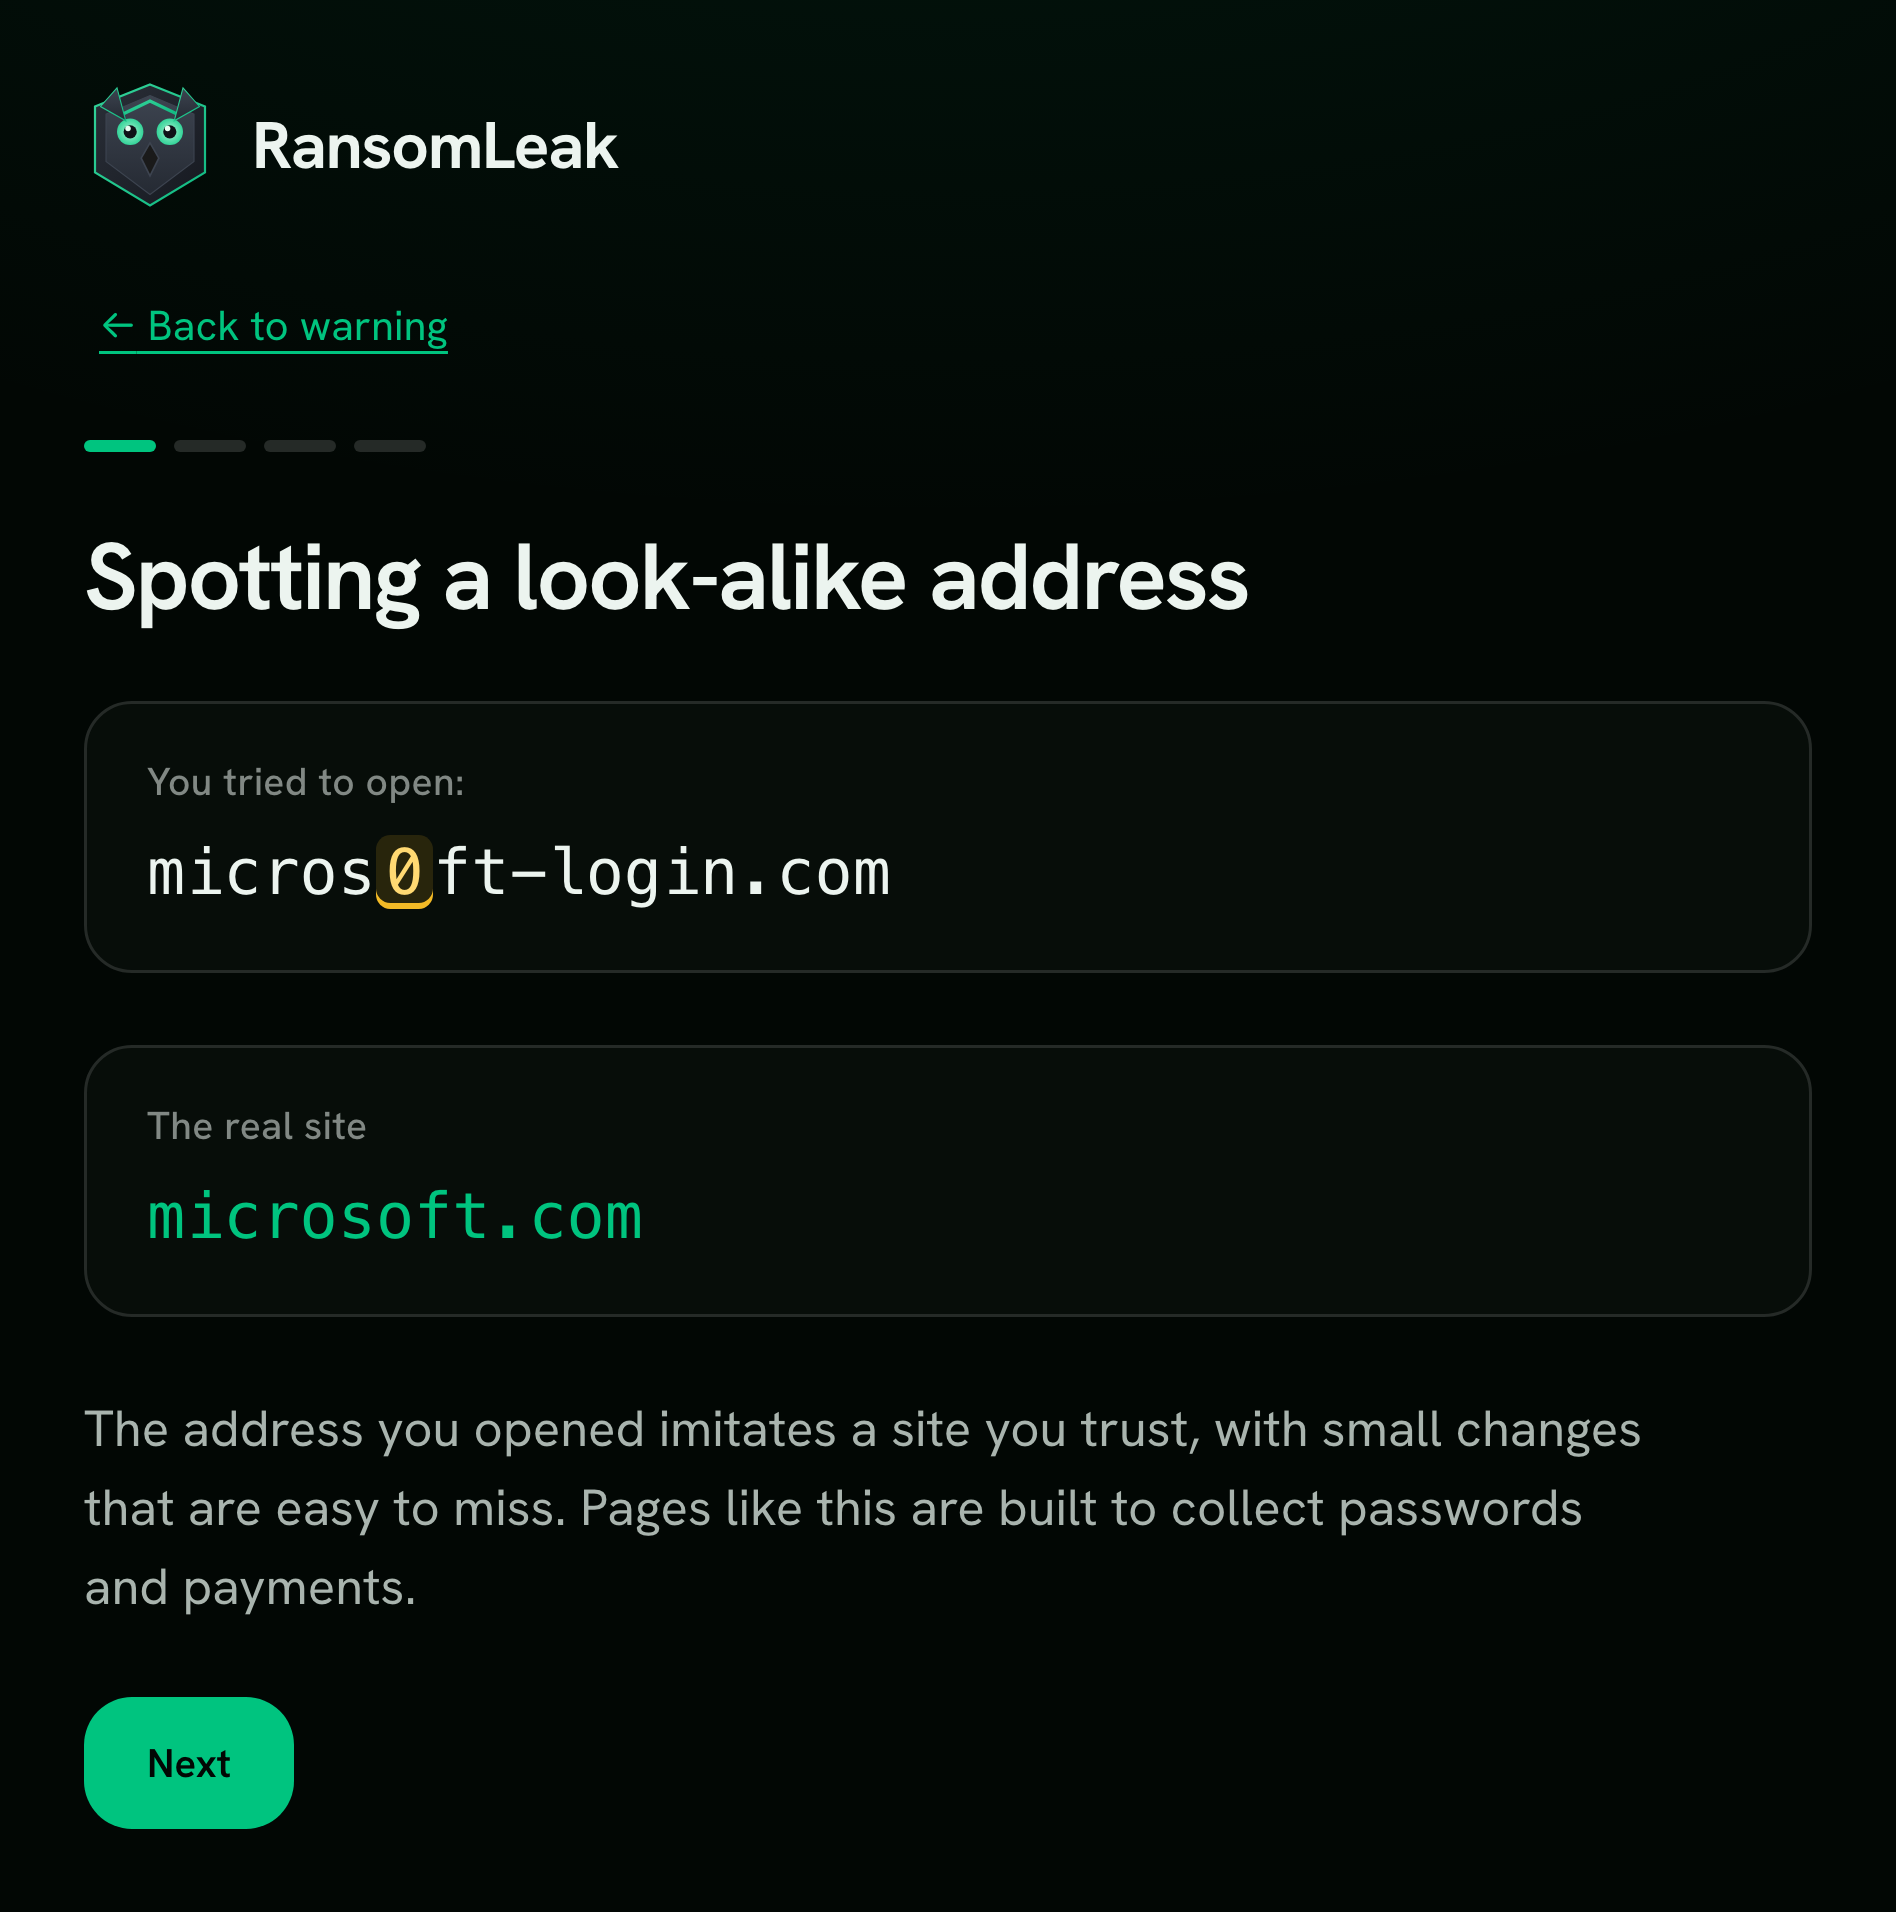
Домени-двійники
Імітації відомого бренду чи вашого домену з підсвіченим підміненим символом.
micros0ft-login.com -
Щойно зареєстровані домени
Фішингові сайти живуть недовго, тож домен, зареєстрований кілька днів тому, отримує попередження.
invoice-portal-secure.net -
Позначені дослідниками
Сторінки зі списків на кшталт OpenPhish і URLhaus, що оновлюються на пристрої.
docusign-review.app -
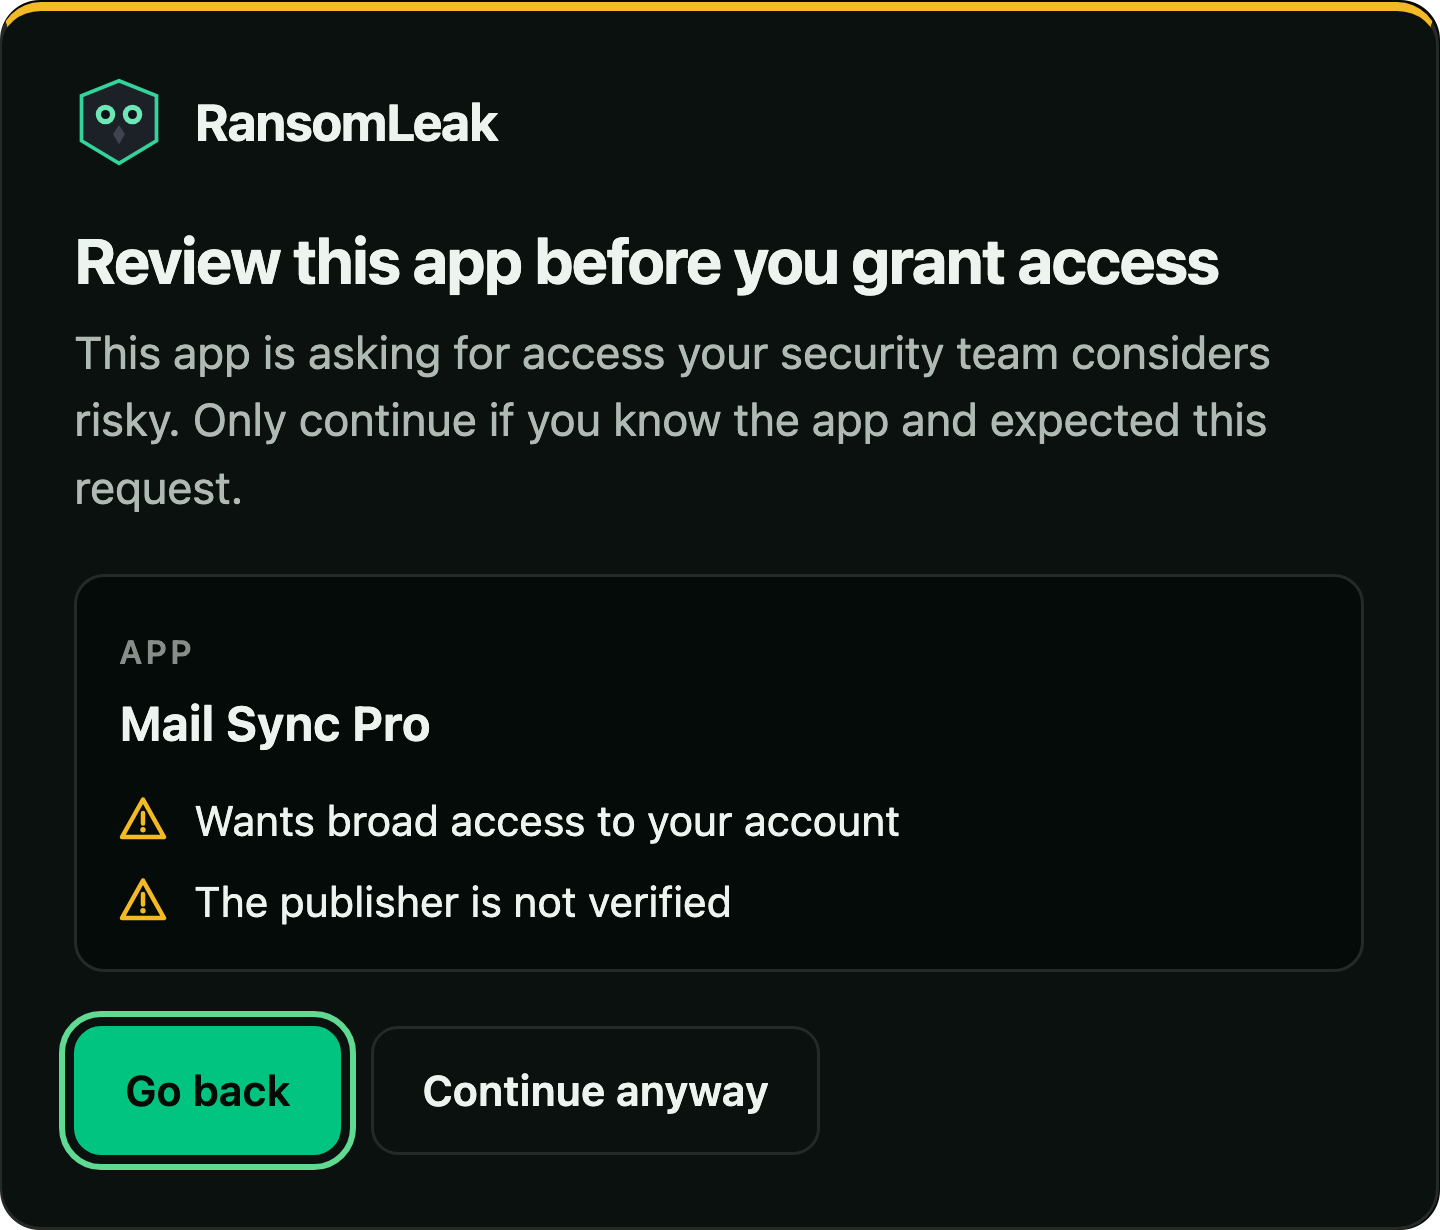
Ризикові екрани дозволів
Запити «Увійти через Microsoft, Google чи Slack» із широким доступом: так фішинг через згоду обходить MFA.
Mail Sync Pro wants broad access
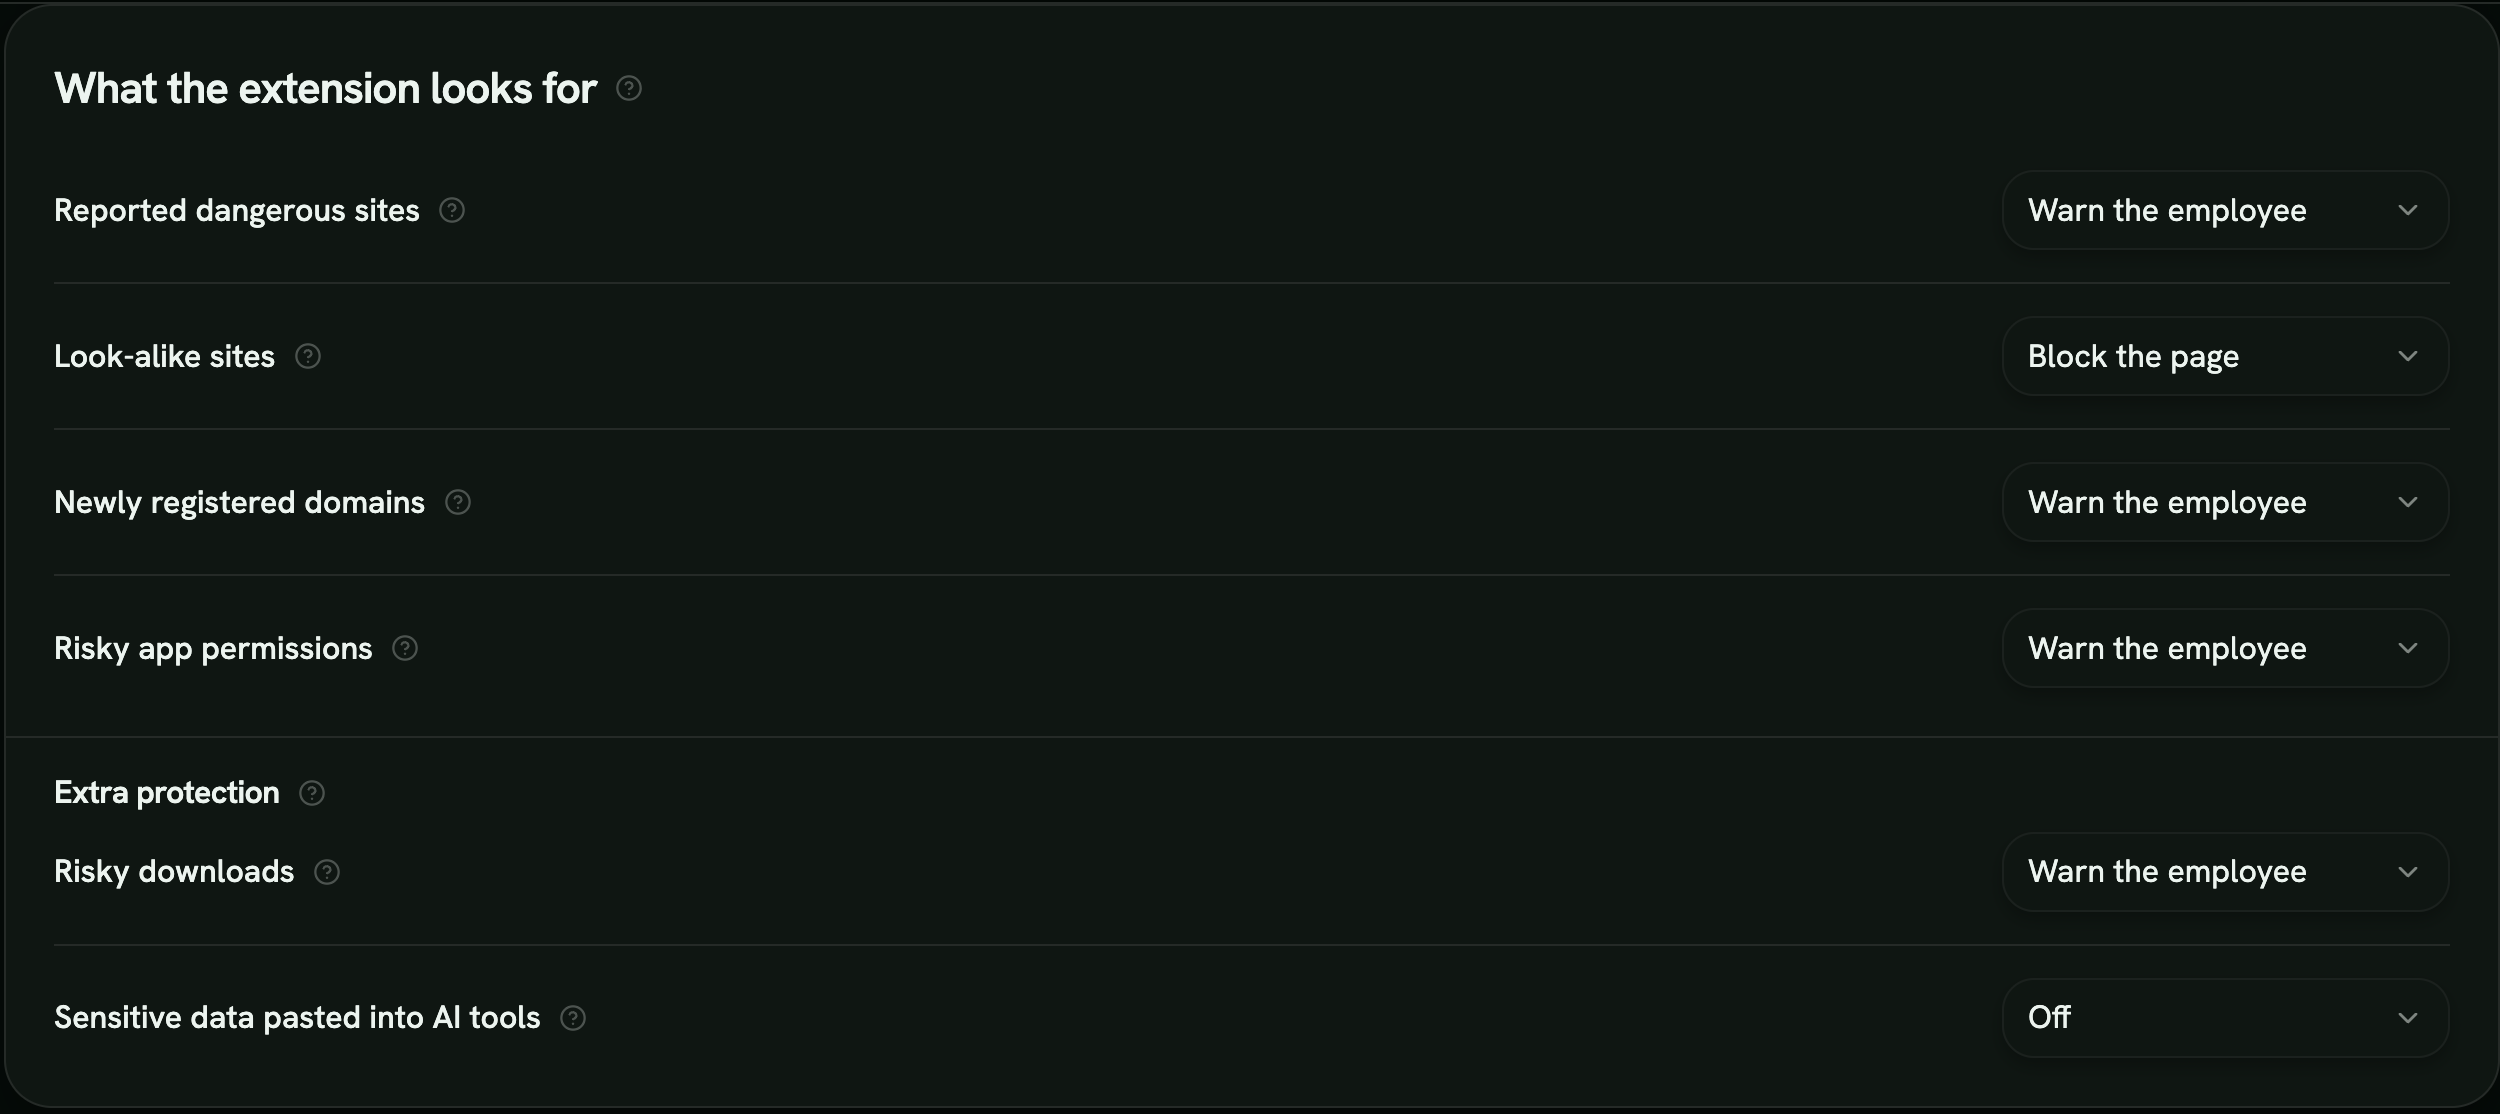
Налаштуйте суворість кожної перевірки
Налаштуйте кожну перевірку окремо. Почніть із режиму запису, щоб побачити, що спрацювало б, а потім перейдіть до попереджень чи блокувань, коли довірятимете сигналу. Дозволені домени й схвалені застосунки не викликають попереджень.
- Попередити
- Людина бачить причину й обирає: повернутися чи продовжити.
- Заблокувати
- Сторінка лишається закритою. Людина може запросити доступ, і адміністратор його схвалює.
- Записати
- Нічого не показується. Подію записано для вашої команди.
- Вимкнути
- Перевірка не працює.
Кожне попередження має 60-секундний урок
Один клік на Learn why показує людині саме той трюк, з яким вона щойно зіткнулася.
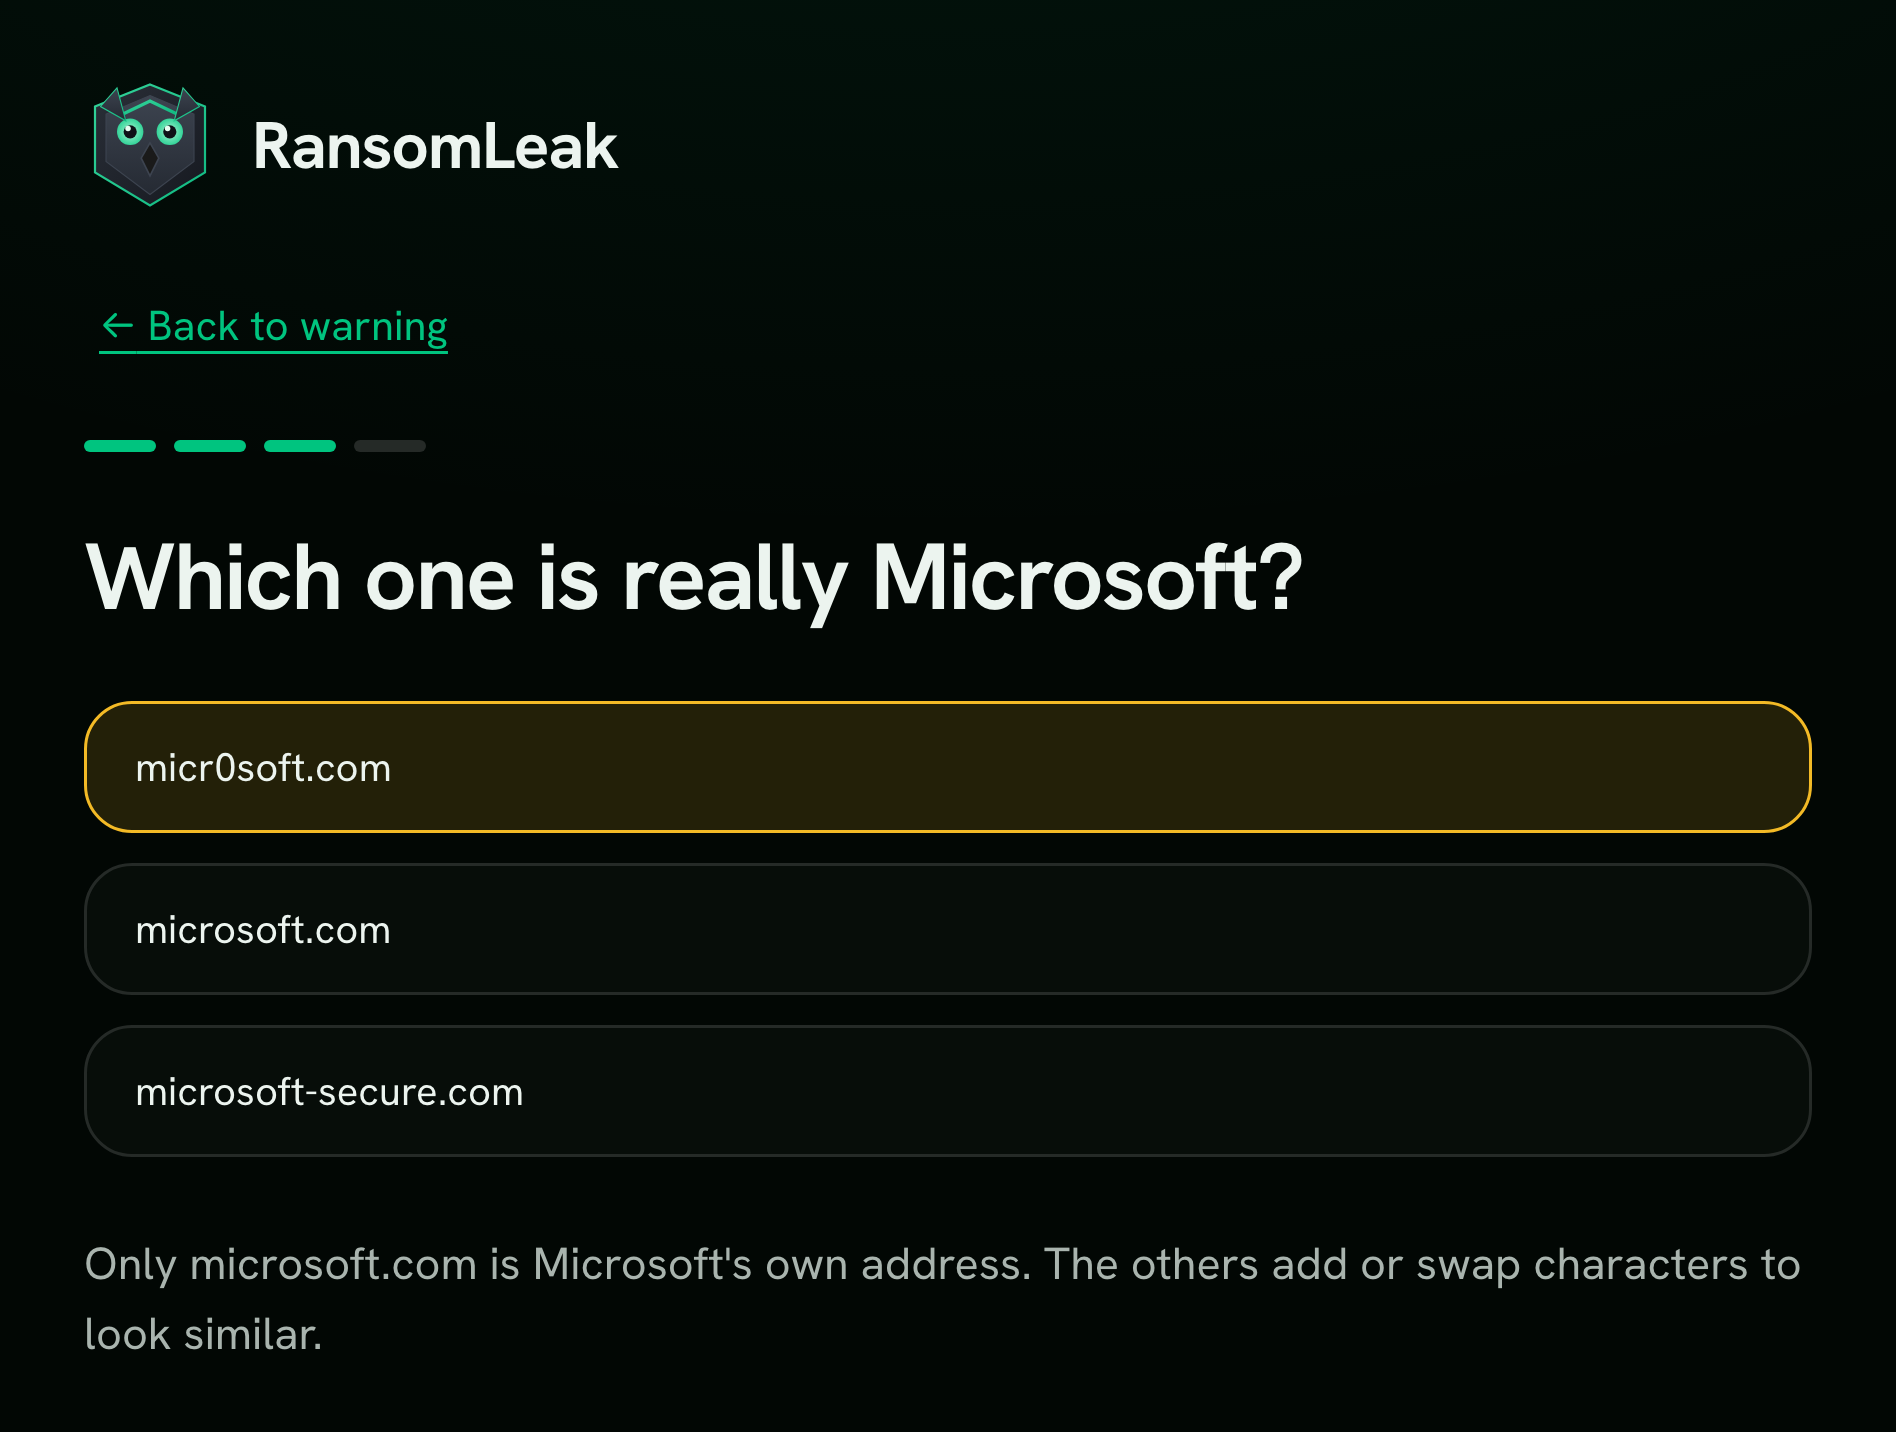
- Їхній випадок, пліч-о-пліч
- Трюк поруч зі справжнім сайтом, потім дві звички й одне питання.
- З будь-якого попередження
- Уроки відкриваються з попереджень про сайти, про дозволи та про вставку в ШІ. Проходити їх завжди необов’язково.
- Записано, але не проти людини
- Завершення стає доказом і ніколи не змінює оцінку ризику.
- Перевірка на пристрої, без надсилання
- Секрети, картки, списки email
Додатковий захист для завантажень і ШІ-інструментів
Дві необов’язкові перевірки для того, що проходить повз попередження про сайт.
- Ризикові завантаження
- Попередження перед тим, як зберегти ризиковий файл, завантажений із позначеного сайту.
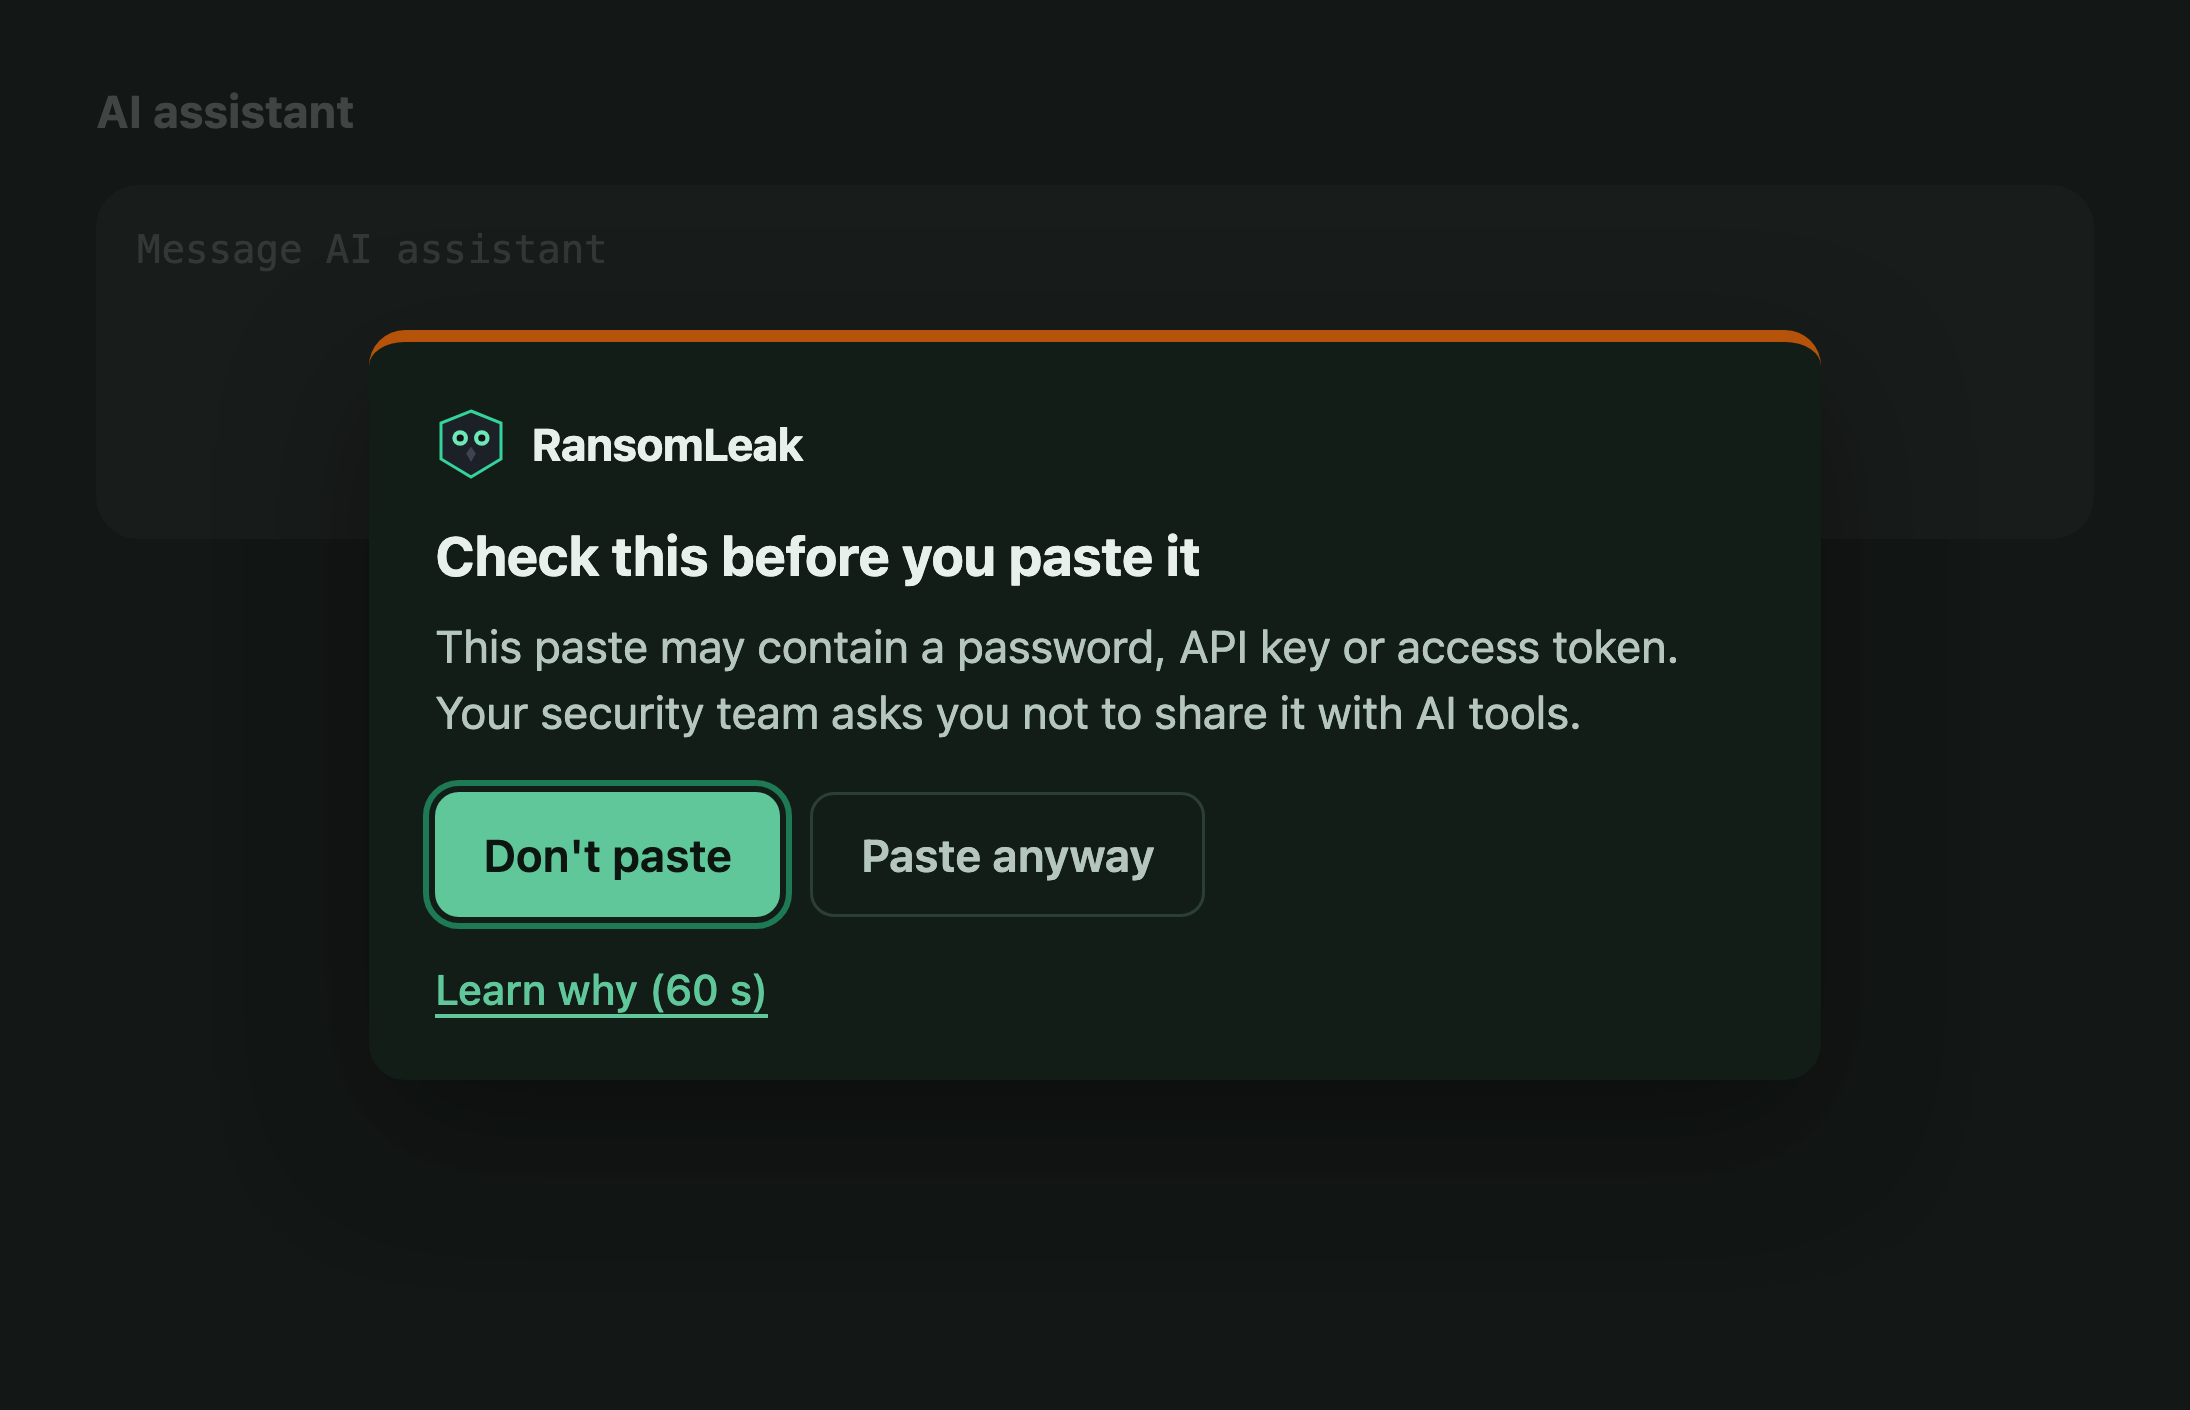
- Вставка в ШІ-інструменти
- Секрети, номери карток, списки email чи великі фрагменти тексту, вставлені в ChatGPT, Claude, Gemini та ще 55+.
- Перевірка на пристрої
- Вставлений текст не залишає пристрій. Повідомляється лише категорія.
Навчання й повідомлення на панелі браузера
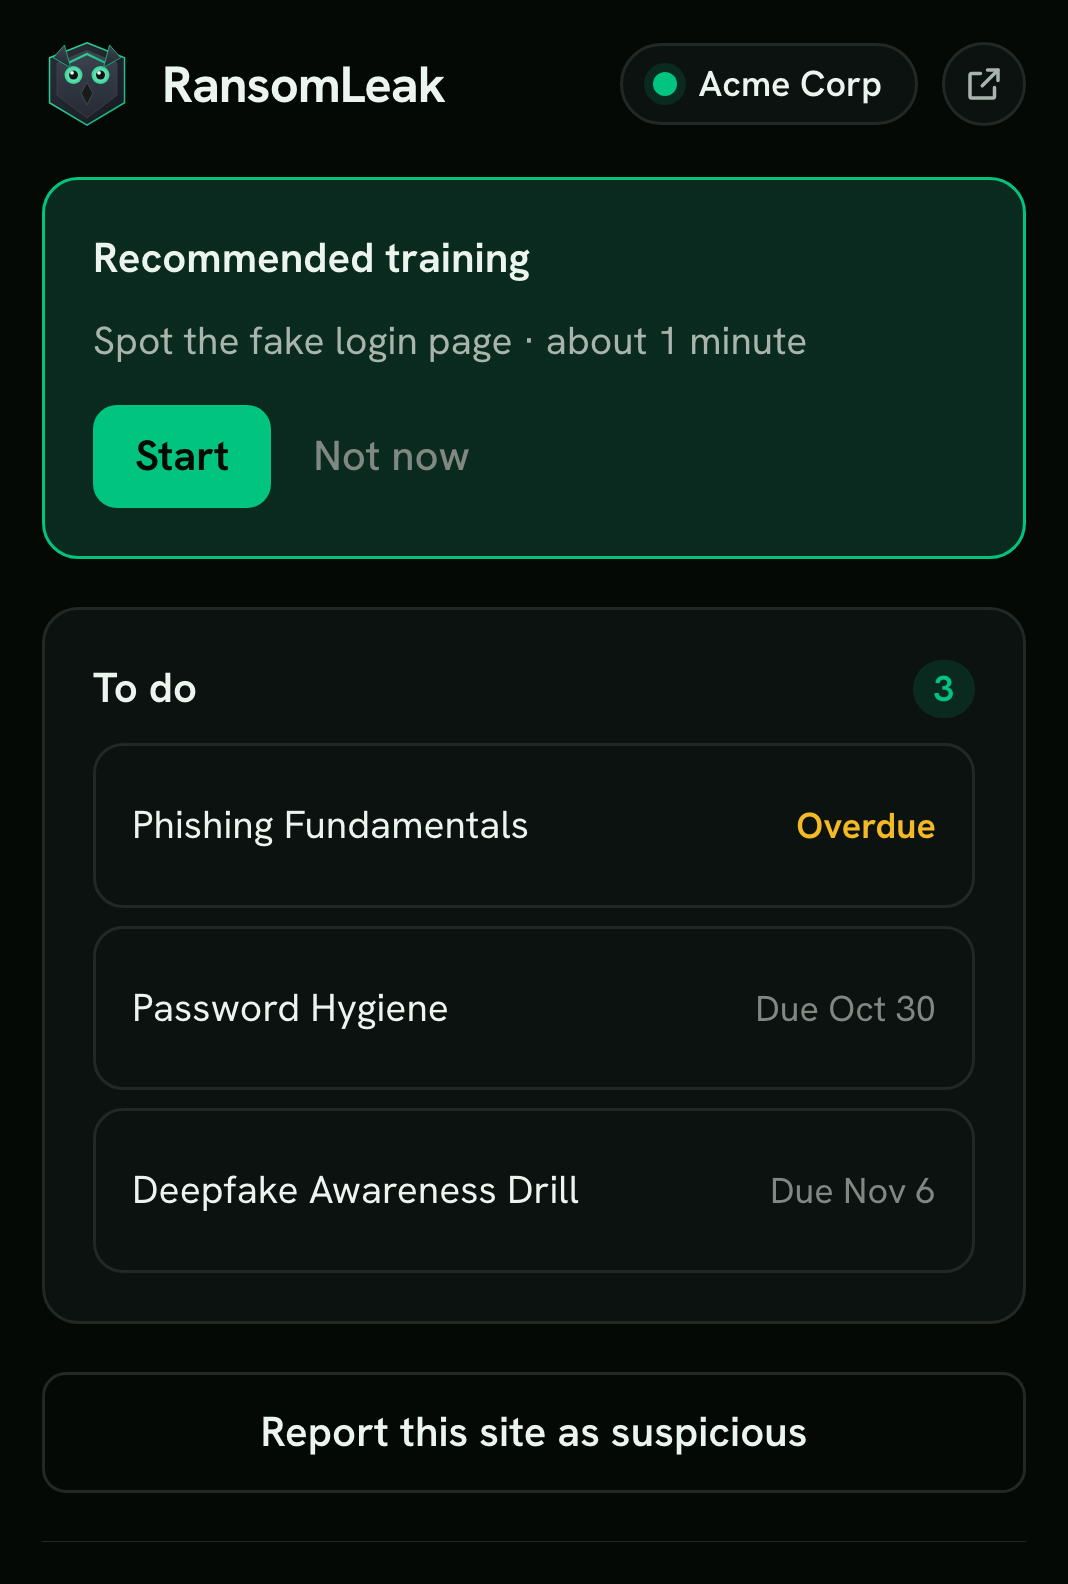
Один клік на сову показує, що треба пройти, останні попередження й кнопку повідомлення.
- Призначене навчання з дедлайнами
- Список завдань із вашої програми, значок на панелі й необов’язкові нагадування.
- Повідомити про підозрілий сайт
- Повідомлення йдуть вашій команді безпеки, а підтверджені зараховуються автору.
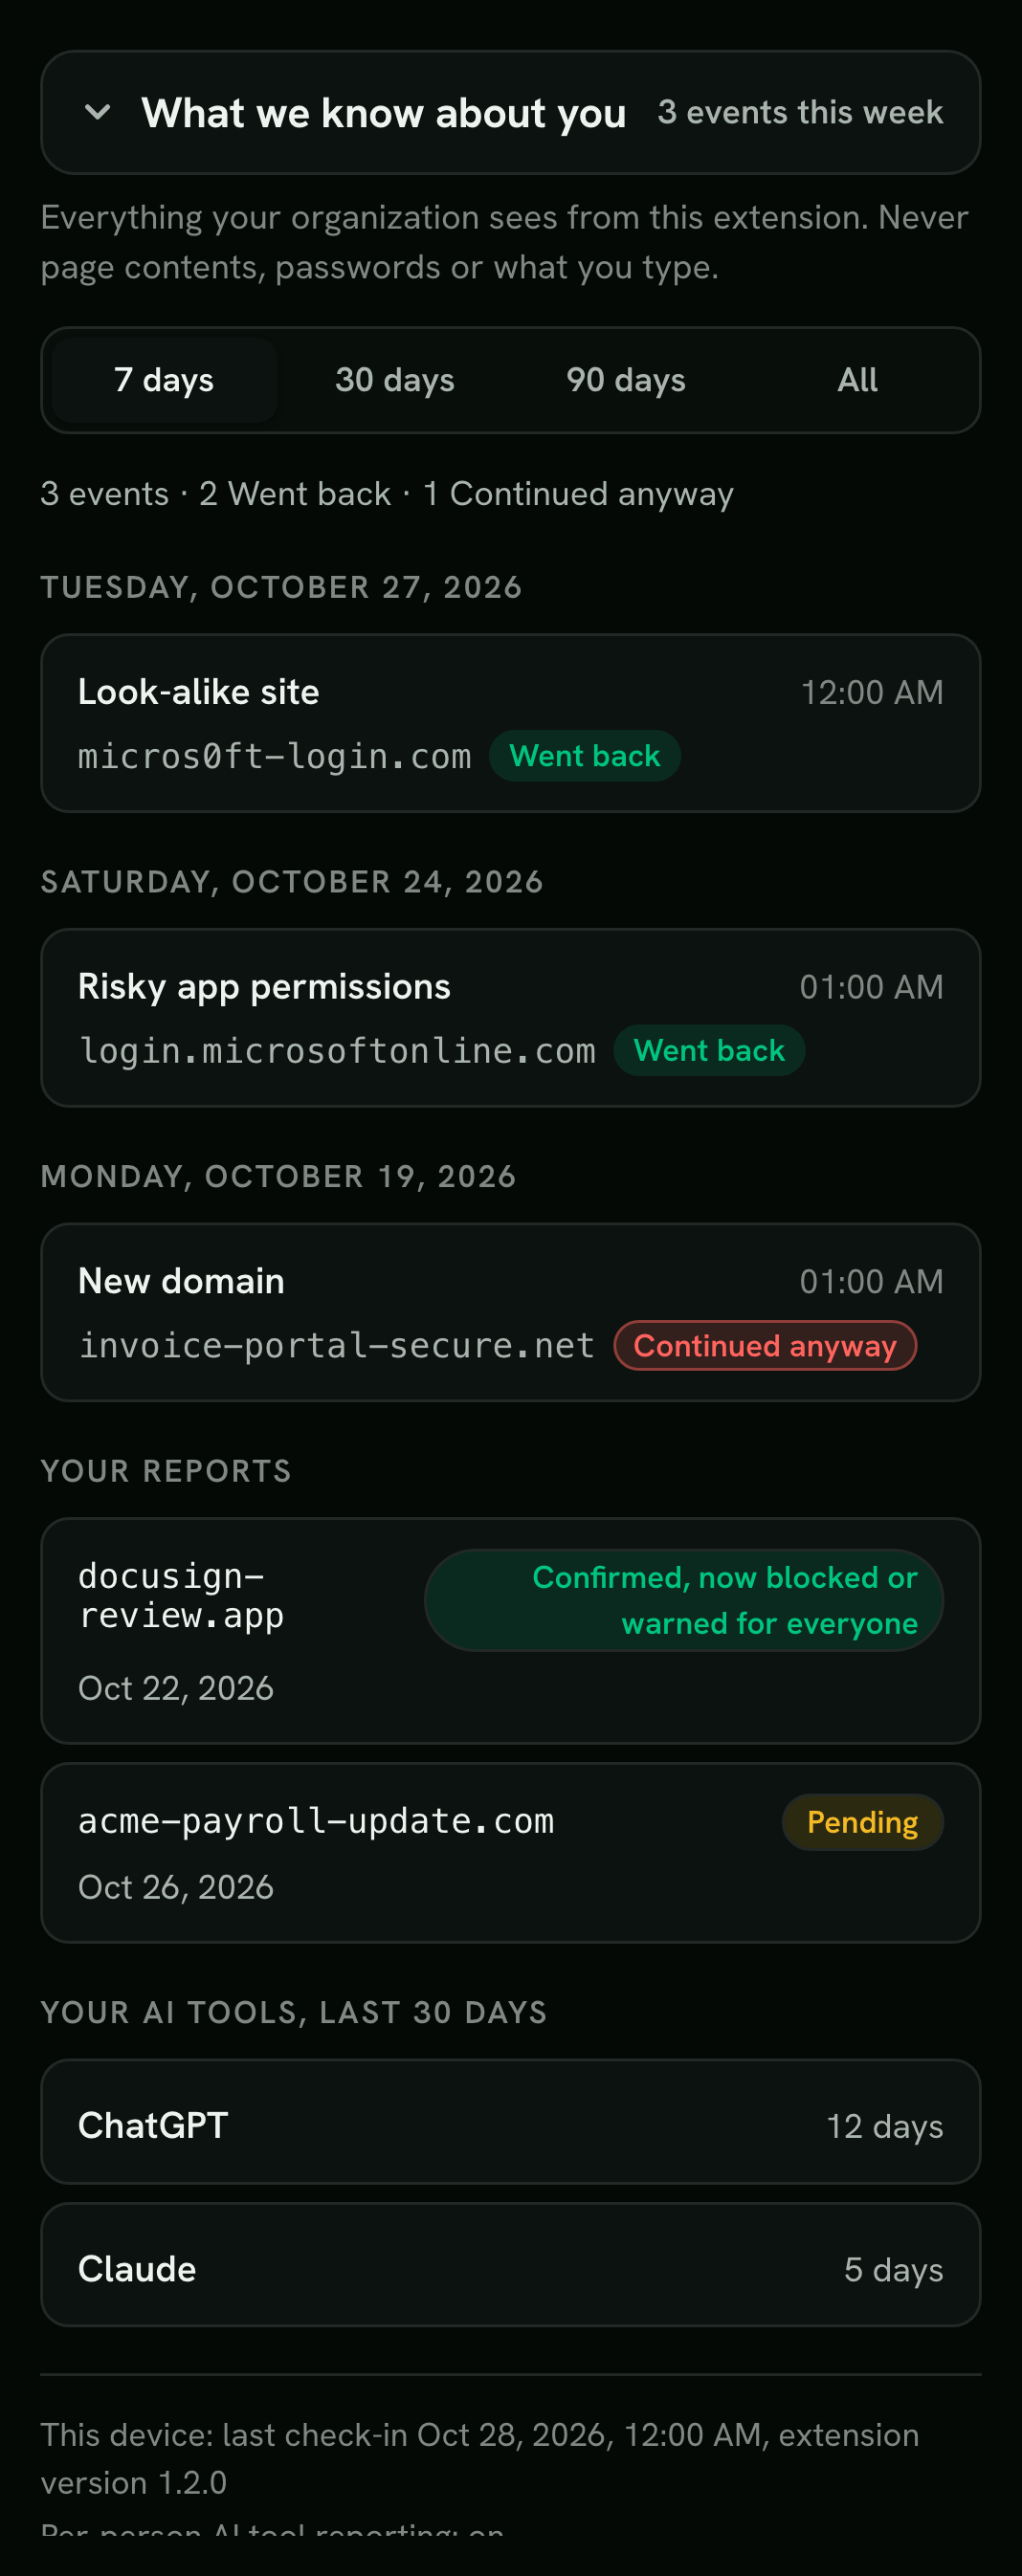
- Що про вас відомо
- Усі сигнали про людину в одному місці. Від неї нічого не приховано.
- Рекомендоване навчання
- To do з дедлайнами
- Повідомити про сайт
- Що про вас відомо
Ваша команда бачить рішення, а не перегляд сторінок
Хто захищений, що спрацювало й що обрали люди, щоб ви могли налаштувати політику й відреагувати.
- Повідомлення і запити
- Підтверджуйте чи відхиляйте повідомлення й схвалюйте запити із заблокованих сторінок.
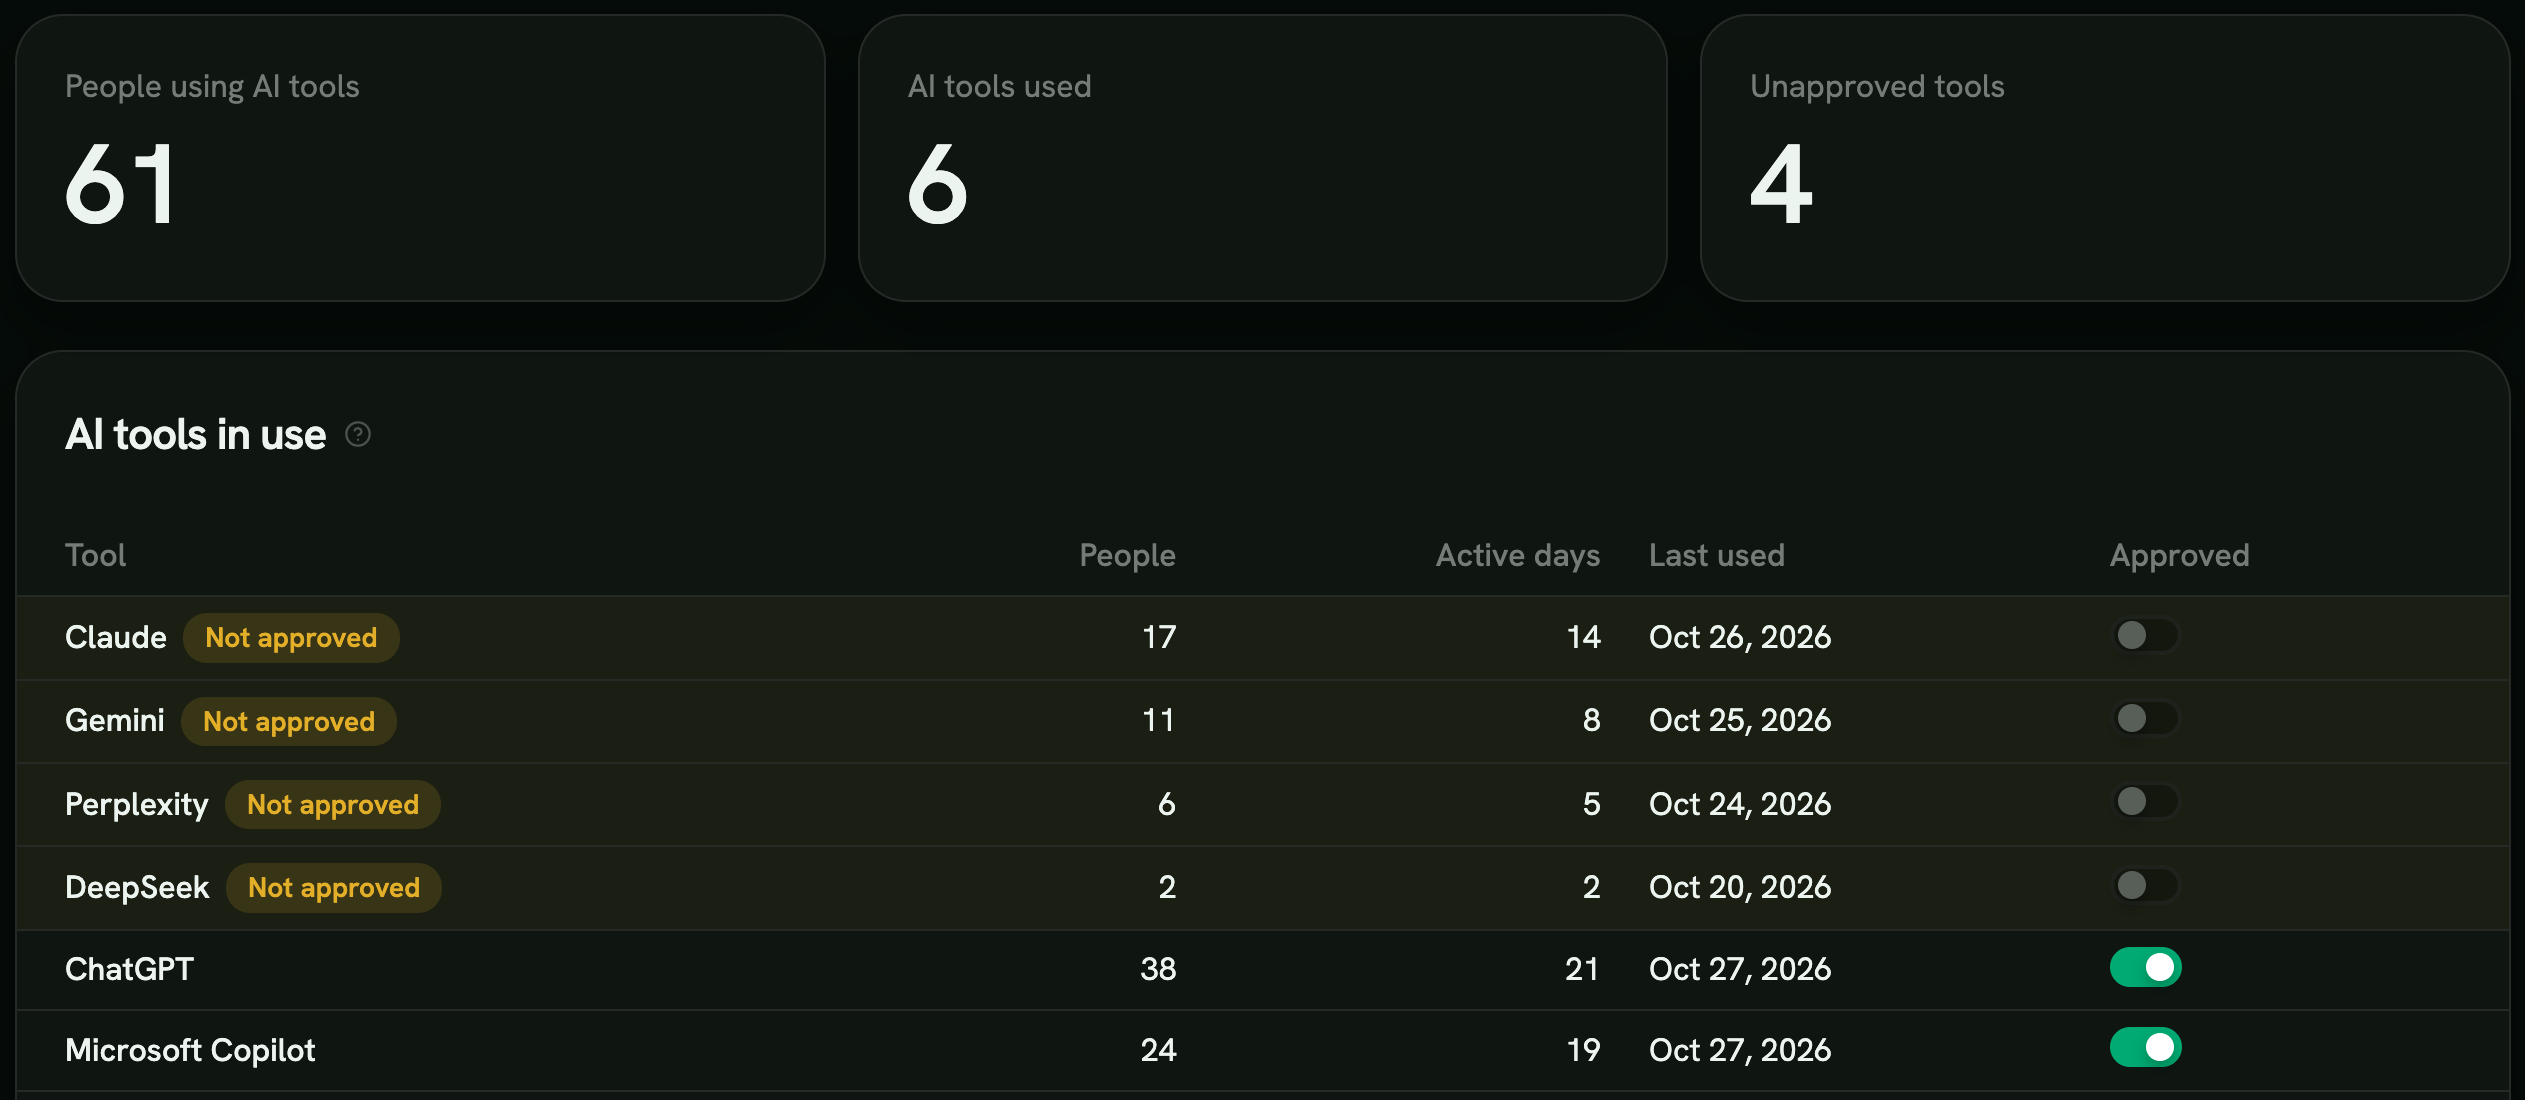
- Видимість ШІ-інструментів
- Щоденна кількість для кожного ШІ-інструмента, анонімно, якщо не ввімкнути прив’язку.
- Навчання для кожної ризикової ситуації
- Оберіть мікронавчання для кожного ризикового моменту, і його запропонують у вкладці людини одразу після.
- Моніторинг бренду
- Нові домени-двійники вашого бренду щодня знаходяться в журналах прозорості сертифікатів, блокуються в браузері, і ви отримуєте один лист на день.
Розгортайте інструментами, якими вже керуєте браузерами
- Google Admin
- Microsoft Intune
- Політика Edge
- Самостійне встановлення з Chrome Web Store і вхід
Попередження впливають на оцінку ризику
Розширення є одним із джерел оцінки людського ризику кожної людини.
-
Живить оцінку людського ризику
Ігнорування попередження підвищує її, а повернення й підтверджені повідомлення знижують.
-
Recommended for you
Після ризикового моменту у вкладці людини з’являється відповідне мікронавчання.
-
Інтеграції ідентифікації та браузера
Microsoft Entra, Defender for Endpoint і Chrome Enterprise додають ризиковані входи, згоди, повторні паролі й шкідливе ПЗ.
-
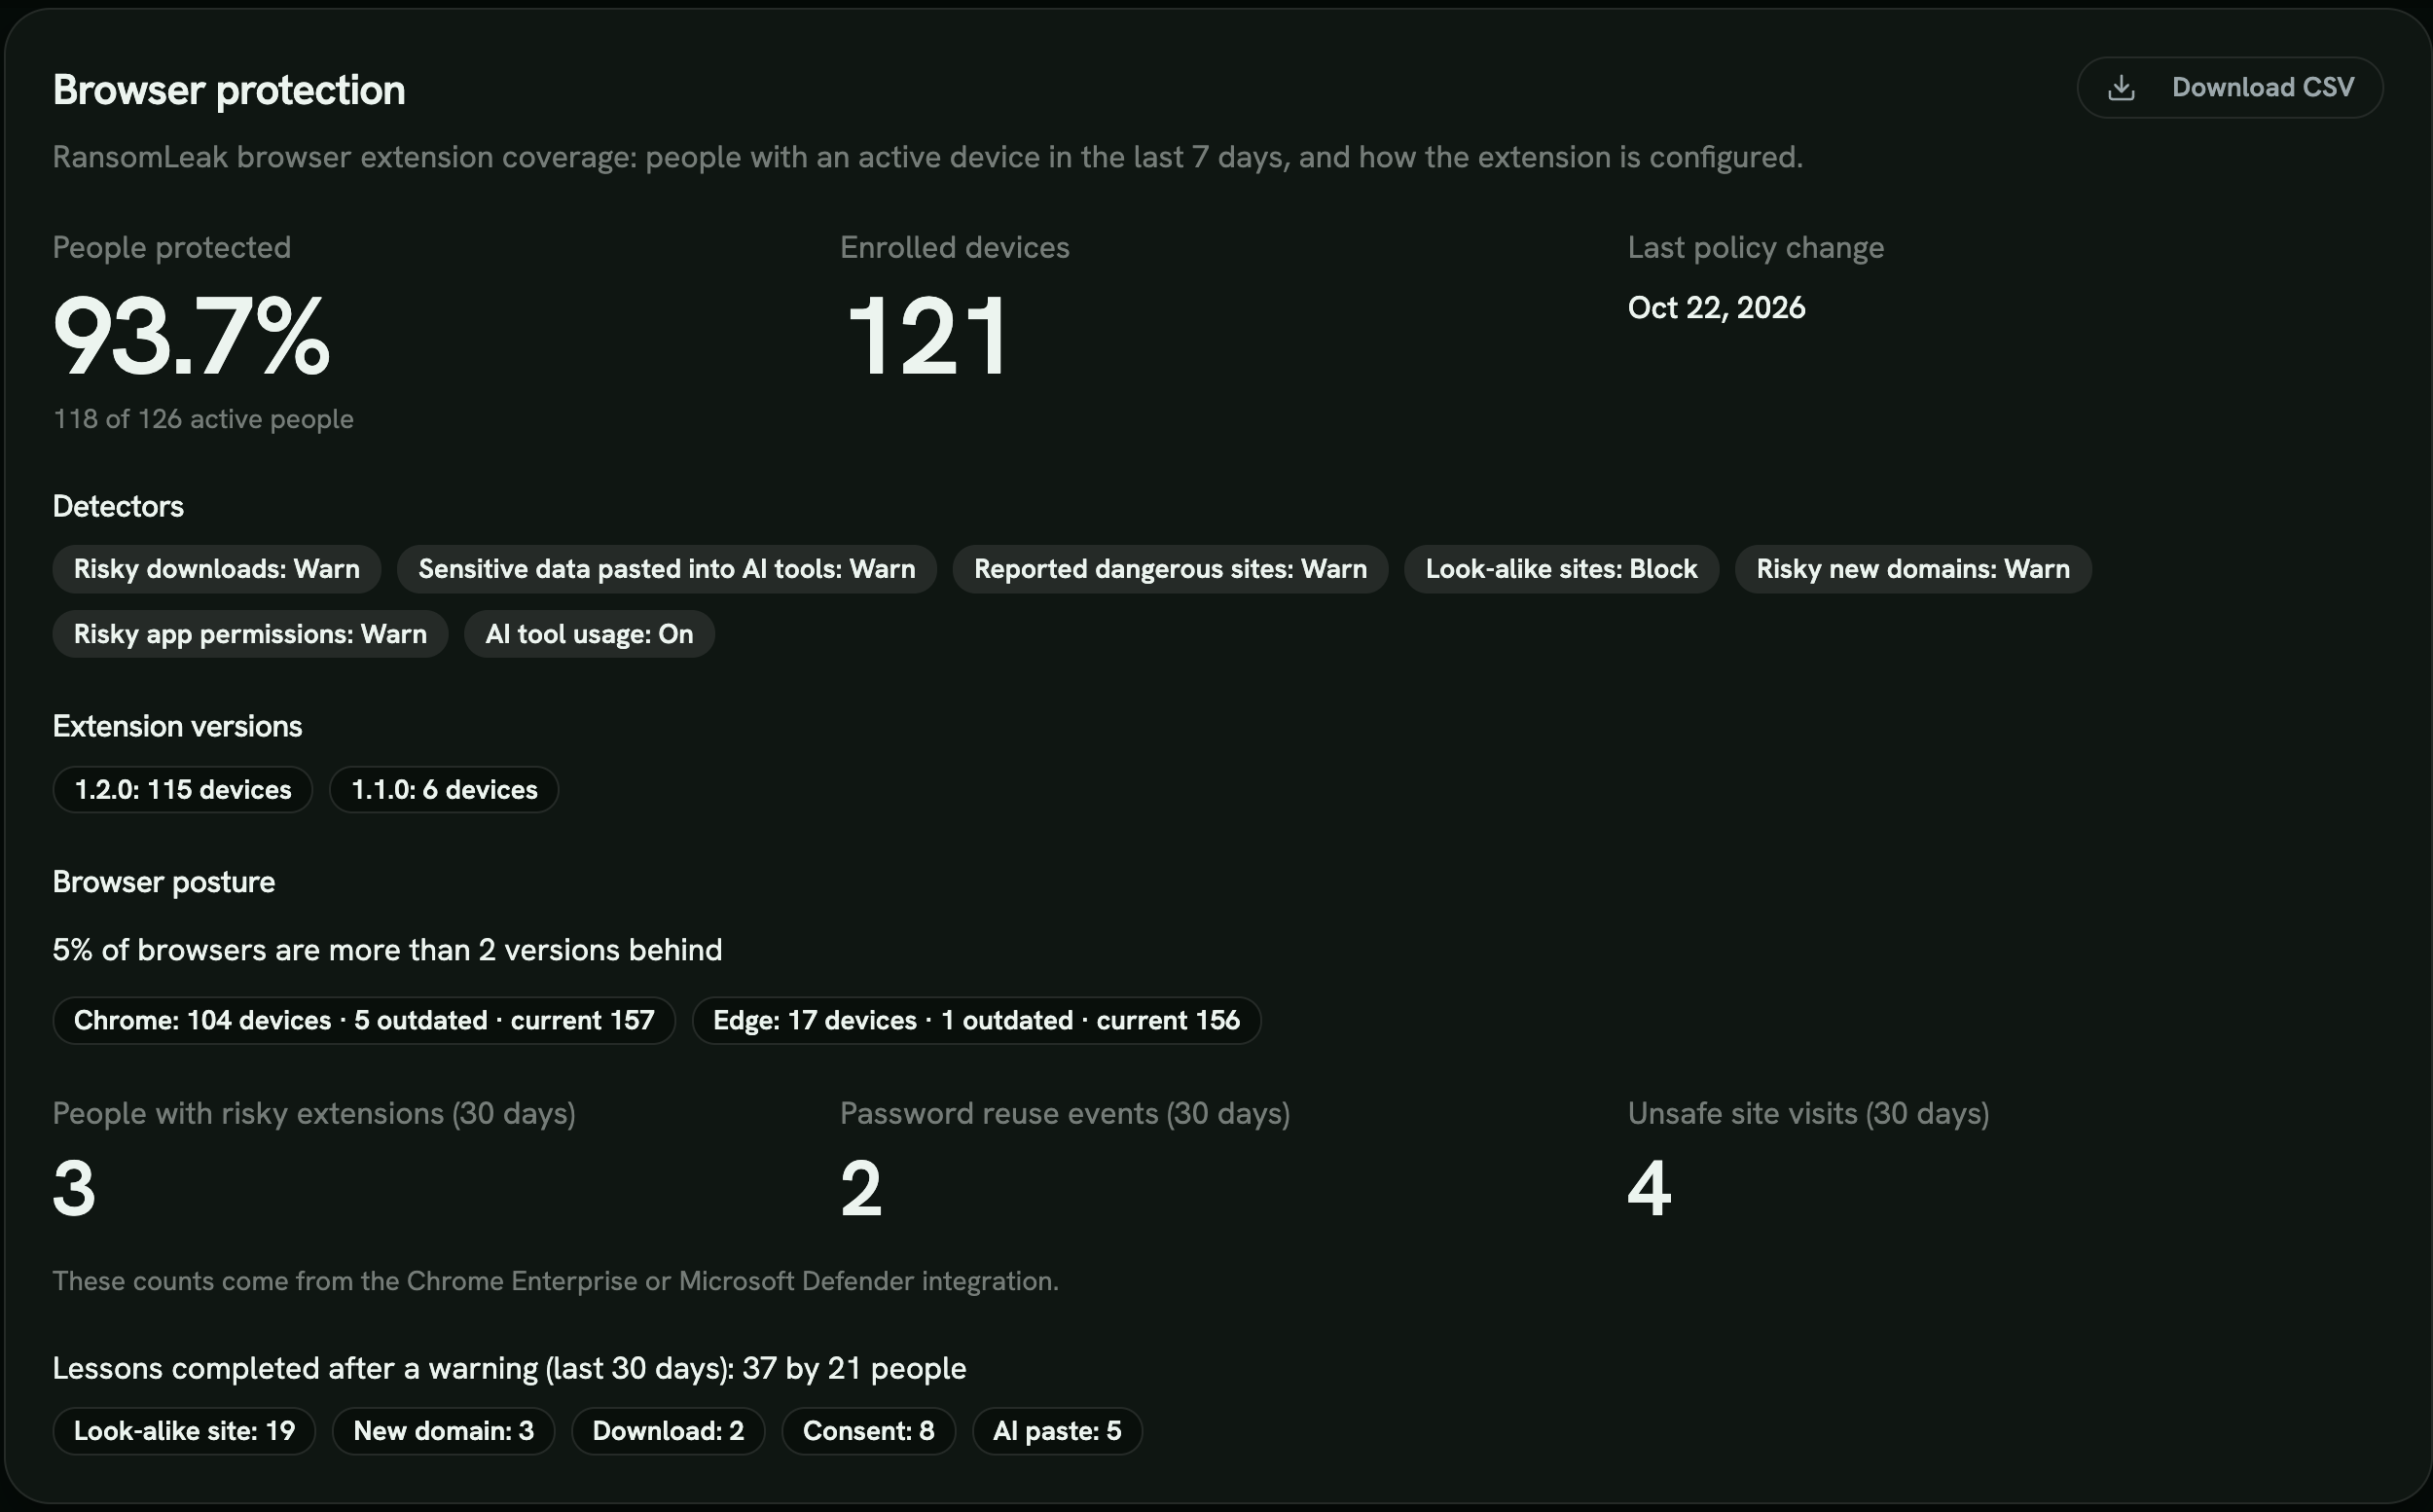
Докази для комплаєнсу
Охоплення, налаштування перевірок, стан браузерів і уроки після попереджень на сторінці комплаєнсу та у звітах.
Створено, щоб пройти перевірку приватності
Воно нічого не робить, доки не під’єднане до вашого робочого простору, і просить мінімум дозволів.
Що потрапляє до RansomLeak
- Події попереджень: ім’я хоста, час, перевірка, що спрацювала, і вибір людини
- Сайти, про які людина повідомила як про підозрілі
- Назва застосунку й дозволи на екрані дозволів, про який було попередження
- Категорія вставки в ШІ, про яку було попередження, але ніколи не текст
- Щоденні лічильники ШІ-інструментів, анонімні, доки ви не ввімкнете прив’язку
Чого воно ніколи не торкається
- Паролі й поля форм
- Вміст сторінок
- Історія перегляду
- Вставлений текст
- Доступ до всіх сайтів (необов’язковий доступ охоплює лише сайти ШІ-інструментів)
Дані залишаються у вашому регіоні, США чи ЄС. Вихідний код відкритий на GitHub за ліцензією Business Source License 1.1.
Говорить мовою ваших працівників: англійська, німецька, французька, італійська, нідерландська та українська
Подивіться, як воно зупиняє фішинг наживо
Ми під’єднаємо розширення до демо-простору й покажемо вашій команді кожне попередження.
Поширені запитання
Що таке браузерне розширення RansomLeak?
Розширення RansomLeak для браузера попереджає працівників у Chrome і Edge в момент, коли фішинг чи спроба захоплення облікового запису доходить до браузера, і перетворює цей момент на короткий урок.
Воно перевіряє кожен сайт на пристрої й попереджає про двійники відомих брендів чи вашої компанії, нові домени, сторінки зі списків дослідників і екрани згоди з широким доступом. З пристрою виходять лише події попереджень і повідомлення.
Які браузери підтримуються?
Google Chrome і Microsoft Edge, як розширення Manifest V3. Розгорніть його централізовано через Google Admin, Microsoft Intune чи політику Edge з токеном реєстрації вашого робочого простору або дозвольте людям встановити його самостійно з Chrome Web Store і підключитися, увійшовши у свій робочий простір.
Розширення коштує додатково?
Ні. Воно безкоштовне з RansomLeak, а оцінка людського ризику, яку воно живить, входить у кожен тариф.
Чи може воно читати, що працівники вводять або переглядають?
Ні. Воно ніколи не читає паролі, поля форм, вміст сторінок чи історію перегляду. Домени перевіряються на пристрої за завантаженими списками, а надсилаються лише події попереджень і власні повідомлення людини.
На ризиковому екрані дозволів воно читає назву застосунку й запитані дозволи на пристрої. Вставку в ШІ перевіряють на пристрої й ніколи не надсилають.
Чи бачать працівники, що про них відомо?
Так. У спливному вікні є перегляд What we know about you з усіма сигналами про людину: попередженнями та її вибором, повідомленнями й лічильниками ШІ-інструментів.
Чи впливають 60-секундні уроки на оцінку ризику?
Ні. Уроки необов’язкові, а завершення записується для ваших доказів, але ніколи не змінює оцінку. Оцінка реагує на дії людей на попередженнях і на підтверджені повідомлення.
Де зберігаються дані?
У тому ж регіоні, що й ваш робочий простір RansomLeak, США чи ЄС. Дивіться повний перелік даних у документації.