Перейти до вмісту

Blog

15 активностей з кібербезпеки для команд
Активності з кібербезпеки для співробітників - командна співпраця над безпековими завданнями

Більшість програм обізнаності з безпеки провалюються з тієї самої нудної причини: вони нудні.

Співробітники сидять через 45-хвилинне відео про гігієну паролів, натискають “Далі” в тесті та забувають все до обіду. Ви це знаєте. Вони це знають. Показники натискань на фішинг це доводять.

Рішення не в кращих відео. Це в тому, щоб підняти людей з крісел і занурити в сценарії, що відчуваються реальними. 15 активностей нижче це ті, які ми бачили працюючими в реальних компаніях, з реальними скептичними співробітниками, що дають реальні вимірювані покращення.

Якщо ви хочете ширший погляд на вправи з кібербезпеки та як структурувати програму, ми це розглянули окремо. Цей пост це практичний посібник: конкретні активності, які ви можете провести цього тижня.
LMS з відкритим кодом для SCORM-навчання

Порівняння LMS-платформ з відкритим кодом для навчання з кібербезпекової обізнаності

Відкритий код звучить привабливо. Без ліцензійних зборів. Повний контроль. Свобода кастомізації.

Але “безкоштовне” програмне забезпечення не є безкоштовним. Перш ніж довірити своє навчання кібербезпекової обізнаності LMS з відкритим кодом, потрібно зрозуміти, на що ви насправді підписуєтесь. Цей посібник охоплює реальні компроміси, порівняння платформ та математику, що визначає, чи має відкритий код сенс для вашої організації.

Бочковий фішинг проти фішингу

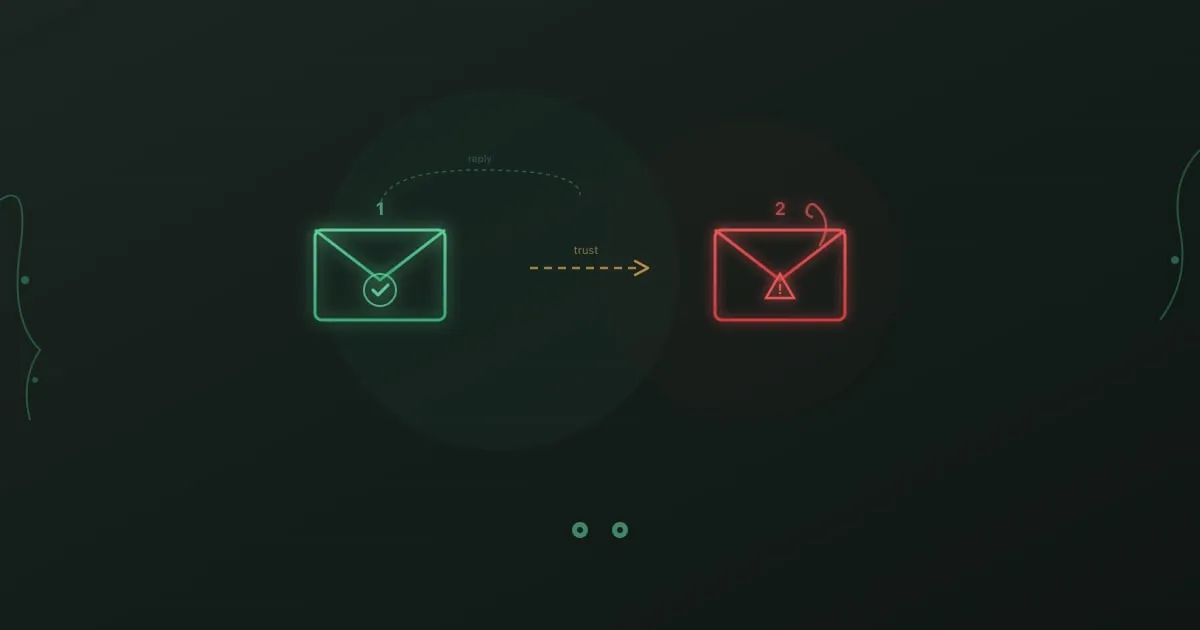
Атака бочкового фішингу - двоетапна послідовність листів: спершу повідомлення для встановлення довіри, потім шкідливе навантаження

Перший день: лист від нового постачальника запитує, чи ви правильна людина для обговорення можливостей партнерства. Нічого підозрілого. Жодних посилань. Жодних вкладень. Ви відповідаєте, підтверджуючи свою роль.

Третій день: надходить продовження з “пропозицією” у вкладенні. Ви відкриваєте без вагань. Ви вже знаєте цього відправника.

Це бочковий фішинг. Перший лист мав одну мету: змусити вас довіряти другому.

Чи працює навчання з кібербезпеки?

Ефективність навчання з кібербезпекової обізнаності - графік із метриками покращення

“Чи це дійсно працює?”

Кожен CISO, який просить бюджет, кожен HR-лідер, який оцінює вендорів, кожен CFO, який підписує замовлення, приходить до того ж питання. Навчання з кібербезпеки зʼїдає час, увагу та гроші. Що організація отримує назад?

Ми проаналізували дослідження. Відповідь складніша, ніж вендори хочуть, щоб ви вірили.

12 поширених вправ з кібербезпеки

Вправи з кібербезпекової обізнаності - мішень із курсором, що символізує інтерактивну практику

Ефективні вправи з кібербезпеки мають одну спільну рису: вони створюють практичні навички, а не просто знання.

Прірва між знанням про існування фішингу і здатністю розпізнати його у своїй поштовій скриньці під тиском дедлайну величезна. Саме в цій прірві трапляються зломи. Ефективні вправи долають її через реалістичну практику в безпечному середовищі.