Перейти до вмісту

Blog

Deepfake-соціальна інженерія

Deepfake-соціальна інженерія - розділений екран із порівнянням реальної людини та її deepfake-клону, згенерованого AI

Ваш CFO приєднується до відеодзвінка з фінансовою командою в Гонконгу. Вона просить виконати серію грошових переказів загалом на $25 мільйонів. Її обличчя, її голос, її манери. Команда виконує. Весь дзвінок був deepfake.

Це сталося з Arup, британською інженерною фірмою, на початку 2024 року. Зловмисники відтворили CFO та кількох інших керівників, використовуючи публічно доступне відео. Кожна людина на тому дзвінку, крім цілі, була синтетичною.

Тіньове IT: ризики у вашому SaaS-стеку

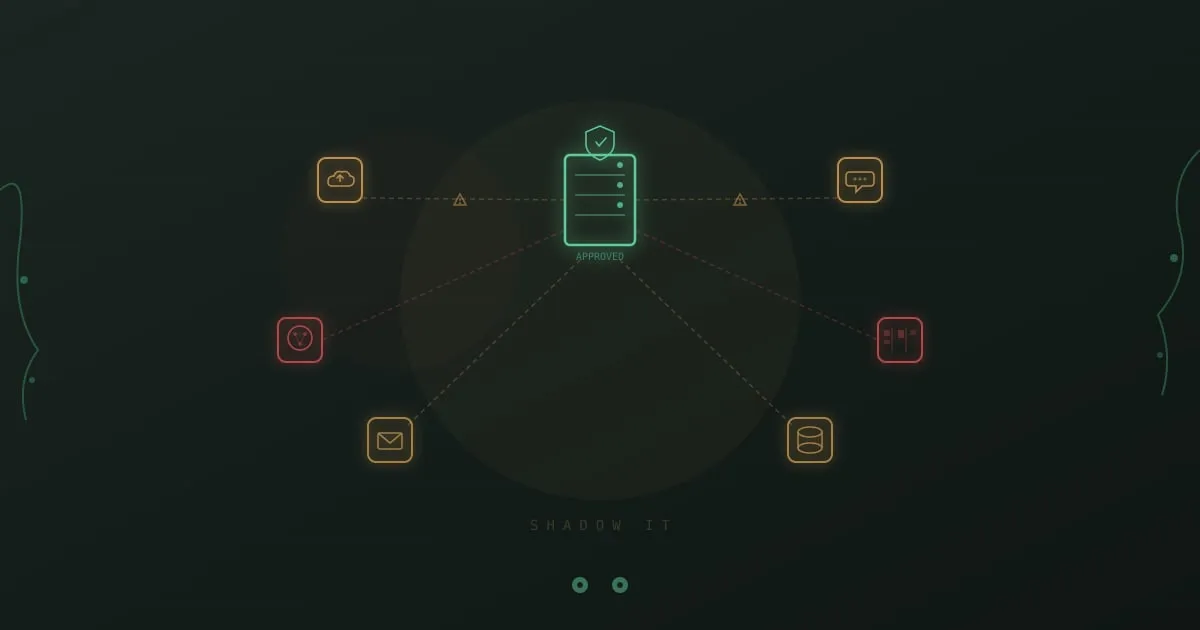
Ризики безпеки тіньового IT - несанкціоновані хмарні застосунки на орбіті корпоративного сервера, поєднані потоками даних із попереджувальними позначками

Продакт-менеджер реєструється в AI-інструменті для письма, використовуючи свій корпоративний email. Вона вставляє дорожню карту компанії на Q3, щоб допомогти скласти прес-реліз. Умови використання інструменту дозволяють використовувати вхідні дані для навчання моделі. Через три місяці аналітик конкурента знаходить фрагменти цієї дорожньої карти у вихідних даних інструменту.

Ніхто не схвалив інструмент. Ніхто не переглянув його політику конфіденційності. Ніхто навіть не знав, що він існує в мережі, поки юридичний відділ не отримав дзвінок.

OWASP Top 10 для LLM Applications

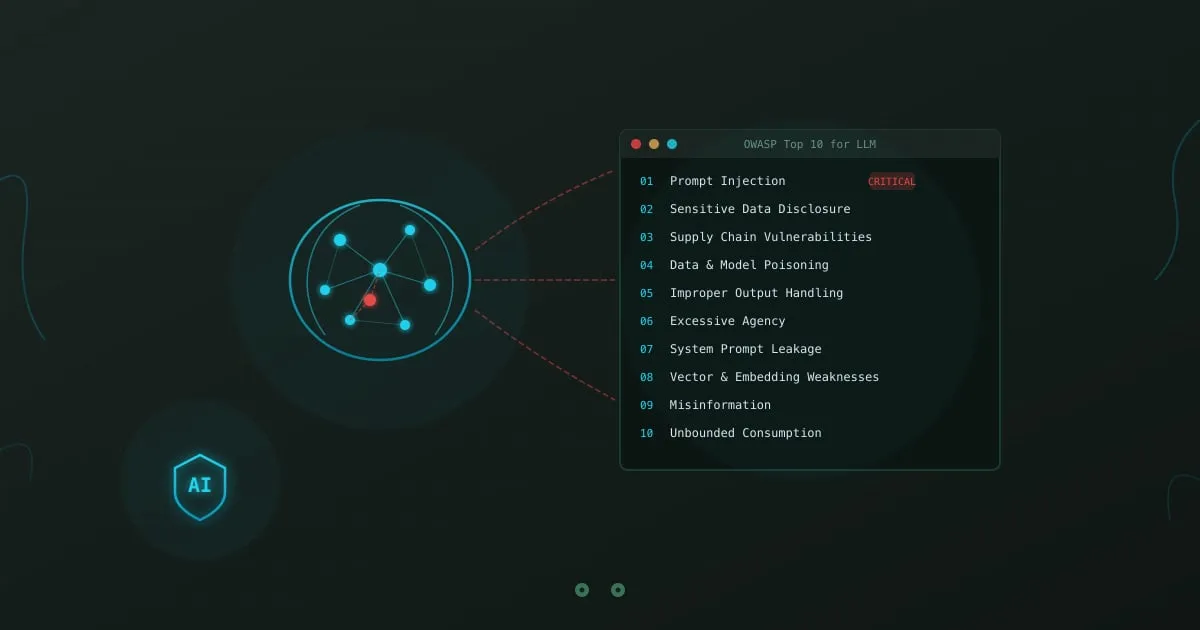
OWASP Top 10 для LLM Applications - нейромережа з категоріями вразливостей

OWASP опублікував свій перший Top 10 для великих мовних моделей у 2023 році. Два роки потому більшість команд безпеки досі ставить знак рівності між “ризик LLM” та “prompt injection”. Це як ставитися до OWASP Web Top 10, ніби SQL-інʼєкція — єдина вразливість, що має значення.

Ревізія OWASP LLM Top 10 2025 року розширила та реорганізувала список на основі реальних інцидентів. Атаки на ланцюг постачання замінили небезпечні плагіни. Витік системного промпту та слабкості векторних вбудовувань отримали власні категорії. Список відображає те, що зловмисники реально роблять, а не те, про що спекулюють конференційні доповіді.

Ваші працівники щодня взаємодіють з LLM. Агенти підтримки використовують чат-ботів. Маркетингові команди генерують контент. Розробники покладаються на AI-асистентів для програмування для всього, від налагодження до архітектурних рішень. Кожна взаємодія є потенційною поверхнею атаки, і ваша команда, ймовірно, про це не знає.

Навчання GDPR для працівників

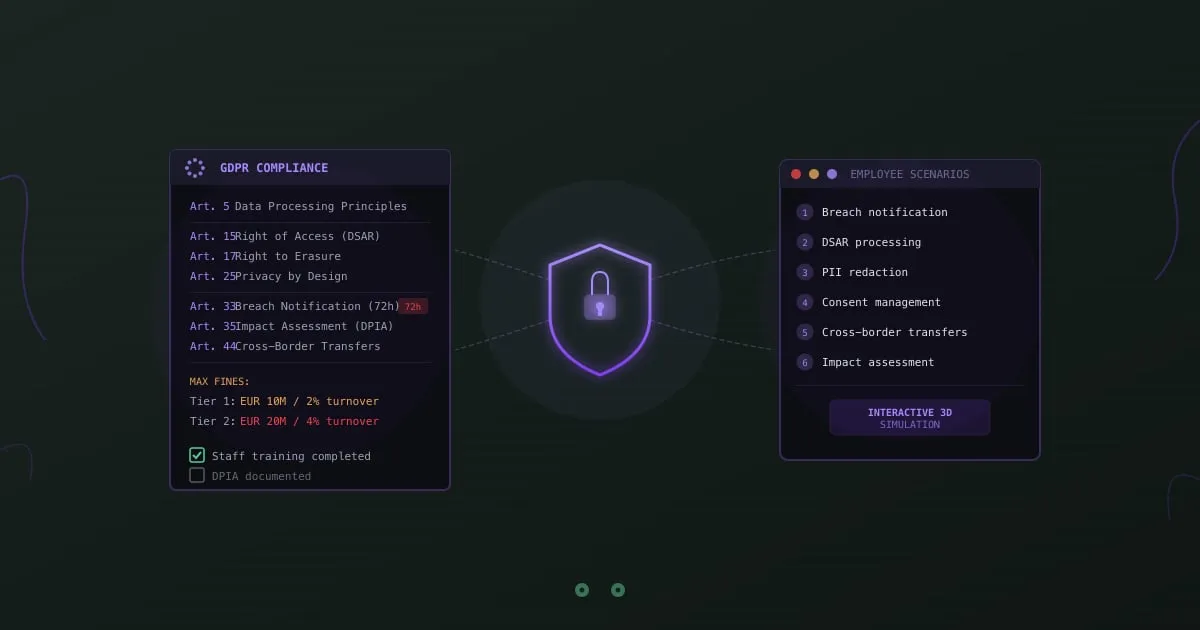
Навчання GDPR для працівників - документ відповідності з інтерактивними навчальними сценаріями

Менеджер з маркетингу додає email клієнта до розсилки без перевірки записів про згоду. Агент підтримки передає деталі акаунту користувача людині, що представляється його дружиною. Розробник копіює продакшн-дані з реальними іменами та адресами в середовище стейджингу.

Жоден із цих людей не мав наміру порушити GDPR. Усі вони це зробили.

Загальний регламент захисту даних є обовʼязковим до виконання з травня 2018 року. За вісім років штрафи продовжують зростати. Ірландська комісія із захисту даних оштрафувала Meta на 1,2 мільярда євро у 2023 році за незаконну передачу даних до США. Італійський Garante оштрафував OpenAI на 15 мільйонів євро наприкінці 2024 року за порушення конфіденційності ChatGPT. Ці заголовки привертають увагу, але патерн за ними послідовний: організації, що ставились до GDPR як до проблеми юридичного відділу, а не загальнокорпоративної відповідальності.

Ваші юристи не можуть завадити менеджеру з маркетингу неправильно використовувати дані згоди. Ваш DPO не може стежити за кожним середовищем стейджингу кожного розробника. Єдине, що масштабується, це навчання, і більшість програм навчання GDPR роблять це неправильно.

Credential Stuffing: атаки на паролі

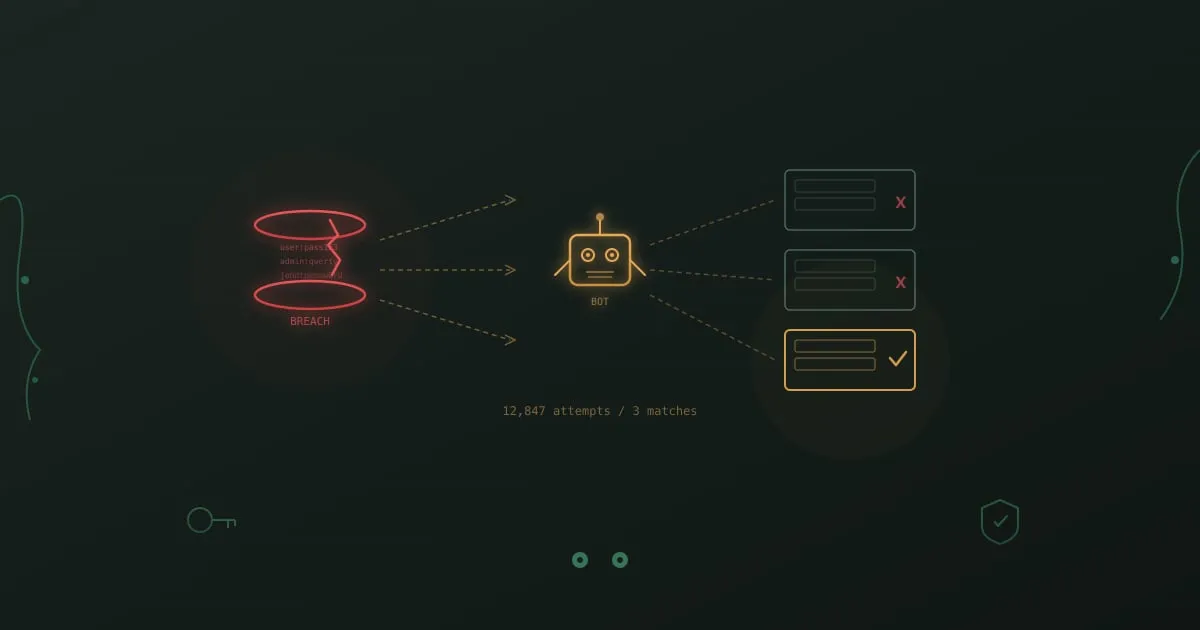
Візуалізація атаки credential stuffing: зламана база даних, автоматизований бот і множинні форми входу, які перевіряються

У січні 2024 року команда безпеки SaaS-компанії середнього розміру помітила щось дивне. За один вихідний їхні журнали автентифікації показали 340 000 невдалих спроб входу на порталах для співробітників та клієнтів. Спроби надходили з тисяч IP-адрес, що ротувалися кожні кілька запитів. Сховані в шумі: 47 успішних входів.

Жоден з цих 47 акаунтів не був зламаний брутфорсом. Зловмисники вже мали правильні паролі. Вони купили партію вкрадених облікових даних з витоку 2023 року неповʼязаного сервісу, і 47 співробітників використовували ту саму комбінацію електронної пошти та пароля для обох.

Це credential stuffing. Не витончений експлойт. Не zero-day. Просто ставка на те, що люди повторно використовують паролі, і ця ставка окупається приблизно в 0,1%-2% випадків. У масштабі цього достатньо.