Перейти до вмісту

Blog

RansomLeak проти Usecure: порівняння
Порівняння поруч: інтерактивні 3D-симуляції RansomLeak проти орієнтованого на MSP автоматизованого навчання з кібербезпеки Usecure

Usecure та RansomLeak обслуговують різні сегменти ринку навчання з кібербезпеки. Розуміння того, до якого сегменту ви належите, корисніше, ніж порівняння списків функцій.

Usecure створений для постачальників керованих послуг (MSP), які надають навчання з безпеки своїм клієнтам. Платформа автоматизує реєстрацію, оцінку ризиків та доставку навчання, щоб MSP міг управляти програмами підвищення обізнаності для десятків клієнтських організацій з єдиного дашборда. Це ефективно, доступно та розроблено для масштабування по кількох тенантах.

RansomLeak створений для організацій, які хочуть найкращий можливий навчальний досвід для своїх працівників. Інтерактивні 3D-симуляції, практичні вправи, гнучкість SCORM та глибоке тематичне покриття фішингу, соціальної інженерії, AI-безпеки та відповідності.

Якщо ви MSP, який шукає мульти-тенантну платформу, ви ймовірно оцінюєте Usecure. Якщо ви підприємство, яке шукає навчання, яке ваші працівники дійсно запамʼятають, ви ймовірно оцінюєте RansomLeak. Обидва є коректними відправними точками.
Квішинг (QR-код фішинг): як зупинити

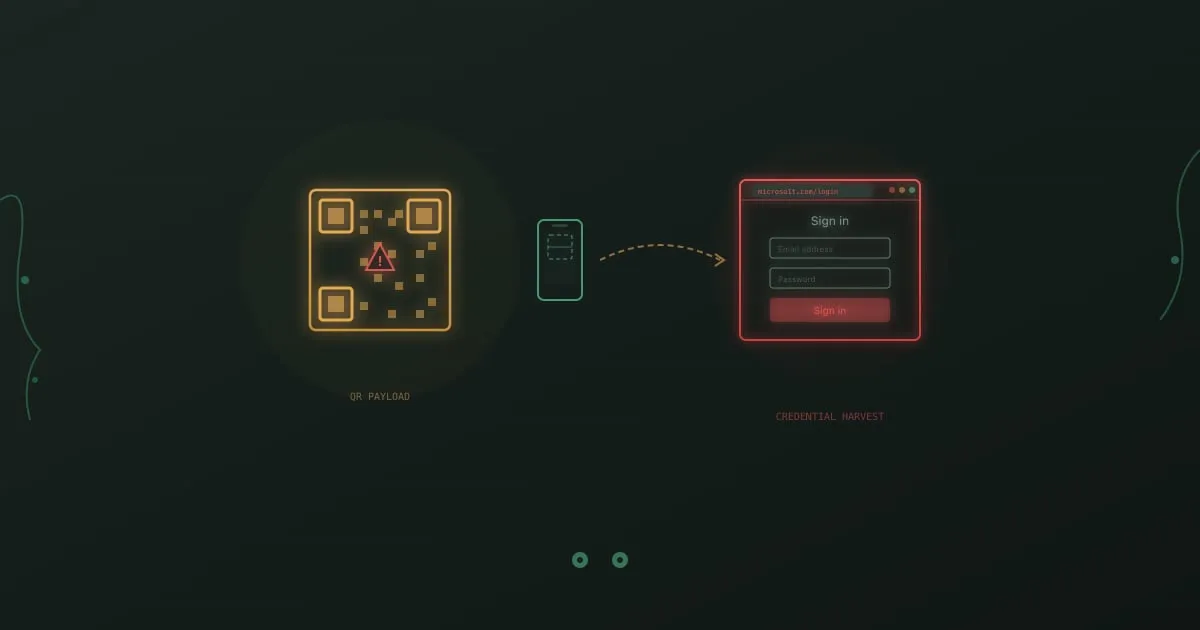
Схема атаки квішингу: телефон сканує шкідливий QR-код і перенаправляється на фальшиву сторінку входу для збору облікових даних

Квішинг це фішинг, доставлений через QR-код. Зловмисник кодує шкідливу URL всередині квадрата пікселів, кидає її в корпоративний лист або друкує поверх легітимної вивіски, і дозволяє телефону цілі зробити решту. Email-фільтри бачать зображення, а не посилання. Жертва сканує на персональному пристрої, що сидить поза кожним корпоративним контролем безпеки. Ця невідповідність робить квішинг ефективним.

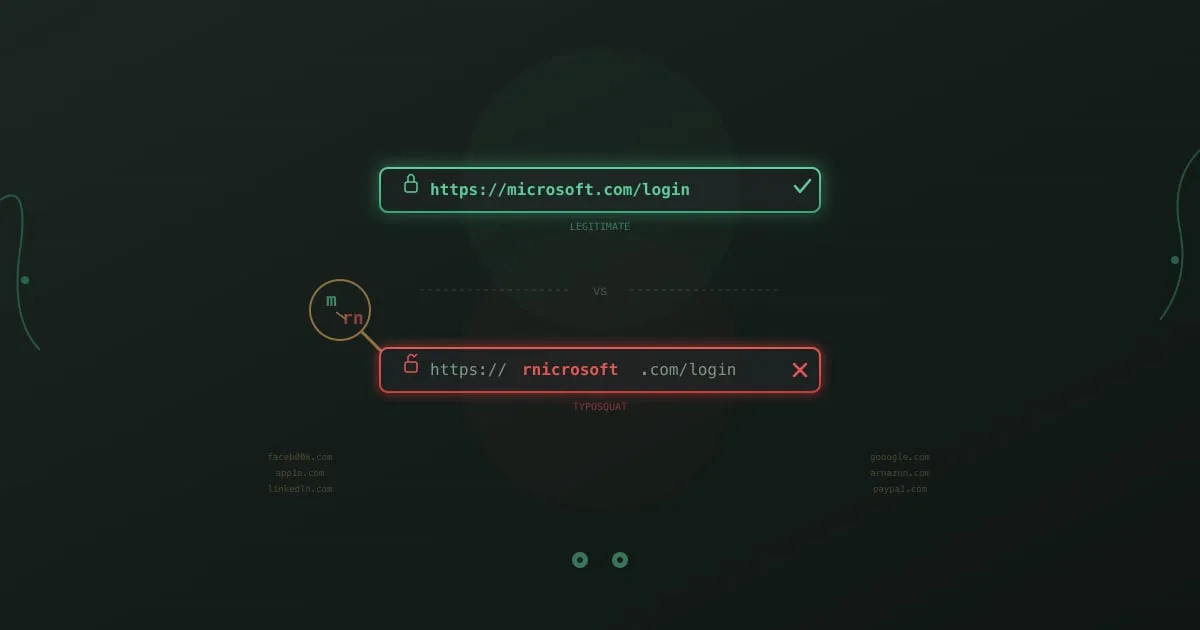
Тайпосквотинг: коли одна літера видає логіни

Порівняння легітимного URL і тайпосквот-URL: як заміна літери m на rn створює переконливий домен-двійник

Введіть “gogle.com” у ваш браузер. Ви помилились. Двадцять років тому ця помилка привела б вас на сторінку з рекламою. Сьогодні вона може привести вас на піксельно-точну копію сторінки входу Google, яка захопить ваше імʼя користувача та пароль перед перенаправленням на справжній сайт. Ви б ніколи не дізнались.

Це тайпосквотинг, і він існує з тих пір, як доменні імена стали цінними. Що змінилось, так це витонченість. Сучасні тайпосквотинг-кампанії не просто купують очевидні помилки. Вони реєструють домени з використанням символьних підстановок, які майже невидимі для людського ока, доповнюють їх дійсними HTTPS-сертифікатами та розгортають як частину цільових операцій зі збору облікових даних проти конкретних компаній.

Unit 42 від Palo Alto Networks виявив, що приблизно 13 857 сквотинг-доменів реєструвались щомісяця у 2023 році, причому тайпосквотинг та комбосквотинг становили більшість. Це не опортуністичні припарковані сторінки. Багато з них є активними фішинговими сайтами з терміном життя, виміряним годинами, достатнім для збору партії облікових даних перед виявленням та закриттям.

RansomLeak та Cyber Helmets: партнерство

Анонс партнерства Cyber Helmets і RansomLeak з логотипами обох компаній

Атаки ransomware та фішингу продовжують еволюціонувати за масштабом та складністю. Теоретичного навчання вже недостатньо. Організаціям потрібне практичне навчання на основі досвіду, що відображає реальний перебіг атак.

Саме тому RansomLeak уклав партнерство з Cyber Helmets для доставки програм навчання та обізнаності з кібербезпеки, заснованих на реальній розвідці ransomware.

Безпека інструментів співпраці

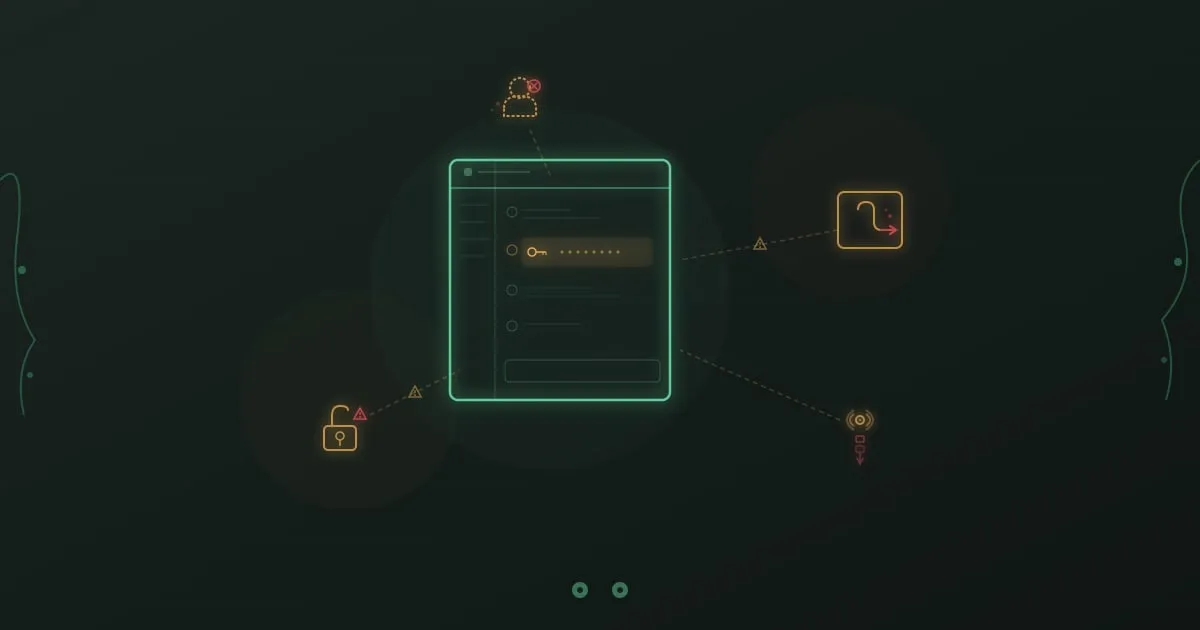
Бульбашка повідомлення в чаті з паролем до бази даних, оточена відкритими інтеграціями та відключеними аватарами користувачів із попереджувальними індикаторами

23:47. Backend-інженер налагоджує збій у продакшені. База даних повертає помилки тайм-ауту, і черговий Slack-канал заповнюється пінгами від служби підтримки. Її колега просить облікові дані продакшн-бази даних, щоб перевірити налаштування пулу зʼєднань. Вона вставляє логін і пароль прямо в канал. В каналі одинадцять людей. Троє з них підрядники, доступ яких мав закінчитися минулого кварталу. Повідомлення індексоване, доступне для пошуку і буде існувати в архіві Slack стільки, скільки існуватиме робочий простір.

Збій усувають до півночі. Облікові дані залишаються в тому каналі назавжди. Через шість місяців, коли акаунт підрядника в Slack компрометують через повторно використаний пароль, ці облікові дані стають першим, що знаходить зловмисник.

Цей сценарій постійно повторюється в організаціях будь-якого розміру. Ризики, що ховаються в робочих чат-платформах, виходять далеко за межі випадкового необережного повідомлення.