PHP2Shell: як один запит став RCE і як це виправити
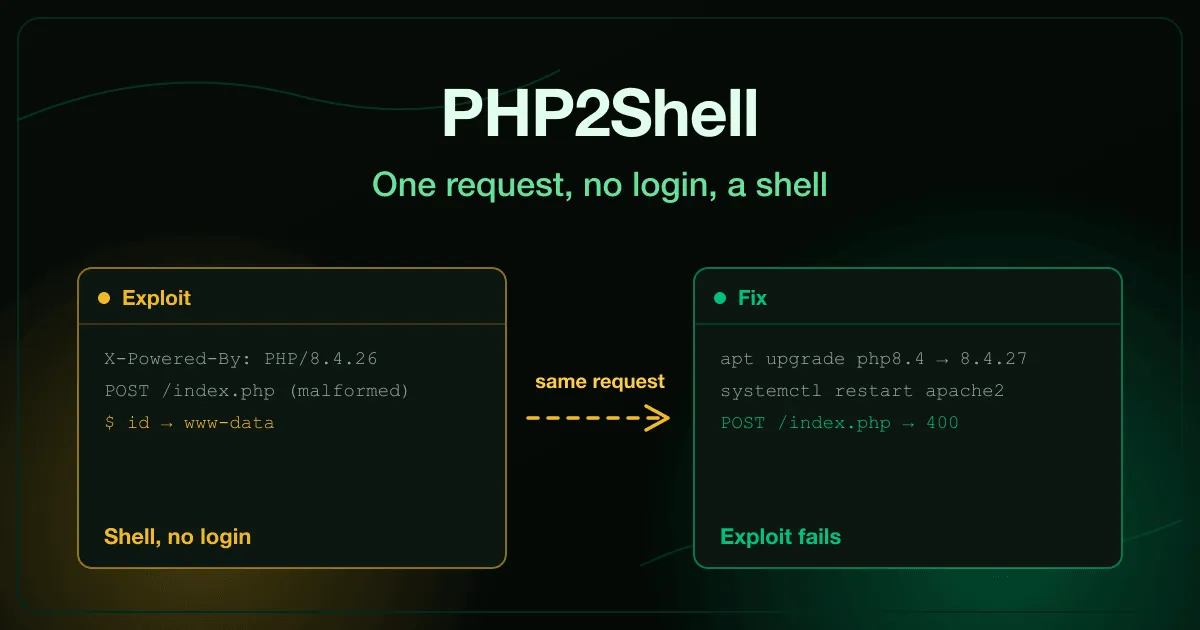
PHP2Shell — прізвисько двох критичних вразливостей середовища виконання PHP, CVE-2026-109618 і CVE-2026-109619, розкритих у жовтні 2026 року. Разом вони дають змогу виконувати команди на вебсервері одним зіпсованим запитом і без жодного входу. Експлуатація почалася 17 жовтня, за чотири дні до того, як PHP випустив виправлення 21 жовтня.
У цьому дописі ми пройдемо ланцюжок атаки, реагування, яке справді її зупиняє, і прибирання, якого саме лише оновлення ніколи не робить. Усе тут відповідає нашій безкоштовній вправі PHP2Shell RCE, де ви граєте і за зловмисника, і за чергового інженера.