Перейти до вмісту

Blog

Ціни на навчання з кібербезпеки (2026)
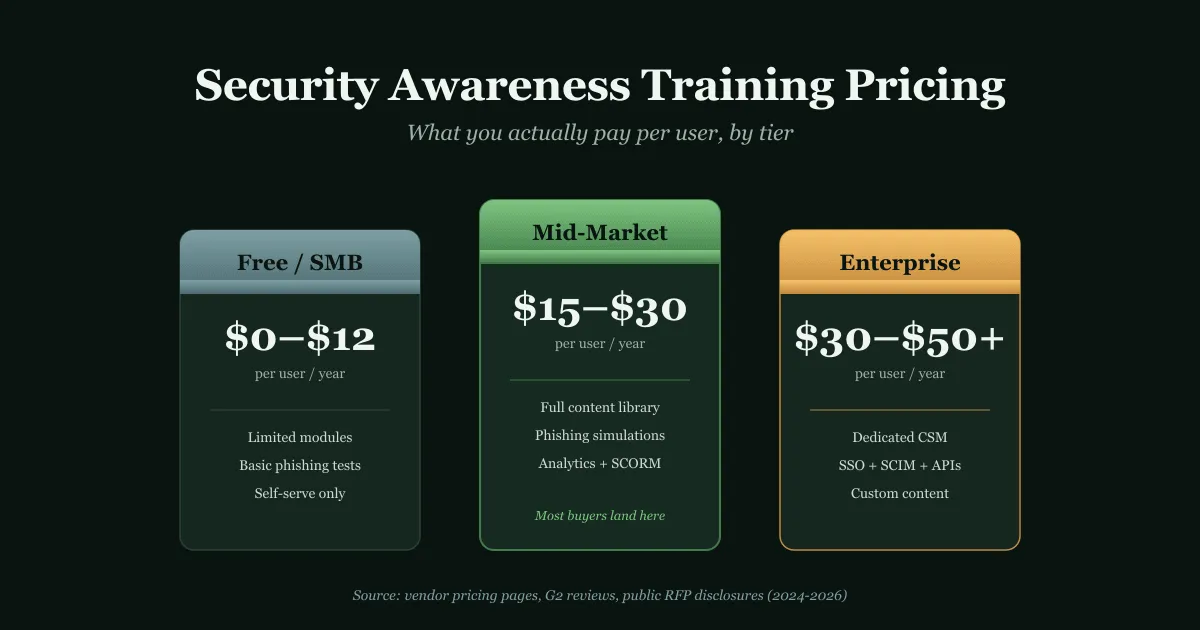
Тарифи навчання з кібербезпекової обізнаності у трьох рівнях: безкоштовному, mid-market та enterprise, з вартістю за користувача

Більшість постачальників навчання з обізнаності не показує сторінку з цінами. Спочатку вони хочуть демо, потім дзвінок для дискавері, і тільки потім — пропозицію, коли AE оцінив ваш акаунт.

Ціноутворення навчання з кібербезпекової обізнаності — це річна плата за користувача, яку організації сплачують за ліцензію на кібербезпекову освіту, фішингові симуляції та модулі відповідності для співробітників. Прайс-листи зазвичай у діапазоні від $5 до $50 за користувача на рік. Витрати залежать від вендора, формату контенту, глибини симуляцій і тривалості контракту, причому більшість вендорів не публікує цінову інформацію. Глибина симуляцій зазвичай впливає найбільше: подивіться, що насправді охоплює повноцінна програма фішингових симуляцій.
HIPAA §164.308(a)(5): навчання та аудити OCR

Навчання з кібербезпекової обізнаності HIPAA - медичний щит із медичним хрестом і значком HIPAA

Навчання з обізнаності HIPAA є обовʼязковим адміністративним заходом захисту (Administrative Safeguard) за HIPAA Security Rule. Кожна охоплена організація (covered entity) і кожен бізнес-партнер (business associate) мають проводити програму навчання для всіх членів свого персоналу, включно з керівництвом, і документація повинна витримувати аудити OCR, які можуть вибірково перевіряти записи за останні шість років.

Сам текст правила короткий. Очікування навколо нього аж ніяк. Охоплені організації, які ставляться до навчання HIPAA як до пʼятнадцятихвилинного щорічного відео, зазвичай дізнаються про це тяжко, найчастіше під час розслідування витоку або через Resolution Agreement, що коштує шестизначних чи семизначних сум.

Повний розбір рамки §164.308(a)(5) дивіться в нашому рамковому посібнику з навчання з безпекової обізнаності HIPAA. Ця стаття зосереджена на тому, що інспектори OCR справді вибірково перевіряють під час аудиту.

RansomLeak проти SoSafe: порівняння

RansomLeak проти SoSafe - порівняння інтерактивних 3D-симуляцій із поведінковим мікронавчанням

RansomLeak і SoSafe обидва продають Human Risk Management, але дотягуються до працівників через дуже різні моделі. SoSafe постачає поведінкові мікронавчальні модулі та фішингові симуляції з EU-хостованої інфраструктури з глибоким узгодженням із NIS2 і TISAX. RansomLeak постачає інтерактивні 3D-симуляції, де працівники практикуються з атаками, з глибшим покриттям AI-загроз і експортом SCORM у будь-яку LMS. Це порівняння охоплює контент, ціну, відповідність регуляторним вимогам у ЄС, резидентність даних і те, кому підходить кожна платформа.

Оновлено у квітні 2026.

Shadow AI: несанкціоноване використання AI

Shadow AI - санкціонований AI-асистент поруч із несанкціонованим тіньовим AI, позначеним іконкою заборони

Shadow AI це те, що відбувається, коли працівник реєструється в ChatGPT з робочою поштою, вставляє список клієнтів у безкоштовну вкладку Gemini або просить Copilot скласти політику безпеки, яку ніхто не переглядав. Інструмент розвʼязує реальну проблему за хвилини. Дані залишають будівлю по дорозі. Команда безпеки гадки не має, що це сталося. Цей розрив лежить в основі проблеми shadow AI, і він зростає швидше, ніж будь-який наявний фреймворк управління.

Альтернативи Hoxhunt: 7 платформ у порівнянні

Альтернативи Hoxhunt - 7 платформ навчання з кібербезпеки, що розходяться від центрального вузла

Найкращі альтернативи Hoxhunt у 2026 році залежать від того, що вам насправді потрібно. Команди, яким потрібне ширше навчання, що виходить за межі фішингових симуляцій, часто обирають RansomLeak або KnowBe4. Команди в ЄС часто обирають SoSafe заради GDPR-нативного хостингу. Команди, яким потрібен поведінково-науковий фундамент, часто обирають CybSafe. Цей посібник порівнює сім платформ, щоб ви могли підібрати вендора під вашу програму.

Оновлено у квітні 2026.