Злам Binance 2026: як вкрали 6,3 млрд доларів і які уроки
Злам Binance це крадіжка близько 6,3 млрд доларів у криптовалюті з гарячих гаманців Binance 29 жовтня 2026 року, найбільша відома крадіжка криптовалюти. Початкове розслідування Binance вказує на скомпрометований ноутбук DevOps-інженера. TRM Labs і Chainalysis приписують атаку північнокорейському угрупованню TraderTraitor.
Цей матеріал спирається на публічні дані станом на 30 жовтня 2026 року, наступний день після крадіжки. Binance ще не оприлюднила повну першопричину, тому ми відокремлюємо підтверджене від оціночного.
Що сталося під час зламу Binance?
Section titled “Що сталося під час зламу Binance?”TRM Labs простежила близько 6,36 млрд доларів, що вийшли з гаманців Binance у десяти блокчейнах, переважно приблизно за 20 хвилин починаючи з 20:05 UTC. Власна оцінка Binance становить близько 6,3 млрд доларів. Це приблизно вчетверо більше за крадіжку 1,5 млрд доларів у Bybit у лютому 2025 року.
Найбільші втрати за блокчейнами, за оцінкою TRM у цінах на момент переказу:
| Блокчейн | Приблизні втрати | У тому числі |
|---|---|---|
| Ethereum | 3,79 млрд доларів | 200 630 ETH, 1,875 млрд USDT, 823 млн USDC |
| Bitcoin | 1,47 млрд доларів | 18 270 BTC |
| Tron | 628 млн доларів | 612,7 млн USDT, 46,4 млн TRX |
| XRP Ledger | 296 млн доларів | 233,46 млн XRP |
| Solana | 96 млн доларів | 970 500 SOL |
Binance призупинила поповнення й виведення коштів. Компанія заявляє, що покриє всі втрати коштом фонду SAFU та власних коштів.
Як зловмисники проникли в Binance?
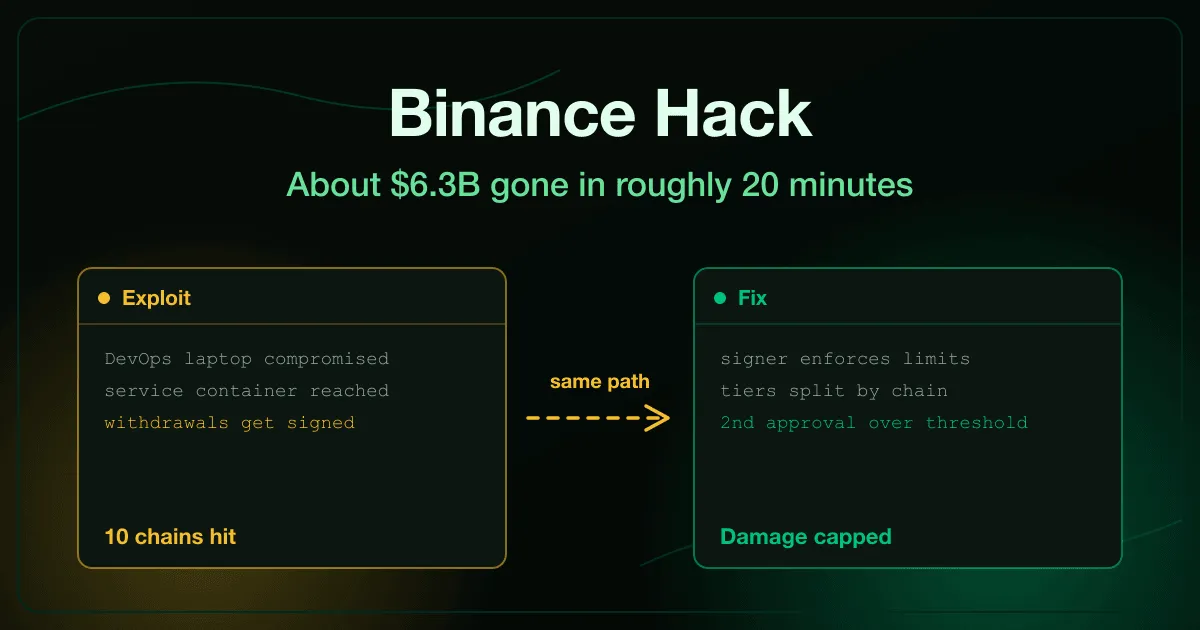
Section titled “Як зловмисники проникли в Binance?”Binance дала одну попередню відповідь. У її заяві в X сказано, що інцидент може бути пов’язаний зі скомпрометованим ноутбуком DevOps-інженера, через який зловмисник отримав доступ до сервісного контейнера й надіслав несанкціоновані транзакції виведення. Компанія додає, що не знайшла доказів витоку приватних ключів гаманців.
Це ще не весь ланцюг. Співгендиректор Річард Тенг (Richard Teng) заявив, що зловмисник не просто скористався дозволами одного інженера, а Binance виявила додаткові точки проникнення, яких поки не описала. Як саме скомпрометували сам ноутбук, публічно невідомо.
Оцінка TRM узгоджується з версією Binance: найімовірніше, зловмисник зміг змусити систему підписання гарячих гаманців підписувати потрібні йому транзакції в різних блокчейнах. Якщо це так, ключі йому не були потрібні. Достатньо було системи, яка ними користується.
Як атака розгорталася в блокчейні?
Section titled “Як атака розгорталася в блокчейні?”Атаку відрепетирували. Хронологія TRM показує, що підготовка почалася щонайменше за 36 годин до крадіжки й фінансувалася невеликими виведеннями через Tornado Cash.
| Час (UTC) | Подія |
|---|---|
| 28 жовтня, ранок | Гаманець оператора отримує три невеликі виведення з Tornado Cash |
| 29 жовтня, рано | Оператор розгортає код, тестує його на двох гаманцях і репетирує на третьому |
| 29 жовтня, 20:05 | П’ять гаманців XRP Ledger починають надсилати кошти на одну адресу зловмисника |
| 29 жовтня, 20:20 | Гарячий гаманець Bitcoin надсилає 18 270 BTC; гаманець Tron робить те саме протягом двох хвилин |
| 29 жовтня, 20:20 | Одна транзакція Ethereum містить 50 попередньо підписаних авторизацій EIP-7702 |
| 29 жовтня, близько 20:23 | Гарячий гаманець Ethereum спорожняють: 167 464 ETH і 63 токени |
| 29 жовтня, 21:01 | Tether заморожує 971,1 млн USDT на головному гаманці-отримувачі |
| 29 жовтня, 23:05 | Друга хвиля зачіпає гаманці Avalanche і Polygon |
Найнезвичніший етап відбувся в Ethereum. EIP-7702 дає гаманцю змогу передати свою поведінку смартконтракту через підписану авторизацію, тож зловмисник спрямував гарячий гаманець на контракт-підмітальник, яким міг керувати лише він. Заздалегідь підписані 50 послідовних nonce гарантували збіг одного з них, і TRM бачить у цьому ознаку того, що доступ був обмежений у часі або підписи доводилося запитувати через систему.
Хто стоїть за зламом Binance?
Section titled “Хто стоїть за зламом Binance?”TRM із високою впевненістю приписує атаку TraderTraitor, а Chainalysis назвала те саме угруповання ймовірним виконавцем. Binance нікого не назвала. На момент публікації державної атрибуції цієї крадіжки не було, хоча ФБР приписало крадіжку в Bybit тій самій північнокорейській активності.
Попередні вторгнення угруповання добре задокументовані, і починаються вони з людей. Під час крадіжки 308 млн доларів у DMM Bitcoin оперативник, який видавав себе за рекрутера в LinkedIn, надіслав працівникові розробника ПЗ для гаманців Python-скрипт із GitHub під виглядом тестового завдання. Аналіз Wiz описує шлях до Bybit, що почався зі скомпрометованої робочої станції розробника Safe{Wallet} і продовжився викраденими сесійними токенами AWS.
Поки ніщо не свідчить, що саме так скомпрометували ноутбук у Binance. Але саме до такого сценарію варто готуватися DevOps-команді.
Куди зникли вкрадені кошти?
Section titled “Куди зникли вкрадені кошти?”За підрахунком TRM у блокчейні, до 00:30 UTC 30 жовтня було заморожено близько 2,7 млрд доларів, а пізніше оновлення Binance називає близько 3 млрд. Здебільшого це стейблкоїни, бо Tether і Circle можуть заморожувати токени на рівні контракту. За даними TRM, у зловмисника досі лишається близько 2,4 млрд доларів в ETH і BTC, які немає кому заморозити.
Зловмисник очікував заморожування. Він продав близько 325 млн USDT маркетмейкерам зі знижкою понад 10% і позичив ETH під заставу USDT в Aave. Заморожування також не означає повернення: CNBC повідомляє, що для цього потрібна окрема юридична процедура, яка може тривати місяці або роки.
Що командам безпеки варто змінити після зламу Binance?
Section titled “Що командам безпеки варто змінити після зламу Binance?”Ці висновки стосуються не лише компаній із криптовалютними резервами. Така сама проблема є скрізь, де ноутбук інженера має шлях до системи, яка переказує гроші, випускає код або щось підписує. Це наші висновки з публічних даних, а специфічні для гаманців пункти спираються на рекомендації TRM.
- Змусьте систему підписання перевіряти запит. Сервіс, що підписує все надіслане довіреним контейнером, перетворює один контейнер на всю скарбницю. Застосовуйте ліміти сум, адрес призначення й частоти всередині системи підписання, а понад поріг вимагайте другого шляху затвердження.
- Розділіть підписання за блокчейнами й рівнями гаманців. Тут один скомпрометований шлях дістався десяти блокчейнів. TRM радить розділяти інфраструктуру підписання й шляхи затвердження.
- Приберіть постійний доступ із ноутбуків до продакшену. Використовуйте короткоживучі облікові дані й підвищення прав лише на час потреби. Наші вправи «Довгоживучі ключі доступу» та «Основи привілейованого доступу» відпрацьовують обидва боки цього питання.
- Вважайте shell у контейнері зламом хоста. Вправа «Привілейовані контейнери» показує, як швидко падає ця межа. Наш посібник із безпеки контейнерів описує контролі під час виконання.
- Налаштуйте сповіщення про те, чого ніколи не має статися. TRM радить сповіщати про будь-яке делегування EIP-7702 на гаманці скарбниці й відхиляти пакети авторизацій для діапазону nonce. У загальному випадку це журналювання, яке ви перевірили на практиці, і саме його розбирає вправа «Прогалини в журналах аудиту».
- Відрепетируйте першу годину. Tether уперше заморозив кошти через 37 хвилин після основного виведення, і кожна хвилина визначала, що ще можна повернути. Тримайте контакти емітентів, бірж і правоохоронців у ранбуку заздалегідь.
Як працівникам розпізнати підхід у стилі TraderTraitor?
Section titled “Як працівникам розпізнати підхід у стилі TraderTraitor?”Першими варто проінструктувати розробників, DevOps та ІТ-фахівців, бо саме на їхніх ноутбуках є доступи. Зазвичай підхід виглядає як звичайна розмова про кар’єру або відкритий код, а небезпека полягає в коді, який вас просять запустити.
- Ніколи не запускайте тестове завдання від рекрутера на робочому комп’ютері. Використовуйте одноразове середовище без облікових даних або відмовтеся. Наша вправа «Безпечний перегляд і завантаження» вчить зупинитися, перш ніж щось запускати.
- Читайте код від нових контактів як потенційно ворожий. Вправа «Шкідливі pull requests» ховає бекдор у дружньому виправленні тесту: той самий трюк із довірою, але в репозиторії.
- Вважайте свій публічний профіль готовим брифінгом для зловмисника. Посада «DevOps у криптобіржі» це дані для вибору цілі, про що йдеться у вправі «Цільовий фішинг» і посібнику із соціальної інженерії. Шахрайство з наймом працює і в інший бік, як у вправі «Діпфейк-шахрайство під час найму».
- Повідомляйте, навіть якщо вже запустили. Раннє повідомлення цінніше за чисту репутацію, а якщо люди очікують покарання, повідомлень більше не буде. Заява Тенга про те, що розслідування не покладає відповідальності на жодну окрему людину, задає правильний тон для будь-якої компанії.
Чому злам Binance важливий поза криптовалютами?
Section titled “Чому злам Binance важливий поза криптовалютами?”Криптовалюта робить втрату видимою до цента, але сам шлях звичайний: робоча станція інженера, потім сервіс, потім система, яка цьому сервісу довіряє. У корпоративних мережах такий самий ланцюг, тільки закінчується він платіжною системою або розгортанням у продакшен, а не гарячим гаманцем.
Каталог реальних інцидентів перетворює зломи на практичні вправи, а матеріал про секрети в Git і CI/CD описує облікові дані, які зловмисники шукають після проникнення. Хочете, щоб ваші інженери відпрацювали такі сценарії раніше, ніж їм напише «рекрутер»? Напишіть нам, щоб запровадити навчання за ролями.