HTTP2Shell: як вада Brotli стала RCE і як це виправити
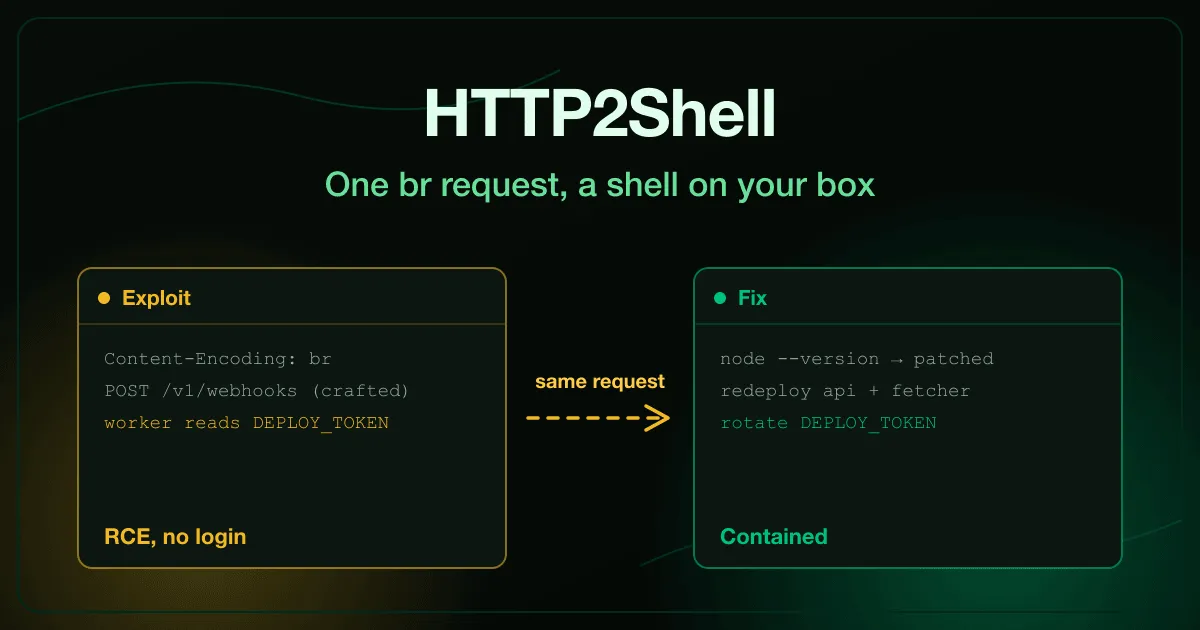
HTTP2Shell, також відомий як Node2Shell, це прізвисько CVE-2026-111497: запису за межами буфера (out-of-bounds write) у бібліотеці розпакування Brotli від Google. Виправлення вийшли 21 жовтня 2026 року. Будь-який сервіс, що автоматично декодує трафік Content-Encoding: br, можна змусити пошкодити власну пам’ять, а звідти виконати команди зловмисника.
У цьому дописі ми розбираємо ланцюжок атаки й реагування, яке справді її локалізує. Усе тут відповідає нашій безкоштовній вправі HTTP2Shell RCE, де ви граєте і за зловмисника, і за чергового платформного інженера.