DORA: навчання з кібербезпеки
Article 13(6) DORA робить навчання з безпеки ІКТ та операційної стійкості обов’язковим для кожного працівника фінансової установи в ЄС, а Article 5(4) додає регулярне навчання для керівного органу.
Інтерактивні 3D-вправи на 5–10 хвилин, прив’язані до кожної вимоги DORA, і докази проходження, які аудитор може експортувати.
Коротко
- Регламент
- (EU) 2022/2554, застосовується з 17 січня 2025
- Обов’язок персоналу
- Article 13(6): навчання з безпеки ІКТ і стійкості для всіх працівників
- Обов’язок правління
- Article 5(4): спеціальне навчання на регулярній основі
- Санкції
- Визначають держави-члени; критичні ІКТ-провайдери — до 1% середньодобового світового обороту
П’ять статей, де DORA говорить про людей
Здебільшого DORA про системи й контракти. Ось місця, де регламент прямо звертається до персоналу й керівництва.
- Art. 5(4) Знання правління Члени керівного органу підтримують актуальні знання про ризики ІКТ, зокрема через регулярне спеціальне навчання.
- Art. 13(6) Обов’язкове навчання Програми обізнаності й навчання зі стійкості для всіх працівників і вищого керівництва з урахуванням ролі.
- Art. 17 Процес обробки інцидентів Визначений порядок виявлення, реєстрації та ескалації ІКТ-інцидентів. Починається він з того, що хтось помітив проблему.
- Art. 19 Звіти про великі інциденти Первинне повідомлення, проміжні звіти й фінальний звіт компетентному органу.
- Art. 28 Ризики третіх сторін ІКТ-постачальники входять до вашого власного ризику, а Article 13(6) дозволяє залучати їх до навчання.
Article 50(5) дозволяє державам-членам застосовувати заходи до членів керівного органу особисто.
Один шлях для Article 13(6), щороку заново
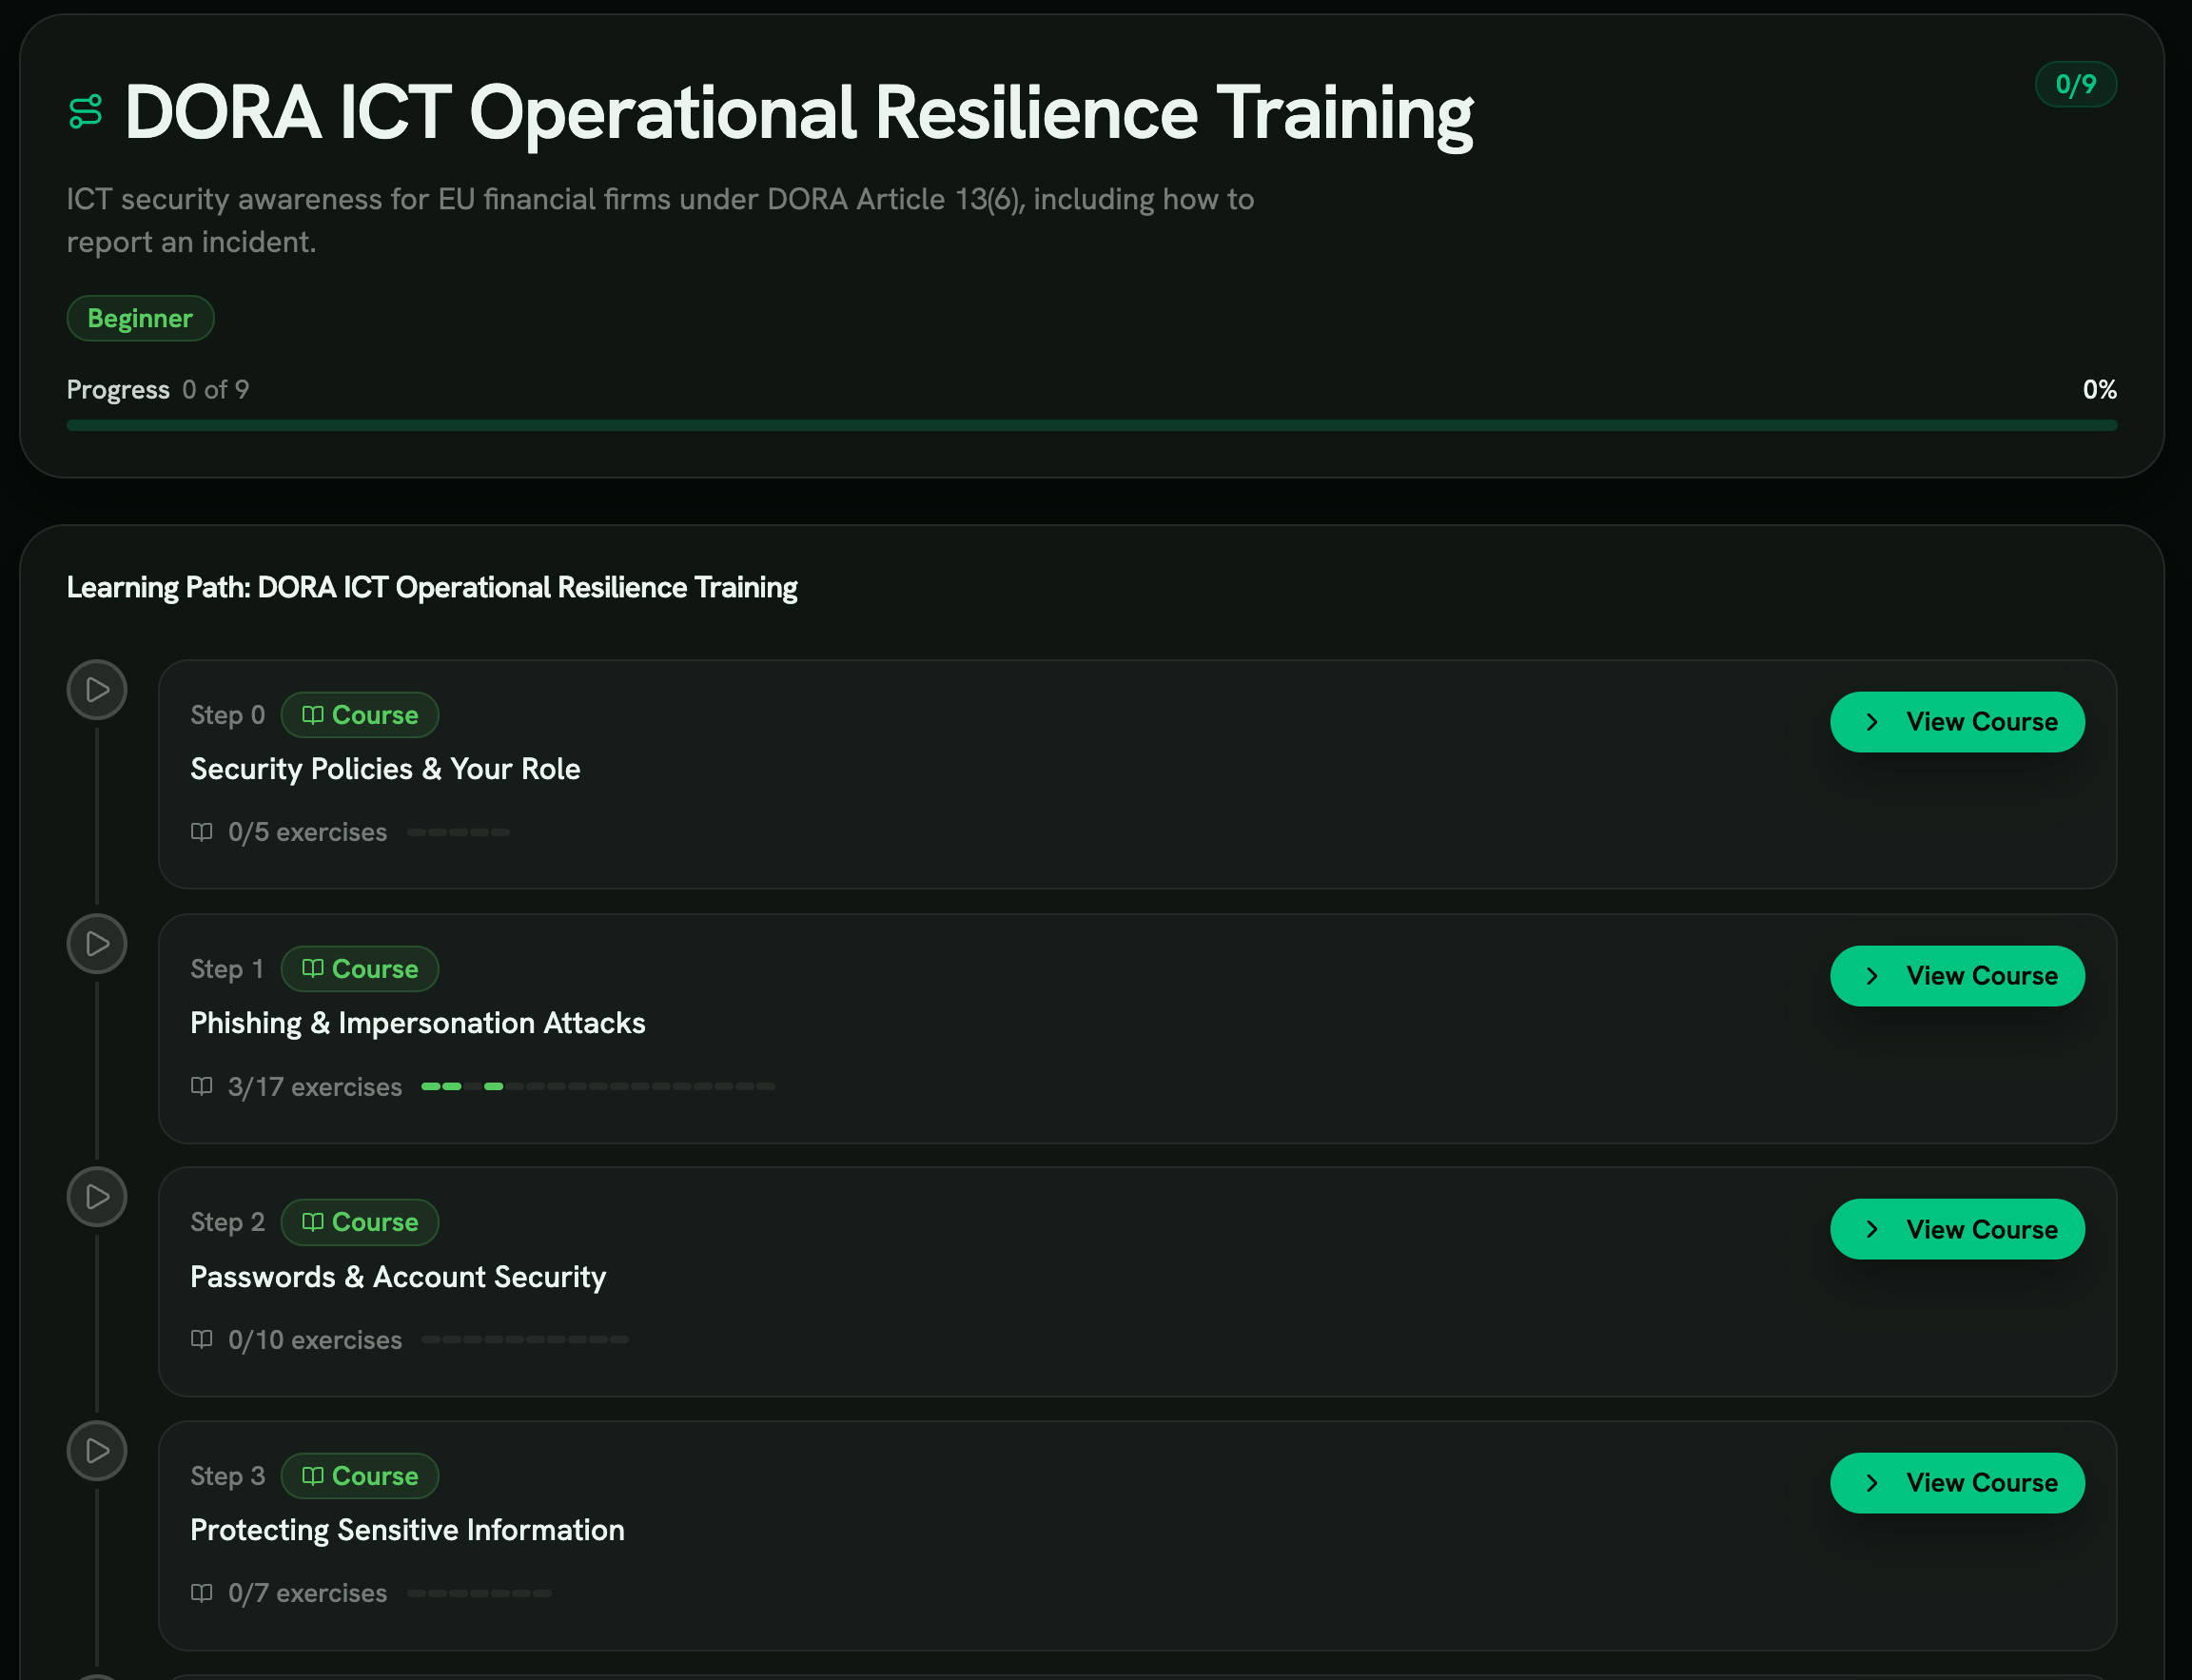
Шлях DORA охоплює щоденні ІКТ-звички працівників фінансової установи й завершується тим, як повідомити про інцидент.
- Десять основних курсів
- Від політик безпеки до звітування про інциденти, плюс необов’язковий курс з основ ШІ.
- Цикл 12 місяців
- Шлях призначається повторно щороку, тож навчання лишається регулярним без ручних нагадувань.
- Докази по кожній людині
- PDF-сертифікати, CSV по організації, сторінка звіту про відповідність або синхронізація з Vanta і Drata.
Статті DORA та відповідні вправи
Яка вправа підтримує який обов’язок DORA: від засідання правління до операційного залу.
Art. 13.6 Обізнаність з безпеки ІКТ Art. 17 Повідомлення про інциденти ІКТ Art. 28 Ризики ІКТ від третіх сторін Art. 25 Вимоги до тестування ІКТ Art. 11 Комунікація та стійкість Art. 16 Управління ризиками ІКТ (ШІ та агентні системи) Як DORA доходить до ваших людей
Що регламент вимагає від персоналу, керівників і тих, хто обробляє інциденти.
01 Перевірте, чи ви фінансова установа за Article 2
Почніть з Article 2(1). Якщо ваша компанія має ліцензію ЄС як банк, платіжна установа, інвестиційна фірма, страховик, постачальник послуг з криптоактивами або інший тип установи з переліку, DORA застосовується.
Малі компанії не звільнені, але Article 4 дозволяє застосовувати правила пропорційно до розміру й профілю ризику. Навчання все одно потрібне. Просто воно може бути простішим.
02 Навчіть керівний орган за Article 5(4)
Article 5 покладає на керівний орган відповідальність за систему управління ризиками ІКТ. Article 5(4) вимагає від кожного члена підтримувати знання через регулярне спеціальне навчання.
Наглядовий орган може запитати, хто входить до правління, яке навчання пройшла кожна людина і коли. Зберігайте ці записи окремо від списку персоналу.
03 Проводьте обов’язкове навчання персоналу за Article 13(6)
Охоплено кожного працівника, від служби підтримки до вищого керівництва. Зміст має відповідати ролі: оператору платежів потрібно більше про шахрайство, ніж адміністратору офісу.
Стаття не встановлює частоти. Щорічний цикл із записом проходжень — поширений спосіб показати, що програма триває.
04 Зробіть ескалацію інцидентів звичкою ще до Articles 17–19
Article 17 вимагає процесу виявлення, обробки й повідомлення про ІКТ-інциденти. Article 19 вимагає звітувати про великі інциденти компетентному органу.
Технічний стандарт у Delegated Regulation (EU) 2025/301 встановлює строки:
- первинне повідомлення протягом 4 годин після класифікації інциденту як великого і не пізніше ніж через 24 години після того, як про нього стало відомо
- проміжний звіт протягом 72 годин після первинного повідомлення
- фінальний звіт протягом місяця після останнього проміжного звіту
Ці строки реальні лише тоді, коли працівники швидко повідомляють про дивні листи, дзвінки й поведінку систем.
05 Врахуйте ІКТ-постачальників за Article 28
Article 28 розглядає ризик ІКТ-постачальників як частину вашого власного ризику ІКТ. Часто він реалізується через тих, хто підключає постачальників, погоджує інтеграції чи змінює платіжні реквізити.
Article 13(6) також дозволяє за потреби залучати відповідних ІКТ-постачальників до ваших програм навчання.
06 Навчання, яке видно під час перевірки
DORA не встановлює програми навчання. Регламент вимагає навчання, що відповідає ролі й ризикам ІКТ. Інтерактивні вправи дають операціоністу відпрацювати фальшивий рахунок, а члену правління — клонований голос, замість того самого відео для всіх.
Повторне призначення робить програму регулярною. Шлях DORA призначається знову кожні 12 місяців, а кожне проходження зберігається з датою.
На запит наглядового органу можна надати PDF-сертифікати по кожному користувачу, CSV по всій організації або сторінку звіту про відповідність. Компанії, що вже працюють з Vanta чи Drata, можуть синхронізувати проходження туди.
Як виглядає застосування на сьогодні
Нагляд лише починається, тож публічних справ мало. Ось що відомо на сьогодні.
Опублікованих санкцій поки мало
DORA застосовується з січня 2025 року, і ми не знайшли опублікованих штрафів проти фінансової установи саме за провали в навчанні.
Це не означає, що ніхто не перевіряє. За Article 50 компетентні органи можуть проводити перевірки, вимагати документи й наказувати виправні заходи. Записи про навчання запитати найпростіше.
Критичних ІКТ-постачальників визначено в листопаді 2025
18 листопада 2025 року європейські наглядові органи (EBA, EIOPA і ESMA) оголосили перші рішення про визнання ІКТ-постачальників критичними. Для цього використали реєстри ІКТ-договорів, які подали фінансові установи.
Тепер ці постачальники під прямим наглядом ЄС. За Article 35 провідний наглядач може накладати періодичні штрафи до 1% середньодобового світового обороту строком до шести місяців, якщо постачальник не виконує вимог.
Національні санкції й персональні заходи
Для фінансових установ Article 50 залишає адміністративні санкції державам-членам і вимагає, щоб вони були ефективними, пропорційними й стримувальними.
Article 50(5) додає, що за умов національного права заходи можна застосовувати й до членів керівного органу та інших відповідальних осіб. Це ще одна причина тримати записи про навчання правління за Article 5(4) в порядку.
Обов’язки DORA, що залежать від людей
Інші обов’язки DORA, які залежать від поведінки людей.
Article 13(6): обізнаність кожного працівника
Основа навчального шляху. Політики, фішинг, паролі, пристрої, конфіденційні дані, комунікація, віддалена робота й публічні місця охоплюють щоденні ІКТ-звички у фінансовій установі.
Проходження фіксується по кожній людині, тож можна показати охоплення всього персоналу.
Article 5(4): керівний орган
Члени правління стикаються з атаками, спрямованими саме на них: підробні керівники, термінові запити на платежі, дзвінки з дипфейками.
Призначте правлінню той самий шлях або окремий і вивантажуйте їхні записи окремо.
Articles 17 і 19: звітування про інциденти
Курс зі звітування про інциденти пояснює, про що повідомляти, як і наскільки швидко.
Курс про реальні інциденти показує, чому повільне повідомлення забирає час, потрібний установі для власних строків звітування.
Article 28: ризики ІКТ-постачальників
Згода OAuth, перевірка постачальників і змінені банківські реквізити — це місця, де ризик третіх сторін зустрічається з щоденною роботою.
Пов’язані вправи дають закупівлям, фінансам та ІТ змогу відпрацювати ці рішення.
Рекомендовані вправи
Платіжне шахрайство, підробні керівники й ескалація інцидентів у фінансовій установі.
- Фішинг Базовий сценарій Article 13(6) для кожного працівника. Спробувати вправу
- Компрометація ділового листування Фальшиві платіжні інструкції, шахрайство, що найболючіше б’є по фінансових командах. Спробувати вправу
- Вейлінг із дипфейком Для керівного органу за Article 5(4): клонований керівник просить терміновий переказ. Спробувати вправу
- Звітування про інциденти Швидка ескалація живить процес Article 17 і строки звітування за Article 19. Спробувати вправу
- Культура звітування Працівники, які повідомляють без страху, дають команді час, потрібний для строків DORA. Спробувати вправу
- Ризики OAuth сторонніх застосунків Ризики третіх сторін за Article 28 у формі, з якою працівники стикаються щотижня. Спробувати вправу
- Процедури перевірки Зворотні дзвінки й кодові слова для служби підтримки та платіжного персоналу. Спробувати вправу
Дотичні терміни глосарія
Джерела
- Regulation (EU) 2022/2554 (DORA) EUR-Lex
- DORA Article 5: Governance and organisation digital-operational-resilience-act.com (текст регламенту)
- DORA Article 13: Learning and evolving digital-operational-resilience-act.com (текст регламенту)
- DORA Article 19: Reporting of major ICT-related incidents digital-operational-resilience-act.com (текст регламенту)
- DORA Article 35: Powers of the Lead Overseer digital-operational-resilience-act.com (текст регламенту)
- DORA Article 50: Administrative penalties and remedial measures digital-operational-resilience-act.com (текст регламенту)
- DORA Article 64: Entry into force and application digital-operational-resilience-act.com (текст регламенту)
- Delegated Regulation (EU) 2025/301, Article 5 Advisera (текст регламенту)
- European Supervisory Authorities designate critical ICT third-party providers ESMA
Покажіть наглядовому органу записи про навчання, які витримають перевірку
Кожен працівник і кожен член правління, з повторенням кожні 12 місяців.
Поширені запитання
Що таке навчання з кібербезпеки для DORA?
Digital Operational Resilience Act з 17 січня 2025 року застосовується до банків, страховиків, інвестиційних фірм, платіжних установ та інших фінансових установ ЄС. Article 13(6) вимагає навчання з безпеки ІКТ і стійкості для всього персоналу, а Article 5(4) зобов’язує правління підтримувати власні знання.
Чи вимагає DORA навчання з безпеки?
Так. Article 13(6) зобов’язує фінансові установи розробити програми обізнаності з безпеки ІКТ і навчання з цифрової операційної стійкості як обов’язкові модулі навчання персоналу.
Воно стосується всіх працівників і вищого керівництва, а складність відповідає ролі кожної людини.
Чи потрібне правлінню окреме навчання за DORA?
Article 5(4) вимагає від членів керівного органу підтримувати знання й навички, достатні для розуміння й оцінки ризиків ІКТ, зокрема через регулярне спеціальне навчання.
На практиці ведіть окремий облік для правління, щоб відповісти на це питання окремо.
Як часто треба проводити навчання за DORA?
Регламент не встановлює фіксованого інтервалу. Для правління Article 5(4) каже «на регулярній основі».
Щорічний цикл — поширений і обґрунтований вибір. Шлях DORA в RansomLeak повторюється кожні 12 місяців.
Коли DORA почав застосовуватися?
17 січня 2025 року. Як регламент ЄС він діє напряму, без національної транспозиції.
Які строки звітування про інциденти?
Delegated Regulation (EU) 2025/301 встановлює їх для великих ІКТ-інцидентів:
- первинне повідомлення протягом 4 годин після класифікації як великого і протягом 24 годин з моменту, коли стало відомо
- проміжний звіт протягом 72 годин після первинного повідомлення
- фінальний звіт протягом місяця після останнього проміжного звіту
Які санкції передбачає DORA?
Для фінансових установ адміністративні санкції встановлюють держави-члени за Article 50, а органи можуть наказувати виправні заходи й публікувати повідомлення.
Критичним ІКТ-постачальникам за Article 35 загрожують періодичні штрафи до 1% середньодобового світового обороту строком до шести місяців.
Чи мають наші ІКТ-постачальники проходити навчання?
Article 13(6) дозволяє фінансовим установам за потреби залучати відповідних ІКТ-постачальників до своїх програм навчання. Це можливість, а не загальний обов’язок.