CCPA: навчання з кібербезпеки
Навчання за CCPA — це окреме правило, а не побажання. Регламент §7100 вимагає, щоб кожен, хто відповідає на запитання споживачів про приватність, знав вимоги закону й куди спрямувати запит.
Інтерактивні 3D-вправи на 5–10 хвилин, прив’язані до кожної вимоги CCPA, і докази проходження, які аудитор може експортувати.
Коротко
- Вимога навчання
- 11 CCR §7100: хто обробляє запити споживачів, має знати правила
- Строк відповіді
- 45 календарних днів, з продовженням — до 90
- Штрафи (2025)
- До $2 663 за порушення, $7 988 за умисне
- Позови через витоки
- $107–$799 на споживача за інцидент, §1798.150
Один запит споживача — п’ять дедлайнів
Регламент рахує від дня, коли запит надійшов, а не від дня, коли його хтось помітив.
- 10 днів Підтвердити отримання Робочих днів, щоб підтвердити запит на видалення, виправлення чи доступ і пояснити подальші кроки (§7021).
- 15 днів Припинити продаж або передачу Робочих днів максимум, щоб виконати відмову від продажу чи обмеження використання чутливих даних (§7026, §7027).
- 45 днів Відповісти на запит Календарних днів на відповідь. Відлік іде з дня отримання, навіть поки триває перевірка особи.
- 90 днів Жорстка межа Можна взяти ще 45 днів, якщо пояснити споживачеві причину.
- 24 місяці Зберігати запис Стільки бізнес має тримати кожен запит і свою відповідь на нього (§7101).
Строки взято з 11 CCR §7021 та чинної редакції від 1 січня 2026 року.
Що закон і регламент вимагають від працівників
Які розділи стосуються ваших працівників, а які — лише команди з приватності.
01 §7100(a): усі, хто відповідає на запитання про приватність
Це ширше коло, ніж команда з приватності. Підтримка, персонал магазинів, кол-центр і той, хто читає скриньку privacy@, — усі обробляють запити споживачів.
Вони мають знати права жителів Каліфорнії і куди йде кожен запит. У темі листа рідко пишуть «CCPA».
02 §7100(b): письмова політика від 10 мільйонів споживачів
Великі компанії, що працюють із даними, мають задокументувати політику навчання і виконувати її. Той самий поріг запускає §7102: щорічну публікацію статистики запитів, зокрема кількості відмов і медіанного чи середнього часу відповіді.
Ці цифри напряму залежать від того, як працівники першої лінії маршрутизують запити.
03 Перевірка без перегинів
Перш ніж видати чи видалити дані, працівник має переконатися, хто звертається. Але вимагати перевірки особи для відмови від продажу чи передачі даних не можна.
Honda і Todd Snyder покарали саме за те, що вони просили більше даних, ніж потрібно для запиту. Перевірка на шахрайство і відмова від продажу — різні процеси, і працівники мають їх розрізняти.
04 Записи зберігаються 24 місяці
Розділ 7101 вимагає вести журнал кожного запиту споживача й відповіді на нього щонайменше 24 місяці. Використовувати цей журнал для інших цілей не можна, крім перегляду власного процесу дотримання вимог.
Якщо запит пропустили, бо його ніхто не впізнав, ця прогалина буде видна в журналі.
05 Розумна безпека і регламенти 2026 року
Регламенти, чинні з 1 січня 2026 року, додають аудити кібербезпеки, оцінки ризиків і правила щодо технологій автоматизованого ухвалення рішень (ADMT).
- Сертифікація аудитів починається 1 квітня 2028 року для бізнесу з доходом понад $100 млн, для менших — у 2029 і 2030 роках.
- Атестації оцінок ризиків подаються до 1 квітня 2028 року.
- Правила ADMT для значущих рішень діють з 1 січня 2027 року.
06 Як побудовано шлях CCPA / CPRA
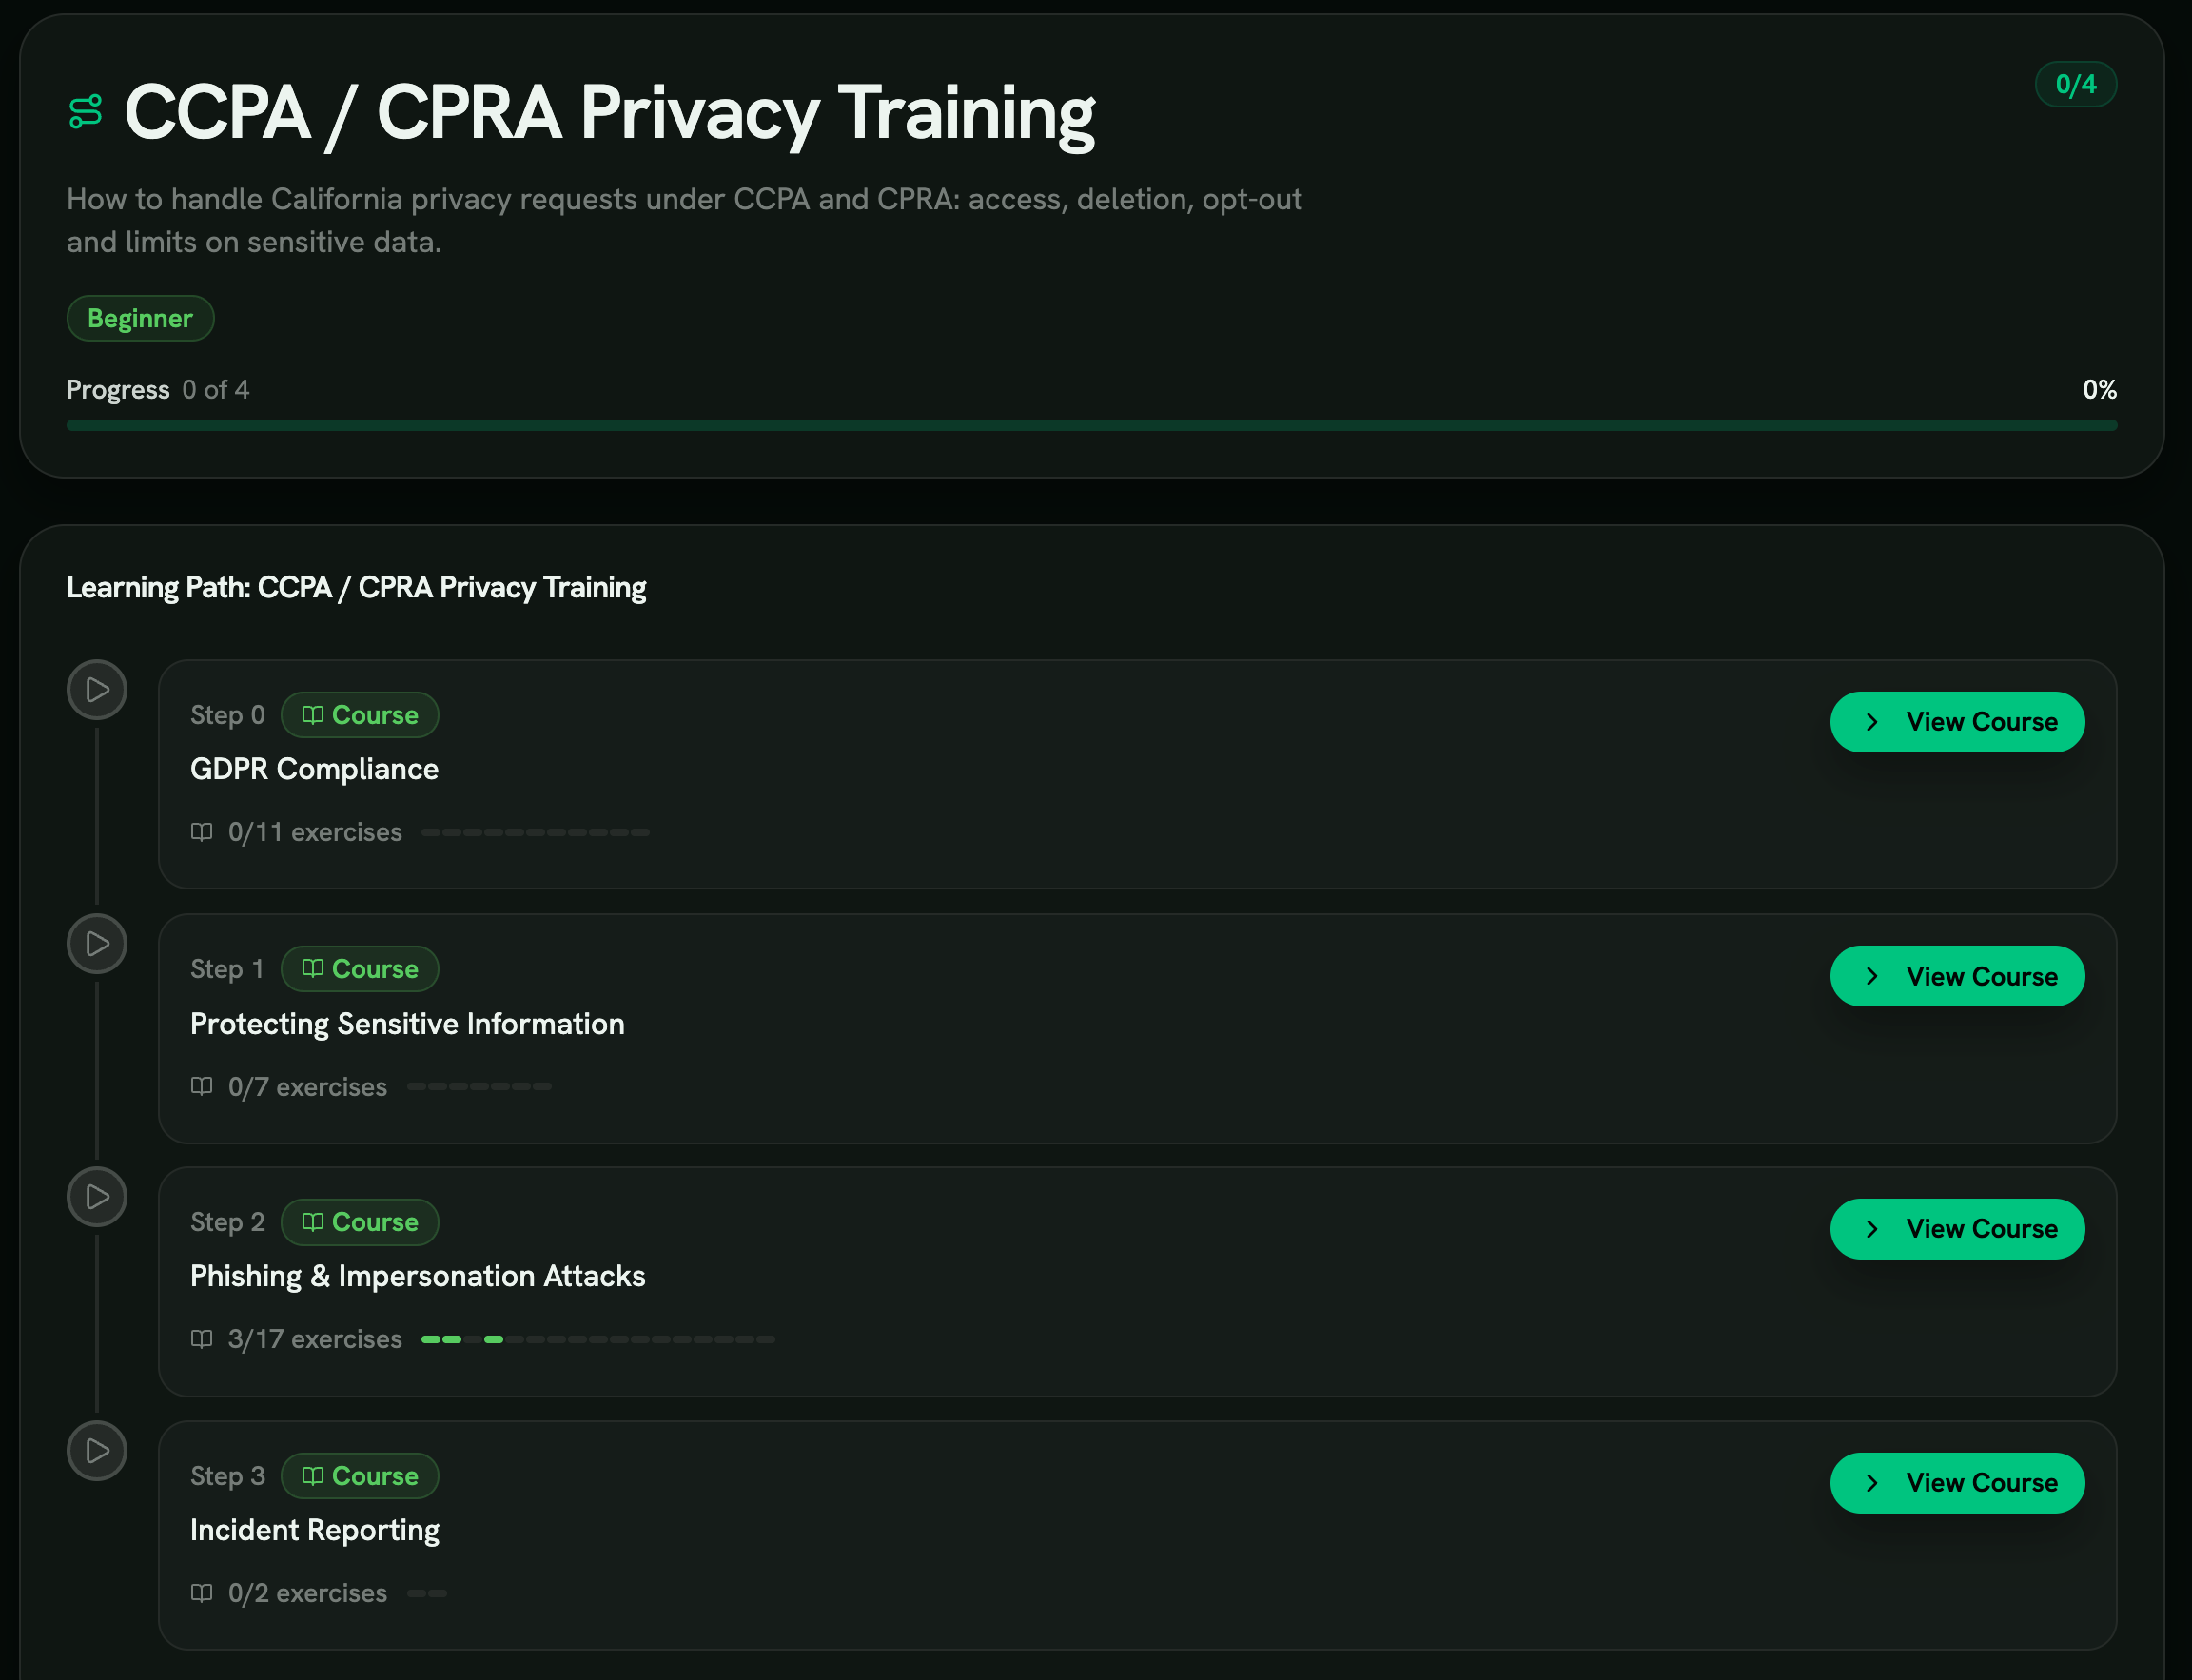
Шлях має чотири кроки: GDPR Compliance, Protecting Sensitive Information, Phishing & Impersonation Attacks та Incident Reporting. Він повторюється кожні 12 місяців, тож щорічне оновлення призначається без нагадувань.
Окремого курсу саме про каліфорнійське право в нас немає. Перший крок побудовано на GDPR, і ми це прямо кажемо.
Переноситься сама робота: розпізнати запит, перевірити підозрілий, працювати зі згодами, редагувати перед видачею, реагувати на витік і перевіряти постачальників. Запит за CCPA потребує тих самих навичок, лише з іншими строками.
Кожне проходження потрапляє в запис: PDF-сертифікат для учня, CSV по тенанту, сторінка звіту про відповідність і автоматична синхронізація з Vanta або Drata для команд, що ведуть аудит там.
Санкції, що зводилися до обробки запитів
Три недавні справи, де проблемою був процес обробки запитів, а не хакер.
American Honda, $632 500 (CPPA, березень 2025)
Відділ правозастосування CPPA встановив, що Honda змушувала споживачів підтверджувати особу й надавати зайві дані для відмови від продажу, ускладнювала роботу уповноважених представників, пропонувала нерівноцінні варіанти вибору й передавала дані рекламним компаніям без потрібних умов у договорах.
Рішення зобов’язує Honda навчити працівників і залучити UX-дизайнера для перегляду способів подання запитів.
Todd Snyder, $345 178 (CPPA, травень 2025)
Запити на відмову від продажу через портал приватності рітейлера 40 днів не оброблялися, бо його ніхто правильно не налаштував. Компанія також вимагала перевірки особи перед відмовою.
Рішення зобов’язує провести навчання з CCPA для працівників. Голова відділу правозастосування агентства наголосив, що платформа керування згодами не знімає з бізнесу відповідальності.
Healthline Media, $1,55 млн (генпрокурор, липень 2025)
Генпрокурор стверджував, що Healthline і далі передавала дані рекламодавцям після відмови споживачів, зокрема через сигнали Global Privacy Control. Банер згоди натякав, що зняття позначки вимикає рекламні cookie, але цього не відбувалося.
Мирова угода вимагає програми дотримання CCPA, зокрема аудиту рекламних договорів.
Чотири курси й щорічне призначення
Шлях CCPA / CPRA починається з курсу про роботу з персональними даними, закінчується повідомленням про інциденти й сам призначається знову кожні 12 місяців.
- Робота із запитами, чесно підписана
- Курс про приватність побудовано навколо GDPR. Його вправи про DSAR, перевірку шахрайських запитів, згоди та редагування тренують ті самі дії, що й запит за CCPA.
- Дані та зловмисники
- Курси «Захист чутливої інформації» та «Фішинг і видавання себе за інших» покривають причини, через які виникають позови за §1798.150.
- Доказ для кожної людини
- PDF-сертифікат для кожного учня, CSV по всьому тенанту, сторінка звіту про відповідність і синхронізація з Vanta або Drata.
Обов’язки за CCPA поруч із вправами до них
Кожен рядок поєднує розділ закону чи регламенту зі сценарієм, де працівник ухвалює саме це рішення.
§1798.100 / .105 Право знати та право на видалення §1798.120 Право відмовитися від продажу чи передачі даних §1798.121 Право обмежити використання чутливої персональної інформації (CPRA) §1798.140 Реєстр персональної інформації §1798.150 Повідомлення про витік і право на приватний позов Рекомендовані вправи
Прийом запитів, перевірка особи, відмова від продажу даних і ескалація витоку.
- Обробка законних DSAR Запит про права приходить у чат чи телефоном без жодних юридичних слів. Саме впізнавання запускає 45-денний відлік за CCPA. Спробувати вправу
- Виявлення шахрайських DSAR Хтось просить чужі дані. Тренує перевірку, якої §7060 очікує для запитів на доступ чи видалення. Спробувати вправу
- Керування маркетинговими згодами Записи згод і зміни налаштувань — саме тут банер Healthline обіцяв більше, ніж робив. Спробувати вправу
- Редагування PII у документах Очищення відповіді, щоб запит на доступ не видав дані третьої особи. Спробувати вправу
- Перевірка сторонніх обробників даних Вимагати умови договору до того, як постачальник отримає дані. Їх бракувало і в справі Honda, і в справі Healthline. Спробувати вправу
- Реагування на витік даних Швидка ескалація підозри на витік, поки він не перетворився на позов за §1798.150. Спробувати вправу
- Основи класифікації даних Відрізнити звичайні персональні дані від чутливих, щодо яких діє окреме право на обмеження. Спробувати вправу
- Повідомлення про інциденти Кому сказати і що записати, коли щось виглядає не так. Спробувати вправу
Контролі, що працюють поруч із навчанням
Контролі, завдяки яким навчання за §7100 працює й після курсу.
Один вхід для всіх каналів
Запити надходять поштою, у чаті, телефоном і в магазинах. Дайте працівникам одне місце для їх реєстрації, щоб 45-денний відлік стартував вчасно.
Вправа Legitimate DSAR Processing тренує розпізнавати запит, написаний звичайними словами.
Два стандарти перевірки, записані письмово
Запити на доступ чи видалення потребують перевірки особи. Відмова від продажу й обмеження використання — ні.
Додайте обидва правила до скрипту підтримки, а шахрайський бік тренуйте у вправі Fraudulent DSAR Detection.
Перевіряйте відмову після кожної зміни
Todd Snyder втратила 40 днів через неправильно налаштований портал. Після кожного релізу чи зміни постачальника надсилайте тестову відмову й сигнал Global Privacy Control і перевіряйте, що обидва спрацювали.
Умови договору до передачі даних
І Honda, і Healthline передавали дані рекламним партнерам без потрібних умов. Вправа Third-Party Data Processor Vetting вчить закупівлі питати до того, як постачальник щось отримає.
Редагуйте перед відповіддю
Відповідь на запит доступу може розкрити дані іншої людини. PII Document Redaction тренує очищати файли, листування й метадані перед відправленням.
Спершу повідомте, потім розбирайтеся
Вкрадений ноутбук чи фішингова атака на скриньку можуть стати позовом за §1798.150. Курс Incident Reporting вчить одразу повідомити, а класифікацію залишити команді безпеки.
Читати далі
Дотичні терміни глосарія
Джерела
- Регламенти CCPA, 11 CCR §7000 і далі (чинні з 1 січня 2026) California Privacy Protection Agency
- California Finalizes Regulations to Strengthen Consumers’ Privacy California Privacy Protection Agency
- Коригування порогів, штрафів і компенсацій CCPA на 2025 рік California Privacy Protection Agency
- Honda Settles With CPPA Over Privacy Violations California Privacy Protection Agency
- CPPA Orders Clothing Retailer Todd Snyder to Pay Six-Figure Fine California Privacy Protection Agency
- Attorney General Bonta Secures $1.55 Million from Healthline.com California Attorney General
Навчіть тих, хто відповідає на листи про приватність
Щорічний шлях CCPA із записами по кожному учню, які можна показати CPPA.
Поширені запитання
Що таке навчання з кібербезпеки для CCPA?
Навчання з CCPA показує, що люди, які відповідають на запити про приватність, знають закон. Регламент CPPA вимагає його в §7100, а недавні рішення щодо Honda й Todd Snyder зробили навчання працівників частиною санкцій.
Чи вимагає CCPA навчання працівників?
Так, для визначеного кола людей. 11 CCR §7100(a) вимагає, щоб кожен, хто обробляє запитання споживачів про приватність чи дотримання CCPA, знав вимоги і те, як спрямувати споживача до реалізації прав.
Бізнес, що обробляє дані 10 мільйонів або більше споживачів на рік, також має мати задокументовану політику навчання за §7100(b).
Хто вважається тим, хто обробляє запити споживачів?
Кожен, кого споживач може запитати про свої дані. Зазвичай це підтримка, кол-центри, персонал магазинів, власник скриньки з питань приватності й маркетинг, який керує відписками.
Якщо навчити лише відповідального за приватність, ви не охопите тих, хто отримує більшість запитів.
Як швидко треба відповісти на запит за CCPA?
Підтвердити отримання — протягом 10 робочих днів, відповісти — протягом 45 календарних днів, з одним продовженням на 45 днів, якщо пояснити причину. Відмову від продажу чи передачі треба виконати щонайпізніше за 15 робочих днів.
45 днів рахуються з моменту отримання, хоч би скільки тривала перевірка.
Які штрафи за CCPA у 2025 і 2026 роках?
З 1 січня 2025 року CPPA скоригувало адміністративні штрафи: до $2 663 за порушення і до $7 988 за умисне порушення чи порушення щодо споживачів до 16 років.
Компенсація за законом у позові через витік за §1798.150 становить від $107 до $799 на споживача за інцидент або фактичні збитки, якщо вони більші.
Чи достатньо курсу з GDPR для навчання з CCPA?
Самого по собі — ні. Строки, відмова від продажу чи передачі, право обмежити використання чутливих даних і заборона перевіряти особу при відмові — каліфорнійська специфіка.
Наш шлях використовує курс на основі GDPR для спільних навичок і розраховує, що ваша команда з приватності додасть власну процедуру й контакти.
Як часто проводити навчання з CCPA?
Регламент не встановлює частоти. Наш шлях призначається знову кожні 12 місяців, а нові працівники на посадах, де обробляють запити, мають пройти його до першої відповіді споживачеві.