ISO 27701: навчання з кібербезпеки
ISO/IEC 27701:2025 — система управління приватністю, яку можна сертифікувати окремо. Пункти 7.2 і 7.3 вимагають довести, що люди, які працюють з персональними даними, знають політику приватності й уміють її виконувати.
Інтерактивні 3D-вправи на 5–10 хвилин, прив’язані до кожної вимоги ISO 27701, і докази проходження, які аудитор може експортувати.
Коротко
- Редакція
- ISO/IEC 27701:2025, опублікована 14 жовтня 2025
- Вимога до навчання
- Пункти 7.2 (компетентність) і 7.3 (обізнаність)
- Контроль
- A.3.17: обізнаність, освіта й навчання з інформаційної безпеки
- Наслідок
- Штрафів немає; аудитор фіксує невідповідності
Де редакція 2025 року питає про людей, а не про папери
Два пункти системи управління й один спільний контроль вирішують, чи пройде ваше навчання аудит.
- 7.2 Компетентність Визначте, що має знати кожна роль, закрийте прогалини, збережіть докази.
- 7.3 Обізнаність Персонал знає політику приватності, свою роль у PIMS і ціну порушення.
- A.3.17 Обізнаність, освіта й навчання Спільний контроль Annex A для контролерів і обробників.
Annex A містить 78 контролів: 31 для контролерів, 18 для обробників і 29 для обох.
Шлях ISO 27701, готовий до призначення
Сім курсів, шість обов’язкових і один необов’язковий, з повторним призначенням кожні 12 місяців.
- Приватність у центрі
- Курс GDPR Compliance охоплює DSAR, згоду, RoPA, DPIA і реагування на витоки.
- Безпека в основі
- Навколо — фішинг, чутливі дані, безпечний обмін і звітування про інциденти.
- Записи для пункту 7.2
- PDF-сертифікат для кожного, CSV по тенанту й сторінка звіту з відповідності.
Від сфери дії до наглядового аудиту
Що кажуть пункти, кого вони стосуються і що змінила редакція 2025 року.
01 Етап 1: Визначте свою роль в обробці PII
Annex A поділено за ролями. Таблиця A.1 — для контролерів PII, A.2 — для обробників, A.3 — для обох.
Багато SaaS-компаній виконують обидві ролі. Від ролі залежить, які контролі у сфері дії і яким командам потрібні сценарії приватності.
02 Етап 2: Компетентність для кожної ролі (пункт 7.2)
Перелічіть посади, робота яких зачіпає PII:
- агенти підтримки, що отримують запити на доступ
- маркетологи, що збирають згоду
- інженери, що проєктують потоки даних
- закупівлі та юристи, що підписують договори з обробниками
Запишіть, що має вміти кожна роль, і закрийте прогалину навчанням.
03 Етап 3: Обізнаність для всіх (пункт 7.3)
Кожен під вашим контролем має знати політику приватності й свою роль у ній. Це стосується й підрядників.
Короткий щорічний курс — звичайна база. Аудитор перевірить, що він справді дійшов до всіх.
04 Етап 4: Документована інформація
Пункт 7.2 вимагає документованих доказів компетентності. На практиці це: кому що призначили, коли завершили і що було в змісті.
Таблиця, зібрана за тиждень до аудиту, рідко витримує вибіркову перевірку.
05 Етап 5: Сертифікаційний і наглядові аудити
Акредитований орган сертифікації перевіряє PIMS у два етапи, а потім повертається з наглядовими аудитами протягом циклу сертифіката.
Записи про навчання перевіряють щоразу, тож програма, що згасла після першого аудиту, проявиться на другому.
06 Етап 6: Перехід із редакції 2019 року
Організаціям із сертифікатом за редакцією 2019 року потрібен перехідний аудит. DNV повідомляла, що IAF ще встановлює правила переходу, бо стандарт став самостійним.
Деякі органи сертифікації орієнтуються на жовтень 2028 року, три роки від публікації. Уточніть дату у свого органу.
07 Як RansomLeak покриває ISO 27701
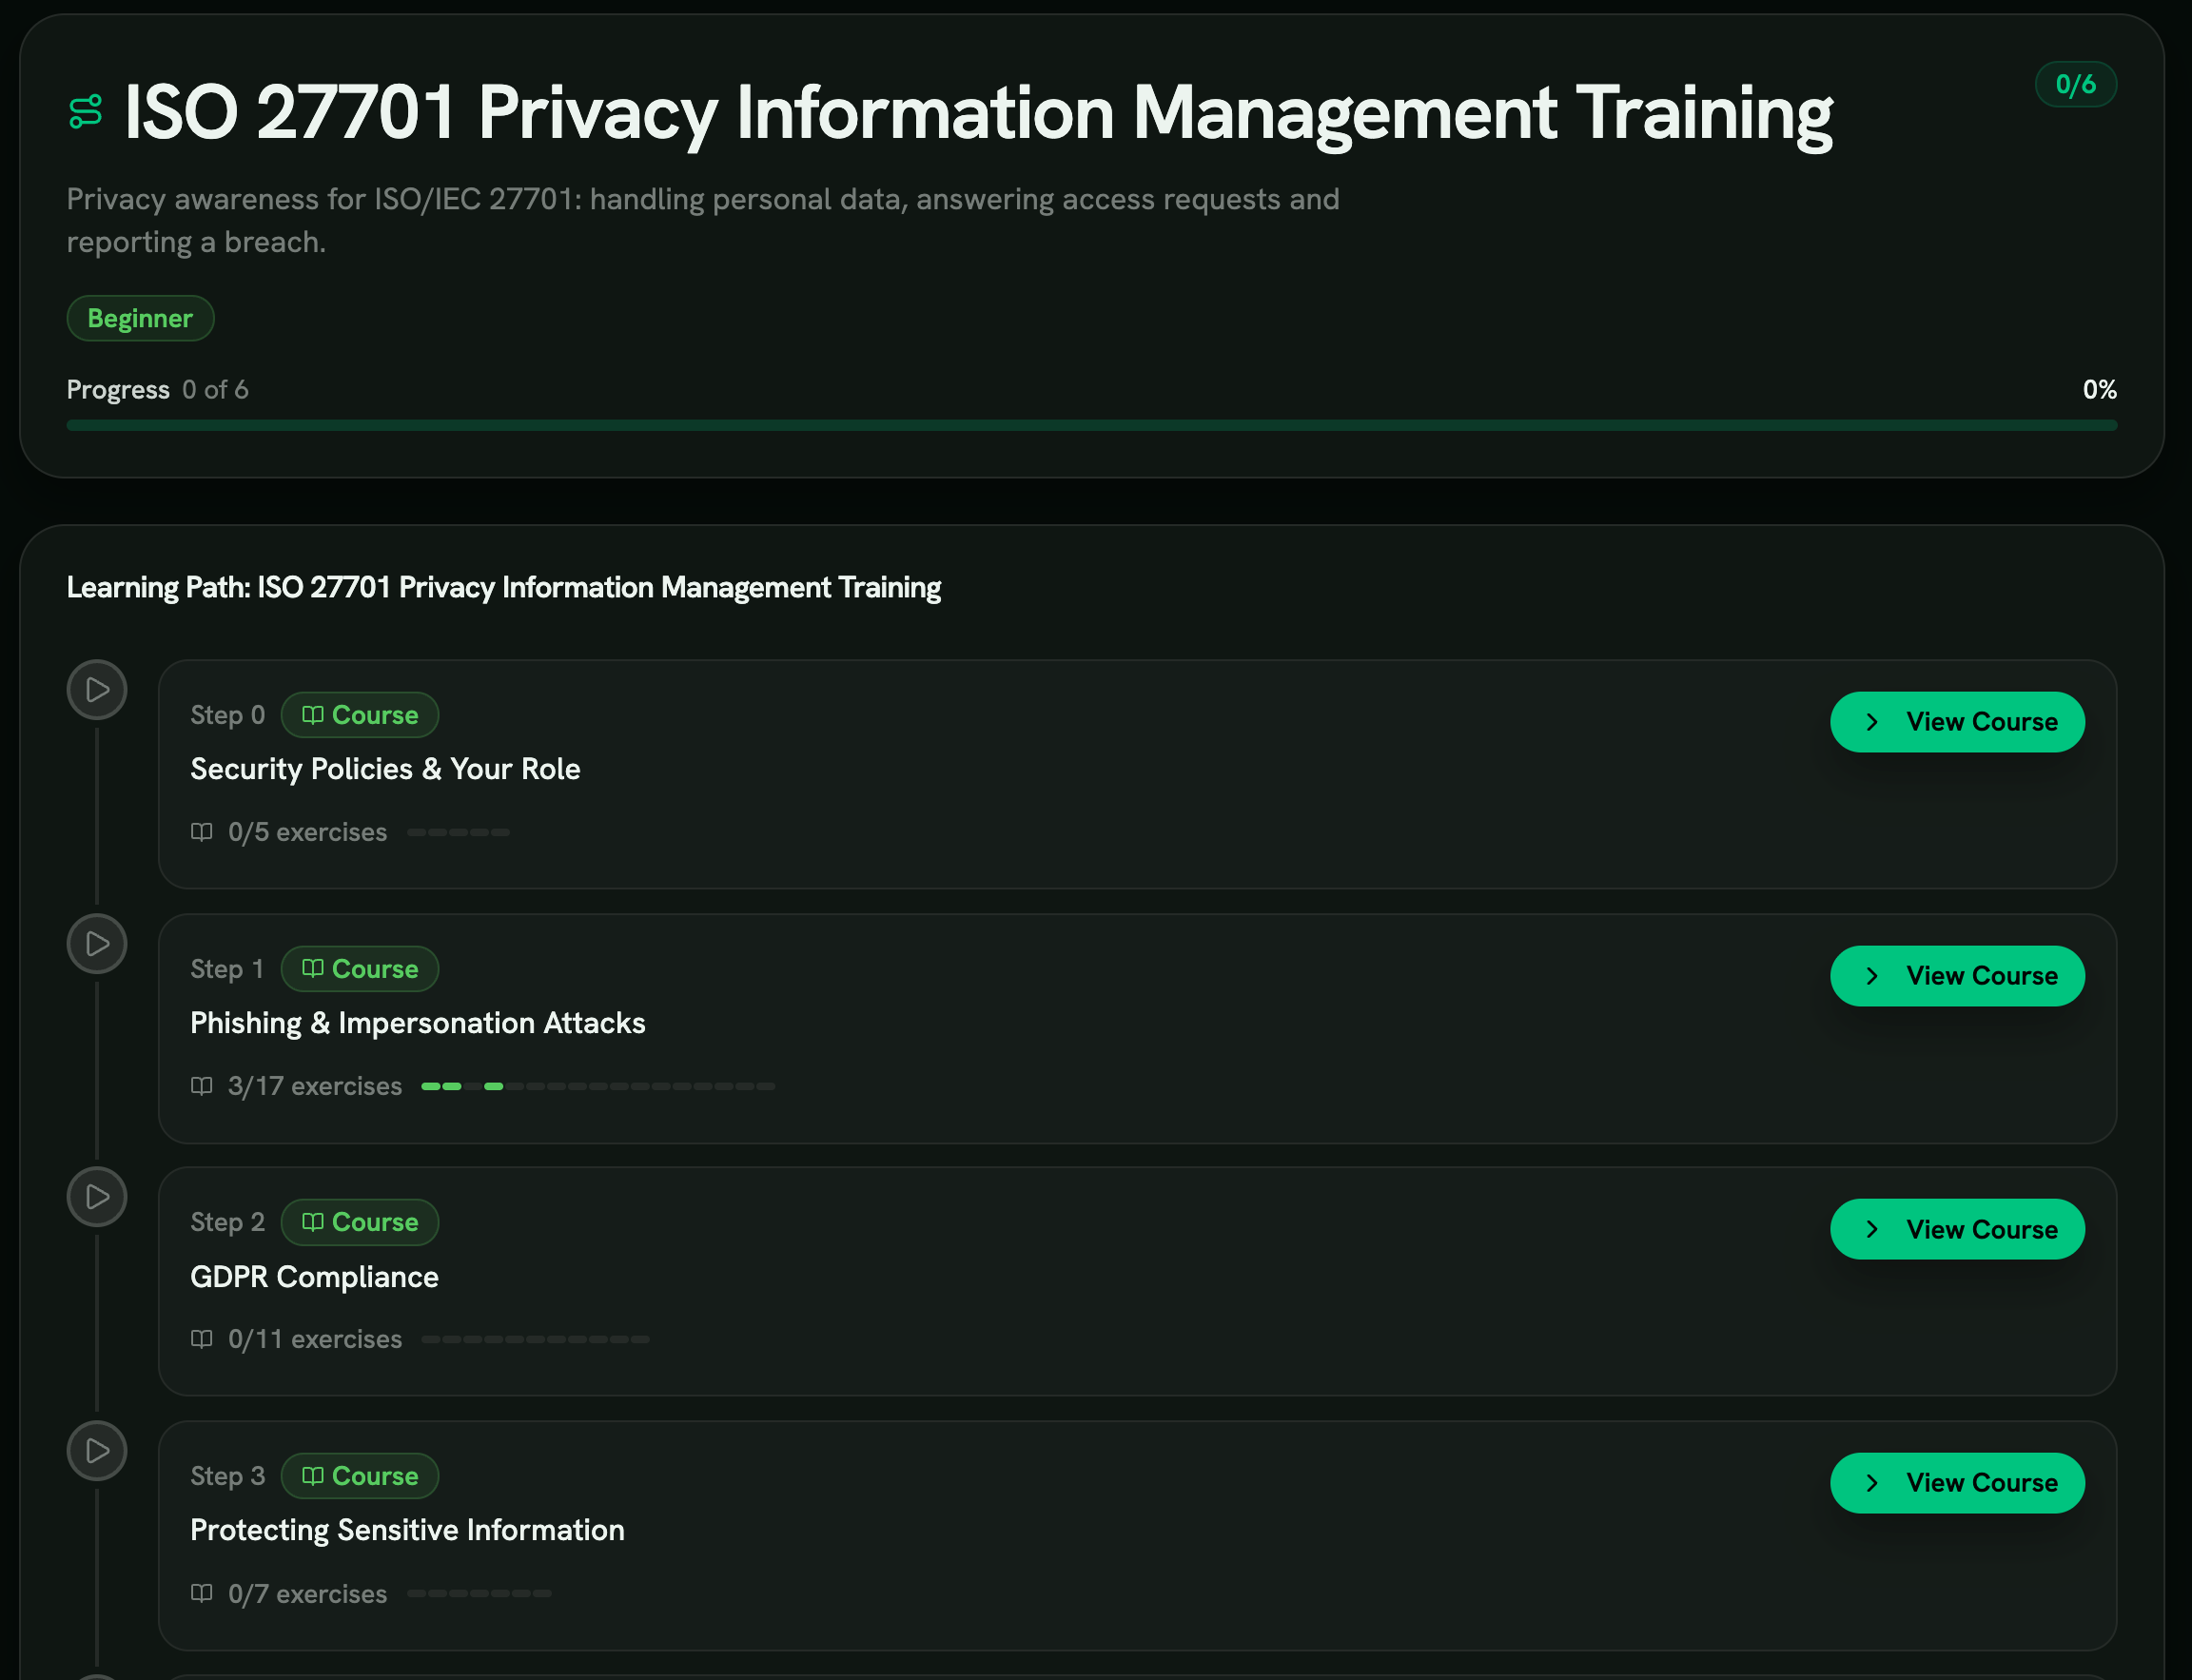
Шлях ISO 27701 Privacy Information Management Training має сім кроків:
- Security Policies & Your Role
- Phishing & Impersonation Attacks
- GDPR Compliance
- Protecting Sensitive Information
- Safe Communication & Sharing
- Incident Reporting
- AI Basics for Everyone (необов’язковий)
GDPR Compliance — ядро приватності. Його вправи охоплюють обробку DSAR, виявлення шахрайських DSAR, згоду, RoPA й мапування даних, DPIA, перевірку обробників, транскордонне передавання, редагування PII і реагування на витоки.
Формулювання GDPR корисні й поза ЄС, бо це ті самі задачі, які описують контролі Annex A для контролерів і обробників.
Шлях призначається повторно кожні 12 місяців. Докази завершення — PDF-сертифікат для кожного користувача, CSV по тенанту й сторінка звіту з відповідності, з можливістю синхронізації у Vanta або Drata.
Обов’язки PIMS поруч із вправами, що їх покривають
Обов’язки контролера й обробника, з якими персонал стикається щотижня, і сценарій до кожного.
B.7.2 Умови збирання та обробки B.7.3 Обов’язки перед суб’єктами персональних даних (DSAR) B.7.4 Конфіденційність за проєктуванням і за замовчуванням B.7.5 Поширення, передавання та розкриття персональних даних C.8.5 Обов’язки перед клієнтом і повідомлення A.6.3 / A.5.10 Базова обізнаність про ISMS A.5.23 Конфіденційність у сервісах ШІ та хмарних сервісах Рекомендовані вправи
Сценарії приватності для команд, що відкривають запити, договори й набори даних.
- Обробка законного DSAR Підтримка відповідає на запит на доступ вчасно й з правильними даними. Спробувати вправу
- Виявлення шахрайського DSAR Розпізнати зловмисника, що видає себе за суб’єкта даних, щоб отримати чужі записи. Спробувати вправу
- Управління маркетинговою згодою Збір і фіксація згоди — тема контролерів із таблиці A.1. Спробувати вправу
- Мапування даних і реєстр обробки Створити перелік, який аудитор PIMS просить першим. Спробувати вправу
- Оцінка впливу на захист даних Оцінити ризикову зміну до її запуску. Спробувати вправу
- Перевірка сторонніх обробників Перевірити обробника до того, як закупівлі підпишуть договір. Спробувати вправу
- Транскордонне передавання даних Інженери й юристи перевіряють, куди можна передавати персональні дані. Спробувати вправу
- Редагування PII у документах Правильно прибрати персональні дані, перш ніж документ вийде з команди. Спробувати вправу
- Реагування на витік даних Розпізнати витік персональних даних і швидко ескалювати. Спробувати вправу
Де аудит знаходить прогалини в навчанні
Про якість навчання вирішують органи сертифікації, а не регулятори.
Навчання лише з безпеки
Організація переходить з ISO 27001 на окрему PIMS і використовує старий курс з обізнаності. Аудитор питає, як підтримка перевіряє особу того, хто просить свої дані.
Цього ніхто не навчав. Компетентності за пунктом 7.2 для ролі, що впливає на приватність, немає.
Підрядники поза призначенням
Пункт 7.3 стосується всіх, хто працює під контролем організації, а не лише працівників.
Вибірка записів без аутсорсингової служби підтримки, яка обробляє запити на доступ, — поширена знахідка.
Немає доказу, що навчання спрацювало
Пункт 7.2 вимагає оцінити, чи були дії з розвитку компетентності ефективними.
Відвідування цього не показує. Результати сценаріїв показують, бо фіксують рішення, яке ухвалив учень.
Сфери Annex A, які тримає ваш персонал
Сфери Annex A, де контроль працює завдяки навченому працівнику.
Запити суб’єктів PII
Контролери мають обробляти запити на доступ, виправлення й видалення. Персонал має відрізнити справжній запит від шахрайського, перш ніж надсилати дані.
Курс GDPR містить сценарії і справжнього, і шахрайського DSAR.
Згода й правова підстава
Таблиця A.1 описує, як отримувати й фіксувати згоду. Маркетинг і продукт відпрацьовують це у вправі про згоду.
Реєстр обробки й оцінка впливу
Знати, які дані ви маєте і куди вони йдуть, — базова гігієна PIMS.
Вправи з мапування даних і DPIA проводять через створення реєстру й оцінку ризикової зміни.
Обробники й передавання
Перевірка нового обробника й транскордонного передавання — задачі закупівель, юристів та інженерів. Для кожної є окрема вправа.
Розпізнавання витоків і звітування
Витік персональних даних зазвичай починається як подія безпеки, яку хтось помітив. Вправа з реагування на витік і курс Incident Reporting вчать швидко ескалювати й зберігати докази.
Фішинг і видавання себе за інших
Більшість викрадених персональних даних виходить через скомпрометований обліковий запис. Фішингові тренування пов’язують обізнаність за A.3.17 з атаками, які справді отримує персонал.
Дотичні терміни глосарія
Джерела
- Revision of ISO/IEC 27701 DNV
- ISO 27701 Updates: What You Need to Know A-LIGN
- ISO 27701:2025 Annex A structure ISMS.online
- ISO 27701:2025 Clause 7 Support ISMS.online
Дайте аудитору записи про навчання, які звучать як PIMS
Призначте шлях приватності один раз, і він повертатиметься щороку сам.
Поширені запитання
Що таке навчання з кібербезпеки для ISO 27701?
ISO/IEC 27701 описує систему управління інформацією про приватність (PIMS). З редакції 2025 року її можна сертифікувати без ISO 27001, але аудитор однаково спитає, звідки ви знаєте, що люди правильно поводяться з персональними даними.
Чи вимагає ISO 27701 навчання з обізнаності?
Так. Пункт 7.3 вимагає, щоб люди під вашим контролем знали політику приватності, свій внесок у PIMS і наслідки невідповідності.
Пункт 7.2 додає компетентність для ролей, що впливають на приватність, з документованими доказами.
Який контроль Annex A покриває навчання в редакції 2025 року?
A.3.17 — обізнаність, освіта й навчання з інформаційної безпеки. Він у таблиці A.3, що стосується і контролерів, і обробників PII.
Чи потрібен ISO 27001 для сертифікації ISO 27701?
За редакцією 2025 року — ні. Це самостійний стандарт системи управління.
Редакція 2019 року була розширенням, яке вимагало ISMS за ISO 27001.
Коли сертифікати 2019 року мають перейти на редакцію 2025 року?
Потрібен перехідний аудит. Деякі органи сертифікації орієнтуються на жовтень 2028 року, три роки від публікації, інші чекали, поки IAF опублікує правила.
Уточніть дату у свого органу сертифікації.
Чи є штрафи за невідповідність ISO 27701?
Ні. ISO 27701 — добровільний стандарт. Наслідок слабкого навчання — невідповідність на аудиті, а невиправлені значні невідповідності ставлять сертифікат під загрозу.
Штрафи за законами про приватність, як-от GDPR, — окреме питання.
Як часто проводити навчання ISO 27701?
Стандарт не встановлює інтервалу. Щорічне навчання — поширена база, яку приймають аудитори, і RansomLeak повторно призначає шлях кожні 12 місяців.