ISO/IEC 42001: навчання з кібербезпеки
ISO/IEC 42001 — стандарт системи менеджменту ШІ, за яким можна сертифікуватися. Пункти 7.2 і 7.3 вимагають довести, що люди, які створюють і експлуатують ваш ШІ, знають свою справу.
Інтерактивні 3D-вправи на 5–10 хвилин, прив’язані до кожної вимоги ISO/IEC 42001, і докази проходження, які аудитор може експортувати.
Коротко
- Стандарт
- ISO/IEC 42001:2023, перше видання, грудень 2023
- Пункти про навчання
- 7.2 Компетентність і 7.3 Обізнаність
- Контроль
- Сертифікаційні аудити третьої сторони, а не штрафи
- EU AI Act
- Не гармонізований стандарт: презумпції відповідності немає
Одна траєкторія для людей, які стоять за вашим ШІ
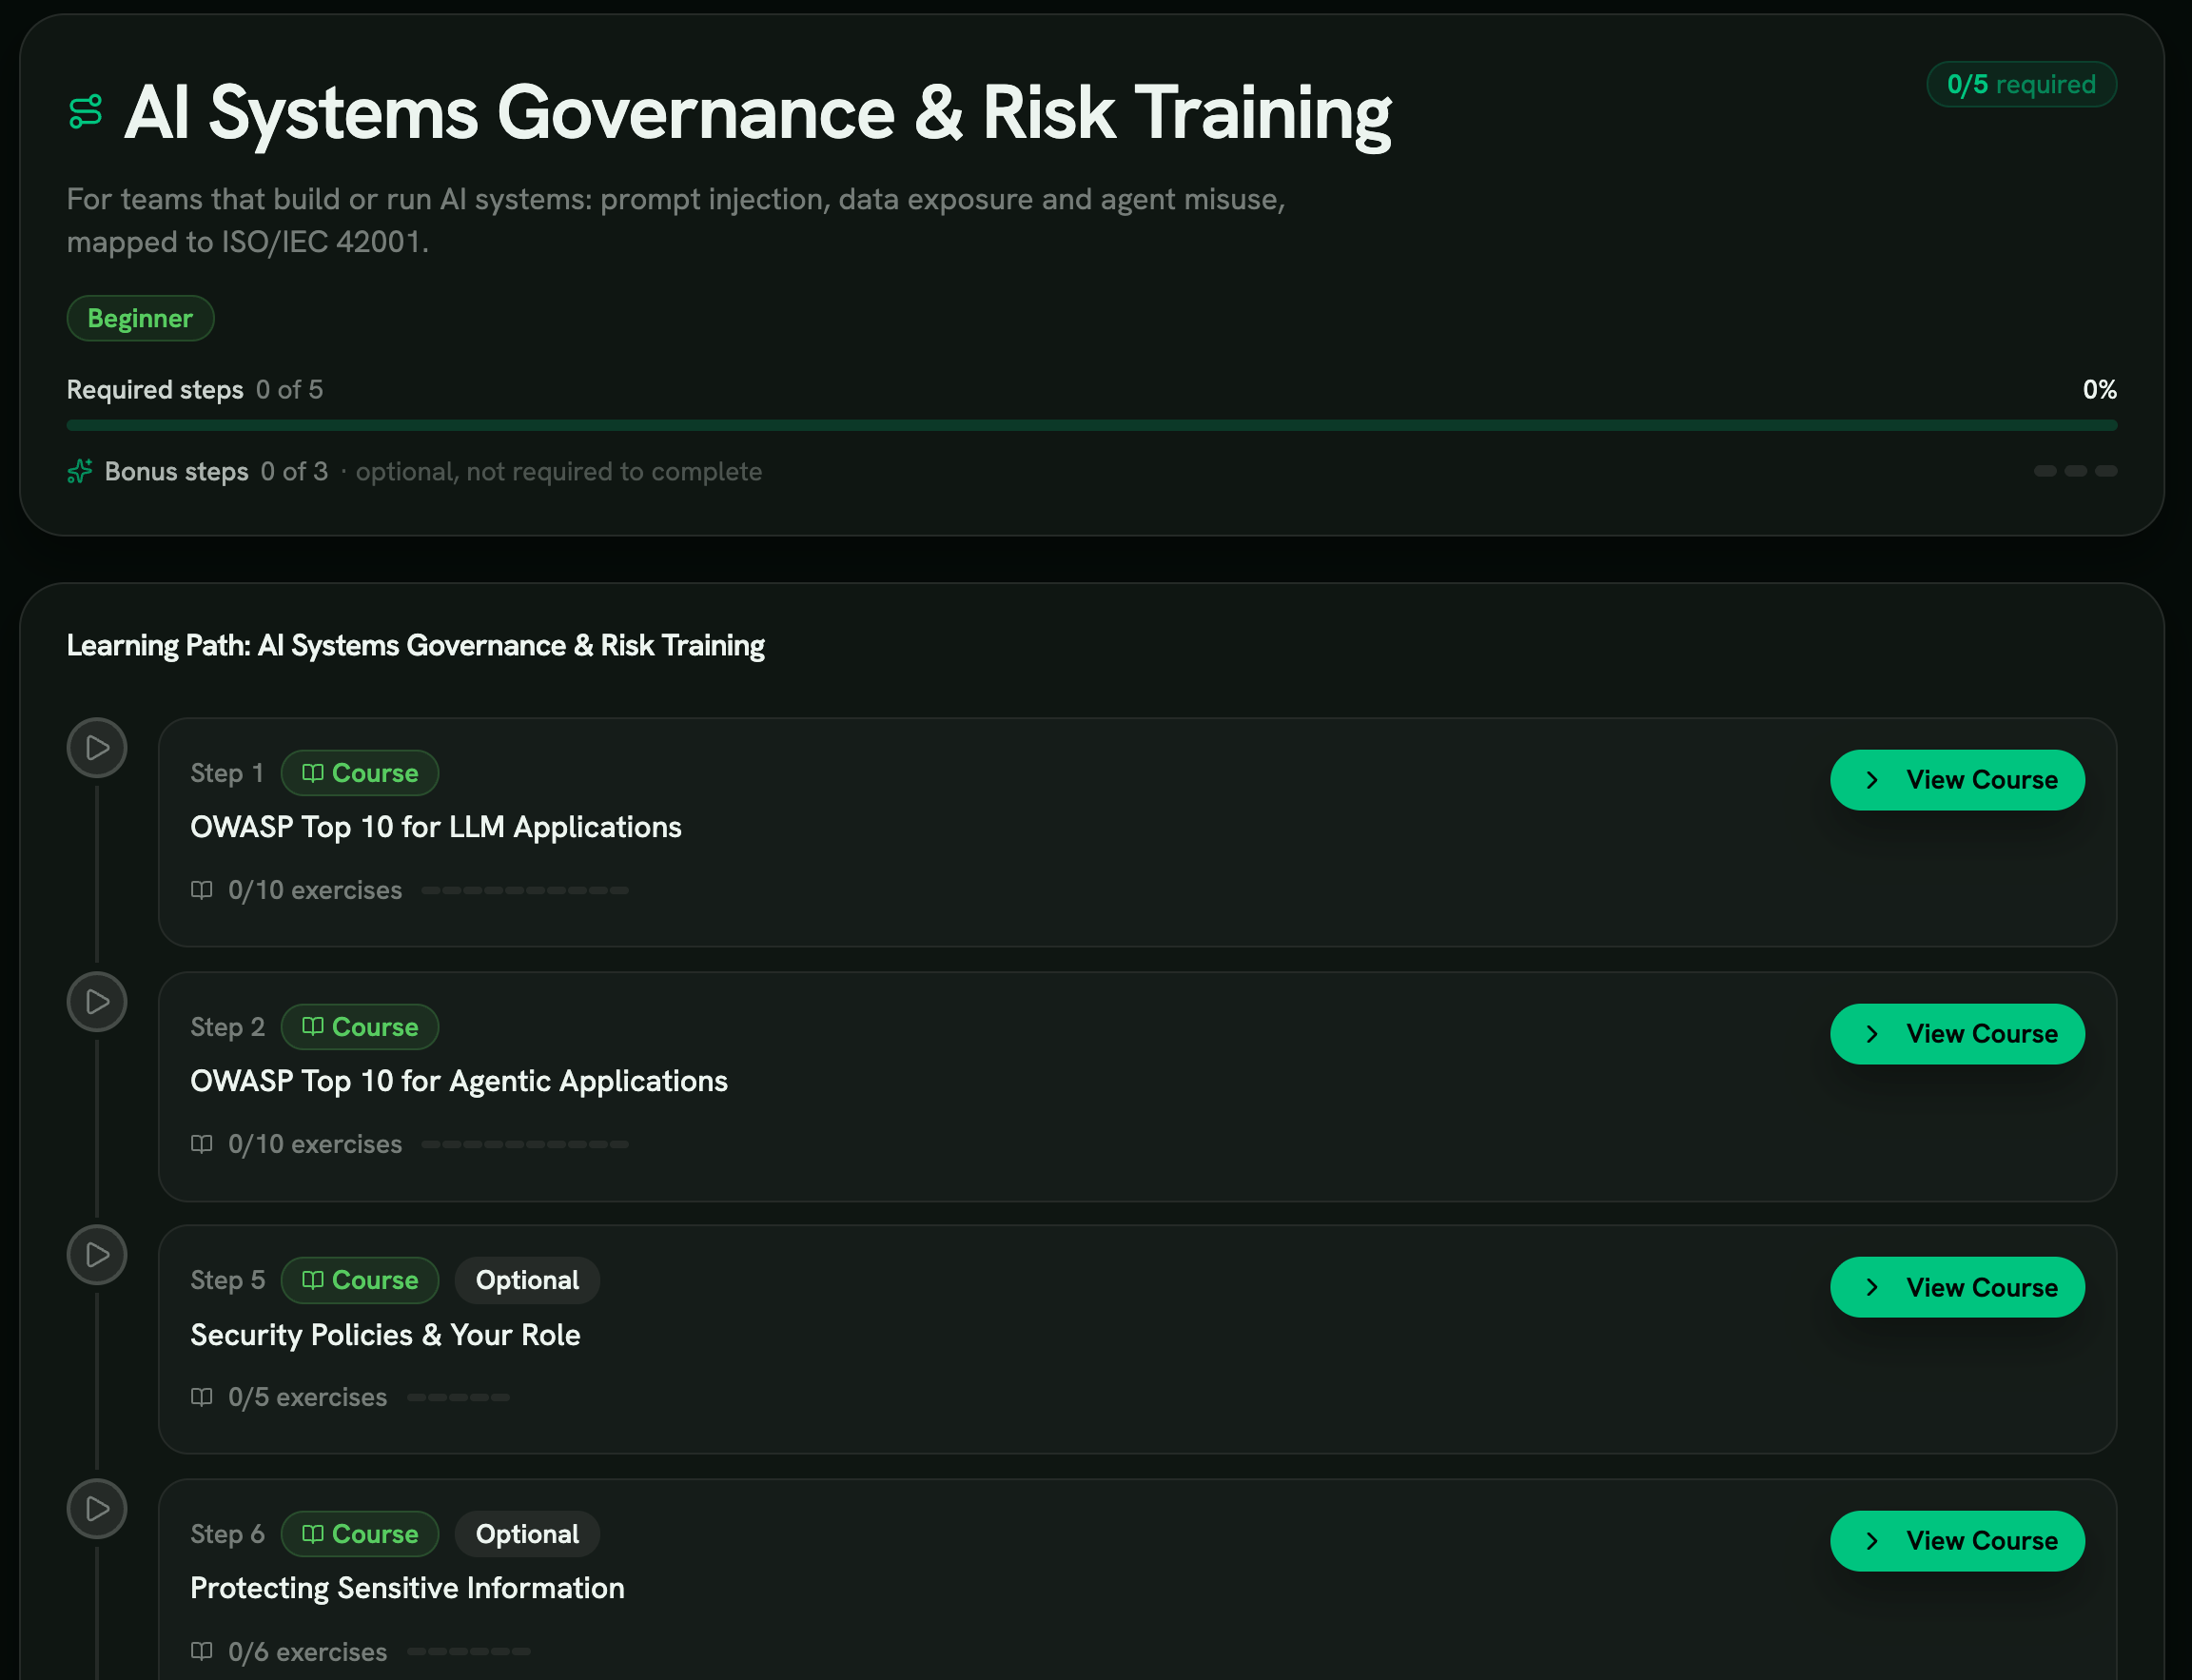
AI Systems Governance & Risk Training: вісім курсів і дві практичні вправи, які призначаються знову кожні 12 місяців.
- Три курси OWASP
- LLM-застосунки, агентні застосунки та MCP — для команд, що створюють і підключають ШІ.
- Дві практичні вправи
- Тренування з дипфейк-дзвінком і завдання з обробки даних у генеративному ШІ.
- Записи на кожну людину
- PDF-сертифікати, CSV по тенанту, сторінка звіту про відповідність і синхронізація з Vanta або Drata.
Цикл компетентності, який проходить аудитор
Пункт 7.2 має однакові кроки в усіх системах менеджменту ISO. Останні два — там, де ШІ змінює зміст.
- 1 7.2 a Визначити компетентність Що має знати кожна роль, яка впливає на роботу ШІ.
- 2 7.2 b-c Закрити прогалини Навчити, призначити наставника або перерозподілити, а потім перевірити результат.
- 3 7.2 d Зберегти докази Задокументована інформація з датою, яку аудитор може відкрити.
- 4 7.3 Знати політику щодо ШІ Кожен у сфері дії знає політику і свою роль у ній.
- 5 Annex A Ролі, люди, вплив Визначені ролі щодо ШІ, людські ресурси за ними та оцінка впливу.
Траєкторія повторюється кожні 12 місяців, тож кожен наглядовий аудит бачить свіжий запис.
Де в ISO/IEC 42001 з’являються люди
Де в стандарті з’являються люди, пункт за пунктом.
01 Пункт 5: лідерство і політика щодо ШІ
Вище керівництво затверджує політику щодо ШІ та розподіляє відповідальність за AIMS.
Саме цю політику пункт 7.3 згодом очікує від кожного в сфері дії. Навчання показує, що політика дійшла до людей, а не лише до інтранету.
02 Пункт 6: ризики ШІ та оцінка впливу систем ШІ
Пункт 6 вимагає оцінки ризиків ШІ та оцінки впливу системи ШІ на окремих людей, групи й суспільство.
Ті, хто проводить ці оцінки, мають розуміти, як системи ШІ ламаються. Курси OWASP дають їм спільну мову: prompt injection, надмірна автономія, отруєння інструментів.
03 Пункт 7.2: компетентність
Ви визначаєте, яка компетентність потрібна кожній ролі, забезпечуєте її освітою, навчанням чи досвідом і перевіряєте, чи дія спрацювала.
Докази зберігаються як задокументована інформація. На практиці аудитор вибирає кількох людей у ролях, пов’язаних із ШІ, і просить показати їхні записи.
04 Пункт 7.3: обізнаність
Кожен, хто працює під вашим контролем, має знати:
- що політика щодо ШІ існує
- як його робота впливає на AIMS
- що буде, якщо її не дотримуватися
Це стосується не лише інженерів, а й усіх, хто користується інструментами ШІ на роботі.
05 Annex A: ролі, ресурси та вплив
Annex A — нормативний перелік еталонних контролів, а Annex B містить настанови з їх впровадження. Частина з них тримається на людях.
- Ролі та відповідальність щодо ШІ визначені й розподілені.
- Людські ресурси та їхні компетенції задокументовані як ресурс для систем ШІ.
- Оцінка впливу систем ШІ — визначений процес із названими власниками.
06 Пункти 9 і 10: аудит і вдосконалення
Внутрішній аудит і аналіз з боку керівництва перевіряють, чи працює AIMS. Невідповідності потребують коригувальних дій.
Відсутній запис про навчання людини в ролі, пов’язаній із ШІ, — типова незначна невідповідність. Повторне призначення не дає прогалині знову відкритися наступного року.
07 Як траєкторія вписується в програму ISO 42001
Траєкторія AI Systems Governance & Risk Training призначена для команд, що створюють або експлуатують системи ШІ. Вона має вісім обов’язкових елементів і три необов’язкові курси:
- AI Basics for Everyone та AI at Work — спільна база.
- OWASP Top 10 for LLM Applications, OWASP Top 10 for Agentic Applications та OWASP MCP Top 10 — для тих, хто створює.
- Тренування з виявлення дипфейк-аудіо та вправа з безпечного генеративного ШІ — практика.
- EU AI Act Compliance — правовий контекст.
- Необов’язково: Security Policies & Your Role, Protecting Sensitive Information, Incident Reporting.
Пункт 7.2 прив’язаний до ролей, тож призначайте траєкторію людям, яких називає сфера дії вашої AIMS. Ті, хто лише користується інструментами ШІ, можуть пройти AI Basics for Everyone окремо для обізнаності за пунктом 7.3.
Траєкторія призначається знову кожні 12 місяців. Кожне проходження дає персональний PDF-сертифікат і рядок в експорті CSV по тенанту.
Сторінка звіту про відповідність показує проходження по всьому тенанту, а синхронізація з Vanta або Drata передає ті самі записи у вашу платформу відповідності.
Контролі, що тримаються на навчених людях
Контролі AIMS, які працюють лише тоді, коли люди за ними навчені.
Ролі та відповідальність щодо ШІ
Annex A очікує, що ролі щодо ШІ визначені й розподілені. Роль в оргструктурі — ще не компетентність.
Траєкторія дає кожній людині в такій ролі датований запис про пройдені курси. Саме він пов’язує Annex A з пунктом 7.2.
Ризики ШІ: загрози для LLM, агентів і MCP
Власник ризику не оцінить загрози, яких ніколи не бачив. Три курси OWASP охоплюють:
- OWASP Top 10 for LLM Applications
- OWASP Top 10 for Agentic Applications
- OWASP MCP Top 10
Кожен модуль побудований на сценарії, тож інженери вчаться помічати ваду, а не читають список.
Грамотність для оцінки впливу
Оцінка впливу системи ШІ питає, як система може зачепити людей. AI Basics for Everyone та AI at Work дають неінженерам достатньо основ, щоб брати участь у цій розмові.
Курс EU AI Act Compliance додає правовий бік для команд, чиї системи працюють у ЄС.
Робота з даними в інструментах ШІ
Політика щодо ШІ зазвичай визначає, які інструменти дозволені й що можна в них передавати. У вправі Safe GenAI Usage дедлайн підштовхує вставити лист клієнта, номер рахунку й бюджет у безкоштовний чат-бот, і учасник тренується обирати дозволений інструмент та очищати промпт.
Protecting Sensitive Information — необов’язковий курс для ролей, що працюють з персональними або клієнтськими даними.
Синтетичні медіа та соціальна інженерія
ШІ змінює й атаки на ваших працівників. У тренуванні з дипфейк-аудіо дзвонить «CEO» з тим самим голосом і номером і хоче переказ до кінця дня.
Учасник застосовує кодову фразу, зворотний дзвінок іншим каналом і правило двох осіб, перш ніж гроші підуть.
Повідомлення про інциденти і політика щодо ШІ
Два необов’язкові курси прямо підтримують пункт 7.3. Security Policies & Your Role пояснює, чого політика вимагає від кожного, а Incident Reporting — що і як повідомляти.
Зробіть їх обов’язковими для ролей, де цього вимагає ваша політика щодо ШІ.
Рекомендовані вправи
Практика атак для інженерів і щоденні рішення для всіх, хто пише промпти.
Як сертифікація виглядає на практиці
Немає регулятора і немає штрафів. Тиск іде від аудиторів і клієнтів.
AWS: акредитована сертифікація чотирьох сервісів ШІ
У листопаді 2024 року AWS оголосила про акредитовану сертифікацію ISO/IEC 42001 для Amazon Bedrock, Amazon Q Business, Amazon Textract і Amazon Transcribe. Сертифікував Schellman, акредитований ANAB.
За даними AWS, перший наглядовий аудит у листопаді 2025 року завершився без зауважень. Сертифікація не разова: аудитор повертається.
Microsoft: продукти Copilot у сфері дії
Microsoft включає до сфери дії своєї сертифікації ISO/IEC 42001 Microsoft Copilot, GitHub Copilot, Copilot Studio, Security Copilot, Microsoft Foundry та інші.
На її сторінці про відповідність є думка, яку варто повторити своїй команді: клієнти можуть використати сертифікат в оцінці, але власні контролі все одно має оцінити аудитор.
ISO/IEC 42006: правила для самих аудиторів
ISO/IEC 42006, опублікований у липні 2025 року, встановлює додаткові вимоги до органів, що проводять аудит і сертифікацію AIMS за ISO/IEC 42001. Він доповнює ISO/IEC 17021-1.
Для вас це означає, що аудитори самі відповідають стандарту компетентності й чекатимуть такої ж дисципліни у ваших записах за пунктом 7.
Читати далі
Дотичні терміни глосарія
Джерела
- ISO/IEC 42001:2023 Information technology: Artificial intelligence: Management system (preview) ISO/IEC, via VDE Verlag
- ISO/IEC 42001:2023 standard page International Organization for Standardization
- ISO/IEC 42006:2025 audit and certification of AI management systems International Organization for Standardization
- Standardisation of the AI Act European Commission, DG CNECT
- AWS achieves ISO/IEC 42001:2023 accredited certification Amazon Web Services
- AWS completed its first surveillance audit for ISO 42001:2023 with no findings Amazon Web Services
- ISO/IEC 42001:2023 offering Microsoft Learn
Дайте аудитору AIMS записи про навчання, які витримають перевірку
Курси з ШІ за ролями, практичні тренування і датовані докази щороку.
Поширені запитання
Що таке навчання з кібербезпеки для ISO/IEC 42001?
Докази компетентності та обізнаності для системи менеджменту ШІ: від гігієни промптів до ризиків OWASP в агентах і MCP-серверах.
Чи вимагає ISO/IEC 42001 навчання?
Не саме цим словом. Пункт 7.2 вимагає визначити компетентність людей, чия робота впливає на роботу ШІ, і забезпечити її освітою, навчанням чи досвідом. Пункт 7.3 вимагає обізнаності з політикою щодо ШІ.
Для більшості організацій навчання — практичний спосіб виконати обидва, а записи — те, що перевіряє аудитор.
Кому потрібне навчання ISO 42001?
Усім у сфері дії AIMS, чия робота впливає на системи ШІ: розробникам, дата-сайєнтистам, власникам продуктів, операторам інструментів ШІ та власникам ризиків, які їх оцінюють.
Решті в сфері дії потрібна легша обізнаність за пунктом 7.3: знати політику щодо ШІ і свою роль у ній.
Чи обов’язкова сертифікація ISO 42001?
Ні, це добровільний стандарт. Організації сертифікуються, бо клієнти вимагають цього під час закупівель, або тому, що він структурує управління ШІ, яке їм і так потрібне.
Штрафів немає. Наслідок слабкого навчання — невідповідність на аудиті, яку треба виправити.
Чи означає сертифікація ISO 42001 відповідність EU AI Act?
Ні. За AI Act презумпцію відповідності дають лише гармонізовані стандарти, на які є посилання в Офіційному журналі ЄС. ISO/IEC 42001 до них не належить.
Перший гармонізований стандарт до Акта, стандарт системи управління якістю для постачальників високоризикового ШІ, отримав посилання в жовтні 2026 року. AIMS однаково допомагає, бо дає процеси ризиків, документації та компетентності, яких очікує й Акт. Про обов’язок ШІ-грамотності за статтею 4 читайте на нашій сторінці EU AI Act.
Як ISO 42001 пов’язаний з ISO 27001?
Обидва мають ту саму узгоджену структуру, тож пункти 4–10 збігаються і їх можна вести як одну інтегровану систему. ISO 27001 охоплює інформаційну безпеку, ISO 42001 — відповідальну розробку, надання та використання систем ШІ.
Записи про навчання можуть служити обом, якщо кожен курс зіставлено з пунктами, які він підтримує.
Як часто проводити навчання ISO 42001?
Стандарт не задає частоти. Ви маєте показати, що компетентність актуальна і що ви оцінили результат навчання.
Річний цикл збігається з наглядовими аудитами, тому траєкторія повторюється кожні 12 місяців.