NIST CSF: навчання з кібербезпеки
NIST CSF 2.0 добровільний, але категорія PR.AT очікує навчання для всього персоналу і для спеціалізованих ролей, а клієнти, страховики й держоргани регулярно питають, як ви це виконуєте.
Інтерактивні 3D-вправи на 5–10 хвилин, прив’язані до кожної вимоги NIST CSF, і докази проходження, які аудитор може експортувати.
Коротко
- Фреймворк
- NIST CSWP 29, CSF 2.0, опубліковано 26 лютого 2024
- Результати навчання
- PR.AT-01 увесь персонал; PR.AT-02 спеціалізовані ролі
- Статус
- Добровільний; власних штрафів немає
- Структура
- Шість функцій: Govern, Identify, Protect, Detect, Respond, Recover
Де люди з’являються в усіх шести функціях
Навчання належить до Protect, але кожна функція має результат, що залежить від того, що працівники помічають і роблять.
- GV Govern GV.RR: керівництво відповідає за ризики, ролі й обов’язки визначені та доведені до людей.
- ID Identify Працівники знають, які дані й пристрої важливі, і помічають, коли щось не так.
- PR Protect PR.AT-01 і PR.AT-02: обізнаність і навчання для всіх і для спеціалізованих ролей.
- DE Detect Підозрілий лист чи запит на вхід часто першим бачить той, хто його отримав.
- RS Respond RS.CO-02: внутрішніх і зовнішніх зацікавлених осіб повідомляють про інциденти.
- RC Recover Працівники діють за планом відновлення й не відкривають знову діру, якою скористався нападник.
CSF перелічує результати. Як їх досягти, зокрема формат навчання, вирішуєте ви.
Шлях NIST CSF 2.0: одинадцять кроків
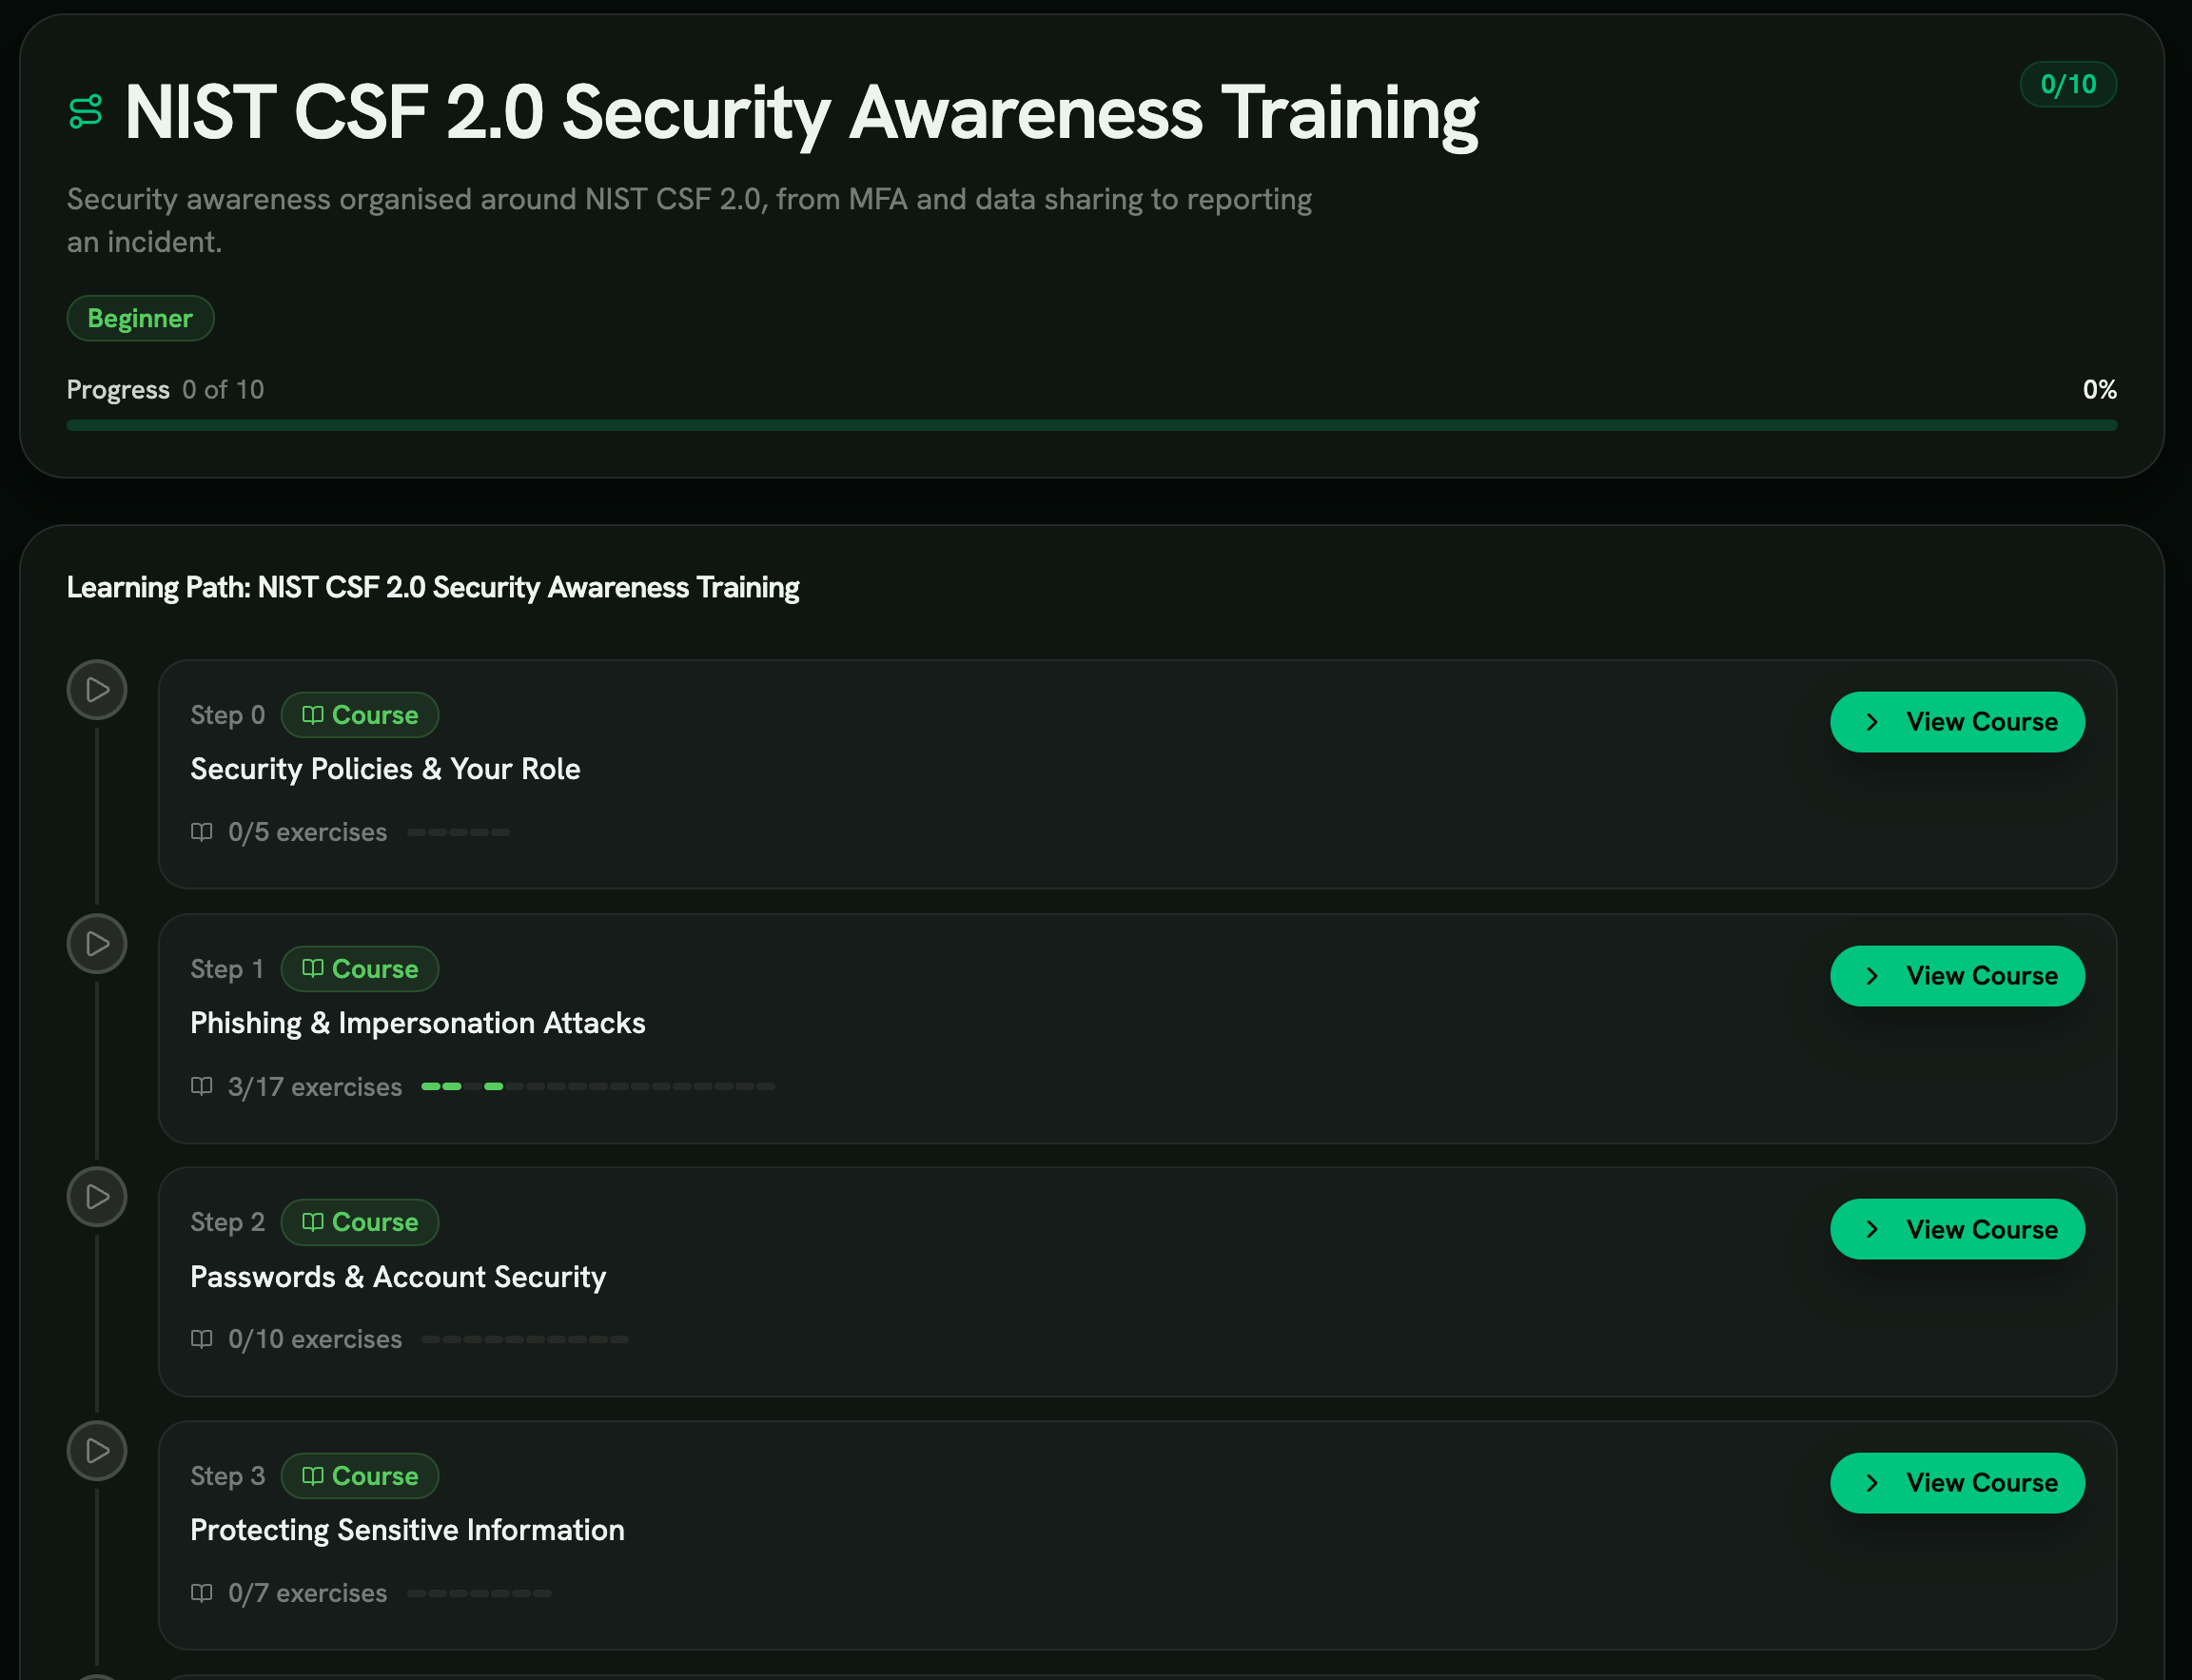
Один навчальний шлях покриває базу PR.AT-01, від ваших політик до повідомлення про інциденти, і повторюється кожні 12 місяців.
- Спершу політики
- Security Policies & Your Role відкриває шлях і пов’язує його з GV.RR.
- Звітування всередині
- Incident Reporting і Real-World Incidents покривають передачу за RS.CO.
- Щороку за замовчуванням
- Шлях перепризначається кожні 12 місяців, з PDF-сертифікатом для кожного.
PR.AT і сусідні категорії, зіставлені з вправами
Підкатегорії CSF, про які найімовірніше спитає рецензент, поруч зі сценарієм, що їх покриває.
GV.OC / PR.AT-1 Обізнаність і навчання ID.RA Оцінювання ризиків (зокрема ризиків ШІ) PR.AA Управління ідентичностями та автентифікація PR.DS Безпека даних PR.IR Стійкість інфраструктури та резервне копіювання DE.AE / DE.CM Виявлення аномалій та подій RS.MA / RS.CO Реагування на інциденти та комунікація PR.PS Безпека платформ Результати CSF поза PR.AT, які несуть ваші люди
Підкатегорії поза PR.AT, які все одно тримаються на навченому персоналі.
GV.RR-02: ролі й обов’язки відомі
Security Policies & Your Role дає кожному основи політик і пояснює його роль у них.
Так GV.RR-02 стає тим, що люди можуть описати, а не документом на спільному диску.
GV.SC-06: перевірка перед новими постачальниками
Запити на зміну реквізитів і фальшиві листи від постачальників перевіряють, чи звіряє працівник контрагента, перш ніж діяти.
Сценарії Business Email Compromise і Verification Procedures відпрацьовують зворотний дзвінок.
DE.CM-03: дії персоналу й використання технологій
Інструменти виявлення ловлять багато, але людина, яка помітила дивний запит MFA чи фальшиву сторінку входу, часто швидша.
Вправи з фішингу, смішингу й MFA fatigue тренують цей перший погляд.
RS.CO-02 і RS.CO-03: повідомити й поділитися
Incident Reporting пояснює, про що повідомляти і кому.
Real-World Incidents показує випадки, де повідомлення надійшло пізно або не надійшло зовсім.
Як програма за CSF доходить до PR.AT
Як Core, Profiles і Tiers перетворюють PR.AT на те, що можна показати.
01 Етап 1: ролі в Govern (GV.RR)
GV.RR-01 покладає на керівництво організації відповідальність за кіберризики. GV.RR-02 вимагає, щоб ролі й обов’язки були визначені, доведені до людей і виконувалися.
Тут ви вирішуєте, хто відповідає за навчання і які ролі вважаються спеціалізованими для PR.AT-02.
02 Етап 2: поточний і цільовий профіль
Organizational Profile у CSF описує, де ви зараз і де хочете бути, результат за результатом.
Для PR.AT розрив зазвичай конкретний: навчання є, але не за ролями, або воно відбувається, але не лишає записів.
03 Етап 3: база PR.AT-01
Усі отримують однакове ядро: політики, фішинг, паролі, робота з даними, пристрої, браузер і звітування.
Якщо подати його як призначений навчальний шлях, кожна людина матиме дату початку, строк і запис про проходження.
04 Етап 4: рольові сценарії PR.AT-02
Спеціалізовані ролі стикаються з конкретними атаками. Фінанси отримують шахрайство з рахунками, служба підтримки — підозрілі запити на скидання пароля, керівники — дипфейк-дзвінки.
Обирайте ролі за рішеннями з GV.RR, щоб два результати збігалися.
05 Етап 5: зв’язок навчання зі звітуванням (RS.CO)
RS.CO-02 очікує, що внутрішніх і зовнішніх зацікавлених осіб повідомляють про інциденти. Цей ланцюжок починається, коли працівник повідомляє, що побачив.
Навчайте самого маршруту: кому сказати, як швидко і що зберегти.
06 Етап 6: рівень (Tier) і докази
Рівні CSF ідуть від Partial (Tier 1) через Risk Informed і Repeatable до Adaptive (Tier 4).
Разове заняття без записів виглядає як Tier 1. Для Repeatable потрібні регулярні призначення з даними про проходження.
07 Навчання, яке добре читається на тлі PR.AT
PR.AT-01 вимагає знань і навичок, а не присутності. Інтерактивні вправи змушують діяти: відкрити пошту, оцінити посилання, вирішити, чи повідомляти.
Результат — запис рішення, і він каже більше, ніж перегляд відео.
PR.AT-02 потребує поділу за ролями. Практичний варіант:
- Увесь персонал: шлях CSF з одинадцяти кроків.
- Фінанси й розрахунки з постачальниками: компрометація ділового листування і перевірка.
- ІТ і служба підтримки: MFA fatigue і підозрілі запити на скидання.
- Керівники: тренування з дипфейк-голосом і відео.
Тримайте докази там, де їх прочитає рецензент. RansomLeak дає PDF-сертифікат для кожного учня, CSV-експорт по тенанту і сторінку звіту з відповідності, а також синхронізує проходження з Vanta або Drata.
Рекомендовані вправи
Спільна база для PR.AT-01, далі рольові сценарії для PR.AT-02.
- Фішинг Основний сценарій PR.AT-01: оцінити лист, перш ніж клікати. Спробувати вправу
- Смішинг Приманки в SMS, які взагалі оминають поштовий фільтр. Спробувати вправу
- Атака MFA fatigue Для ІТ і служби підтримки за PR.AT-02: повторні push-запити і фальшиві запити на скидання. Спробувати вправу
- Компрометація ділового листування Для фінансів за PR.AT-02 і GV.SC-06: змінені реквізити від знайомого постачальника. Спробувати вправу
- Процедури перевірки Звичка передзвонювати, що перетворює підозрілий запит на перевірений. Спробувати вправу
- Вейлінг із дипфейком Для керівників за PR.AT-02: клонований голос чи обличчя, що просить гроші. Спробувати вправу
- Повідомлення про інциденти Перша ланка ланцюжка повідомлень за RS.CO-02. Спробувати вправу
Дотичні терміни глосарія
Джерела
Дайте на PR.AT відповідь, яку можна вивантажити
Призначте шлях CSF один раз і беріть записи про проходження, коли їх попросить клієнт чи страховик.
Поширені запитання
Що таке навчання з кібербезпеки для NIST CSF?
NIST Cybersecurity Framework (CSF) 2.0 — добровільний набір результатів кібербезпеки, який Національний інститут стандартів і технологій США опублікував у лютому 2024 року. Його категорія Awareness and Training (PR.AT) очікує, що весь персонал і люди на спеціалізованих ролях матимуть знання й навички, щоб працювати з урахуванням кіберризиків.
Чи вимагає NIST CSF навчання з безпеки?
CSF 2.0 містить його як результат. Категорія Awareness and Training (PR.AT) має дві підкатегорії: PR.AT-01 для всього персоналу і PR.AT-02 для людей на спеціалізованих ролях.
Оскільки CSF добровільний, «вимагає» стосується вас лише тоді, коли його прийняли ви, договір із клієнтом або регулятор.
Що таке PR.AT-01 і PR.AT-02?
PR.AT-01: персонал отримує обізнаність і навчання, щоб мати знання й навички для виконання загальних завдань з урахуванням кіберризиків.
PR.AT-02: люди на спеціалізованих ролях отримують обізнаність і навчання, щоб мати знання й навички для своїх профільних завдань з урахуванням кіберризиків.
Чи є штрафи за невиконання NIST CSF?
Від NIST — ні. Фреймворк не має власних штрафів, аудитів чи сертифікації.
Наслідки визначає той, хто його прийняв: договір із клієнтом, політика федерального відомства або ваше внутрішнє зобов’язання перед правлінням.
Як часто проводити навчання за NIST CSF?
CSF не встановлює частоти. Щорічне навчання для всіх — поширена база, з додатковими сценаріями після зміни ролі чи інциденту.
Шлях CSF у RansomLeak перепризначається кожні 12 місяців.
Що змінилося для навчання в CSF 2.0?
У версії 2.0 обізнаність і навчання — це категорія PR.AT з двома підкатегоріями. Нова функція Govern додає GV.RR, що покладає відповідальність за кібербезпеку на керівництво і вимагає визначити й довести до людей ролі.
Так легше пов’язати, хто проходить навчання PR.AT-02, з рішеннями, ухваленими в Govern.
Чи можна сертифікуватися за NIST CSF?
NIST не сертифікує організації за CSF. Організації описують свою відповідність через Profiles і Tiers, а деякі замовляють оцінку третьої сторони.
Записи про навчання — одна з найпростіших для доведення частин такої оцінки.