CMMC: навчання з кібербезпеки
CMMC Level 1 вимагає від оборонних підрядників щороку підтверджувати, що 15 базових запобіжників захищають Federal Contract Information. Серед них немає вимоги про навчання, але більшість із них ламається, коли людина діє неправильно.
Інтерактивні 3D-вправи на 5–10 хвилин, прив’язані до кожної вимоги CMMC, і докази проходження, які аудитор може експортувати.
Коротко
- Правило
- 32 CFR Part 170, чинне з 16 грудня 2024
- У контрактах
- Пункт DFARS діє з 10 листопада 2025, запровадження за 3 роки
- Level 1
- 15 запобіжників FAR 52.204-21, самооцінка й підтвердження щороку
- Навчання
- Прямий обов’язок з Level 2 (NIST SP 800-171, 3.2.1–3.2.3)
Скільки коштувала одному підряднику неправдива заява про кібербезпеку
Підтвердження — це заява уряду. Мін’юст США вважає неправдиві заяви шахрайством.
MORSECORP: $4,6 млн через завищений бал у SPRS
У березні 2025 року оборонний підрядник MORSECORP погодився сплатити $4,6 млн для врегулювання звинувачень за False Claims Act щодо контрактів з армією та ВПС США.
У січні 2021 року MORSE вніс у SPRS бал 104. Консультант згодом оцінив реальний бал у -142, а MORSE оновив SPRS лише в червні 2023 року, після повістки від уряду.
Справу ініціював інсайдер
Це був позов qui tam від працівника компанії. Викривач отримав $851 000 із суми врегулювання.
Працівники, які знають, що заява про кібербезпеку неправдива, можуть повідомити про це, і False Claims Act за це винагороджує.
Чому це важливо для Level 1
Справа MORSE стосувалася контролів NIST SP 800-171, а не Level 1. Але механізм той самий.
Підтвердження Level 1 у SPRS — це заява уряду. Якщо 15 запобіжників насправді не працюють, посадова особа підписала неточну заяву.
15 запобіжників Level 1 за доменами
FAR 52.204-21(b)(1) перелічує їх як пункти (i)–(xv). Порахуйте, скільки з них залежать від правильного рішення людини.
- AC · i–iv Контроль доступу Лише авторизовані користувачі й пристрої, обмежені функції, перевірені зовнішні підключення та контроль того, що публікується відкрито.
- IA · v–vi Ідентифікація та автентифікація Знати, хто або що підключається, і перевірити це до надання доступу.
- MP · vii Захист носіїв Очистити або знищити носії з FCI перед утилізацією чи повторним використанням.
- PE · viii–ix Фізичний захист Обмежити фізичний доступ, супроводжувати відвідувачів, вести журнали доступу.
- SC · x–xi Захист систем і комунікацій Стежити за межами мережі й тримати публічні системи в окремих підмережах.
- SI · xii–xv Цілісність систем та інформації Швидко виправляти вразливості, мати захист від шкідливого коду, оновлювати його, сканувати зовнішні файли.
У цьому переліку немає пункту про навчання. Домен Awareness and Training починається з Level 2.
Як проходить самооцінка Level 1
Що правило вимагає від підрядника Level 1 і хто за це підписується.
01 Етап 1: Переконайтеся, що у вас FCI, а не CUI
FCI — це інформація, отримана від уряду або створена для нього за контрактом і не призначена для публічного поширення. Якщо ви працюєте лише з FCI, ваша ціль, найімовірніше, Level 1.
Якщо є й CUI, тендер зазвичай вимагатиме Level 2, і вимоги до навчання зміняться.
02 Етап 2: Визначте системи, що торкаються FCI
Оцінка охоплює системи, які обробляють, зберігають або передають FCI: пошту, файлові сховища, ноутбуки, що використовуються за контрактом.
Люди, які працюють із цими системами, теж у межах оцінки.
03 Етап 3: Усі 15 вимог мають бути MET
32 CFR 170.15 вимагає результату MET для кожної вимоги Level 1. Плани дій (POA&M) на Level 1 не допускаються.
Оцінка йде за цілями NIST SP 800-171A, де замість CUI читається FCI.
04 Етап 4: Внесіть результати в SPRS і підтвердьте
Результати вносяться в Supplier Performance Risk System (SPRS). Старша посадова особа підтверджує відповідність систем у межах оцінки.
Згідно з пунктом DFARS, підтвердження оновлюється щороку або раніше, якщо статус відповідності змінився.
05 Етап 5: Повторюйте щороку й зберігайте докази
Самооцінку повторюють щороку, щоб зберегти статус Level 1 (Self). 32 CFR 170.15 також вимагає зберігати докази шість років від дати статусу CMMC.
Записи про навчання найпростіше тримати в порядку, якщо цикл автоматизований.
06 Навчання, яке підкріплює підтвердження
Навчайте тому, що люди можуть зламати. Працівник, який викладе документ контракту на публічний сайт, порушує пункт (iv). Той, хто ділиться логіном, — пункти (v) і (vi).
Так само з відвідувачами й носіями. Відвідувач без супроводу — це пункт (ix), а викинутий диск з FCI — пункт (vii).
Коротко й щороку. 12-місячний цикл збігається з підтвердженням у SPRS, тож запис про навчання й підтвердження описують той самий період.
Інтерактивні сценарії тут кращі за слайди, бо йдеться про дії: перевірити відправника, зупинити незнайомця біля дверей.
Плануйте Level 2. NIST SP 800-171 3.2.1–3.2.3 вимагають обізнаності всіх користувачів, рольового навчання й навчання щодо інсайдерських загроз.
Програма Level 1, що вже працює щороку з записами на кожну людину, — добра основа для розширення.
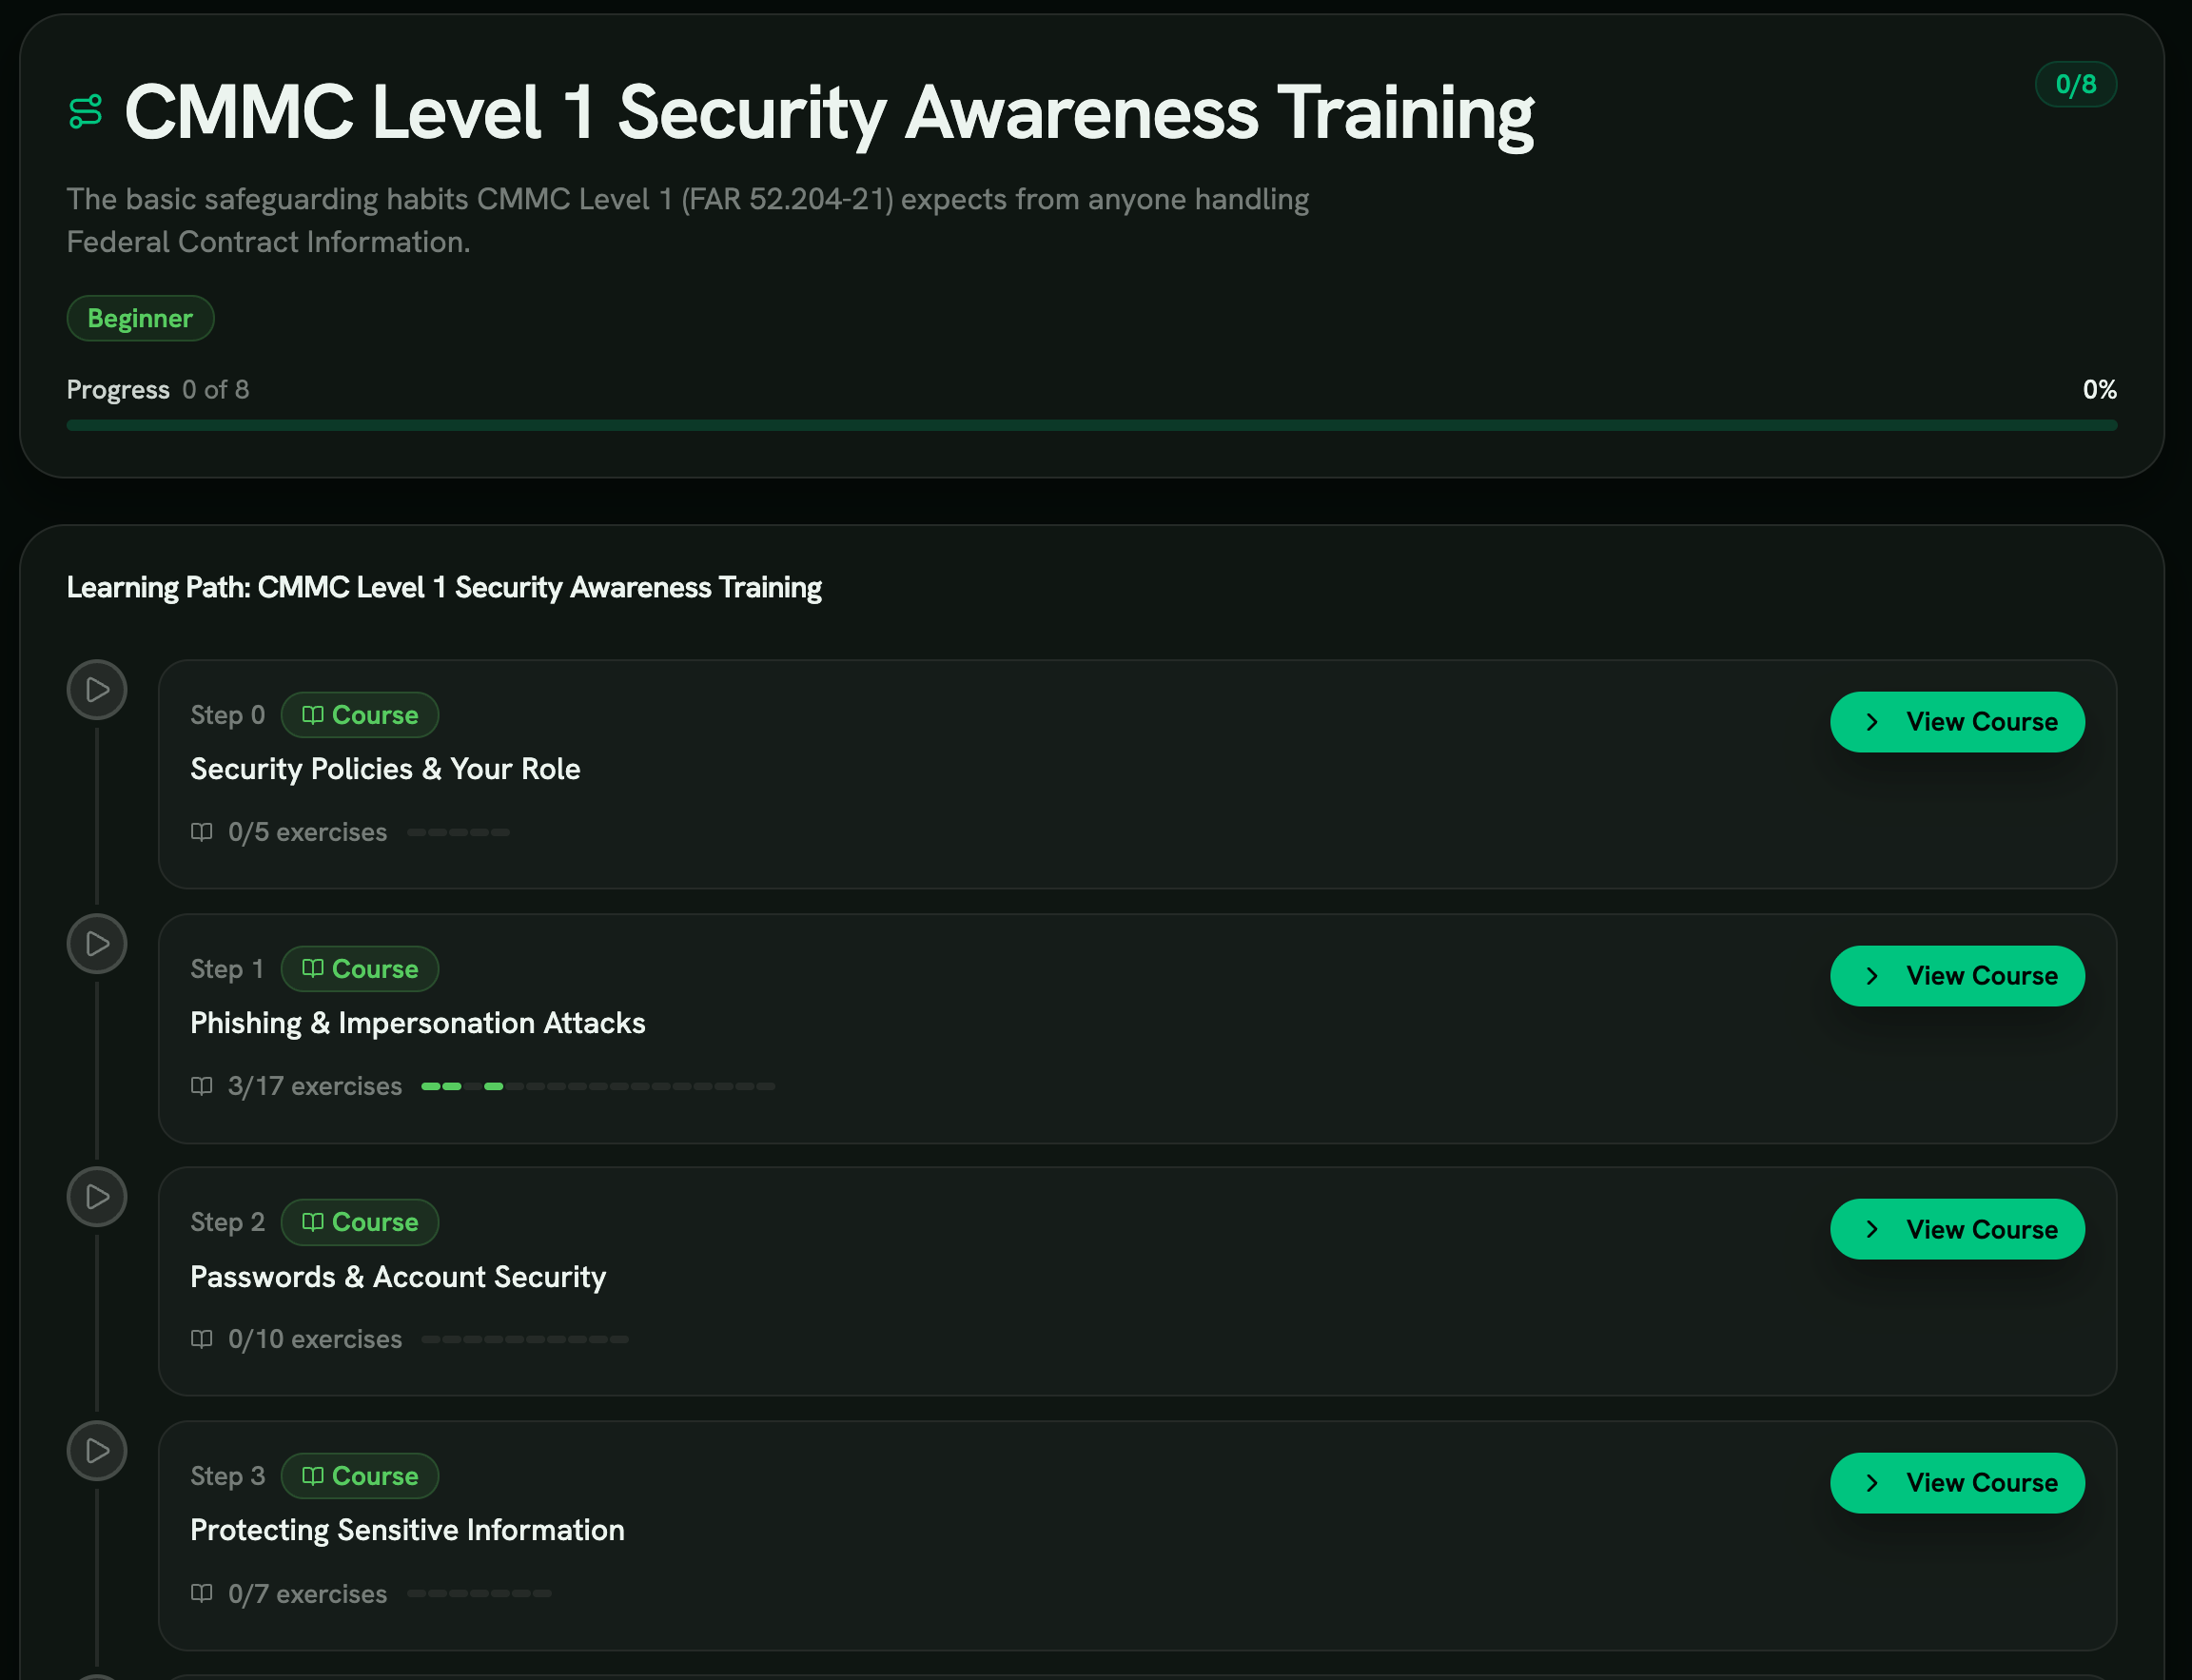
Навчальний шлях CMMC Level 1 очима працівника
Вісім курсів в одному шляху, які призначаються повторно кожні 12 місяців, щоб записи збігалися з річним підтвердженням.
- Вісім кроків
- Від політик безпеки й фішингу до безпеки пристроїв, безпеки на робочому місці та повідомлення про інциденти.
- Річний цикл
- Шлях повторюється кожні 12 місяців, у ритмі підтвердження в SPRS.
- Докази на кожного
- PDF-сертифікати, CSV для всього тенанта і сторінка звіту про відповідність, із синхронізацією у Vanta або Drata.
Запобіжники Level 1 і вправи до них
Оберіть сценарії для запобіжників, які персонал може випадково порушити: публікації, облікові дані, відвідувачі, носії.
AC.L1-3.1.1 Обмеження доступу до систем AC.L1-3.1.20 / 3.1.22 Зовнішні з’єднання та публічні системи IA.L1-3.5.1 / 3.5.2 Ідентифікація та автентифікація користувачів MP.L1-3.8.3 Очищення та захист носіїв PE.L1-3.10.1 / 3.10.3 Фізичний доступ і контроль відвідувачів SI.L1-3.14.1 / 3.14.2 Виявлення шкідливого коду SI.L1-3.14.5 Періодичні сканування та оновлення Запобіжники Level 1, що залежать від людей
Де саме поведінка персоналу вирішує, чи втримається запобіжник Level 1.
Пункт (iv): контроль публічних публікацій
FCI за визначенням не призначена для публічного поширення. Персонал має впізнавати деталі контракту, перш ніж викласти їх у соцмережі, публічний репозиторій чи відкрите посилання.
Курс Protecting Sensitive Information пояснює, що є чутливим і де йому місце.
Пункти (v) і (vi): ідентифікація та автентифікація
Спільні облікові записи й повторні паролі зводять автентифікацію нанівець. Фішинг робить це ще швидше, передаючи облікові дані комусь іншому.
Курси Passwords & Account Security та Phishing & Impersonation Attacks охоплюють обидва шляхи.
Пункт (vii): очищення або знищення носіїв
Ноутбук, відправлений на утилізацію, чи флешка в шухляді можуть досі містити FCI.
Device Security пояснює, що робити зі старими носіями й чому не можна вставляти невідому флешку.
Пункти (viii) і (ix): фізичний доступ і відвідувачі
Зчитувач перепусток не зупинить того, хто пройде слідом за працівником. Правила супроводу й журналів працюють, лише якщо персонал їх виконує.
Workplace Security охоплює проходження слідом, відвідувачів без супроводу та чистий стіл.
Пункти (xii)–(xv): вразливості та шкідливий код
Оновлення й антивірус — здебільшого робота ІТ. Але саме працівник вирішує, чи відкласти оновлення, відкрити зовнішнє вкладення або завантажити програму з невідомого сайту.
Web & Browser Safety та Device Security охоплюють ці рішення.
Повідомлення: як запобіжники перевіряються
Підтвердження надійне настільки, наскільки поінформована посадова особа. Працівники, які повідомляють про втрачений ноутбук чи підозрілий вхід, дають шанс виправити проблему до підтвердження.
Тому шлях завершується курсом Incident Reporting.
Рекомендовані вправи
Короткі сценарії для людей, які щодня працюють з FCI.
- Надмірна відвертість у соцмережах Пункт (iv): деталі контракту часто витікають через гордий допис про новий тендер. Спробувати вправу
- Фішинг Пункти (v) і (vi): викрадений пароль обходить автентифікацію без жодного злому мережі. Спробувати вправу
- Звички роботи з менеджером паролів Унікальні облікові дані для кожного, щоб ідентифікація мала сенс. Спробувати вправу
- Налаштування MFA Сильніша автентифікація для облікових записів, що відкривають FCI. Спробувати вправу
- Атака з підкинутою флешкою Пункти (vii) і (xv): невідомі носії та файли ззовні мережі. Спробувати вправу
- Відвідувачі без супроводу Пункт (ix): правило супроводу саме тоді, коли його найлегше пропустити. Спробувати вправу
- Прогалини в реєстрації відвідувачів Знову пункт (ix): журнал доступу працює, лише якщо в ньому кожен відвідувач. Спробувати вправу
- Основи чистого столу Пункт (viii): роздрукована FCI на столі доступна кожному, хто проходить повз. Спробувати вправу
- Повідомлення про інциденти Доносить проблеми до посадової особи ще до щорічного запису в SPRS. Спробувати вправу
Дотичні терміни глосарія
Джерела
- Cybersecurity Maturity Model Certification (CMMC) Program, final rule (89 FR 83092) Federal Register via govinfo
- DFARS: Assessing Contractor Implementation of Cybersecurity Requirements, final rule (90 FR 43560) Federal Register via govinfo
- 48 CFR 52.204-21 Basic Safeguarding of Covered Contractor Information Systems Cornell Legal Information Institute (eCFR text)
- 32 CFR 170.3 Applicability (phased implementation) Cornell Legal Information Institute (eCFR text)
- 32 CFR 170.14 CMMC model Cornell Legal Information Institute (eCFR text)
- 32 CFR 170.15 CMMC Level 1 self-assessment Cornell Legal Information Institute (eCFR text)
- NIST SP 800-171 Rev. 2, Protecting CUI in Nonfederal Systems NIST
- Defense Contractor MORSECORP Inc. Agrees to Pay $4.6 Million to Settle Cybersecurity Fraud Allegations U.S. Department of Justice
Дайте відповідальній особі на що спертися
Щорічний запис про навчання кожного, хто працює з FCI, готовий до внесення в SPRS.
Поширені запитання
Що таке навчання з кібербезпеки для CMMC?
CMMC Level 1 стосується кожного оборонного підрядника, який має справу з Federal Contract Information. Посадова особа щороку підтверджує відповідність у SPRS, а Мін’юст США вже врегульовував справи за False Claims Act через неправдиві заяви про кібербезпеку. Навчання — це те, що тримає 15 запобіжників у реальній роботі.
Чи вимагає CMMC Level 1 навчання з кібербезпеки?
Ні. Level 1 складається з 15 вимог FAR 52.204-21(b)(1), і жодна з них не стосується навчання. Домен Awareness and Training з’являється на Level 2 через NIST SP 800-171 3.2.1–3.2.3.
Утім навчання важливе й на Level 1, бо частина запобіжників (публікації, автентифікація, відвідувачі, утилізація носіїв) залежить від поведінки персоналу.
Яке навчання вимагає CMMC Level 2?
Level 2 спирається на NIST SP 800-171 Rev. 2. Родина Awareness and Training має три вимоги: обізнаність користувачів про ризики й політики, навчання персоналу відповідно до їхніх ролей у безпеці та навчання розпізнавати й повідомляти ознаки інсайдерських загроз.
Як часто проводиться самооцінка Level 1?
Щороку. 32 CFR 170.15 вимагає щорічної самооцінки з результатами в SPRS і підтвердженням старшої посадової особи. Пункт DFARS також вимагає нового підтвердження, якщо статус відповідності змінився.
Коли CMMC з’явиться в моїх контрактах?
Правило DFARS набуло чинності 10 листопада 2025 року, з цього почалася Phase 1. Phase 2, яка додає сертифікацію Level 2 третьою стороною, починається через рік, 10 листопада 2026 року.
Phase 3 і 4 йдуть із річним інтервалом. Після повного запровадження CMMC застосовується до всіх контрактів з FCI або CUI, крім суто COTS-закупівель.
Чи може неправдиве підтвердження CMMC призвести до справи за False Claims Act?
Мін’юст США вже врегульовував справи за False Claims Act через неточні заяви оборонних підрядників про кібербезпеку. У 2025 році MORSECORP сплатив $4,6 млн, бо вказав у SPRS значно вищий бал, ніж реальний.
Підтвердження CMMC — схожа заява уряду. Щодо власних ризиків зверніться до юриста.
Чи можна мати план дій (POA&M) на Level 1?
Ні. 32 CFR 170.15 прямо забороняє POA&M для Level 1. Усі 15 вимог мають бути MET, щоб отримати статус Level 1 (Self).