HITRUST: навчання з кібербезпеки
HITRUST CSF — це фреймворк із сертифікацією, який зводить HIPAA, NIST, ISO та десятки інших джерел в один набір контролів. Навчання персоналу належить до домену Education, Training and Awareness, і його перевіряють на кожному рівні оцінки.
Інтерактивні 3D-вправи на 5–10 хвилин, прив’язані до кожної вимоги HITRUST, і докази проходження, які аудитор може експортувати.
Коротко
- Фреймворк
- HITRUST CSF v11, зараз версія v11.9.0
- Оцінки
- e1 та i1 діють рік, r2 — два роки
- Домен навчання
- Education, Training and Awareness
- Наслідки
- Без штрафів: втрачений або відкладений сертифікат і відкриті CAP
Три оцінки, один контроль навчання
Рівень визначає, скільки вимог перевірить асесор. Але не те, чи потрібне навчання вашим людям.
- e1 Essentials, 1 рік 43 базові вимоги. Часто перше, що просять у невеликого постачальника.
- i1 Implemented, 1 рік 182 вимоги, побудовані навколо актуальних загроз. Включає все з e1.
- r2 Risk-based, 2 роки Найбільший набір під ваші фактори ризику, з проміжною перевіркою через рік.
Кожна вимога e1 переходить в i1, а кожна вимога i1 — в r2. Програма навчання, зроблена під e1, працює й на вищих рівнях.
Один навчальний шлях для вимог до навчання
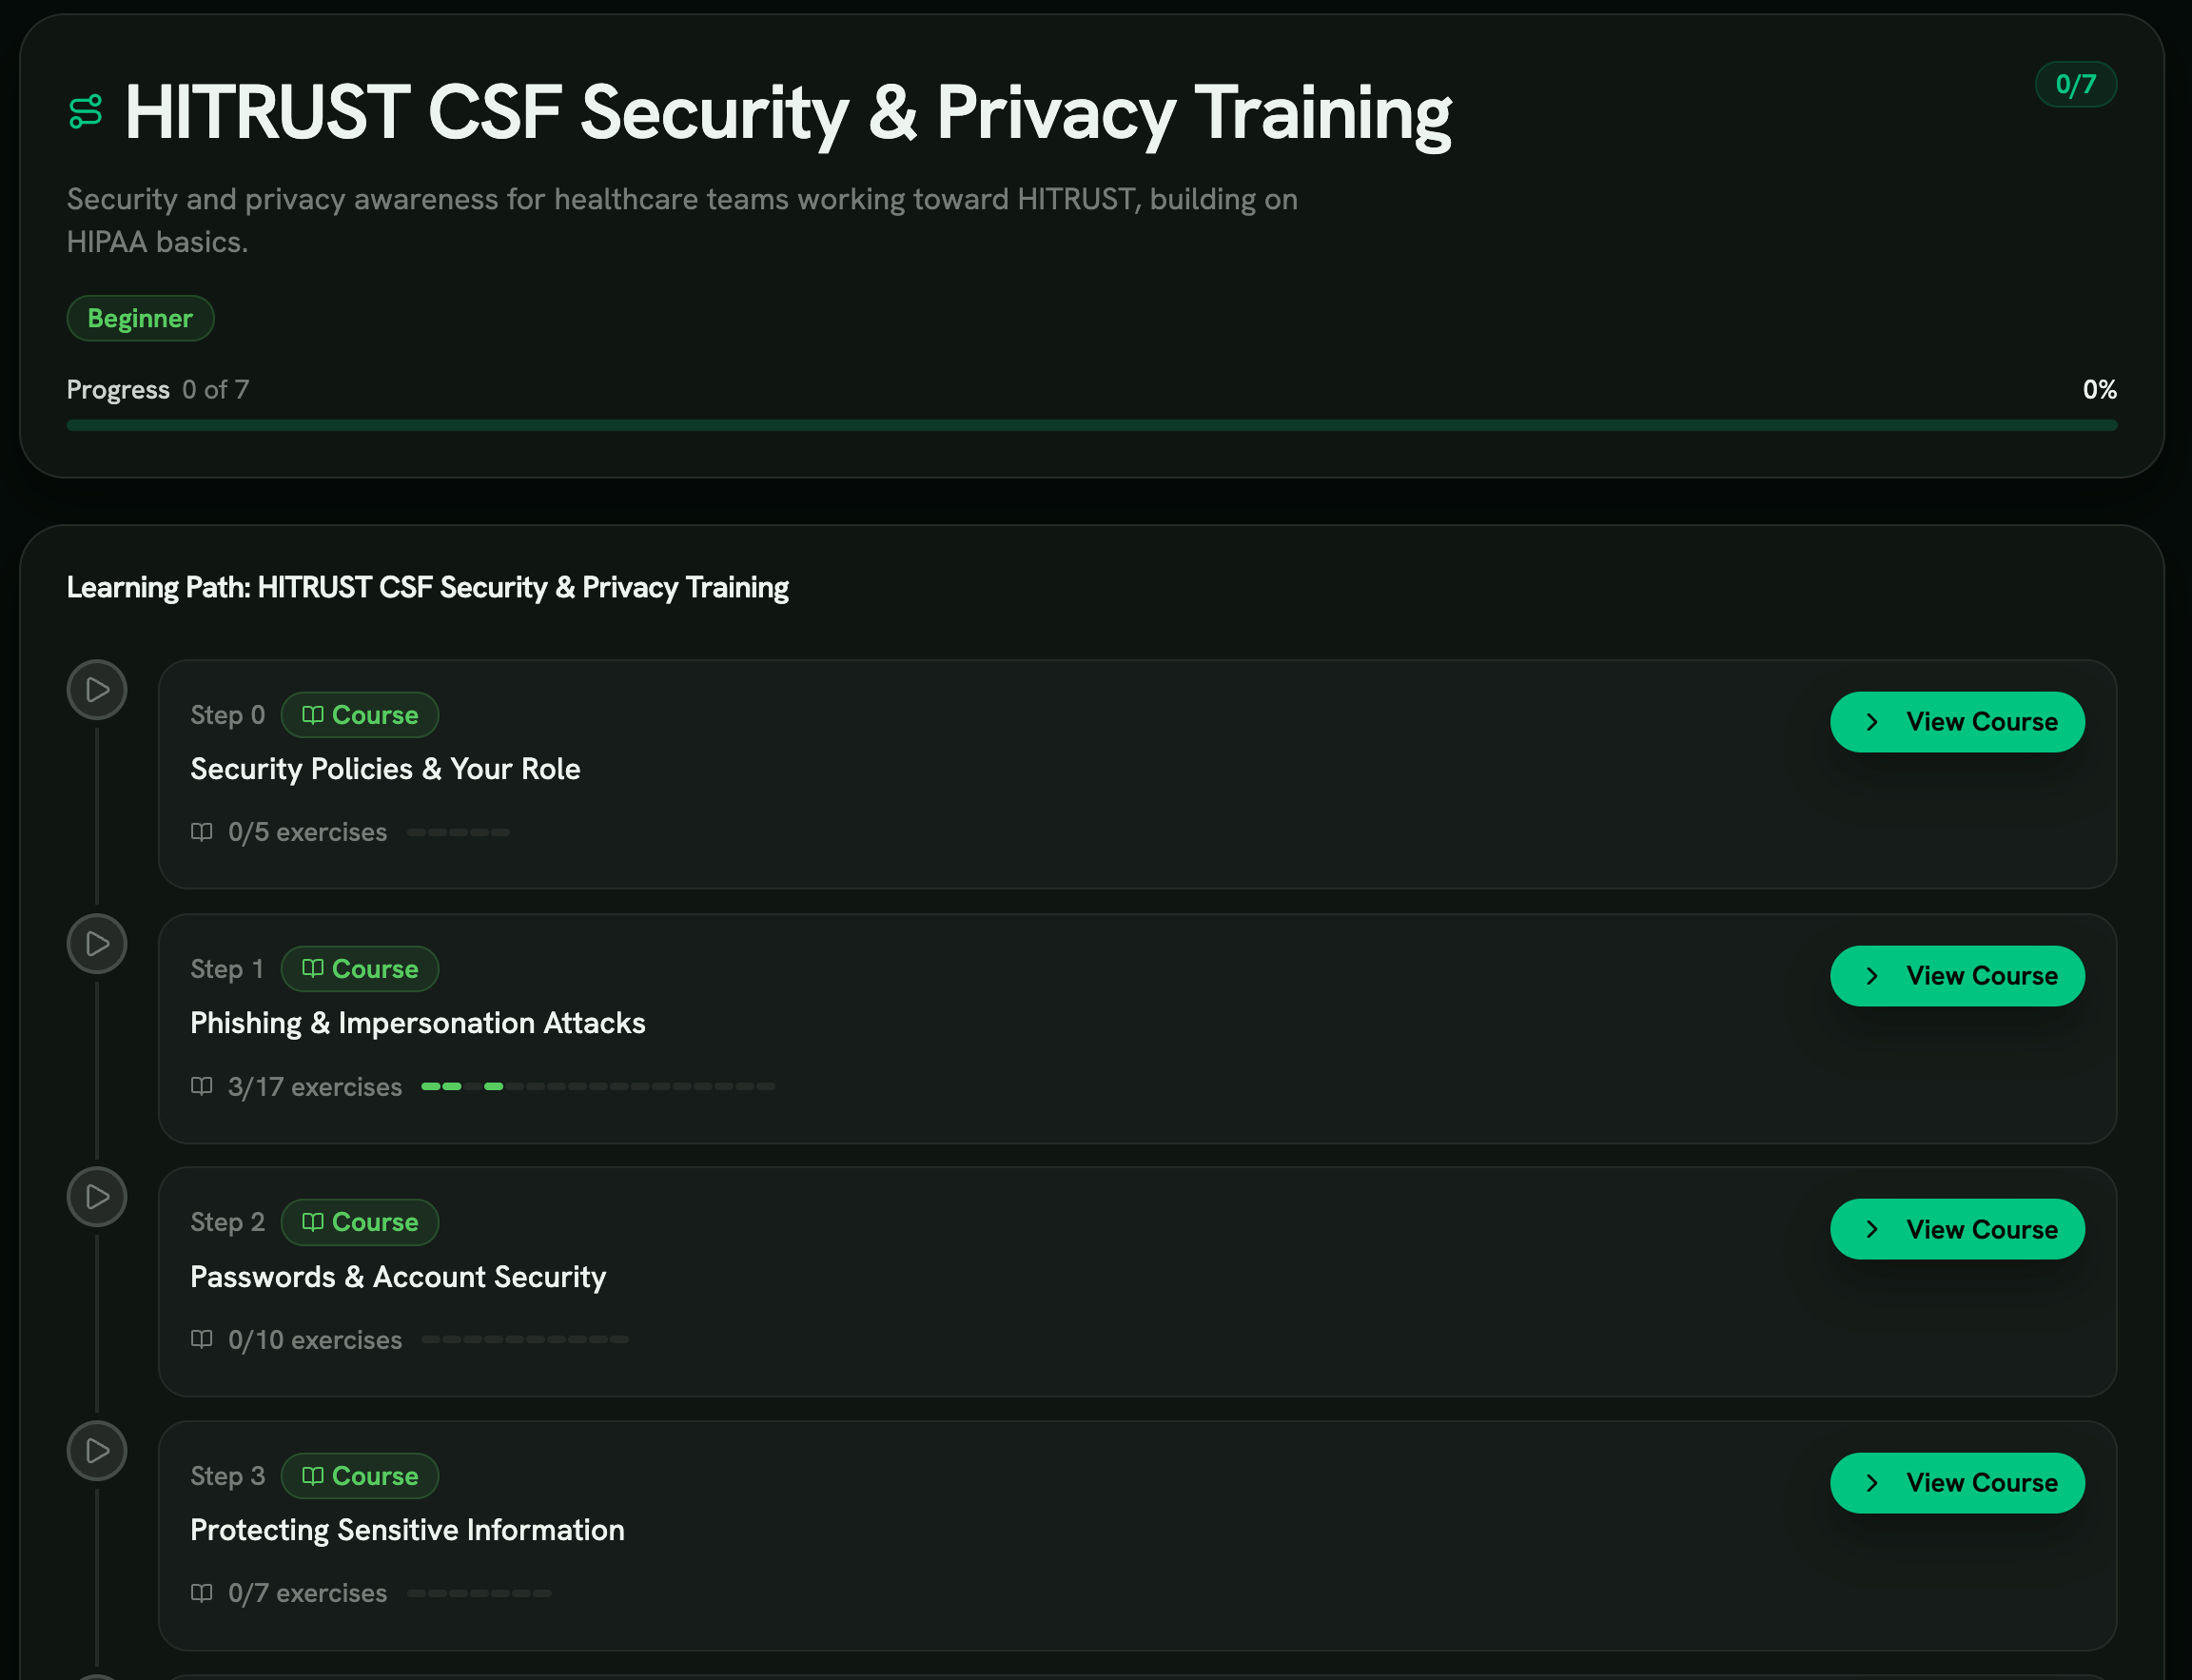
HITRUST CSF Security Awareness Training має вісім кроків: від вашої ролі за політикою безпеки до того, як повідомити про інцидент.
- Вісім кроків
- Політики, фішинг, паролі, чутливі дані, пристрої, робоче місце, публічні місця й повідомлення про інциденти.
- Призначається кожні 12 місяців
- Шлях перепризначається щороку, тож ніхто не пропустить свою дату.
- Записи по кожній людині
- PDF-сертифікати, CSV по тенанту й сторінка звіту про відповідність, із синхронізацією у Vanta або Drata.
Як навчання оцінюють за HITRUST CSF
Де навчання розташоване в CSF і що асесор попросить показати.
01 Оберіть рівень, який просить клієнт
e1 має 43 вимоги й діє один рік. i1 має 182 вимоги й теж діє рік. r2 підлаштовується під ваші фактори ризику й діє два роки.
Навчання входить у всі три. Змінюється лише кількість пов’язаних вимог, які асесор перевіряє поруч.
02 Визначте, хто в скоупі
Оцінка HITRUST охоплює визначений скоуп: системи, приміщення й людей, що працюють із даними, важливими для ваших клієнтів.
Навчання потрібне всім у цьому скоупі. Зазвичай це й підрядники з доступом, а не лише штатні працівники.
03 Охопіть зміст, який називають вимоги
Асесори шукають навчання з вашої політики безпеки, розпізнавання загроз на кшталт фішингу, захисту облікових даних і даних загалом, а також повідомлення про підозрілий інцидент.
Точні формулювання вимог залежать від рівня й версії CSF. Ви побачите їх у MyCSF після налаштування оцінки.
04 Узгодьте навчання з письмовою політикою
Асесор порівнює, чого ви навчили, з тим, що написано в політиці. Курс без вашого каналу повідомлень чи ваших правил щодо паролів залишає прогалину.
Тримайте версію політики поруч із версією контенту, щоб їх можна було звірити.
05 Зберігайте докази для вибірки
Очікуйте запиту на список людей у скоупі та вибірку з нього. Для кожної людини з вибірки знадобиться курс, дата завершення й підтвердження, що зміст відповідав політиці.
Загальної цифри з дашборда замало. Майте напоготові запис по кожній людині.
06 Підтримуйте навчання між оцінками
Сертифікат r2 потребує проміжної оцінки близько річниці, щоб лишатися чинним. Щорічне навчання, що прострочилося на дев’ятому місяці, там і виявиться.
Перепризначення кожні 12 місяців тримає вас готовими і до проміжної, і до наступної повної оцінки.
07 Навчання HITRUST, яке люди проходять до кінця
Кожен крок — інтерактивна вправа. Учень читає пошту, відповідає на дзвінок чи працює за столом і має ухвалити рішення.
Зворотний зв’язок вказує на пропущену ознаку й на те, що натомість радить ваша політика.
Між щорічними циклами працюють дрили з фішингу, смішингу та дипфейків. Вони дають другий вид доказів: що люди зробили, коли надійшла реалістична приманка.
Докази завершення — по кожній людині. Ви отримуєте PDF-сертифікат для кожного учня, CSV по всьому тенанту й сторінку звіту про відповідність, яку можна передати асесору.
Якщо ви користуєтеся Vanta чи Drata, записи синхронізуються й туди.
Домени HITRUST і вправи до них
Домени CSF, яких торкається клік по фішингу чи загублений ноутбук, і вправа, що відпрацьовує кожен.
01 Програма управління інформаційною безпекою 07 Управління вразливостями 08 Контроль доступу 09 Комунікації та операції 11 Управління інцидентами інформаційної безпеки 12 Безперервність бізнесу та відновлення після збоїв Рекомендовані вправи
Для тих людей, яких асесор вашого медичного клієнта найімовірніше візьме у вибірку.
Навчання для суміжних доменів
Сусідні з навчанням домени CSF і сценарій для кожного.
Education, Training and Awareness
Шлях відкривається кроком про політики, бо асесори хочуть, щоб люди знали, що в політиці написано і яка їхня роль.
Кожен наступний крок завершується дією, якої очікує політика, тож навчання й документ не розходяться.
Incident Management
Останній крок шляху — повідомлення про інциденти: що повідомляти, як швидко і кому.
Вправа General Incident Reporting відпрацьовує справжнє повідомлення, що допомагає, коли асесор питає, як люди ескалюють підозру на порушення.
Password Management
Крок про паролі й безпеку облікових записів охоплює менеджери паролів, MFA і небезпеку повторного використання.
Вправа MFA Fatigue Attack додає атаку спамом push-запитів, через яку люди досі підтверджують вхід, якого не починали.
Endpoint і Mobile Device Security
Крок про безпеку пристроїв охоплює блокування, оновлення й дії, коли телефон чи ноутбук зник.
Крок про роботу в публічних місцях у шляху необов’язковий. Призначайте його тим, хто працює з клінік, готелів чи в дорозі.
Data Protection and Privacy
Крок про захист чутливої інформації вчить розпізнавати регульовані дані й передавати їх лише погодженими каналами.
Він доповнює обов’язки щодо приватності за HIPAA, якщо ви також під ним.
Physical and Environmental Security
Крок про безпеку на робочому місці охоплює проходження «на хвості», відвідувачів, чистий стіл і роздруківки, забуті в принтері.
Саме такі прогалини зазвичай знаходять під час обходу в день оцінки.
Чого коштує прогалина в навчанні за HITRUST
Чого коштує прогалина в навчанні, коли покаранням є звіт, а не штраф.
Вимога отримує низьку оцінку й відкриває CAP
Коли вимога не набирає достатньо балів, вона може породити план коригувальних дій (CAP). У ньому вказано, що ви виправите й до якого строку.
CAP видно у звіті, який читає ваш клієнт, тож прогалину в навчанні доведеться пояснювати під час перевірки постачальника.
Проміжна оцінка r2 дивиться на відкриті CAP
Проміжна оцінка r2 повторно перевіряє вибірку вимог і дивиться, як просуваються ваші плани коригувальних дій. HITRUST очікує на той момент реального прогресу за ними.
CAP щодо навчання, відкритий під час сертифікації, найімовірніше перевірять знову через рік.
Пропущене вікно — це відсутній сертифікат
Сертифікати спливають. Якщо e1 чи i1 втратив чинність або проміжну оцінку r2 не подано вчасно, угода, що залежить від сертифіката, може зупинитися.
Рішення — ставитися до навчання як до регулярного контролю з календарем, а не як до задачі перед кожною оцінкою.
Дотичні терміни глосарія
Джерела
- HITRUST Assessments and Certifications HITRUST Alliance
- HITRUST CSF HITRUST Alliance
- HAA 2025-005: HITRUST CSF v11.7.0 release HITRUST Alliance
- HIPAA Security Rule HHS Office for Civil Rights
Дайте асесору вибірку ще до запиту
Щорічне навчання HITRUST із датованим записом для кожної людини в скоупі.
Поширені запитання
Що таке навчання з кібербезпеки для HITRUST?
Навчання HITRUST показує асесору, що люди у вашому сертифікованому скоупі знають політику, розпізнають фішинг і повідомляють про інциденти. RansomLeak дає восьмикроковий шлях HITRUST, який оновлюється щороку, із записом для кожної людини.
Чи вимагає HITRUST навчання з безпеки?
Так. Education, Training and Awareness — один із 19 доменів оцінки HITRUST CSF, і він входить у скоуп e1, i1 та r2.
Точні формулювання вимог залежать від рівня й версії CSF. Ви побачите їх у MyCSF після налаштування оцінки.
Як часто персонал має проходити навчання HITRUST?
Плануйте навчання під час онбордингу й щонайменше раз на рік після нього. Більшість асесорів очікують річного циклу, а e1 та i1 і так діють лише рік.
Наш навчальний шлях HITRUST перепризначається кожні 12 місяців.
Сертифікація HITRUST — це те саме, що відповідність HIPAA?
Ні. HIPAA — федеральний закон, який забезпечує Управління з громадянських прав HHS. HITRUST — приватна сертифікація, зіставлена з HIPAA та багатьма іншими джерелами.
Сертифікат HITRUST — добрий доказ того, що ваші контролі працюють. Але він не знімає з вас обов’язків за HIPAA. Вимогу Security Rule щодо навчання описано на нашій сторінці HIPAA.
Чим відрізняються e1, i1 та r2?
e1 охоплює 43 базові вимоги й діє рік. i1 охоплює 182 вимоги й теж діє рік. r2 підлаштовується під ваш профіль ризику й діє два роки, з проміжною оцінкою через рік.
Кожен рівень включає вимоги попереднього.
Які докази навчання просить асесор HITRUST?
Зазвичай політику навчання, список людей у скоупі та вибірку індивідуальних записів. Для кожної людини з вибірки майте курс, дату завершення й версію контенту.
RansomLeak експортує це як PDF-сертифікат по людині, CSV по тенанту або сторінку звіту про відповідність.
Чи може HITRUST оштрафувати нас за відсутність навчання?
Ні. HITRUST не накладає штрафів. Прогалина в навчанні може знизити оцінку вимоги, відкрити план коригувальних дій або завадити сертифікації.
Тиск іде від клієнтів і платників, які ставлять сертифікат умовою співпраці.