Навчання з безпеки застосунків, яке розробник завершує, виправивши код
Навчання з безпечного програмування: розробники зламують навмисно вразливий застосунок, а потім виправляють код, який їх туди впустив. OWASP Top 10 для вебзастосунків і API, а також Git, Docker і хмара.
Спробуйте самі. Без реєстрації.
Експлойт
Одна лапка у формі пошуку спустошує таблицю клієнтів.
Виправлення
Передайте введення користувача як параметр — і лапка залишиться даними, а не кодом.
Експлойт
Змініть один id у шляху — і API віддасть поїздки іншого пасажира.
Виправлення
Автентифікація доводить, хто звертається. Лише перевірка власника доводить, що йому можна.
Експлойт
Ключа вже немає в HEAD, але він досі живий трьома комітами раніше.
Виправлення
Спершу замініть ключ. Саме лише переписування історії витік не скасовує.
Експлойт
Хто може завантажити образ, той може прочитати шар, у якому його зібрано.
Виправлення
Монтування секрету BuildKit дає збірці прочитати значення, яке вона ніде не зберігає.
Експлойт
Нотатка підтримки називає бакет, а бакет відповідає анонімно.
Виправлення
Заблокуйте публічний доступ, а потім впустіть одного названого читача через парадні двері.
Анімований попередній перегляд. Сама вправа працює в повноцінній симульованій робочій станції.
Нам довіряють команди з





Засновано творцем Kontra Application Security Training.
Оберіть поверхню атаки, з якою працює ваша команда
Кожен трек — це набір коротких вправ у симульованій робочій станції. Почніть з однієї або призначте весь трек команді.
Навчання, що починається з проваленого сканування
Наш компонент GitLab CI/CD читає звіти SAST, Secret Detection, Dependency Scanning і Container Scanning у конвеєрі merge request. Кожну знахідку за її CWE зіставляє з коротким уроком для розробника, який написав цей код.
Як налаштувати GitLabУроки також можна призначати із заявок Jira Service Management, інцидентів PagerDuty і виявлень Datadog.
-
- build
- test
- sast
- deploy
-
CWE-89 SQL injection · src/orders.ts:42 -
Урок для цієї знахідки: SQL-ін’єкція, близько 7 хвилин.
-
Урок завершено. Записано в цьому merge request.
Хто пройшов, а хто прострочив
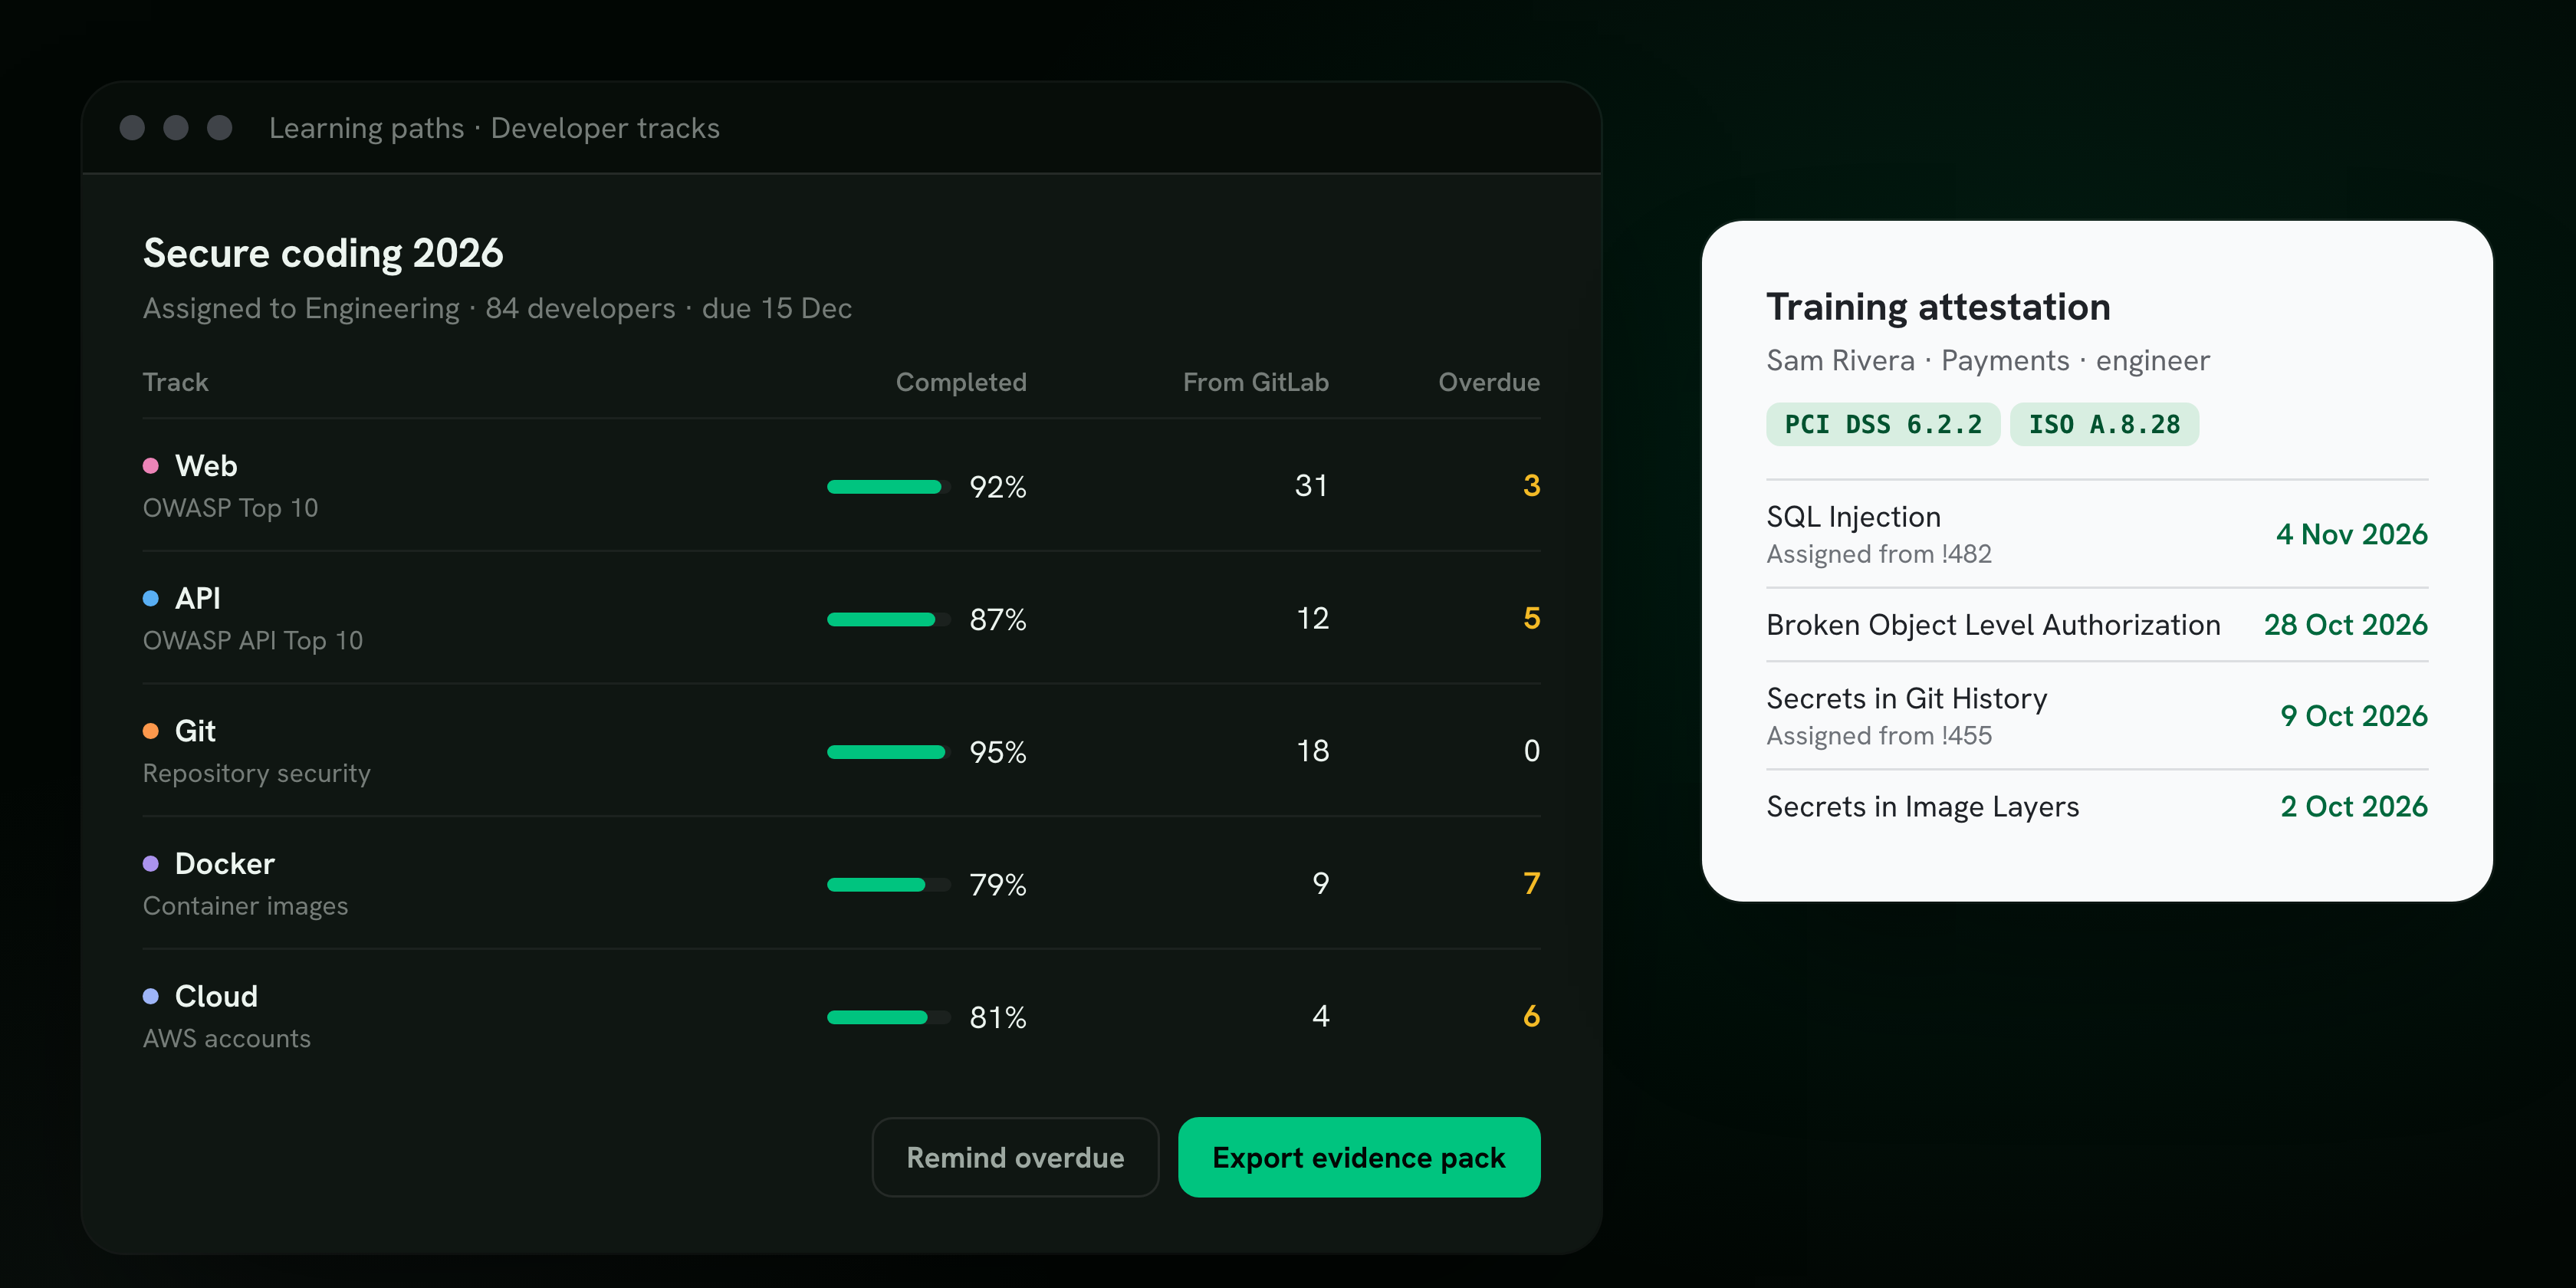
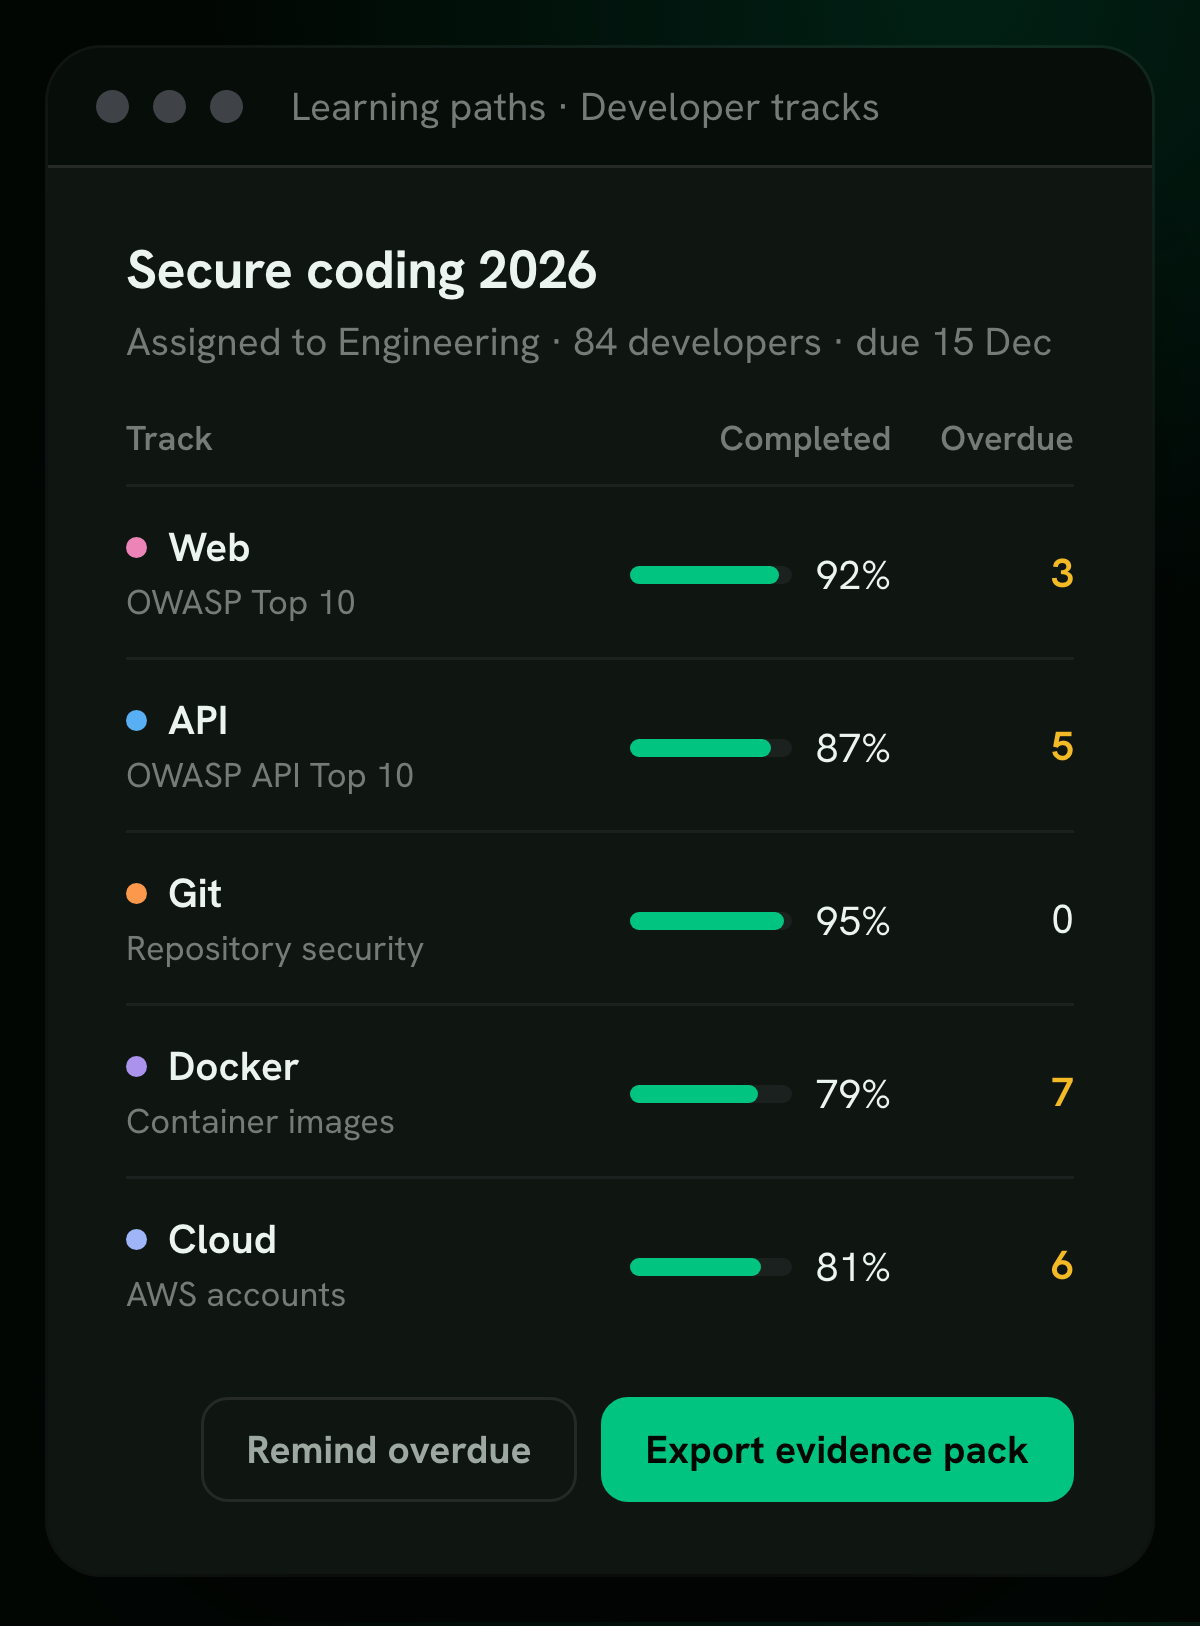
Призначте трек команді з дедлайном. Консоль показує проходження за треком і за кожним розробником, які уроки прийшли із знахідок GitLab, і експортує докази для PCI DSS та ISO 27001 по кожному розробнику.
Охоплює мови, якими пише ваша команда
Вразливий код і його виправлення показані тією мовою, якою ваші розробники працюють щодня.
- JavaScript
- TypeScript
- Java
- C#
- Python
- Scala
- PHP
- Ruby
- Go
- Kotlin
Розробники та всі інші — на одній платформі
Більшість компаній купують навчання для розробників в одного постачальника, а навчання з кібербезпеки для всіх — в іншого. RansomLeak поєднує обидва: один договір, одна адмін-консоль і один аудиторський слід.
Ваші розробники
- Треки «експлойт і виправлення» для вебу, API, Git, Docker і хмари
- Уроки, призначені за знахідками сканування в GitLab
- Докази навчання безпечному коду для PCI DSS 6.2.2
Усі інші
- Інтерактивні 3D-вправи з кібербезпеки
- Симуляції фішингу та смішингу
- Курси з приватності, відповідності та безпеки ШІ
Спільне для обох
- SSO і провіжинінг через SCIM
- SCORM і LTI 1.3 або наша хмарна LMS
- Докази проходження синхронізуються з Vanta і Drata
Запустіть перший експлойт самі
Це займе кілька хвилин і не потребує реєстрації. Коли команда буде готова, ми налаштуємо потрібні треки.
Що питають керівники інженерних команд
Що таке навчання з безпеки застосунків?
Це навчання, яке вчить розробників знаходити й виправляти вразливості в коді, що вони випускають. У RansomLeak кожна вправа практична: ви експлуатуєте вразливість у навмисно вразливому застосунку, а потім пишете виправлення й бачите, що атака більше не проходить.
Більшість вправ триває 5–10 хвилин. Треки охоплюють OWASP Top 10 для вебзастосунків і API, а також Git-репозиторії, образи Docker і хмарні облікові записи.
Чи охоплює це навчання з безпечної розробки весь SDLC?
Так. Треки ведуть код від репозиторію до продакшну: Git — секрети й захист гілок, веб і API — сам код, Docker — образи, хмара — обліковий запис, де все працює.
Наш компонент GitLab CI/CD додає крок у конвеєрі. Знахідка SAST, секрету, залежності чи контейнера в merge request призначає відповідний урок розробнику, який написав цей код.
Які мови програмування підтримують вправи?
Вебтрек показує вразливий код і його виправлення мовами JavaScript, TypeScript, Java, C#, Python, Scala, PHP, Ruby, Go і Kotlin. Кожен розробник обирає мову, якою працює щодня.
Чи потрібно розробникам щось встановлювати?
Ні. Кожна вправа працює в браузері, усередині симульованої робочої станції, де вже налаштовані вразливий застосунок, інструменти зловмисника й редактор. Ваші власні системи не задіяні.
Чи можна призначати уроки автоматично?
Так. Для коду наш компонент GitLab CI/CD перетворює знахідки SAST, Secret Detection, Dependency Scanning і Container Scanning на відповідний урок у merge request. GitHub і Bitbucket поки не підтримуються.
Поза кодом урок може призначити заявка в Jira Service Management чи Freshservice, інцидент PagerDuty або виявлення Datadog, а також сценарії Tines, Cortex XSOAR і Cisco XDR.
Чи покриває це вимоги PCI DSS 6.2.2 і ISO 27001 щодо безпечного коду?
Так. Проходження відстежується для кожного розробника й експортується в звіти, готові до аудиту, а докази можуть синхронізуватися з Vanta і Drata. Як вправи відповідають кожному стандарту, дивіться в мапінгу відповідності.
Чи можна проводити навчання через нашу LMS?
Так. Вправи постачаються як пакети SCORM 1.2 і 2004 або через запуск LTI 1.3, тож працюють у Moodle, Canvas, Cornerstone, Workday та більшості інших LMS. Також їх можна проходити в хмарній LMS RansomLeak з SSO.