Навчання з безпеки ШІ для кожної команди, яка
використовує або будує ШІ
Працівники вчаться розпізнавати фішинг, написаний ШІ, клоновані голоси й отруєні документи. Інженери вчаться зупиняти промпт-ін’єкції, вигадані пакети та агентів із надмірними правами.
Спробуйте самі. Без реєстрації.
Атака
Прихований текст у тендерній пропозиції підказує помічнику, що про неї сказати.
Виправлення
Те, що читає помічник, — це дані. Перевірте джерело, перш ніж діяти.
Атака
Помічник назвав пакет, який хтось зареєстрував шість днів тому.
Виправлення
Перевірте вік і власника пакета, перш ніж встановлювати те, що радить помічник.
Атака
Один запит — і бот підтримки повторює власні інструкції.
Виправлення
Секретам не місце в промпті. Тримайте їх за API.
Атака
Рядок у заявці стає новою метою агента.
Виправлення
Для дій із серйозними наслідками потрібне підтвердження людини.
Атака
Опис інструмента просить файл, який цьому інструменту не потрібен.
Виправлення
Фіксуйте й перевіряйте MCP-сервери та обмежуйте, до чого мають доступ їхні інструменти.
Анімований попередній перегляд. Сама вправа працює в повноцінному симульованому робочому середовищі.
Нам довіряють команди з





Засновано творцем Kontra Application Security Training.
Навчання для всіх, хто працює з ШІ
Три групи стикаються з ризиками ШІ в різних місцях. Кожна отримує короткі практичні вправи саме для свого контексту.
Усі працівники
Інженери з ШІ-помічниками
Команди, що будують на ШІ
Навчання в момент, коли людина вставляє текст
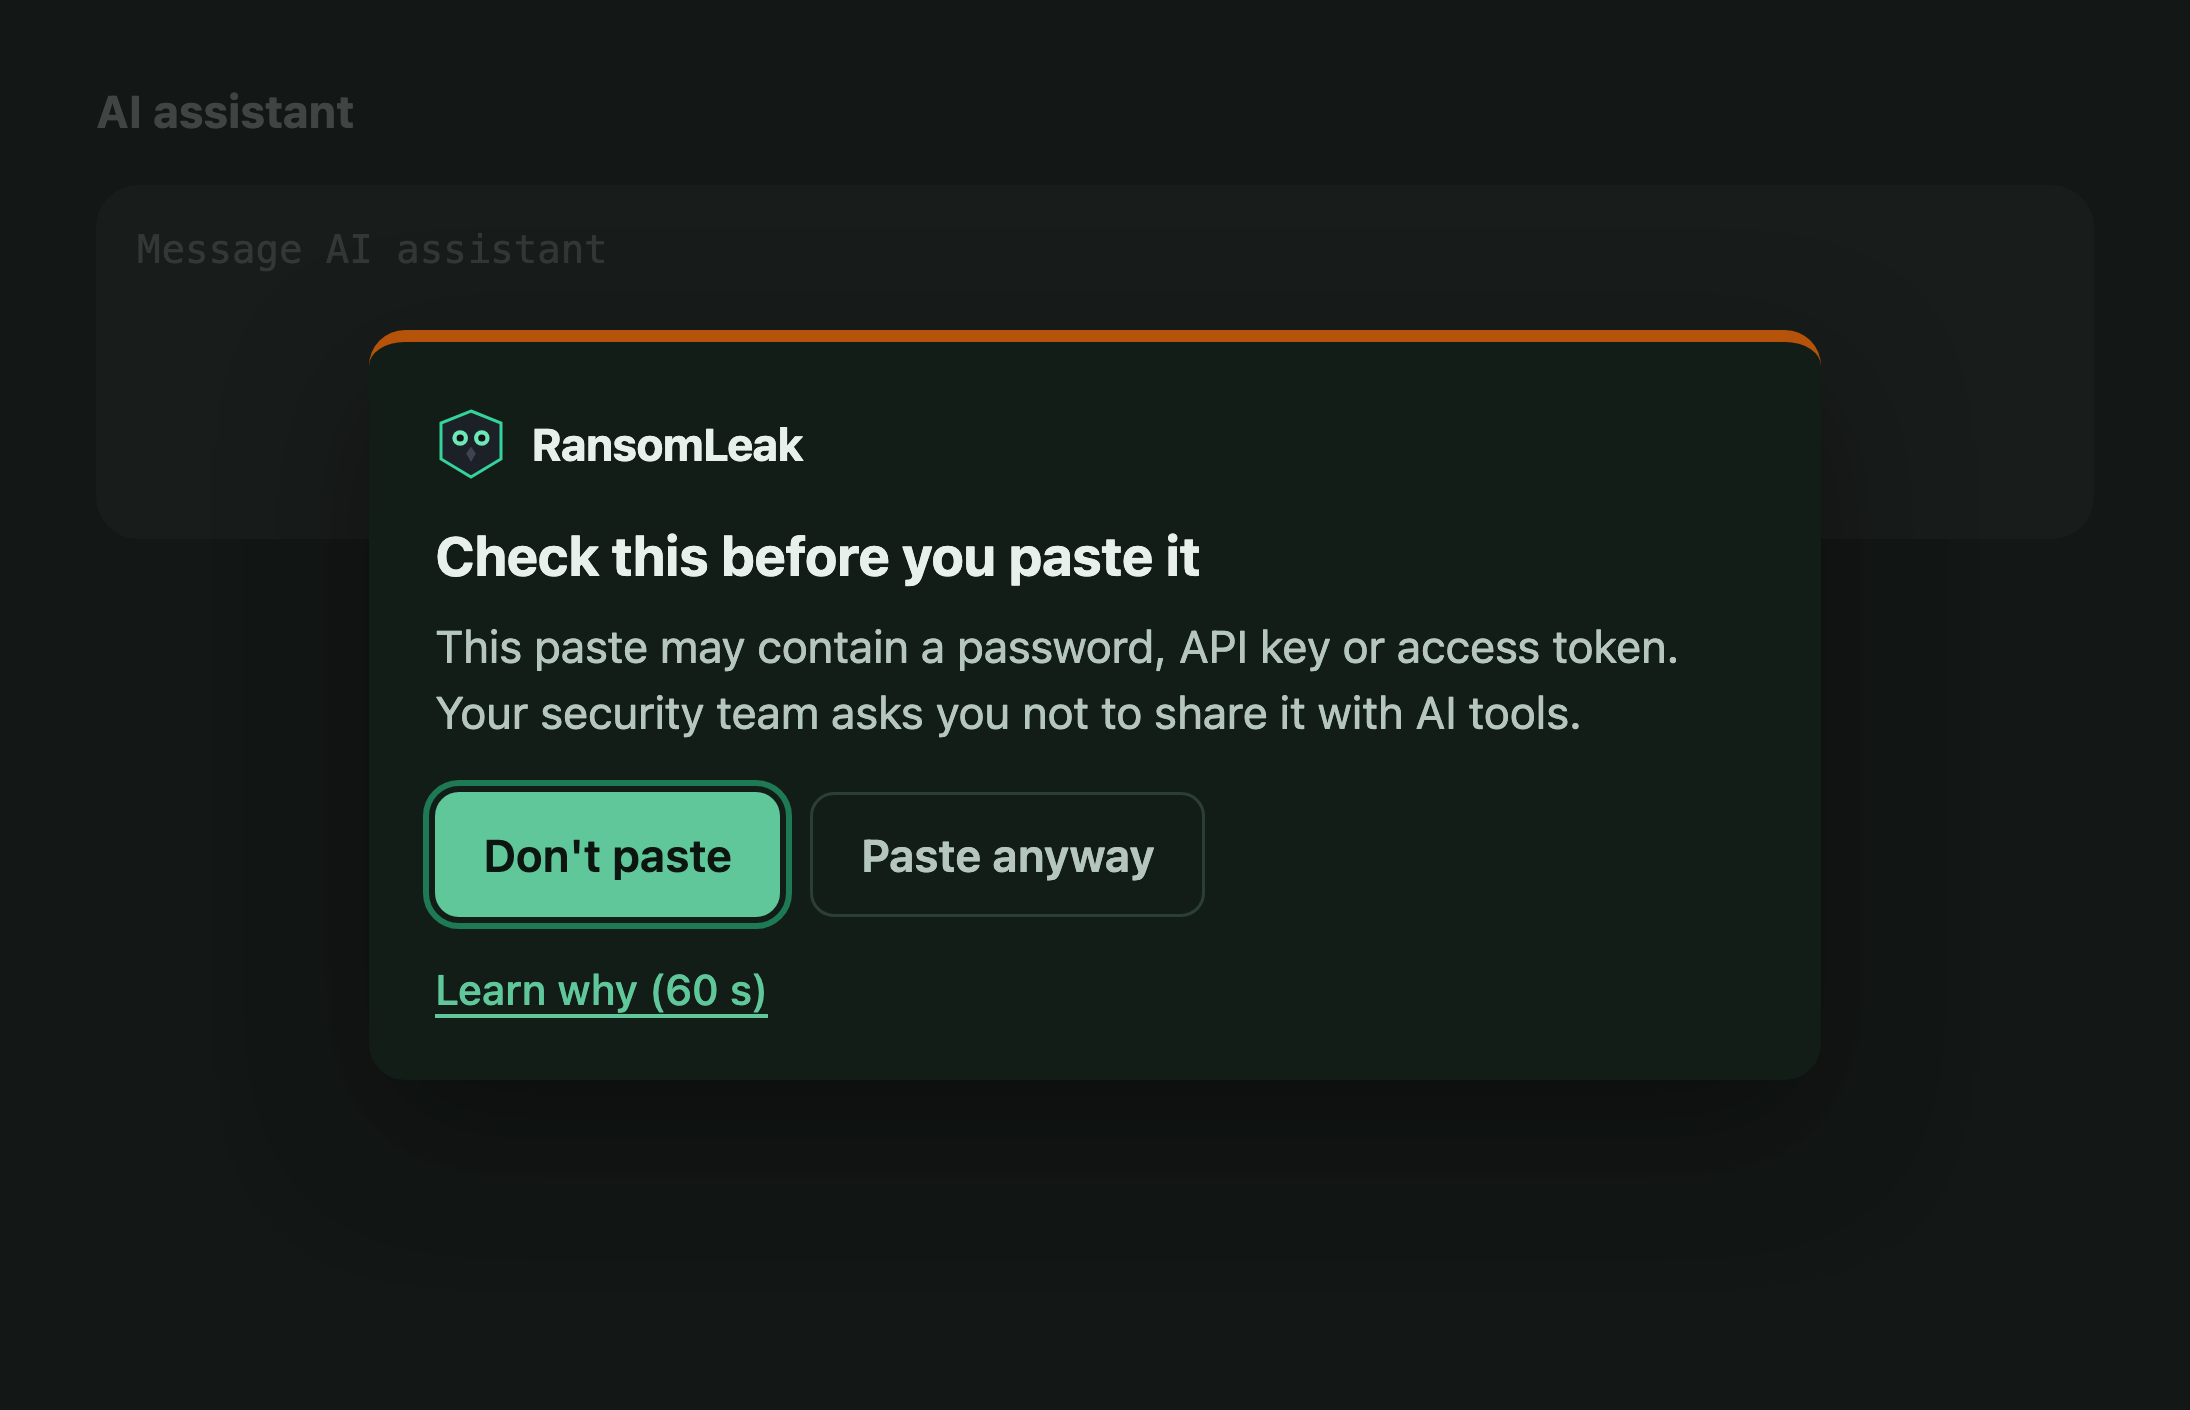
Браузерне розширення RansomLeak попереджає, перш ніж пароль, API-ключ, номер картки чи список адрес потрапить у ChatGPT, Claude, Gemini та ще 55+ ШІ-інструментів. Попередження веде до хвилинного уроку про те, чому.
Про браузерне розширенняВставлений текст перевіряється на пристрої й нікуди не передається. Звітується лише категорія попередження.
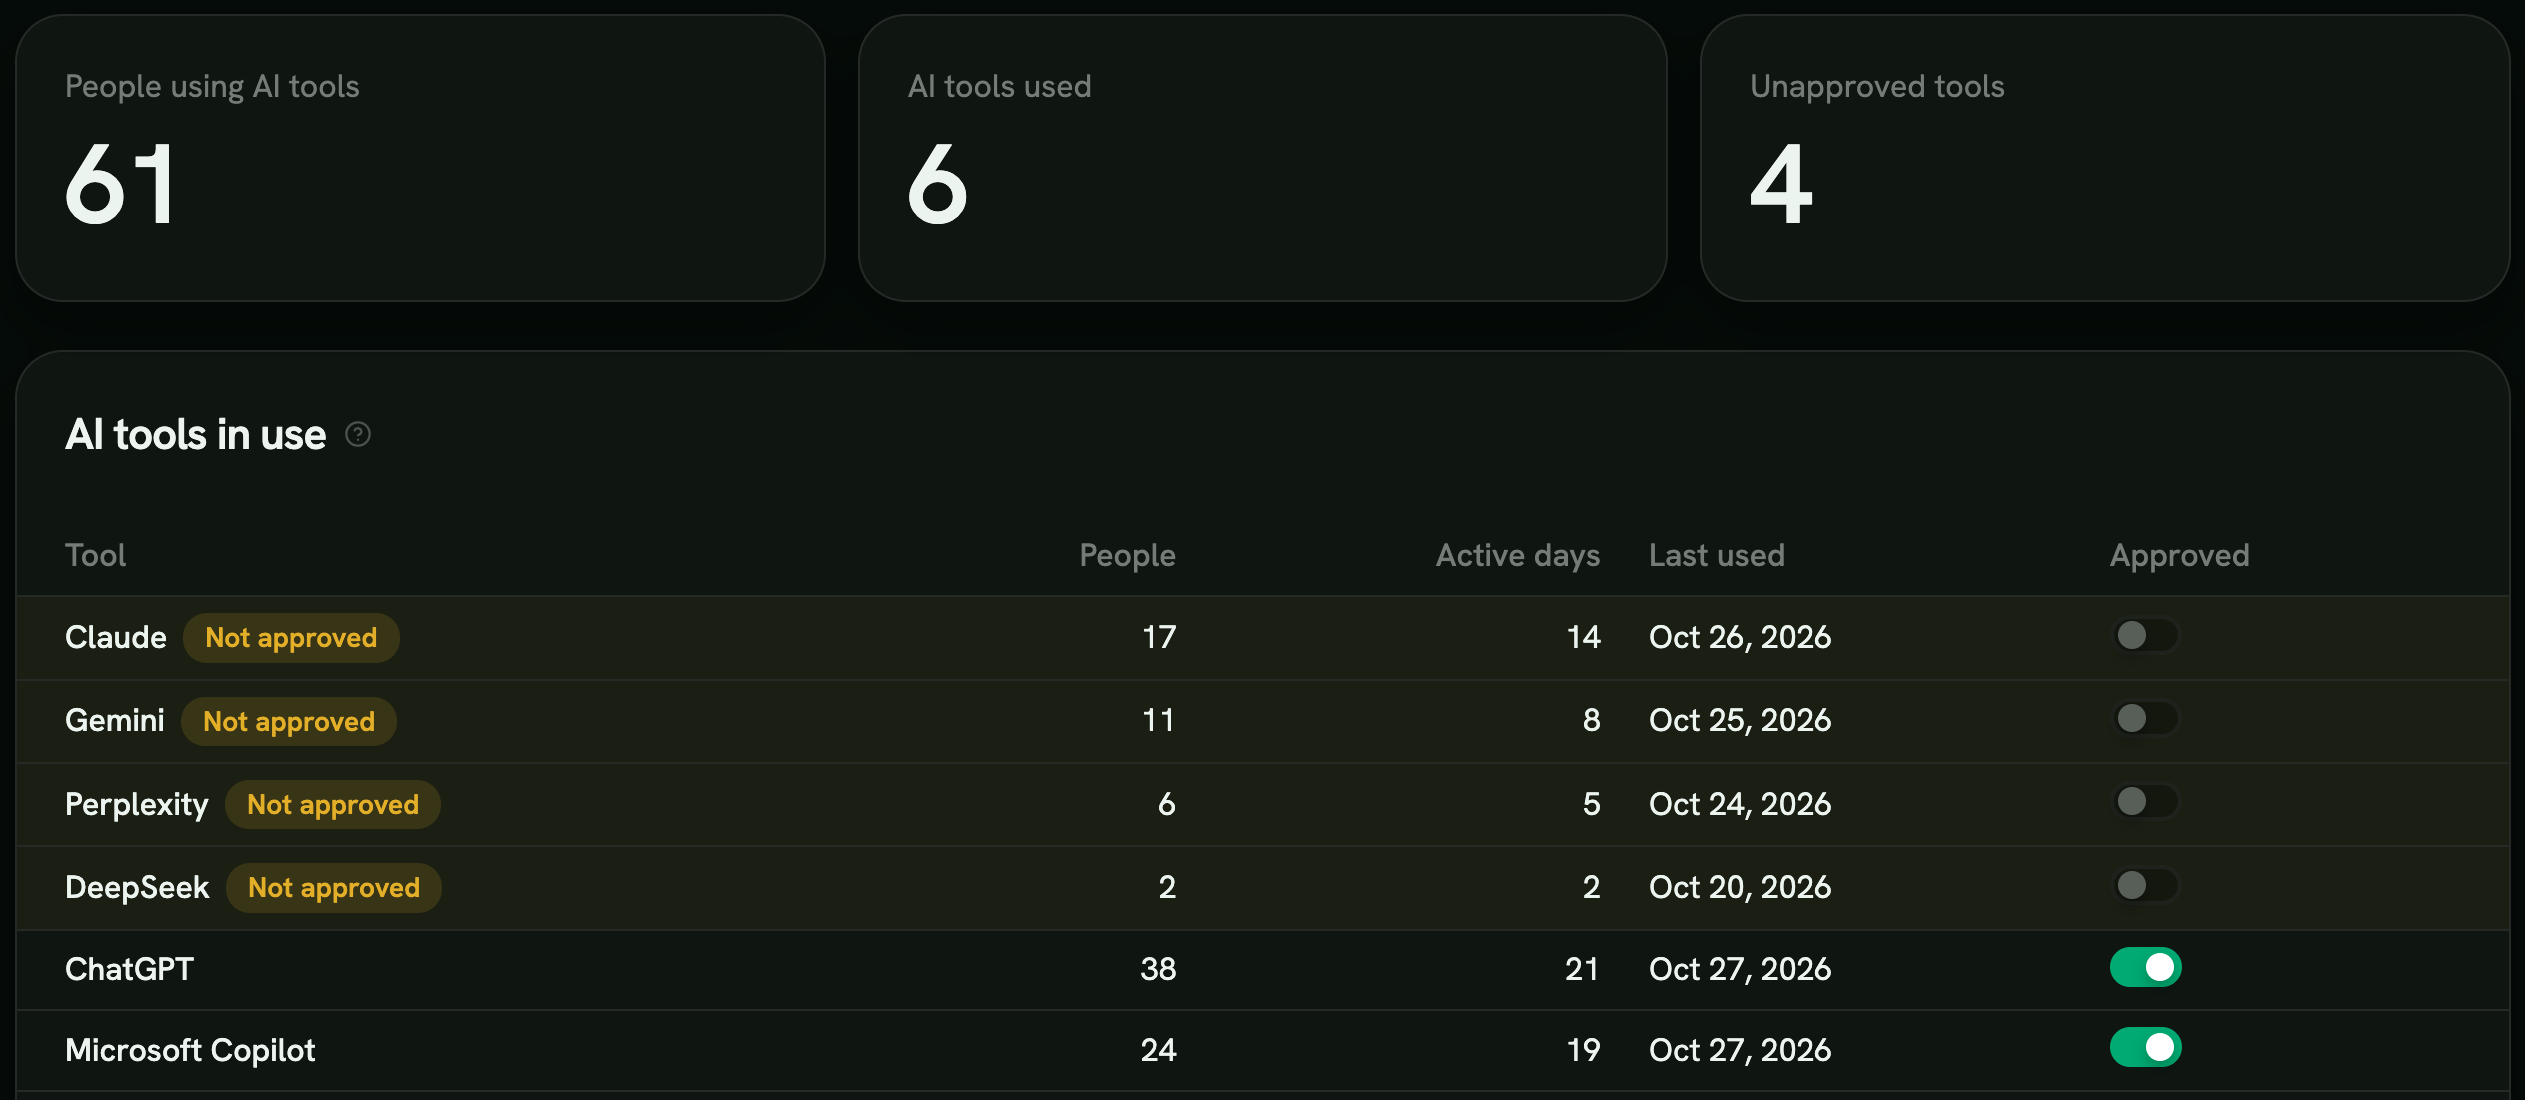
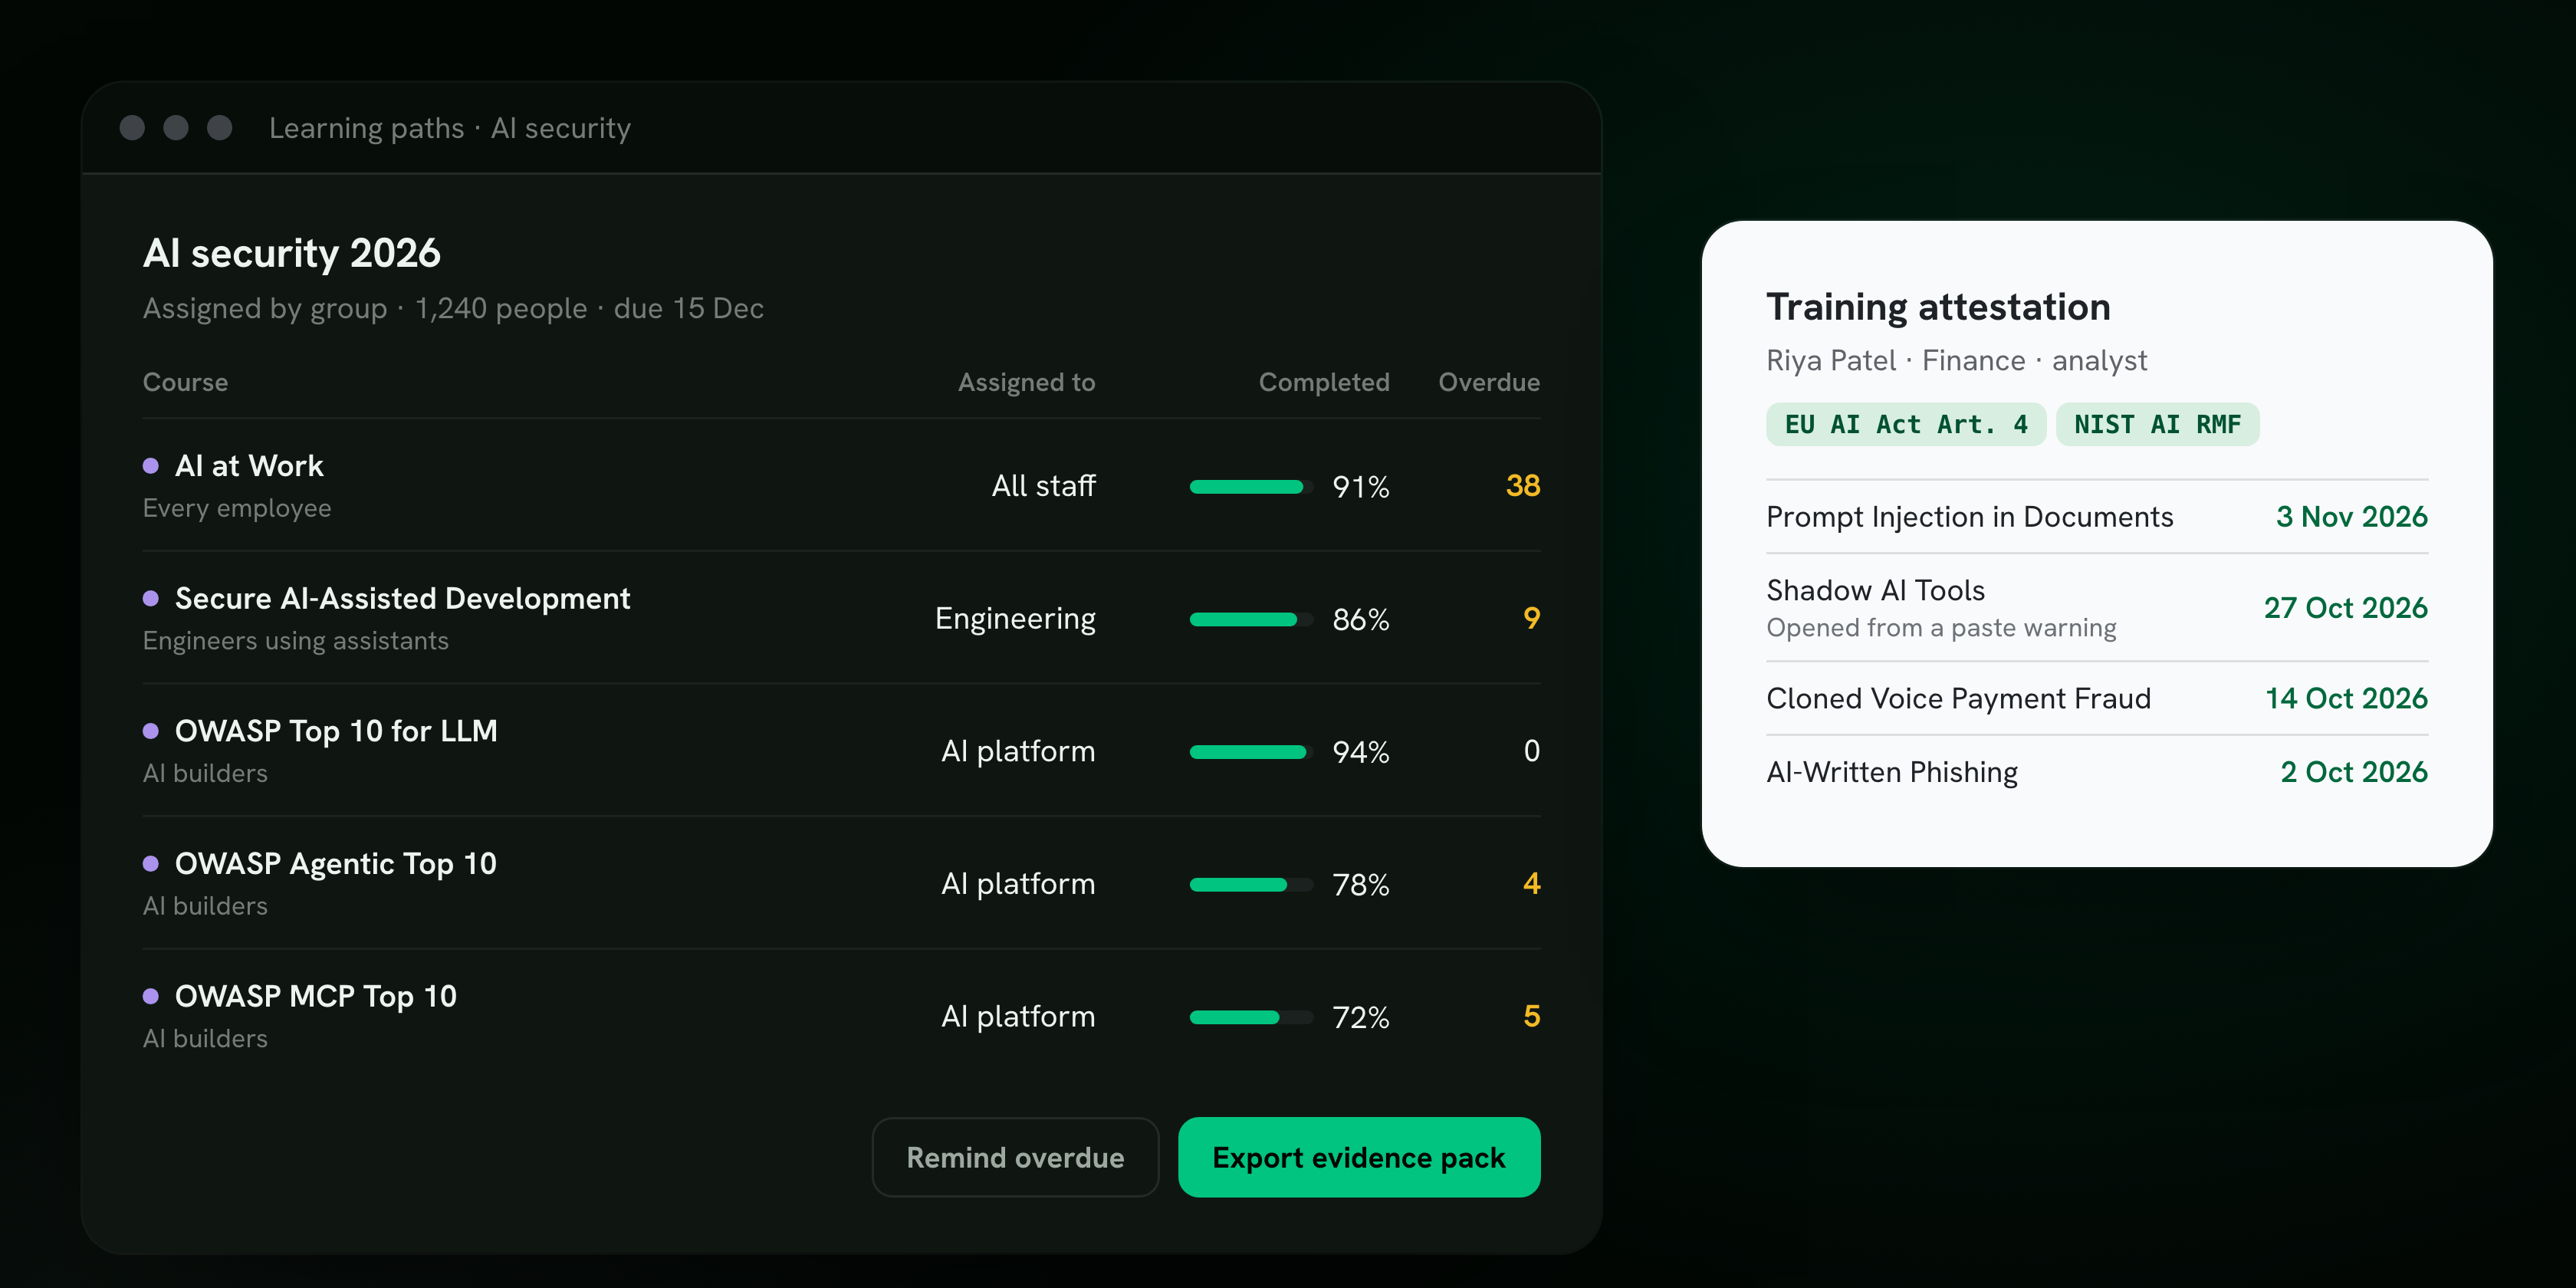
Докази для Закону ЄС про ШІ по кожній людині
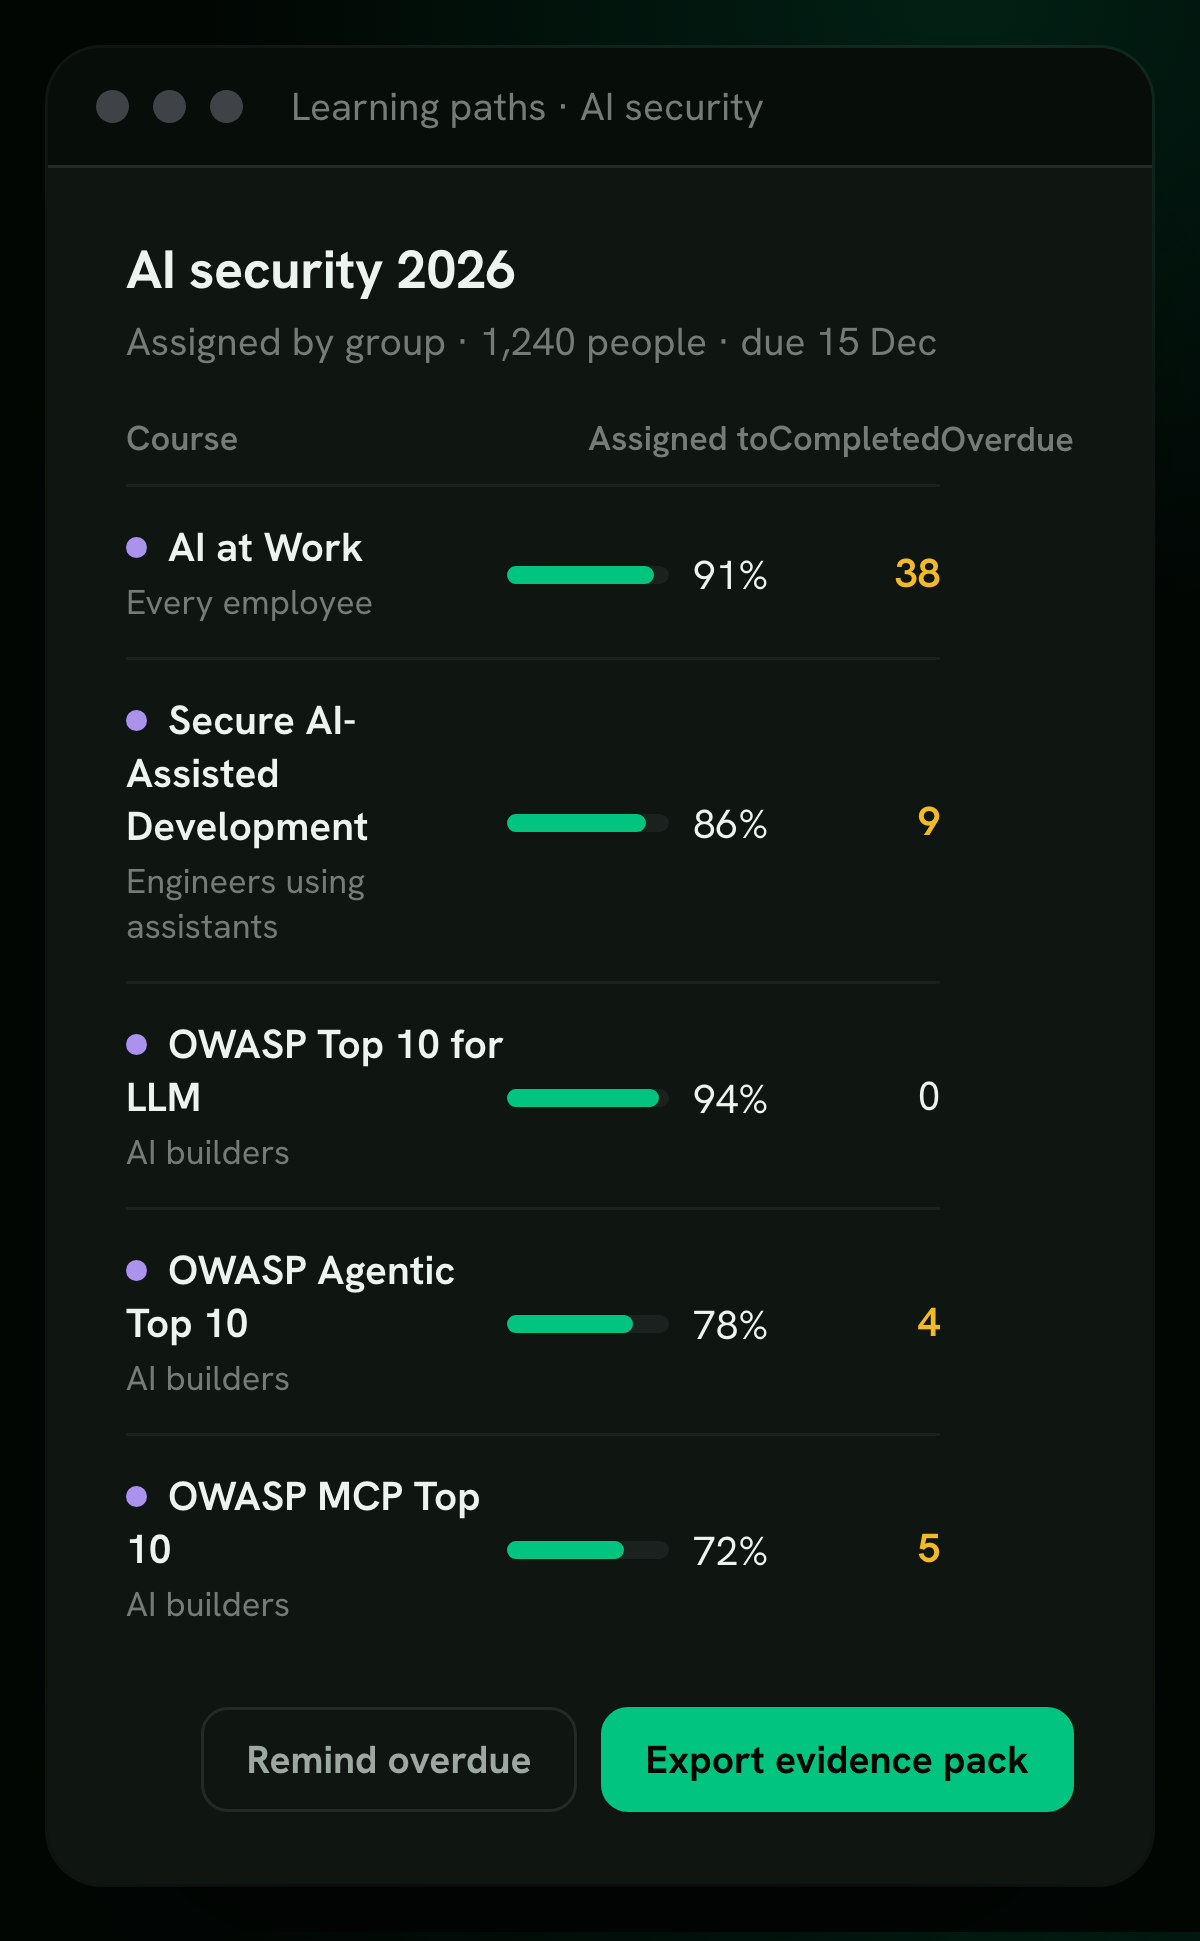
Призначте кожній групі потрібний курс із дедлайном. Консоль відстежує завершення за курсом і за кожною людиною та експортує атестації з тегами статті 4 Закону ЄС про ШІ та NIST AI RMF.
Безпека ШІ на платформі, де ви вже навчаєте
Ризики ШІ — це ще одна тема, а не ще один постачальник. RansomLeak поєднує безпеку ШІ з навчанням з кібербезпеки, фішинговими симуляціями та навчанням для розробників.
Усі працівники
- ШІ на роботі: фішинг, голоси, діпфейки, тіньовий ШІ
- Попередження про вставлення та огляд ШІ-інструментів у браузері
- Докази ШІ-грамотності для статті 4 Закону ЄС про ШІ
Інженери й команди, що будують на ШІ
- Безпечна розробка з ШІ-помічниками
- OWASP Top 10 для LLM, агентів і MCP
- Треки з безпеки застосунків для вебу, API та хмари
Спільне для обох
- SSO і провіжинінг через SCIM
- SCORM і LTI 1.3 або наша хмарна LMS
- Докази завершення синхронізуються з Vanta і Drata
Спробуйте промпт-ін’єкцію самі
Це займе кілька хвилин і не потребує реєстрації. Коли команда буде готова, ми налаштуємо курси для кожної групи.
Що питають керівники з безпеки
Що таке навчання з безпеки ШІ?
Це навчання, яке вчить користуватися ШІ й будувати на ньому, не створюючи нових вразливостей. Для працівників це розпізнавання фішингу, написаного ШІ, клонованих голосів, діпфейків і отруєних документів. Для інженерів — промпт-ін’єкції, вигадані пакети та агенти з надмірним доступом.
У RansomLeak кожна вправа практична й триває 5–10 хвилин.
Це навчання з кібербезпеки щодо ШІ для працівників?
Так. Курс «ШІ на роботі» — це навчання з кібербезпеки для епохи ШІ: фішинг, написаний ШІ, клоновані голоси, діпфейки, тіньові ШІ-інструменти й отруєні документи, у вправах на 5–10 хвилин.
Він працює поруч із вашою наявною програмою навчання, на тій самій платформі й у тих самих звітах.
Це для всіх чи лише для інженерів?
Для всіх, але з різними курсами. «ШІ на роботі» — для кожного, хто користується ШІ-інструментами. «Безпечна розробка з ШІ-помічниками» — для інженерів, а курси OWASP для LLM, агентів і MCP — для команд, що будують функції на ШІ.
Чи покриває це вимоги статті 4 Закону ЄС про ШІ щодо ШІ-грамотності?
Так. Завершення відстежується для кожної людини й експортується як атестації з тегом статті 4, а докази можуть синхронізуватися з Vanta і Drata. Як курси відповідають цьому обов’язку, дивіться на сторінці про Закон ЄС про ШІ.
Яких стандартів дотримуються інженерні курси?
OWASP Top 10 для LLM-застосунків, OWASP Top 10 для агентних застосунків і OWASP MCP Top 10. Кожен ризик із цих списків має окрему вправу — від промпт-ін’єкцій і надмірних повноважень до отруєння інструментів і витоку токенів.
Чи потрібно щось встановлювати?
Ні. Кожна вправа працює в браузері всередині симульованого робочого середовища. Браузерне розширення необов’язкове: воно додає попередження про вставлення та огляд ШІ-інструментів.
Чи можна проводити навчання через нашу LMS?
Так. Вправи постачаються як пакети SCORM 1.2 і 2004 або через запуск LTI 1.3, тож працюють у Moodle, Canvas, Cornerstone, Workday та більшості інших LMS. Також їх можна проходити в хмарній LMS RansomLeak з SSO.